
アダプティブトランスポート
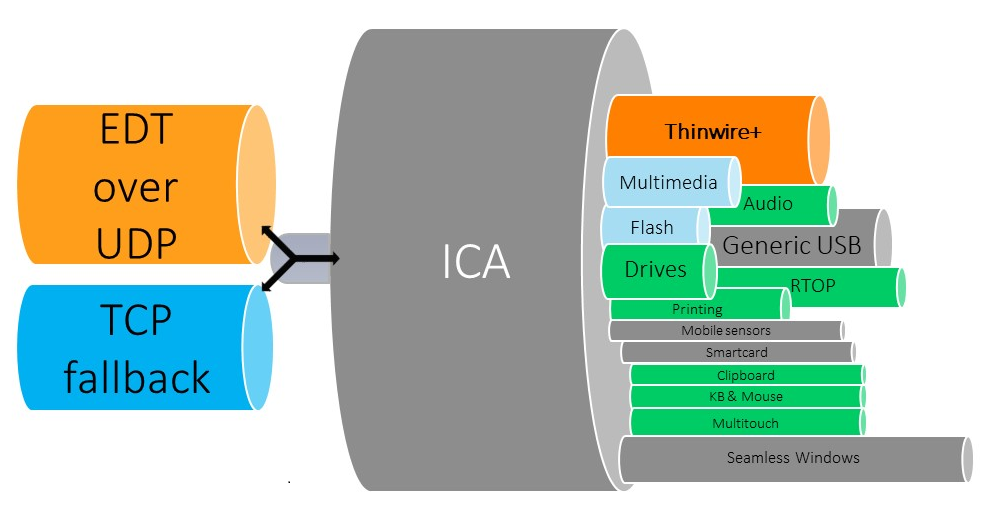
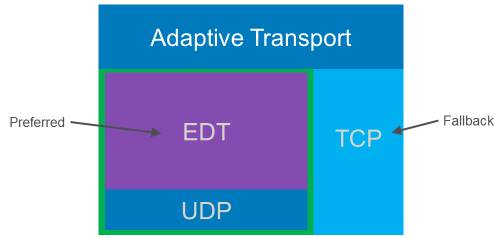
アダプティブトランスポートは、Citrix Virtual Apps and Desktops™のメカニズムであり、優先トランスポートプロトコルを使用してHDXセッションの接続を確立し、優先プロトコルでの接続が利用できない場合はTCPへのフォールバックを提供します。
次のトランスポートプロトコルがサポートされています。
-
エンライトンド データ トランスポート (EDT)
-
伝送制御プロトコル (TCP)
構成
アダプティブトランスポートはデフォルトで有効になっています。アダプティブトランスポートは、次のモードで動作するように構成できます。
-
優先: (デフォルト) クライアントは優先プロトコルで接続を試行し、優先プロトコルでの接続が利用できない場合はTCPにフォールバックします。
-
診断モード: クライアントは優先プロトコルを使用してのみ接続を試行します。TCPへのフォールバックは無効になります。
-
オフ: クライアントはTCPを使用してのみ接続を試行します。
動作の仕組み
アダプティブトランスポートが
Preferredに設定されている場合、クライアントは優先プロトコルとTCPの両方でセッションへの接続を並行して試行します。これにより、優先プロトコルで接続できず、クライアントがTCPの使用にフォールバックする必要がある場合に、接続時間を最適化できます。TCPを使用して接続が確立された場合、クライアントは5分ごとにバックグラウンドで優先プロトコルでの接続を試行します。
アダプティブトランスポートが
Diagnostic modeに設定されている場合、クライアントは優先プロトコルのみでセッションに接続します。クライアントが優先プロトコルを使用して接続を確立できない場合、TCPの使用にフォールバックせず、接続は失敗します。
アダプティブトランスポートが
Offに設定されている場合、アダプティブトランスポートは無効になり、クライアントはTCPのみを使用してセッションに接続します。
システム要件
アダプティブトランスポートとEDTを使用するための要件は次のとおりです。
-
コントロールプレーン
-
Citrix DaaS (旧称: シトリックス バーチャルアプリおよびデスクトップ サービス)
-
Citrix Virtual Apps and Desktops: 現在サポートされているバージョン
-
-
バーチャル デリバリー エージェント
-
Windows: 現在サポートされているバージョン(2402以降を推奨)
-
Linux: 現在サポートされているバージョン(2402以降を推奨)
-
-
Citrix Workspace™アプリ
-
Windows: 現在サポートされているバージョン(2402以降を推奨)
-
Linux: 現在サポートされているバージョン(2402以降を推奨)
-
Mac: 現在サポートされているバージョン(2402以降を推奨)
-
iOS: Apple App Storeで入手可能な最新バージョン
-
Android: Google Playで入手可能な最新バージョン
-
-
シトリックス ネットスケーラー® ゲートウェイ
-
14.1.12.30 以降 (推奨)
-
13.1.17.42 以降 (13.1-52.19 以降推奨)
-
注:
Linux VDA の詳細については、Linux Virtual Delivery Agent ドキュメントを参照してください。
ネットワーク要件
以下のセクションでは、Adaptive Transport で EDT を使用するためのネットワーク要件について説明します。
セッションホスト
セッションホストに Windows Defender Firewall などのファイアウォールがある場合は、内部接続に対して以下の受信トラフィックを許可する必要があります。
| 説明 | ソース | プロトコル | ポート |
|---|---|---|---|
| 内部接続 - セッションの信頼性が有効 | クライアント | UDP | 2598 |
| 内部接続 - セッションの信頼性が無効 | 1494 | ||
| 内部接続 - HDX™ Direct または VDA SSL | 443 |
注:
VDAインストーラーは、Windows Defender ファイアウォールに適切な受信規則を追加します。別のファイアウォールを使用する場合は、上記の規則を追加する必要があります。
内部ネットワーク
次の表は、ネットワークでEDTを使用するために必要なファイアウォール規則を示しています。
| 説明 | プロトコル | 送信元 | 宛先 | 宛先ポート |
|---|---|---|---|---|
| 直接内部接続 - セッションの信頼性が有効 | UDP | クライアントネットワーク | VDAネットワーク | 2598 |
| 直接内部接続 - セッションの信頼性が無効 | 1494 | |||
| 直接内部接続 - HDX DirectまたはVDA SSL | 443 | |||
| ネットスケーラー ゲートウェイ | NetScaler SNIP | 2598 | ||
| ネットスケーラー ゲートウェイ - VDA SSL | 443 |
注:
Citrix Gateway Service を使用している場合、EDT をトランスポートプロトコルとして使用するには、Rendezvous を有効にする必要があります。システムおよびネットワーク要件については、Rendezvous ドキュメントを参照してください。
クライアントネットワーク
次の表は、クライアントデバイスの接続要件を示しています。
| 説明 | プロトコル | ソース | 宛先 | 宛先ポート |
|---|---|---|---|---|
| 内部接続 - セッションの信頼性が有効 | UDP | クライアントIP | VDAネットワーク | 2598 |
| 内部接続 - セッションの信頼性が無効 | 1494 | |||
| 内部接続 - HDX Direct または SSL VDA | 443 | |||
| 外部接続 - NetScaler Gateway | NetScaler Gateway パブリック IP アドレス | 443 | ||
| 外部接続 - Citrix Gateway Service | Citrix Gatewayサービス | 443 |
注:
Citrix Gateway Service を使用している場合、クライアントは
<https://*.*.nssvc.net> に到達できる必要があります。<https://*.*.nssvc.net> を使用してすべてのサブドメインを許可できない場合は、代わりに <https://*.c.nssvc.net> と <https://*.g.nssvc.net> を使用できます。詳細については、Knowledge Center の記事 CTX270584 を参照してください。