
Directiva de configuraciones administradas
La directiva de dispositivo de configuraciones administradas controla varias opciones de configuración de aplicaciones y restricciones de aplicaciones. Cree esta directiva para cada aplicación de Android Enterprise que desee controlar.
El desarrollador de la aplicación define las opciones y la información sobre herramientas disponibles para una aplicación. Si la información sobre herramientas menciona el uso de un "valor de plantilla", utilice la macro de Citrix Endpoint Management correspondiente en su lugar. Para obtener más información, consulte Información general sobre la configuración remota (en el sitio para desarrolladores de Android) y Macros.
La configuración de la aplicación puede incluir elementos como:
-
Ajustes de correo
-
Permitir o bloquear URL para un explorador web
-
Opción para controlar la sincronización del contenido de la aplicación a través de una conexión de datos móviles o solo mediante una conexión Wi-Fi
Para obtener información sobre la configuración que aparece para sus aplicaciones, póngase en contacto con el desarrollador de la aplicación.
Nota:
Citrix SSO para Android ahora se llama Citrix Secure Access. Estamos actualizando nuestra documentación para reflejar este cambio de nombre.
Requisitos previos
-
Complete las tareas de configuración de Android Enterprise en Google y conecte Android Enterprise a Google Play administrado. Para obtener más información, consulte Android Enterprise.
-
Agregue aplicaciones de Android Enterprise a Citrix Endpoint Management. Para obtener más información, consulte Agregar aplicaciones a Citrix Endpoint Management.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Requisitos para VPN por aplicación
Para crear una VPN por aplicación para AE, debe realizar pasos adicionales además de configurar la política de dispositivo de configuraciones administradas. Además, debe verificar que se cumplen los siguientes requisitos previos:
-
NetScaler Gateway local
-
Las siguientes aplicaciones están instaladas en el dispositivo:
-
Citrix SSO
-
Citrix Secure Hub
-
Un flujo de trabajo general para configurar una VPN por aplicación para dispositivos AE es el siguiente:
-
Configure un perfil VPN como se describe en este artículo.
-
Configure Citrix ADC para aceptar tráfico de la VPN por aplicación. Para obtener más información, consulte Configuración completa de VPN en NetScaler Gateway.
Limitaciones
Las siguientes son las limitaciones para la VPN por aplicación en el entorno de Android Enterprise en dispositivos Android 11+ debido a las restricciones de visibilidad de paquetes introducidas en Android 11:
-
Si una aplicación que forma parte de la lista de permitidas/denegadas se implementa en un dispositivo después de que se haya iniciado la sesión VPN, el usuario final debe reiniciar la sesión VPN para que la aplicación enrute su tráfico a través de la sesión VPN.
-
Si se utiliza una VPN por aplicación a través de una sesión VPN Always On, después de instalar una nueva aplicación en el dispositivo, el usuario final debe reiniciar el perfil de trabajo o reiniciar el dispositivo para que el tráfico de la aplicación se enrute a través de la sesión VPN.
Nota:
Estas limitaciones no son aplicables si utiliza Citrix SSO para Android 23.8.1 o versiones posteriores. Para obtener más información, consulte Reinicio automático de VPN Always On.
Configuración de Android Enterprise
Después de elegir añadir una política de dispositivo de configuraciones administradas, aparece un mensaje para seleccionar una aplicación. Si no hay aplicaciones de Android Enterprise añadidas a Citrix Endpoint Management, no puede continuar.
Después de seleccionar una aplicación, configure los ajustes de la política. Los ajustes son específicos para cada aplicación.
Configurar perfiles VPN para Android Enterprise
Ponga los perfiles VPN a disposición de los dispositivos Android Enterprise mediante la aplicación Citrix SSO con la política de dispositivo de configuraciones administradas.
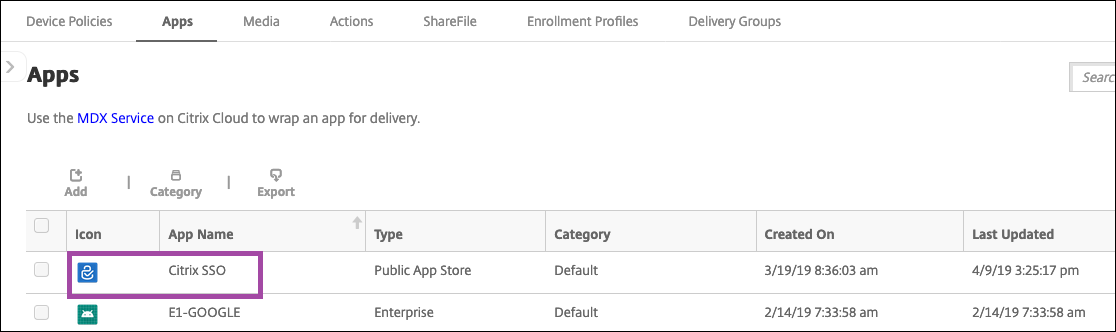
Empiece por añadir Citrix SSO a la consola de Citrix Endpoint Management como una aplicación de Google Play Store. Consulte Agregar una aplicación de tienda de aplicaciones pública.
Vea este vídeo para obtener más información:

Crear una configuración administrada de Android Enterprise para Citrix SSO
Configure la política de dispositivo de configuraciones administradas para Citrix SSO para crear perfiles VPN. Los dispositivos que tienen la aplicación Citrix SSO instalada y la política implementada pueden acceder a los perfiles VPN que cree.
Citrix Endpoint Management utiliza el certificado de usuario en el almacén de claves del dispositivo si:
-
NetScaler Gateway está configurado para la autenticación basada en certificados.
-
Entregar certificado de usuario para autenticación está habilitado en la página de Citrix Endpoint Management Configuración > NetScaler Gateway.
Necesita el FQDN y el puerto de su NetScaler Gateway.
-
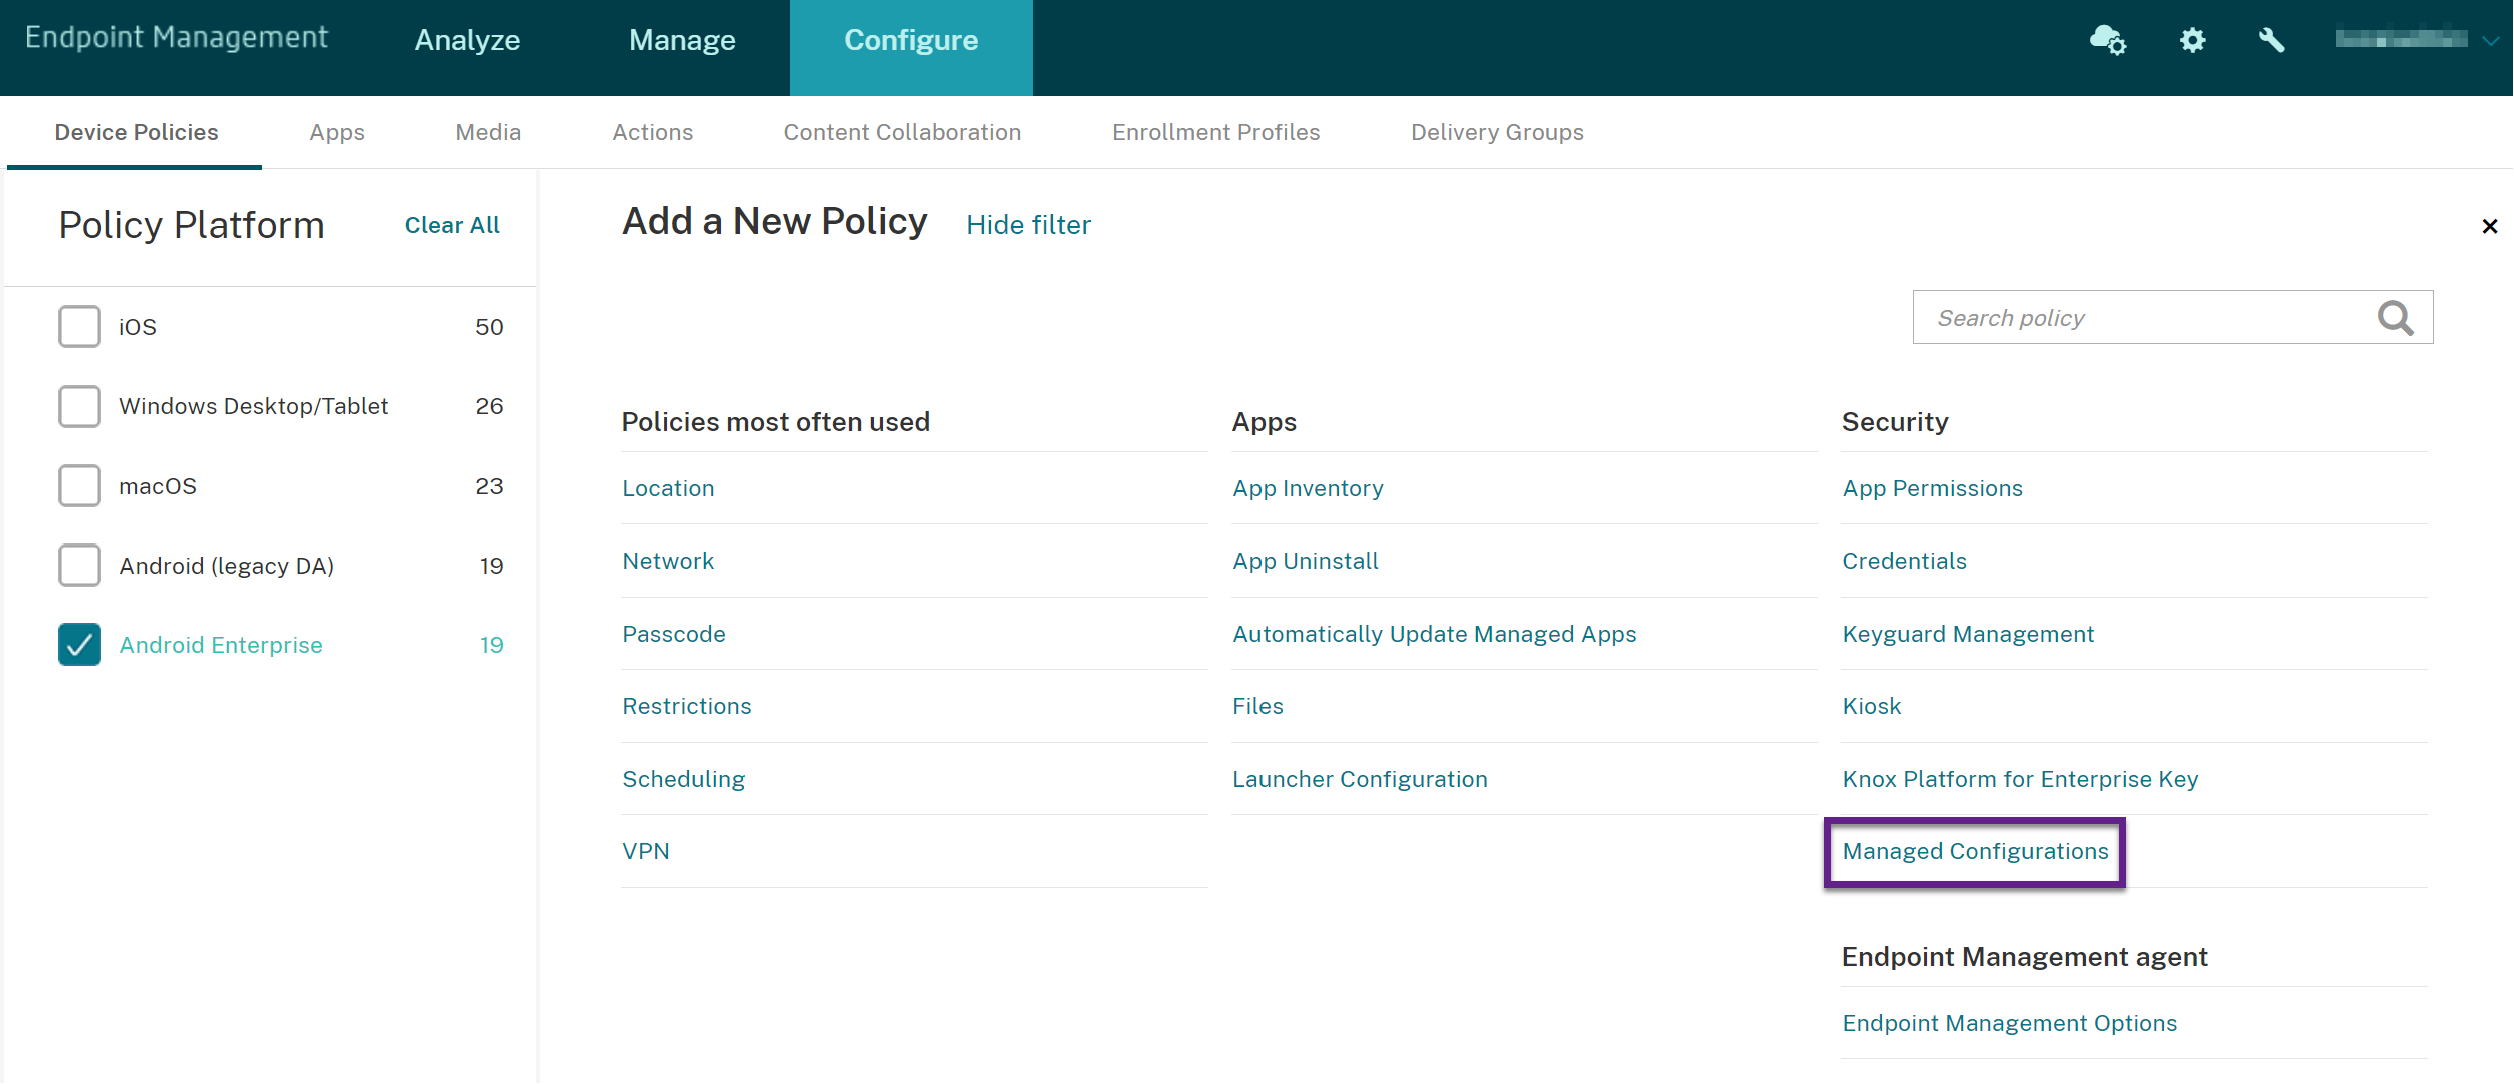
En la consola de Citrix Endpoint Management, haga clic en Configurar > Directivas de dispositivo. Haga clic en Agregar.
-
Seleccione Android Enterprise. Haga clic en Configuraciones administradas.
-
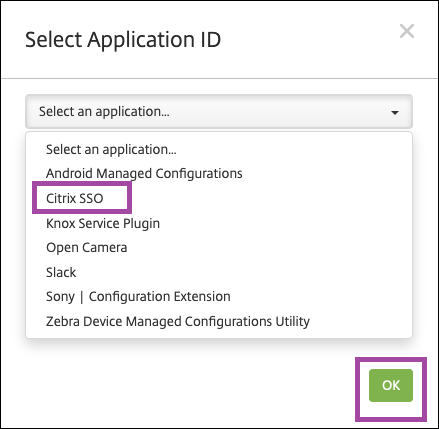
Cuando aparezca la ventana Seleccionar ID de aplicación, elija Citrix SSO de la lista y haga clic en Aceptar.
-
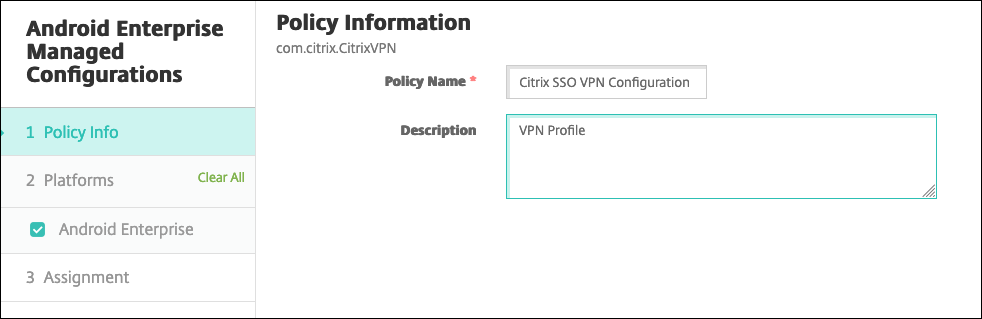
Escriba un nombre y una descripción para su configuración VPN de Citrix SSO. Haga clic en Siguiente.
-
Configure los parámetros del perfil VPN.
-
Nombre del perfil VPN: Escriba un nombre para el perfil VPN. Si va a crear más de un perfil VPN, use un nombre único para cada uno. Si no proporciona un nombre, la dirección que introduzca en el campo Dirección del servidor se utilizará como nombre del perfil VPN.
-
Dirección del servidor(*): Escriba el FQDN de su NetScaler Gateway. Si el puerto de su NetScaler Gateway no es 443, escriba también el puerto. Utilice el formato URL. Por ejemplo,
https://gateway.mycompany.com:8443. -
Nombre de usuario (opcional): Proporcione el nombre de usuario que los usuarios finales utilizan para autenticarse en NetScaler Gateway. Puede usar la macro de Citrix Endpoint Management {user.username} para este campo. (Consulte Macros). Si no proporciona un nombre de usuario, se pedirá a los usuarios que lo hagan cuando se conecten a NetScaler Gateway.
-
Contraseña (opcional): Proporcione la contraseña que los usuarios finales utilizan para autenticarse en NetScaler Gateway. Si no proporciona una contraseña, se pedirá a los usuarios que lo hagan cuando se conecten a NetScaler Gateway.
-
Alias de certificado (opcional): Escriba un alias de certificado. El alias de certificado facilita a la aplicación el acceso al certificado. Cuando se utiliza el mismo alias de certificado con la directiva de dispositivo de credenciales, la aplicación recupera el certificado y autentica la VPN sin ninguna acción por parte de los usuarios.
-
Anclajes de certificado de Gateway (opcional): Objeto JSON que describe los anclajes de certificado utilizados para NetScaler Gateway. Valor de ejemplo:
{"hash-alg" : "sha256", "pinset" : ["AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA=", "BBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBBB="]}. Para obtener más información, consulte Anclaje de certificados de NetScaler Gateway con Android Citrix SSO. -
Tipo de VPN por aplicación (opcional): Si utiliza una VPN por aplicación para restringir qué aplicaciones usan esta VPN, puede configurar este ajuste. Si selecciona Permitir, el tráfico de red para los nombres de paquete de aplicaciones que aparecen en la lista de aplicaciones PerAppVPN se enruta a través de la VPN. El tráfico de red de todas las demás aplicaciones se enruta fuera de la VPN. Si selecciona Denegar, el tráfico de red para los nombres de paquete de aplicaciones que aparecen en la lista de aplicaciones PerAppVPN se enruta fuera de la VPN. El tráfico de red de todas las demás aplicaciones se enruta a través de la VPN. El valor predeterminado es Permitir.
-
Lista de aplicaciones de PerAppVPN: Una lista de aplicaciones cuyo tráfico está permitido o bloqueado en la VPN, según el valor de Tipo de VPN por aplicación. Enumere los nombres de los paquetes de aplicaciones separados por comas o puntos y comas. Los nombres de los paquetes de aplicaciones distinguen entre mayúsculas y minúsculas y deben aparecer en esta lista exactamente como aparecen en Google Play Store. Esta lista es opcional. Mantenga esta lista vacía para aprovisionar una VPN para todo el dispositivo.
-
Perfil VPN predeterminado: Escriba el nombre del perfil VPN que se utilizará cuando los usuarios toquen el interruptor de conexión en la aplicación Citrix SSO en lugar de un perfil específico. Si este campo se deja vacío, se utiliza el perfil principal para la conexión. Si solo se configura un perfil, se marca como el perfil predeterminado. Para la VPN siempre activa, este campo debe establecerse con el nombre del perfil VPN que se utilizará para establecer una VPN siempre activa.
-
VPN siempre activa (opcional): Este atributo indica si el perfil VPN está configurado como un perfil de VPN siempre activa. Cuando se establece en true, significa que el perfil VPN es un perfil de VPN siempre activa. El valor predeterminado es false. Esta propiedad solo se puede asignar al perfil VPN principal. Habilitar esta propiedad es esencial para garantizar el funcionamiento fiable de la VPN siempre activa.
-
Deshabilitar perfiles de usuario: Si esta configuración está activada, los usuarios no pueden crear sus propias VPN en sus dispositivos. Si esta configuración está desactivada, los usuarios pueden crear sus propias VPN en sus dispositivos. El valor predeterminado es Desactivado.
-
Bloquear servidores no confiables: Esta configuración está desactivada en cualquiera de los siguientes escenarios:
-
Cuando utiliza un certificado autofirmado para NetScaler Gateway
-
Cuando el certificado raíz de la CA que emite el certificado de NetScaler Gateway no está en la lista de CA del sistema.
Si esta configuración está activada, el sistema operativo Android valida el certificado de NetScaler Gateway. Si la validación falla, no se permite la conexión. El valor predeterminado es Activado. -
-
-
Opcionalmente, cree parámetros personalizados. Se admiten los parámetros personalizados XenMobileDeviceId y UserAgent. Seleccione la configuración VPN actual y haga clic en Agregar.
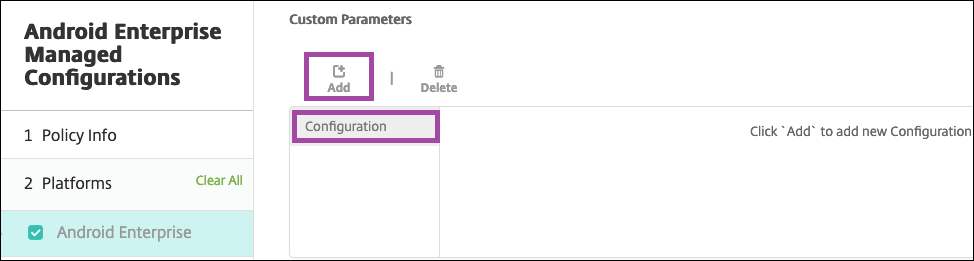
Nombre del parámetro Descripción Valor XenMobileDeviceId Este campo es el ID de dispositivo que se utilizará para la comprobación de acceso a la red basada en la inscripción de dispositivos en Citrix Endpoint Management. Si Citrix Endpoint Management inscribe y administra el dispositivo, se permite la conexión VPN. De lo contrario, la autenticación se deniega en el momento del establecimiento de la VPN. Para que Citrix Endpoint Management determine el estado de inscripción y administración de los dispositivos, el valor de XenMobileDeviceID se establece en DeviceID_${device.id}.UserAgent Este texto se añade al encabezado HTTP User-Agent para realizar una comprobación adicional en NetScaler Gateway. El valor de este texto se añade al encabezado HTTP User-Agent por la aplicación Citrix SSO al comunicarse con NetScaler Gateway. Escriba el texto que desea añadir al encabezado HTTP User-Agent. Este texto debe ajustarse a las especificaciones del encabezado HTTP User-Agent. EnableDebugLogging Habilite el registro de depuración en la aplicación Citrix SSO para ayudar a solucionar problemas de conectividad VPN en caso de VPN siempre activa. Puede habilitarlo en cualquiera de las configuraciones VPN administradas. El registro de depuración surte efecto cuando se procesan las configuraciones administradas. True: Habilita el registro de depuración. Valor predeterminado: False DisableLogoutFromStoreOnExplicitDisconnect Controla el cierre de sesión de la tienda cuando el usuario final desconecta explícitamente la sesión VPN de la interfaz de usuario de la aplicación. Aplicable solo a implementaciones de Citrix Secure Private Access. True: Deshabilita el cierre de sesión de la tienda de Secure Private Access y deja la sesión de Secure Private Access intacta, solo desconecta la sesión de la aplicación Citrix Secure Access. Valor predeterminado: False. Asistente de configuración administrada de Android Enterprise (/en-us/citrix-endpoint-management/media/citrixsso-custom-params-xmdeviceid.png)Para crear otro parámetro personalizado, haga clic de nuevo en Agregar. -
Opcionalmente, cree más configuraciones de perfil VPN. Haga clic en Agregar debajo de la lista de configuraciones. Aparecerá una nueva configuración en la lista. Seleccione la nueva configuración y repita el paso 5 y, opcionalmente, el paso 6.Asistente de configuración administrada de Android Enterprise (/en-us/citrix-endpoint-management/media/citrixsso-add-more-vpns.png)
-
Cuando haya creado todos los perfiles VPN que desee, haga clic en Siguiente.
-
Configure las reglas de implementación para esta configuración administrada para Citrix SSO.
-
Haga clic en Guardar.
Esta configuración administrada para Citrix SSO aparece ahora en su lista de directivas de dispositivo configuradas.
Para habilitar la conexión permanente para los perfiles VPN que configuró, establezca la directiva de dispositivo de opciones de Citrix Endpoint Management (/es-es/citrix-endpoint-management/policies/options-policy.html#android-enterprise-settings).
Nota:
Se requiere Citrix Secure Hub 19.5.5 o una versión posterior para la VPN siempre activa en Android Enterprise.
Acceso a los perfiles VPN desde el dispositivo
Para acceder a los perfiles VPN que creó, los usuarios de Android Enterprise instalan Citrix SSO desde la tienda administrada de Google Play.
El perfil o los perfiles VPN que configuró aparecen en el área Conexiones administradas de la aplicación. Los usuarios tocan el perfil VPN para conectarse mediante ese perfil VPN.
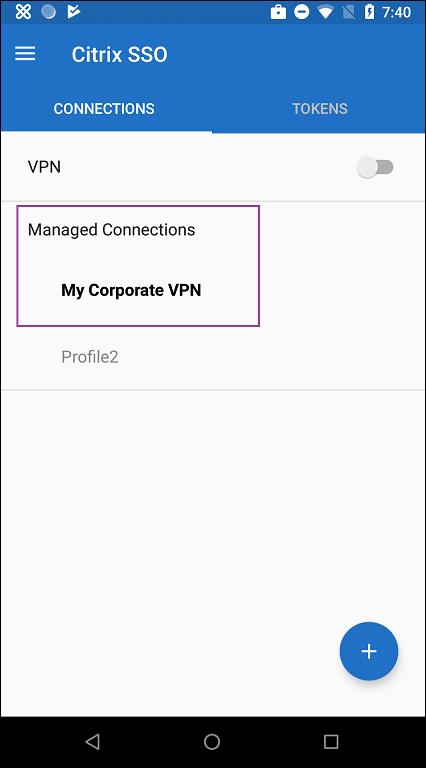
Después de que los usuarios se hayan autenticado y conectado, aparece una marca de verificación junto al perfil VPN. El icono de la llave indica que la VPN está conectada.
Administrar dispositivos Android Zebra con Zebra OEMConfig
Administre dispositivos Android Zebra mediante la herramienta administrativa Zebra Technologies OEMConfig. Para obtener información sobre la aplicación Zebra OEMConfig, consulte el sitio web de Zebra Technologies.
Citrix Endpoint Management es compatible con Zebra OEMConfig versión 9.2 y posteriores. Para obtener información sobre los requisitos del sistema para instalar Zebra OEMConfig en los dispositivos, consulte OEMConfig Setup en el sitio web de Zebra Technologies.
Actualmente admitimos los siguientes dispositivos Zebra:
-
EC50, EC55, ET56
-
TC52x, TC52x-HC
-
TC52ax, TC52ax-HC
-
TC57x
Para empezar: En la consola de Citrix Endpoint Management, añada la aplicación Zebra OEMConfig como una aplicación de Google Play Store. Consulte Agregar una aplicación de tienda de aplicaciones pública.
Crear una configuración administrada de Android Enterprise para la aplicación Zebra OEMConfig
Configure la directiva de dispositivos de configuraciones administradas para la aplicación Zebra OEMConfig. La directiva se aplica a los dispositivos Zebra que tienen la aplicación Zebra OEMConfig instalada y la directiva implementada.
-
En la consola de Citrix Endpoint Management, haga clic en Configurar > Directivas de dispositivos. Haga clic en Agregar.
-
Seleccione Android Enterprise. Haga clic en Configuraciones administradas.
-
Cuando aparezca la ventana Seleccionar ID de aplicación, elija ZebraOEMConfig powered by MX de la lista y haga clic en Aceptar.
-
Escriba un nombre y una descripción para su configuración de Zebra OEMConfig. Haga clic en Siguiente.
-
Escriba un nombre para la configuración de Zebra OEMConfig.
-
Configure los parámetros disponibles. Por ejemplo:
-
Para deshabilitar la cámara frontal del dispositivo, seleccione Configuración de la cámara y establezca Uso de la cámara frontal en Desactivado.
-
Para cambiar el formato de hora de los dispositivos, seleccione Configuración del reloj y establezca Formato de hora en 12 (12 horas) o 24 (24 horas).
-
Para obtener una lista y descripciones de todas las configuraciones disponibles, consulte Zebra Managed Configurations en el sitio web de Zebra Technologies.
-
Opcionalmente, cree más configuraciones de Zebra OEMConfig. Haga clic en Agregar debajo de la lista de configuraciones. Aparecerá una nueva configuración en la lista. Seleccione la nueva configuración y configure los parámetros.
-
Cuando haya creado todas las configuraciones de Zebra OEMConfig que desee, haga clic en Siguiente.
-
Configure las reglas de implementación para esta configuración administrada para Zebra OEMConfig.
-
Haga clic en Guardar.
Administrar Chrome Browser con marcadores predefinidos
Aquí tiene un ejemplo de cómo administrar Chrome Browser con marcadores predefinidos:
[

 { "toplevel_name": "My managed bookmarks folder" }
 ,

 { "name": "Google", "url": "[google.com|http://google.com/]" }
 ,

 { "name": "Youtube", "url": "[youtube.com|http://youtube.com/]" }
 ,
 {
 "nested_links": [

 { "name": "Chromium", "url": "[chromium.org|http://chromium.org/]" }
 ,

 { "name": "Chromium Developers", "url": "[dev.chromium.org|http://dev.chromium.org/]" }
 ],
 "name": "Chrome links"
 }
 ]
Soporte para comentarios de configuraciones administradas (Vista previa técnica)
Para obtener más información sobre la función de soporte para comentarios de configuraciones administradas, consulte Support managed configurations feedback.