
SSO et considérations de proxy pour les applications MDX
L'intégration de XenMobile avec Citrix ADC vous permet de fournir aux utilisateurs un accès par authentification unique (SSO) à toutes les ressources HTTP/HTTPS du backend. En fonction de vos exigences d'authentification SSO, vous pouvez configurer les connexions utilisateur pour une application MDX afin d'utiliser l'une de ces options :
-
Navigation sécurisée (Secure Browse), qui est un type de VPN sans client
-
Tunnel VPN complet
Si Citrix ADC n'est pas le meilleur moyen de fournir le SSO dans votre environnement, vous pouvez configurer une application MDX avec la mise en cache locale des mots de passe basée sur des stratégies. Cet article explore les différentes options de SSO et de proxy en se concentrant sur Secure Web. Les concepts s'appliquent aux autres applications MDX.
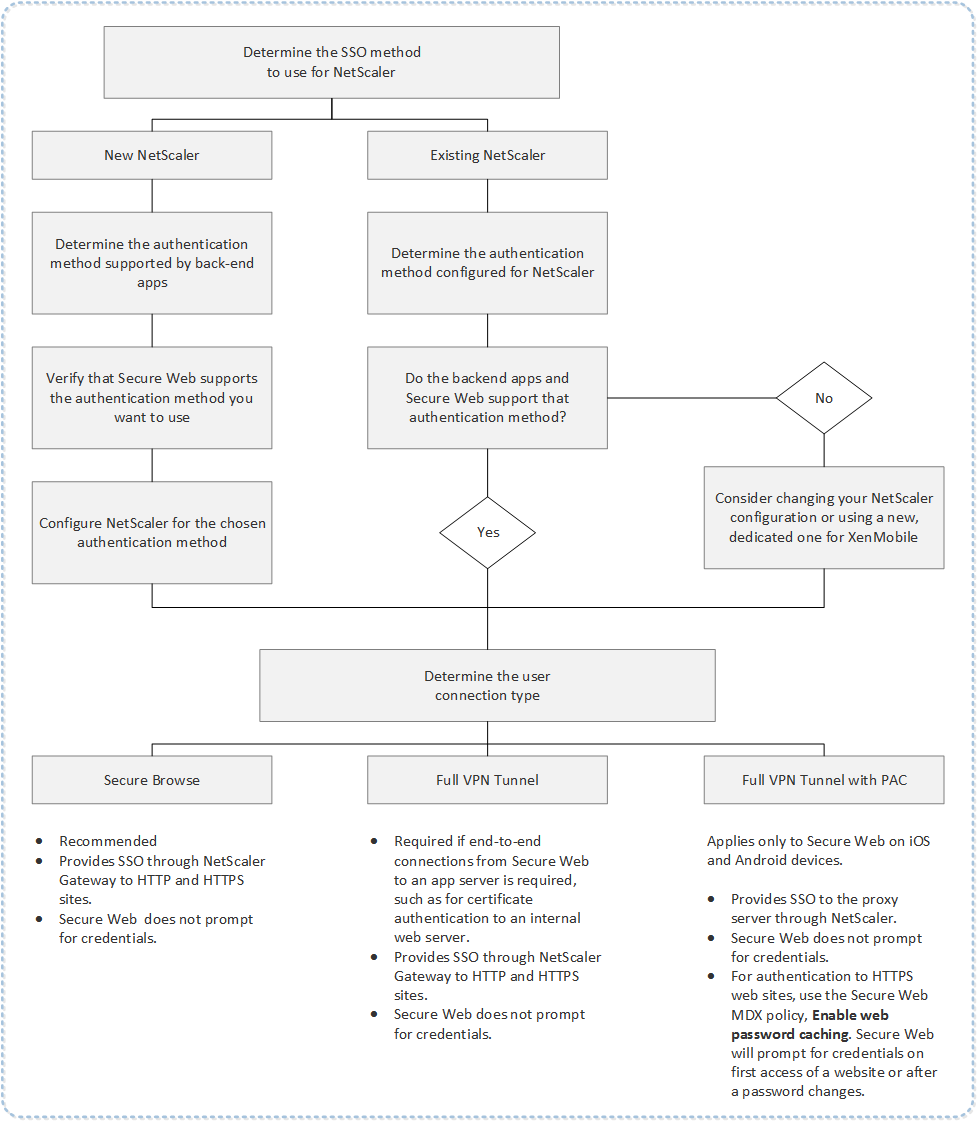
L'organigramme suivant résume le flux de décision pour le SSO et les connexions utilisateur.
Méthodes d'authentification Citrix ADC
Cette section fournit des informations générales sur les méthodes d'authentification prises en charge par Citrix ADC.
Authentification SAML
Lorsque vous configurez Citrix ADC pour le Security Assertion Markup Language (SAML), les utilisateurs peuvent se connecter à des applications web qui prennent en charge le protocole SAML pour l'authentification unique. Citrix Gateway prend en charge l'authentification unique du fournisseur d'identité (IdP) pour les applications web SAML.
Configuration requise :
-
Configurez le SSO SAML dans le profil de trafic Citrix ADC.
-
Configurez l'IdP SAML pour le service demandé.
Authentification NTLM
Si le SSO vers les applications web est activé dans le profil de session, Citrix ADC effectue automatiquement l'authentification NTLM.
Configuration requise :
-
Activez le SSO dans le profil de session ou de trafic Citrix ADC.
Impersonation Kerberos
XenMobile® prend en charge Kerberos uniquement pour Secure Web. Lorsque vous configurez Citrix ADC pour le SSO Kerberos, Citrix ADC utilise l'impersonation lorsqu'un mot de passe utilisateur est disponible pour Citrix ADC. L'impersonation signifie que Citrix ADC utilise les informations d'identification de l'utilisateur pour obtenir le ticket requis pour accéder aux services, tels que Secure Web.
Configuration requise :
-
Configurez la stratégie de session « Worx » de Citrix ADC pour lui permettre d'identifier le domaine Kerberos (Kerberos Realm) de votre connexion.
-
Configurez un compte de délégation contrainte Kerberos (KCD) sur Citrix ADC. Configurez ce compte sans mot de passe et liez-le à une stratégie de trafic sur votre passerelle XenMobile.
-
Pour ces détails de configuration et d'autres, consultez le blog Citrix : WorxWeb and Kerberos Impersonation SSO.
Délégation contrainte Kerberos
XenMobile prend en charge Kerberos uniquement pour Secure Web. Lorsque vous configurez Citrix ADC pour le SSO Kerberos, Citrix ADC utilise la délégation contrainte lorsqu'un mot de passe utilisateur n'est pas disponible pour Citrix ADC.
Avec la délégation contrainte, Citrix ADC utilise un compte administrateur spécifié pour obtenir des tickets au nom des utilisateurs et des services.
Configuration requise :
-
Configurez un compte KCD dans l'Active Directory avec les autorisations requises et un compte KCD sur Citrix ADC.
-
Activez le SSO dans le profil de trafic Citrix ADC.
-
Configurez le site web principal pour l'authentification Kerberos.
Authentification par remplissage de formulaire
Lorsque vous configurez Citrix ADC pour l'authentification unique basée sur formulaire, les utilisateurs peuvent se connecter une seule fois pour accéder à toutes les applications protégées de votre réseau. Cette méthode d'authentification s'applique aux applications qui utilisent les modes Secure Browse ou Full VPN.
Configuration requise :
-
Configurez l'authentification unique basée sur formulaire dans le profil de trafic Citrix ADC.
Authentification HTTP Digest
Si vous activez l'authentification unique pour les applications web dans le profil de session, Citrix ADC effectue automatiquement l'authentification HTTP Digest. Cette méthode d'authentification s'applique aux applications qui utilisent les modes Secure Browse ou Full VPN.
Configuration requise :
-
Activez l'authentification unique dans le profil de session ou de trafic Citrix ADC.
Authentification HTTP de base
Si vous activez l'authentification unique pour les applications web dans le profil de session, Citrix ADC effectue automatiquement l'authentification HTTP de base. Cette méthode d'authentification s'applique aux applications qui utilisent les modes Secure Browse ou Full VPN.
Configuration requise :
-
Activez l'authentification unique dans le profil de session ou de trafic Citrix ADC.
Secure Browse, tunnel VPN complet ou tunnel VPN complet avec PAC
Les sections suivantes décrivent les types de connexion utilisateur pour Secure Web. Pour plus d'informations, consultez cet article Secure Web dans la documentation Citrix, Configuration des connexions utilisateur.
Tunnel VPN complet
Les connexions qui se connectent au réseau interne peuvent utiliser un tunnel VPN complet. Utilisez la stratégie de mode VPN préféré de Secure Web pour configurer un tunnel VPN complet. Citrix recommande le tunnel VPN complet pour les connexions qui utilisent des certificats clients ou un SSL de bout en bout vers une ressource du réseau interne. Un tunnel VPN complet gère tout protocole sur TCP. Vous pouvez utiliser un tunnel VPN complet avec les appareils Windows, Mac, iOS et Android.
En mode tunnel VPN complet, le Citrix ADC n’a aucune visibilité à l’intérieur d’une session HTTPS.
Navigation sécurisée
Les connexions qui se connectent au réseau interne peuvent utiliser une variante de VPN sans client, appelée navigation sécurisée. La navigation sécurisée est la configuration par défaut spécifiée pour la stratégie Mode VPN préféré de Secure Web. Citrix recommande la navigation sécurisée pour les connexions qui nécessitent l’authentification unique (SSO).
En mode navigation sécurisée, Citrix ADC divise la session HTTPS en deux parties :
-
Du client vers Citrix ADC
-
De Citrix ADC vers le serveur de ressources back-end.
De cette manière, Citrix ADC a une visibilité complète sur toutes les transactions entre le client et le serveur, ce qui lui permet de fournir le SSO.
Vous pouvez également configurer des serveurs proxy pour Secure Web lorsqu’il est utilisé en mode navigation sécurisée. Pour plus de détails, consultez l’article de blog XenMobile WorxWeb Traffic Through Proxy Server in Secure Browse Mode.
Tunnel VPN complet avec PAC
Vous pouvez utiliser un fichier de configuration automatique de proxy (PAC) avec un déploiement de tunnel VPN complet pour Secure Web sur les appareils iOS et Android. XenMobile prend en charge l’authentification proxy fournie par Citrix ADC. Un fichier PAC contient des règles qui définissent la manière dont les navigateurs Web sélectionnent un proxy pour accéder à une URL donnée. Les règles de fichier PAC peuvent spécifier la gestion des sites internes et externes. Secure Web analyse les règles du fichier PAC et envoie les informations du serveur proxy à Citrix Gateway. Citrix Gateway n’est pas au courant du fichier PAC ou du serveur proxy.
Pour l’authentification aux sites Web HTTPS : la stratégie MDX de Secure Web Activer la mise en cache des mots de passe Web permet à Secure Web de s’authentifier et de fournir le SSO au serveur proxy via MDX.
Tunnelisation fractionnée Citrix ADC
Lors de la planification de votre configuration SSO et proxy, vous devez également décider d’utiliser ou non la tunnelisation fractionnée Citrix ADC. Citrix vous recommande d’utiliser la tunnelisation fractionnée Citrix ADC uniquement si nécessaire. Cette section donne un aperçu général du fonctionnement de la tunnelisation fractionnée : Citrix ADC détermine le chemin du trafic en fonction de sa table de routage. Lorsque la tunnelisation fractionnée Citrix ADC est activée, Secure Hub distingue le trafic réseau interne (protégé) du trafic Internet. Secure Hub effectue cette détermination en fonction du suffixe DNS et des applications Intranet. Secure Hub ne tunnelise alors que le trafic réseau interne via le tunnel VPN. Lorsque la tunnelisation fractionnée Citrix ADC est désactivée, tout le trafic passe par le tunnel VPN.
-
Si vous préférez surveiller tout le trafic pour des raisons de sécurité, désactivez le tunneling fractionné Citrix ADC. Par conséquent, tout le trafic passe par le tunnel VPN.
-
Si vous utilisez un tunnel VPN complet avec PAC, vous devez désactiver le tunneling fractionné Citrix Gateway. Si le tunneling fractionné est activé et que vous configurez un fichier PAC, les règles du fichier PAC remplacent les règles de tunneling fractionné Citrix ADC. Un serveur proxy configuré dans une stratégie de trafic ne remplace pas les règles de tunneling fractionné Citrix ADC.
Par défaut, la stratégie Accès réseau est définie sur Tunnelisé vers le réseau interne pour Secure Web. Avec cette configuration, les applications MDX utilisent les paramètres de tunneling fractionné Citrix ADC. La valeur par défaut de la stratégie Accès réseau diffère pour certaines autres applications de productivité mobile.
Citrix Gateway dispose également d'un mode de tunneling fractionné inversé micro VPN. Cette configuration prend en charge une liste d'exclusion d'adresses IP qui ne sont pas tunnellisées vers le Citrix ADC. Au lieu de cela, ces adresses sont envoyées via la connexion Internet de l'appareil. Pour plus d'informations sur le tunneling fractionné inversé, consultez la documentation de Citrix Gateway.
XenMobile inclut une liste d'exclusion de tunneling fractionné inversé. Pour empêcher certains sites Web de passer par le Citrix Gateway : ajoutez une liste séparée par des virgules de noms de domaine complets (FQDN) ou de suffixes DNS qui se connectent via le LAN à la place. Cette liste s'applique uniquement au mode de navigation sécurisée avec Citrix Gateway configuré pour le tunneling fractionné inversé.