
Considerações de SSO e Proxy para Aplicativos MDX
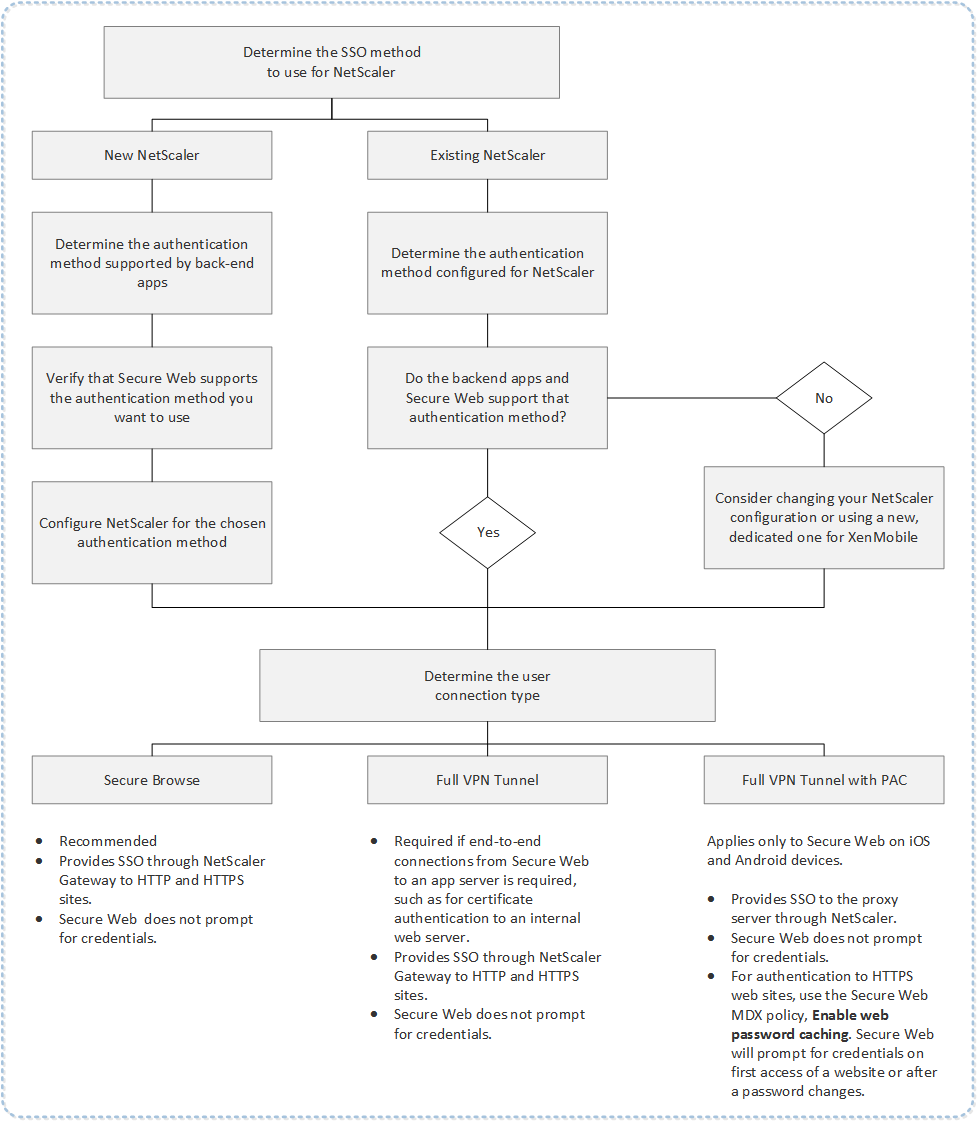
A integração do XenMobile com o Citrix ADC permite que você forneça aos usuários logon único (SSO) para todos os recursos de back-end HTTP/HTTPS. Dependendo dos seus requisitos de autenticação SSO, você pode configurar as conexões de usuário para um aplicativo MDX para usar uma destas opções:
-
Navegação Segura, que é um tipo de VPN sem cliente
-
Túnel VPN Completo
Se o Citrix ADC não for a melhor maneira de fornecer SSO em seu ambiente, você pode configurar um aplicativo MDX com cache de senha local baseado em política. Este artigo explora as várias opções de SSO e proxy com foco no Secure Web. Os conceitos se aplicam a outros aplicativos MDX.
O fluxograma a seguir resume o fluxo de decisão para SSO e conexões de usuário.
Métodos de Autenticação do Citrix ADC
Esta seção fornece informações gerais sobre os métodos de autenticação suportados pelo Citrix ADC.
Autenticação SAML
Ao configurar o Citrix ADC para Security Assertion Markup Language (SAML), os usuários podem se conectar a aplicativos web que suportam o protocolo SAML para logon único. O Citrix Gateway suporta o logon único do provedor de identidade (IdP) para aplicativos web SAML.
Configuração necessária:
-
Configure o SAML SSO no perfil de tráfego do Citrix ADC.
-
Configure o IdP SAML para o serviço solicitado.
Autenticação NTLM
Se o SSO para aplicativos web estiver ativado no perfil de sessão, o Citrix ADC executa a autenticação NTLM automaticamente.
Configuração necessária:
-
Habilite o SSO no perfil de Sessão ou Tráfego do Citrix ADC.
Representação Kerberos
O XenMobile® oferece suporte a Kerberos apenas para o Secure Web. Ao configurar o Citrix ADC para SSO Kerberos, o Citrix ADC usa a representação quando uma senha de usuário está disponível para o Citrix ADC. Representação significa que o Citrix ADC usa as credenciais do usuário para obter o tíquete necessário para acessar serviços, como o Secure Web.
Configuração necessária:
-
Configure a política de Sessão "Worx" do Citrix ADC para permitir que ela identifique o Realm Kerberos da sua conexão.
-
Configure uma conta de Delegação Restrita de Kerberos (KCD) no Citrix ADC. Configure essa conta sem senha e vincule-a a uma política de tráfego no seu gateway XenMobile.
-
Para esses e outros detalhes de configuração, consulte o blog da Citrix: WorxWeb e SSO de Representação Kerberos.
Delegação Restrita de Kerberos
O XenMobile oferece suporte a Kerberos apenas para o Secure Web. Ao configurar o Citrix ADC para SSO Kerberos, o Citrix ADC usa a delegação restrita quando uma senha de usuário não está disponível para o Citrix ADC.
Com a delegação restrita, o Citrix ADC usa uma conta de administrador especificada para obter tíquetes em nome de usuários e serviços.
Configuração necessária:
-
Configure uma conta KCD no Active Directory com as permissões necessárias e uma conta KCD no Citrix ADC.
-
Habilite o SSO no perfil de Tráfego do Citrix ADC.
-
Configure o site de back-end para autenticação Kerberos.
Autenticação de Preenchimento de Formulário
Ao configurar o Citrix ADC para logon único baseado em formulário, os usuários podem fazer logon uma vez para acessar todos os aplicativos protegidos em sua rede. Esse método de autenticação se aplica a aplicativos que usam os modos Secure Browse ou Full VPN.
Configuração necessária:
-
Configure o SSO baseado em formulário no perfil de tráfego do Citrix ADC.
Autenticação HTTP Digest
Se você habilitar o SSO para aplicativos web no perfil de sessão, o Citrix ADC realizará a autenticação HTTP digest automaticamente. Esse método de autenticação se aplica a aplicativos que usam os modos Secure Browse ou Full VPN.
Configuração necessária:
-
Habilite o SSO no perfil de sessão ou tráfego do Citrix ADC.
Autenticação HTTP Básica
Se você habilitar o SSO para aplicativos web no perfil de sessão, o Citrix ADC realizará a autenticação HTTP básica automaticamente. Esse método de autenticação se aplica a aplicativos que usam os modos Secure Browse ou Full VPN.
Configuração necessária:
-
Habilite o SSO no perfil de sessão ou tráfego do Citrix ADC.
Secure Browse, Túnel VPN Completo ou Túnel VPN Completo com PAC
As seções a seguir descrevem os tipos de conexão de usuário para o Secure Web. Para obter mais informações, consulte este artigo do Secure Web na documentação da Citrix, Configurando conexões de usuário.
Túnel VPN Completo
As conexões que fazem túnel para a rede interna podem usar um túnel VPN completo. Use a política de modo VPN preferencial do Secure Web para configurar um túnel VPN completo. A Citrix recomenda o túnel VPN completo para conexões que usam certificados de cliente ou SSL de ponta a ponta para um recurso na rede interna. Um túnel VPN completo lida com qualquer protocolo sobre TCP. Você pode usar um túnel VPN completo com dispositivos Windows, Mac, iOS e Android.
No modo de Túnel VPN Completo, o Citrix ADC não tem visibilidade dentro de uma sessão HTTPS.
Navegação Segura
As conexões que fazem túnel para a rede interna podem usar uma variação de uma VPN sem cliente, conhecida como Navegação Segura. A Navegação Segura é a configuração padrão especificada para a política de modo VPN preferencial do Secure Web. A Citrix recomenda a Navegação Segura para conexões que exigem logon único (SSO).
No modo de Navegação Segura, o Citrix ADC divide a sessão HTTPS em duas partes:
-
Do cliente para o Citrix ADC
-
Do Citrix ADC para o servidor de recursos de back-end.
Dessa forma, o Citrix ADC tem visibilidade total de todas as transações entre o cliente e o servidor, permitindo que ele forneça SSO.
Você também pode configurar servidores proxy para o Secure Web quando usado no modo de navegação segura. Para obter detalhes, consulte o blog Tráfego do XenMobile WorxWeb por meio do servidor proxy no modo de navegação segura.
Túnel VPN Completo com PAC
Você pode usar um arquivo de Configuração Automática de Proxy (PAC) com uma implantação de túnel VPN completo para o Secure Web em dispositivos iOS e Android. O XenMobile oferece suporte à autenticação de proxy fornecida pelo Citrix ADC. Um arquivo PAC contém regras que definem como os navegadores da web selecionam um proxy para acessar um determinado URL. As regras do arquivo PAC podem especificar o tratamento para sites internos e externos. O Secure Web analisa as regras do arquivo PAC e envia as informações do servidor proxy para o Citrix Gateway. O Citrix Gateway não tem conhecimento do arquivo PAC ou do servidor proxy.
Para autenticação em sites HTTPS: A política MDX do Secure Web Habilitar cache de senha da web permite que o Secure Web autenticar e forneça SSO ao servidor proxy por meio do MDX.
Tunelamento Dividido do Citrix ADC
Ao planejar sua configuração de SSO e proxy, você também deve decidir se usará o tunelamento dividido do Citrix ADC. A Citrix recomenda que você use o tunelamento dividido do Citrix ADC somente se necessário. Esta seção fornece uma visão geral de como o tunelamento dividido funciona: O Citrix ADC determina o caminho do tráfego com base em sua tabela de roteamento. Quando o tunelamento dividido do Citrix ADC está ativado, o Secure Hub distingue o tráfego de rede interno (protegido) do tráfego da Internet. O Secure Hub faz essa determinação com base no sufixo DNS e nos aplicativos da Intranet. O Secure Hub então tunela apenas o tráfego da rede interna através do túnel VPN. Quando o tunelamento dividido do Citrix ADC está desativado, todo o tráfego passa pelo túnel VPN.
-
Se você preferir monitorar todo o tráfego devido a considerações de segurança, desative o tunelamento dividido do Citrix ADC. Como resultado, todo o tráfego passa pelo túnel VPN.
-
Se você usar o Túnel VPN Completo com PAC, deverá desativar o tunelamento dividido do Citrix Gateway. Se o tunelamento dividido estiver ativado e você configurar um arquivo PAC, as regras do arquivo PAC substituirão as regras de tunelamento dividido do Citrix ADC. Um servidor proxy configurado em uma política de tráfego não substitui as regras de tunelamento dividido do Citrix ADC.
Por padrão, a política de Acesso à rede é definida como Tunelado para a rede interna para o Secure Web. Com essa configuração, os aplicativos MDX usam as configurações de tunelamento dividido do Citrix ADC. O padrão da política de Acesso à rede difere para alguns outros aplicativos de produtividade móvel.
O Citrix Gateway também possui um modo de tunelamento dividido reverso de micro VPN. Essa configuração suporta uma lista de exclusão de endereços IP que não são tunelados para o Citrix ADC. Em vez disso, esses endereços são enviados usando a conexão de internet do dispositivo. Para obter mais informações sobre o tunelamento dividido reverso, consulte a documentação do Citrix Gateway.
O XenMobile inclui uma Lista de exclusão de tunelamento dividido reverso. Para evitar que certos sites sejam tunelados através do Citrix Gateway: Adicione uma lista separada por vírgulas de nomes de domínio totalmente qualificados (FQDN) ou sufixos DNS que se conectam usando a LAN. Esta lista se aplica apenas ao modo Secure Browse com o Citrix Gateway configurado para tunelamento dividido reverso.