
Stratégie d'appareil Defender
Windows Defender est une protection contre les logiciels malveillants incluse avec Windows 10 et Windows 11. Vous pouvez utiliser la stratégie d'appareil XenMobile®, Defender, pour configurer la stratégie Microsoft Defender pour Windows 10 et Windows 11 pour les ordinateurs de bureau et les tablettes.
Pour ajouter ou configurer cette stratégie, accédez à Configurer > Stratégies d'appareil. Pour plus d'informations, consultez Stratégies d'appareil.
Paramètres pour les ordinateurs de bureau et les tablettes Windows
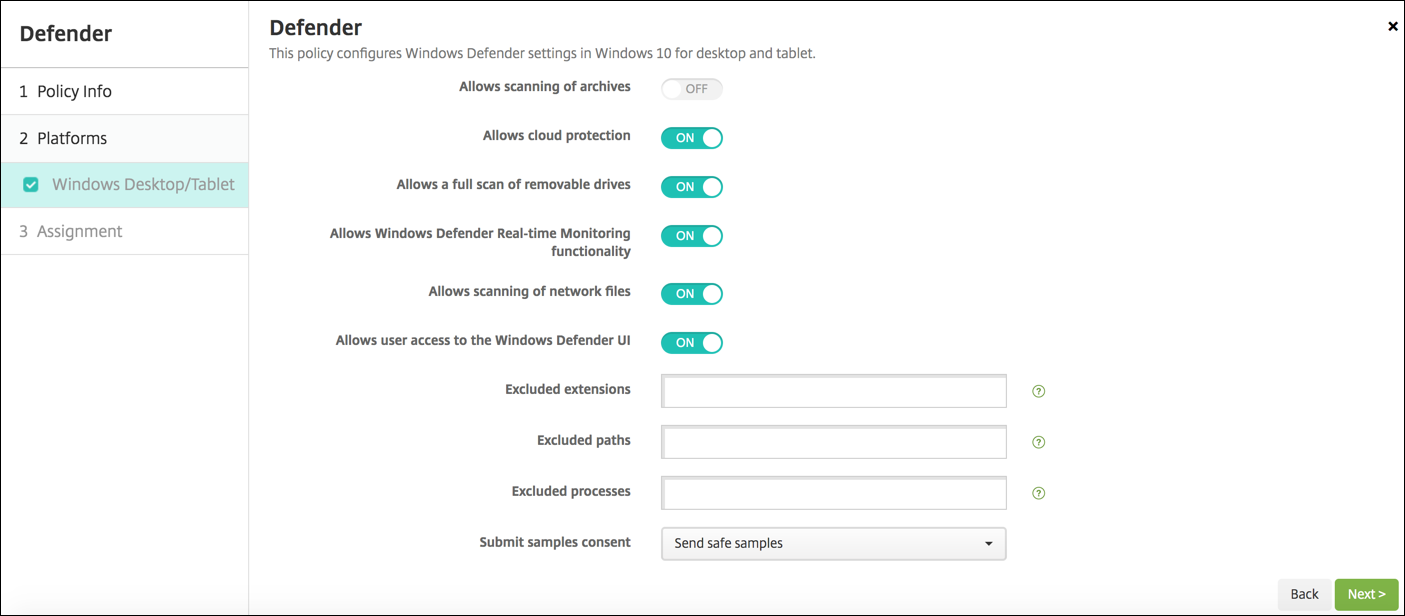
-
Autorise l'analyse des archives : Autorise ou interdit à Defender d'analyser les fichiers archivés. Par défaut : Désactivé.
-
Autorise la protection cloud : Autorise ou interdit à Defender d'envoyer des informations à Microsoft concernant l'activité des logiciels malveillants. Par défaut : Activé.
-
Autorise une analyse complète des lecteurs amovibles : Autorise ou interdit à Defender d'analyser les lecteurs amovibles tels que les clés USB. Par défaut : Activé.
-
Autorise la fonctionnalité de surveillance en temps réel de Windows Defender : Par défaut : Activé.
-
Autorise l'analyse des fichiers réseau : Autorise ou interdit à Defender d'analyser les fichiers réseau. Par défaut : Activé.
-
Autorise l'accès utilisateur à l'interface utilisateur de Windows Defender : Spécifie si les utilisateurs peuvent accéder à l'interface utilisateur de Windows Defender. Ce paramètre prend effet au prochain démarrage de l'appareil de l'utilisateur. Si ce paramètre est Désactivé, les utilisateurs ne reçoivent aucune notification de Windows Defender. Par défaut : Activé.
-
Extensions exclues : Les extensions à exclure des analyses en temps réel ou planifiées. Pour séparer les extensions, utilisez le caractère \|. Par exemple, « lib\|obj ».
-
Chemins exclus : Les chemins à exclure des analyses en temps réel ou planifiées. Pour séparer les chemins, utilisez le caractère \|. Par exemple, « C:\\Example\|C:\\Example1 ».
-
Processus exclus : Les processus à exclure des analyses en temps réel ou planifiées. Pour séparer les processus, utilisez le caractère \|. Par exemple, « C:\\Example.exe\|C:\\Example1.exe ».
-
Consentement pour l'envoi d'échantillons : Contrôle si les fichiers susceptibles de nécessiter une analyse plus approfondie pour déterminer s'ils sont malveillants doivent être envoyés à Microsoft. Options : Toujours demander, Envoyer les échantillons sûrs, Ne jamais envoyer, Envoyer tous les échantillons. Par défaut : Envoyer les échantillons sûrs.