
シトリックス セキュアハブ™
Citrix Secure Hubは、Citrix Endpoint Management™(旧称: XenMobile)エクスペリエンスのランチパッドです。ユーザーはSecure Hubにデバイスを登録してStoreにアクセスします。Storeから、Citrixが開発したモバイル生産性向上アプリやサードパーティ製アプリを追加できます。
Secure Hubおよびその他のモバイル生産性向上アプリのシステム要件については、「システム要件」を参照してください。
Secure Hubの管理
Secure Hubに関連する管理タスクのほとんどは、Endpoint Managementの初期構成時に実行します。Secure HubをiOSおよびAndroidユーザーが利用できるようにするには、Secure HubをiOS App StoreおよびGoogle Play Storeにアップロードします。
Citrixアプリのポータルを提供するだけでなく、ユーザーのCitrix GatewayセッションがCitrix Gatewayを使用した認証後に更新されると、Secure HubはインストールされているアプリのEndpoint Managementに保存されているほとんどのMDXポリシーを更新します。
重要:
以下のいずれかのポリシーを変更した場合、更新されたポリシーを適用するには、ユーザーがアプリを削除して再インストールする必要があります。セキュリティグループ、暗号化の有効化、およびSecure Mail Exchange Server。
シトリックス PIN
Secure HubでCitrix PINを使用するように構成できます。これは、Endpoint Managementコンソールの設定 > クライアントプロパティで有効にするセキュリティ機能です。この設定では、登録済みのモバイルデバイスユーザーがSecure Hubにサインオンし、個人識別番号(PIN)を使用してMDXでラップされたアプリをアクティブ化する必要があります。
Citrix PIN機能は、保護されたラップされたアプリにログオンする際のユーザー認証エクスペリエンスを簡素化します。ユーザーは、Active Directoryのユーザー名やパスワードなどの別の資格情報を繰り返し入力する必要がありません。
Secure Hubに初めてサインオンするユーザーは、Active Directoryのユーザー名とパスワードを入力する必要があります。サインオン中に、Secure HubはActive Directoryの資格情報またはクライアント証明書をユーザーデバイスに保存し、ユーザーにPINの入力を求めます。ユーザーが再度サインオンするときは、アクティブなユーザーセッションの次のアイドルタイムアウト期間が終了するまで、PINを入力してCitrixアプリとStoreに安全にアクセスします。関連するクライアントプロパティを使用すると、PINを使用してシークレットを暗号化したり、PINのパスコードタイプを指定したり、PINの強度と長さの要件を指定したりできます。詳細については、「クライアントプロパティ」を参照してください。
指紋認証が有効になっている場合、アプリの非アクティブ化によりオフライン認証が必要な場合、ユーザーは指紋を使用してサインオンできます。ユーザーは、Secure Hubに初めてサインオンするとき、デバイスを再起動するとき、および非アクティブタイマーの期限が切れた後には、引き続きPINを入力する必要があります。指紋認証を有効にする方法については、「指紋またはTouch ID認証」を参照してください。
証明書ピンニング
iOSおよびAndroid版Secure Hubは、SSL証明書ピンニングをサポートしています。この機能により、CitrixクライアントがEndpoint Managementと通信する際に、企業によって署名された証明書が使用されることが保証されます。証明書ピンニングは、デバイスへのルート証明書のインストールによってSSLセッションが侵害された場合に、クライアントからEndpoint Managementへの接続を防止します。Secure Hubがサーバーの公開鍵に対する変更を検出すると、Secure Hubは接続を拒否します。
Android N以降、オペレーティングシステムはユーザーが追加した認証局 (CA) を許可しなくなりました。Citrixでは、ユーザーが追加したCAの代わりにパブリックルートCAを使用することをお勧めします。
Android Nにアップグレードするユーザーは、プライベートCAまたは自己署名CAを使用している場合、問題が発生する可能性があります。Android Nデバイスでの接続は、以下のシナリオで切断されます。
-
プライベート/自己署名CAを使用しており、AutoDiscovery ServiceのEndpoint Managementの必須の信頼済みCAオプションがONに設定されている場合。詳細については、「Endpoint Management AutoDiscovery Service」を参照してください。
-
プライベート/自己署名CAを使用しており、AutoDiscovery Service (ADS) に到達できない場合。セキュリティ上の懸念から、ADSに到達できない場合、必須の信頼済みCAは、最初にOFFに設定されていてもONになります。
デバイスを登録したりSecure Hubをアップグレードしたりする前に、証明書ピン留めを有効にすることを検討してください。このオプションはデフォルトでオフになっており、Endpoint Management Auto Discovery Service (ADS) によって管理されます。証明書ピン留めを有効にすると、ユーザーは自己署名証明書を使用してEndpoint Managementに登録できなくなります。ユーザーが自己署名証明書で登録しようとすると、証明書が信頼されていないという警告が表示されます。ユーザーが証明書を受け入れない場合、登録は失敗します。
証明書ピン留めを使用するには、CitrixにCitrix ADSサーバーへの証明書のアップロードを依頼してください。Citrixサポートポータルを使用してテクニカルサポートケースをオープンし、以下の情報を提供してください。
-
ユーザーが登録するアカウントを含むドメイン。
-
Endpoint Managementの完全修飾ドメイン名 (FQDN)。
-
Endpoint Managementインスタンス名。デフォルトでは、インスタンス名はzdmであり、大文字と小文字が区別されます。
-
ユーザーIDの種類。UPNまたはメールアドレスのいずれかです。デフォルトでは、種類はUPNです。
-
デフォルトのポート8443からポート番号を変更した場合の、iOS登録に使用されるポート。
-
デフォルトのポート443からポート番号を変更した場合の、Endpoint Managementが接続を受け入れるポート。
-
Citrix Gatewayの完全なURL。
-
オプションで、Endpoint Management管理者のメールアドレス。
-
ドメインに追加するPEM形式の証明書。
Secure Hub の証明書 + ワンタイムパスワード認証の構成
Citrix ADC を構成して、Secure Hub が証明書とワンタイムパスワードとして機能するセキュリティトークンを使用して認証できるようにすることができます。この構成により、デバイスに Active Directory のフットプリントを残さない強力なセキュリティオプションが提供されます。
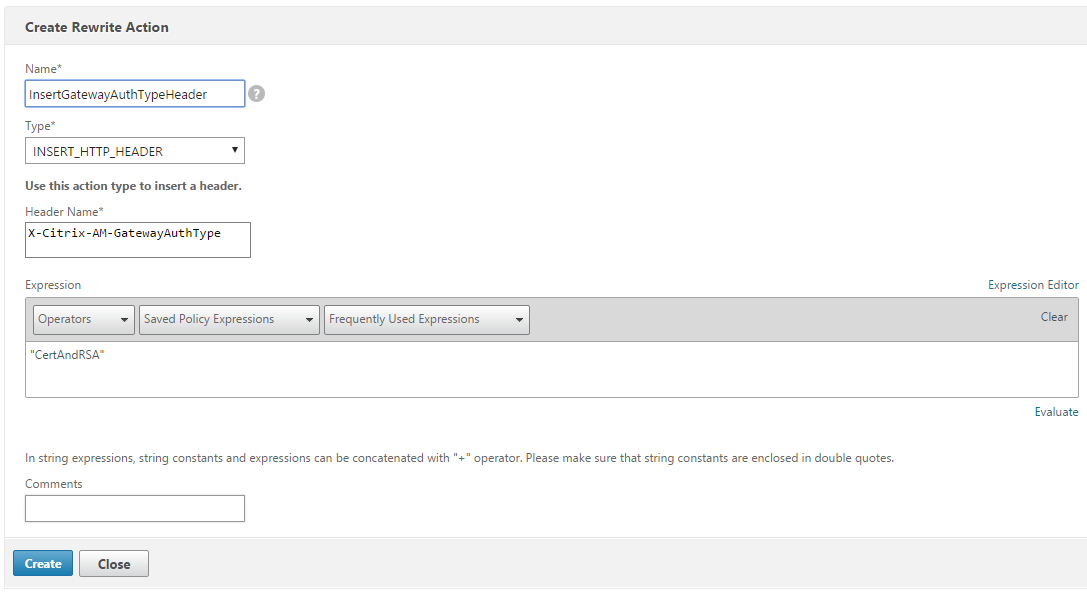
Secure Hub でこの種類の認証を使用できるようにするには、Citrix ADC でリライトアクションとリライトポリシーを追加し、Citrix Gateway のログオンの種類を示す X-Citrix-AM-GatewayAuthType: CertAndRSA 形式のカスタム応答ヘッダーを挿入します。
通常、Secure Hub は Endpoint Management コンソールで構成された Citrix Gateway のログオンの種類を使用します。ただし、この情報は Secure Hub が初めてログオンを完了するまで Secure Hub で利用できません。そのため、Secure Hub がこれを行うにはカスタムヘッダーが必要です。
注:
Endpoint Management と Citrix ADC で異なるログオンの種類が設定されている場合、Citrix ADC の構成が優先されます。詳細については、「Citrix Gateway と Endpoint Management」を参照してください。
-
Citrix ADC で、[Configuration]>[AppExpert]>[Rewrite]>[Actions] の順に移動します。
-
[Add] をクリックします。[Create Rewrite Action] 画面が表示されます。
-
次の図に示すように各フィールドに入力し、[Create] をクリックします。
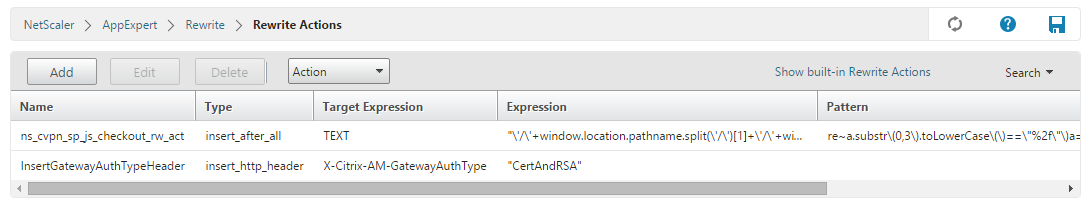
 メインの [Rewrite Actions] 画面に次の結果が表示されます。
-
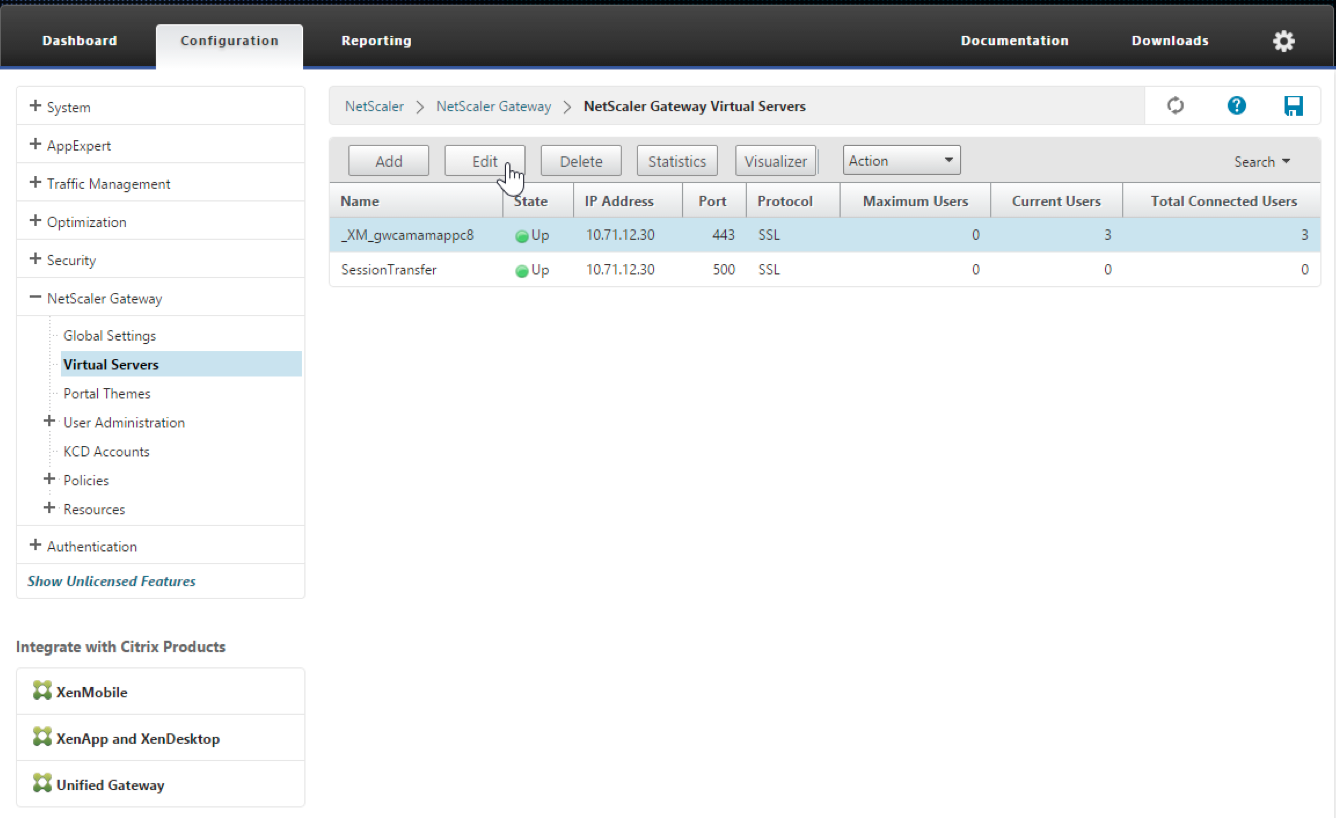
リライトアクションをリライトポリシーとして仮想サーバーにバインドします。[Configuration]>[NetScaler® Gateway]>[Virtual Servers] に移動し、仮想サーバーを選択します。
-
「編集」をクリックします。
-
「仮想サーバー構成」画面で、「ポリシー」までスクロールします。
-
ポリシーを追加するには「+」をクリックします。ポリシー追加オプションの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-virtual-server-configuration-screen.png)
-
「ポリシーの選択」フィールドで、「書き換え」を選択します。
-
「種類の選択」フィールドで、「応答」を選択します。応答オプションの画像(/en-us/mobile-productivity-apps/media/netscaler-policy-settngs-response.png)
-
「続行」をクリックします。「ポリシーバインディング」セクションが展開されます。ポリシーバインディングセクションの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-policy-click-to-select.png)
-
「ポリシーの選択」をクリックします。利用可能なポリシーの画面が表示されます。利用可能なポリシーの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-rewrite-policies.png)
-
作成したポリシーの行をクリックし、次に「選択」をクリックします。「ポリシーバインディング」画面が再度表示され、選択したポリシーが入力されています。選択したポリシーの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-policy-binding-policy-showing.png)
-
「バインド」をクリックします。バインドが成功すると、完了した書き換えポリシーが表示されたメイン構成画面が表示されます。成功したバインドの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-bind-successful.png)
-
ポリシーの詳細を表示するには、「書き換えポリシー」をクリックします。書き換えポリシーの詳細の画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-rewrite-policy.png)
AndroidデバイスのADS接続のポート要件
ポート構成により、Secure Hubから接続するAndroidデバイスが社内ネットワーク内からCitrix ADSにアクセスできるようになります。ADSへのアクセス機能は、ADSを通じて利用可能になるセキュリティ更新プログラムをダウンロードする際に重要です。ADS接続はプロキシサーバーと互換性がない場合があります。このシナリオでは、ADS接続がプロキシサーバーをバイパスできるようにします。
重要:
AndroidおよびiOS版Secure Hubでは、AndroidデバイスがADSにアクセスできるようにする必要があります。詳細については、Endpoint Managementのドキュメントのポート要件を参照してください。この通信は送信ポート443で行われることに注意してください。既存の環境では、このアクセスが許可されるように設計されている可能性が非常に高いです。この通信を保証できないお客様は、Secure Hub 10.2へのアップグレードを強くお勧めしません。ご不明な点がございましたら、Citrixサポートにお問い合わせください。
証明書ピンニングを有効にするには、次の前提条件を満たす必要があります。
-
Endpoint ManagementおよびCitrix ADC証明書を収集します。証明書はPEM形式であり、公開証明書である必要があり、秘密鍵であってはなりません。
-
Citrixサポートに連絡し、証明書ピンニングを有効にするようリクエストしてください。このプロセス中に、証明書の提出を求められます。
新しい証明書ピンニングの改善により、デバイスは登録前にADSに接続する必要があります。これにより、デバイスが登録される環境に対して、Secure Hubで最新のセキュリティ情報が利用可能になります。デバイスがADSに到達できない場合、Secure Hubはデバイスの登録を許可しません。したがって、デバイスが登録できるようにするには、内部ネットワーク内でADSアクセスを開放することが重要です。
Android版Secure HubのADSへのアクセスを許可するには、次のIPアドレスとFQDNに対してポート443を開放します。
| FQDN | IPアドレス | ポート | IPおよびポートの使用状況 |
|---|---|---|---|
discovery.mdm.zenprise.com |
52.5.138.94 | 443 | セキュアハブ - エーディーエス通信 |
discovery.mdm.zenprise.com |
52.1.30.122 | 443 | セキュアハブ - エーディーエス通信 |
ads.xm.cloud.com: SecureHubバージョン10.6.15以降ではads.xm.cloud.comを使用することに注意してください。 |
34.194.83.188 | 443 | セキュアハブ - エーディーエス通信 |
ads.xm.cloud.com: SecureHub バージョン 10.6.15 以降では ads.xm.cloud.com が使用されることに注意してください。 |
34.193.202.23 | 443 | Secure Hub - ADS 通信 |
証明書ピン留めが有効な場合:
-
Secure Hub は、デバイス登録中にエンタープライズ証明書をピン留めします。
-
アップグレード中に、Secure Hub は現在ピン留めされている証明書を破棄し、登録済みユーザーの最初の接続時にサーバー証明書をピン留めします。注:アップグレード後に証明書ピン留めを有効にした場合、ユーザーは再度登録する必要があります。
-
証明書の公開鍵が変更されていない限り、証明書の更新に再登録は必要ありません。
証明書ピン留めは、中間証明書や発行者証明書ではなく、リーフ証明書をサポートします。証明書ピン留めは、Endpoint Management や Citrix Gateway などの Citrix サーバーに適用され、サードパーティサーバーには適用されません。
Secure Hub の機能
Secure Hub を使用すると、ストアとライブサポートへのアクセスを提供しながら、モバイルポリシーを監視および適用できます。ユーザーは、Apple、Android、または Windows のアプリストアから Secure Hub をデバイスにダウンロードすることから始めます。
Secure Hub が開くと、ユーザーは会社から提供された資格情報を入力して、デバイスを Secure Hub に登録します。デバイス登録の詳細については、「ユーザー、アカウント、役割、および登録」を参照してください。
Android 版 Secure Hub では、初回インストール時および登録時に、次のメッセージが表示されます: Secure Hub にデバイス上の写真、メディア、ファイルへのアクセスを許可しますか?
このメッセージはAndroidオペレーティングシステムからのものであり、Citrixからのものではありません。許可をタップしても、CitrixおよびSecure Hubを管理する管理者がお客様の個人データを閲覧することはありません。ただし、管理者とのリモートサポートセッションを実施する場合、管理者はセッション内でお客様の個人ファイルを閲覧できます。
ストアリンクの画像(/en-us/mobile-productivity-apps/media/secure-hub-settings.png)
タブレットでは、ストアは別のタブになっています。
タブレット上のストアの画像(/en-us/mobile-productivity-apps/media/secure-hub-ipad-myapps.png)
iOS 9以降を実行しているiPhoneユーザーがEndpoint Managementアプリストアからモバイル生産性アプリをインストールすると、エンタープライズ開発者であるCitrixがそのiPhoneで信頼されていないため、開発者が信頼されるまでアプリは使用できないというメッセージが表示されます。このメッセージが表示された場合、Secure Hubは、iPhone用のCitrixエンタープライズアプリを信頼するプロセスを案内するガイドを表示するようにユーザーに促します。
MAMのみの展開の場合、Endpoint Managementを構成して、メール資格情報を使用してSecure Hubに登録するAndroidまたはiOSデバイスのユーザーがSecure Mailに自動的に登録されるようにすることができます。ユーザーは、Secure Mailに登録するために追加情報を入力したり、追加の手順を実行したりする必要はありません。
Secure Mailを初めて使用する際、Secure MailはSecure Hubからユーザーのメールアドレス、ドメイン、およびユーザーIDを取得します。Secure Mailはメールアドレスを自動検出に使用します。ExchangeサーバーはドメインとユーザーIDを使用して識別され、これによりSecure Mailはユーザーを自動的に認証できます。ポリシーがパスワードを渡さないように設定されている場合、ユーザーはパスワードの入力を求められますが、それ以上の情報を入力する必要はありません。
この機能を有効にするには、次の3つのプロパティを作成します。
ストアをカスタマイズする場合は、設定 > クライアントブランディングに移動して、名前を変更し、ロゴを追加し、アプリの表示方法を指定します。
クライアントブランディング画像の画像(/en-us/mobile-productivity-apps/media/worxhome-client-branding.png)
Endpoint Managementコンソールでアプリの説明を編集できます。構成をクリックし、次にアプリをクリックします。テーブルからアプリを選択し、編集をクリックします。編集する説明を持つアプリのプラットフォームを選択し、説明ボックスにテキストを入力します。
説明ボックスの画像(/en-us/mobile-productivity-apps/media/worxhome-edit-app-descriptions-xm.png)
ストアでは、ユーザーはEndpoint Managementで構成および保護したアプリとデスクトップのみを閲覧できます。アプリを追加するには、ユーザーは詳細をタップし、次に追加をタップします。
Secure Hubは、ユーザーがヘルプを得るためのさまざまな方法も提供します。タブレットでは、右上隅の疑問符をタップするとヘルプオプションが開きます。電話では、ユーザーは左上隅のハンバーガーメニューアイコンをタップし、次にヘルプをタップします。
ヘルプ画面の画像(/en-us/mobile-productivity-apps/media/secure-hub-helpdesk.png)
IT部門には、会社のヘルプデスクの電話番号とメールアドレスが表示され、ユーザーはアプリから直接アクセスできます。電話番号とメールアドレスはEndpoint Managementコンソールに入力します。右上隅の歯車アイコンをクリックします。設定ページが表示されます。その他をクリックし、次にクライアントサポートをクリックします。情報を入力する画面が表示されます。
クライアントサポート画面の画像(/en-us/mobile-productivity-apps/media/worxhome-edit-client-support-xm.png)
問題の報告にはアプリのリストが表示されます。ユーザーは問題のあるアプリを選択します。Secure Hubは自動的にログを生成し、ログをzipファイルとして添付したメッセージをSecure Mailで開きます。ユーザーは件名と問題の説明を追加します。スクリーンショットを添付することもできます。
Citrixにフィードバックを送信すると、Citrixサポートのアドレスが入力されたメッセージがSecure Mailで開きます。メッセージ本文には、Secure Mailを改善するための提案を入力できます。Secure Mailがデバイスにインストールされていない場合は、ネイティブのメールプログラムが開きます。
ユーザーはCitrixサポートをタップすることもでき、これによりCitrix Knowledge Centerが開きます。そこから、すべてのCitrix製品のサポート記事を検索できます。
設定では、ユーザーは自分のアカウントとデバイスに関する情報を見つけることができます。
Secure Hubは、たとえば、企業所有のデバイスが特定の地理的境界を越えないようにしたい場合に、地理的位置情報および地理的追跡ポリシーも提供します。詳細については、位置情報デバイスポリシーを参照してください。さらに、Secure Hubは障害情報を自動的に収集および分析するため、特定の障害の原因を把握できます。この機能は、Crashlyticsソフトウェアによってサポートされています。