
ネットスケーラー ゲートウェイ と シトリックス エンドポイント マネジメント
Citrix Endpoint Managementと統合すると、NetScaler Gatewayは内部ネットワークとリソースへのリモートデバイスアクセスを提供します。Citrix Endpoint Managementは、デバイス上のアプリからNetScaler GatewayへのマイクロVPNを作成します。
Citrix Gatewayサービス(プレビュー)またはオンプレミスのNetScaler Gateway(NetScaler Gatewayとも呼ばれます)を使用できます。2つのNetScaler Gatewayソリューションの概要については、「Citrix Endpoint ManagementでのNetScaler Gatewayの使用を構成する」を参照してください。
内部ネットワークへのリモートデバイスアクセスの認証を構成する
-
Citrix Endpoint Managementコンソールで、コンソールの右上隅にある歯車アイコンをクリックします。「設定」ページが表示されます。
-
サーバーの下にあるNetScaler Gatewayをクリックします。「NetScaler Gateway」ページが表示されます。次の例では、NetScaler Gatewayインスタンスが存在します。

-
次の設定を構成します。
-
認証: 認証を有効にするかどうかを選択します。デフォルトはオンです。
-
認証用のユーザー証明書を配信: Citrix Endpoint Managementが認証証明書をCitrix Secure Hubと共有するかどうかを選択します。証明書を共有すると、NetScaler Gatewayがクライアント証明書認証を処理できるようになります。デフォルトはオフです。
-
資格情報プロバイダー: ドロップダウンリストから使用する資格情報プロバイダーをクリックします。詳細については、「資格情報プロバイダー」を参照してください。
-
-
保存をクリックします。
Citrix Gatewayサービスインスタンス(プレビュー)を追加する
認証設定を保存した後、NetScaler GatewayインスタンスをCitrix Endpoint Managementに追加します。
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。「設定」ページが開きます。
-
「設定」ページで、NetScaler Gatewayタイルまでスクロールし、「セットアップの開始」をクリックします。「NetScaler Gateway」ページが表示されます。
-
Citrix Gatewayサービス (クラウド) を選択し、Gatewayサービスのリソースの場所を指定します。NetScaler Gateway構成画面(/en-us/citrix-endpoint-management/media/settings-add-gateway-service.png)
-
Gatewayサービスのリソースの場所: は、Citrix Secure Mailを使用する場合に必要です。STAサービスのリソースの場所を指定します。リソースの場所には、構成済みのNetScaler Gatewayが含まれている必要があります。後でGatewayサービス用に構成されているリソースの場所を削除する場合は、この設定を更新します。
これらの設定を完了したら、接続 をクリックして接続を確立します。新しいNetScaler Gatewayが追加されます。Citrix Gatewayサービス (クラウド) タイルが 設定 ページに表示されます。インスタンスを編集するには、詳細を表示 をクリックします。選択したリソースの場所でGateway Connectorが利用できない場合は、Gateway Connectorの追加 をクリックします。画面の指示に従ってGateway Connectorをインストールします。Gateway Connectorは後で追加することもできます。 -
-
「スクリプトの保存とエクスポート」をクリックします。
-
「スクリプトの保存とエクスポート」をクリックします。このボタンをクリックして設定を保存し、構成バンドルをエクスポートします。バンドルからスクリプトをNetScaler Gatewayにアップロードして、Citrix Endpoint Management設定で構成できます。詳細については、これらの手順の後に「Citrix Endpoint Managementで使用するためのオンプレミスNetScaler Gatewayの構成」を参照してください。
新しいNetScaler Gatewayが追加されました。「NetScaler Gateway」タイルが「設定」ページに表示されます。インスタンスを編集するには、「詳細を表示」をクリックします。 -
Citrix Endpoint Managementで使用するためのオンプレミスNetScaler Gatewayの構成
Citrix Endpoint Managementで使用するためにオンプレミスNetScaler Gatewayを構成するには、次のセクションで詳述されている一般的な手順を実行します。
-
環境が前提条件を満たしていることを確認します。
-
Citrix Endpoint Managementコンソールからスクリプトバンドルをエクスポートします。
-
バンドルからファイルを抽出します。NetScaler Gatewayでクラシックポリシーのみを使用しており、Citrix ADC 13.0以前を実行している場合は、ファイル名に「Classic」を含むスクリプトを使用します。高度なポリシーを使用しているか、Citrix ADC 13.1以降を実行している場合は、ファイル名に「Advanced」を含むスクリプトを使用します。
-
NetScaler Gatewayで適切なスクリプトを実行します。最新の詳細な手順については、スクリプトに付属のreadmeファイルを参照してください。
-
構成をテストします。
スクリプトは、Citrix Endpoint Management で必要となる以下の NetScaler Gateway 設定を構成します。
-
MDM および MAM に必要な NetScaler Gateway 仮想サーバー
-
NetScaler Gateway 仮想サーバーのセッションポリシー
-
Citrix Endpoint Management サーバーの詳細
-
証明書検証用のプロキシロードバランサー
-
NetScaler Gateway 仮想サーバーの認証ポリシーとアクション。スクリプトは LDAP 構成設定について説明します。
-
プロキシサーバーのトラフィックアクションとポリシー
-
クライアントレスアクセスプロファイル
-
NetScaler Gateway 上の静的ローカル DNS レコード
-
その他のバインディング: サービスポリシー、CA 証明書
スクリプトは以下の構成を処理しません。
-
Exchange ロードバランシング
-
Citrix Files ロードバランシング
-
ICA® プロキシ構成
-
SSL オフロード
NetScaler Gateway 構成スクリプトを使用するための前提条件
シトリックス エンドポイント マネジメント の要件:
-
スクリプトバンドルをエクスポートする前に、Citrix Endpoint Management で LDAP および NetScaler Gateway の構成を完了します。設定を変更した場合は、スクリプトバンドルを再度エクスポートしてください。
NetScaler Gateway の要件:
-
NetScaler Gateway で証明書ベースの認証を使用する場合は、Citrix ADC Appliance で SSL 証明書を作成する必要があります。Citrix ADC Appliance で SSL 証明書を作成して使用するを参照してください。
-
NetScaler Gateway (最小バージョン 11.0、ビルド 70.12)。
-
NetScaler Gateway の IP アドレスが構成されており、LDAP がロードバランスされていない限り、LDAP サーバーへの接続が確立されていること。
-
NetScaler Gateway サブネット (SNIP) IP アドレスが構成されており、必要なバックエンドサーバーへの接続が確立されており、ポート 8443/TCP を介したパブリックネットワークアクセスがあること。
-
DNS がパブリックドメインを解決できること。
-
NetScaler Gateway は、Platform/Universal または Trial ライセンスでライセンスされています。詳細については、
<https://support.citrix.com/article/CTX126049>を参照してください。
Citrix Endpoint Management からスクリプトバンドルをエクスポートする
認証設定を保存した後、NetScaler Gateway インスタンスを Citrix Endpoint Management に追加します。
-
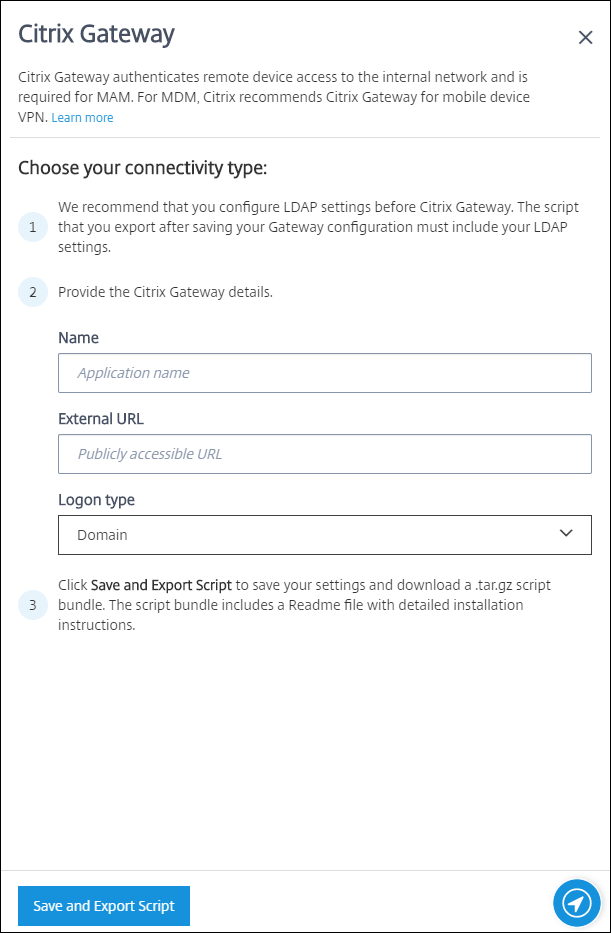
-
名前: NetScaler Gatewayインスタンスの名前を入力します。
-
外部URL: NetScaler Gatewayの公開アクセス可能なURLを入力します。例:
https://receiver.com. -
ログオンの種類: ログオンの種類を選択します。種類には、ドメイン、セキュリティトークンのみ、ドメインとセキュリティトークン、証明書、証明書とドメイン、証明書とセキュリティトークンがあります。デフォルトはドメインです。
複数のドメインがある場合は、証明書とドメインを使用します。詳細については、「複数のドメインの認証を構成する」を参照してください。NetScaler Gatewayでの証明書ベースの認証には、追加の構成が必要です。たとえば、ルートCA証明書をCitrix ADCアプライアンスにアップロードする必要があります。「Citrix ADCアプライアンスでSSL証明書を作成して使用する」を参照してください。詳細については、展開ハンドブックの「認証」を参照してください。 -
-
スクリプトを保存してエクスポートをクリックします。
-
スクリプトを保存してエクスポート。ボタンをクリックして設定を保存し、構成バンドルをエクスポートします。バンドルからスクリプトをNetScaler Gatewayにアップロードして、Citrix Endpoint Management設定で構成できます。詳細については、これらの手順の後に「オンプレミスNetScaler GatewayをCitrix Endpoint Managementで使用するように構成する」を参照してください。
新しいNetScaler Gatewayが追加されました。NetScaler Gatewayタイルが設定ページに表示されます。インスタンスを編集するには、詳細を表示をクリックします。 -
環境にスクリプトをインストールする
スクリプトバンドルには以下が含まれます。
-
詳細な手順が記載されたReadmeファイル
-
NetScalerで必要なコンポーネントを構成するために使用されるNetScaler® CLIコマンドを含むスクリプト
-
公開ルートCA証明書と中間CA証明書
-
NetScaler構成を削除するために使用されるNetScaler CLIコマンドを含むスクリプト
-
証明書ファイル(スクリプトバンドルに含まれています)をCitrix ADCアプライアンスの/nsconfig/ssl/ディレクトリにアップロードしてインストールします。「Citrix ADCアプライアンスでSSL証明書を作成して使用する」を参照してください。
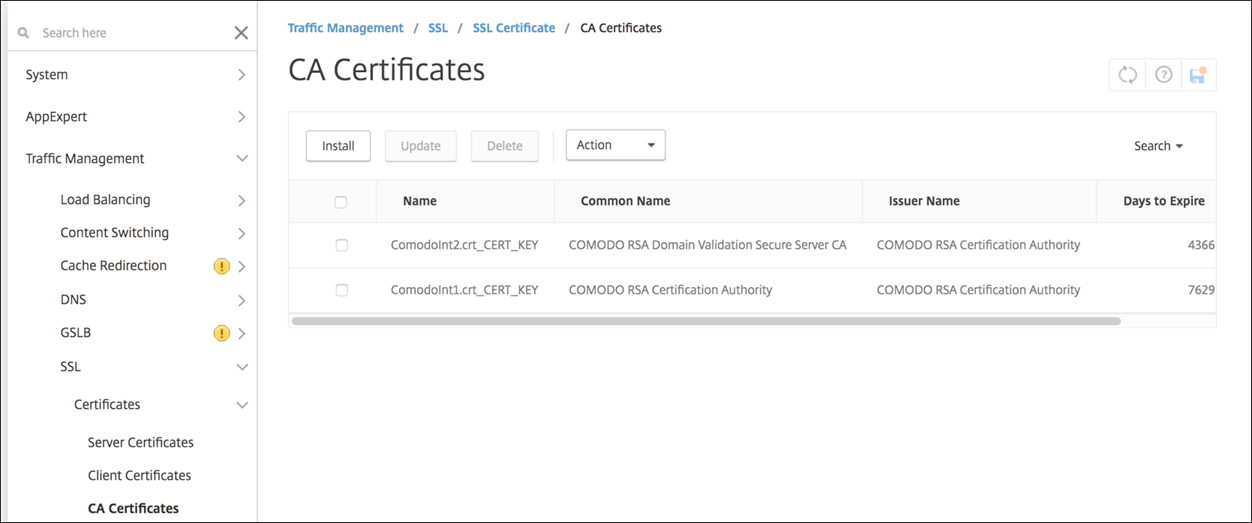 次の例は、ルート証明書をインストールする方法を示しています。
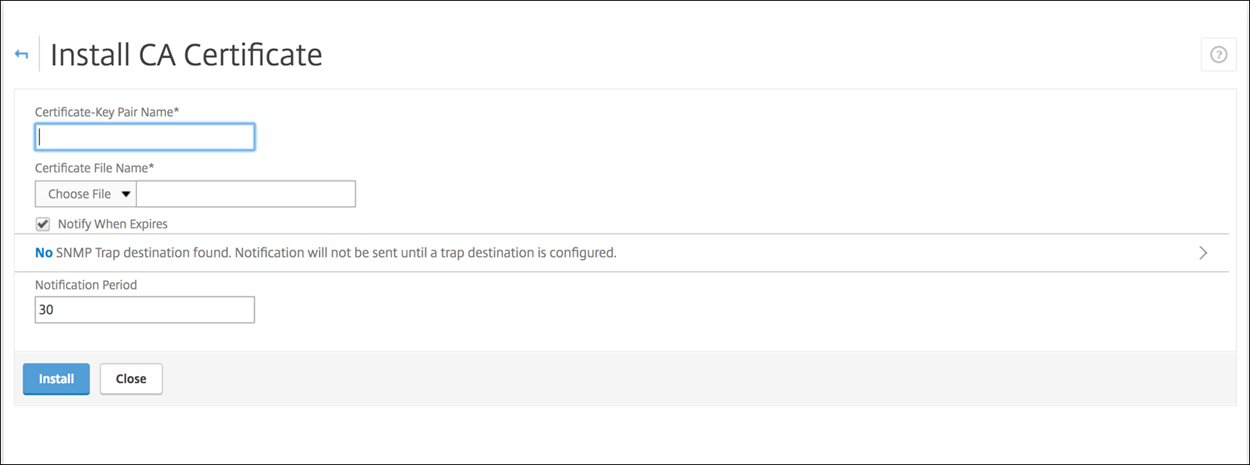
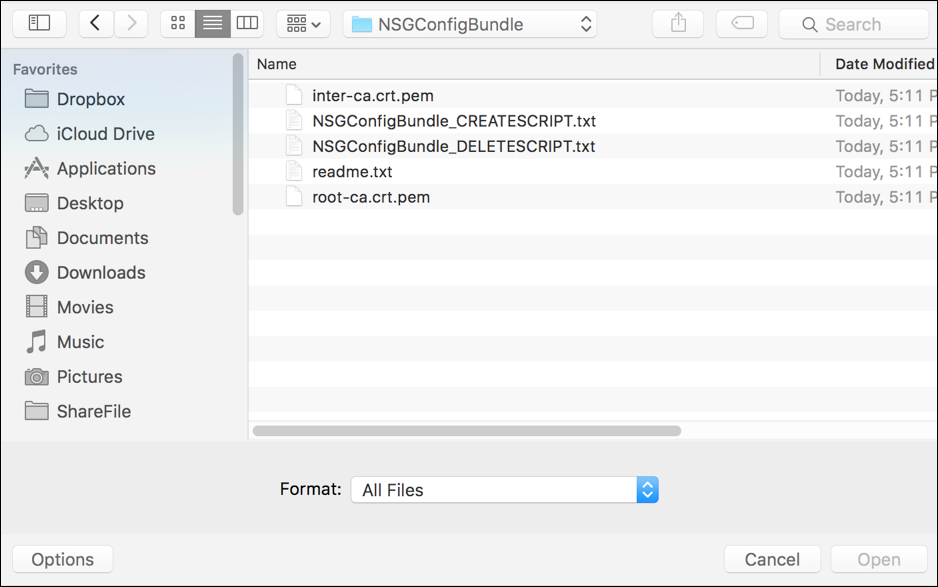
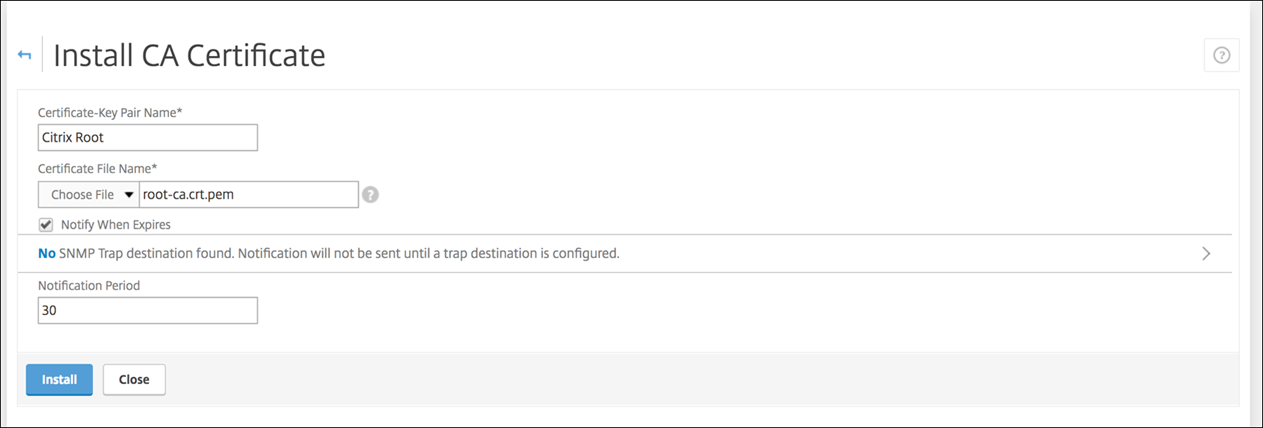
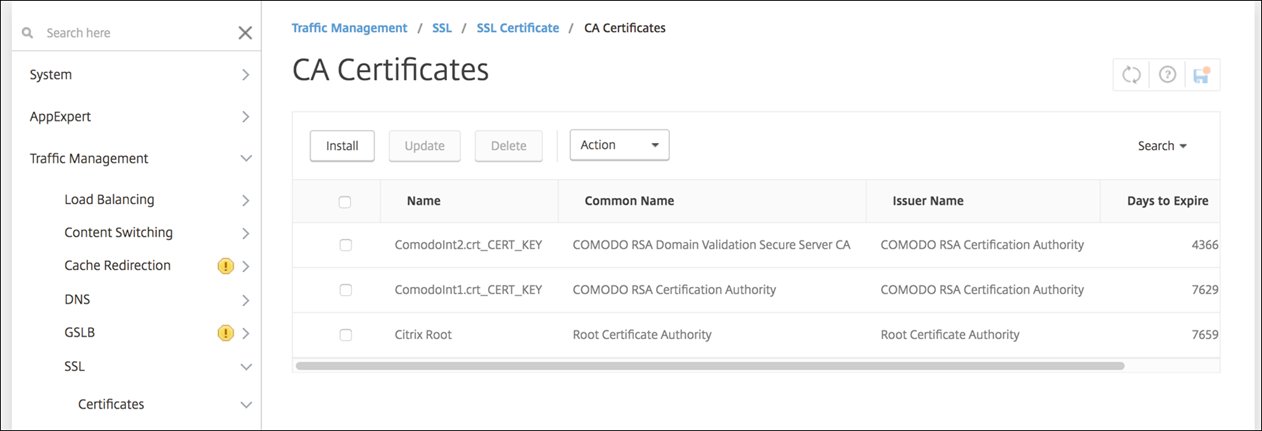 ルート証明書と中間証明書の両方をインストールしてください。
-
スクリプト(ConfigureCitrixGatewayScript_Classic.txtまたはConfigureCitrixGatewayScript_Advanced.txt)を編集し、すべてのプレースホルダーを環境の詳細に置き換えます。

-
スクリプトバンドルに含まれているreadmeファイルに記載されているとおり、編集したスクリプトをNetScaler bashシェルで実行します。例:
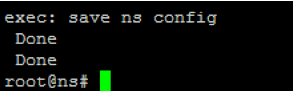
/netscaler/nscli -U :<NetScaler Management Username>:<NetScaler Management Password> batch -f "/var/OfflineNSGConfigtBundle_CREATESCRIPT.txt"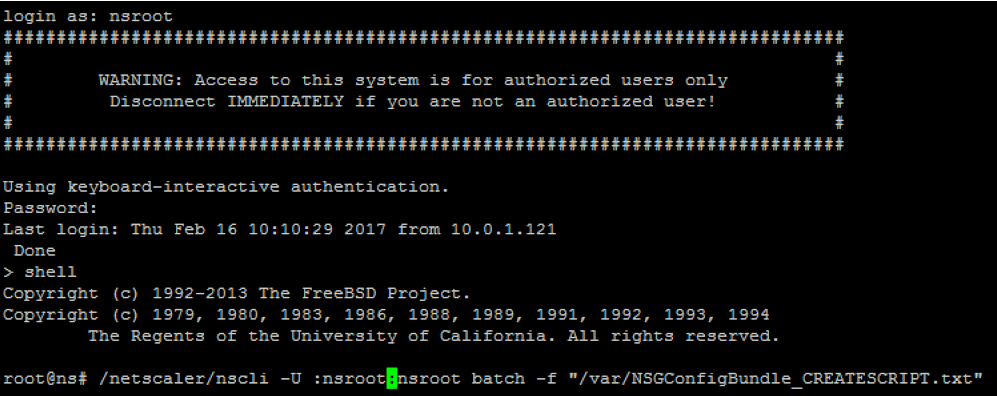 スクリプトが完了すると、次の行が表示されます。
構成をテストする
構成を検証するには:
-
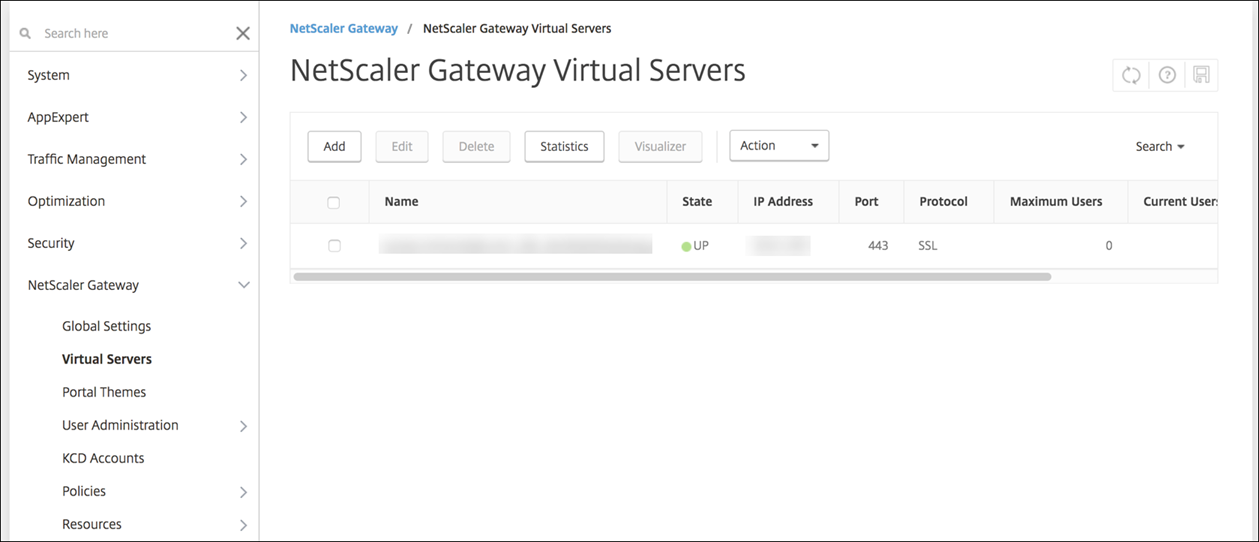
NetScaler Gateway仮想サーバーがUP状態であることを確認します。
-
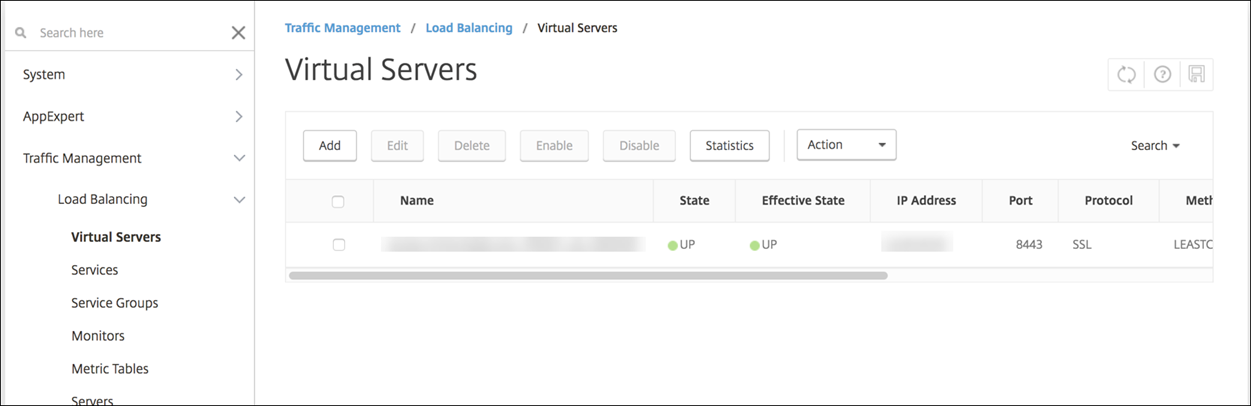
プロキシ負荷分散仮想サーバーがUP状態であることを確認します。
-
Webブラウザを開き、NetScaler Gateway URLに接続して、認証を試行します。認証が成功すると、「HTTP Status 404 - Not Found」メッセージにリダイレクトされます。
-
デバイスを登録し、MDMとMAMの両方の登録が行われることを確認します。
複数のドメインの認証を構成する
テスト、開発、および本番環境など、複数のCitrix Endpoint Managementインスタンスがある場合は、追加の環境に対してNetScaler Gatewayを手動で構成します。(NetScaler for XenMobileウィザードは1回しか使用できません。)
NetScaler Gatewayの構成
複数ドメイン環境のNetScaler Gateway認証ポリシーとセッションポリシーを構成するには:
-
NetScaler Gateway構成ユーティリティで、ConfigurationタブのNetScaler Gateway > Policies > Authenticationを展開します。
-
ナビゲーションペインで、LDAPをクリックします。
-
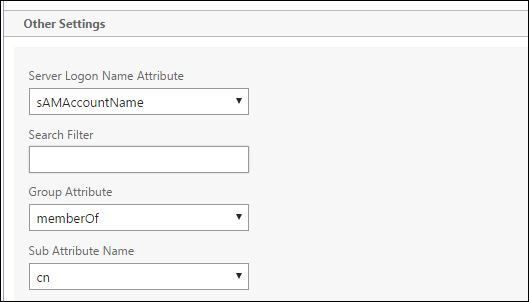
LDAPプロファイルを編集するにはクリックします。サーバーログオン名属性をuserPrincipalNameまたは検索に使用する属性に変更します。指定した属性をメモしておきます。これはCitrix Endpoint ManagementコンソールでLDAP設定を構成する際に指定します。
-
各LDAPポリシーに対してこれらの手順を繰り返します。ドメインごとに個別のLDAPポリシーが必要です。
-
NetScaler Gateway仮想サーバーにバインドされているセッションポリシーで、セッションプロファイルの編集 > 公開アプリケーションに移動します。シングルサインオン ドメインが空白であることを確認します。
シトリックス エンドポイント マネジメント の構成
マルチドメイン環境向けにCitrix Endpoint Management LDAPを構成するには:
-
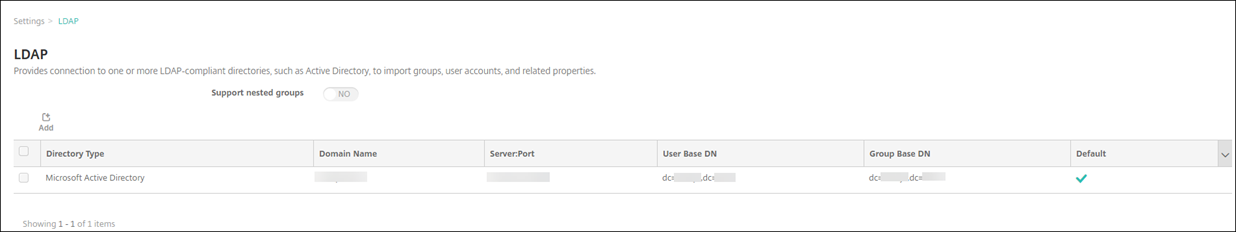
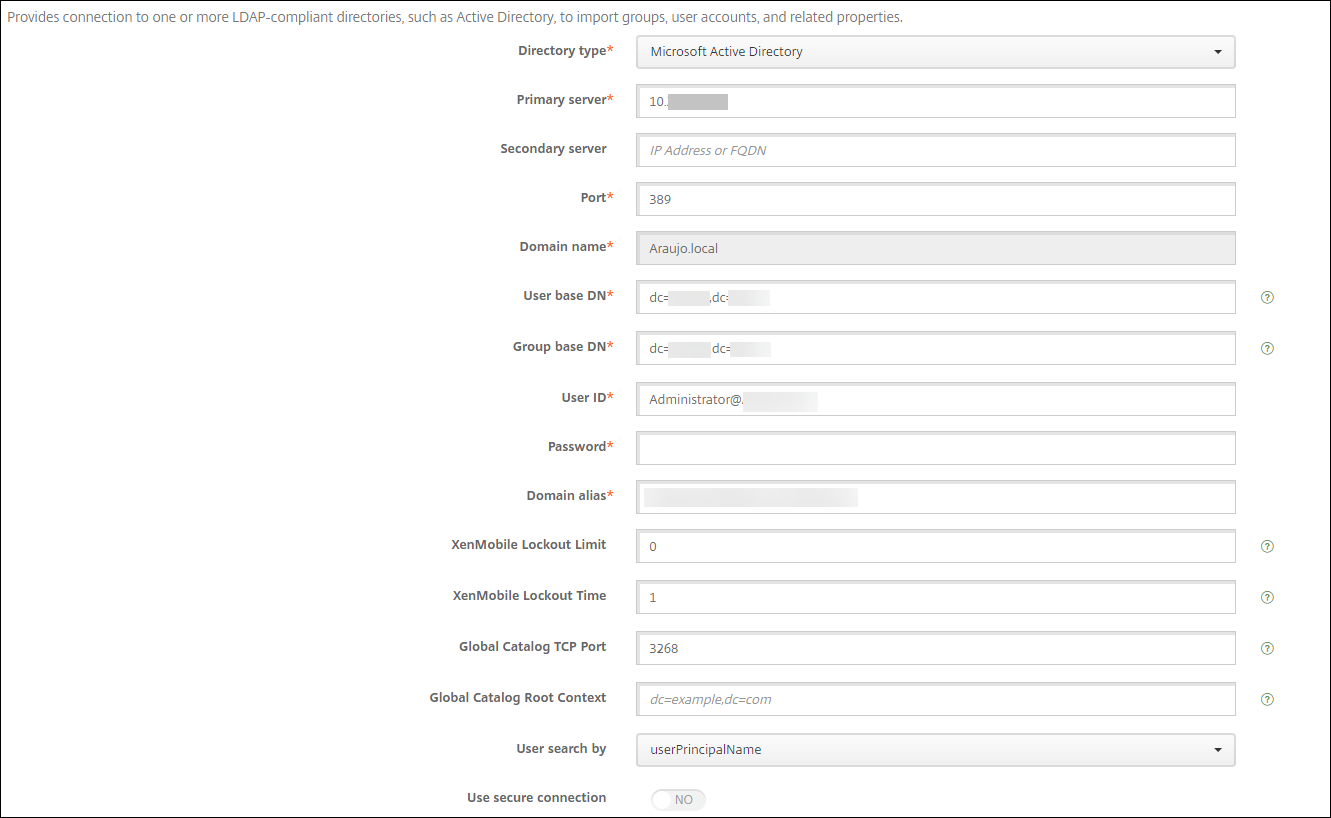
Citrix Endpoint Managementコンソールで、設定 > LDAPに移動し、ディレクトリを追加または編集します。
-
情報を入力します。
-
ドメインエイリアスで、ユーザー認証に使用する各ドメインを指定します。ドメインはコンマで区切り、ドメイン間にスペースを使用しないでください。例:domain1.com,domain2.com,domain3.com
-
ユーザー検索基準フィールドが、NetScaler Gateway LDAPポリシーで指定されたサーバーログオン名属性と一致していることを確認します。
-
特定のURLへのインバウンド接続要求を破棄する
環境内のNetScaler GatewayがSSLオフロード用に構成されている場合、ゲートウェイが特定のURLへのインバウンド接続要求を破棄するように設定することをお勧めします。この追加のセキュリティを希望する場合は、Citrix Cloud Operationsに連絡し、オンプレミスデータセンターへのIPを許可するよう要求してください。