
クライアントプロパティ
クライアントプロパティには、ユーザーデバイス上のCitrix Secure Hubに直接提供される情報が含まれています。これらのプロパティを使用して、Citrix PINなどの高度な設定を構成できます。クライアントプロパティはCitrixサポートから入手できます。
クライアントプロパティは、Citrix Secure Hubのリリースごとに、またクライアントアプリによっては変更される場合があります。より一般的に構成されるクライアントプロパティの詳細については、この記事の後半にある「クライアントプロパティのリファレンス」を参照してください。
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。設定ページが表示されます。
-
クライアントの下で、クライアントプロパティをクリックします。クライアントプロパティページが表示されます。このページからクライアントプロパティを追加、編集、削除できます。
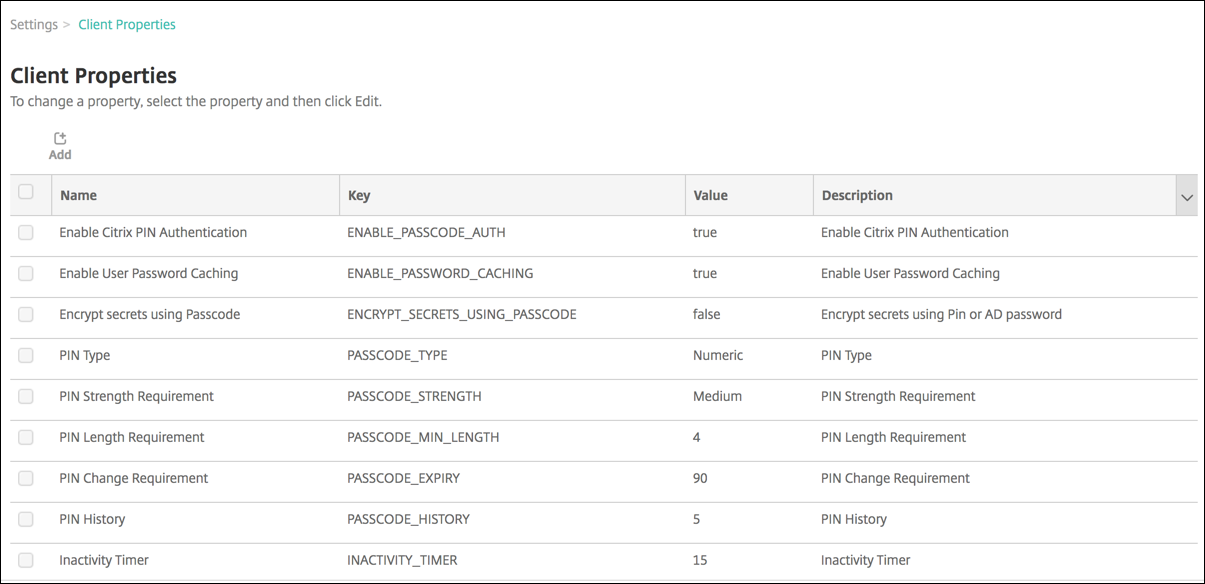
クライアントプロパティを追加するには
-
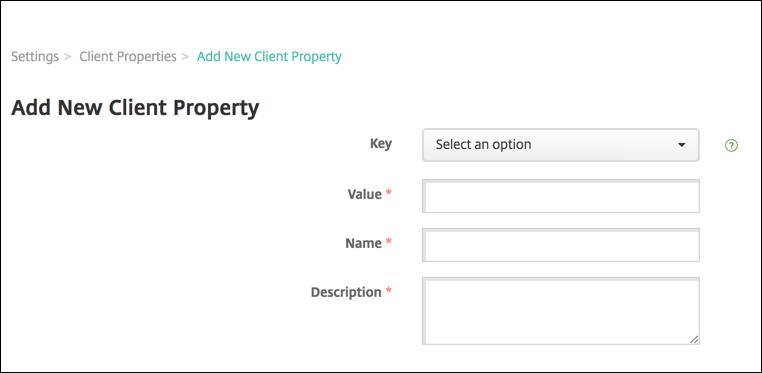
追加をクリックします。新しいクライアントプロパティの追加ページが表示されます。
-
次の設定を構成します。
-
キー: ドロップダウンリストから追加するプロパティキーをクリックします。重要: 設定を更新する前にCitrixサポートに連絡してください。特別なキーを要求できます。
-
値: 選択したプロパティの値。
-
名前: プロパティの名前。
-
説明: プロパティの説明。
-
-
保存をクリックします。
クライアントプロパティを編集するには
-
クライアントプロパティテーブルで、編集するクライアントプロパティを選択します。クライアントプロパティの横にあるチェックボックスを選択すると、クライアントプロパティリストの上にあるオプションメニューが開きます。リスト内の他の場所をクリックすると、リストの右側にあるオプションメニューが開きます。
-
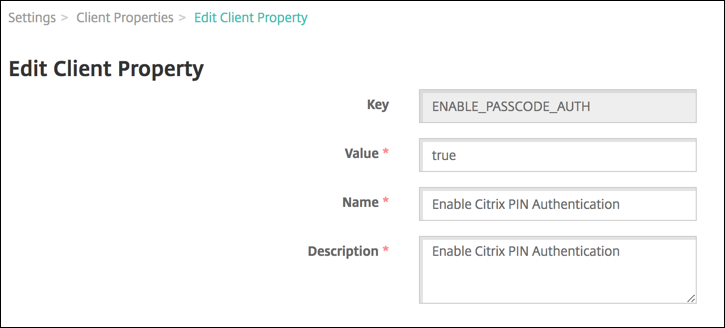
編集をクリックします。クライアントプロパティの編集ページが表示されます。
-
必要に応じて、次の情報を変更します。
-
キー: このフィールドは変更できません。
-
値: プロパティ値。
-
名前: プロパティ名。
-
説明: プロパティの説明。
-
-
保存をクリックして変更を保存するか、キャンセルをクリックしてプロパティを変更せずに終了します。
クライアントプロパティを削除するには
-
クライアントプロパティテーブルで、削除するクライアントプロパティを選択します。各プロパティの横にあるチェックボックスを選択すると、複数のプロパティを選択して削除できます。
-
削除をクリックします。確認ダイアログボックスが表示されます。もう一度削除をクリックします。
クライアントプロパティのリファレンス
Citrix Endpoint Management の事前定義されたクライアントプロパティとそのデフォルト設定は次のとおりです。
-
ALLOW_CLIENTSIDE_PROXY
-
表示名: ALLOW_CLIENTSIDE_PROXY
-
ユーザーが iOS フォンで構成したプロキシを使用したい場合は、このカスタムポリシーをデフォルト値の true のままにします。
-
デバイスからプロキシ構成を削除し、Citrix Secure Hub を再起動します。
-
デバイスを別の Wi-Fi ネットワークに接続します。Citrix Secure Hub が再認証されると、ALLOW_CLIENTSIDE_PROXY プロパティを取得して開きます。
-
-
ALLOW_CLIENTSIDE_PROXY が false で、ユーザーがデバイスでプロキシを構成した場合、Citrix Endpoint Management はプロキシを検出します。ただし、Citrix Secure Hub はプロキシを使用せず、エラーメッセージを表示します。プロキシが有効になっているアクセスポイントまたはルーターにデバイスが接続されている場合、Citrix Endpoint Management はプロキシを検出しません。最高のセキュリティのために、証明書ピンニングを使用することをお勧めします。Citrix Secure Hub の証明書ピンニングを有効にする方法については、「証明書ピンニング」を参照してください。
-
-
CONTAINER_SELF_DESTRUCT_PERIOD
-
表示名: MDXコンテナ自己破壊期間
-
自己破壊は、指定された日数にわたる非アクティブ状態の後、Citrix Secure Hub および管理対象アプリへのアクセスを防止します。制限時間を過ぎると、アプリは使用できなくなります。データのワイプには、アプリキャッシュとユーザーデータを含む、インストールされている各アプリのアプリデータのクリアが含まれます。非アクティブ時間とは、サーバーが特定の期間にわたってユーザーを検証するための認証要求を受信しない期間です。このプロパティが 30 日であると仮定します。ユーザーが 30 日以上アプリを使用しない場合、ポリシーが有効になります。このグローバルセキュリティポリシーは、iOS および Android プラットフォームに適用され、既存のアプリロックおよびワイプポリシーの機能強化です。
-
このグローバルポリシーを設定するには、Settings > Client Properties に移動し、カスタムキー CONTAINER_SELF_DESTRUCT_PERIOD を追加します。
-
値: 日数
-
-
DEVICE_LOGS_TO_IT_HELP_DESK
-
表示名: デバイスログをITヘルプデスクに送信
-
このプロパティは、ITヘルプデスクにログを送信する機能を有効または無効にします。
-
設定可能な値: true または false
-
デフォルト値: false
-
-
DISABLE_LOGGING
-
表示名: ログ記録を無効にする
-
このプロパティを使用して、ユーザーがデバイスからログを収集およびアップロードするのを防ぎます。このプロパティは、Citrix Secure Hub およびインストールされているすべてのMDXアプリのログ記録を無効にします。ユーザーはサポートページからどのアプリのログも送信できません。メール作成ダイアログボックスが表示されても、ログは添付されません。ログ記録が無効になっていることを示すメッセージが表示されます。この設定により、Citrix Endpoint Management コンソールでCitrix Secure Hub およびMDXアプリのログ設定を更新することもできなくなります。このプロパティが true に設定されている場合、Citrix Secure Hub は Block application logs を true に設定します。その結果、新しいポリシーが適用されるとMDXアプリはログ記録を停止します。
-
設定可能な値: true または false
-
デフォルト値: false (ログ記録は無効になっていません)
-
-
ENABLE_CRASH_REPORTING
-
表示名: クラッシュレポートを有効にする
-
「true」の場合、Citrix は、iOS および Android 用 Citrix Secure Hub の問題のトラブルシューティングに役立つクラッシュレポートと診断情報を収集します。「false」の場合、データは収集されません。
-
指定可能な値: true または false
-
デフォルト値: true
-
-
ENABLE_CREDENTIAL_STORE
-
表示名: 資格情報ストアを有効にする
-
資格情報ストアを有効にすると、Android または iOS ユーザーは Citrix モバイル生産性向上アプリにアクセスする際にパスワードを一度入力するだけで済みます。Citrix PIN を有効にするかどうかにかかわらず、資格情報ストアを使用できます。Citrix PIN を有効にしない場合、ユーザーは Active Directory パスワードを入力します。Citrix Endpoint Management は、Citrix Secure Hub およびパブリックストアアプリでのみ、資格情報ストアでの Active Directory パスワードの使用をサポートします。資格情報ストアで Active Directory パスワードを使用する場合、Citrix Endpoint Management は PKI 認証をサポートしません。
-
Citrix Secure Mail への自動登録には、このプロパティを true に設定する必要があります。
-
このカスタムクライアントポリシーを構成するには、[設定]>[クライアントプロパティ] に移動し、カスタムキー ENABLE_CREDENTIAL_STORE を追加して、[値] を true に設定します。
-
-
ENABLE_PASSCODE_AUTH
-
表示名: Citrix PIN 認証を有効にする
-
このプロパティを使用すると、Citrix PIN 機能を有効にできます。Citrix PIN またはパスコードを使用すると、ユーザーは Active Directory パスワードの代わりに PIN を定義するように求められます。この設定は、ENABLE_PASSWORD_CACHING が有効になっている場合、または Citrix Endpoint Management が証明書認証を使用している場合に自動的に有効になります。オフライン認証の場合、Citrix PIN はローカルで検証され、ユーザーは要求したアプリまたはコンテンツにアクセスできます。オンライン認証の場合、Citrix PIN またはパスコードによって Active Directory パスワードまたは証明書のロックが解除され、それが Citrix Endpoint Management で認証するために送信されます。ENABLE_PASSCODE_AUTH が true で ENABLE_PASSWORD_CACHING が false の場合、Citrix Secure Hub はパスワードを保存しないため、オンライン認証では常にパスワードの入力が求められます。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
ENABLE_PASSWORD_CACHING
-
表示名: ユーザーパスワードのキャッシュを有効にする
-
このプロパティは、Active Directoryパスワードをモバイルデバイスにローカルでキャッシュできるようにします。このプロパティをtrueに設定する場合、ENABLE_PASSCODE_AUTHプロパティもtrueに設定する必要があります。ユーザーパスワードのキャッシュが有効になっている場合、Citrix Endpoint ManagementはユーザーにCitrix PINまたはパスコードの設定を促します。
-
指定可能な値: trueまたはfalse
-
デフォルト値: false
-
-
ENABLE_TOUCH_ID_AUTH
-
表示名: Touch ID認証を有効にする
-
Touch ID認証をサポートするデバイスの場合、このプロパティはデバイスでのTouch ID認証を有効または無効にします。要件:ユーザーデバイスでは、Citrix PINまたはLDAPが有効になっている必要があります。LDAP認証が無効になっている場合(たとえば、証明書ベースの認証のみが使用されているため)、ユーザーはCitrix PINを設定する必要があります。この場合、クライアントプロパティENABLE_PASSCODE_AUTHがfalseであっても、Citrix Endpoint ManagementはCitrix PINを要求します。ユーザーがアプリを起動したときにTouch IDの使用を促すプロンプトに応答する必要があるように、ENABLE_PASSCODE_AUTHをfalseに設定します。
-
指定可能な値: trueまたはfalse
-
デフォルト値: false
-
-
ENABLE_WORXHOME_CEIP
-
表示名: Citrix Secure Hub CEIPを有効にする
-
このプロパティは、カスタマーエクスペリエンス向上プログラムを有効にします。この機能は、匿名の構成データと使用状況データを定期的にCitrixに送信します。このデータは、CitrixがCitrix Endpoint Managementの品質、信頼性、およびパフォーマンスを向上させるのに役立ちます。
-
値: true または false
-
既定値: false
-
-
ENCRYPT_SECRETS_USING_PASSCODE
-
表示名: パスコードを使用してシークレットを暗号化
-
このプロパティは、iOSキーチェーンなどのプラットフォームベースのネイティブストアではなく、シークレットボールトに機密データをデバイスに保存します。このプロパティは、キーアーティファクトの強力な暗号化を可能にし、ユーザーエントロピーを追加します。ユーザーエントロピーとは、ユーザーのみが知っているユーザー生成のランダムなPINコードです。Citrixは、ユーザーデバイスのセキュリティを向上させるために、このプロパティを有効にすることを推奨します。その結果、ユーザーはCitrix PINの認証プロンプトをより多く経験することになります。
-
指定可能な値: true または false
-
既定値: false
-
-
INACTIVITY_TIMER
-
表示名: 非アクティブタイマー
-
このプロパティは、ユーザーがデバイスを非アクティブな状態にしてから、Citrix PINまたはパスコードのプロンプトなしでアプリにアクセスできる時間を定義します。MDXアプリでこの設定を有効にするには、 設定を に設定します。 設定が に設定されている場合、ユーザーはCitrix Secure Hubにリダイレクトされ、完全な認証を行います。この設定を変更すると、ユーザーが認証を求められた次回のときに値が有効になります。iOSでは、非アクティブタイマーはMDXおよび非MDXアプリのCitrix Secure Hubへのアクセスも管理します。
-
指定可能な値: 任意の正の整数
-
既定値: 15 (分)
-
-
ON_FAILURE_USE_EMAIL
-
表示名: 失敗時にメールを使用してデバイスログをITヘルプデスクに送信する
-
このプロパティは、メールを使用してデバイスログをIT部門に送信する機能を有効または無効にします。
-
指定可能な値: true または false
-
デフォルト値: true
-
-
PASSCODE_EXPIRY
-
表示名: PIN変更要件
-
このプロパティは、Citrix PINまたはパスコードが有効な期間を定義します。この期間が過ぎると、ユーザーはCitrix PINまたはパスコードの変更を強制されます。この設定を変更した場合、新しい値は現在のCitrix PINまたはパスコードの有効期限が切れたときにのみ設定されます。
-
指定可能な値: 1~99を推奨。PINのリセットをなくすには、値を大きな数値(例: 100,000,000,000)に設定します。有効期限を最初に1~99日の間に設定し、その期間中に大きな数値に変更した場合: PINは最初の期間の終わりには期限切れになりますが、その後は二度と期限切れになりません。
-
デフォルト値: 90 (日)
-
-
PASSCODE_HISTORY
-
表示名: PIN履歴
-
このプロパティは、ユーザーがCitrix PINまたはパスコードを変更する際に再利用できない、以前使用したCitrix PINまたはパスコードの数を定義します。この設定を変更した場合、新しい値はユーザーがCitrix PINまたはパスコードをリセットする次回に設定されます。
-
指定可能な値: 1~99
-
デフォルト値: 5
-
-
PASSCODE_MAX_ATTEMPTS
-
表示名: PIN試行回数
-
このプロパティは、ユーザーが完全な認証を求められるまでに、Citrix PINまたはパスコードを何回間違って試行できるかを定義します。ユーザーが完全な認証に成功すると、Citrix PINまたはパスコードの作成を求められます。
-
指定可能な値: 任意の正の整数
-
デフォルト値: 15
-
-
PASSCODE_MIN_LENGTH
-
表示名: PINの長さの要件
-
このプロパティは、Citrix PINの最小長を定義します。
-
指定可能な値: 4~10
-
デフォルト値: 6
-
-
PASSCODE_STRENGTH
-
表示名: PINの強度要件
-
このプロパティは、Citrix PINまたはパスコードの強度を定義します。この設定を変更すると、次回認証を求められたときに、ユーザーはCitrix PINまたはパスコードの作成を求められます。
-
指定可能な値: 低、中、高、または強
-
デフォルト値: 中
-
PASSCODE_TYPE設定に基づく各強度設定のパスワードルールは次のとおりです:
-
数値パスコードのルール:
| パスコードの強度 | 数値パスコードの種類のルール | 許可 | 不許可 |
|---|---|---|---|
| 低 | すべての数字、任意のシーケンスが許可されます | 444444, 123456, 654321 | |
| 中 (デフォルト設定) | すべての数字を同じにしたり、連続させたりすることはできません。 | 444333, 124567, 136790, 555556, 788888 | 444444, 123456, 654321 |
| 高 | 隣接する数字を同じにすることはできません。 | 123512, 134134, 132312, 131313, 987456 | 080080, 112233, 135579, 987745, 919199 |
| 強力 | 同じ数字を2回以上使用しないでください。3つ以上の連続した数字を続けて使用しないでください。3つ以上の連続した数字を逆順で使用しないでください。 | 102983, 085085, 824673, 132312 | 132132, 131313, 902030 |
英数字パスコードのルール:
| パスコードの強度 | 英数字パスコードの種類のルール | 許可 | 不許可 |
|---|---|---|---|
| 低 | 少なくとも1つの数字と1つの文字を含める必要があります | aa11b1, Abcd1#, Ab123~, aaaa11, aa11aa | AAAaaa, aaaaaa, abcdef |
| 中 (デフォルト設定) | 「低パスコード強度」のルールに加え、文字とすべての数字を同じにすることはできません。文字を連続させることも、数字を連続させることもできません。 | aa11b1, aaa11b, aaa1b2, abc145, xyz135, sdf123, ab12c3, a1b2c3, Abcd1#, Ab123~ | aaaa11, aa11aa, または aaa111; abcd12, bcd123, 123abc, xy1234, xyz345, または cba123 |
| 高 | 少なくとも1つの大文字と1つの小文字を含めます。 | Abcd12, jkrtA2, 23Bc#, AbCd | abcd12, DFGH2 |
| 強 | 少なくとも1つの数字、1つの特殊記号、1つの大文字、および1つの小文字を含めます。 | Abcd1#, Ab123~, xY12#3, Car12#, AAbc1# | abcd12, Abcd12, dfgh12, jkrtA2 |
-
PASSCODE_TYPE
-
表示名: PINタイプ
-
このプロパティは、ユーザーが数値のCitrix PINを定義できるか、英数字のパスコードを定義できるかを決定します。数値を選択すると、ユーザーは数字のみを使用できます (Citrix PIN)。英数字を選択すると、ユーザーは文字と数字の組み合わせを使用できます (パスコード)。この設定を変更すると、ユーザーは次回認証を求められたときに新しいCitrix PINまたはパスコードを設定する必要があります。
-
可能な値: 数値 または 英数字
-
デフォルト値: 数値
-
-
REFRESHINTERVAL
-
表示名: REFRESHINTERVAL
-
デフォルト値: 72 時間 (3 日)
-
-
SEND_LDAP_ATTRIBUTES
-
Android、iOS、またはmacOSデバイスのMAM専用展開の場合: Citrix Endpoint Managementを構成して、メール資格情報でCitrix Secure Hubに登録したユーザーがCitrix Secure Mailに自動的に登録されるようにすることができます。その結果、ユーザーはCitrix Secure Mailに登録するために追加情報を提供したり、追加の手順を実行したりする必要がありません。
-
値:
userPrincipalName=${user.userprincipalname},sAMAccountNAme=${user.samaccountname}, displayName=${user.displayName},mail=${user.mail} -
属性値は、MDMポリシーと同様にマクロとして指定されます。
-
このプロパティのサンプルアカウントサービス応答を次に示します。
<property value="userPrincipalName=user@site.com,sAMAccountName=eng1,displayName=user\,test1,email=user@site.com\,user@site.com" name="SEND_LDAP_ATTRIBUTES"/> -
このプロパティの場合、Citrix Endpoint Managementはコンマ文字を文字列ターミネータとして扱います。したがって、属性値にコンマが含まれる場合は、その前にバックスラッシュを付けます。バックスラッシュは、クライアントが埋め込まれたコンマを属性値の終わりとして解釈するのを防ぎます。バックスラッシュ文字は
"\\"で表します。
-
-
HIDE_THREE_FINGER_TAP_MENU
-
このプロパティが設定されていないか、false に設定されている場合、ユーザーはデバイスで3本指タップを行うことで隠し機能メニューにアクセスできます。隠し機能メニューでは、ユーザーがアプリケーションデータをリセットできました。このプロパティを true に設定すると、ユーザーは隠し機能メニューにアクセスできなくなります。
-
このグローバルクライアントポリシーを設定するには、Settings > Client Properties に移動し、カスタムキー HIDE_THREE_FINGER_TAP_MENU を追加して、Value を設定します。
-
-
TUNNEL_EXCLUDE_DOMAINS
-
表示名: トンネル除外ドメイン
-
デフォルトでは、MDXは、モバイルアプリSDKとアプリがさまざまな機能に使用する一部のサービスエンドポイントをマイクロVPNトンネリングから除外します。たとえば、これらのエンドポイントには、Google Analytics、Citrix Cloud™サービス、Active Directoryサービスなど、エンタープライズネットワークを介したルーティングを必要としないサービスが含まれます。このクライアントプロパティを使用して、除外されるドメインのリストに追加のドメインを追加します。
-
このグローバルクライアントポリシーを設定するには、Settings > Client Properties に移動し、カスタムキー TUNNEL_EXCLUDE_DOMAINS を追加して、Value を設定します。
-
値: トンネリングから除外する追加のドメイン。ドメインサフィックスのコンマ区切りリストを入力します。例:
app.launchdarkly.com,cis.citrix.com,cis-staging.citrix.com,cis-test.citrix.com,clientstream.launchdarkly.com,crashlytics.com,events.launchdarkly.com,fabric.io,firehose.launchdarkly.com, hockeyapp.net,mobile.launchdarkly.com,pushreg.xm.citrix.com,rttf.citrix.com,rttf-staging.citrix.com,rttf-test.citrix.com,ssl.google-analytics.com,stream.launchdarkly.com,features.netscalergatewaystaging.net,features.netscalergateway.net
-
Citrix Endpoint Management のカスタムクライアントプロパティは次のとおりです。
ENABLE_MAM_NFACTOR_SSO:
-
このプロパティを使用すると、NetScaler® Gateway で高度な認証ポリシーを使用しているときに、Secure Hub の MAM 登録またはログイン中に MAM nFactor SSO を有効または無効にできます。値が true に設定されている場合、Secure Hub の MAM 登録またはログイン中に MAM nFactor SSO が有効になります。
-
このプロパティを設定するには、Settings > Client Properties に移動し、Add をクリックします。Key ドロップダウンメニューで Custom Key を選択し、必要に応じて以下の情報を更新します。
-
キー - ENABLE_MAM_NFACTOR_SSO
-
値 - true または false
-
名前 - ENABLE_MAM_NFACTOR_SSO
-
説明 - 関連する説明を追加します
-
MICROSOFT_CERTIFICATE_STRONG_MAPPING:
-
このプロパティは、Microsoft 公開キーインフラストラクチャ (PKI) で Secure Mail を使用する際に、セキュリティ識別子 (SID) をサブジェクト代替名 (SAN) に追加することで、既存のクライアント証明書が証明書の強力なマッピング機能をサポートするために更新されるかどうかを制御します。値が true に設定されている場合、既存のクライアント証明書は SAN SID を含むように更新されます。
-
このプロパティは Microsoft PKI にのみ適用されます。
-
-
キー - MICROSOFT_CERTIFICATE_STRONG_MAPPING
-
値 - true または false
-
名前 - MICROSOFT_CERTIFICATE_STRONG_MAPPING
-
説明 - SAN SID を含むようにクライアント証明書を更新する
-
aeDeviceCertRenewSupport:
-
このプロパティは、エンドユーザーが Citrix Secure Hub アプリからデバイス証明書の健全性ステータスを表示し、証明書の問題を自動的に修正できるかどうかを制御します。値が true に設定されている場合、この機能が有効になります。
-
-
キー - aeDeviceCertRenewSupport
-
値 - true または false
-
名前 - aeDeviceCertRenewSupport
-
説明 - デバイス証明書の健全性ステータスと証明書の問題の自動修正を有効にする
-