
ユーザーアカウント、役割、および登録
ユーザー構成タスクは、Citrix Endpoint ManagementコンソールのManageタブとSettingsページで行います。特に指定がない限り、以下のタスクの手順はこの記事で説明されています。
-
登録セキュリティモードと招待
-
Settings > Enrollmentから、最大7つの登録セキュリティモードを設定し、登録招待を送信します。各登録セキュリティモードには、独自のセキュリティレベルと、ユーザーがデバイスを登録するために必要な手順の数があります。
-
-
ユーザーアカウントとグループの役割
-
Settings > Role-Based Access Controlから、事前定義された役割(または一連の権限)をユーザーとグループに割り当てます。これらの権限は、ユーザーがシステム機能にアクセスできるレベルを制御します。詳細については、「RBACで役割を構成する」を参照してください。
-
Settings > Notification Templatesから、自動アクション、登録、およびユーザーに送信される標準通知メッセージで使用する通知テンプレートを作成または更新します。通知テンプレートは、Citrix Secure HubまたはSMTPの2つの異なるチャネルを介してメッセージを送信するように構成します。詳細については、「通知テンプレートの作成と更新」を参照してください。
-
-
ユーザーアカウントとグループ:
-
Manage > Usersから、ローカルユーザーアカウントを手動で追加するか、.csvプロビジョニングファイルを使用してアカウントをインポートし、ローカルグループを管理できます。ただし、ほとんどのCitrix Endpoint Management展開では、ユーザーおよびグループ情報のためにLDAPに接続します。次のようなユースケースでは、ローカルでユーザーアカウントを作成することを推奨する場合があります。
-
小売業などの環境で、デバイスが個々のユーザーに専用ではなく共有されている場合。
-
Novell eDirectoryなど、サポートされていないディレクトリを使用している場合。
-
-
Settings > Workflowsから、ワークフローを使用してユーザーアカウントの作成と削除を管理します。
-
ユーザーアカウントについて
Citrix Endpoint Managementのユーザーアカウントは、ローカルユーザー、Active Directoryユーザー、またはクラウドユーザーのいずれかです。
-
クラウドユーザー: クラウドユーザーは、管理者がCitrix Cloudの顧客アカウントに追加されたときにCitrix Cloudが作成する特別なユーザーアカウントです。クラウドユーザーアカウントは、Citrix Cloud上の管理者アカウントと同じユーザー名を使用し、デフォルトで管理者役割になります。クラウドユーザーアカウントはシングルサインオンを提供し、その他の管理機能を実行します。Citrix Cloudアカウントに管理者を追加するには、「新しい管理者を招待する」を参照してください。
クラウドユーザーの場合:
-
クラウドユーザーの役割とユーザープロパティは、Citrix Cloudコンソールから変更できます。「Citrix Cloud管理者の管理」を参照してください。
-
パスワードを変更するには、「管理者」を参照してください。
-
クラウドユーザーを削除するには、Citrix Cloudで、**[IDおよびアクセス管理]>[管理者]の順に移動します。ユーザーの行の末尾にある省略記号をクリックし、[管理者の削除]**を選択します。
-
クラウドユーザーをローカルグループに追加することはできません。
登録セキュリティモードを構成する
デバイス登録セキュリティモードを構成して、Citrix Endpoint Managementでのデバイス登録のセキュリティレベルと通知テンプレートを指定します。
Citrix Endpoint Managementには6つの登録セキュリティモードがあり、それぞれに独自のセキュリティレベルと、ユーザーがデバイスを登録するために実行する必要がある手順があります。登録セキュリティモードは、Citrix Endpoint Managementコンソールの**[管理]>[登録招待]**ページで構成します。詳しくは、「登録招待」を参照してください。
注:
カスタム通知テンプレートを使用する予定がある場合は、登録セキュリティモードを構成する前にテンプレートを設定する必要があります。通知テンプレートについて詳しくは、「通知テンプレートの作成または更新」を参照してください。
-
Citrix Endpoint Managementコンソールで、コンソールの右上隅にある歯車アイコンをクリックします。**[設定]**ページが表示されます。
-
**[登録]をクリックします。[登録]**ページが表示されます。このページには、利用可能なすべての登録セキュリティモードの表があります。デフォルトでは、すべての登録セキュリティモードが有効になっています。
-
リスト内の任意の登録セキュリティモードを選択して編集します。次に、そのモードをデフォルトとして設定するか、モードを無効にします。登録セキュリティモードの横にあるチェックボックスをオンにして、オプションメニューを表示します。または、リスト内の他の場所をクリックして、リストの右側にあるオプションメニューを表示します。ヒント:登録セキュリティモードを編集する際、ユーザーがデバイスを登録できなくなる有効期限を指定できます。詳しくは、この記事の「登録セキュリティモードを編集するには」を参照してください。この値は、ユーザーおよびグループの登録招待構成ページに表示されます。
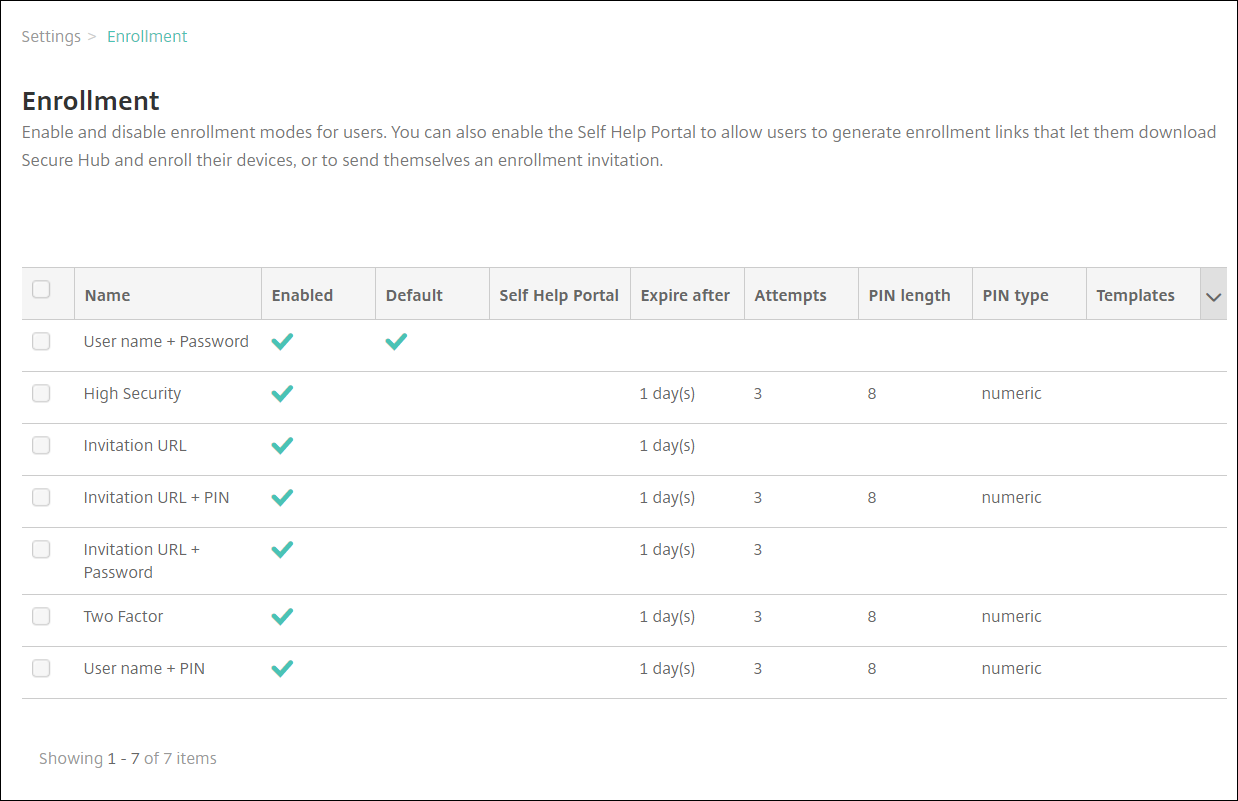 プラットフォームに応じて、次の登録セキュリティモードを選択できます。
-
ユーザー名 + パスワード
-
招待URL
-
招待URL + PIN
-
招待URL + パスワード
-
2要素認証
-
ユーザー名 + PIN
プラットフォーム固有の登録セキュリティモードについては、「プラットフォーム別の登録セキュリティモード」を参照してください。登録招待は、特定のユーザーまたはグループへの登録機能を制限する効果的な方法として使用できます。登録招待を送信するには、招待URL、招待URL + PIN、または招待URL + パスワードの登録セキュリティモードのみを使用できます。ユーザー名 + パスワード、2要素認証、またはユーザー名 + PINで登録するデバイスの場合、ユーザーはCitrix Secure Hubに資格情報を手動で入力する必要があります。ワンタイムPIN(OTPとも呼ばれることがあります)登録招待を2要素認証ソリューションとして使用できます。ワンタイムPIN登録招待は、ユーザーが登録できるデバイスの数を制御します。OTP招待はWindowsデバイスでは利用できません。 -
登録セキュリティモードを編集するには
-
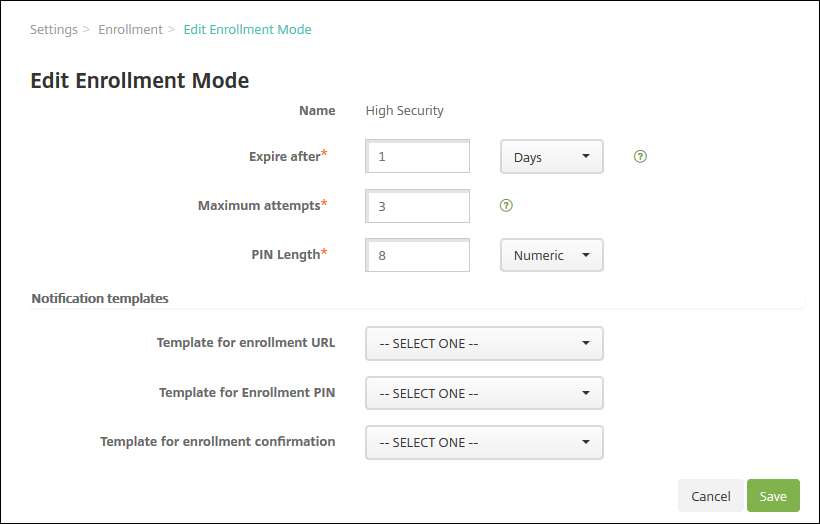
登録リストで、登録セキュリティモードを選択し、編集をクリックします。登録モードの編集ページが表示されます。選択したモードに応じて、異なるオプションが表示される場合があります。
-
必要に応じて、以下の情報を変更します。
-
有効期限: ユーザーがデバイスを登録できなくなる有効期限を入力します。この値は、ユーザーおよびグループの登録招待構成ページに表示されます。招待の有効期限が切れないようにするには、「0」と入力します。
-
日数: ドロップダウンリストで、有効期限に入力した有効期限に対応する「日数」または「時間」をクリックします。
-
最大試行回数: ユーザーが登録プロセスからロックアウトされるまでに試行できる登録回数を入力します。この値は、ユーザーおよびグループの登録招待構成ページに表示されます。試行回数を無制限にするには、「0」と入力します。
-
PINの長さ: 生成されるPINの長さを設定する数値を入力します。
-
数字: PINの種類として、ドロップダウンリストで「数字」または「英数字」をクリックします。
-
通知テンプレート:
-
登録URLのテンプレート: 登録URLに使用するテンプレートをドロップダウンリストからクリックします。たとえば、登録招待テンプレートはユーザーにメールを送信します。通知テンプレートについて詳しくは、「通知テンプレートの作成または更新」を参照してください。
-
登録PINのテンプレート: 登録PINに使用するテンプレートをドロップダウンリストからクリックします。
-
登録確認のテンプレート: ユーザーに登録が成功したことを通知するために使用するテンプレートをドロップダウンリストからクリックします。
-
-
-
保存をクリックします。
登録セキュリティモードをデフォルトとして設定するには
ローカルユーザーアカウントの追加、編集、ロック解除、または削除
Citrix Endpoint Management にローカルユーザーアカウントを手動で追加することも、プロビジョニングファイルを使用してアカウントをインポートすることもできます。プロビジョニングファイルからユーザーアカウントをインポートする手順については、「ユーザーアカウントのインポート」を参照してください。
すべての Citrix Cloud 管理者は、Citrix Endpoint Management 管理者として作成されます。カスタムアクセス権を持つ Citrix Cloud 管理者を作成する場合は、そのアクセス権に Citrix Endpoint Management が含まれていることを確認してください。Citrix Cloud 管理者の追加については、「管理者の追加」を参照してください。
ローカルユーザーアカウントを追加するには
-
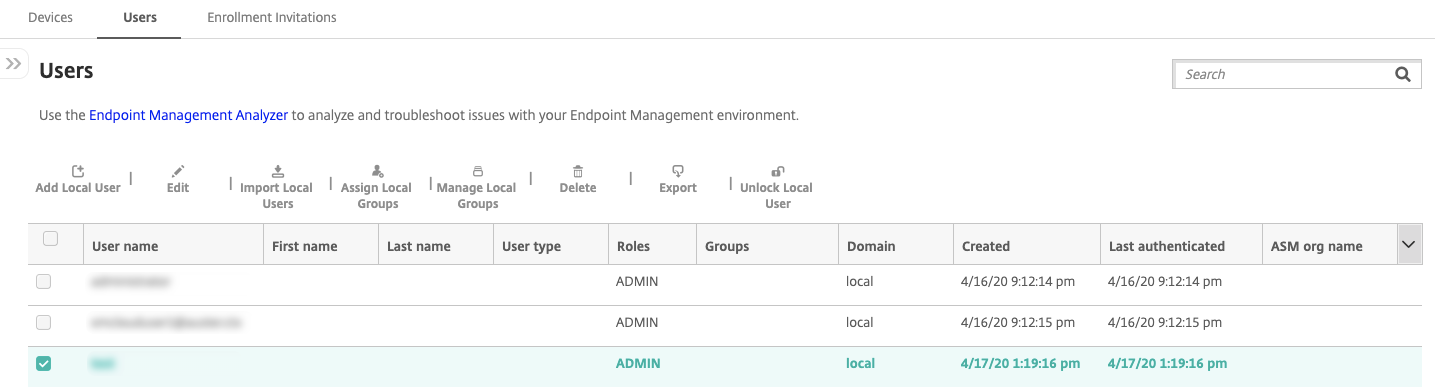
「ユーザー」ページで、「ローカルユーザーの追加」をクリックします。「ローカルユーザーの追加」ページが表示されます。ユーザー管理(/en-us/citrix-endpoint-management/media/manage-users-add-local.png)
-
これらの設定を構成します:
-
ユーザー名: 名前を入力します。これは必須フィールドです。名前に含めることができるのは、スペース、大文字、小文字です。
-
パスワード: オプションのユーザーパスワードを入力します。パスワードは14文字以上で、以下のすべての条件を満たす必要があります。
-
少なくとも2つの数字を含める
-
少なくとも1つの大文字と1つの小文字を含める
-
少なくとも1つの特殊文字を含める
-
辞書に載っている単語や制限された単語(Citrix®ユーザー名やメールアドレスなど)を含めないでください
-
3つ以上の連続した繰り返し文字やキーボードパターン(例: 1111、1234、asdf)を含めないでください
-
-
役割: ドロップダウンリストからユーザーの役割をクリックします。役割の詳細については、「RBACで役割を構成する」を参照してください。選択可能なオプションは次のとおりです。
-
ADMIN
-
DEVICE_PROVISIONING
-
SUPPORT
-
USER
-
-
メンバーシップ: ドロップダウンリストから、ユーザーを追加するグループをクリックします。
-
ユーザープロパティ: オプションのユーザープロパティを追加します。追加するユーザープロパティごとに、追加をクリックして、次の操作を行います。
-
ユーザープロパティ: ドロップダウンリストからプロパティをクリックし、プロパティの横のフィールドにユーザープロパティ属性を入力します。
-
ユーザープロパティを保存するには完了をクリックするか、キャンセルをクリックします。
-
既存のユーザープロパティを削除するには、プロパティがある行にカーソルを合わせ、右側のXをクリックします。プロパティはすぐに削除されます。既存のユーザープロパティを編集するには、プロパティをクリックして変更を加えます。変更したリストを保存するには完了をクリックするか、リストを変更しないままにするにはキャンセルをクリックします。 -
-
保存をクリックします。ユーザーを作成した後、ローカルユーザーアカウントのユーザーの種類フィールドは空のままになります。
ローカルユーザーアカウントを編集するには
-
ユーザーページで、ユーザーのリストからユーザーを選択し、編集をクリックします。ローカルユーザーの編集ページが表示されます。ローカルユーザーの編集(/en-us/citrix-endpoint-management/media/manage-users-edit-local.png)
-
必要に応じて、次の情報を変更します。
-
ユーザー名: ユーザー名を変更することはできません。
-
パスワード: ユーザーパスワードを変更または追加します。
-
役割: ドロップダウンリストからユーザーの役割をクリックします。
-
メンバーシップ: ドロップダウンリストから、ユーザーアカウントを追加または編集するグループをクリックします。グループからユーザーアカウントを削除するには、グループ名の横にあるチェックボックスをオフにします。
-
ユーザープロパティ: 次のいずれかを実行します。
-
変更するユーザープロパティごとに、そのプロパティをクリックして変更を加えます。変更したリストを保存するには**[完了]をクリックし、リストを変更しないままにするには[キャンセル]**をクリックします。
-
追加するユーザープロパティごとに、**[追加]**をクリックして次の操作を行います。
-
ユーザープロパティ: ドロップダウンリストでプロパティをクリックし、プロパティの横のフィールドにユーザープロパティ属性を入力します。
-
ユーザープロパティを保存するには**[完了]をクリックし、保存しない場合は[キャンセル]**をクリックします。
-
-
削除する既存のユーザープロパティごとに、そのプロパティがある行にマウスカーソルを合わせ、右側のXをクリックします。プロパティはすぐに削除されます。
-
-
-
変更を保存するには**[保存]をクリックし、ユーザーを変更しないままにするには[キャンセル]**をクリックします。
ローカルユーザーアカウントのロックを解除するには
ローカルユーザーアカウントは、以下のサーバープロパティに従ってロックされます。
-
local.user.account.lockout.time -
local.user.account.lockout.limit詳しくは、「サーバープロパティの定義」を参照してください。
ローカルユーザーアカウントがロックされた場合、Citrix Endpoint Managementコンソールからアカウントのロックを解除できます。
-
**[ユーザー]**ページで、ユーザーアカウントのリストからユーザーアカウントをクリックして選択します。
-
**[ユーザーのロック解除]**をクリックします。確認ダイアログボックスが表示されます。
-
ユーザーアカウントのロックを解除するには「ロック解除」をクリックするか、ユーザーを変更しないままにするには「キャンセル」をクリックします。
Citrix Endpoint ManagementコンソールからActive Directoryユーザーを開くことはできません。ロックされたActive Directoryユーザーは、パスワードのリセットについてActive Directoryヘルプデスクに連絡する必要があります。
ローカルユーザーアカウントを削除するには
-
「ユーザー」ページで、ユーザーアカウントのリストからユーザーアカウントをクリックして選択します。各ユーザーアカウントの横にあるチェックボックスをオンにすることで、複数のユーザーアカウントを削除対象として選択できます。
-
「削除」をクリックします。確認ダイアログボックスが表示されます。
-
ユーザーアカウントを削除するには「削除」をクリックするか、「キャンセル」をクリックします。
Active Directoryユーザーを削除するには
複数のActive Directoryユーザーを一度に削除するには、ユーザーを選択して「削除」をクリックします。
削除するユーザーが登録済みデバイスを持っており、それらのデバイスを再登録したい場合は、再登録する前にデバイスを削除してください。デバイスを削除するには、「管理 > デバイス」に移動し、デバイスを選択して「削除」をクリックします。
ユーザーアカウントのインポート
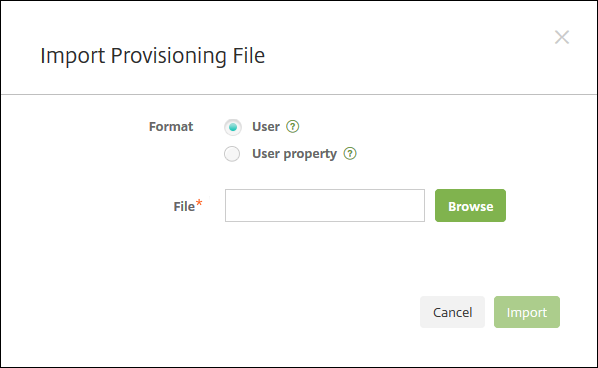
プロビジョニングファイルと呼ばれる.csvファイルからローカルユーザーアカウントとプロパティをインポートできます。このファイルは手動で作成できます。プロビジョニングファイルの形式の詳細については、「プロビジョニングファイルの形式」を参照してください。
注:
-
ローカルユーザーの場合、インポートファイルではユーザー名とともにドメイン名を使用します。たとえば、
username@domainと指定します。作成またはインポートするローカルユーザーがCitrix Endpoint Managementの管理対象ドメインのものである場合、そのユーザーは対応するLDAP資格情報を使用して登録することはできません。 -
Citrix Endpoint Managementの内部ユーザーディレクトリにユーザーアカウントをインポートする場合、インポートプロセスを高速化するために、デフォルトドメインを無効にします。ドメインを無効にすると登録に影響することに注意してください。内部ユーザーのインポートが完了したら、デフォルトドメインを再度有効にします。
-
ローカルユーザーはUPN(User Principal Name)形式にできます。ただし、Citrixでは管理対象ドメインを使用しないことをお勧めします。たとえば、example.comが管理対象である場合、user@example.comのようなUPN形式でローカルユーザーを作成しないでください。
プロビジョニングファイルの準備ができたら、次の手順に従ってCitrix Endpoint Managementにファイルをインポートします。
プロビジョニングファイルの形式
プロビジョニングファイルを作成し、それを使用してユーザーアカウントとプロパティをCitrix Endpoint Managementにインポートできます。プロビジョニングファイルには、次のいずれかの形式を使用します。
-
ユーザープロビジョニングファイルのフィールド:
user;password;role;group1;group2 -
ユーザー属性プロビジョニングファイルのフィールド:
user;propertyName1;propertyValue1;propertyName2;propertyValue2
注:
-
プロビジョニングファイル内のフィールドはセミコロン(;)で区切ります。フィールドの一部にセミコロンが含まれる場合は、バックスラッシュ文字 (\) でエスケープします。たとえば、プロパティ propertyV; test;1;2 は、プロビジョニングファイルでは propertyV\;test\;1\;2 と入力します。
-
役割 の有効な値は、事前定義された役割であるUSER、ADMIN、SUPPORT、DEVICE_PROVISIONING、および定義したその他の役割です。
-
グループ階層を作成するには、区切り文字としてピリオド(.)を使用します。グループ名にはピリオドを使用しないでください。
-
属性プロビジョニングファイルでは、プロパティ属性に小文字を使用してください。データベースでは大文字と小文字が区別されます。
ユーザープロビジョニングコンテンツの例
エントリ
user01;pwd\\;o1;USER;myGroup.users01;myGroup.users02;myGroup.users.users01 は次のことを意味します。
-
ユーザー: user01
-
パスワード: pwd; 01
-
役割: USER
-
グループ:
-
myGroup.users01
-
myGroup.users02
-
myGroup.users.users.users01
-
別の例として、
AUser0;1.password;USER;ActiveDirectory.test.net は次のことを意味します。
-
ユーザー: AUser0
-
パスワード: 1.password
-
役割: USER
-
グループ: ActiveDirectory.test.net
ユーザー属性プロビジョニングコンテンツの例
エントリ
user01;propertyN;propertyV\;test\;1\;2;prop 2;prop2 value は次のことを意味します。
-
ユーザー: user01
-
プロパティ 1
-
名前: propertyN
-
値: propertyV;test;1;2
-
-
プロパティ 2:
-
名前: prop 2
-
値: prop2 の値
-
グループの追加または削除
Citrix Endpoint Managementコンソールのユーザー、ローカルユーザーの追加、またはローカルユーザーの編集ページにあるグループの管理ダイアログボックスでグループを管理します。グループ編集コマンドはありません。
ローカルグループを追加するには
-
次のいずれかを実行します。
-
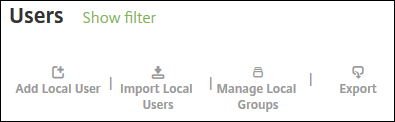
ユーザーページで、ローカルグループの管理をクリックします。
-
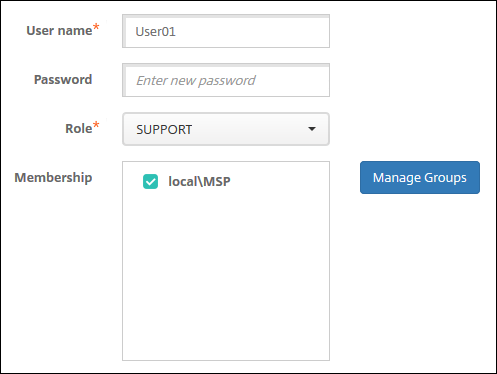
「ローカルユーザーの追加」ページまたは「ローカルユーザーの編集」ページで、「グループの管理」をクリックします。
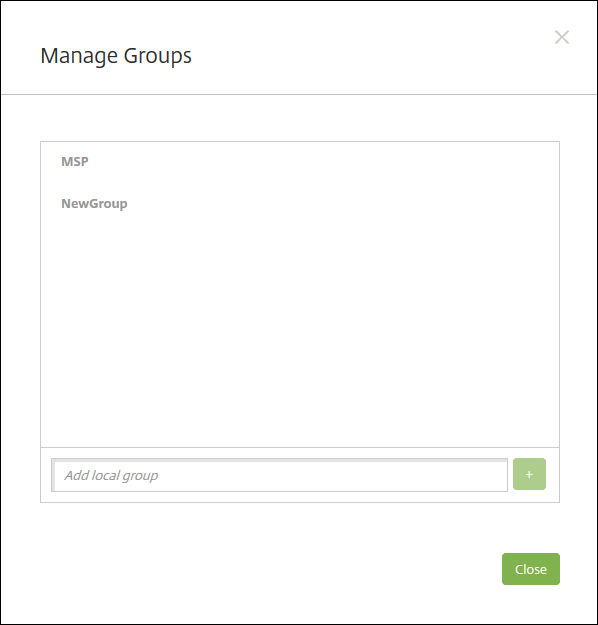
 「グループの管理」ダイアログボックスが表示されます。
-
-
グループリストの下に新しいグループ名を入力し、プラス記号(+)をクリックします。ユーザーグループがリストに追加されます。
-
「閉じる」をクリックします。
グループを削除するには
グループを削除しても、ユーザーアカウントには影響しません。代わりに、グループを削除すると、そのグループとのユーザーの関連付けのみが削除されます。ユーザーは、そのグループに関連付けられているデリバリーグループによって提供されるアプリやプロファイルへのアクセスも失います。ただし、他のグループの関連付けはそのまま維持されます。ユーザーが他のローカルグループに関連付けられていない場合、最上位レベルで関連付けられます。
-
次のいずれかを実行します。
-
「ユーザー」ページで、「ローカルグループの管理」をクリックします。
-
「ローカルユーザーの追加」ページまたは「ローカルユーザーの編集」ページで、「グループの管理」をクリックします。
「グループの管理」ダイアログボックスが表示されます。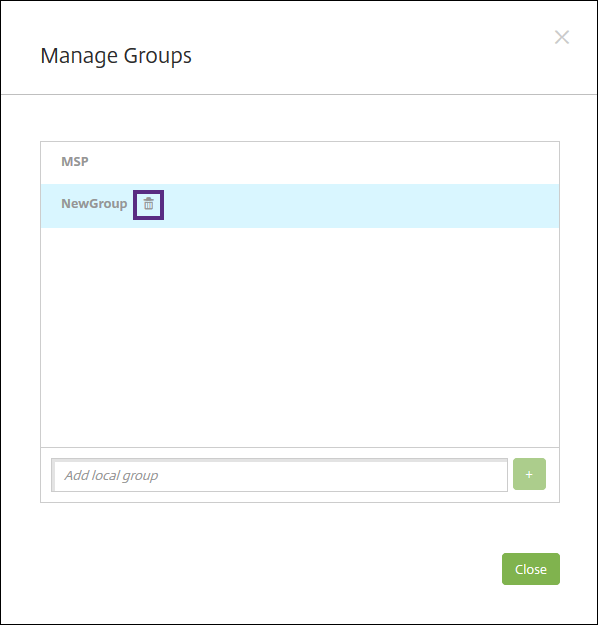
-
-
「グループの管理」ダイアログボックスで、削除するグループをクリックします。
-
グループ名の右側にあるゴミ箱アイコンをクリックします。確認ダイアログボックスが表示されます。
-
操作を確定してグループを削除するには、Delete をクリックします。重要:この操作は元に戻せません。
-
Manage Groups ダイアログボックスで、Close をクリックします。
ワークフローの作成と管理
ワークフローを使用して、ユーザーアカウントの作成と削除を管理できます。ワークフローを作成する前に、ユーザーアカウント要求を承認する権限を持つ組織内の個人を特定します。次に、ワークフローテンプレートを使用してユーザーアカウント要求を作成および承認します。
Citrix Endpoint Management を初めてセットアップするときに、ワークフローのメール設定を構成します。ワークフローを使用するには、この設定を行う必要があります。ワークフローのメール設定はいつでも変更できます。これらの設定には、メールサーバー、ポート、メールアドレス、およびユーザーアカウント作成要求に承認が必要かどうかが含まれます。
Citrix Endpoint Management では、次の2か所でワークフローを構成できます。
-
Citrix Endpoint Management コンソールの Settings > Workflows ページで。Workflows ページでは、アプリ構成で使用する複数のワークフローを構成できます。Workflows ページでワークフローを構成するときに、アプリを構成する際にそのワークフローを選択できます。
-
アプリでアプリケーションコネクタを構成するときに、ワークフロー名を入力し、ユーザーアカウント要求を承認する個人を構成します。「アプリの追加」を参照してください。
ユーザーアカウントの管理者承認には、最大3つのレベルを割り当てることができます。他のユーザーにユーザーアカウントの承認を依頼する必要がある場合は、そのユーザーの名前またはメールアドレスを使用して検索し、選択できます。Citrix Endpoint Management がそのユーザーを見つけると、そのユーザーをワークフローに追加します。ワークフロー内のすべての個人は、新しいユーザーアカウントを承認または拒否するためのメールを受信します。
-
Citrix Endpoint Management コンソールで、コンソールの右上隅にある歯車アイコンをクリックします。Settings ページが表示されます。
-
Workflows をクリックします。Workflows ページが表示されます。
-
Add をクリックします。Add Workflow ページが表示されます。ワークフロー管理(/en-us/citrix-endpoint-management/media/settings-workflows-add.png)
-
次の設定を構成します。
-
名前: ワークフローの一意の名前を入力します。
-
説明: 必要に応じて、ワークフローの説明を入力します。
-
メール承認テンプレート: リストから、割り当てるメール承認テンプレートを選択します。メールテンプレートは、Citrix Endpoint Managementコンソールの設定にある通知テンプレートセクションで作成します。このフィールドの右側にある目のアイコンをクリックすると、構成しているテンプレートのプレビューが表示されます。
-
マネージャー承認レベル: リストから、このワークフローに必要なマネージャー承認レベルの数を選択します。デフォルトは1レベルです。選択可能なオプションは次のとおりです。
-
不要
-
1レベル
-
2レベル
-
3レベル
-
-
Active Directoryドメインの選択: リストから、ワークフローに使用する適切なActive Directoryドメインを選択します。
-
追加の必須承認者を見つける: 検索フィールドに名前を入力し、検索をクリックします。名前はActive Directoryから取得されます。
-
フィールドに名前が表示されたら、名前の横にあるチェックボックスを選択します。名前とメールアドレスは、選択された追加の必須承認者リストに表示されます。
-
リストから名前を削除するには、次のいずれかの操作を行います。
-
検索をクリックして、選択したドメイン内のすべてのユーザーのリストを表示します。
-
検索ボックスに氏名または一部を入力し、検索をクリックして検索結果を絞り込みます。
-
選択された追加の必須承認者リストのユーザーには、検索結果リストの名前の横にチェックマークが付いています。リストをスクロールし、削除したい各名前の横にあるチェックボックスをオフにします。
-
-
-
-
保存をクリックします。作成されたワークフローは、ワークフローページに表示されます。
ワークフローを作成した後、ワークフローの詳細を表示したり、ワークフローに関連付けられているアプリを表示したり、ワークフローを削除したりできます。ワークフローを作成した後は、編集できません。異なる承認レベルまたは承認者を持つワークフローが必要な場合は、別のワークフローを作成してください。
ワークフローの詳細を表示および削除するには
-
ワークフローページで、既存のワークフローのリストから特定のワークフローを選択します。そのためには、テーブルの行をクリックするか、ワークフローの横にあるチェックボックスを選択します。
-
ワークフローを削除するには、削除をクリックします。確認ダイアログボックスが表示されます。もう一度削除をクリックします。重要:この操作は元に戻せません。