
Citrix DaaS Padrão para Azure
Introdução
Citrix DaaS Padrão para Azure (anteriormente Citrix Virtual Apps and Desktops Standard for Azure) é a maneira mais simples e rápida de fornecer aplicativos e desktops Windows a partir do Microsoft Azure. O Citrix DaaS para Azure oferece gerenciamento, provisionamento e capacidade gerenciada baseados em nuvem para fornecer aplicativos e desktops virtuais a qualquer dispositivo.
Esta solução inclui:
-
Gerenciamento e provisionamento baseados em nuvem para fornecer Desktops Virtuais Azure hospedados pela Citrix e aplicativos de máquinas multi-sessão.
-
Uma experiência de usuário de alta definição a partir de uma ampla gama de dispositivos, usando o aplicativo Citrix Workspace™.
-
Fluxos de trabalho simplificados de criação e gerenciamento de imagens, juntamente com imagens Windows e Linux de sessão única e multi-sessão preparadas pela Citrix que possuem o Citrix Virtual Delivery Agent (VDA) mais recente instalado.
-
Acesso remoto seguro a partir de qualquer dispositivo usando pontos de presença globais do serviço Citrix Gateway.
-
Monitoramento avançado e recursos de gerenciamento de help desk.
-
IaaS do Azure gerenciado, incluindo computação, armazenamento e rede do Azure para fornecer desktops virtuais.
O recurso Citrix Remote PC Access permite que os usuários usem remotamente máquinas físicas existentes localizadas no escritório. Os usuários recebem a melhor experiência de usuário usando o Citrix HDX™ para fornecer sua sessão de PC do escritório.
Se você está familiarizado com outros produtos Citrix DaaS™, o Citrix DaaS para Azure simplifica a implantação de aplicativos e desktops virtuais. A Citrix pode gerenciar a infraestrutura para hospedar essas cargas de trabalho.
O Citrix DaaS para Azure é um serviço Citrix Cloud. O Citrix Cloud é a plataforma que hospeda e administra os serviços Citrix Cloud. Saiba mais sobre o Citrix Cloud.
Para saber mais sobre componentes, fluxo de dados e considerações de segurança, consulte Visão geral técnica de segurança. Esse artigo também descreve as responsabilidades do cliente e da Citrix.
Como os usuários acessam desktops e aplicativos
Os usuários (às vezes chamados de assinantes) acessam seus desktops e aplicativos diretamente pelo navegador, usando o cliente Citrix HTML5. Os usuários navegam até uma URL do Citrix Workspace que é fornecida por você, o administrador. A plataforma Citrix Workspace enumera e entrega os recursos digitais aos usuários. Os usuários iniciam um desktop ou um aplicativo de seu workspace.
Depois de configurar um catálogo de máquinas que entregam desktops e aplicativos (ou um catálogo contendo máquinas físicas para Acesso Remoto a PC), o Citrix DaaS para Azure exibe a URL do Workspace. Em seguida, você notifica seus usuários para acessarem essa URL para iniciar seus desktops e aplicativos.
Como alternativa à navegação para o Citrix Workspace para acessar seus desktops e aplicativos, os usuários podem instalar um aplicativo Citrix Workspace em seu dispositivo. Baixe o aplicativo adequado para o sistema operacional do dispositivo de endpoint:
<https://www.citrix.com/downloads/workspace-app/>.
Conceitos e terminologia
Esta seção apresenta alguns dos itens e termos que os administradores usam no Citrix DaaS para Azure:
Catálogos
Um catálogo é um grupo de máquinas.
-
Os desktops e aplicativos que o Citrix DaaS para Azure entrega aos seus usuários residem em máquinas virtuais (VMs). Essas VMs são criadas (provisionadas) no catálogo.Ao implantar desktops, as máquinas no catálogo são compartilhadas com usuários selecionados. Ao publicar aplicativos, máquinas multissessão hospedam aplicativos que são compartilhados com usuários selecionados.
-
Para Acesso Remoto a PC, um catálogo contém máquinas físicas de sessão única existentes. Uma implantação comum inclui máquinas localizadas em seu escritório. Você controla o acesso do usuário a essas máquinas por meio do método de atribuição de usuário configurado e dos usuários selecionados.
Se você está familiarizado com outros produtos Citrix DaaS, um catálogo no Citrix DaaS é semelhante a combinar uma conexão de hospedagem, um catálogo de máquinas e um grupo de entrega.
Para obter mais informações, consulte:
-
Criar catálogos para desktops e aplicativos publicados.
-
Criar catálogos para Acesso Remoto a PC.
-
Gerenciar catálogos.
-
Usuários e autenticação.
Locais de recursos
As máquinas de um catálogo residem em um local de recurso. Um local de recurso também pode conter dois ou mais Cloud Connectors. Os Cloud Connectors são criados apenas para catálogos ingressados no domínio.
-
Ao publicar desktops ou aplicativos, o Citrix cria automaticamente o local de recurso e os Cloud Connectors (se ingressados no domínio) ao criar o primeiro catálogo.
-
Para Acesso Remoto a PC, o administrador cria o local de recurso e os Cloud Connectors antes de criar um catálogo.
Ao criar mais catálogos para desktops e aplicativos publicados, a assinatura do Azure, a região e o domínio determinam se o Citrix cria outro local de recurso. Se esses critérios corresponderem a um catálogo existente, o Citrix tentará reutilizar esse local de recurso.
Para obter mais informações, consulte:
-
Especificar informações de local de recurso ao criar um catálogo.
-
Ações de local de recurso.
Imagens
Ao criar um catálogo para desktops e aplicativos publicados, uma imagem de máquina é usada (com outras configurações) como um modelo para criar as máquinas.
-
O Citrix DaaS para Azure fornece várias imagens preparadas pela Citrix:
-
Windows 11 Pro (sessão única)
-
Windows 11 Enterprise Virtual Desktop (sessão múltipla)
-
Windows 11 Enterprise Virtual Desktop (sessão múltipla) com Office 365 ProPlus
-
Windows 10 Pro (sessão única)
-
Windows 10 Enterprise Virtual Desktop (sessão múltipla)
-
Windows 10 Enterprise Virtual Desktop (sessão múltipla) com Office 365 ProPlus
-
Windows Server 2019 (sessão múltipla)
-
Windows Server 2022 (sessão múltipla)
-
Windows Server 2025 (sessão múltipla)
-
Linux Ubuntu 22.04 LTS (sessão única)
-
Linux Ubuntu 22.04 LTS (sessão múltipla)
Cada imagem preparada pela Citrix possui um VDA Citrix e ferramentas de solução de problemas instalados. O VDA é o mecanismo de comunicação entre as máquinas dos seus usuários e a infraestrutura Citrix Cloud™ que gerencia o Citrix DaaS para Azure.A Citrix atualiza as imagens preparadas disponíveis quando uma nova versão do VDA é lançada. -
-
Você também pode importar e usar suas próprias imagens do Azure. Você deve instalar um VDA (e outro software) na imagem antes que ela possa ser usada para criar um catálogo.
O termo
VDA geralmente se refere à máquina que entrega aplicativos ou desktops e ao componente de software instalado nessa máquina.
Para obter mais informações, consulte Imagens.
Assinaturas do Azure
Você pode criar catálogos para entregar desktops e aplicativos, e criar/importar imagens em uma assinatura do Azure gerenciada pela Citrix ou em sua própria assinatura do Azure (gerenciada pelo cliente).
Se você solicitar apenas o Citrix DaaS para Azure, deverá importar (adicionar) e usar suas próprias assinaturas do Azure. Se você também solicitar um Fundo de Consumo do Azure da Citrix, receberá uma assinatura do Azure gerenciada pela Citrix. Você pode então usar uma assinatura do Azure gerenciada pela Citrix ou uma de suas assinaturas do Azure importadas ao criar um catálogo ou construir uma nova imagem.
Para obter mais informações, consulte:
-
Cenários de implantação ilustram maneiras de usar assinaturas do Azure com o Citrix DaaS para Azure.
-
Assinaturas do Azure explica as diferenças entre as assinaturas do Azure gerenciadas pela Citrix e as gerenciadas pelo cliente. Este artigo também descreve como visualizar, adicionar e remover assinaturas.
-
Visão geral de segurança técnica descreve as diferenças de responsabilidade entre as assinaturas do Azure gerenciadas pela Citrix e as gerenciadas pelo cliente.
Conexões de rede
Ao criar um catálogo usando uma assinatura do Azure gerenciada pela Citrix, você indica se e como os usuários podem acessar locais e recursos em sua rede corporativa local a partir de seus desktops e aplicativos publicados. As opções são sem conectividade, emparelhamento de VNet do Azure e gateway VPN do Azure.
Ao usar sua própria assinatura do Azure, não há necessidade de criar uma conexão. Você só precisa importar (adicionar) sua assinatura do Azure para o serviço.
Para obter mais informações, consulte Conexões de rede.
Associado a domínio e não associado a domínio
Várias operações e recursos de serviço diferem, dependendo se as máquinas (VDAs) estão associadas a um domínio ou não. A associação ao domínio também afeta os cenários de implantação disponíveis.
-
Máquinas associadas a domínio e não associadas a domínio suportam qualquer um dos métodos de autenticação de usuário disponíveis no espaço de trabalho do usuário.
-
Você pode publicar desktops, aplicativos ou ambos a partir de máquinas associadas a domínio e não associadas a domínio. As máquinas em catálogos de Acesso Remoto a PC devem ser associadas a domínio.
A tabela a seguir lista várias diferenças entre máquinas não associadas a domínio e associadas a domínio ao entregar desktops e aplicativos.
| Não associado a domínio | Associado a domínio |
|---|---|
| O Active Directory não é usado para máquinas. As máquinas não estão associadas a um domínio AD. | O Active Directory é usado para máquinas. As máquinas estão associadas a um domínio AD. |
| As políticas de grupo do Active Directory não podem ser aplicadas a máquinas (VDAs). (Você pode aplicar GPO local na imagem usada para criar um catálogo.) | Os VDAs herdam as políticas de grupo para a OU do AD especificada durante a criação do catálogo. |
| Os usuários fazem login usando logon único. | Quando os usuários fazem login em seu espaço de trabalho usando um método de autenticação diferente do Active Directory, o FAS deve ser configurado para obter logon único. |
| Não precisam de uma conexão com uma rede local. | (Ao usar uma assinatura do Azure gerenciada pela Citrix) Deve ter uma conexão para acessar uma rede local, usando o Microsoft Azure VNet ou o gateway VPN do Azure. |
| Sem Cloud Connectors. | Os Cloud Connectors são criados automaticamente. |
| Não é possível solucionar problemas usando uma máquina bastion ou RDP direto. | É possível solucionar problemas usando uma máquina bastion ou RDP direto. |
| Não é possível usar o Citrix Profile Management. (Recomendado: Use catálogos persistentes.) | É possível usar o Citrix Profile Management ou o FSLogix. |
Cenários de implantação
Os cenários de implantação para desktops e aplicativos publicados diferem, dependendo se você está usando uma assinatura do Azure gerenciada pela Citrix ou sua própria assinatura do Azure gerenciada pelo cliente.
Implantação em uma assinatura do Azure gerenciada pela Citrix
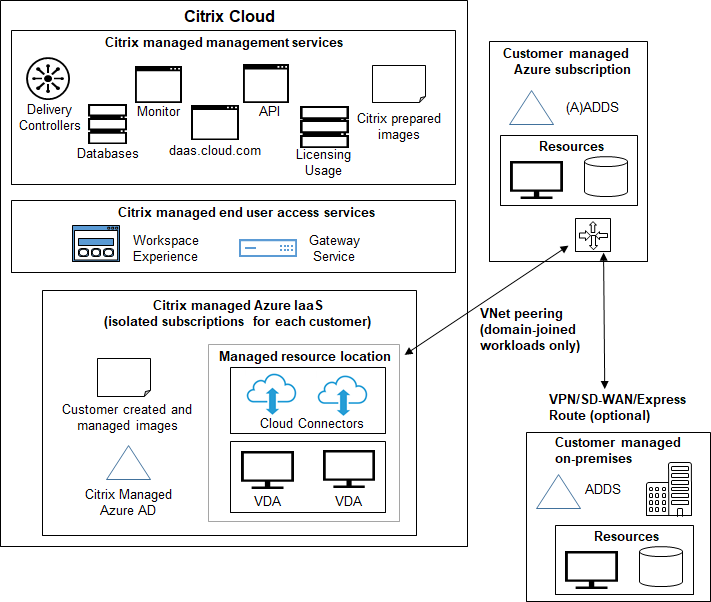
O Citrix DaaS para Azure oferece suporte a vários cenários de implantação para conexão e autenticação de usuário.
-
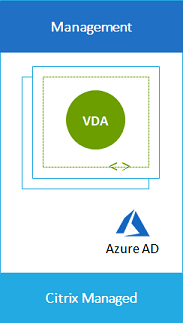
Managed Microsoft Entra ID: Esta é a implantação mais simples, com VDAs não associados a domínio. É recomendada para provas de conceito. Você usa o Managed Microsoft Entra ID (que a Citrix gerencia) para gerenciar usuários. Seus usuários não precisam acessar recursos em sua rede local.
-
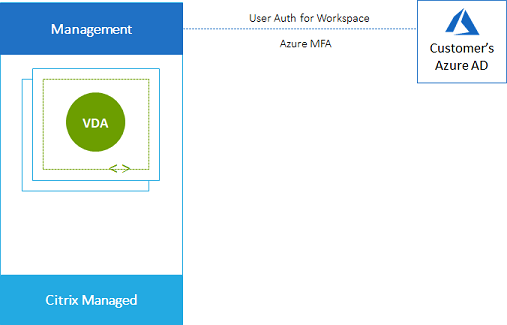
Microsoft Entra ID do Cliente: Esta implantação contém VDAs não associados a domínio. Você usa seu próprio Active Directory ou Microsoft Entra ID para autenticação de usuário final. Neste cenário, seus usuários não precisam acessar recursos em sua rede local.
-
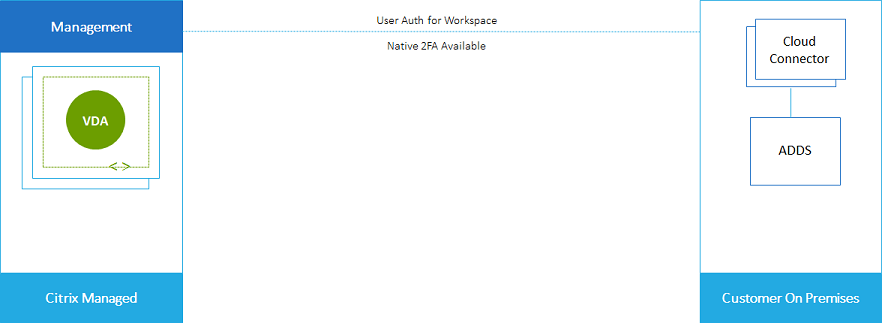
ID do Microsoft Entra do cliente com acesso local: Esta implantação contém VDAs não associados a domínio. Você usa seu próprio AD ou AAD para autenticação de usuário final. Neste cenário, a instalação de Citrix Cloud Connectors em sua rede local permite o acesso a recursos nessa rede.
-
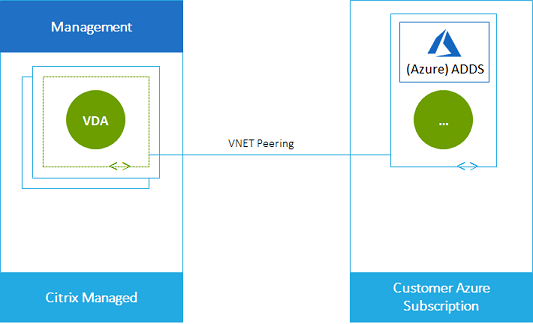
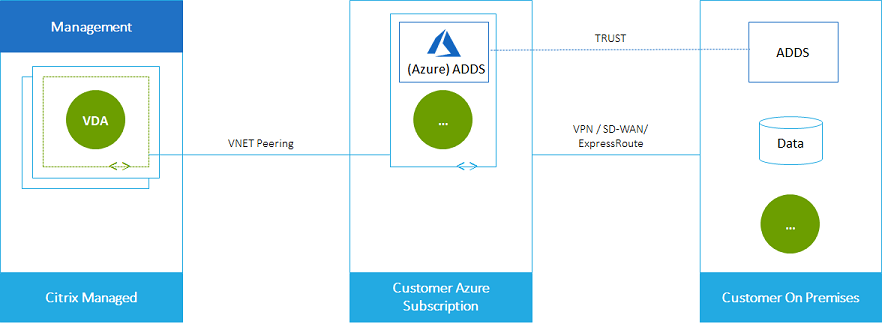
Serviços de Domínio do Microsoft Entra do cliente e emparelhamento de VNet: Se seu AD ou AAD residir em sua própria VNet do Azure e assinatura do Azure, você poderá usar o recurso de emparelhamento de VNet do Microsoft Azure para uma conexão de rede e os Serviços de Domínio do Microsoft Entra para autenticação de usuário final. Os VDAs são associados ao seu domínio.
 Para permitir que seus usuários acessem dados armazenados em sua rede local, você pode usar sua conexão VPN de sua assinatura do Azure para o local local. O emparelhamento de VNet do Azure é usado para conectividade de rede. Os Serviços de Domínio do Active Directory no local local são usados para autenticação de usuário final.
Implantação em uma assinatura do Azure gerenciada pelo cliente
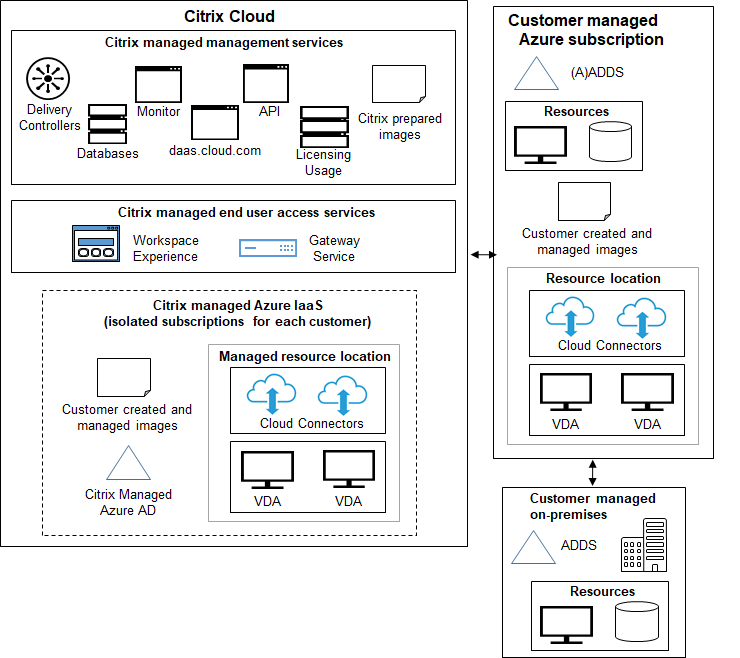
A implantação no gráfico anterior usa uma assinatura do Azure gerenciada pelo cliente. No entanto, a assinatura do Azure gerenciada pela Citrix continua sendo uma opção para outros catálogos e imagens, conforme indicado pelo contorno pontilhado.
Interfaces de gerenciamento
O Citrix DaaS para Azure possui duas interfaces gráficas de gerenciamento: Quick Deploy e Web Studio.
-
Quick Deploy permite que você crie rapidamente catálogos e comece a entregar desktops e aplicativos aos seus usuários. (Daí o nome, Quick Deploy.) É a interface padrão ao iniciar o Citrix DaaS para Azure. Você também pode acessar esta interface selecionando Quick Deploy > Microsoft Azure. As instruções neste conjunto de documentação do produto pressupõem que você esteja usando o Quick Deploy.Se você planeja usar uma assinatura do Azure gerenciada pela Citrix ao criar um catálogo ou imagem, você deve usar o Quick Deploy.
-
Web Studio oferece recursos avançados e opções de configuração para personalizar e gerenciar sua implantação. Os catálogos que você cria no Quick Deploy aparecem automaticamente no Web Studio.Ao criar um catálogo no Quick Deploy, um catálogo de máquinas associado, um grupo de entrega e uma conexão de host são criados automaticamente no Web Studio.O Web Studio também oferece seu próprio processo de criação de catálogo que inclui a criação de uma conexão com o host do Azure, e então a criação de um catálogo e de um grupo de entrega. Esse processo é suportado apenas se você usar sua própria assinatura do Azure. É muito mais fácil criar o catálogo no Quick Deploy.O Web Studio suporta processos relacionados a hosts de hipervisor e serviços de nuvem que não sejam o Azure. Esses não estão disponíveis para clientes do Citrix DaaS para Azure.
Gerenciar catálogos criados na interface do Quick Deploy
Depois de criar um catálogo na interface do Quick Deploy, você pode continuar a gerenciar esse catálogo nessa interface. Para obter detalhes, consulte Gerenciar catálogos. Você também pode usar a interface do Web Studio.
Ao criar um catálogo no Quick Deploy, esse catálogo (além do grupo de entrega e da conexão de hospedagem que são criados automaticamente nos bastidores) recebe um escopo de
Citrix managed object. Os escopos são usados na administração delegada para agrupar objetos.
Catálogos, grupos de entrega e conexões com o escopo
Citrix managed object são proibidos de certas ações na interface do Web Studio. (Permitir essas ações no Web Studio pode afetar adversamente a capacidade do sistema de suportar tanto o Quick Deploy quanto o Web Studio, então essas ações são desabilitadas.) Na interface do Web Studio:
-
Catálogo: A maioria das ações de gerenciamento de catálogo não está disponível. Você não pode excluir um catálogo.
-
Grupo de entrega: A maioria das ações de gerenciamento de grupo de entrega está disponível. Você não pode excluir o grupo de entrega.
-
Conexão: A maioria das ações de gerenciamento de conexão não está disponível. Você não pode excluir uma conexão. Você não pode criar uma conexão baseada em uma conexão que tenha o escopo
Citrix managed object.
Se você criar um catálogo no Quick Deploy usando sua própria assinatura do Azure (que você adicionou ao Quick Deploy) e quiser gerenciar o catálogo (e seu grupo de entrega e conexão) inteiramente no Web Studio, você pode converter o catálogo.
-
A conversão de um catálogo restringe seu gerenciamento apenas à interface do Web Studio. Depois que um catálogo é convertido, você não pode mais usar a interface do Quick Deploy para gerenciar esse catálogo.
-
Depois que um catálogo é convertido, as ações que antes não estavam disponíveis no Web Studio podem ser selecionadas. (O escopo
Citrix managed objecté removido do catálogo, grupo de entrega e conexão de hospedagem convertidos.) -
Para converter um catálogo:No painel Quick Deploy > Microsoft Azure no Citrix DaaS para Azure, clique em qualquer lugar na entrada do catálogo. Na guia Detalhes, em Configurações avançadas, selecione Converter Catálogo. Quando solicitado, confirme a conversão.
-
Você não pode converter um catálogo que foi criado no Quick Deploy usando uma assinatura do Azure gerenciada pela Citrix.
Para obter informações sobre como gerenciar catálogos convertidos no Web Studio, consulte:
-
Gerenciar catálogos de máquinas (o Web Studio se refere aos catálogos como catálogos de máquinas)
Mais informações
Para detalhes técnicos, consulte:
-
Citrix Tech Zone arquitetura de referência
Para obter informações sobre como automatizar suas implantações, consulte as APIs de Implantação Rápida do serviço de Catálogo.
Quando estiver pronto, comece.