Einmaliges Anmelden für die Citrix Workspace-App mit Microsoft Azure als IdP
Sie können Security Assertion Markup Language (SAML) Single Sign-On (SSO) für ChromeOS-Geräte konfigurieren. Verwenden Sie Microsoft Entra ID (früher bekannt als Azure Active Directory) als SAML-IdP und Google Admin als Dienstanbieter (SP).
Sie können diese Funktion nur für verwaltete Benutzer konfigurieren. Wir haben Citrix-VMs zum lokalen Active Directory (AD) hinzugefügt, die in Azure erstellt wurden, als Anwendungsfall. Wenn Sie lokale AD-basierte VMs in Azure und Microsoft Entra ID-Benutzer haben, lesen Sie diesen Artikel.
Voraussetzungen
Die folgenden Voraussetzungen erfordern Administratorrechte:
-
Active Directory (AD)
Installieren und konfigurieren Sie einen Active Domain Controller in Ihrer Einrichtung. Weitere Informationen finden Sie unter Installieren von AD DS mit Server-Manager. Um Active Directory-Domänendienste mit Server-Manager zu installieren, befolgen Sie die Schritte 1 bis 19.
-
Zertifizierungsstelle (CA)
Installieren Sie die CA. Weitere Informationen finden Sie unter Installieren der Zertifizierungsstelle.
Eine Zertifizierungsstelle kann auf jeder der folgenden Maschinen installiert und konfiguriert werden:
- einer neuen dedizierten Maschine
- einer vorhandenen CA-Maschine
- einer Installation dieser Zertifizierungsstellenkomponente auf dem Citrix Cloud Connector
- der Active Directory-Maschine
-
Citrix Cloud und Citrix Cloud Connector
Wenn Sie neu bei Citrix Cloud sind, definieren Sie einen Ressourcenstandort und konfigurieren Sie die Konnektoren. Es wird empfohlen, mindestens zwei Cloud Connectors in Produktionsumgebungen bereitzustellen. Informationen zur Installation des Citrix Cloud Connectors finden Sie unter Cloud Connector-Installation.
-
Globales Administratorkonto im Azure-Portal
Sie müssen ein globaler Administrator in Microsoft Entra ID sein. Dieses Privileg hilft Ihnen, Citrix Cloud für die Verwendung der Entra ID als IdP zu konfigurieren. Informationen zu den Berechtigungen, die Citrix Cloud beim Verbinden und Verwenden von Entra ID anfordert, finden Sie unter Azure Active Directory-Berechtigungen für Citrix Cloud.
-
Verbundauthentifizierungsdienst (optional).
Weitere Informationen finden Sie unter Single Sign-On für Workspaces mit Citrix Federated Authentication Service aktivieren.
-
Globales Administratorkonto in der Google Admin Console
-
Citrix Workspace-App
Erste Schritte
Gehen Sie wie folgt vor, um zu beginnen:
-
Fügen Sie alle Maschinen der Domäne hinzu, bevor Sie die installierte Software oder Rollen auf ihnen konfigurieren.
-
Installieren Sie die Citrix Cloud Connector-Software auf der jeweiligen Maschine, aber konfigurieren Sie noch nichts.
-
Installieren Sie den Citrix FAS auf der jeweiligen Maschine, aber konfigurieren Sie noch nichts.
So konfigurieren Sie Citrix Cloud für die Verwendung von Azure AD als IdP
Hinweis:
Stellen Sie sicher, dass Sie alle Voraussetzungen erfüllen.
-
Um Entra ID mit Citrix Cloud zu verbinden, siehe Connect Azure Active Directory to Citrix Cloud.
-
Um Administratoren von Entra ID zu Citrix Cloud hinzuzufügen, siehe Add administrators to Citrix Cloud from Azure AD.
-
Um sich mit Entra ID bei Citrix Cloud anzumelden, siehe Sign-in to Citrix Cloud using Azure AD.
-
Um erweiterte Entra ID-Funktionen zu aktivieren, siehe Enable advanced Azure AD capabilities.
-
Um die Verbindung zu Entra ID für die aktualisierte App wiederherzustellen, siehe Reconnect to Azure AD for the updated app.
-
Um die Verbindung zu Entra ID wiederherzustellen, siehe Reconnect to Azure AD for the updated app.
-
Um Konten mit Entra ID Connect zu synchronisieren, siehe Sync accounts.
Es wird empfohlen, Ihre lokalen AD-Konten mit der Entra ID zu synchronisieren.
Hinweis:
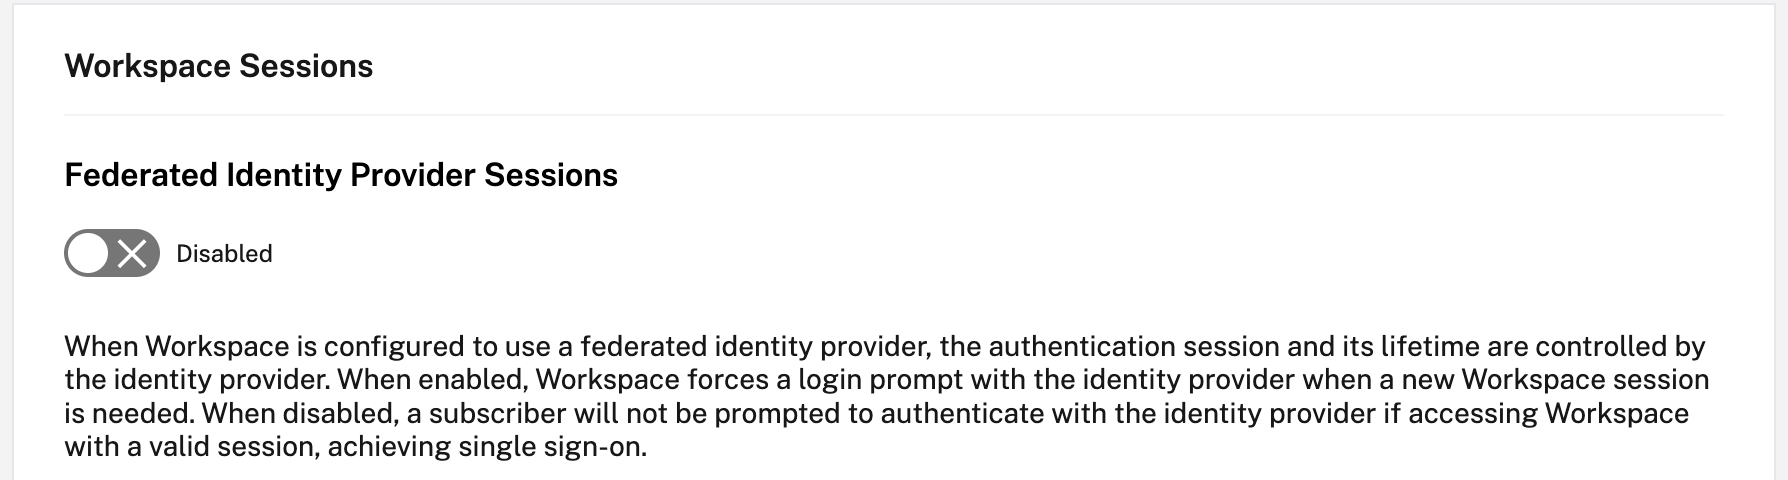
Deaktivieren Sie die Anmeldeaufforderung für föderierte Identitätsanbieter-Sitzungen in der Citrix Workspace-Konfiguration.
Einrichten von SSO und Benutzerbereitstellung zwischen Microsoft Azure und ChromeOS im Azure-Portal
Nachdem Sie die Bereitstellung von SSO zwischen einem Microsoft Entra ID-Mandanten und Google für ChromeOS eingerichtet haben, können Endbenutzer sich auf einer Azure-Authentifizierungsseite anmelden, anstatt auf dem Google-Anmeldebildschirm ihrer ChromeOS-Geräte.
Weitere Informationen finden Sie unter:
- Der Google-Artikel Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
und
- Das Microsoft-Tutorial Microsoft Entra ID SSO-Integration mit Google Cloud / G Suite Connector von Microsoft.
So richten Sie SSO im Azure-Portal ein:
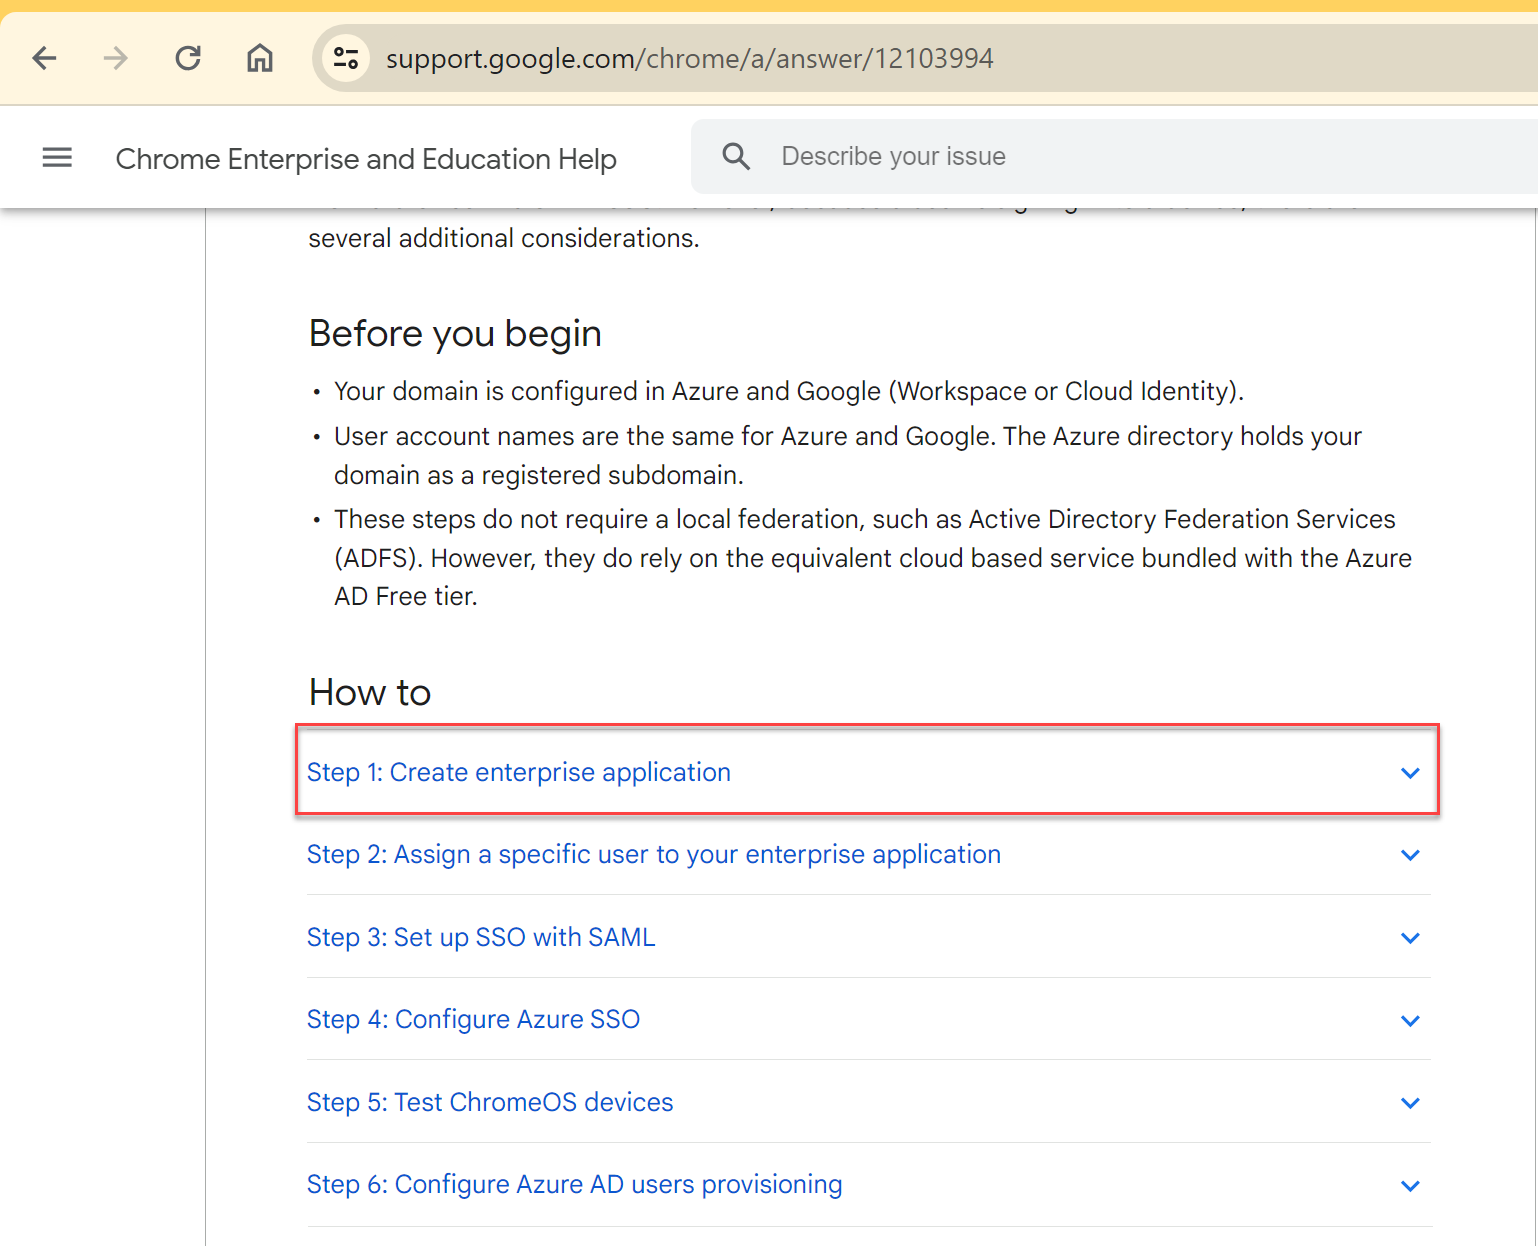
- Erstellen Sie eine Unternehmensanwendung im Microsoft Entra ID-Portal. Weitere Informationen finden Sie in Schritt 1 des Google-Artikels Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
-
Weisen Sie der in Schritt 1 erstellten Unternehmensanwendung einen oder mehrere Benutzer zu. Weitere Informationen finden Sie in Schritt 2 des Google-Artikels Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
-
Richten Sie SSO mit SAML ein. Weitere Informationen finden Sie in Schritt 3 des Google-Artikels Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
Hinweis:
Es wird empfohlen, die grundlegende SAML-Konfiguration nach der Erstellung der SAML-Richtlinie in der Google Admin-Richtlinie zu ändern.
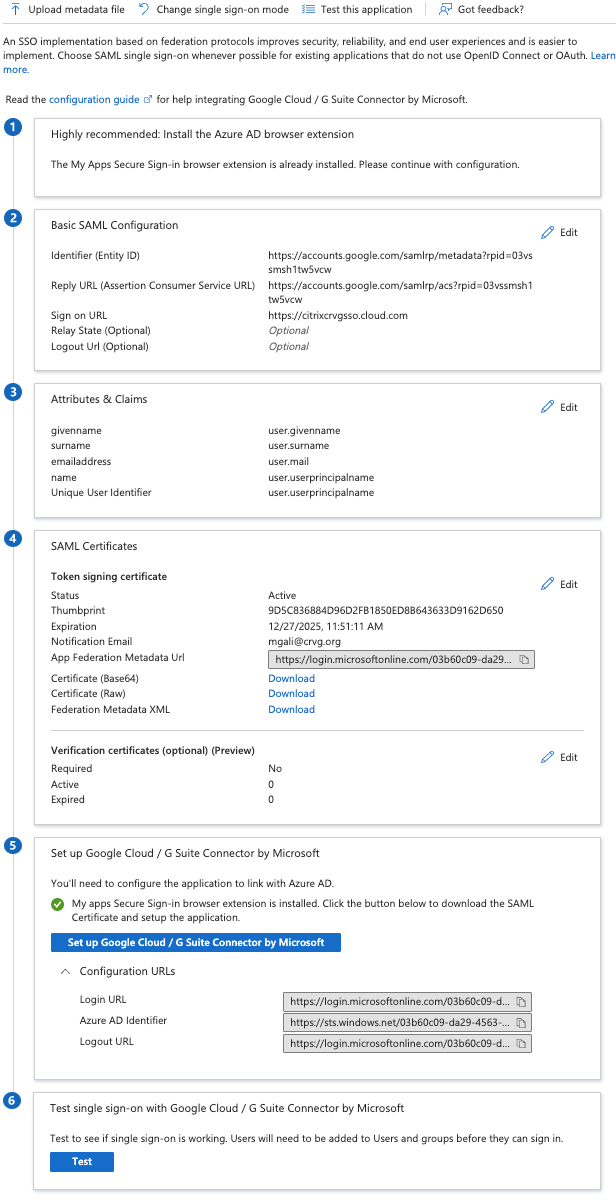
Nachdem Sie URLs im Azure-Portal für SAML-basiertes Single Sign-On eingerichtet haben, wird die Anwendung wie folgt angezeigt.
Validierungsprüfpunkt
Wenn Sie die Store-URL eingeben, muss die Anmeldeseite des Azure IdP angezeigt werden. Wenn dies nicht erfolgreich ist, überprüfen Sie die Schritte unter Set-up SSO and user provisioning between Microsoft Azure and ChromeOS on the Azure Portal erneut.
SAML-SSO-Profil mit der Google Admin Console konfigurieren
- Fügen Sie die Domäne und Benutzer hinzu und erstellen Sie eine OU. Weitere Informationen finden Sie unter A complete guide to Google Organizational Units.
- Erstellen Sie das SAML-SSO-Profil mit Microsoft Entra ID als IdP. Weitere Informationen finden Sie unter Configuring SAML single sign-on (SSO) for Azure AD Users.
Validierungsprüfpunkt
Mit dem Chromebook müssen Sie sich mit Azure-Anmeldeinformationen bei der Citrix Workspace-App anmelden können. Wenn Sie die Store-URL im Browser eingeben, müssen Sie sich anmelden können.
SSO für die Citrix Workspace-App für ChromeOS mithilfe der SAML SSO Chrome-Erweiterung konfigurieren
Gehen Sie wie folgt vor, um SSO mit der SAML-Erweiterung zu konfigurieren:
-
Installieren und konfigurieren Sie SAML SSO für die Chrome-App-Erweiterung auf Chrome-Geräten.
Klicken Sie zum Installieren der Erweiterung auf SAML SSO for Chrome Apps.
-
Die Erweiterung ruft SAML-Cookies vom Browser ab und stellt sie der Citrix Workspace-App für ChromeOS zur Verfügung.
-
Konfigurieren Sie die Erweiterung mit der folgenden Richtlinie, damit die Citrix Workspace-App SAML-Cookies abrufen kann. Dies sind die JSON-Daten:
{
"whitelist": {
    "Value": [
        {
            "appId": "haiffjcadagjlijoggckpgfnoeiflnem",
            "domain": "login.microsoftonline.com"
        }
    ]
}
}
<!--NeedCopy-->
Validierungsprüfpunkt
Wenn Sie die Citrix Workspace-App mit dem Azure IdP-Store und der SSO-Erweiterung starten, muss Ihre Anmeldung bei der Citrix Workspace-App erfolgreich sein.
FAS bereitstellen, um SSO für virtuelle Apps und Desktops zu ermöglichen
Um SSO für virtuelle Apps und Desktops zu ermöglichen, können Sie einen Federated Authentication Service (FAS) bereitstellen.
Hinweis:
Ohne FAS werden Sie zur Eingabe des Active Directory-Benutzernamens und -Kennworts aufgefordert. Weitere Informationen finden Sie unter Single Sign-On für Workspaces mit Citrix Federated Authentication Service aktivieren.
Entra ID Single Sign-On-Unterstützung für VDA mit Azure AD-Anmeldeinformationen
Zuvor wurden Benutzer beim Starten von HDX-Sitzungen mit Microsoft Entra ID-verbundenen VDAs zur Eingabe von Anmeldeinformationen aufgefordert, da es keine SSO-Unterstützung für VDAs mit Entra ID-Anmeldeinformationen gab. Diese Aufforderung stellt eine Herausforderung für Benutzer dar, die von traditionellem Active Directory zu Azure AD als primärem Identitätsanbieter migrieren.
Ab Version 2511 bietet die Citrix Workspace-App für ChromeOS jetzt eine nahtlose Single Sign-On (SSO)-Erfahrung für VDAs mit Entra ID-Anmeldeinformationen. Diese Funktion macht es überflüssig, dass Benutzer beim Starten von HDX-Sitzungen mit Microsoft Entra ID-verbundenen VDAs Anmeldeinformationen eingeben müssen, und bietet so eine optimierte Authentifizierungserfahrung.
Mit dieser Funktion können Benutzer, die Entra ID-verbundene VDAs verwenden, jetzt eine nahtlose Authentifizierung ohne manuelle Eingabe von Anmeldeinformationen für jeden VDA-Start genießen.
Hinweis:
Diese Funktion ist standardmäßig aktiviert.
Anwendbarkeit
Diese Funktion gilt für App- und Desktop-Sitzungsstarts mit reinen und hybriden Entra ID-verbundenen VDAs der Version 2507 und höher mit den angegebenen Betriebssystemversionen.
Systemanforderungen
Virtual Delivery Agent (VDA):
- Version: 2507
- Typ: Einzelsitzung oder Mehrfachsitzung
VDA-Maschinenidentität:
- Microsoft Entra ID-verbunden
- Microsoft Entra ID hybrid verbunden
Sitzungshost-Betriebssystem:
- Windows 11 24H2 mit der Kumulativen Update-Vorschau vom 2025-08 für Windows 11 Version 24H2 – KB5068221 (OS Build 26100.6588 und höher)
- Server-Betriebssystem – Vorschau-Build 27924 und höher
Weitere Informationen zu Entra ID SSO finden Sie unter Microsoft Entra ID Single Sign-On in der Citrix DaaS-Dokumentation.
Bekannte Einschränkungen der Funktion
Die Citrix Workspace-App für ChromeOS unterstützt kein SSO für hybride Starts aus dem Browser, da ihr die In-Memory-ICA-Unterstützung fehlt.
Konfiguration
Google Admin-Richtlinie
Für verwaltete Geräte und Benutzer können Administratoren die Funktion mithilfe der Google Admin-Richtlinie wie folgt deaktivieren:
- Melden Sie sich bei der Google Admin-Richtlinie an.
- Gehen Sie zu Geräteverwaltung > Chrome-Verwaltung > Benutzereinstellungen.
-
Fügen Sie die folgenden JSON-Zeichenfolgen der Datei
policy.txtunter dem Schlüsselengine_settingshinzu.Hinweis:
Sie können diese Konfiguration auch auf Folgendes anwenden:
- Gerät > Chrome > Apps und Erweiterungen > Benutzer und Browser > Erweiterung suchen > Richtlinie für Erweiterungen.
- Gerät > Chrome > Apps und Erweiterungen > Kioske > Erweiterung suchen > Richtlinie für Erweiterungen.
- Gerät > Chrome > Apps und Erweiterungen > Verwaltete Gastsitzungen > Erweiterung suchen > Richtlinie für Erweiterungen.
-
Stellen Sie sicher, dass Sie das Attribut
enableAADSSOauffalsesetzen. Es folgt ein Beispiel für JSON-Daten:{ "settings": { "Value": { "settings_version": "1.0", "engine_settings": { "features": { "enableAADSSO”: false } } } } } <!--NeedCopy--> - Speichern Sie die Änderungen.
Fehlerbehebung
Dieser Artikel konzentriert sich auf die Protokolle, die Sie sammeln müssen, wenn SSO fehlschlägt und Benutzer nach dem Start ihrer Sitzung unerwartete Anmeldeaufforderungen erhalten.
Voraussetzungen
-
Cloud Broker – 126
-
VDA – 2507
-
Citrix Workspace-App für ChromeOS – 2509
-
Citrix Workspace-App für ChromeOS – legen Sie das Attribut enableAADSSO ab Citrix Workspace-App für ChromeOS 2509 und höher auf true fest.
Protokolle zur Fehlerbehebung für die Entra ID Single Sign-On-Unterstützung für VDA mit Azure AD-Anmeldeinformationen
Dieser Artikel beschreibt die Protokolle, die Sie sammeln können, wenn SSO fehlschlägt und Benutzer nach dem Start der Sitzung unerwartete Anmeldeaufforderungen erhalten.
So sammeln Sie Protokolle:
- Sammeln Sie die grundlegenden Protokolle der Citrix Workspace-App. Weitere Informationen finden Sie unter So sammeln Sie Protokolle.
-
Sammeln Sie die Netzwerk-Traces für den MSAL-Token-Abrufstatus:
i. Öffnen Sie den Chrome-Browser und navigieren Sie zu
chrome://net-export/. ii. Wählen Sie Start Logging to Disk und die Option Include raw bytes (will include cookies and credentials), wie im folgenden Screenshot gezeigt. Wählen Sie den Dateispeicherort aus.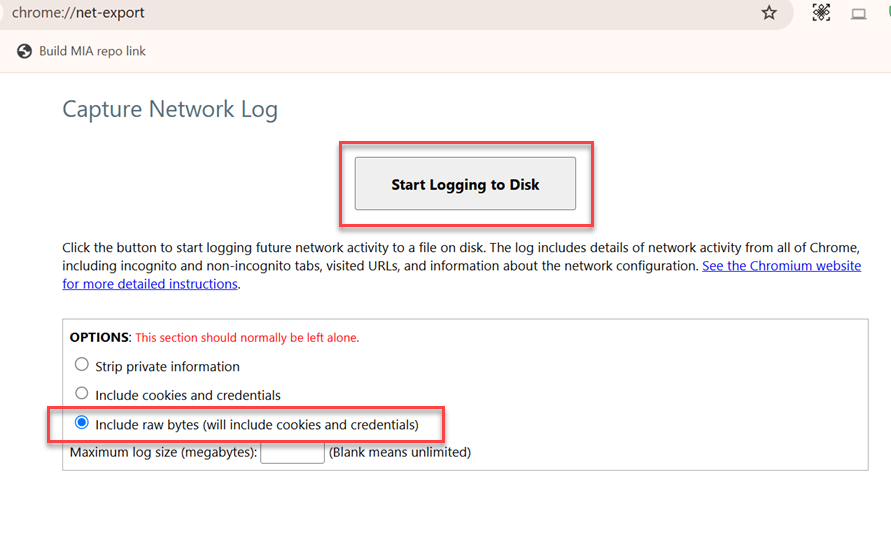
iii. Starten Sie eine Citrix Workspace-App für ChromeOS-Sitzung, um das Problem zu reproduzieren und die Traces zu sammeln. Wählen Sie Stop logging in
chrome://net-export/. - Sammeln Sie Citrix Diagnostic Facility (CDF)-Traces vom VDA für alle Module und die Startverfolgung. Befolgen Sie die Schritte zum Sammeln eines CDF-Traces beim Systemstart, da SSO auch bei erfolgreicher Aushandlung der Funktionen durch die Citrix Workspace-App fehlschlagen kann.
Bekannte Einschränkungen
-
Die Citrix Workspace-App für ChromeOS unterstützt SSO für den hybriden Start nicht, da ihr die In-Memory-ICA-Unterstützung fehlt.
-
Wenn der Sitzungsstart länger als 30 Sekunden dauert, kann die AAD-SSO-Anmeldung fehlschlagen und Benutzer zur Eingabe von Anmeldeinformationen auffordern.
Unterstützung für Microsoft Entra ID mit einem einzelnen Mandanten
Diese Funktion ermöglicht die Verwendung von Single Sign-On (SSO) mit Microsoft Entra ID-Anmeldeinformationen, um auf virtuelle Apps und Desktops auf Microsoft Entra hybrid-joined Sitzungshosts zuzugreifen. Um VDA SSO zu konfigurieren, verwenden Sie Ihre kundenspezifische Entra ID-Client-App für einen einzelnen Mandanten. Weitere Informationen finden Sie unter Microsoft Entra Single Sign-On.
In diesem Artikel
- Voraussetzungen
- Erste Schritte
- So konfigurieren Sie Citrix Cloud für die Verwendung von Azure AD als IdP
- Einrichten von SSO und Benutzerbereitstellung zwischen Microsoft Azure und ChromeOS im Azure-Portal
- SAML-SSO-Profil mit der Google Admin Console konfigurieren
- SSO für die Citrix Workspace-App für ChromeOS mithilfe der SAML SSO Chrome-Erweiterung konfigurieren
- FAS bereitstellen, um SSO für virtuelle Apps und Desktops zu ermöglichen
- Entra ID Single Sign-On-Unterstützung für VDA mit Azure AD-Anmeldeinformationen
- Unterstützung für Microsoft Entra ID mit einem einzelnen Mandanten