
Wi-Fi-Geräterichtlinie
Sie erstellen neue oder bearbeiten vorhandene Wi-Fi-Geräterichtlinien in XenMobile® über die Seite Konfigurieren > Geräterichtlinien. Wi-Fi-Richtlinien ermöglichen es Ihnen, zu verwalten, wie Benutzer ihre Geräte mit Wi-Fi-Netzwerken verbinden, indem Sie die folgenden Elemente definieren:
-
Netzwerknamen und -typen
-
Authentifizierungs- und Sicherheitsrichtlinien
-
Verwendung von Proxyservern
-
Weitere Wi-Fi-bezogene Details
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, wechseln Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
Voraussetzungen
Bevor Sie eine Richtlinie erstellen, stellen Sie sicher, dass Sie diese Schritte ausgeführt haben:
-
Erstellen Sie alle Bereitstellungsgruppen, die Sie verwenden möchten.
-
Kennen Sie den Netzwerknamen und -typ.
-
Kennen Sie alle Authentifizierungs- oder Sicherheitstypen, die Sie verwenden möchten.
-
Kennen Sie alle Proxyserverinformationen, die Sie möglicherweise benötigen.
-
Installieren Sie alle erforderlichen CA-Zertifikate.
-
Halten Sie alle erforderlichen gemeinsamen Schlüssel bereit.
-
Erstellen Sie die PKI-Entität für die zertifikatbasierte Authentifizierung.
-
Konfigurieren Sie Anmeldeinformationsanbieter.
Weitere Informationen finden Sie unter Authentifizierung und den zugehörigen Unterartikeln.
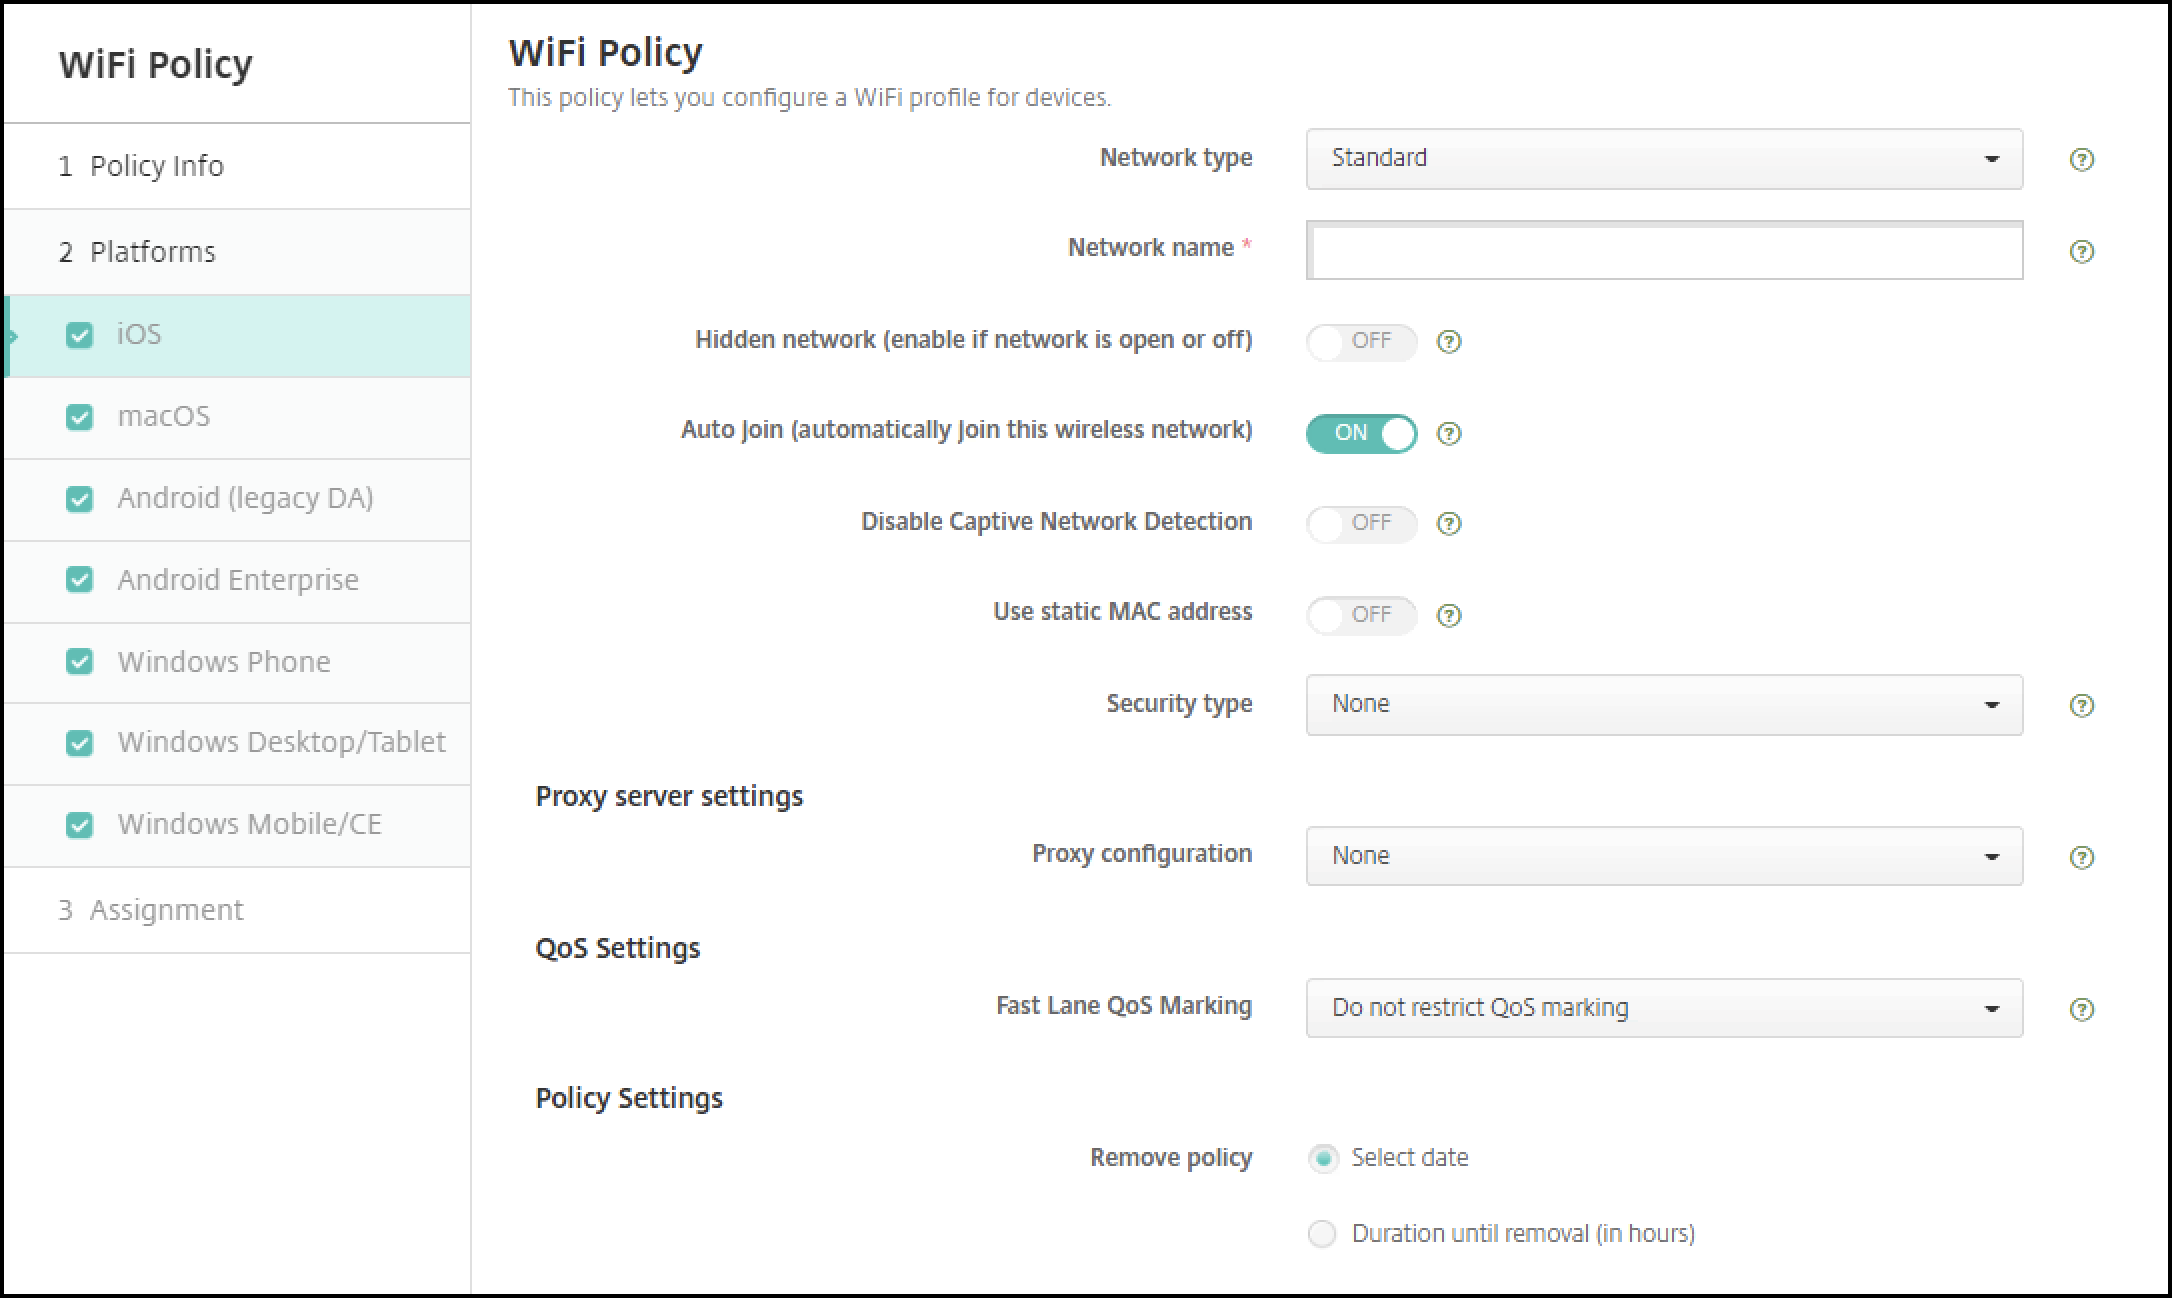
iOS-Einstellungen
-
Netzwerktyp: Wählen Sie in der Liste Standard, Legacy Hotspot oder Hotspot 2.0 aus, um den Netzwerktyp festzulegen, den Sie verwenden möchten.
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke für das Gerät angezeigt wird. Gilt nicht für Hotspot 2.0.
-
Verborgenes Netzwerk (aktivieren, wenn das Netzwerk offen oder ausgeschaltet ist): Wählen Sie aus, ob das Netzwerk verborgen ist.
-
Automatisch beitreten (diesem drahtlosen Netzwerk automatisch beitreten): Wählen Sie aus, ob dem Netzwerk automatisch beigetreten werden soll. Wenn ein iOS-Gerät bereits mit einem anderen Netzwerk verbunden ist, tritt es diesem Netzwerk nicht bei. Der Benutzer muss die Verbindung zum vorherigen Netzwerk trennen, bevor das Gerät automatisch eine Verbindung herstellt. Die Standardeinstellung ist Ein.
-
Statische MAC-Adresse verwenden: MAC-Adressen sind eindeutige Kennungen, die ein Gerät innerhalb eines Netzwerks überträgt. Um die Privatsphäre zu erhöhen, können iOS- und iPadOS-Geräte bei jeder Verbindung mit einem Netzwerk eine andere MAC-Adresse verwenden. Wenn Ein, verwendet das Gerät immer dieselbe MAC-Adresse, wenn es sich mit diesem Netzwerk verbindet. Wenn Aus, verwendet das Gerät bei jeder Verbindung mit diesem Netzwerk eine andere MAC-Adresse. Die Standardeinstellung ist Aus.
-
Sicherheitstyp: Wählen Sie in der Liste den Sicherheitstyp aus, den Sie verwenden möchten. Gilt nicht für Hotspot 2.0.
-
Keine – Erfordert keine weitere Konfiguration.
-
WEP
-
WPA/WPA2 Personal
-
Beliebig (Personal)
-
WEP Enterprise
-
WPA/WPA2 Enterprise: Die Verwendung von WPA-2 Enterprise erfordert die Konfiguration des Simple Certificate Enrollment Protocol (SCEP). XenMobile kann dann das Zertifikat an die Geräte senden, um sich beim Wi-Fi-Server zu authentifizieren. Um SCEP zu konfigurieren, wechseln Sie zur Seite „Verteilung“ unter Einstellungen > Anmeldeinformationsanbieter. Weitere Informationen finden Sie unter Anmeldeinformationsanbieter.
-
Beliebig (Enterprise)
-
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der vorstehenden Verbindungstypen konfigurieren.
WPA, WPA Personal, Beliebig (Personal) Einstellungen für iOS
Kennwort: Geben Sie ein optionales Kennwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Kennworts aufgefordert, wenn sie sich anmelden.
WEP Enterprise, WPA Enterprise, WPA2 Enterprise, Beliebig (Enterprise) Einstellungen für iOS
Wenn Sie eine dieser Einstellungen auswählen, werden die zugehörigen Einstellungen nach den Proxyserver-Einstellungen aufgeführt.
-
Protokolle, akzeptierte EAP-Typen: Aktivieren Sie die EAP-Typen, die Sie unterstützen möchten, und konfigurieren Sie dann die zugehörigen Einstellungen. Die Standardeinstellung ist Aus für jeden der verfügbaren EAP-Typen.
-
Innere Authentifizierung (TTLS): Nur erforderlich, wenn Sie TTLS aktivieren. Wählen Sie in der Liste die zu verwendende innere Authentifizierungsmethode aus. Optionen sind: PAP, CHAP, MSCHAP oder MSCHAPv2. Die Standardeinstellung ist MSCHAPv2.
-
Protokolle, EAP-FAST: Wählen Sie, ob geschützte Zugangsdaten (PACs) verwendet werden sollen.
-
Wenn Sie PAC verwenden wählen, wählen Sie, ob ein Bereitstellungs-PAC verwendet werden soll.
-
Wenn Sie Bereitstellungs-PAC wählen, wählen Sie, ob ein anonymer TLS-Handshake zwischen dem Endbenutzer-Client und XenMobile zugelassen werden soll.
-
Bereitstellungs-PAC anonym
-
-
-
-
Authentifizierung:
-
Benutzername: Geben Sie einen Benutzernamen ein.
-
Passwort pro Verbindung: Wählen Sie, ob jedes Mal, wenn sich Benutzer anmelden, ein Passwort erforderlich sein soll.
-
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
-
Identitätsnachweis (Keystore- oder PKI-Anmeldeinformationen): Wählen Sie in der Liste den Typ des Identitätsnachweises aus. Die Standardeinstellung ist Keine.
-
Äußere Identität: Nur erforderlich, wenn Sie aktivieren PEAP, TTLS oder EAP-FAST. Geben Sie den extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonymous“ eingeben, damit der Benutzername nicht sichtbar ist.
-
TLS-Zertifikat anfordern: Wählen Sie, ob ein TLS-Zertifikat erforderlich sein soll.
-
-
Vertrauen
-
Vertrauenswürdige Zertifikate: Um ein vertrauenswürdiges Zertifikat hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jedes Zertifikat, das Sie hinzufügen möchten, wie folgt vor:
-
Anwendung: Wählen Sie in der Liste die Anwendung aus, die Sie hinzufügen möchten.
-
Klicken Sie auf Speichern, um das Zertifikat zu speichern, oder klicken Sie auf Abbrechen.
-
-
Namen vertrauenswürdiger Serverzertifikate: Um allgemeine Namen vertrauenswürdiger Serverzertifikate hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jeden Namen, den Sie hinzufügen möchten, wie folgt vor:
-
Zertifikat: Geben Sie den Namen des Serverzertifikats ein. Sie können Platzhalter verwenden, um den Namen anzugeben, z. B. wpa.*.example.com.
-
Klicken Sie auf Speichern, um den Zertifikatsnamen zu speichern, oder klicken Sie auf Abbrechen.
-
-
-
Vertrauensausnahmen zulassen: Wählen Sie, ob das Dialogfeld für die Zertifikatsvertrauensstellung auf den Geräten der Benutzer angezeigt werden soll, wenn ein Zertifikat nicht vertrauenswürdig ist. Die Standardeinstellung ist Ein.
-
Proxyserver-Einstellungen
-
Proxykonfiguration: Wählen Sie in der Liste Keine, Manuell oder Automatisch, um festzulegen, wie die VPN-Verbindung über einen Proxyserver geleitet wird, und konfigurieren Sie dann alle zusätzlichen Optionen. Die Standardeinstellung ist Keine, was keine weitere Konfiguration erfordert.
-
Wenn Sie Manuell wählen, konfigurieren Sie diese Einstellungen:
-
Hostname/IP-Adresse: Geben Sie den Hostnamen oder die IP-Adresse des Proxyservers ein.
-
Port: Geben Sie die Portnummer des Proxyservers ein.
-
Benutzername: Geben Sie einen optionalen Benutzernamen zur Authentifizierung am Proxyserver ein.
-
Kennwort: Geben Sie ein optionales Kennwort zur Authentifizierung am Proxyserver ein.
-
-
Wenn Sie Automatisch wählen, konfigurieren Sie diese Einstellungen:
-
Server-URL: Geben Sie die URL der PAC-Datei ein, die die Proxykonfiguration definiert.
-
Direkte Verbindung zulassen, wenn PAC nicht erreichbar ist: Wählen Sie, ob Benutzer direkt mit dem Ziel verbunden werden dürfen, wenn die PAC-Datei nicht erreichbar ist. Die Standardeinstellung ist Ein. Diese Option ist nur unter iOS 7.0 und höher verfügbar.
-
-
-
Richtlinieneinstellungen
-
Richtlinie entfernen: Wählen Sie eine Methode zum Planen der Richtlinienentfernung. Verfügbare Optionen sind Datum auswählen und Dauer bis zur Entfernung (in Stunden)
-
Datum auswählen: Klicken Sie auf den Kalender, um das spezifische Datum für die Entfernung auszuwählen.
-
Dauer bis zur Entfernung (in Stunden): Geben Sie eine Zahl (in Stunden) ein, bis die Richtlinie entfernt wird. Nur verfügbar für iOS 6.0 und höher.
-
-
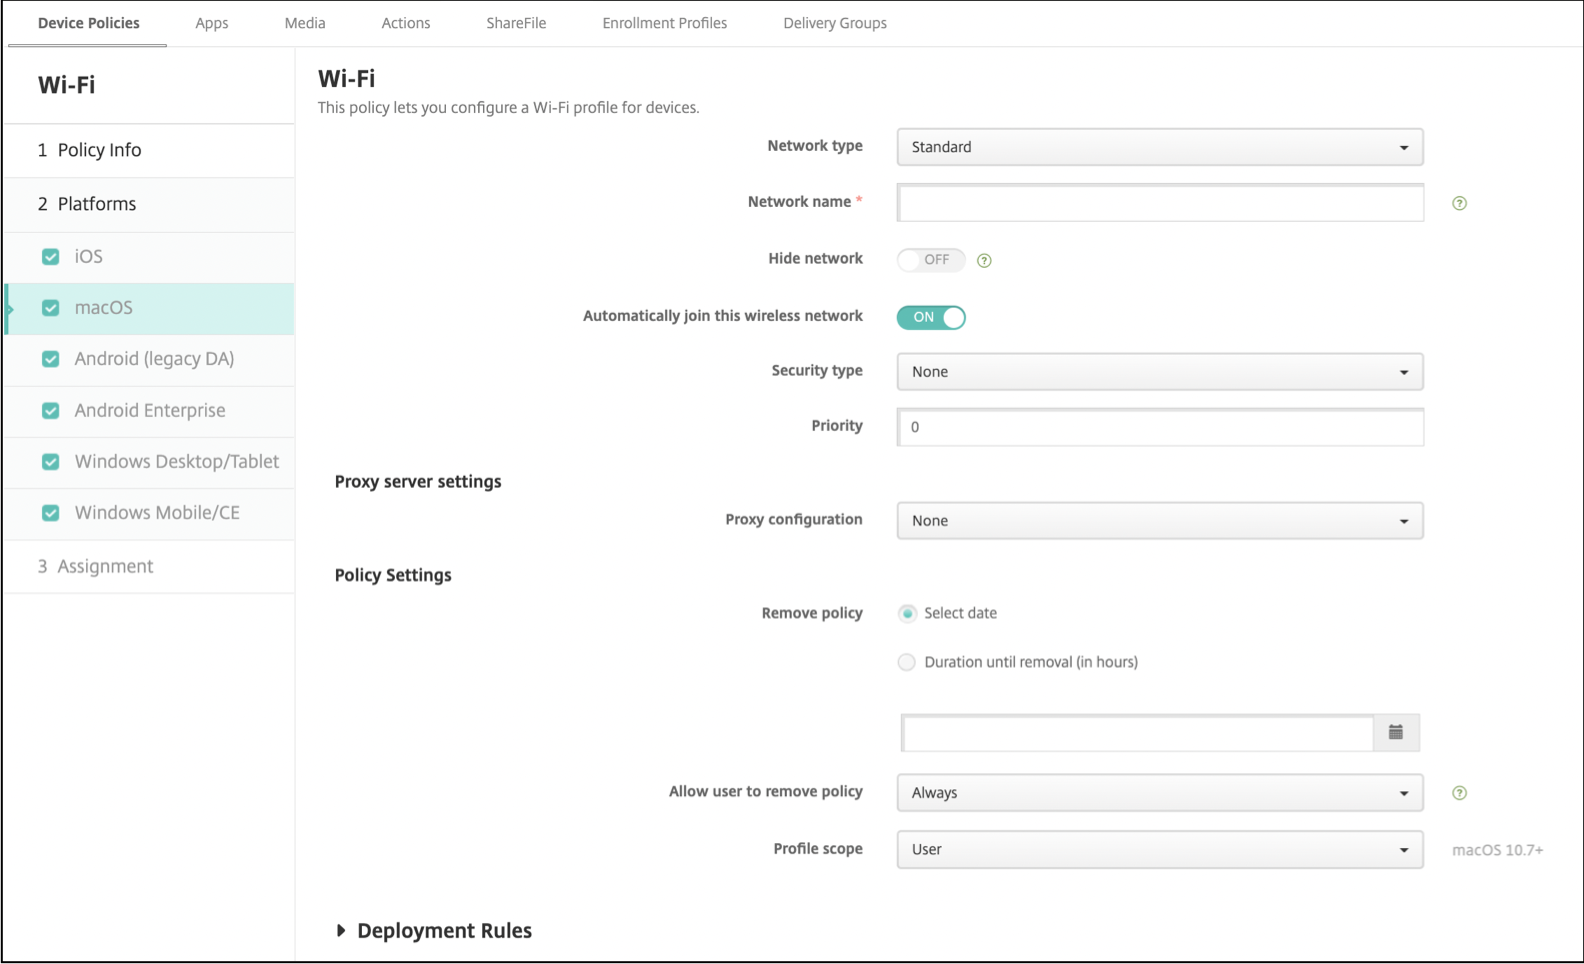
macOS-Einstellungen
-
Netzwerktyp: Wählen Sie in der Liste Standard, Legacy Hotspot oder Hotspot 2.0, um den Netzwerktyp festzulegen, den Sie verwenden möchten.
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke für das Gerät angezeigt wird. Gilt nicht für Hotspot 2.0.
-
Netzwerk ausblenden: Wählen Sie, ob Sie das Netzwerk ausblenden möchten.
-
Diesem drahtlosen Netzwerk automatisch beitreten: Wählen Sie, ob dem Netzwerk automatisch beigetreten werden soll. Wenn ein Gerät bereits mit einem anderen Netzwerk verbunden ist, tritt es diesem Netzwerk nicht bei. Der Benutzer muss die Verbindung zum vorherigen Netzwerk trennen, bevor das Gerät automatisch eine Verbindung herstellt. Die Standardeinstellung ist Ein.
-
Sicherheitstyp: Wählen Sie in der Liste den Sicherheitstyp aus, den Sie verwenden möchten. Gilt nicht für Hotspot 2.0.
-
Keine – Erfordert keine weitere Konfiguration.
-
WEP
-
WPA/WPA2 Personal
-
Beliebig (Personal)
-
WEP Enterprise
-
WPA/WPA2 Enterprise
-
Beliebig (Enterprise)
-
-
Priorität: Wenn Sie mehrere Netzwerke haben, geben Sie eine Zahl in das Feld Priorität ein, um die Priorität der Netzwerkverbindung festzulegen. Das Gerät wählt das Netzwerk mit der niedrigsten Zahl.
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der vorhergehenden Verbindungstypen konfigurieren können.
WPA-, WPA Personal-, WPA 2 Personal-, Beliebig (Personal)-Einstellungen für macOS
-
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
WEP Enterprise-, WPA Enterprise-, WPA2 Enterprise-, Any (Enterprise)-Einstellungen für macOS
Wenn Sie eine dieser Einstellungen auswählen, werden die zugehörigen Einstellungen nach Proxyserver-Einstellungen aufgeführt.
-
Protokolle, akzeptierte EAP-Typen: Aktivieren Sie die EAP-Typen, die Sie unterstützen möchten, und konfigurieren Sie dann die zugehörigen Einstellungen. Die Standardeinstellung ist Aus für jeden der verfügbaren EAP-Typen.
-
Innere Authentifizierung (TTLS): Nur erforderlich, wenn Sie TTLS aktivieren. Wählen Sie in der Liste die zu verwendende innere Authentifizierungsmethode aus. Optionen sind: PAP, CHAP, MSCHAP oder MSCHAPv2. Die Standardeinstellung ist MSCHAPv2.
-
Protokolle, EAP-FAST: Wählen Sie, ob geschützte Zugangsdaten (PACs) verwendet werden sollen.
-
Wenn Sie PAC verwenden auswählen, wählen Sie, ob ein Bereitstellungs-PAC verwendet werden soll.
-
Wenn Sie Bereitstellungs-PAC auswählen, wählen Sie, ob ein anonymer TLS-Handshake zwischen dem Endbenutzer-Client und XenMobile zugelassen werden soll.
-
Anonyme PAC-Bereitstellung
-
-
-
-
Authentifizierung:
-
Benutzername: Geben Sie einen Benutzernamen ein.
-
Passwort pro Verbindung: Wählen Sie, ob bei jeder Anmeldung der Benutzer ein Passwort erforderlich sein soll.
-
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
-
Identitätsnachweis (Keystore oder PKI-Anmeldeinformationen): Wählen Sie in der Liste den Typ des Identitätsnachweises aus. Die Standardeinstellung ist Keine.
-
Äußere Identität: Nur erforderlich, wenn Sie PEAP, TTLS oder EAP-FAST aktivieren. Geben Sie den extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonymous“ eingeben, sodass der Benutzername nicht sichtbar ist.
-
TLS-Zertifikat anfordern: Wählen Sie, ob ein TLS-Zertifikat erforderlich sein soll.
-
-
Vertrauen
-
Vertrauenswürdige Zertifikate: Um ein vertrauenswürdiges Zertifikat hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jedes Zertifikat, das Sie hinzufügen möchten, wie folgt vor:
-
Anwendung: Wählen Sie in der Liste die Anwendung aus, die Sie hinzufügen möchten.
-
Klicken Sie auf Speichern, um das Zertifikat zu speichern, oder auf Abbrechen.
-
-
Namen vertrauenswürdiger Serverzertifikate: Um allgemeine Namen vertrauenswürdiger Serverzertifikate hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jeden Namen, den Sie hinzufügen möchten, wie folgt vor:
-
Zertifikat: Geben Sie den Namen des Serverzertifikats ein, das Sie hinzufügen möchten. Sie können Platzhalter verwenden, um den Namen anzugeben, z. B. wpa.*.example.com.
-
Klicken Sie auf Speichern, um den Zertifikatsnamen zu speichern, oder auf Abbrechen.
-
-
-
Vertrauensausnahmen zulassen: Wählen Sie, ob das Dialogfeld für die Zertifikatsvertrauensstellung auf Benutzergeräten angezeigt werden soll, wenn ein Zertifikat nicht vertrauenswürdig ist. Die Standardeinstellung ist Ein.
-
Als Anmeldefensterkonfiguration verwenden: Wählen Sie, ob dieselben Anmeldeinformationen, die im Anmeldefenster eingegeben wurden, zur Authentifizierung des Benutzers verwendet werden sollen.
-
Proxyserver-Einstellungen
-
Proxykonfiguration: Wählen Sie in der Liste Keine, Manuell oder Automatisch aus, um festzulegen, wie die VPN-Verbindung über einen Proxyserver geleitet wird, und konfigurieren Sie dann alle zusätzlichen Optionen. Die Standardeinstellung ist Keine, was keine weitere Konfiguration erfordert.
-
Wenn Sie Manuell wählen, konfigurieren Sie diese Einstellungen:
-
Hostname/IP-Adresse: Geben Sie den Hostnamen oder die IP-Adresse des Proxyservers ein.
-
Port: Geben Sie die Portnummer des Proxyservers ein.
-
Benutzername: Geben Sie einen optionalen Benutzernamen ein, um sich am Proxyserver zu authentifizieren.
-
Kennwort: Geben Sie ein optionales Kennwort ein, um sich am Proxyserver zu authentifizieren.
-
-
Wenn Sie Automatisch wählen, konfigurieren Sie diese Einstellungen:
-
Server-URL: Geben Sie die URL der PAC-Datei ein, die die Proxykonfiguration definiert.
-
Direkte Verbindung zulassen, wenn PAC nicht erreichbar ist: Wählen Sie, ob Benutzer direkt zum Ziel verbunden werden dürfen, wenn die PAC-Datei nicht erreichbar ist. Die Standardeinstellung ist Ein. Diese Option ist nur unter iOS 7.0 und höher verfügbar.
-
-
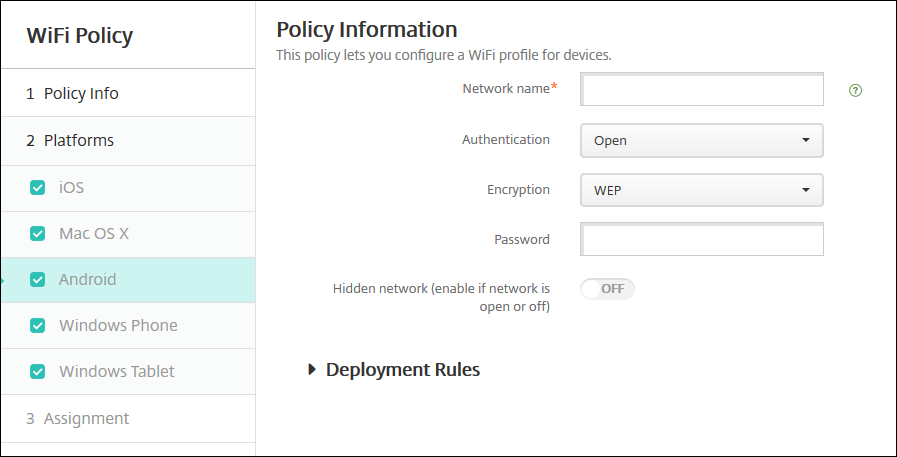
Android-Einstellungen
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke auf dem Benutzergerät angezeigt wird.
-
Authentifizierung: Wählen Sie in der Liste den Sicherheitstyp aus, der für die WLAN-Verbindung verwendet werden soll.
-
Offen
-
Freigegeben
-
WPA
-
WPA-PSK
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der vorhergehenden Verbindungstypen konfigurieren.
Einstellungen für offene, freigegebene Netzwerke für Android
-
Verschlüsselung: Wählen Sie in der Liste entweder Deaktiviert oder WEP. Der Standardwert ist WEP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
WPA-, WPA-PSK-, WPA2-, WPA2-PSK-Einstellungen für Android
-
Verschlüsselung: Wählen Sie in der Liste entweder TKIP oder AES. Der Standardwert ist TKIP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
802.1x-Einstellungen für Android
-
EAP-Typ: Wählen Sie in der Liste PEAP, TLS oder TTLS. Der Standardwert ist PEAP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Authentifizierungsphase 2: Wählen Sie in der Liste Keine, PAP, MSCHAP, MSCHAPPv2 oder GTC. Der Standardwert ist PAP.
-
Identität: Geben Sie den optionalen Benutzernamen und die Domäne ein.
-
Anonym: Geben Sie den optionalen, extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonymous“ eingeben, sodass der Benutzername nicht sichtbar ist.
-
CA-Zertifikat: Wählen Sie in der Liste das zu verwendende Zertifikat aus.
-
Identitätsnachweis: Wählen Sie in der Liste den zu verwendenden Identitätsnachweis aus. Die Standardeinstellung ist Keine.
-
Verborgenes Netzwerk (Aktivieren, wenn das Netzwerk offen oder ausgeschaltet ist): Wählen Sie aus, ob das Netzwerk verborgen ist.
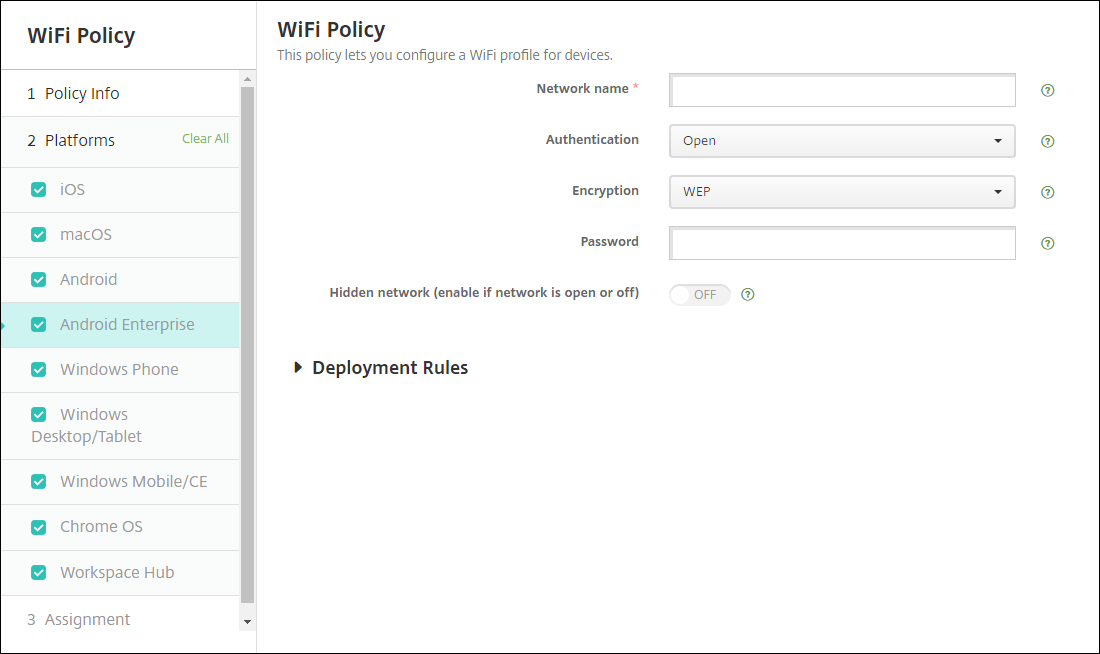
Android Enterprise-Einstellungen
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke auf dem Benutzergerät aufgeführt ist.
-
Authentifizierung: Wählen Sie in der Liste den Sicherheitstyp aus, der für die Wi-Fi-Verbindung verwendet werden soll.
-
Offen
-
Gemeinsam genutzt
-
WPA
-
WPA-PSK
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der vorstehenden Verbindungstypen konfigurieren.
Einstellungen für Offen, Gemeinsam genutzt für Android Enterprise
-
Verschlüsselung: Wählen Sie in der Liste entweder Deaktiviert oder WEP. Die Standardeinstellung ist WEP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
WPA-, WPA-PSK-, WPA2-, WPA2-PSK-Einstellungen für Android Enterprise
-
Verschlüsselung: Wählen Sie in der Liste entweder TKIP oder AES. Die Standardeinstellung ist TKIP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
802.1x-Einstellungen für Android Enterprise
-
EAP-Typ: Wählen Sie in der Liste PEAP, TLS oder TTLS. Die Standardeinstellung ist PEAP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Authentifizierungsphase 2: Wählen Sie in der Liste Keine, PAP, MSCHAP, MSCHAPPv2 oder GTC. Die Standardeinstellung ist PAP.
-
Identität: Geben Sie den optionalen Benutzernamen und die Domäne ein.
-
Anonym: Geben Sie den optionalen, extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonym“ eingeben, sodass der Benutzername nicht sichtbar ist.
-
CA-Zertifikat: Wählen Sie in der Liste das zu verwendende Zertifikat aus.
-
Domäne: Geben Sie den erforderlichen Domänennamen ein. Weitere Informationen finden Sie unter Domäne.Hinweis:Wenn Sie die Wi-Fi-Richtlinie auf Geräten mit Android 13 oder höher konfigurieren, müssen die Felder CA-Zertifikat und Domäne zwingend aktualisiert werden. Wenn sie nicht aktualisiert werden, schlägt die Konfiguration fehl.
-
Identitätsanmeldeinformationen: Wählen Sie in der Liste die zu verwendenden Identitätsanmeldeinformationen aus. Die Standardeinstellung ist Keine.
-
Verborgenes Netzwerk (Aktivieren, wenn das Netzwerk offen oder ausgeschaltet ist): Wählen Sie aus, ob das Netzwerk verborgen ist.
Einstellungen für Windows 10 und Windows 11
-
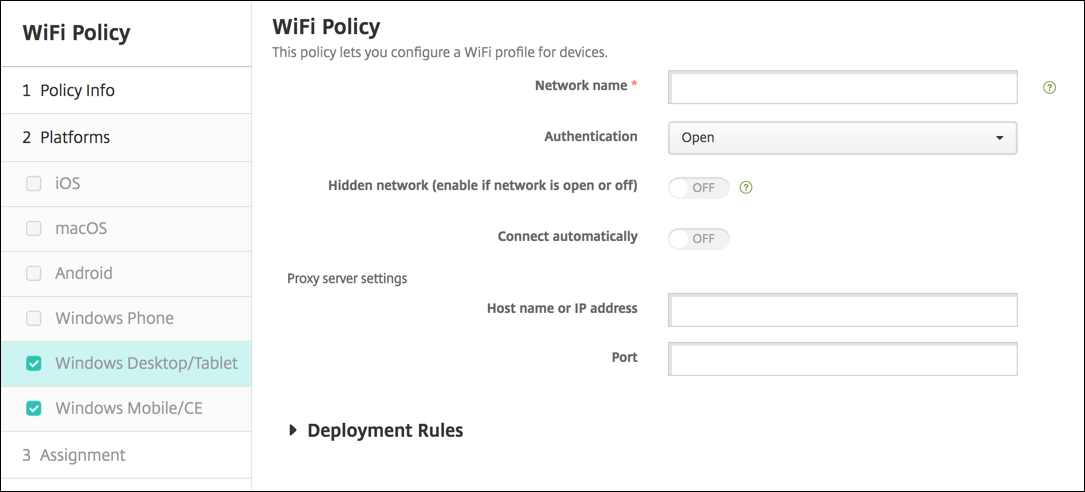
Authentifizierung: Klicken Sie in der Dropdown-Liste auf den Sicherheitstyp, den Sie für die Wi-Fi-Verbindung verwenden möchten.
-
Offen
-
WPA Personal
-
WPA-2 Personal
-
WPA Enterprise
-
WPA-2 Enterprise: Die Verwendung von WPA-2 Enterprise erfordert die Konfiguration von SCEP. Die SCEP-Konfiguration ermöglicht XenMobile, das Zertifikat an Geräte zu senden, um sich beim Wi-Fi-Server zu authentifizieren. Um SCEP zu konfigurieren, gehen Sie zur Seite Verteilung unter Einstellungen > Anmeldeinformationsanbieter. Weitere Informationen finden Sie unter Anmeldeinformationsanbieter.
-
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der oben genannten Verbindungstypen konfigurieren.
Offene Einstellungen für Windows 10 und Windows 11
-
Verborgenes Netzwerk (Aktivieren, wenn das Netzwerk offen oder ausgeschaltet ist): Wählen Sie aus, ob das Netzwerk verborgen ist.
-
Automatisch verbinden: Wählen Sie aus, ob automatisch eine Verbindung zum Netzwerk hergestellt werden soll.
WPA Personal, WPA-2 Personal-Einstellungen für Windows 10 und Windows 11
-
Verschlüsselung: Wählen Sie in der Liste entweder AES oder TKIP aus, um den Verschlüsselungstyp festzulegen. Der Standardwert ist AES.
-
Verborgenes Netzwerk (Aktivieren, wenn das Netzwerk offen oder ausgeschaltet ist): Wählen Sie aus, ob das Netzwerk verborgen ist.
-
Automatisch verbinden: Wählen Sie aus, ob automatisch eine Verbindung zum Netzwerk hergestellt werden soll.
WPA-2 Enterprise-Einstellungen für Windows 10 und Windows 11
-
Verschlüsselung: Wählen Sie in der Liste entweder AES oder TKIP aus, um den Verschlüsselungstyp festzulegen. Der Standardwert ist AES.
-
EAP-Typ: Wählen Sie in der Liste entweder PEAP-MSCHAPv2 oder TLS aus, um den EAP-Typ festzulegen. Der Standardwert ist PEAP-MSCHAPv2.
-
Verbinden, wenn verborgen: Wählen Sie aus, ob das Netzwerk verborgen ist.
-
Automatisch verbinden: Wählen Sie aus, ob automatisch eine Verbindung zum Netzwerk hergestellt werden soll.
-
Zertifikat über SCEP übertragen: Wählen Sie aus, ob das Zertifikat mithilfe des Simple Certificate Enrollment Protocol (SCEP) an Benutzergeräte übertragen werden soll.
-
Anmeldeinformationsanbieter für SCEP: Wählen Sie in der Liste den SCEP-Anmeldeinformationsanbieter aus. Der Standardwert ist Keine.