
Passcode-Geräterichtlinie
Die Passcode-Geräterichtlinie erstellt Passcode-Anforderungen basierend auf den Standards Ihrer Organisation. Sie können einen Code auf Geräten vorschreiben und Formatierungsregeln sowie andere Passcode-Regeln festlegen, wie z. B. die Karenzzeit vor der Gerätesperre.
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, wechseln Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
Voraussetzungen
-
XenMobile Server 10.16 Rolling Patch 8 oder höher.
-
Die Servereigenschaft
ios.mdm.declarative.managementist auf True festgelegt.
iOS-Einstellungen
-
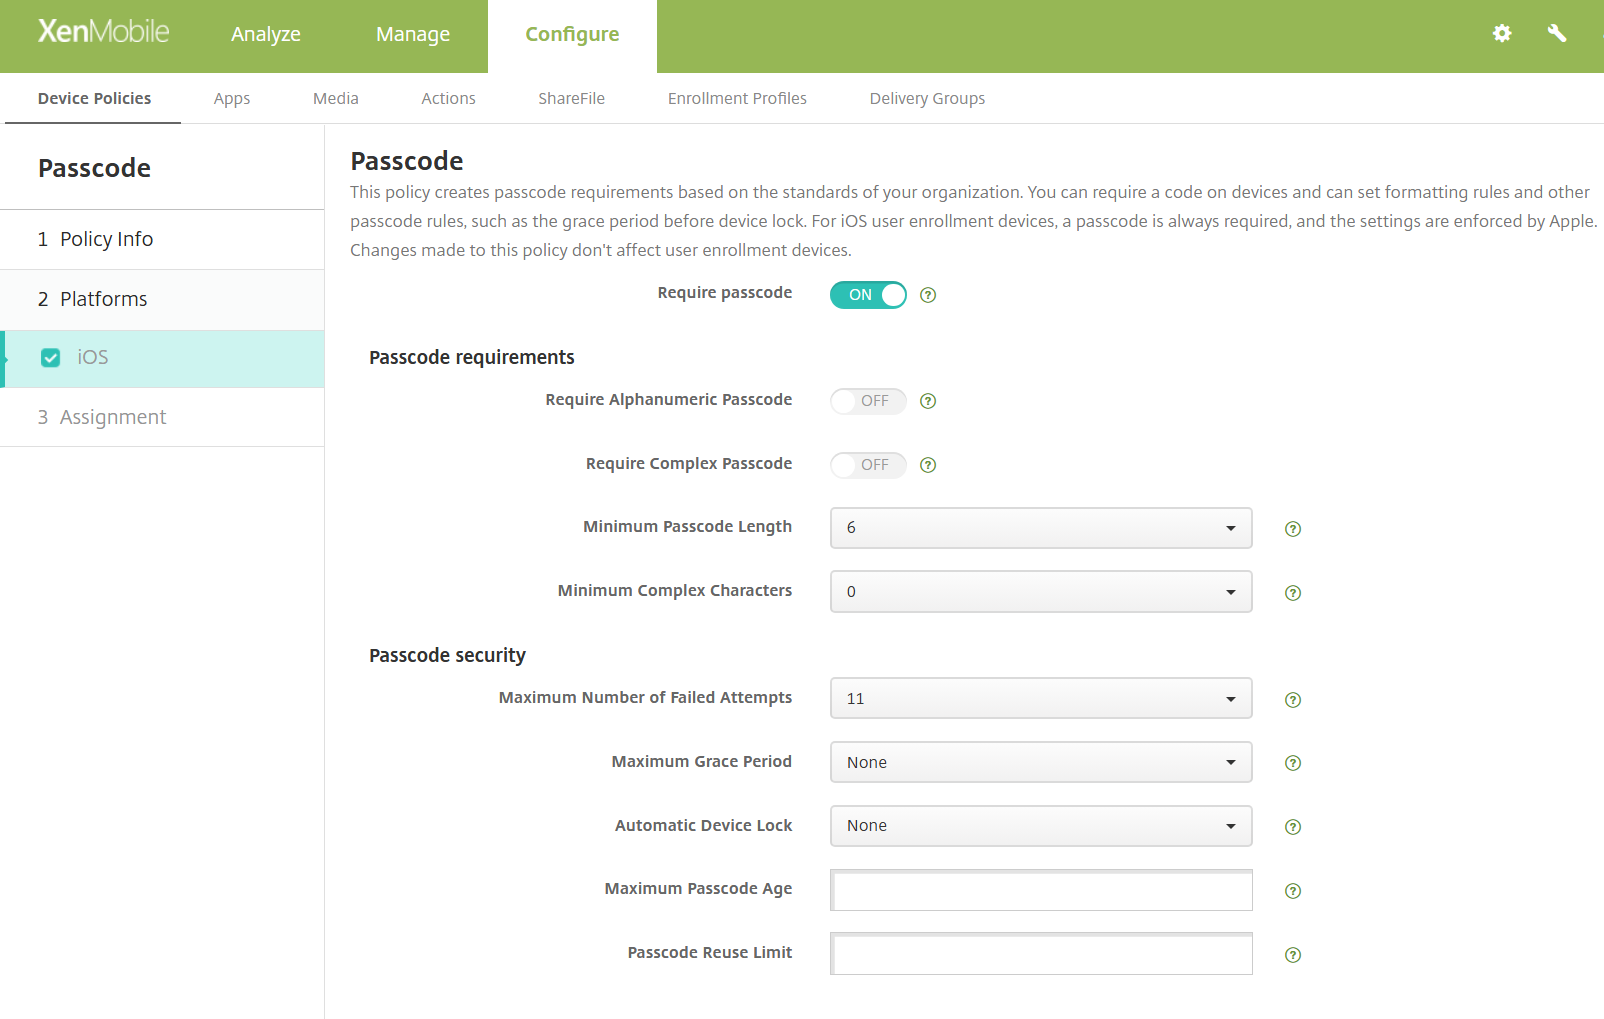
Passcode erforderlich: Wählen Sie diese Option, um einen Passcode zu verlangen und die Konfigurationsoptionen für eine iOS-Passcode-Geräterichtlinie anzuzeigen. Wenn Ein, muss der Benutzer einen Passcode festlegen, ohne dass Anforderungen an die Länge oder Qualität des Passcodes gestellt werden, und die Seite erweitert sich, damit Sie Einstellungen für Passcode-Anforderungen und Passcode-Sicherheit konfigurieren können. Die Standardeinstellung ist Ein.
-
Passcode-Anforderungen
-
Alphanumerischen Passcode erforderlich: Wählen Sie, ob der Passcode aus mindestens einem alphabetischen Zeichen und mindestens einer Zahl bestehen soll. Die Standardeinstellung ist Aus.
-
Komplexen Passcode erforderlich: Wählen Sie, ob ein komplexer Passcode erforderlich sein soll. Ein komplexer Passcode enthält keine wiederholten Zeichen oder auf- oder absteigende Zeichen (wie 123 oder CBA) und muss mindestens ein nicht-numerisches und nicht-alphabetisches Zeichen enthalten. Die Standardeinstellung ist Aus.
-
Minimale Passcode-Länge: Wählen Sie die Mindestanzahl von Zeichen, die ein Passcode enthalten kann. Die Standardeinstellung ist 6.
-
Minimale Anzahl komplexer Zeichen: Wählen Sie die minimale Anzahl komplexer Zeichen im Kennwort. Ein komplexes Zeichen ist ein Zeichen, das weder eine Zahl noch ein Buchstabe ist, wie z. B. &, %, $ und #. Die Standardeinstellung ist 0.
-
-
Passcode-Sicherheit
-
Maximale Anzahl fehlgeschlagener Versuche: Wählen Sie die Anzahl der fehlgeschlagenen Passcode-Versuche, die das System dem Benutzer erlaubt, bevor iOS das Gerät löscht. Wenn Sie diese Einstellung nicht ändern, erzwingt das Gerät nach sechs fehlgeschlagenen Versuchen eine Zeitverzögerung, bevor der Benutzer erneut einen Passcode eingeben kann. Die Zeitverzögerung erhöht sich mit jedem fehlgeschlagenen Versuch. Nach dem letzten fehlgeschlagenen Versuch löscht das System alle Daten und Einstellungen sicher vom iOS-Gerät. Die Passcode-Zeitverzögerung beginnt nach dem sechsten Versuch. Wenn dieser Wert also sechs oder niedriger ist, gibt es keine Zeitverzögerung, und das System löst das Löschen oder Sperren aus, sobald der Benutzer das Limit überschreitet. Der Standardwert ist 11.
-
Maximale Kulanzzeit: Wählen Sie den maximalen Zeitraum, in dem der Benutzer das Gerät ohne Passcode entsperren kann. Wählen Sie sofort für keine Kulanzzeit, und das Gerät erfordert sofort einen Passcode. Der Standardwert ist Keine, was bedeutet, dass der Benutzer jeden beliebigen Zeitraum auswählen kann.
-
Automatische Gerätesperre: Wählen Sie den maximalen Zeitraum, in dem das Gerät inaktiv sein darf, bevor das System es automatisch sperrt. Wenn das Gerät dieses Limit erreicht, wird es gesperrt, und der Benutzer muss den Passcode eingeben, um es zu entsperren. Der Standardwert ist Keine, was bedeutet, dass der Benutzer jeden beliebigen Zeitraum auswählen kann.
-
Maximales Passcode-Alter: Wählen Sie die maximale Anzahl von Tagen, die der Passcode unverändert bleiben darf. Nach dieser Anzahl von Tagen zwingt das System den Benutzer, den Passcode zu ändern, bevor das Gerät entsperrt wird. Gültige Werte sind 0–730. Ein Wert von 0 erzwingt eine sofortige Passcode-Änderung. Der Standardwert ist leer, was bedeutet, dass es keine Passcode-Altersbeschränkung gibt.
-
Passcode-Wiederverwendungslimit: Wählen Sie die Anzahl der historischen Passcode-Einträge, die das System bei der Validierung eines neuen Passcodes überprüft. Das Gerät lehnt einen neuen Passcode ab, wenn er mit einem zuvor verwendeten Passcode innerhalb des angegebenen Passcode-Verlaufsbereichs übereinstimmt. Gültige Werte sind 1–50. Der Standardwert ist leer, was bedeutet, dass das System keine historische Überprüfung durchführt.
-
Hinweis:
Wenn dieselbe Einstellung als MDM-Profil und als deklarative Konfiguration an ein Gerät gesendet wird, gelten dieselben Regeln, als ob die Einstellung über mehrere Profile bereitgestellt worden wäre. Wenn beispielsweise Passcode-Richtlinien über ein Profil (mittels Passcode-Richtlinie) und eine Konfiguration (mittels deklarativer Passcode-Richtlinie) konfiguriert werden, werden die Richtlinien zusammengeführt und die strengsten Einstellungen erzwungen.