
セキュリティ
サーバーファームとCitrix Workspaceアプリ間の通信を保護するには、Citrix Gatewayを含むさまざまなセキュリティ技術を使用して、サーバーファームへの接続を統合します。
注:
Citrixでは、StoreFrontサーバーとユーザーデバイス間の通信を保護するためにCitrix Gatewayを使用することをお勧めします。
-
SOCKSプロキシサーバーまたはセキュアプロキシサーバー(セキュリティプロキシサーバー、HTTPSプロキシサーバーとも呼ばれます)。プロキシサーバーを使用して、ネットワークへのアクセスを制限したり、Citrix Workspaceアプリとサーバー間の接続を処理したりできます。Citrix WorkspaceアプリはSOCKSおよびセキュアプロキシプロトコルをサポートしています。
-
セキュアWebゲートウェイ。Secure Web GatewayをWeb Interfaceと組み合わせて使用すると、インターネットを介して社内ネットワーク上のサーバーへの単一で安全な暗号化されたアクセスポイントを提供できます。Secure Web GatewayをWeb Interfaceと組み合わせて使用すると、単一で安全な暗号化されたデータを提供できます。社内ネットワーク上のサーバーは、インターネットを介して保護されたデータにアクセスできます。
-
Transport Layer Security(TLS)プロトコルを使用したSSLリレーソリューション。
-
ファイアウォール。ネットワークファイアウォールは、宛先アドレスとポートに基づいてパケットを許可またはブロックできます。サーバーの内部ネットワークIPアドレスを外部インターネットアドレスにマッピングする(つまり、ネットワークアドレス変換、またはNAT)ネットワークファイアウォールを介してCitrix Workspaceアプリを使用している場合は、外部アドレスを構成してください。
地理的位置に基づくマルチサイトストアフェイルオーバーのサポート
バージョン24.12.0以降、マルチストアフェイルオーバー処理機能は、ストアアドレスチェックを非同期で実行し、新しいフェイルオーバーストアアドレスが検出されたときに古いストアエントリを削除することで、マルチストアフェイルオーバー処理を改善します。障害によるフェイルオーバーが発生した場合、Global Server Load Balancer(GSLB)はクライアントを新しいサイトにリダイレクトします。この機能により、以前追加したストアを起動する際に、Gateway検出器がユーザーの地理的位置に基づいてストアアドレスが変更されたかどうかを確認します。新しいアドレスが見つかった場合、クライアントは自動的に古いストアエントリを削除し、新しいエントリを追加します。このプロセスはバックグラウンドで実行され、手動での介入なしに新しいストアへのシームレスな移行を可能にします。 この機能はオンプレミスストアにのみ適用されることに注意してください。
前提条件:
ユーザーはストアにログインする必要があります。
制限事項:
ログインセッションクッキーの有効期限が切れると、URL取得用のAPIが失敗するため、マルチストアフェイルオーバーは自動的に発生しません。この場合、ログインページが表示されます。
ゲートウェイを使用したオンプレミスWSUIのサポート
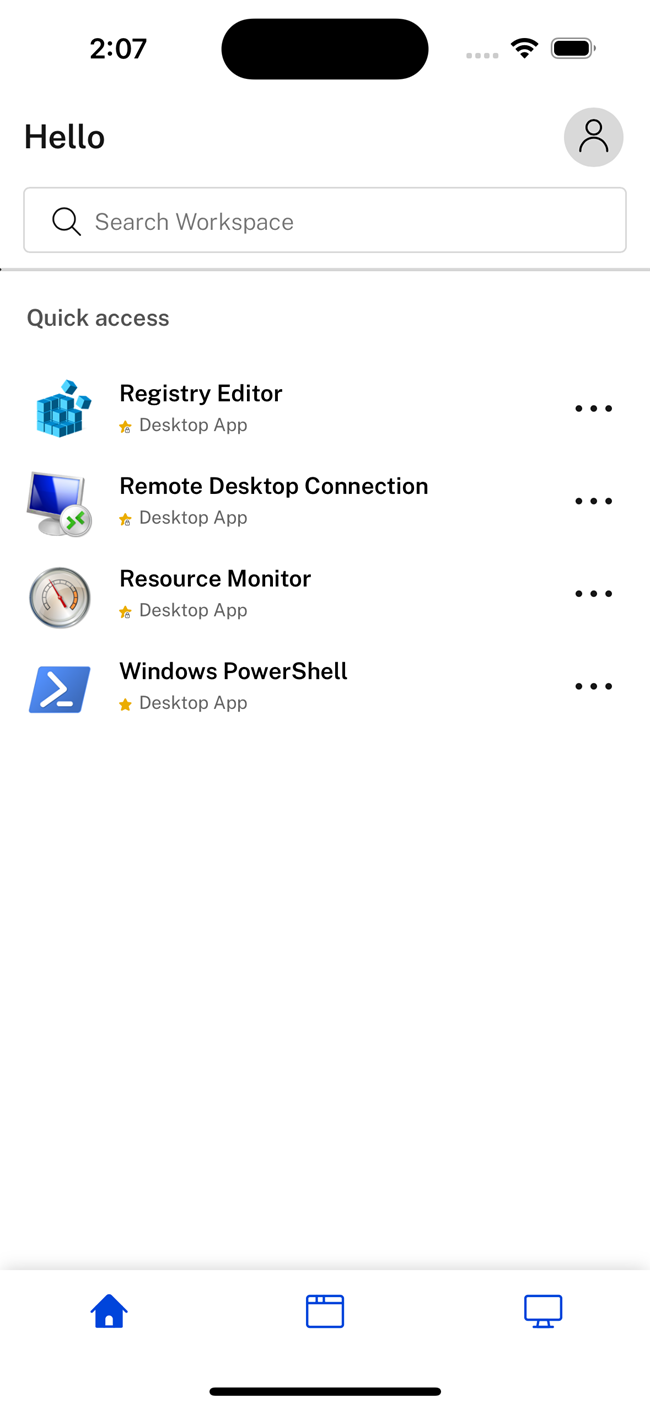
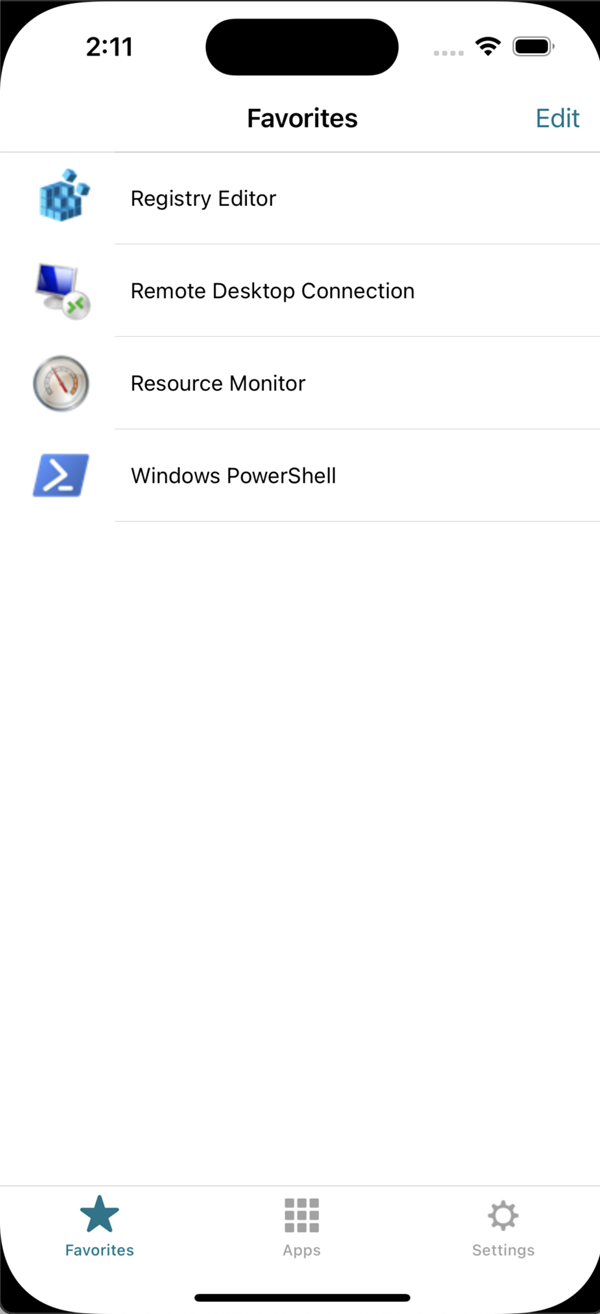
バージョン24.12.0以降、iOS向けCitrix Workspaceアプリは、ゲートウェイの背後にあるオンプレミスストアのWeb UIもサポートします。この機能はデフォルトでは有効になっていないため、管理者が構成する必要があります。構成の詳細については、「オンプレミスストアの新しいUI(テクニカルプレビュー)」を参照してください。
次の画像は現在のUIを示しています。
次の画像は新しいUIを示しています。
Citrix ゲートウェイ
リモートユーザーがCitrix Gatewayを介してCitrix Endpoint Management展開に接続できるようにするには、StoreFrontで動作するように証明書を構成できます。アクセスを有効にする方法は、展開におけるCitrix Endpoint Managementのエディションによって異なります。
ネットワークにCitrix Endpoint Managementを展開する場合、Citrix GatewayとStoreFrontを統合することで、内部ユーザーまたはリモートユーザーがCitrix Gatewayを介してStoreFrontに接続できるようにします。この展開により、ユーザーはStoreFrontに接続して、XenAppから公開されたアプリケーションやXenDesktopから仮想デスクトップにアクセスできます。ユーザーはCitrix Workspaceアプリを介して接続します。
セキュアWebゲートウェイ
このトピックは、Web Interfaceを使用する展開にのみ適用されます。
Secure Web Gatewayを通常モードまたはリレーモードで使用して、Citrix Workspaceアプリとサーバー間の通信にセキュアなチャネルを提供できます。Secure Web Gatewayを通常モードで使用している場合、Citrix Workspaceアプリには構成は不要です。エンドユーザーがWeb Interfaceを介して接続していることを確認してください。
Citrix Workspaceアプリは、Secure Web Gatewayを実行しているサーバーに接続するために、Web Interfaceサーバーでリモートで構成された設定を使用します。
Secure Web Gatewayプロキシがセキュアネットワーク内のサーバーにインストールされている場合、Secure Web Gatewayプロキシをリレーモードで使用できます。リレーモードを使用している場合、Secure Web Gatewayサーバーはプロキシとして機能するため、Citrix Workspaceアプリを次のように構成する必要があります。
-
Secure Web Gatewayサーバーの完全修飾ドメイン名(FQDN)。
-
Secure Web Gatewayサーバーのポート番号。
注:
Secure Web Gatewayバージョン2.0はリレーモードをサポートしていません。
FQDNは、次の3つのコンポーネントを順番にリストする必要があります。
-
ホスト名
-
中間ドメイン
-
トップレベルドメイン
例えば、
my_computer.example.com はFQDNです。これは、ホスト名 (my_computer)、中間ドメイン (example)、トップレベルドメイン (com) を順にリストしているためです。中間ドメインとトップレベルドメインの組み合わせ (example. com) は、ドメイン名と呼ばれます。
プロキシサーバー
プロキシサーバーは、ネットワークへのアクセスを制限し、Citrix Workspaceアプリとサーバー間の接続を処理するために使用されます。Citrix Workspaceアプリは、SOCKSとセキュアプロキシプロトコルの両方をサポートしています。
Citrix Workspaceアプリは、Citrix Virtual Apps and Desktopsサーバーと通信するためにプロキシサーバー設定を使用します。プロキシサーバー設定は、Web Interfaceサーバーでリモートから構成されます。
Citrix WorkspaceアプリがWebサーバーと通信する場合、アプリはプロキシサーバー設定を使用します。ユーザーデバイスのデフォルトWebブラウザーのプロキシサーバー設定を適切に構成してください。
ファイアウォール
ネットワークファイアウォールは、宛先アドレスとポートに基づいてパケットを許可またはブロックできます。展開でファイアウォールを使用している場合、Citrix Workspaceアプリはファイアウォールを介してWebサーバーとCitrixサーバーの両方と通信できる必要があります。ファイアウォールは、ユーザーデバイスからWebサーバーへの通信のためにHTTPトラフィックを許可する必要があります。通常、セキュアなWebサーバーが使用されている場合、HTTPトラフィックは標準のHTTPポート80または443を介して行われます。Citrixサーバー通信の場合、ファイアウォールはポート1494および2598でインバウンドICAトラフィックを許可する必要があります。
ファイアウォールがネットワークアドレス変換 (NAT) 用に構成されている場合、Web Interfaceを使用して、内部アドレスから外部アドレスおよびポートへのマッピングを定義できます。たとえば、Citrix Virtual Apps and DesktopsおよびCitrix DaaS (旧称 Citrix Virtual Apps and Desktops service) サーバーが代替アドレスで構成されていない場合、Web Interfaceを構成して、Citrix Workspaceアプリ for iOSに代替アドレスを提供できます。Citrix Workspaceアプリ for iOSは、その後、外部アドレスとポート番号を使用してサーバーに接続します。
TLS
Citrix Workspaceアプリは、XenAppおよびXenDesktopへのTLS接続に対して、以下の暗号スイートでTLS 1.2および1.3をサポートしています。
-
TLS\_RSA\_WITH\_AES\_256\_GCM\_SHA384
-
TLS\_RSA\_WITH\_AES\_128\_GCM\_SHA256
-
TLS\_RSA\_WITH\_AES\_256\_CBC\_SHA
-
TLS\_RSA\_WITH\_AES\_128\_CBC\_SHA
-
TLS\_RSA\_WITH\_RC4\_128\_SHA
-
TLS\_RSA\_WITH\_RC4\_128\_MD5
-
TLS\_RSA\_WITH\_3DES\_EDE\_CBC\_SHA
注:
iOS 9以降またはバージョン21.2.0で実行されているCitrix Workspaceアプリは、以下のTLS暗号スイートをサポートしていません。
-
TLS\_RSA\_WITH\_RC4\_128\_SHA
-
TLS\_RSA\_WITH\_RC4\_128\_MD5
Transport Layer Security (TLS) は、TLSプロトコルの最新の標準化されたバージョンです。Internet Engineering Taskforce (IETF) は、TLSをオープン標準として開発する責任を引き継いだ際に、その名称をTLSに変更しました。
TLSは、サーバー認証、データストリームの暗号化、およびメッセージ整合性チェックを提供することにより、データ通信を保護します。米国政府機関を含む一部の組織では、データ通信を保護するためにTLSの使用を義務付けています。これらの組織は、Federal Information Processing Standard (FIPS) 140などの検証済み暗号化の使用も要求する場合があります。FIPS 140は暗号化の標準です。
Citrix Workspaceアプリは、1024、2048、3072ビット長のRSAキーをサポートしています。4096ビット長のRSAキーを持つルート証明書もサポートされています。
注:
-
Citrix Workspaceアプリは、Citrix WorkspaceアプリとStoreFront間の接続にiOSプラットフォームの暗号化を使用します。
TLSの構成と有効化
TLSのセットアップには、主に2つの手順があります。
-
Citrix Virtual Apps and Desktops™サーバーとWeb InterfaceサーバーでSSLリレーをセットアップし、必要なサーバー証明書を取得してインストールします。
-
ユーザーデバイスに同等のルート証明書をインストールします。
ユーザーデバイスにルート証明書をインストールする
TLSが有効なCitrix WorkspaceアプリとCitrix Virtual Apps and Desktops間の通信を保護するには、ユーザーデバイスにルート証明書が必要です。この証明書は、サーバー証明書上の認証局の署名を検証できます。
iOSには、約100種類の商用ルート証明書がプリインストールされています。別の証明書を使用したい場合は、認証局から証明書を受け取り、各ユーザーデバイスにインストールできます。
組織のポリシーと手順に応じて、ユーザーにインストールを指示する代わりに、各ユーザーデバイスにルート証明書をインストールできます。最も簡単で安全な方法は、ルート証明書をiOSキーチェーンに追加することです。
ルート証明書をキーチェーンに追加するには
-
証明書ファイルを添付したメールを自分宛に送信します。
-
デバイスで証明書ファイルを開きます。この操作により、キーチェーンアクセスアプリケーションが自動的に起動します。
-
プロンプトに従って証明書を追加します。
-
iOS 10以降では、iOSの 設定 > 一般 > 証明書信頼設定 に移動して、証明書が信頼されていることを確認します。証明書信頼設定の下にある「ルート証明書の完全な信頼を有効にする」セクションを参照してください。証明書が完全な信頼のために選択されていることを確認してください。
ルート証明書がインストールされます。TLS対応クライアントおよびその他のアプリケーションは、TLSを使用してルート証明書を使用できます。
Transport Layer Security 1.3のサポート
23.9.0以降、iOS向けCitrix Workspaceアプリは、パフォーマンスと効率を向上させるTransport Layer Security (TLS) 1.3をサポートするようになりました。TLS 1.3は、強力な暗号スイートとワンタイムセッションキーにより、堅牢なセキュリティを提供します。
エンドユーザーは、iOS向けCitrix Workspaceアプリで次のように有効にできます。
-
[Advanced settings] > [TLS Versions] の順に移動します。
-
[TLS 1.3 version] を選択します。
TLS 1.3(/en-us/citrix-workspace-app-for-ios/media/tls-setting.png)
DTLS 1.2のサポート
バージョン24.7.0以降、iOS向けCitrix WorkspaceアプリはDTLSプロトコルバージョン1.2をサポートします。DTLS 1.2は、堅牢な暗号化アルゴリズム、より優れたハンドシェイクプロトコル、さまざまな攻撃に対する保護など、以前のバージョンよりも機能強化と改善を提供します。このプロトコルは、全体的なセキュリティを向上させます。
注:
DTLSプロトコルバージョン1.2に問題がある場合、iOS向けCitrix Workspaceアプリは、以前にサポートされていたバージョンにシームレスにフォールバックします。
Citrix Device Postureサービスのサポート
バージョン2402以降、iOS向けCitrix Workspace™アプリはCitrix Device Postureサービスをサポートします。Citrix Device Postureサービスは、管理者がCitrix DaaS(仮想アプリとデスクトップ)またはCitrix Secure Private Access™リソースへのアクセスを得るためにエンドデバイスが満たす必要のある特定の要件を適用するのに役立つクラウドベースのソリューションです。
iOS向けCitrix Workspaceアプリの場合、デバイスポスチャは、Citrix WorkspaceアプリのバージョンとiOSデバイスのオペレーティングシステムバージョンのスキャンのみをサポートします。
詳しくは、Device Postureのドキュメントを参照してください。
注
この機能はクラウドストアでのみサポートされています。
XenApp and XenDesktop®サイト
XenApp®およびXenDesktopサイトを構成するには:
重要:
-
Citrix Workspaceアプリは、Citrix Secure Gateway 3.xをサポートするXenAppおよびXenDesktopサイトを使用します。
-
Citrix Workspaceアプリは、Citrix Secure Gateway 3.xをサポートするCitrix Virtual Apps Webサイトを使用します。
-
XenAppおよびXenDesktopサイトは、シングルファクター認証のみをサポートします。
-
Citrix Virtual Apps™ Webサイトは、シングルファクター認証とデュアルファクター認証の両方をサポートします。
-
すべての組み込みブラウザーはWeb Interface 5.4をサポートしています。
この構成を開始する前に、Citrix Gatewayをインストールして、Web Interfaceと連携するように構成してください。これらの手順は、特定の環境に合わせて調整できます。
Citrix Secure Gateway接続を使用している場合は、Citrix WorkspaceアプリでCitrix Gateway設定を構成しないでください。
Citrix Workspaceアプリは、XenAppおよびXenDesktopサイトを使用して、エンドユーザーがアクセス権を持つアプリケーションに関する情報を取得します。このプロセスで、情報はデバイスで実行されているCitrix Workspaceアプリに表示されます。同様に、従来のSSLベースのCitrix Virtual Apps接続にはWeb Interfaceを使用できます。同じSSLベースの接続に対して、Citrix Gatewayを構成できます。Web Interface 5.xで実行されているXenAppおよびXenDesktopサイトには、この構成機能が組み込まれています。
Citrix Secure Gateway接続からの接続をサポートするようにXenAppおよびXenDesktopサイトを構成します。
-
XenAppおよびXenDesktopサイトで、[Manage secure client access] > [Edit secure client access settings] の順に選択します。
-
アクセス方法を**[Gateway Direct]**に変更します。
-
Secure Web GatewayのFQDNを入力します。
-
Secure Ticket Authority(STA)情報を入力します。
注:
Citrix Secure Gateway の場合、Citrix は Citrix のデフォルトパス (//XenAppServerName/Citrix/PNAgent) を使用することを推奨します。デフォルトパスを使用すると、エンドユーザーは接続先の Secure Web Gateway の FQDN を指定できます。XenApp および XenDesktop サイトにある config.xml ファイルへのフルパスは使用しないでください。例: (//XenAppServerName/CustomPath/config.xml)。
Citrix Secure Gateway を構成するには
-
Citrix Secure Gateway 構成ウィザードを使用してゲートウェイを構成します。Citrix Secure Gateway は、XenApp Service サイトをホストするセキュアネットワーク内のサーバーをサポートします。「Indirect」オプションを選択した後、Secure Web Gateway サーバーの FQDN パスを入力し、ウィザードの手順を続行します。
-
ユーザーデバイスから接続をテストし、Secure Web Gateway がネットワークと証明書の割り当てに関して正しく構成されていることを確認します。
モバイルデバイスを構成するには
-
Citrix Secure Gateway アカウントを追加するときは、アドレスフィールドに Citrix Secure Gateway サーバーの一致する FQDN を入力します。
-
デフォルトパス (/Citrix/PNAgent) を使用して XenApp および XenDesktop サイトを作成した場合は、Secure Web Gateway の FQDN を入力します: FQDNofSecureGateway.companyName.com
-
XenApp および XenDesktop サイトのパスをカスタマイズした場合は、config.xml ファイルのフルパスを入力します。例: FQDNofSecureGateway.companyName.com/CustomPath/config.xml
-
-
アカウントを手動で構成する場合は、新しいアカウントダイアログで Citrix Gateway オプションのチェックを外します。