
デバイスポスチャの概要
Citrix Device Posture service is a cloud-based solution that helps admins to enforce certain requirements that the end devices must meet to gain access to Citrix DaaS (virtual apps and desktops) or Citrix Secure Private Access resources (SaaS, Web apps, TCP, and UDP apps). Establishing device trust by checking the device's posture is critical to implement zero-trust-based access. Device Posture service enforces zero trust principles in your network by checking the end devices for compliance (managed/BYOD and security posture) before allowing an end user to log in.
前提条件
-
ライセンス要件: Device Postureサービスは、Universal Hybrid Multi Cloud License (UHMC) およびPlatform License (CPL) の一部として利用可能です。詳細については、「ライセンス」を参照してください。
-
サポートされているプラットフォーム:
-
Windows (10 および 11)
-
macOS 26 タホ
-
macOS 15 セコイア
-
macOS 14 ソノマ
-
iOS
-
Linux (Ubuntu 22.04/24.04 および eLux 7)
注:-
サポートされていないプラットフォームで実行されているデバイスは、デフォルトで非準拠としてマークされます。分類は、Device Postureページの設定タブから非準拠からログイン拒否に変更できます。「準拠」と「非準拠」の定義については、「定義」を参照してください。
-
サポートされているプラットフォームで実行されているが、事前定義されたデバイスポスチャポリシーのいずれにも一致しないデバイスは、デフォルトで非準拠としてマークされます。分類は、Device Postureページの設定タブから非準拠からログイン拒否に変更できます。
-
iOSでのDevice Postureサービスのサポートについては、EPAクライアントはCitrix Workspaceアプリ for iOSの一部として組み込まれています。バージョンに関する詳細については、「Citrix Workspaceアプリ for iOS」を参照してください。
-
-
Citrix Device Postureクライアント (EPAクライアント): デバイスポスチャスキャンを実行するためにエンドポイントデバイスにインストールする必要がある軽量アプリケーションです。このアプリケーションは、エンドポイントにダウンロードしてインストールするためにローカル管理者権限を必要としません。注:デバイス証明書チェックを使用している場合は、EPAクライアントを管理者権限でインストールする必要があります。
-
サポートされているブラウザ: Chrome、Edge、Firefox。
-
ファイアウォールの構成: Device Postureサービスを使用するには、ファイアウォールまたはプロキシが以下のドメインを許可するように構成されていることを確認してください。
-
https://swa-ui-cdn-endpoint-prod.azureedge.net -
https://productioniconstorage.blob.core.windows.net -
*.netscalergateway.net
-
*.nssvc.net
-
*.cloud.com
-
*.pendo.io
-
*.citrix.com
-
*.citrixworkspacesapi.net
-
定義
Device Postureサービスにおける「準拠 (compliant)」および「非準拠 (non-compliant)」という用語は、次のように定義されます。
-
準拠デバイス – 事前設定されたポリシー要件を満たし、Citrix Secure Private AccessリソースまたはCitrix DaaSリソースへの完全または無制限のアクセス権を持って会社のネットワークにログインすることを許可されているデバイス。
-
非準拠デバイス - 事前設定されたポリシー要件を満たし、Citrix Secure Private AccessリソースまたはCitrix DaaSリソースへの部分的または制限されたアクセス権を持って会社のネットワークにログインすることを許可されているデバイス。
仕組み
管理者は、エンドポイントデバイスのポスチャをチェックし、エンドポイントデバイスのログインが許可されるか拒否されるかを判断するために、デバイスポスチャポリシーを作成できます。ログインが許可されたデバイスは、さらに準拠または非準拠に分類されます。ユーザーはブラウザまたはCitrix Workspace™アプリからログインできます。
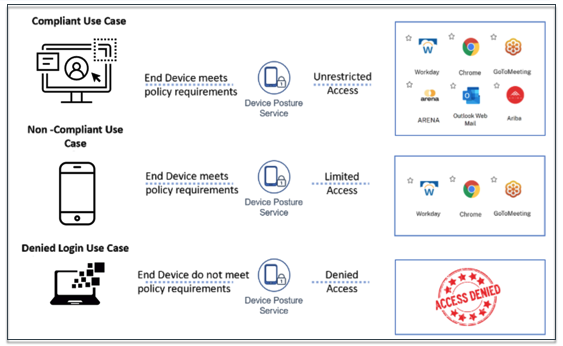
デバイスを準拠、非準拠、およびログイン拒否に分類するために使用される上位レベルの条件は次のとおりです。
-
準拠デバイス – 事前設定されたポリシー要件を満たし、Citrix Secure Private Access™リソースまたはCitrix DaaSリソースへの完全または無制限のアクセス権を持って会社のネットワークにログインすることを許可されているデバイス。
-
非準拠デバイス - 事前設定されたポリシー要件を満たし、Device PostureのDaaSおよびSecure Private Accessの構成に基づいて、Citrix Secure Private AccessリソースまたはCitrix DaaSリソースへの部分的または制限されたアクセス権を持って会社のネットワークにログインすることを許可されているデバイス。
-
DaaS: 管理者は、非準拠デバイスのアクセスを制限するデリバリーグループを指定できます。デリバリーグループへのアクセス制限の構成方法の詳細については、Citrix DaaS configuration with Device Postureを参照してください。
-
Secure Private Access: 管理者は、これらのデバイスのアクセスを制限する特定のアプリケーションを選択できます。特定のアプリケーションへのアクセス制限の構成方法の詳細については、Citrix Secure Private Access configuration with Device Postureを参照してください。
-
-
ログイン拒否: - ポリシー要件を満たさないデバイスは、ログインを拒否されます。
デバイスの準拠、非準拠、およびログイン拒否の分類は、Citrix DaaSおよびCitrix Secure Private Accessサービスに渡され、これらのサービスはデバイス分類を使用してスマートアクセス機能を提供します。
注:
-
デバイスポスチャポリシーは、プラットフォームごとに具体的に構成する必要があります。たとえば、macOSの場合、管理者は特定のOSバージョンを持つデバイスへのアクセスを許可できます。同様に、Windowsの場合、管理者は特定の認証ファイル、レジストリ設定などを含むポリシーを構成できます。
-
Linuxユーザーはフローでデバイスポスチャスキャンを確認できますが、ポスチャは管理者ポリシーでLinuxスキャンが構成されている場合にのみ評価されます。Linuxルールが構成されていない場合、ポスチャ評価はデフォルトの結果にフォールバックします。
-
デバイスポスチャスキャンは、認証前/ログイン前のみに実行されます。
-
「準拠」と「非準拠」の定義については、定義を参照してください。
Device Postureサービスでサポートされているスキャン
Citrix Device Postureサービスでは、以下のスキャンがサポートされています。
| ウィンドウズ | macOS | iOS | リナックス |
|---|---|---|---|
| Citrix Workspaceアプリのバージョン | Citrix Workspaceアプリのバージョン | Citrix Workspaceアプリのバージョン | - |
| OSバージョン | OSバージョン | OSバージョン | OSバージョン |
| ファイル (存在、最終更新日時、MD5) | ファイル (存在、最終更新日時、MD5) | - | ファイル (存在、最終更新日時、MD5) |
| 地理的位置 | 地理的位置 | - | - |
| ネットワークロケーション | ネットワークロケーション | - | - |
| MACアドレス | MACアドレス | - | - |
| プロセス (存在、MD5、SHA1) | プロセス (存在、MD5、SHA1) | - | プロセス (存在、MD5、SHA1) |
| マイクロソフト エンドポイント マネージャー | マイクロソフト エンドポイント マネージャー | - | - |
| クラウドストライク | クラウドストライク | - | - |
| デバイス証明書 | デバイス証明書 | - | - |
| ウェブブラウザ | ウェブブラウザ | - | - |
| アンチウイルス | アンチウイルス | - | - |
| 非数値レジストリ (32ビット) | - | - | - |
| 非数値レジストリ (64ビット) | - | - | - |
| 数値レジストリ (32ビット) | - | - | - |
| 数値レジストリ (64ビット) | - | - | - |
| Windows Update インストールタイプ | - | - | - |
| Windows Update 最終更新チェック | - | - | - |
| 外部デバイス接続済み | - | - | - |
| ネットワーク設定 | - | - | - |
| - | - | - | マウントポイント |
注:
-
EPAライブラリバージョン24.9.1.1以降、Windows Update 最終更新チェック スキャンには、Windows Auto Upgradeサービスを介してインストールされた更新プログラムに加えて、BigFix、Microsoft Intune、およびその他のサードパーティツールを介してインストールされた更新プログラムも含まれます。
-
Device PostureサービスでのiOSサポートの場合、EPAクライアントはiOS版Citrix Workspaceアプリの一部として組み込まれています。バージョンの詳細については、iOS版Citrix Workspaceアプリを参照してください。
Windows Update 最終更新チェック
Windows Update 最終更新チェック の機能強化は、EPAライブラリバージョン24.9.1.1から適用されます。バージョン24.9.1.1以降、このスキャンには、Windows Auto Upgradeサービスを介してインストールされた更新プログラムに加えて、BigFix、Intune、およびその他のサードパーティツールを介してインストールされた更新プログラムが含まれます。
EPAライブラリバージョン24.11.1.1以降、Windows Update 最終更新チェック スキャンは、Windows更新プログラムを次のカテゴリに分類して表示します。
-
汎用更新プログラム: このカテゴリには、Windows Update、Microsoft Update、または自動更新機能を使用してインストールされた更新プログラムが含まれます。
-
セキュリティ更新プログラム: このカテゴリには、セキュリティ関連の脆弱性に対するパッチが含まれます。セキュリティ更新プログラムは、毎月第2火曜日に公開されます。
-
緊急更新プログラム: このカテゴリには、緊急のセキュリティ関連ではないバグに対するパッチが含まれます。緊急更新プログラムは、必要に応じて公開されます。
-
定義更新プログラム: このカテゴリには、製品の定義データベースへの追加を含む更新プログラムが含まれます。定義更新プログラムが公開されると、最新の更新プログラムと現在インストールされている更新プログラムとの差分のみがダウンロードされ、デバイスに適用されます。
-
更新プログラムのロールアップ: このカテゴリには、テスト済みの累積的な修正プログラム、セキュリティ更新プログラム、緊急更新プログラム、および展開を容易にするためにまとめてパッケージ化された更新プログラムが含まれます。更新プログラムのロールアップは、毎月第2火曜日に公開されます。
注:
-
「Windows Update Last Update Check」スキャンを設定する際、各カテゴリの更新が設定された期間内にスケジュールされていることを確認してください。この期間内に更新がインストールされない場合、スキャンは失敗します。
-
「Windows Update Last Update Check」スキャンは、ユーザーが更新パッチをダウンロードして手動でインストールした更新には適用されません。
Device Postureサービスとのサードパーティ統合
Device Postureサービスが提供するネイティブスキャンに加えて、このサービスはWindowsおよびmacOS上の以下のサードパーティソリューションとも統合できます。
-
Microsoft Intune。詳細については、「Microsoft IntuneとDevice Postureの統合」を参照してください。
-
CrowdStrike。詳細については、「CrowdStrikeとDevice Postureの統合」を参照してください。
既知の制限事項
-
Device Postureトグルボタンをオンまたはオフにした後、デバイスポスチャ機能が有効または無効になるまでには、数分から1時間かかる場合があります。
-
デバイスポスチャ構成の変更はすぐに反映されません。変更が有効になるまで約10分かかる場合があります。
-
Citrix WorkspaceでService Continuityオプションを有効にしていて、Device Postureサービスがダウンしている場合、ユーザーはWorkspaceにサインインできない可能性があります。これは、Citrix Workspaceがユーザーデバイスのローカルキャッシュに基づいてアプリとデスクトップを列挙するためです。
-
Citrix Workspaceで長期間有効なトークンとパスワードを設定している場合、この構成ではDevice Postureスキャンは機能しません。デバイスは、ユーザーがCitrix Workspaceにログインしたときにのみスキャンされます。
-
各プラットフォームは最大10個のポリシーを持つことができ、各ポリシーは最大10個のルールを持つことができます。
-
Device Postureサービスでは、ロールベースアクセスはサポートされていません。
-
Device Postureサービスは、Citrix Cloud™ Japanではサポートされていません。
サービス品質
-
パフォーマンス:理想的な条件下では、Device Postureサービスはログイン時に2秒の追加遅延を発生させます。この遅延は、Microsoft Intuneなどのサードパーティ統合といった追加構成によって増加する可能性があります。
-
復元性: デバイスポスチャサービスは、複数のPOPを備え、ダウンタイムがないことを保証する高い回復力を持っています。
クローム エンタープライズ プレミアムとの統合
デバイスポスチャサービスをGoogle Chrome Enterprise Premiumと統合することで、デバイスコンプライアンスチェックをChromeブラウザベースのアクセスシナリオに拡張できます。この統合により、ユーザーがChrome Enterprise Premiumで管理されているブラウザを介してアプリケーションにアクセスする際に、組織はデバイスポスチャポリシーを適用できるようになります。
デバイスポスチャサービスとChrome Enterprise Premium間の統合を有効にするには、OpenID Connect (OIDC) 認証をプライマリ認証方法として構成する必要があります。
詳細については、以下のトピックを参照してください。