
设备姿态概述
Citrix 设备姿态服务是一种基于云的解决方案,可帮助管理员强制执行终端设备必须满足的某些要求,才能访问 Citrix DaaS(虚拟应用和桌面)或 Citrix Secure Private Access 资源(SaaS、Web 应用、TCP 和 UDP 应用)。通过检查设备姿态来建立设备信任对于实施基于零信任的访问至关重要。设备姿态服务通过在允许最终用户登录之前检查终端设备的合规性(托管/BYOD 和安全姿态),从而在您的网络中强制执行零信任原则。
先决条件
-
许可要求:设备姿态服务作为通用混合多云许可证 (UHMC) 和平台许可证 (CPL) 的一部分提供。有关详细信息,请参阅 许可。
-
支持的平台:
-
Windows(10 和 11 版本)
-
macOS 26 塔霍
-
macOS 15 塞阔亚
-
macOS 14 索诺玛
-
iOS
-
Linux 操作系统(Ubuntu 22.04/24.04 版本和 eLux 7 版本)
注意:-
默认情况下,在不受支持的平台上运行的设备会被标记为不合规。您可以从设备姿态页面上的“设置”选项卡中,将分类从“不合规”更改为“拒绝登录”。有关“合规”和“不合规”的定义,请参阅 定义。
-
默认情况下,在受支持的平台上运行但与任何预定义设备姿态策略不匹配的设备会被标记为不合规。您可以从设备姿态页面上的“设置”选项卡中,将分类从“不合规”更改为“拒绝登录”。
-
对于 iOS 上的设备姿态服务支持,EPA 客户端已作为 Citrix Workspace 应用程序 for iOS 的一部分内置。有关版本详细信息,请参阅 适用于 iOS 的 Citrix Workspace 应用程序。
-
-
Citrix Device Posture 客户端 (EPA 客户端):一个轻量级应用程序,必须安装在端点设备上才能运行设备状态扫描。此应用程序无需本地管理员权限即可在端点上下载和安装。注意:如果您正在使用设备证书检查,则必须以管理员权限安装 EPA 客户端。
-
支持的浏览器:Chrome、Edge 和 Firefox。
-
防火墙配置:要使用设备状态服务,请确保防火墙或代理已配置为允许以下域:
-
https://swa-ui-cdn-endpoint-prod.azureedge.net -
https://productioniconstorage.blob.core.windows.net -
*.netscalergateway.net
-
*.nssvc.net
-
*.cloud.com
-
*.pendo.io
-
*.citrix.com
-
*.citrixworkspacesapi.net
-
定义
与设备状态服务相关的术语“合规”和“不合规”定义如下:
-
合规设备 – 满足预配置策略要求并允许登录公司网络,对 Citrix Secure Private Access 资源或 Citrix DaaS 资源具有完全或无限制访问权限的设备。
-
不合规设备 - 满足预配置策略要求并允许登录公司网络,对 Citrix Secure Private Access 资源或 Citrix DaaS 资源具有部分或受限访问权限的设备。
工作原理
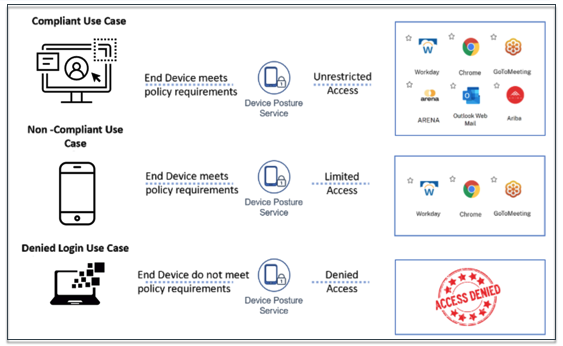
管理员可以创建设备姿态策略,以检查端点设备的姿态并确定是否允许或拒绝端点设备登录。允许登录的设备进一步分类为合规或不合规。用户可以通过浏览器或 Citrix Workspace™ 应用程序登录。
将设备分类为合规、不合规和拒绝登录的高级条件如下:
-
合规设备 – 满足预配置策略要求并允许登录公司网络,对 Citrix Secure Private Access™ 资源或 Citrix DaaS 资源具有完全或无限制访问权限的设备。
-
不合规设备 - 满足预配置策略要求并允许登录公司网络,根据您为设备姿态配置的 DaaS 和 Secure Private Access,对 Citrix Secure Private Access 资源或 Citrix DaaS 资源具有部分或受限访问权限的设备。
-
DaaS:管理员可以指定交付组以限制不合规设备的访问。有关如何配置对交付组的受限访问的详细信息,请参阅 Citrix DaaS configuration with Device Posture。
-
Secure Private Access:管理员可以选择特定的应用程序来限制这些设备的访问。有关如何限制对特定应用程序的访问的详细信息,请参阅 Citrix Secure Private Access configuration with Device Posture。
-
-
拒绝登录: - 未能满足策略要求的设备将被拒绝登录。
将设备分类为合规、不合规和拒绝登录的结果将传递给 Citrix DaaS 和 Citrix Secure Private Access 服务,该服务反过来利用设备分类提供智能访问功能。
注意:
-
设备姿态策略必须针对每个平台进行特定配置。例如,对于 macOS,管理员可以允许具有特定操作系统版本的设备访问。同样,对于 Windows,管理员可以配置策略以包含特定的授权文件、注册表设置等。
-
Linux 用户会在流程中看到设备姿态扫描,但只有在管理员策略中配置了 Linux 扫描时,才会评估姿态。如果未配置 Linux 规则,姿态评估将回退到默认结果。
-
设备姿态扫描仅在预身份验证/登录前进行。
-
有关“合规”和“不合规”的定义,请参阅定义。
设备姿态服务支持的扫描
Citrix 设备姿态服务支持以下扫描:
| Windows 操作系统 | macOS | iOS | Linux 操作系统 |
|---|---|---|---|
| Citrix Workspace 应用程序版本 | Citrix Workspace 应用程序版本 | Citrix Workspace 应用程序版本 | - |
| 操作系统版本 | 操作系统版本 | 操作系统版本 | 操作系统版本 |
| 文件(存在、上次修改时间、MD5) | 文件(存在、上次修改时间、MD5) | - | 文件(存在、上次修改时间、MD5) |
| 地理位置 | 地理位置 | - | - |
| 网络位置 | 网络位置 | - | - |
| MAC 地址 | MAC 地址 | - | - |
| 进程 (存在、MD5、SHA1) | 进程 (存在、MD5、SHA1) | - | 进程 (存在、MD5、SHA1) |
| 微软端点管理器 | 微软端点管理器 | - | - |
| CrowdStrike | CrowdStrike | - | - |
| 设备证书 | 设备证书 | - | - |
| Web 浏览器 | Web 浏览器 | - | - |
| 防病毒 | 防病毒 | - | - |
| 非数字注册表 (32 位) | - | - | - |
| 非数字注册表 (64 位) | - | - | - |
| 数字注册表 (32 位) | - | - | - |
| 数字注册表 (64 位) | - | - | - |
| Windows 更新安装类型 | - | - | - |
| Windows 更新上次检查 | - | - | - |
| 外部设备已连接 | - | - | - |
| 网络设置 | - | - | - |
| - | - | - | 挂载点 |
注意:
-
从 EPA 库版本 24.9.1.1 开始,Windows 更新上次检查扫描还包括通过 BigFix、Microsoft Intune 和其他第三方工具安装的更新,以及通过 Windows 自动升级服务安装的更新。
-
对于设备姿态服务上的 iOS 支持,EPA 客户端作为适用于 iOS 的 Citrix Workspace 应用程序的一部分内置。有关版本详细信息,请参阅 适用于 iOS 的 Citrix Workspace 应用程序。
Windows 更新上次检查
Windows 更新上次检查增强功能适用于 EPA 库版本 24.9.1.1。从版本 24.9.1.1 开始,此扫描包括通过 BigFix、Intune 和其他第三方工具安装的更新,以及通过 Windows 自动升级服务安装的更新。
从 EPA 库版本 24.11.1.1 开始,Windows 更新上次检查扫描将 Windows 更新列为以下类别:
-
通用更新: 此类别包括使用 Windows 更新、Microsoft 更新或自动更新功能安装的更新。
-
安全更新: 此类别包括针对安全相关漏洞的修补程序。安全更新在每个月的第二个星期二发布。
-
关键更新: 此类别包括针对关键和非安全相关错误的修补程序。关键更新根据需要发布。
-
定义更新: 此类别包括包含产品定义数据库新增内容的更新。发布定义更新时,仅下载最新更新与当前安装的更新之间的差异并将其应用于设备。
-
更新汇总: 此类别包括经过测试的累积修补程序、安全更新、关键更新和打包在一起以便于部署的更新。更新汇总在每个月的第二个星期二发布。
注意:
-
配置Windows 更新上次检查扫描时,请确保在每个类别的配置期限内安排更新。如果未在此时间范围内安装更新,则扫描将失败。
-
在用户手动下载和安装更新补丁的情况下,Windows Update 上次更新检查扫描不适用。
与设备姿态服务的第三方集成
除了设备姿态服务提供的原生扫描外,该服务还可以与 Windows 和 macOS 上的以下第三方解决方案集成。
-
Microsoft Intune。有关详细信息,请参阅Microsoft Intune 与设备姿态集成。
-
CrowdStrike。有关详细信息,请参阅CrowdStrike 与设备姿态集成。
已知限制
-
在打开或关闭设备姿态切换按钮后,启用或禁用设备姿态功能所需的时间可能需要几分钟到一小时。
-
设备姿态配置中的任何更改都不会立即生效。更改可能需要大约 10 分钟才能生效。
-
如果您在 Citrix Workspace 中启用了服务连续性选项,并且设备姿态服务已关闭,用户可能无法登录 Workspace。这是因为 Citrix Workspace 根据用户设备上的本地缓存枚举应用程序和桌面。
-
如果您在 Citrix Workspace 上配置了长期令牌和密码,则设备姿态扫描不适用于此配置。仅当用户登录 Citrix Workspace 时才会扫描设备。
-
每个平台最多可以有 10 个策略,每个策略最多可以有 10 条规则。
-
设备姿态服务不支持基于角色的访问。
-
Citrix Cloud™ Japan 不支持设备姿态服务。
服务质量
-
性能:在理想条件下,设备姿态服务会在登录期间增加 2 秒的额外延迟。此延迟可能会根据其他配置(例如 Microsoft Intune 等第三方集成)而增加。
-
弹性:设备姿态服务具有高弹性,拥有多个POP点,以确保没有停机时间。
与 Chrome Enterprise 高级版集成
通过将设备姿态服务与 Google Chrome Enterprise Premium 集成,您可以将设备合规性检查扩展到基于 Chrome 浏览器的访问场景。此集成使组织能够在用户通过 Chrome Enterprise Premium 管理的浏览器访问应用程序时强制执行设备姿态策略。
要在设备姿态服务和 Chrome Enterprise Premium 之间启用集成,您必须将 OpenID Connect (OIDC) 身份验证配置为主要身份验证方法。
有关更多详细信息,请参阅以下主题: