
Device PostureサービスとdeviceTRUST - より良い連携
企業アプリケーションとデータへのアクセスを保護するには、静的なポリシーだけでは不十分です。ユーザーのジャーニー全体で継続的に適応する、リアルタイムでコンテキストを認識した制御が必要です。Citrix Device PostureサービスとdeviceTRUSTの統合は、認証前、列挙、セッション中のあらゆるフェーズで、包括的なコンテキストアクセス範囲を提供します。
特定の環境向けにDevice PostureサービスとdeviceTRUSTを構成するには、次のトピックを参照してください。
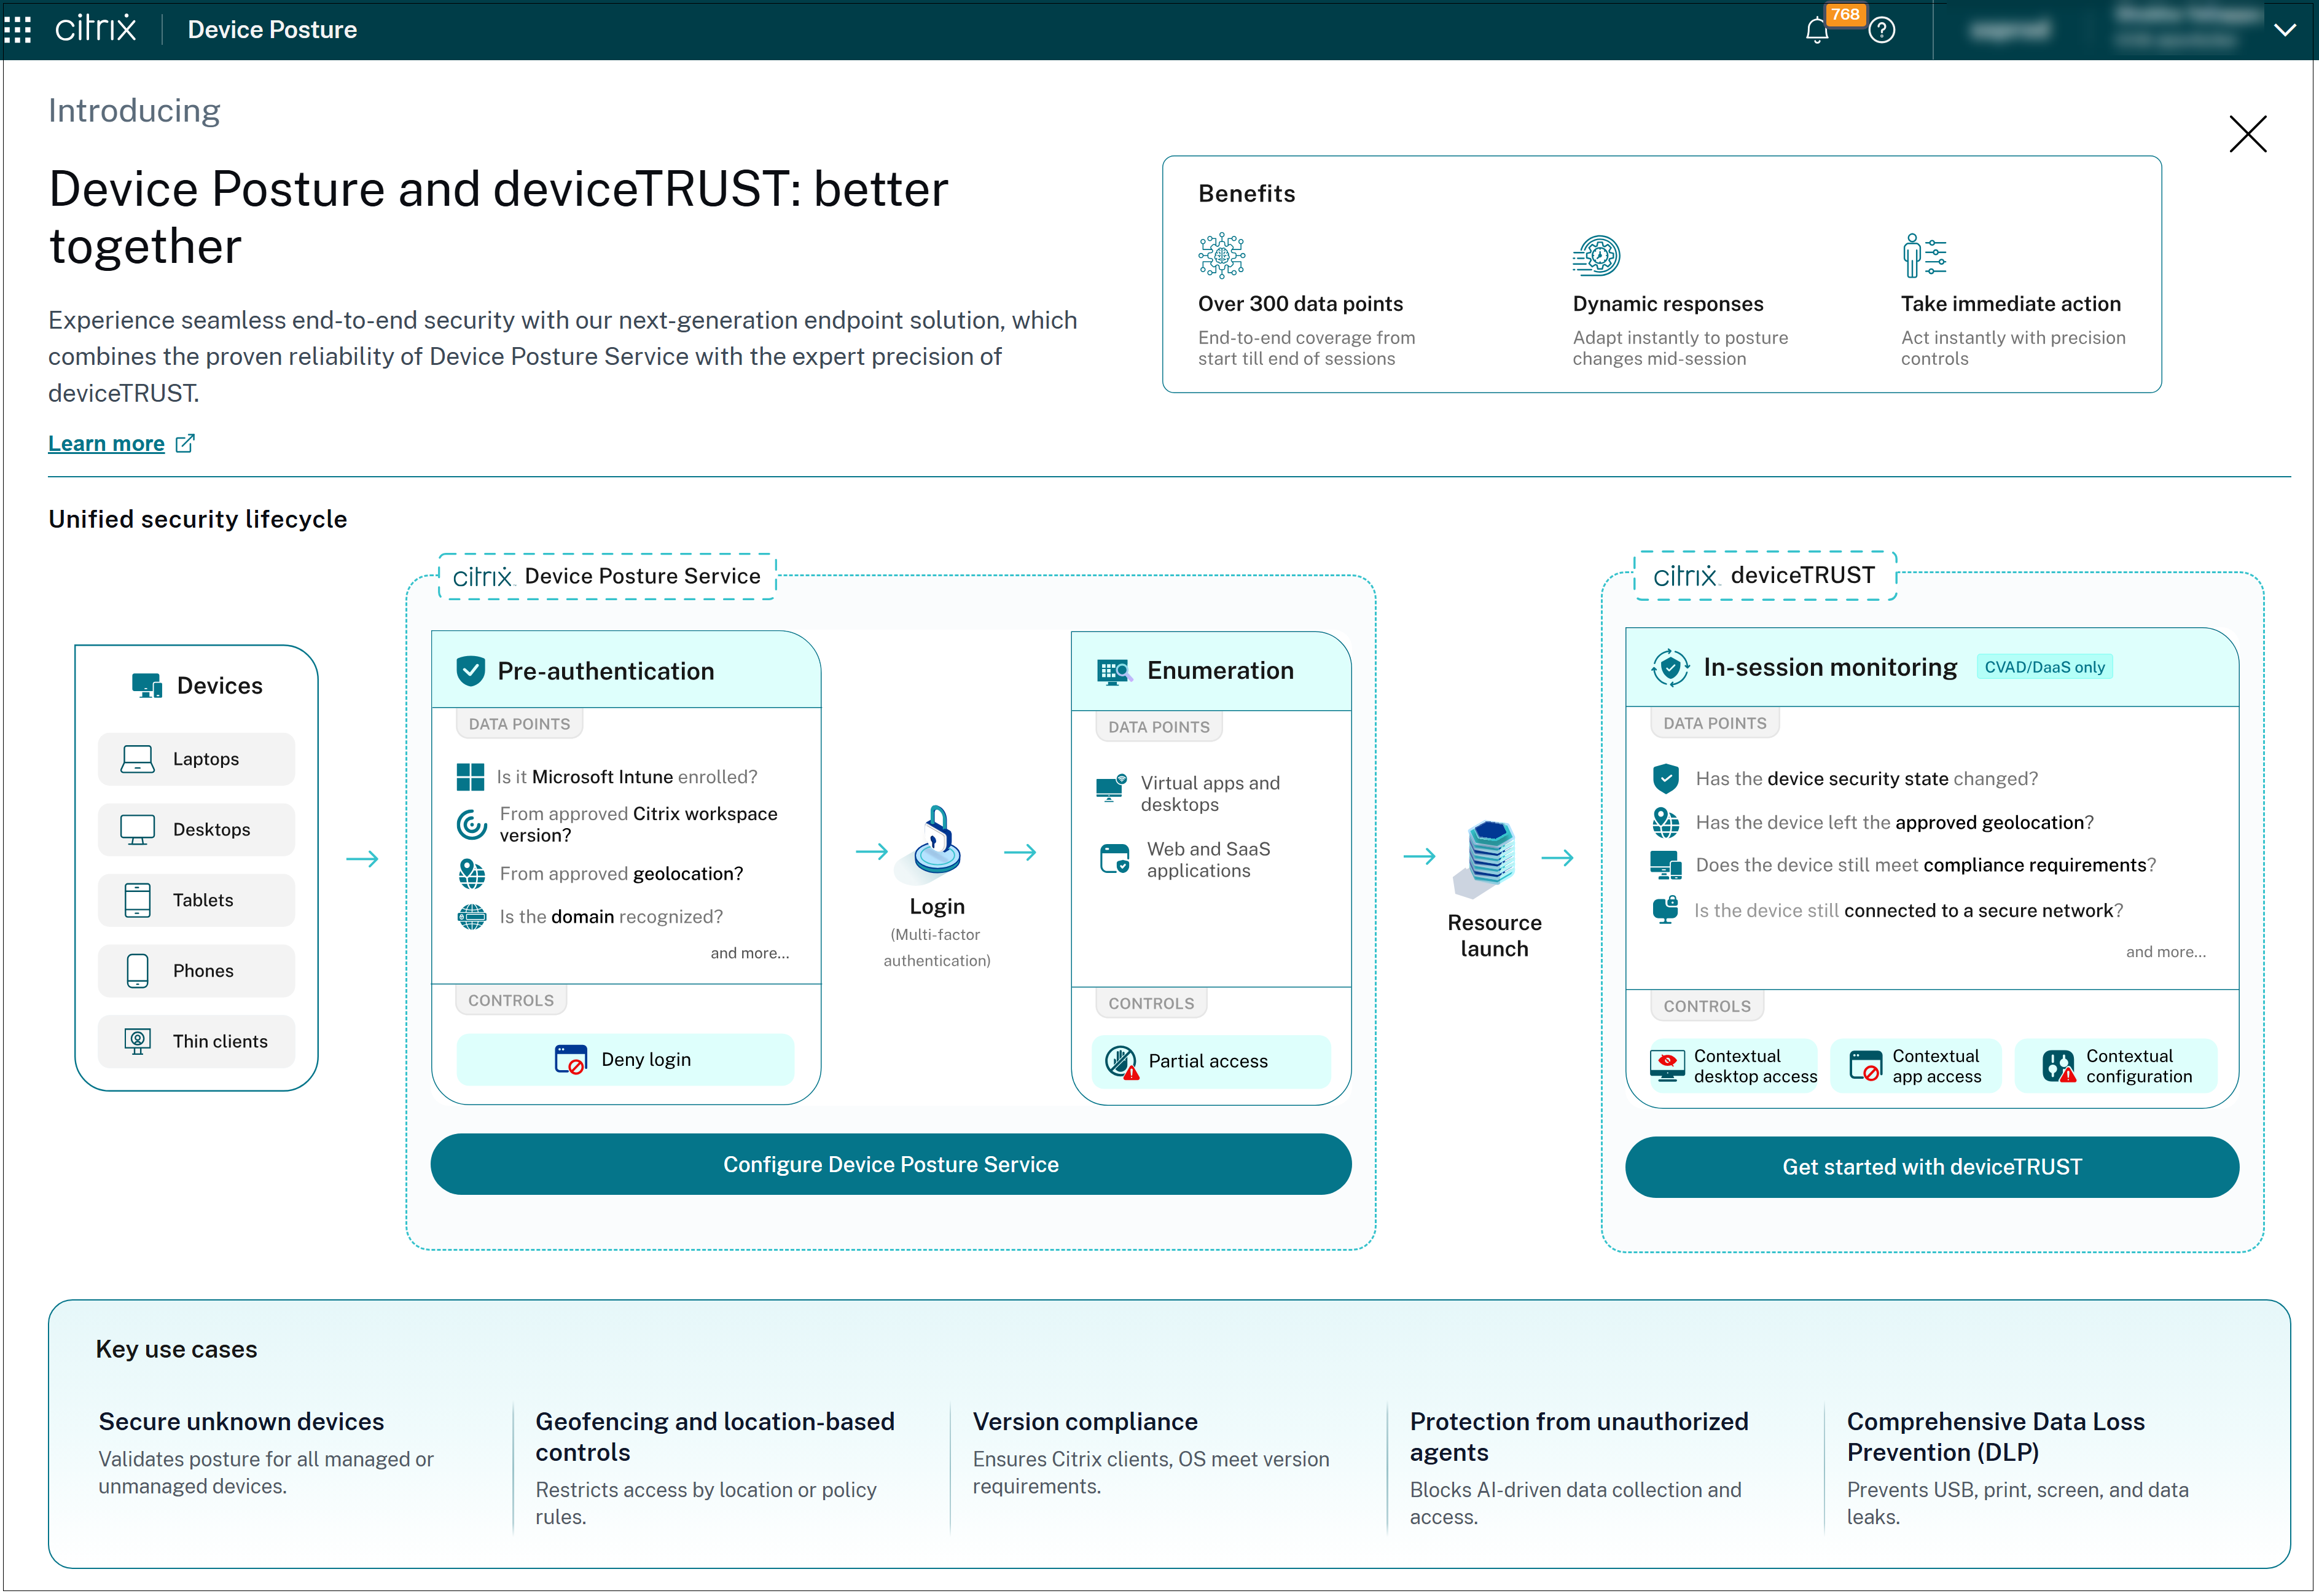
Device PostureサービスとdeviceTRUSTの連携方法
以下のセクションでは、Device PostureサービスとdeviceTRUSTがどのように連携するかについて説明します。
認証前: ログイン前の信頼確立
Device Postureサービスは、第一線の防御として機能し、ユーザーが認証を許可される前にエンドポイントの衛生状態チェックを実行します。管理者は、次のようなデバイスプロパティを検査するポリシーを定義できます。
-
Citrix Workspaceアプリのバージョン
-
OSバージョン
-
セキュリティソフトウェアのステータス(ウイルス対策)
-
MDMソリューションによる企業登録
-
デバイス証明書
-
企業標準への準拠
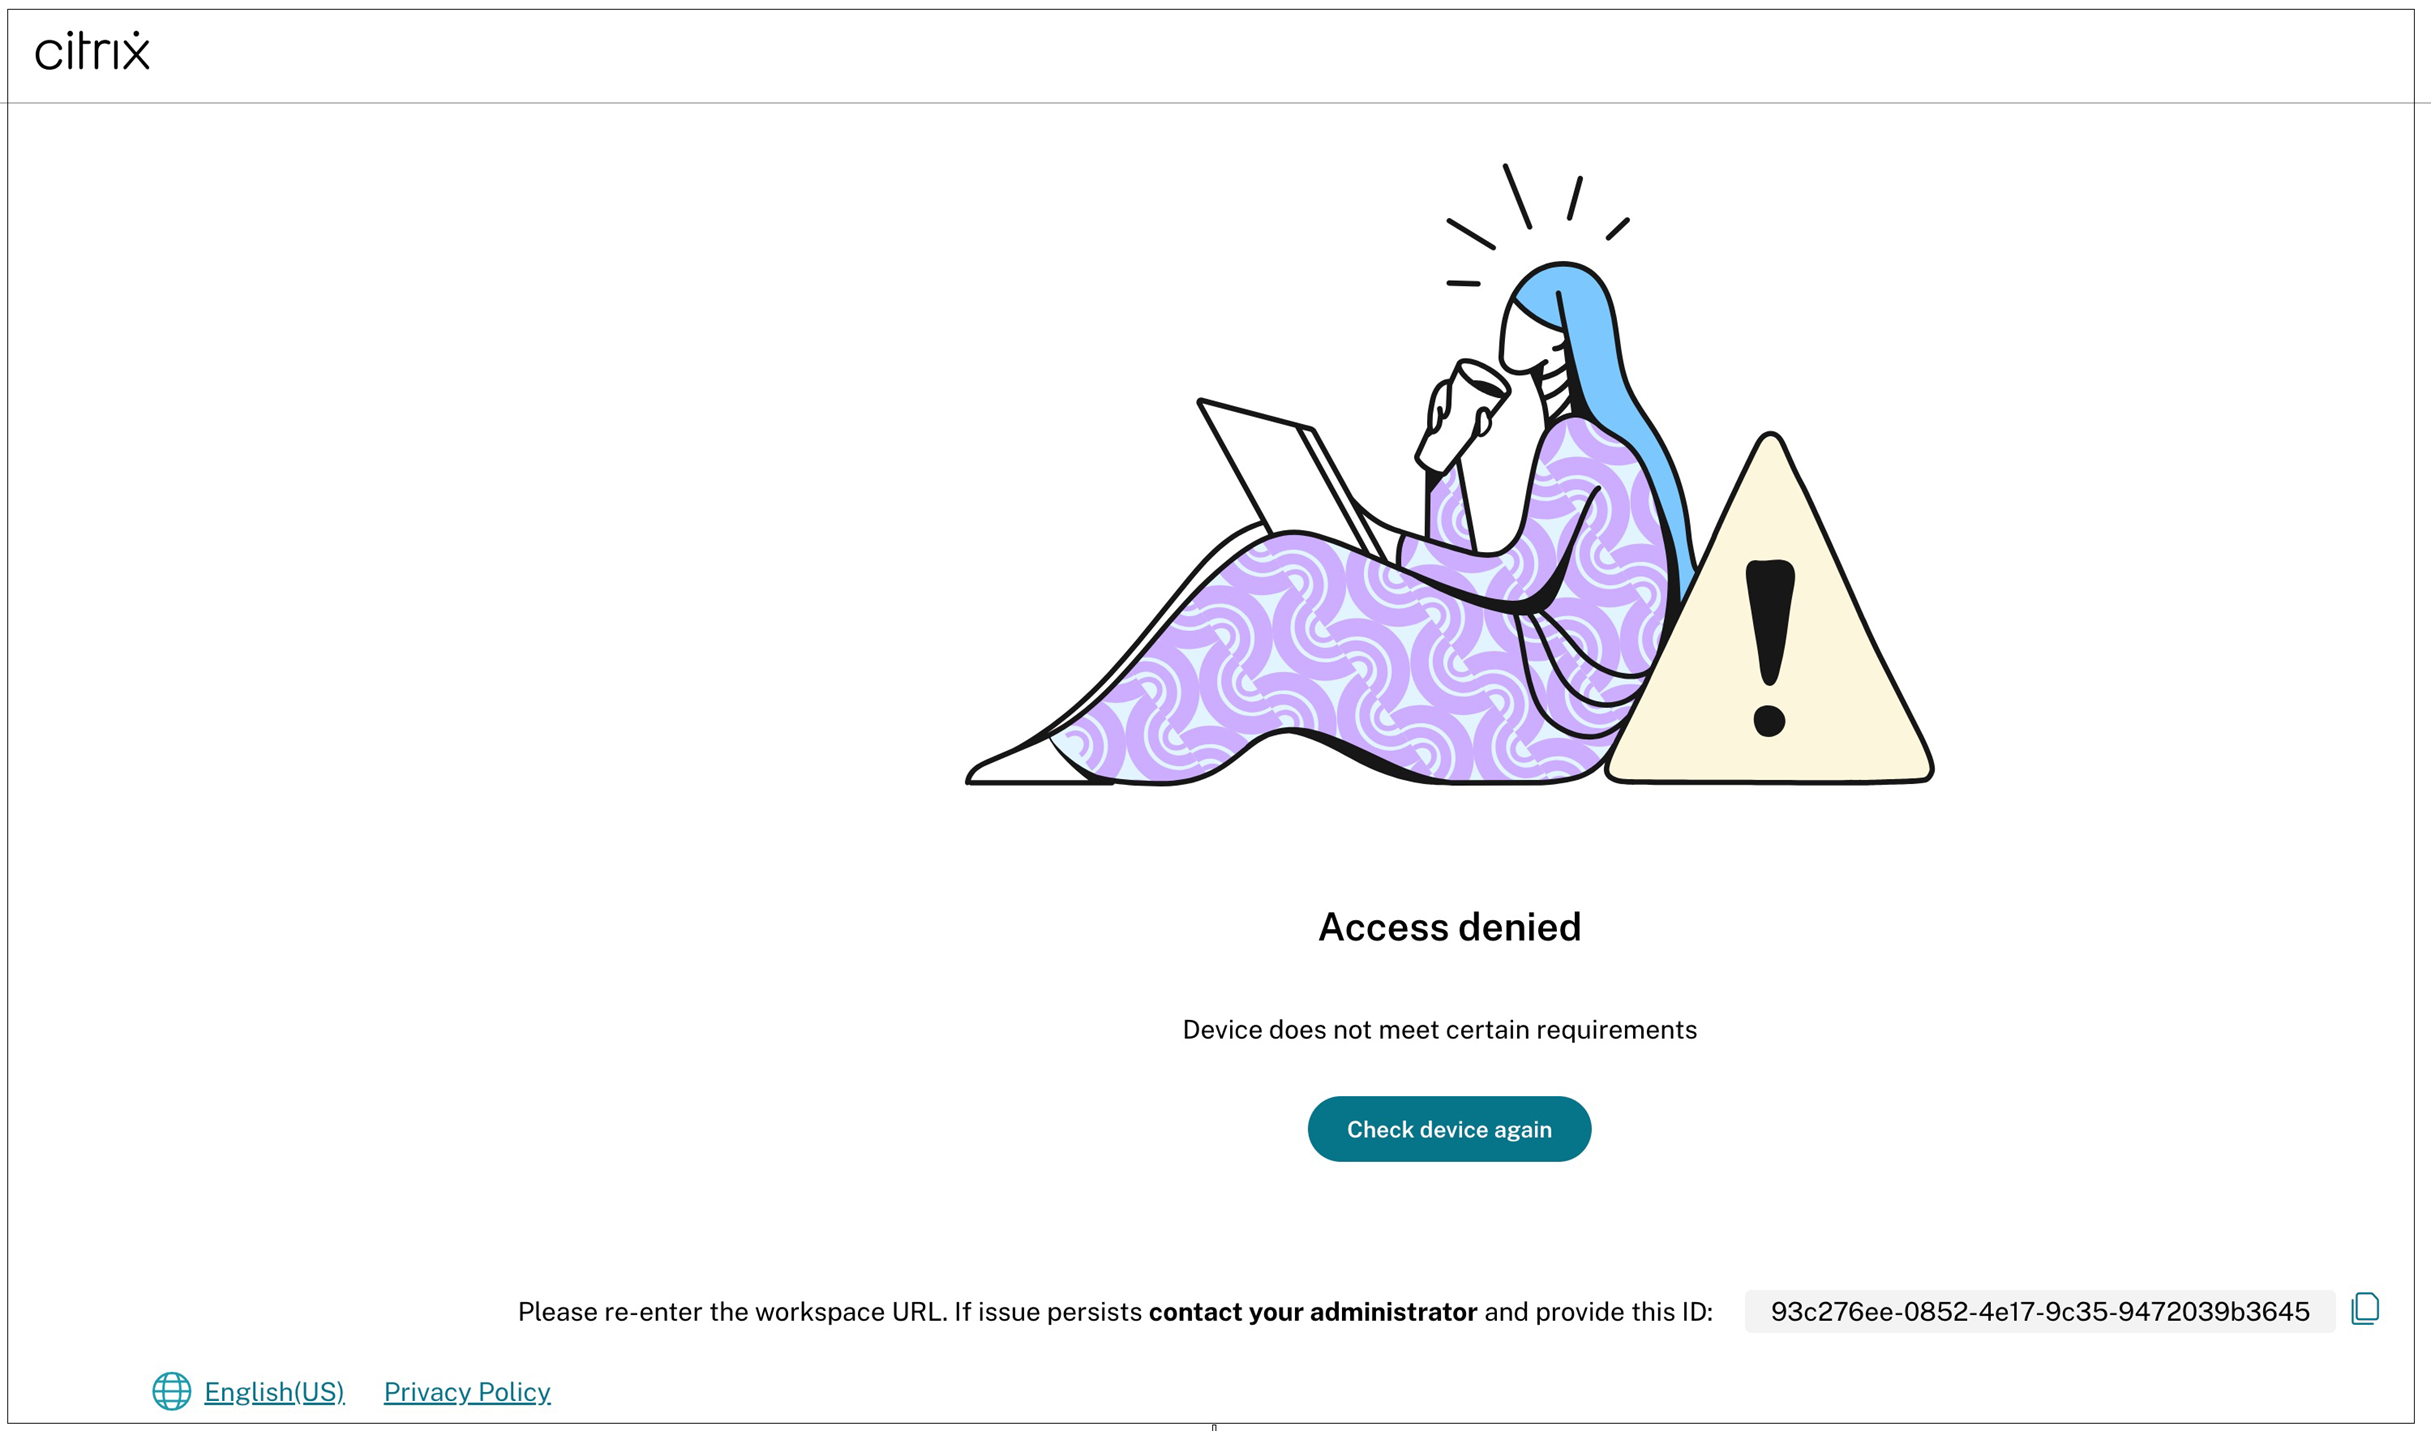
デバイスがこれらの要件を満たさない場合、認証が開始される前にアクセスがブロックされます。
例:
ユーザーが個人デバイスからログインしようとすると、Device Postureサービスはアンチウイルスソフトウェアがインストールされ、実行されていることを確認します。デバイスが管理者によって作成されたポリシー要件を満たさない場合、ログインは拒否され、信頼されたデバイスのみが機密リソースにアクセスできるようになります。
列挙: アプリケーションへのコンテキストに応じたアクセス
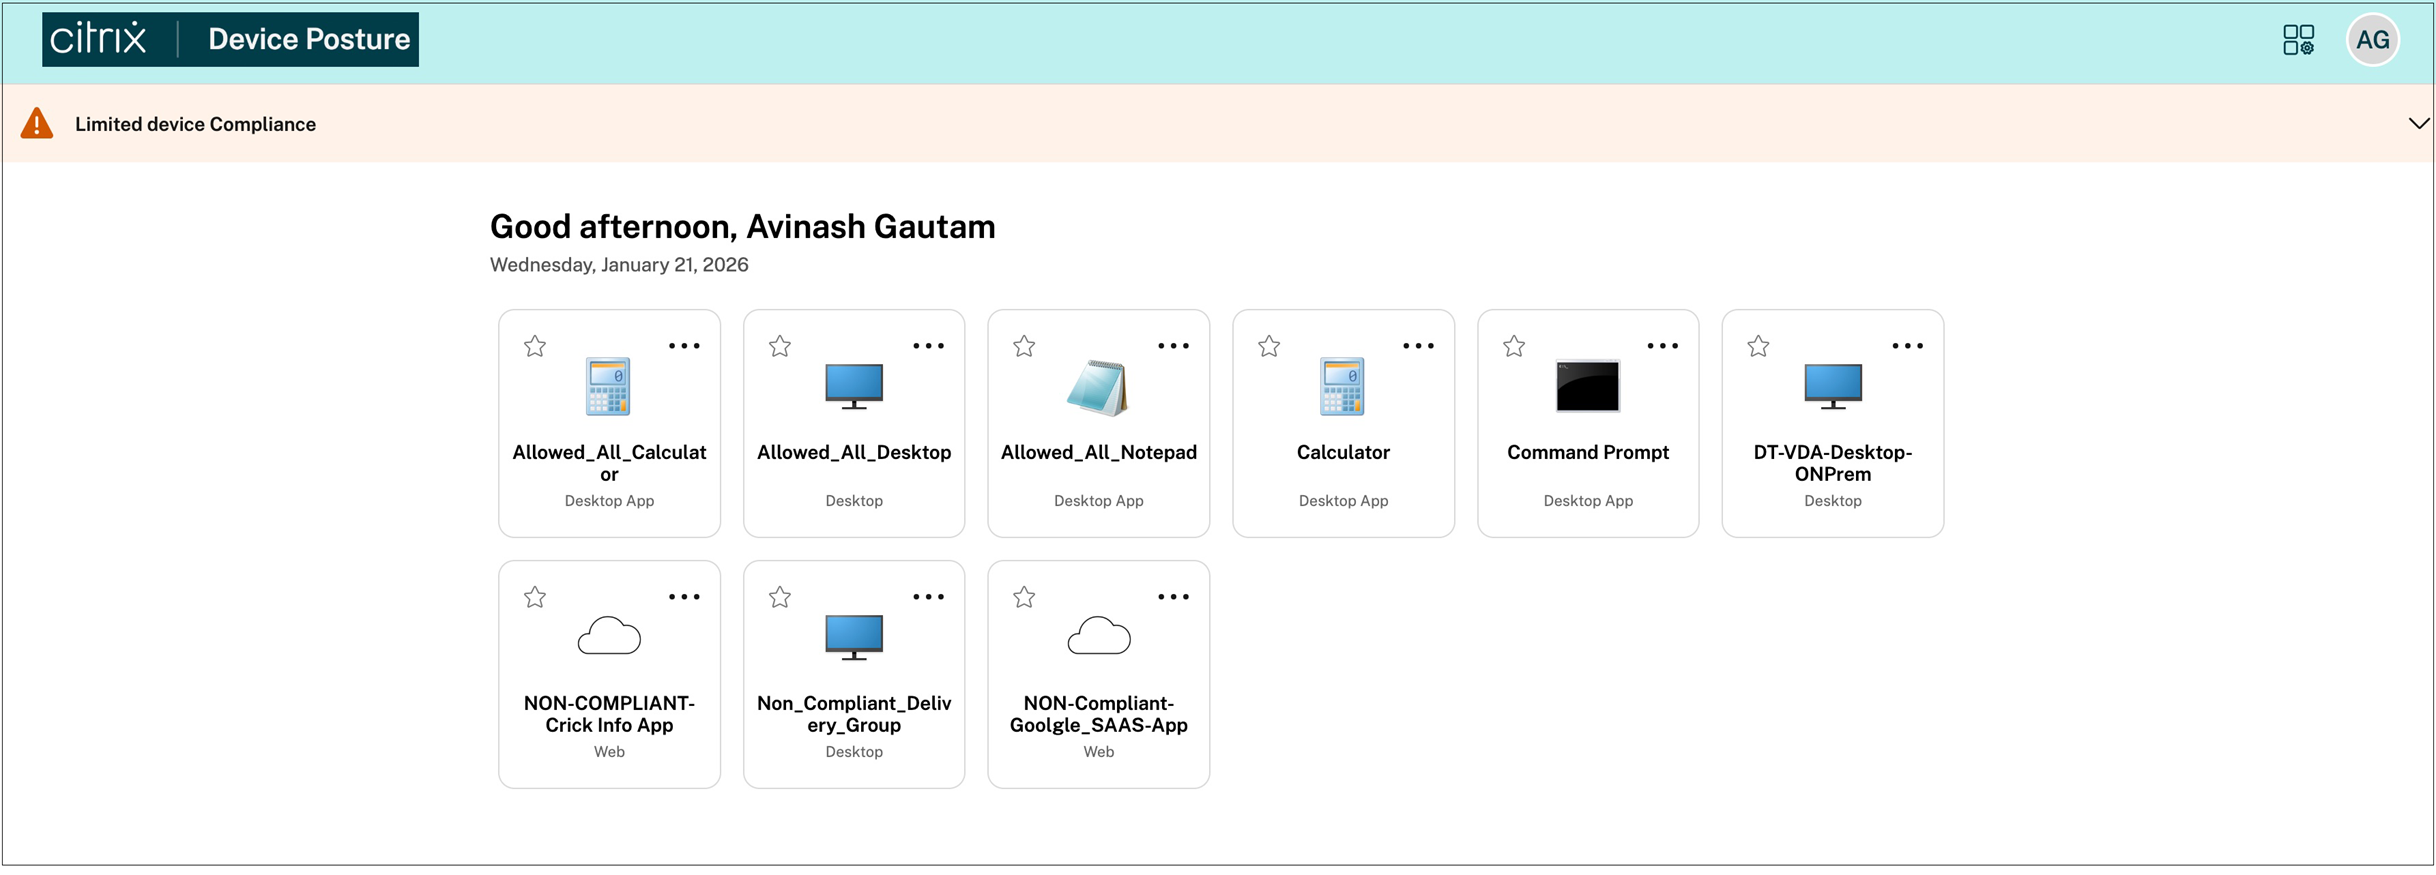
列挙フェーズ中、Device Postureサービスは、ユーザーがストアでアプリケーションを閲覧または列挙する際にデバイスのポスチャを評価することで、ポリシーの適用を継続します。管理者は、コンテキストに基づいて、どのアプリケーションまたはデスクトップが表示またはアクセス可能であるかを制限できます。
例:
デバイスが準拠している場合、ユーザーはすべての権限のあるアプリケーションを表示できます。準拠していない場合、特定のアプリが非表示になったり、クリップボードやファイル転送機能の無効化など、アクセスが制限されたりする可能性があります。
セッション中: 継続的なコンテキストに応じたアクセス評価
セッションが確立されると、deviceTRUSTが引き継ぎ、継続的なセッション内コンテキストアクセス制御を提供します。ログイン時にのみデバイスのポスチャをチェックする従来のソリューションとは異なり、deviceTRUSTはセッション全体でデバイスのコンテキストを監視し、エンドポイントの条件が変化するにつれてポリシーの動的な適用を可能にします。
詳細な制御: 管理者は、デバイスのコンテキストが変更された場合(たとえば、不正なUSBスティックの接続、ファイアウォールの無効化、暗号化されていないWi-Fiへの接続、ネットワークロケーションの変更など)に、セッションの切断、ポップアップ通知、監査などのアクションを設定できます。
例:
ユーザーが準拠デバイスからセッションを開始します。セッション中に、deviceTRUSTは変更を検出します。たとえば、デバイスが保護されていないネットワークに接続されたり、禁止されている周辺機器が接続されたりした場合です。システムは自動的にアクセスを制限したり、セッションを切断したり、必要なアクションをユーザーに通知したりして、継続的なコンプライアンスを維持できます。
アクセス拒否メッセージ(/en-us/device-posture/media/device-posture-device-trust-access-denied-message.png)
Device PostureサービスとdeviceTRUST連携のユースケース
Device PostureサービスとdeviceTRUST連携は、次のようなさまざまな重要なユースケースをサポートします。
-
バージョンコンプライアンス (承認されたオペレーティングシステムおよびアプリケーションバージョンへのアクセスを制限する)
-
ジオフェンシング (デバイスの位置情報に基づいてアクセスを制御する)
-
次のようなセキュリティ状態の継続的な監視。
-
アンチウイルスステータス
-
不正なソフトウェアエージェントからの保護 - クリップボード、ファイル転送、印刷の動的な制限による包括的なデータ損失防止 (DLP)
-
BYODシナリオにおける、不明または管理されていないデバイスの保護。
-
これらの機能により、管理者は動的なハイブリッド環境で継続的なコンプライアンスを維持し、リスクを軽減し、エンタープライズデータを保護できます。
バージョンコンプライアンス
承認されたバージョンのオペレーティングシステムとCitrix Workspaceアプリ (CWA) を実行しているデバイスのみがリソースにアクセスできるようにします。これにより、古くなったエンドポイントや脆弱なエンドポイントの接続を防ぎ、パッチが適用されていないシステムからのリスクを軽減します。
詳細なポリシー構成手順については、このチュートリアルを参照してください。
ジオフェンシング
デバイスの物理的な位置に基づいて、アプリケーションとデスクトップへのアクセスを制限します。たとえば、承認された国や企業オフィスからのみアクセスを許可し、デバイスが国境を越えた場合はアクセスを取り消します。
詳細なポリシー設定手順については、このチュートリアルを参照してください。
デバイスのセキュリティ状態の監視
アンチウイルスチェック: アンチウイルスチェックは、ログイン時およびユーザーセッション全体を通じて、信頼され保護されたデバイスのみがエンタープライズリソースにアクセスできるようにするための基本的なセキュリティ対策です。これは、デバイスのコンプライアンスが前提とされない動的、ハイブリッド、またはBYOD環境において特に重要です。
詳細なポリシー設定手順については、このチュートリアルを参照してください。