
设备姿态服务和 deviceTRUST - 强强联合
保护企业应用程序和数据的访问现在需要的不仅仅是静态策略。它们需要实时、上下文感知的控制,这些控制在用户旅程中持续适应。Citrix 设备姿态服务和 deviceTRUST 集成在每个阶段(预身份验证、枚举和会话内)提供全面的上下文访问覆盖。
要为您的特定环境配置设备姿态服务和 deviceTRUST,请参阅以下主题:
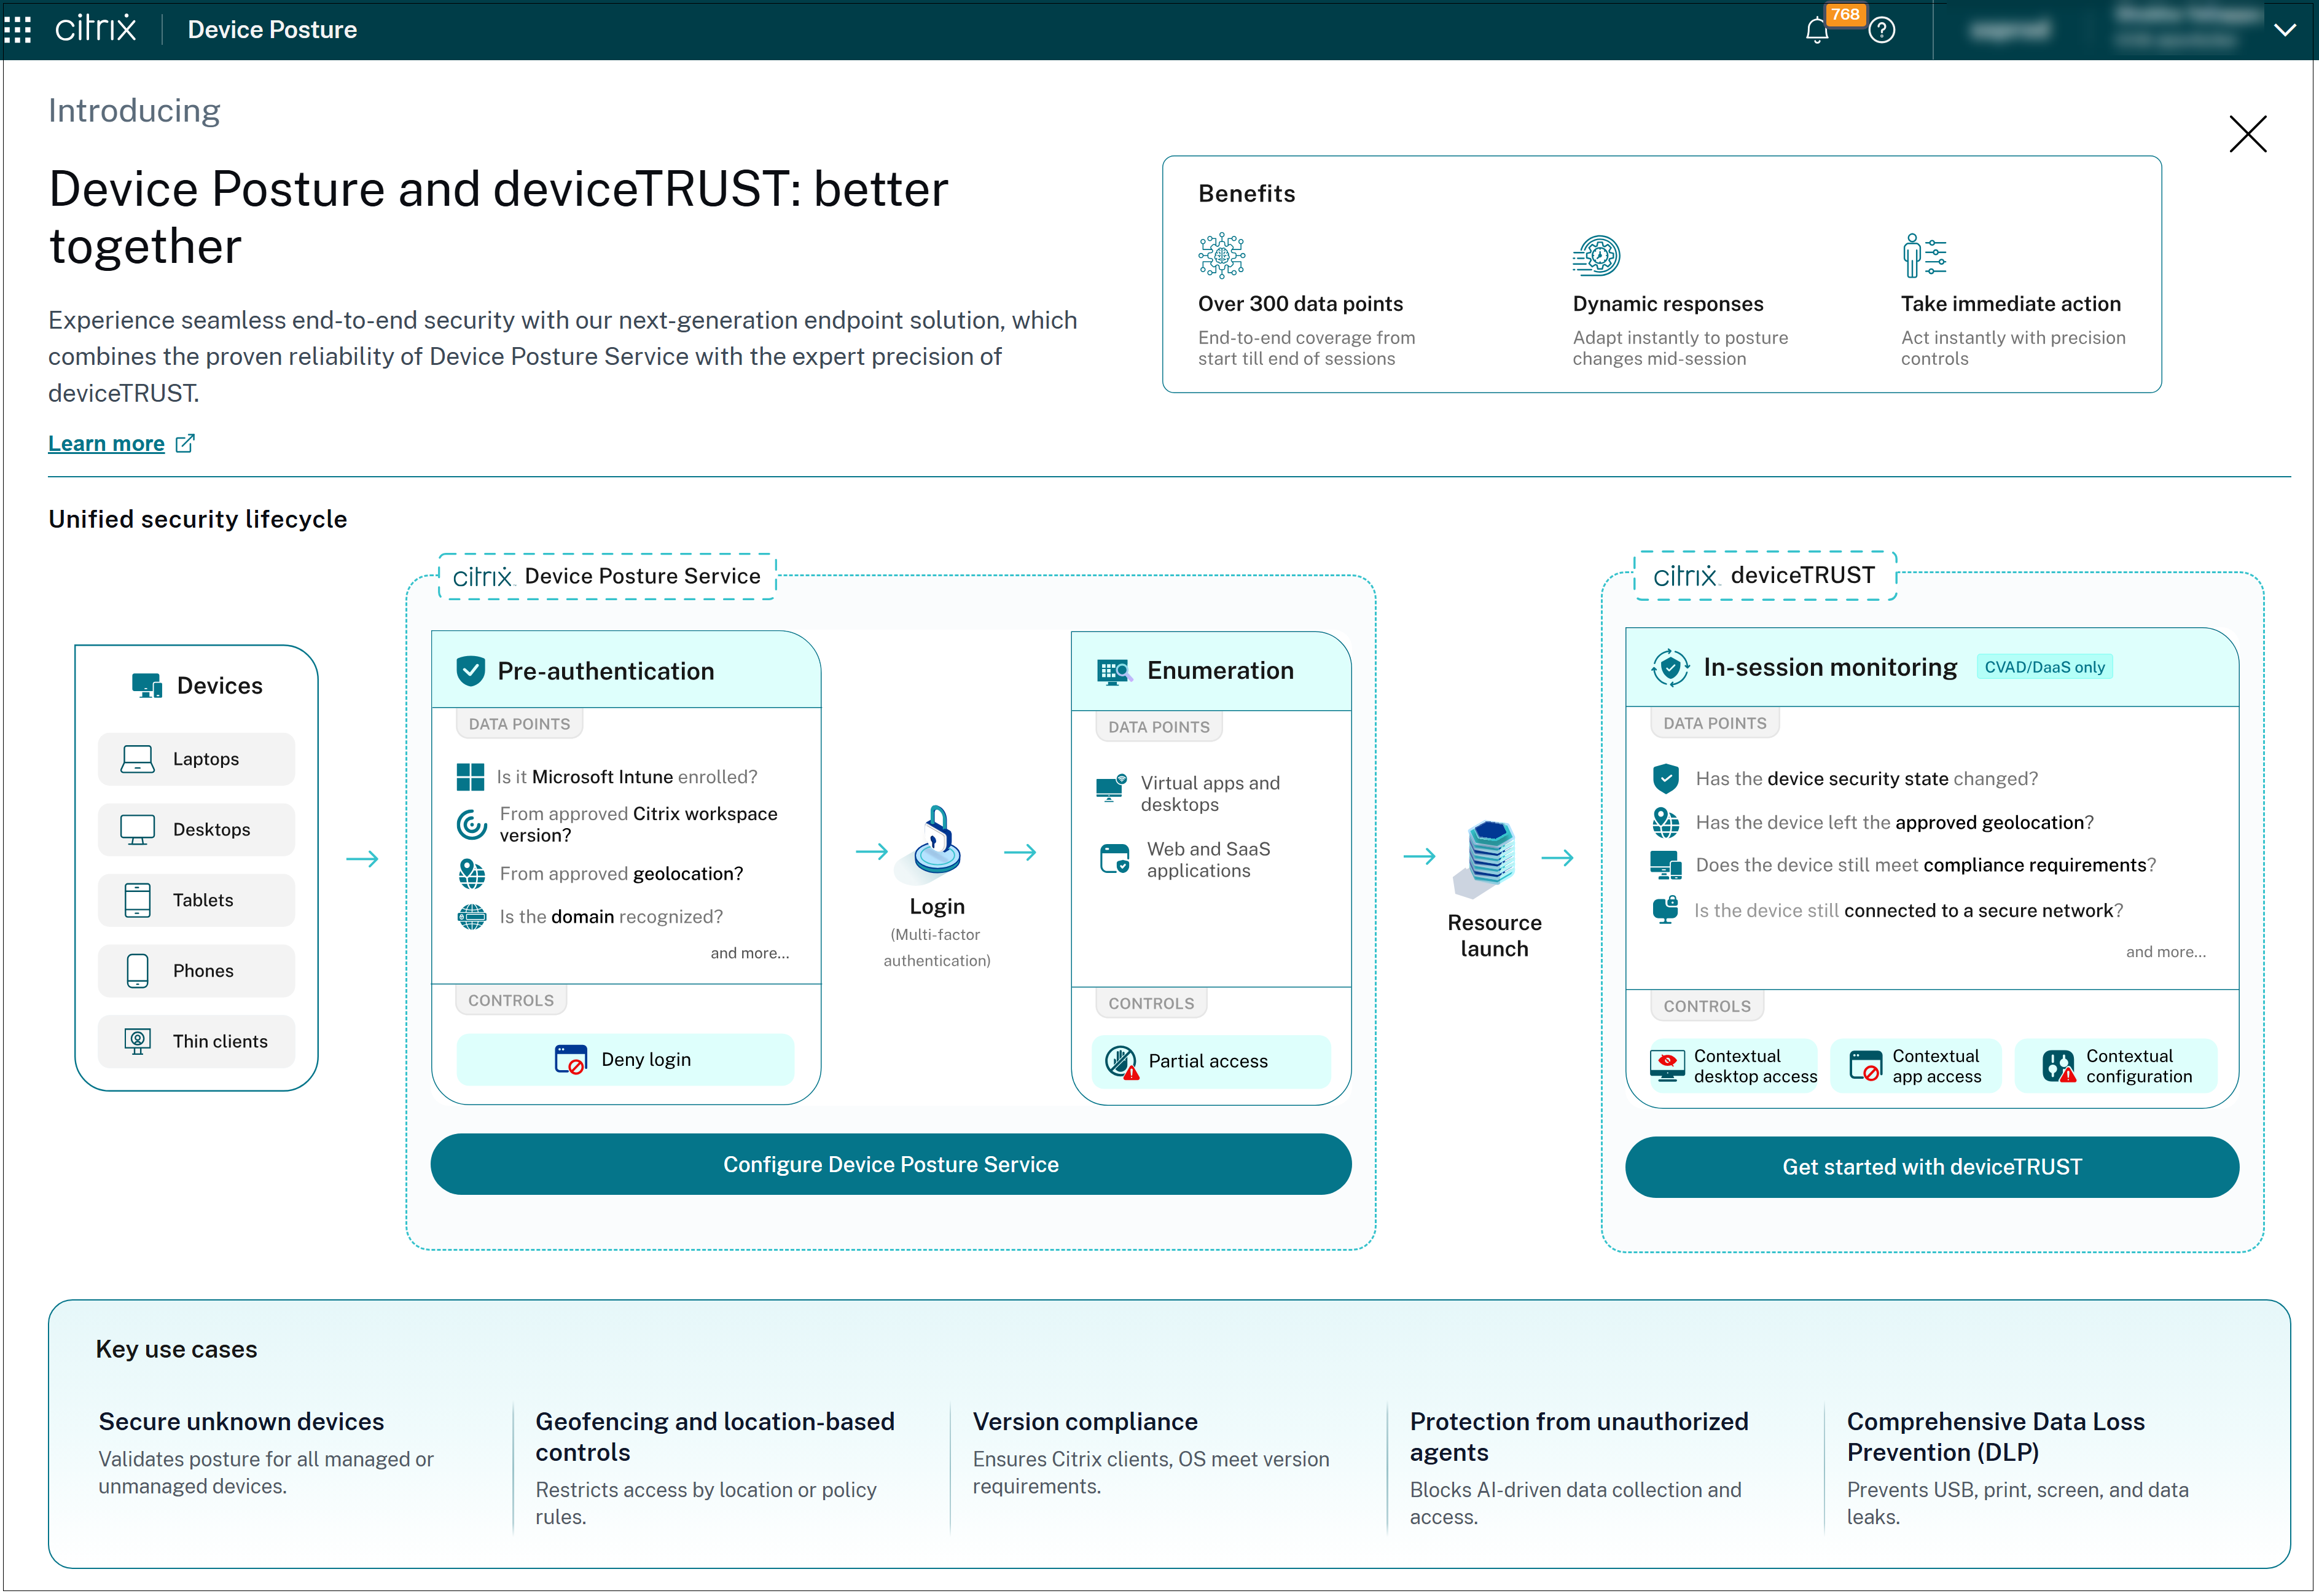
设备姿态服务和 deviceTRUST 如何协同工作
以下部分提供了有关设备姿态服务和 deviceTRUST 如何协同工作的信息。
预身份验证:在登录前建立信任
设备姿态服务充当第一道防线,在允许用户进行身份验证之前执行端点卫生检查。管理员可以定义策略来检查设备属性,例如:
-
Citrix Workspace 应用程序版本
-
操作系统版本
-
安全软件状态(防病毒)
-
通过 MDM 解决方案进行企业注册
-
设备证书
-
符合企业标准
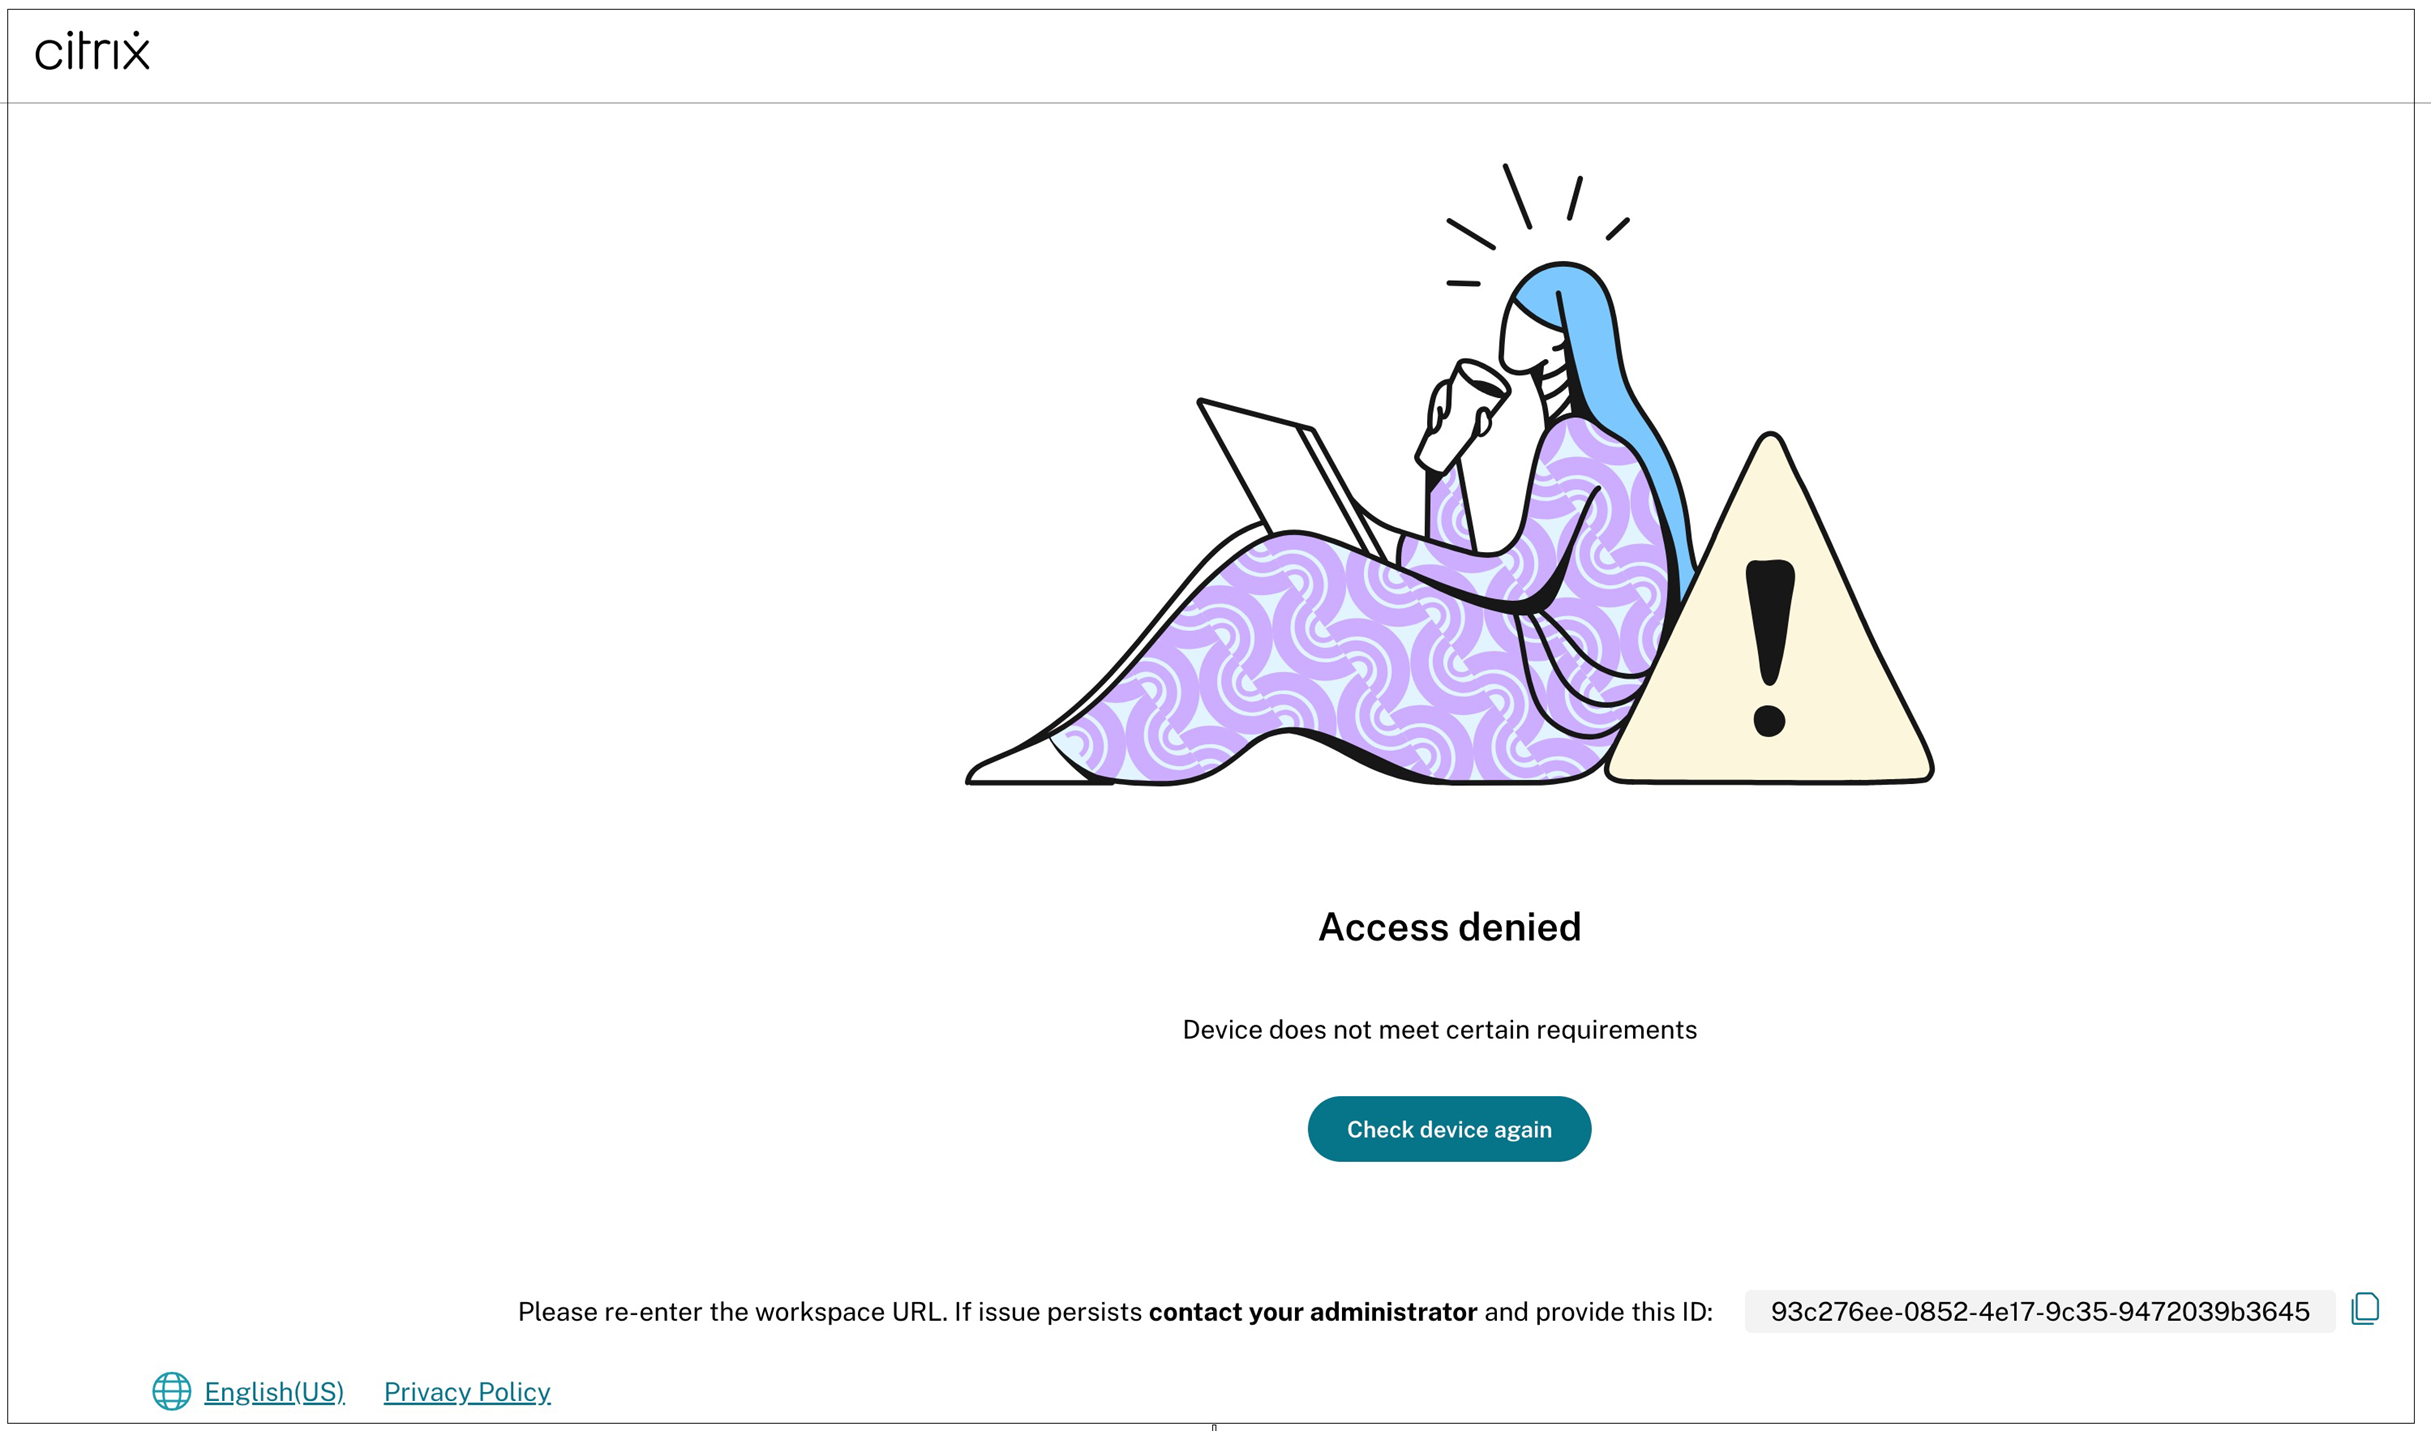
如果设备未能满足这些要求,则在身份验证开始之前就会阻止访问。
示例:
当用户尝试从个人设备登录时,设备姿态服务会验证防病毒软件是否已安装并正在运行。如果设备未能满足管理员创建的策略要求,则会拒绝登录,从而确保只有受信任的设备才能访问敏感资源。
枚举:对应用程序的上下文访问
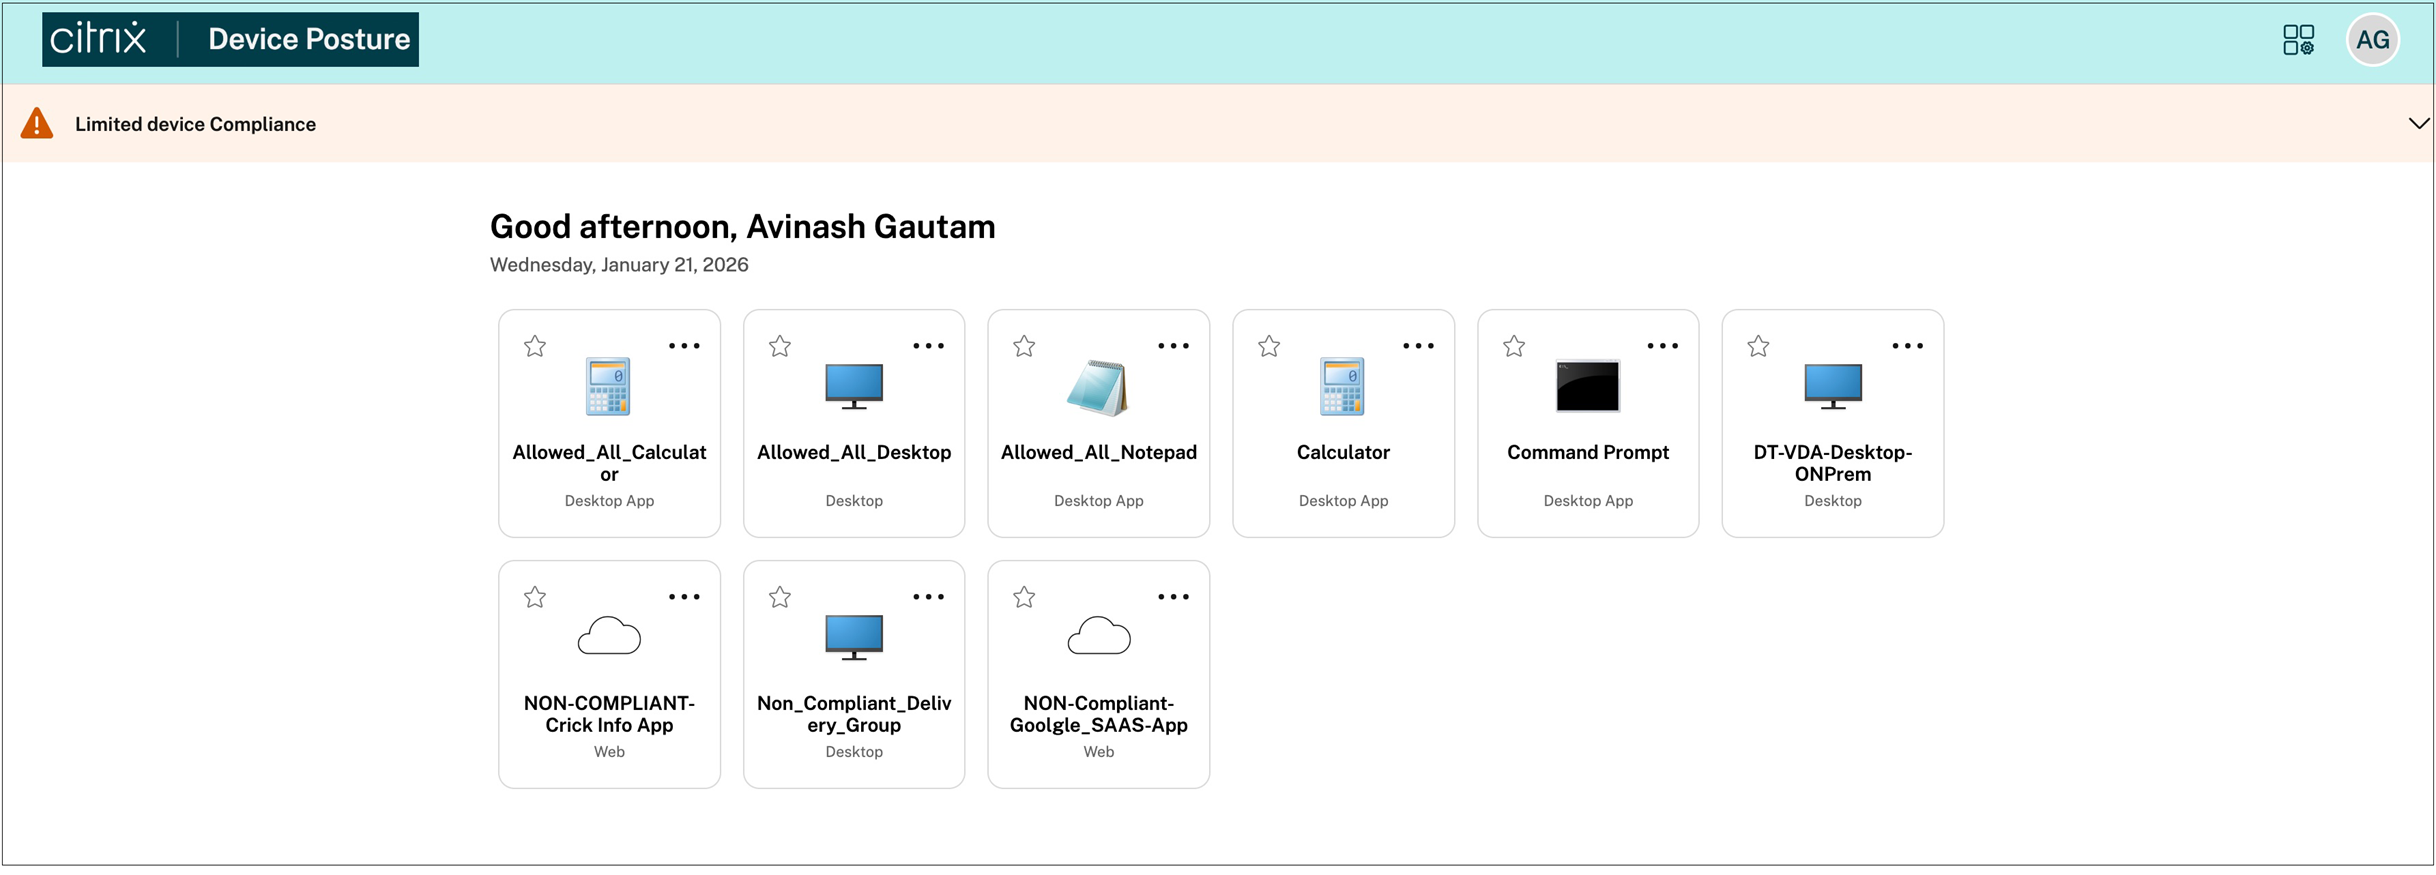
在枚举阶段,设备姿态服务通过在用户浏览或枚举商店中的应用程序时评估设备姿态来继续强制执行策略。管理员可以根据上下文限制哪些应用程序或桌面可见或可访问。
示例:
如果设备合规,用户将看到所有有权使用的应用程序。如果设备不合规,则某些应用程序可能会被隐藏,或者访问可能会受到限制,例如禁用剪贴板或文件传输功能。
会话内:持续的上下文访问评估
会话建立后,deviceTRUST 接管以提供持续的会话内上下文访问控制。与仅在登录时检查设备姿态的传统解决方案不同,deviceTRUST 在整个会话期间监控设备上下文,从而在端点条件发生变化时动态强制执行策略。
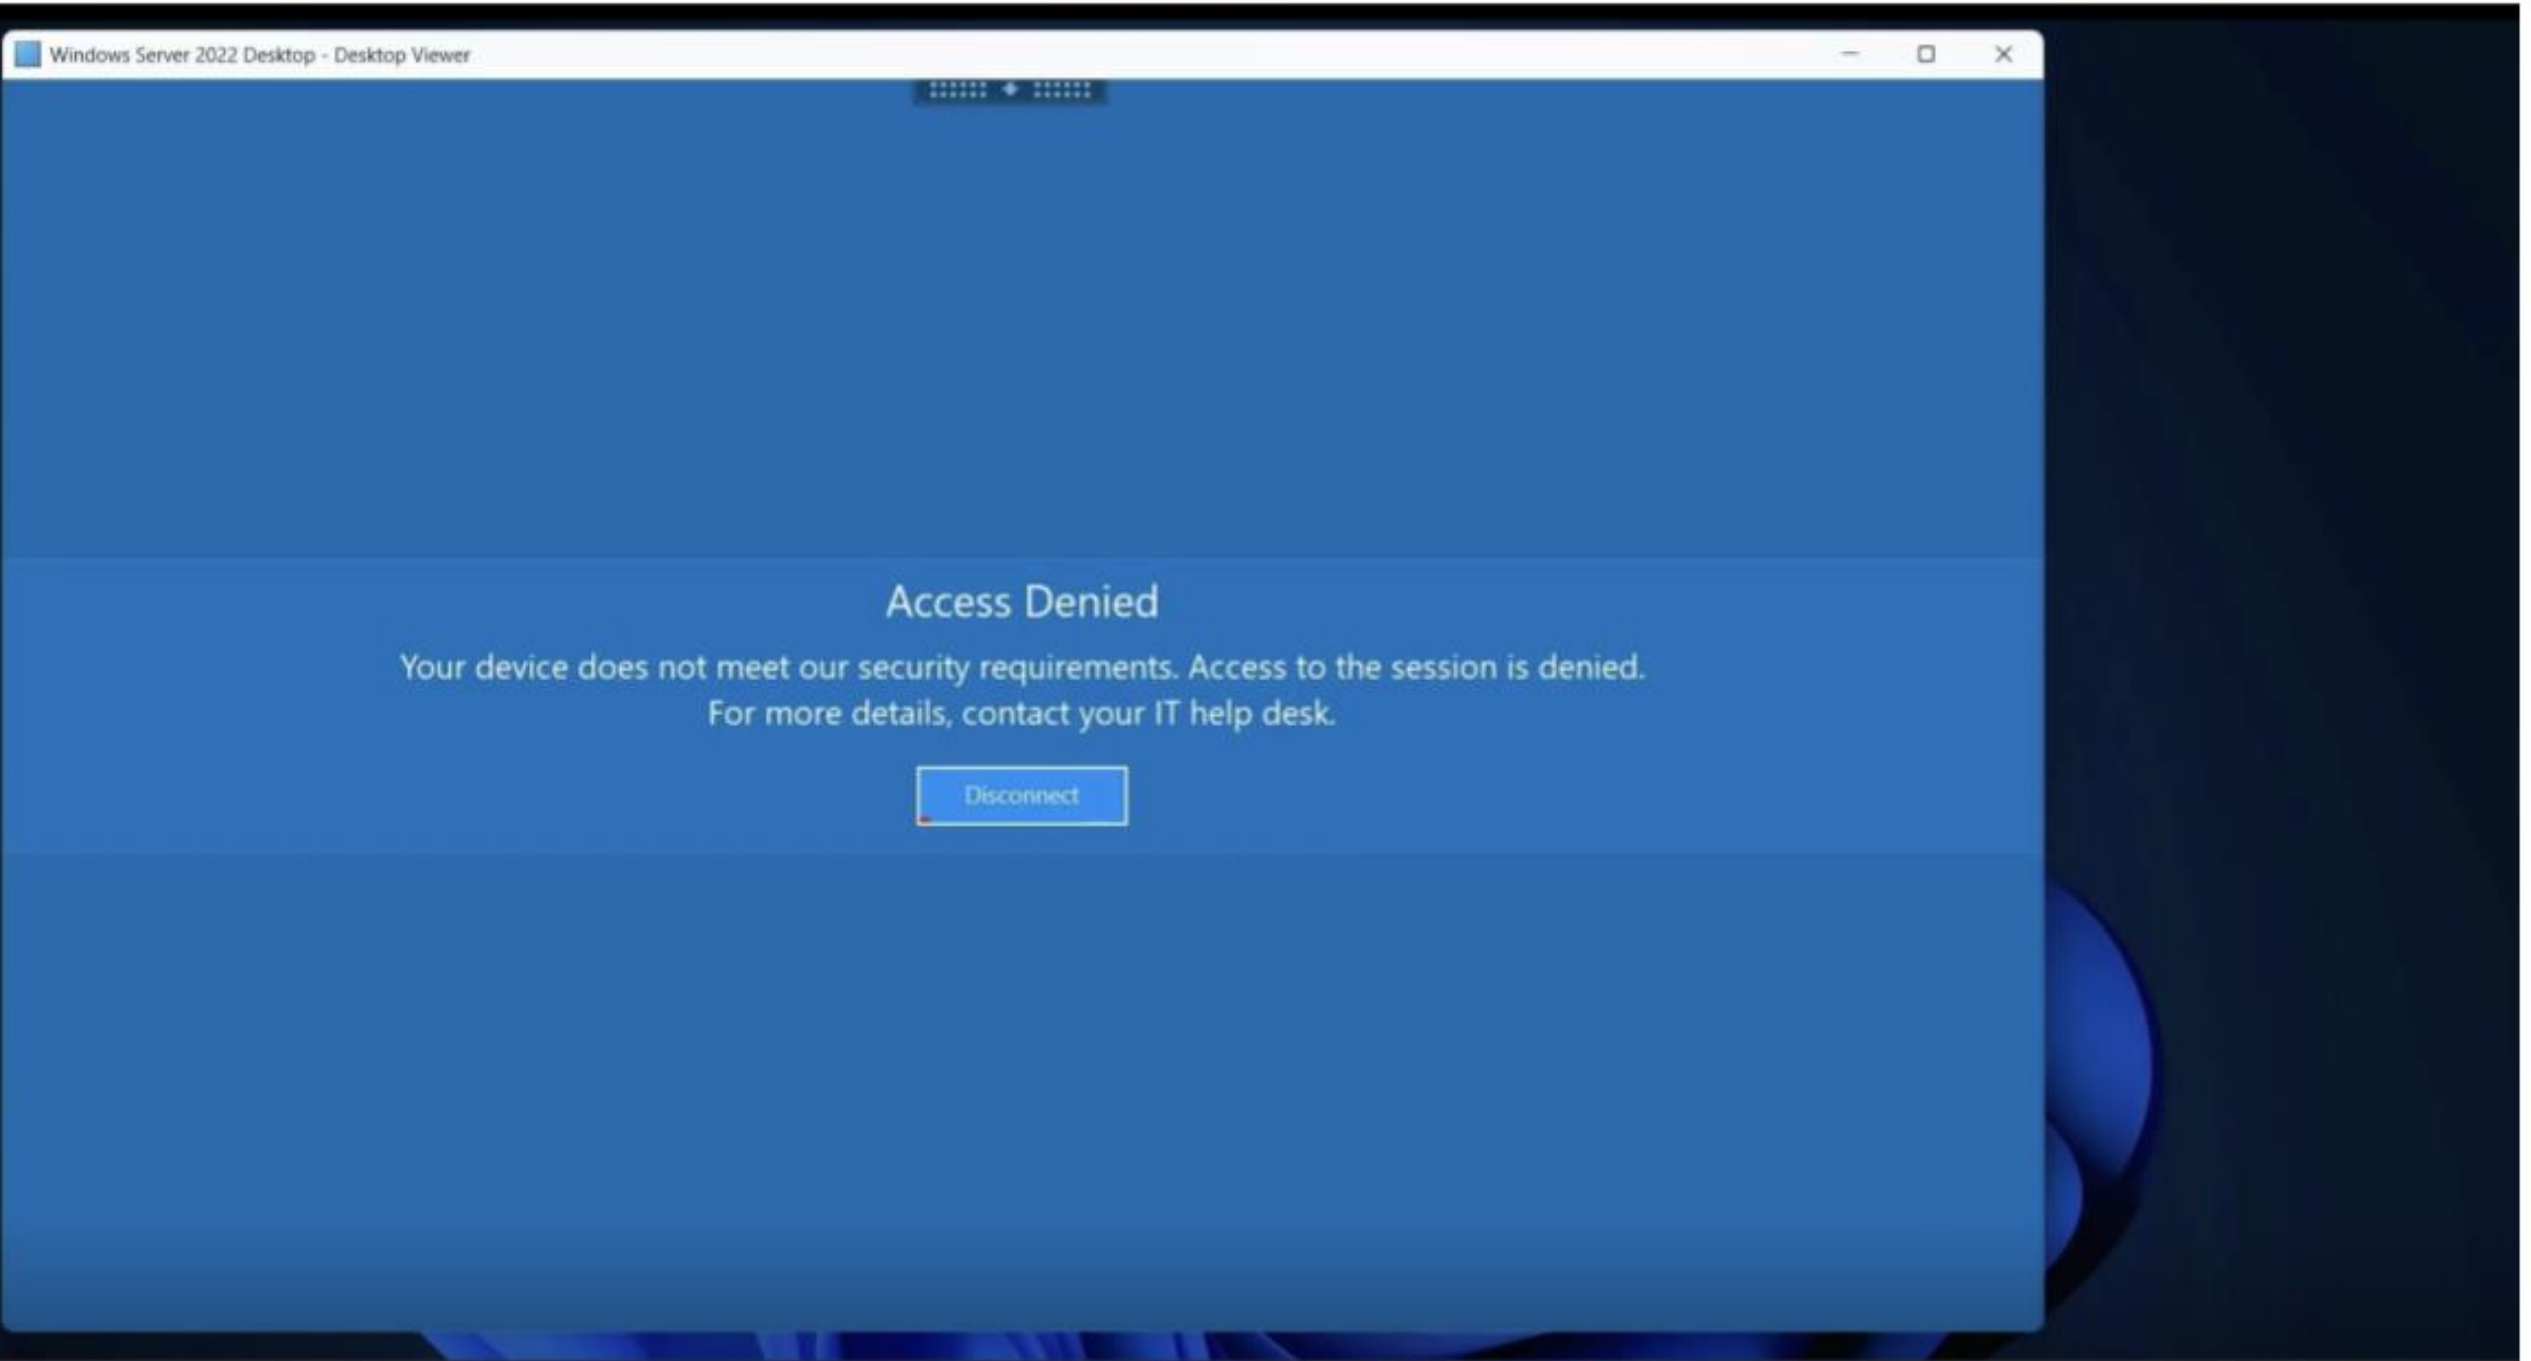
精细控制: 当设备上下文发生变化时(例如,插入未经授权的 USB 闪存盘、禁用防火墙、连接到未加密的 Wi-Fi、更改网络位置),管理员可以配置会话断开连接、弹出通知或审计等操作。
示例:
用户从合规设备启动会话。在会话期间,deviceTRUST 检测到更改——例如,设备连接到不安全的网络或连接了被禁止的外围设备。系统可以自动限制访问、断开会话或通知用户所需的操作,从而保持持续合规。
设备姿态服务与 deviceTRUST 集成的用例
设备姿态服务与 deviceTRUST 集成支持一系列关键用例,例如:
-
版本合规性(限制访问经批准的操作系统和应用程序版本)
-
地理围栏(根据设备位置控制访问)
-
持续监控安全状态,例如:
-
防病毒状态
-
防止未经授权的软件代理 - 通过动态限制剪贴板、文件传输和打印,实现全面的数据丢失防护 (DLP)
-
在 BYOD 场景中保护未知或非托管设备。
-
这些功能使管理员能够在动态混合环境中保持持续合规性、降低风险并保护企业数据。
版本合规性
确保只有运行经批准的操作系统和 Citrix Workspace 应用程序 (CWA) 版本的设备才能访问资源。这可以防止过时或易受攻击的端点连接,从而降低未打补丁系统带来的风险。
有关详细的策略配置步骤,请参阅此教程。
地理围栏
根据设备的物理位置限制对应用程序和桌面的访问。例如,仅允许从经批准的国家或公司办公室访问,如果设备越过边界则撤销访问权限。
有关详细的策略配置步骤,请参阅此教程。
监控设备安全状态
杀毒软件检查:检查杀毒软件是一项基础安全措施,有助于确保只有受信任、受保护的设备才能在登录时和整个用户会话期间访问企业资源。这在动态、混合或BYOD环境中尤为重要,因为在这些环境中无法假定设备合规性。
有关详细的策略配置步骤,请参阅此教程。