
App Protection-Funktionen
Dieser Artikel hebt die App Protection-Funktionen hervor, die von der Citrix Workspace-App für Windows, der Citrix Workspace-App für Linux und der Citrix Workspace-App für Mac unterstützt werden.
Anti-Keylogging
Für die Citrix Workspace™-App für Windows, Linux und Mac
Durch Verschlüsselung verwürfeln die Anti-Keylogging-Funktionen von App Protection den Text, den der Benutzer sowohl auf physischen als auch auf Bildschirmtastaturen eingibt. Die Anti-Keylogging-Funktion verschlüsselt den Text, bevor ein Keylogging-Tool darauf vom Kernel- oder Betriebssystemebene aus zugreifen kann. Ein auf dem Client-Endpunkt installierter Keylogger, der die Daten vom Betriebssystem oder Treiber liest, erfasst den gehashten Text anstelle der Tastenanschläge, die der Benutzer eingibt. App Protection-Richtlinien sind nicht nur für veröffentlichte Anwendungen und Desktops aktiv, sondern auch für Citrix Workspace-Authentifizierungsdialoge. Ihr Citrix Workspace ist ab dem Moment geschützt, in dem Ihre Benutzer den ersten Authentifizierungsdialog öffnen. App Protection verwürfelt Tastenanschläge und liefert Keyloggern unlesbaren Text.
Die Administratoren können Anti-Keylogging für die folgenden Ressourcentypen aktivieren:
-
Virtuelle Apps und Desktops
-
Interne Web- und SaaS-Apps
-
Authentifizierungsbildschirme
-
Self-Service-Plug-in (SSP)-Bildschirme
Für die Citrix Workspace-App für iOS}
Diese Funktion schützt vor Keylogging-Versuchen auf Anwendungsebene und stellt sicher, dass sensible Informationen, die in geschützte Anwendungen eingegeben werden, sicher bleiben. Diese Funktion ermöglicht Ihnen die ausschließliche Verwendung der von Apple bereitgestellten Standardtastaturen, wodurch sichergestellt wird, dass Tastenanschläge, die in geschützte Anwendungen eingegeben werden, nicht erfasst werden können. App Protection verhindert die Verwendung benutzerdefinierter Tastaturen als Teil der Anti-Keylogging-Funktion. Wenn Sie benutzerdefinierte Tastaturen aktiviert haben, können Sie diese deaktivieren und dann die Ressourcen weiterhin verwenden, die mit der Anti-Keylogging-Funktion von App Protection aktiviert sind.
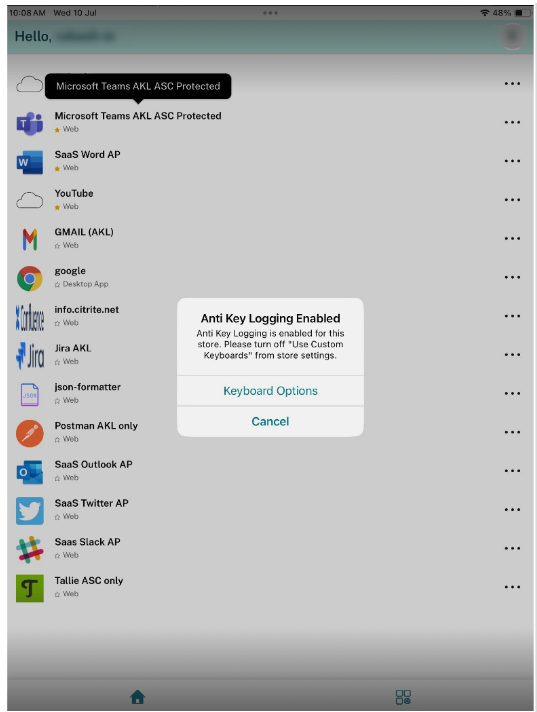
Die Administratoren können Anti-Keylogging für Folgendes aktivieren:
-
Virtuelle Apps und Desktops
-
Web- und SaaS-Apps, die über WebView geöffnet werden
-
Authentifizierungsbildschirme
Weitere Informationen zum Konfigurieren des App Protection-Features finden Sie unter App Protection konfigurieren.
Citrix Workspace-App für Android
Ab Version 25.7.0 unterstützt die Citrix Workspace-App für Android das App Protection Anti-Keylogging-Feature.
Nachdem Anti-Keylogging aktiviert wurde, gelten die folgenden Einschränkungen:
-
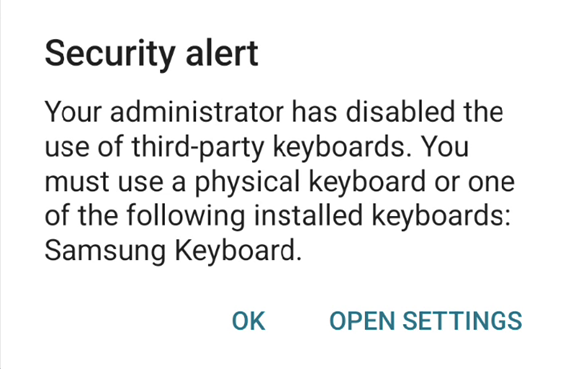
Ein Benutzer kann keine Nicht-OEM-Tastatur für Anti-Keylogging-fähige Ressourcen verwenden. Beispielsweise muss ein Benutzer auf einem Samsung-Gerät die Samsung-Tastatur verwenden. Wenn ein Benutzer eine Nicht-OEM-Softwaretastatur verwendet, wird die Tastatur beim Start der Ressource blockiert. Der Benutzer kann dann den Start fortsetzen und eine physische Tastatur verwenden oder muss zu den Einstellungen gehen und die Tastatur auf die OEM-Tastatur umstellen.
-
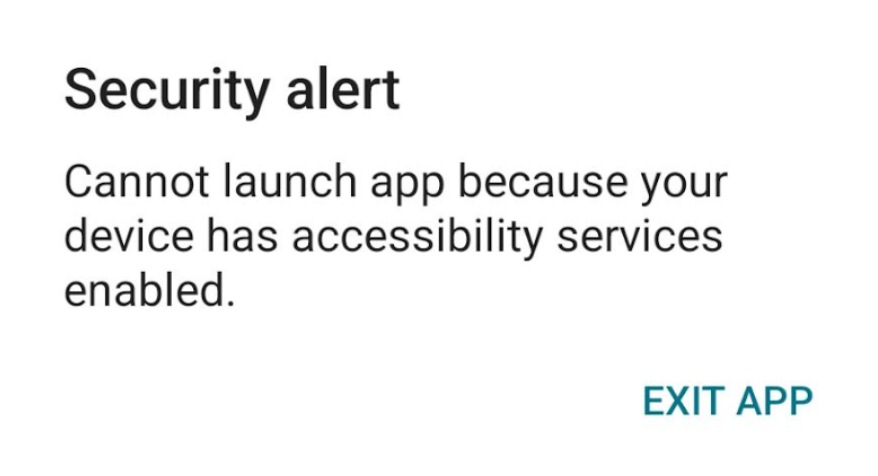
Der Eingabehilfedienst muss deaktiviert sein. Wenn der Eingabehilfedienst aktiviert ist, wird der Ressourcenstart mit folgendem Fehler blockiert:
-
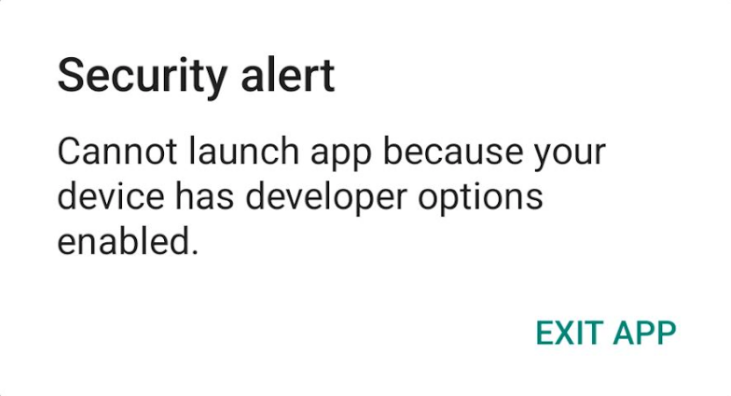
Der Entwicklermodus muss deaktiviert sein. Wenn der Entwicklermodus aktiviert ist, wird der Start mit folgendem Fehler blockiert:
Empfehlungen
Aktivieren Sie die Root-Erkennung. Ein gerootetes Gerät reduziert die Sicherheitsposition des Endbenutzers erheblich. Wir empfehlen Ihnen, die Root-Erkennungsfunktion zu aktivieren. Klicken Sie hier für Anweisungen.
Feature-Einschränkungen
Wir unterstützen Anti-Keylogging nicht auf dem Tab Benutzerdefiniertes Chrome und dem Benutzerdefinierten Portal. Wenn Sie die Citrix Workspace-App auf einem verwalteten Gerät installieren, regelt die administrative App primär dessen Sicherheit. In dieser Konfiguration behält die Admin-App die umfassende Kontrolle über das Gerät und kann Tastatureingaben erfassen, selbst wenn Anti-Keylogging aktiviert ist.
Frühere Versionen (vor 25.7.0)
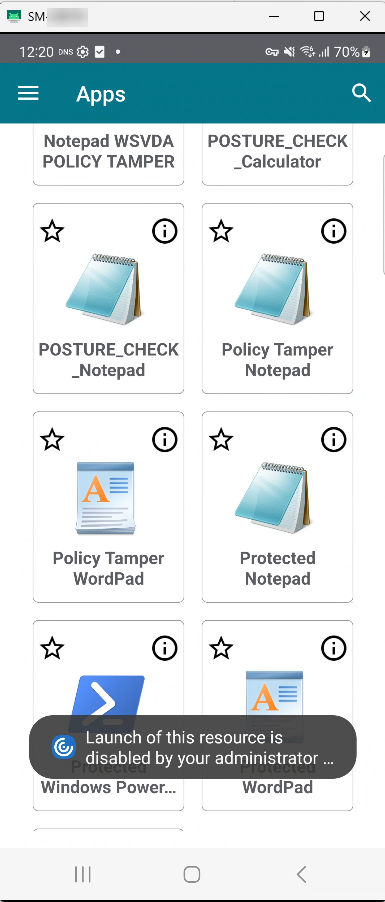
Für Citrix Workspace-App für Android-Versionen vor 25.7.0 wird die Anti-Keylogging-Funktion nicht unterstützt. Wenn Sie versuchen, eine App mit aktiviertem Anti-Keylogging zu öffnen, startet die App nicht und zeigt die folgende Fehlermeldung an:
"Der Start dieser Ressource wurde von Ihrem Administrator aus Sicherheitsgründen deaktiviert"
Anti-Bildschirmaufnahme
Für Citrix Workspace-App für Windows, Linux und Mac
Anti-Bildschirmaufnahme verhindert, dass eine App versucht, einen Screenshot zu erstellen oder den Bildschirm innerhalb einer virtuellen App- oder Desktopsitzung aufzuzeichnen. Die Bildschirmaufnahme-Software kann Inhalte innerhalb des Aufnahmebereichs nicht erkennen. Der von der App ausgewählte Bereich wird ausgegraut, oder die App erfasst nichts anstelle des Bildschirmabschnitts, den sie kopieren möchte. Die Anti-Bildschirmaufnahme-Funktion gilt für Snip & Sketch, das Snipping Tool und Umschalt+Strg+Druck unter Windows.
Ein weiterer Anwendungsfall für die Anti-Bildschirmaufnahme ist die Verhinderung der Weitergabe sensibler Daten in virtuellen Besprechungen oder Webkonferenzanwendungen wie GoToMeeting, Microsoft Teams oder Zoom. App Protection verhindert unbeabsichtigtes Teilen, indem in Webkonferenzen ein leerer Bildschirm angezeigt wird, wenn Apps geschützt sind. Diese Funktion stellt sicher, dass sensible Daten nicht versehentlich aus der Organisation gelangen. Diese Funktion kann bei der Einhaltung von Vorschriften in regulierten Branchen helfen, da die Absicht bei der Offenlegung einer Datenschutzverletzung nicht berücksichtigt wird.
Die Administratoren können die Anti-Bildschirmaufnahme für die folgenden Ressourcentypen aktivieren:
-
Virtuelle Apps und Desktops
-
Interne Web- und SaaS-Apps
-
Authentifizierungsbildschirme
-
Self-Service-Plug-in (SSP)-Bildschirme
Hinweis:
Wenn Sie zwei virtuelle Desktops gestartet haben, wobei ein virtueller Desktop mit der Anti-Screen-Capture-Funktion aktiviert ist und der andere virtuelle Desktop nicht mit der Anti-Screen-Capture-Funktion aktiviert ist, dann ist die Anti-Screen-Capture-Funktion für beide virtuellen Desktops anwendbar. Sie können von keinem der virtuellen Desktops einen Screenshot erstellen.
Falls Sie den virtuellen Desktop, der mit der Anti-Screen-Capture-Funktion aktiviert ist, minimiert haben, ist die Anti-Screen-Capture-Funktion weiterhin für den virtuellen Desktop ohne die Anti-Screen-Capture-Funktion anwendbar.
Bildschirmaufnahme-Erkennung und -Benachrichtigung
Für die Citrix Workspace-App für Windows können Sie eine Benachrichtigung anzeigen, wenn ein möglicher Versuch einer Bildschirmaufnahme auf geschützten Ressourcen erfolgt. Informationen zu den durch App Protection geschützten Ressourcen finden Sie unter Was schützt App Protection?
Die Benachrichtigung wird angezeigt, wenn Folgendes vorliegt:
-
Versuch, einen Screenshot zu erstellen oder ein Video über ein Bildschirmaufnahme-Tool aufzuzeichnen.
-
Versuch, einen Screenshot über die Druck-Taste zu erstellen.
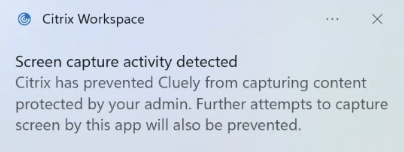
Schritte zum Deaktivieren von Bildschirmaufnahme-Benachrichtigungen finden Sie in der Dokumentation Bildschirmaufnahme-Benachrichtigungen deaktivieren.
Hinweis:
Die Benachrichtigung wird nur einmal pro laufender Instanz des Bildschirmaufnahme-Tools angezeigt. Die Benachrichtigung wird erneut angezeigt, wenn Sie das Tool neu starten und versuchen, den Bildschirm aufzunehmen.
Für die Citrix Workspace-App für iOS}
Ab Version 24.9.0 unterstützt die Citrix Workspace-App für iOS} die Anti-Screen-Capture-Funktion. App Protection verhindert die Exfiltration vertraulicher Informationen wie Benutzeranmeldeinformationen und sensibler Informationen, die auf dem Bildschirm angezeigt werden. Die Funktion hindert Benutzer und Angreifer daran, Screenshots zu erstellen und Keylogger zu verwenden, um sensible Informationen zu sammeln und auszunutzen.
Die Anti-Screen-Capture-Funktion wird sowohl in Einzel- als auch in Multi-Monitor-Szenarien unterstützt. Um die Funktion zu aktivieren, führen Sie die Konfigurationsschritte aus, die im Abschnitt Konfiguration beschrieben sind.
Die Administratoren können die Anti-Screen-Capture-Funktion für Folgendes aktivieren:
-
Virtuelle Apps und Desktops
-
Web- und SaaS-Apps, die über WebView geöffnet werden
-
Authentifizierungsbildschirme
Unterstützung für Anti-Screen-Capture
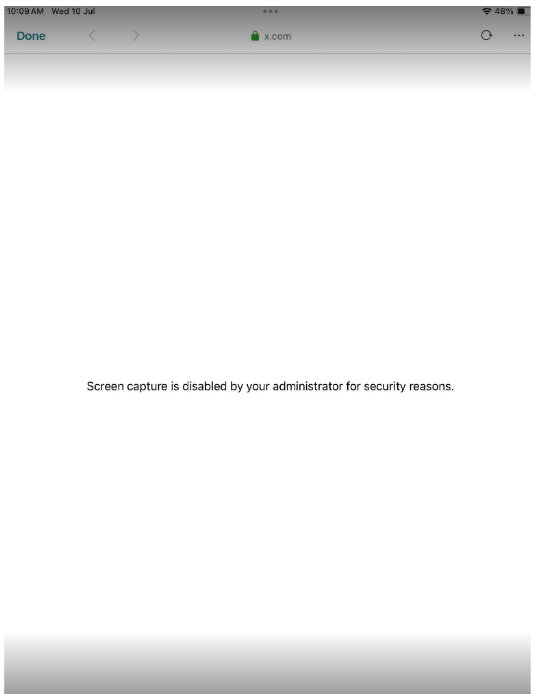
Diese Funktion verhindert unbefugte Bildschirmaufnahmen, -aufzeichnungen, QuickTime-Bildschirmspiegelung, Bildschirmfreigabe und App-Wechsel. Die Anti-Screen-Capture-Funktion ist für Authentifizierungsbildschirme, Web- oder SaaS-Apps sowie Citrix Virtual Apps and Desktops verfügbar. Wenn Sie einen Bildschirm erfassen, wird in den Aufnahmemedien anstelle des tatsächlich auf dem Bildschirm angezeigten Inhalts eine benutzerdefinierte Meldung Die Bildschirmaufnahme wurde von Ihrem Administrator aus Sicherheitsgründen deaktiviert angezeigt. Anti-Screen-Capture schützt vor verschiedenen Formen des unbefugten Bildschirmzugriffs, wie zum Beispiel:
-
Screenshot: Verhindert die Aufnahme von Screenshots.
-
Bildschirmaufzeichnung: Blockiert Software zur Bildschirmaufzeichnung.
-
Bildschirmspiegelung: Deaktiviert die Spiegelung des Bildschirms auf andere Geräte.
-
Bildschirmfreigabe: Schränkt die Bildschirmfreigabefunktion ein.
-
App-Umschalter: Verhindert, dass vertrauliche Informationen in den Vorschauen des App-Umschalters sichtbar sind.
Verhalten von Ressourcen mit aktiviertem Anti-Screen-Capture in Multi-Monitor-Setups
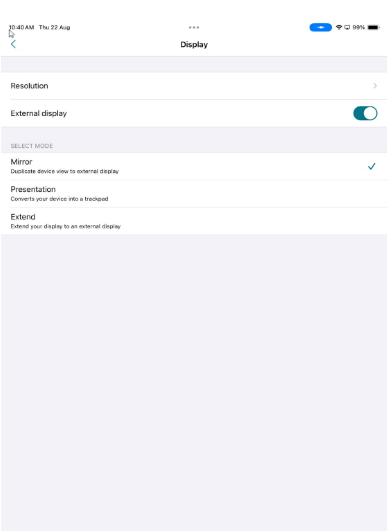
Der Multi-Monitor-Modus bezieht sich auf die Konfiguration, bei der ein iOS- oder iPadOS-Gerät an ein externes Display angeschlossen ist, sodass das Gerät mehrere Bildschirme gleichzeitig verwenden kann.
Es werden drei Modi unterstützt:
-
Spiegeln: Dupliziert die iPad-Anzeige auf dem angeschlossenen externen Monitor.
-
Präsentation: Projiziert die Desktop-Oberfläche auf den externen Monitor, während der iPad-Bildschirm als Trackpad fungiert.
-
Erweitern: Ermöglicht die Anzeige unterschiedlicher Inhalte auf jedem Display, wodurch unabhängige Ansichten auf dem iPad und dem externen Monitor möglich sind.
Virtuelle Apps und Desktops: Der Benutzer sieht die virtuelle App oder den virtuellen Desktop auf dem externen Monitor, abhängig vom ausgewählten Anzeigemodus. Wenn der Benutzer versucht, einen Screenshot zu erstellen, sind die Inhalte auf allen Bildschirmen geschützt.
Authentifizierungsbildschirme, Web- oder SaaS-Apps: Auf dem externen Monitor sieht der Benutzer den folgenden Bildschirm anstelle des tatsächlichen Authentifizierungsbildschirms, der Web- oder SaaS-Apps.
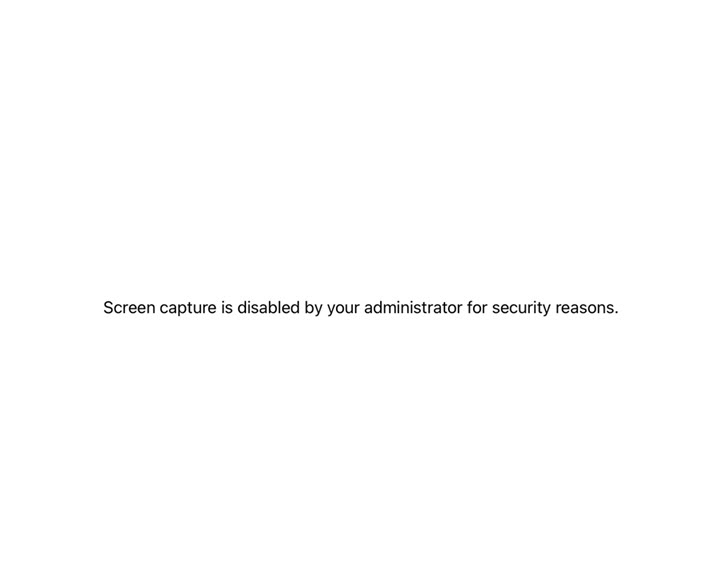
In allen Szenarien wird der Versuch des Benutzers, einen Screenshot einer Anti-Screenshot-fähigen Ressource zu erstellen, blockiert.
Für Citrix Workspace-App für Android
Diese Funktion schränkt die Möglichkeit ein, dass Clients durch Malware zur Bildschirmaufnahme kompromittiert werden. Außerdem verhindert sie unbefugte Bildschirmaufnahmen, Aufzeichnungen, Spiegelungen, Bildschirmfreigaben und App-Wechsel.
Die Anti-Screenshot-Funktion ist für Authentifizierungsprozesse, Web- oder SaaS-Apps sowie Citrix Virtual Apps and Desktops verfügbar. Die Citrix Workspace-App für Android erlaubt Ihnen keine Screenshots. Wenn Sie versuchen, einen Bildschirm aufzunehmen, erhalten Sie eine Meldung, dass Sie keine Screenshots erstellen dürfen.
Die Administratoren können die Anti-Screenshot-Funktion für Folgendes aktivieren:
-
Virtuelle Apps und Desktops
-
Web- und SaaS-Apps
-
Authentifizierungsbildschirme
Ab Version 24.7.0 der Citrix Workspace-App für Android ist die Anti-Screenshot-Funktion standardmäßig verfügbar. Um die Funktion zu aktivieren, führen Sie jedoch die unter Konfiguration genannten Konfigurationsschritte aus.
Einschränkungen:
-
Die App Protection-Richtlinien werden für jeden Store heruntergeladen. Wenn für einen Store die Richtlinien heruntergeladen wurden und Sie zu einem anderen Store wechseln, für den die Richtlinien nicht heruntergeladen sind, ist die Anti-Screenshot-Funktion in dem neuen Store nicht geschützt.
-
Die Anti-Screenshot-Funktion wird auf den Authentifizierungsbildschirmen nicht unterstützt, wenn ChromeCustomTab verwendet wird. Diese Funktion wird jedoch bei Verwendung der nativen Authentifizierung oder von WebView unterstützt. Die ChromeCustomTab ist in den Cloud-Stores standardmäßig aktiviert, und Sie können sie auf WebView umstellen, indem Sie den AndroidWebViewType mithilfe des PowerShell-Moduls auf webview ändern. Weitere Informationen finden Sie unter Set-WorkspaceCustomConfigurations.
Anti-DLL-Injection
Die Sicherheitsverbesserung Anti-DLL-Injection schützt die Citrix Workspace-App vor bestimmten nicht autorisierten Dynamic-Link Libraries (DLLs) oder nicht vertrauenswürdigen Modulen. Werden solche nicht vertrauenswürdigen Module eingeschleust, erkennt die Citrix Workspace-App diese Eingriffe und verhindert das Laden der Module. Wird außerdem eine nicht vertrauenswürdige oder bösartige DLL vor dem Start der Sitzung erkannt, blockiert App Protection den Sitzungsstart und zeigt eine Fehlermeldung an. Durch Schließen der Fehlermeldung wird die virtuelle App- und Desktopsitzung beendet.
Diese Funktion gilt für alle geschützten virtuellen Apps und Desktops und das Authentifizierungsfenster der Citrix Workspace-App (lokale Bereitstellung/StoreFront).
Diese Verbesserung beendet die Sitzung sofort, wenn bestimmte nicht vertrauenswürdige oder bösartige DLLs auf der geschützten Komponente vorhanden sind.
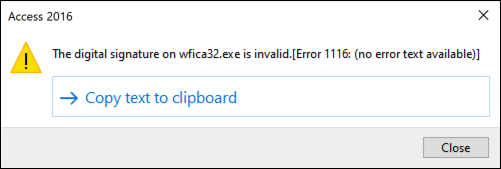
Die Verbesserung zeigt eine Benachrichtigung an, wenn eine nicht vertrauenswürdige oder bösartige DLL blockiert wird. Durch Schließen der Meldung wird die virtuelle App- und Desktopsitzung beendet.
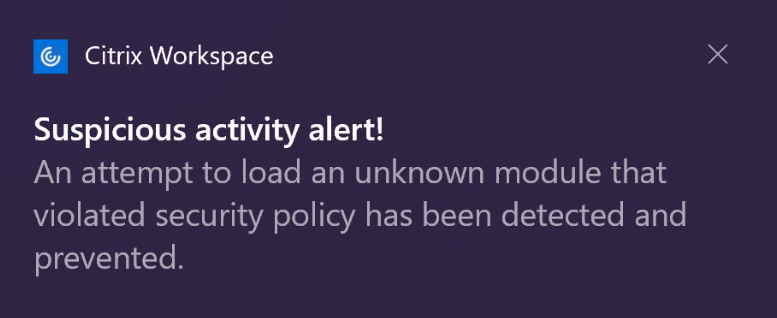
Haftungsausschluss: Diese Funktion filtert den Zugriff auf erforderliche Funktionen des zugrunde liegenden Betriebssystems (spezifische API-Aufrufe zum Laden von DLLs). Dadurch kann sie Schutz auch vor bestimmten benutzerdefinierten und speziell entwickelten Hacker-Tools bieten. Da sich Betriebssysteme jedoch weiterentwickeln, können neue Methoden zum Laden von DLLs entstehen. Obwohl wir diese weiterhin identifizieren und beheben, können wir keinen vollständigen Schutz in bestimmten Konfigurationen und Bereitstellungen garantieren.
Diese Funktion unterstützt die Citrix Workspace-App für Windows Version 2206 und höher.
Kompatibilität mit HDX™ optimization for Microsoft Teams
Optimiertes Microsoft Teams unterstützt die Bildschirmfreigabe, wenn die Citrix Workspace-App nur im Desktop Viewer-Modus mit App Protection aktiviert ist. Wenn Sie in Microsoft Teams auf Inhalt teilen klicken, bietet die Bildschirmauswahl die folgenden Optionen:
-
Option Fenster zum Freigeben jeder geöffneten App – Diese Option wird nur angezeigt, wenn die VDA-Version 2109 oder höher ist.
-
Desktop-Option zum Freigeben der Inhalte auf Ihrem VDA-Desktop – Diese Option wird nur für die folgenden Versionen der Citrix Workspace-App angezeigt:
-
Citrix Workspace-App für Linux Version 2311 oder höher
-
Citrix Workspace-App für Mac Version 2308 oder höher
-
Citrix Workspace-App für Windows Version 2309 oder höher
-
Hinweis:
Für die Citrix Workspace-App für Linux ist die Desktop-Freigabeoption standardmäßig deaktiviert. Um sie zu aktivieren, fügen Sie den Parameter
UseGbufferScreenSharing in Ihrer Datei config.json wie folgt hinzu:
mkdir -p /var/.config/citrix/hdx_rtc_engine
 vim /var/.config/citrix/hdx_rtc_engine/config.json
 {
       "UseGbufferScreenSharing":1
 }
Optimiertes Microsoft Teams mit App Protection unterstützt auch das Citrix Virtual Monitor Layout, mit dem Sie jeden virtuellen Monitor einzeln freigeben können.
Einschränkung:
-
Optimiertes Microsoft Teams mit App Protection unterstützt keine Bildschirmfreigabe auf veröffentlichten Desktops, die mit Local App Access (LAA) aktiviert sind.
-
Clientseitig gerenderte Inhalte, wie z. B. Browserinhalte mit BCR, können nicht erfasst oder freigegeben werden. Wenn Sie versuchen, einen Screenshot zu erstellen, wird dieser als schwarzer Bildschirm angezeigt.
Hinweis:
Für die Citrix Workspace-App für Linux befindet sich diese Funktion in der technischen Vorschau.
Lokaler App Protection (Vorschau)
App Protection bietet erweiterte Sicherheit, um Kunden vor Keyloggern sowie versehentlichen und böswilligen Bildschirmaufnahmen an Endpunkten zu schützen. Derzeit werden App Protection-Funktionen nur für Workspace-Ressourcen angeboten. Mit dieser Funktion werden die App Protection-Funktionen auf lokale Apps an Endpunkten erweitert. Ab Citrix Workspace-App 2210 für Windows kann App Protection auf lokale Apps auf Windows-Geräten angewendet werden.
Registrieren Sie sich für die Vorschau dieser Funktion über das Podio-Formular.
Richtlinienmanipulationserkennung
Die Funktion zur Erkennung von Richtlinienmanipulation hindert den Benutzer am Zugriff auf die virtuelle App- oder Desktopsitzung, wenn die App Protection-Richtlinien für Anti-Screenshot und Anti-Keylogging manipuliert werden. Wird eine Richtlinienmanipulation erkannt, wird die virtuelle App- oder Desktopsitzung beendet.
Hinweis:
Die Funktion zur Erkennung von Richtlinienmanipulation wird ab Citrix Virtual Apps and Desktops (CVAD) Version 2511 standardmäßig aktiviert.
Ab CVAD 2511 schlagen Sitzungsstarts fehl, wenn Sie App Protection mithilfe der Datei
Default.ica aktivieren. Aktivieren Sie stattdessen die Richtlinien für die Bereitstellungsgruppe über den Desktop Delivery Controller (DDC) mithilfe von Web Studio oder PowerShell. Weitere Informationen finden Sie unter Anti-Keylogging und Anti-Screenshot konfigurieren.
Informationen zum Konfigurieren der Richtlinienmanipulationserkennung finden Sie unter Richtlinienmanipulationserkennung konfigurieren.
Posture Check
Um das Starten virtueller Apps und Desktops, die mit App Protection-Richtlinien aktiviert sind, von Citrix Workspace-App-Versionen, die die Funktion zur Erkennung von Richtlinienmanipulation nicht unterstützen, zu erkennen und zu blockieren, aktivieren Sie App Protection Posture Check.
Hinweis:
Wenn Posture Check aktiviert ist und Sie eine Citrix Workspace-App-Version verwenden, die Posture Check nicht unterstützt, werden die mit App Protection-Richtlinien aktivierten Sitzungen beendet.
Wenn die Posture Check-Richtlinie auf dem VDA konfiguriert ist und ein Administrator oder Benutzer versucht, über RDP eine Verbindung zur VDA-Maschine herzustellen, wird die Sitzung getrennt, da der RDP-Client App Protection-Richtlinien nicht unterstützen kann.
Informationen zum Konfigurieren von Posture Check finden Sie unter Posture Check konfigurieren.
Einschränkung:
Posture Check funktioniert zeitweise nicht mehr, wenn Sie Windows Workstation VDAs verwenden, die auf Microsoft Azure mit VDA 2308 gehostet werden. Diese Einschränkung ist in VDA Version 2311 und höher behoben.
App Protection-Unterstützung für Double-Hop-Szenarien
Ab Version 2405 der Citrix Workspace-App für Windows wird App Protection für das Double-Hop-Szenario unterstützt, wenn sie auf einem Workstation-VDA (z. B. Windows 10 oder Windows 11) für einen Single-Session-VDA installiert ist.
Double-Hop bezeichnet ein Szenario, bei dem eine Citrix Virtual App- oder Virtual Desktop-Sitzung innerhalb einer Citrix Virtual Desktop-Sitzung ausgeführt wird. Weitere Informationen finden Sie unter Double-Hop in Citrix Virtual Apps and Desktops.
Die folgende Abbildung beschreibt das Double-Hop-Szenario:
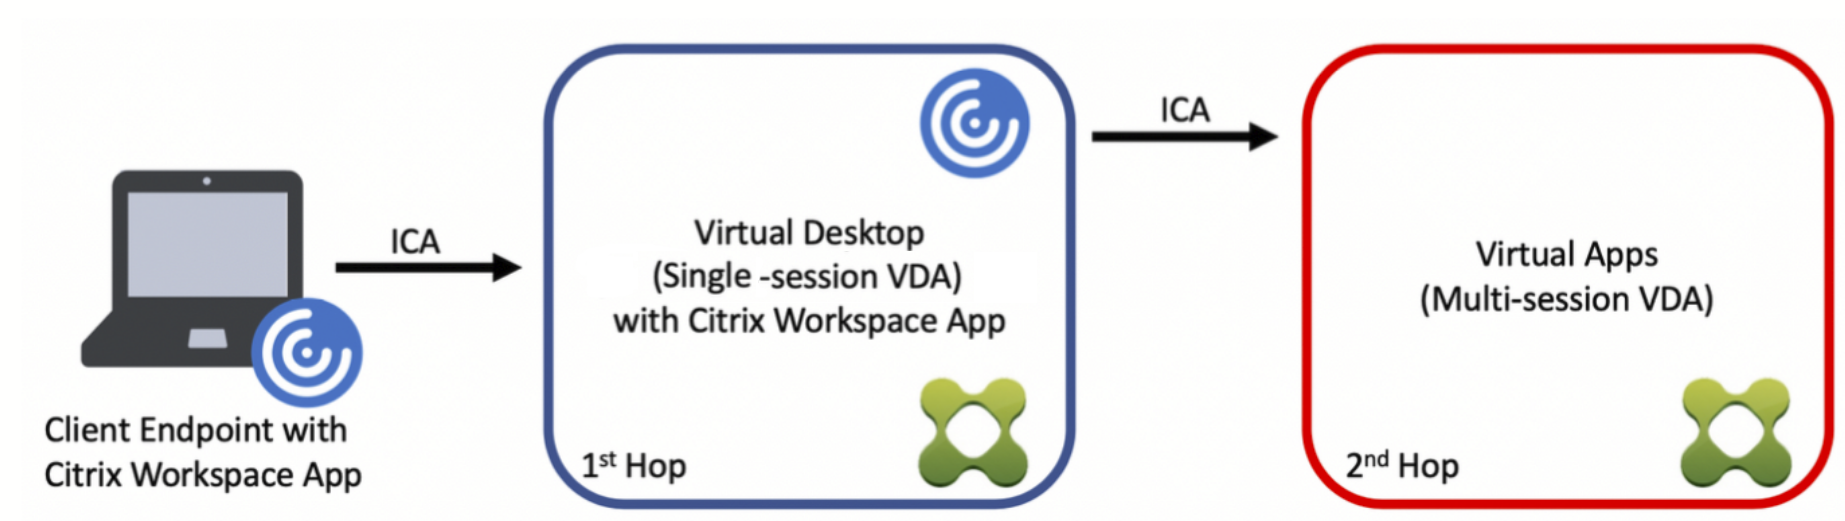
App Protection mit Double-Hop bedeutet, dass die App Protection-Richtlinien für die virtuellen Apps und Desktops aktiviert sind, die vom ersten Hop aus geöffnet werden.
Der erste Hop, bei dem die App Protection-Funktion aktiviert ist und von dem aus Sie die geschützten virtuellen Apps oder Desktops öffnen, kann nur ein Single-Session-OS-VDA sein.
Im Folgenden sind die erwarteten Verhaltensweisen für App Protection mit Double-Hop in Multi-Session-OS-VDA und Single-Session-VDA aufgeführt:
App Protection in Multi-Session-OS-VDA
App Protection wird in einem Multi-Session-OS-VDA (z. B. Windows Server 2k19 oder Windows Server 2k22) nicht unterstützt. Daher wird App Protection auf solchen Maschinen nicht installiert.
Sie können die Citrix Workspace-App ohne App Protection auf einem Multi-Session-OS installieren. Ressourcen, die mit App Protection-Richtlinien aktiviert sind, werden jedoch in einem Multi-Session-OS-VDA nicht aufgelistet und können nicht geöffnet werden.
App Protection in Single-Session-OS-VDA
Mit der Version 2405 der Citrix Workspace-App für Windows werden die App Protection-Funktionen unterstützt, wenn sie auf einem Workstation-VDA (z. B. Windows 10 oder Windows 11) installiert sind.
Die folgenden Funktionen werden derzeit unterstützt:
Einschränkungen:
-
App Protection in einem gepoolten VDA mit Einzelsitzung
-
Da App Protection Treiber hat, muss der Administrator Vorgänge wie das Upgrade und die Deinstallation der Citrix Workspace-App durchführen, die einen Neustart des Basisimages erfordern.
-
Wenn die Vorgänge vom Endbenutzer mit Administratorrechten innerhalb der gepoolten Sitzung ausgeführt werden, werden sie nicht im Basisimage gespeichert, und die Maschine kann in einen inkonsistenten Zustand geraten.
-
-
Das Starten von AntiScreencapture-fähigen Ressourcen im Double Hop wird nicht unterstützt, wenn die Anzeigeerfassung für die Verwendung von DDAPI (Display Device API) konfiguriert ist.
Welches Szenario wird unterstützt?
Wenn die virtuelle App oder der virtuelle Desktop des zweiten Hops, die bzw. der mit Anti-Screenshot- und Anti-Keylogging-Funktionen ausgestattet ist, innerhalb der virtuellen Desktopsitzung des ersten Hops geöffnet wird, ist sie bzw. er vor Screenshot- und Keylogging-Tools geschützt, die innerhalb der virtuellen Desktopsitzung des ersten Hops ausgeführt werden.
Welches Szenario wird nicht unterstützt?
-
Wenn der virtuelle Desktop des ersten Hops keine App Protection-Richtlinien aktiviert hat, können auf dem Clientendpunkt installierte Screenshot- und Keylogging-Tools Bildschirme oder Tastenanschläge erfassen, selbst wenn der zweite Hop App Protection-Richtlinien aktiviert hat.
-
Wenn der Endbenutzer über eine RDP-Sitzung auf die Maschine des ersten Hops zugreift, wird App Protection für den zweiten Hop nicht unterstützt.
Diese Funktion ist standardmäßig aktiviert. Daher ist keine separate Konfiguration erforderlich. Der Administrator muss die App Protection-Richtlinien für die Ressourcen konfigurieren.
Empfehlung für End-to-End-Schutz
Um einen End-to-End-Schutz zu gewährleisten, wird empfohlen, App Protection-Richtlinien auf jedem Hop (sowohl dem ersten als auch dem zweiten) zu aktivieren. Auf diese Weise können Keylogging- und Screenshot-Tools, die entweder auf dem Client oder dem ersten Hop ausgeführt werden, den sensiblen Inhalt der zweiten Hop-Sitzung nicht erfassen.
Double-Hop-Start blockieren
App Protection-Funktionen werden in einem Double-Hop-Szenario nicht unterstützt, wenn die Citrix Workspace-App für Windows-Versionen älter als 2405 verwendet wird. Sie können virtuelle Apps, Desktops, Web-Apps oder SaaS-Apps, die mit App Protection-Richtlinien aktiviert sind, in einem Double-Hop-Szenario öffnen. Die App Protection-Funktionen werden jedoch nicht angewendet.
Sie können das Öffnen von virtuellen Apps, Desktops, Web-Apps oder SaaS-Apps, die mit der App-Schutzfunktion aktiviert sind, in einem Double-Hop-Szenario blockieren.
Weitere Informationen zum Aktivieren der Einstellung „Starten mit Double-Hop blockieren“ finden Sie unter Einstellung „Starten mit Double-Hop blockieren“ aktivieren.
Citrix Analytics Service für App-Schutz
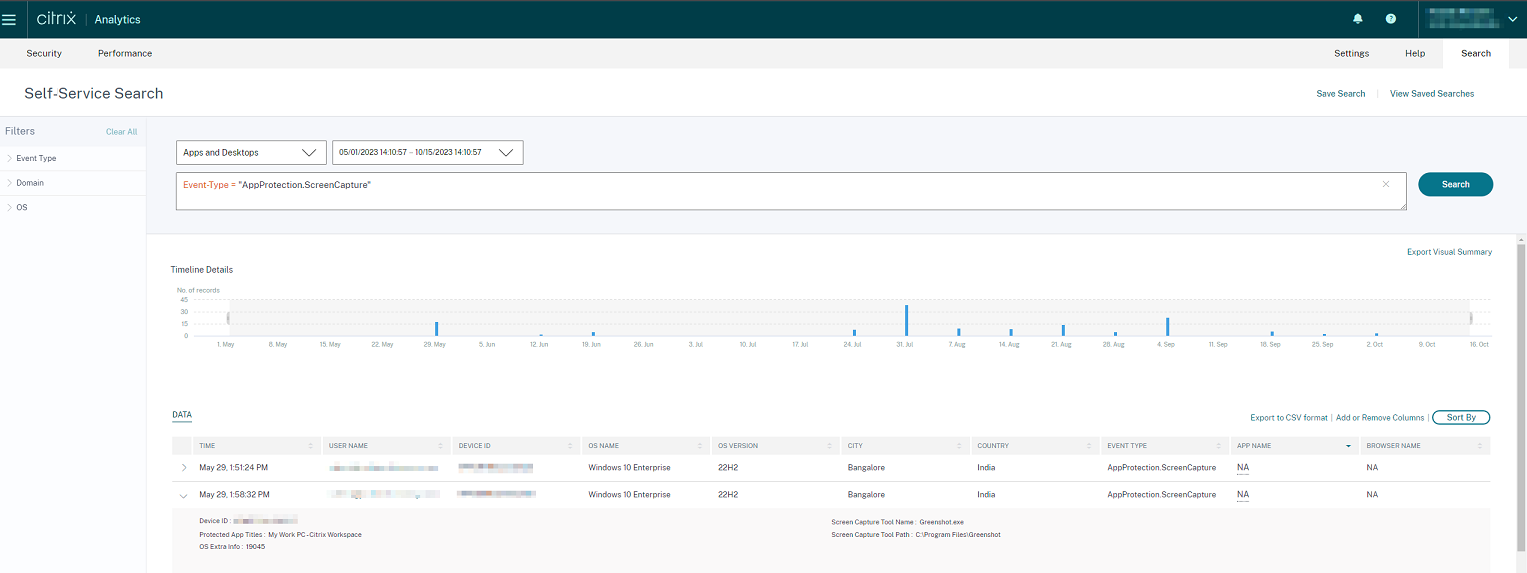
Wenn Sie Citrix Virtual Apps and Desktops verwenden, werden Benutzerereignisse generiert, die ihren Aktivitäten und Aktionen entsprechen. Citrix Analytics for Security verfügt über eine Funktion namens Self-Service-Suche, die diese Benutzerereignisse aufzeichnet und Ihnen Einblicke dazu gibt. Die Self-Service-Suche ermöglicht es Ihnen, diese Benutzerereignisse zu finden, zu filtern und zu untersuchen, damit Sie verstehen können, welches Benutzerereignis ausgeführt wurde, und je nach Schweregrad des Ereignisses handeln können. Weitere Informationen zur Self-Service-Suche finden Sie unter Self-Service-Suche.
Self-Service-Suche für Apps und Desktops verfügt über einen Ereignistyp
AppProtection.ScreenCapture, mit dem Sie feststellen können, ob Versuche unternommen werden, Screenshots von virtuellen Apps oder Desktops zu erstellen, die mit App-Schutzrichtlinien aktiviert sind. Weitere Informationen zum Suchen nach einem Benutzerereignis finden Sie unter Suchabfrage zum Filtern von Ereignissen angeben.
Dieser Dienst bietet die folgenden Informationen:
-
Geräte-ID
-
Titel geschützter Apps
-
OS-Zusatzinfos
-
Name des Screenshot-Tools
-
Pfad des Screenshot-Tools
Zulassungsliste für Bildschirmaufnahmen
Wenn die Citrix Workspace-App, virtuelle Apps und Desktops oder SaaS-Apps mit der App-Schutzrichtlinie für den Schutz vor Bildschirmaufnahmen aktiviert sind, können Sie deren Bildschirme mit keinem Screenshot-Tool erfassen.
Ab der Citrix Workspace-App für Windows Version 2402 können Sie mit der Funktion „Zulassungsliste für Bildschirmaufnahmen“ eine App zur Zulassungsliste für Bildschirmaufnahmen hinzufügen. Mit dieser Funktion können Sie die zugelassene App verwenden und den Bildschirm der Ressource erfassen, die mit der App-Schutzrichtlinie für den Schutz vor Bildschirmaufnahmen aktiviert ist. Informationen zum Hinzufügen einer App zur Zulassungsliste für Bildschirmaufnahmen finden Sie unter Zulassungsliste für Bildschirmaufnahmen konfigurieren.
Wichtig:
Es wird nicht empfohlen, eine zugelassene App über einen längeren Zeitraum auf Ihrem Gerät auszuführen, da dies die Sicherheitslage beeinträchtigt. Sie können die zugelassenen Apps vorübergehend für die Bildschirmfreigabe in Szenarien wie der Fehlerbehebung verwenden. Es wird empfohlen, die folgenden Bedingungen einzuhalten:
-
Führen Sie die zugelassene App für einen kurzen Zeitraum zusammen mit der Ressource aus, die mit der App Protection Anti-Screen-Capture-Funktion aktiviert ist.
-
Beenden Sie die zugelassene App sofort, nachdem die erforderliche Aufgabe abgeschlossen ist.
-
Fügen Sie ein Wasserzeichen hinzu, wenn Sie den Bildschirm freigeben, während Sie die Ressource verwenden, die mit der App Protection Anti-Screen-Capture-Funktion aktiviert ist, um die Sicherheit zu erhöhen.
Die Zulassungsliste für Bildschirmaufnahmen muss in GACS konfiguriert werden. Die Funktion ist sowohl mit lokalen als auch mit Cloud-Umgebungen kompatibel, sofern GACS konfiguriert ist.
Prozess-Ausschlussliste
Wenn Sie einen Prozess oder eine Anwendung auf Ihrem Gerät starten, werden App Protection-DLLs in jeden Prozess injiziert, wenn App Protection aktiviert ist. Manchmal kann dies dazu führen, dass der Prozess oder die Anwendung aufgrund von Kompatibilitätsproblemen mit der DLL nicht funktioniert.
Ab der Version 2402 der Citrix Workspace-App für Windows können Sie jeden Prozess zur Prozess-Ausschlussliste hinzufügen, um die Injektion der App Protection-DLL in diesen bestimmten Prozess zu vermeiden und Kompatibilitätsprobleme zu beheben, die durch das Vorhandensein von App Protection-DLLs verursacht werden. Informationen zum Konfigurieren der Prozess-Ausschlussliste finden Sie unter Prozess-Ausschlussliste konfigurieren.
Wichtig:
Es wird nicht empfohlen, Prozesse auszuschließen, da dies die Sicherheitslage beeinträchtigt. Sie können dies verwenden, um die Nutzung der Anwendung vorübergehend freizugeben und ein Support-Ticket zur weiteren Untersuchung zu erstellen.
Die Prozess-Ausschlussliste muss in GACS konfiguriert werden. Die Funktion ist sowohl mit lokalen als auch mit Cloud-Umgebungen kompatibel, sofern GACS konfiguriert ist.
Ausschlussliste für USB-Filtertreiber
Wichtig:
Die Ausschlussliste für USB-Filtertreiber muss in GACS konfiguriert werden. Die Funktion ist sowohl mit lokalen als auch mit Cloud-Umgebungen kompatibel, sofern GACS konfiguriert ist.
Manchmal, wenn Sie spezielle externe Tastaturen, wie z. B. Gaming-Tastaturen, mit der Citrix Workspace-App verwenden, kann der App Protection USB-Filtertreiber Kompatibilitätsprobleme verursachen und Sie an der Verwendung der Tastatur hindern.
Ab der Version 2402 der Citrix Workspace-App für Windows können Sie mit der Funktion „USB-Filtertreiber-Ausschlussliste“ jedes USB-Gerät, das Kompatibilitätsprobleme mit der Citrix Workspace-App aufweist, anhand der Hersteller-ID und Produkt-ID des Geräts ausschließen. Informationen zum Hinzufügen eines Geräts zur USB-Filtertreiber-Ausschlussliste finden Sie unter USB-Filtertreiber-Ausschlussliste konfigurieren.
Hinweis:
Es wird nicht empfohlen, Geräte dauerhaft auszuschließen. Verwenden Sie diese Funktion, um den Benutzer vorübergehend von der Verwendung des Geräts zu entblocken und ein Support-Ticket zu erstellen, um das Kompatibilitätsproblem genauer zu untersuchen.
Zulassungsliste für Apps, die LD_PRELOAD-Funktionen für die Citrix Workspace-App für Linux verwenden
Der App-Schutz blockiert den Start einer geschützten Sitzung, wenn andere Apps, die LD_PRELOAD verwenden, ausgeführt werden. Um legitime Apps zuzulassen, können Sie die Zulassungslistenfunktion mit Administratorgenehmigung konfigurieren. Diese Funktion ist nur für die Citrix Workspace-App für Linux verfügbar.
Um die Funktion zu aktivieren, führen Sie die Konfigurationsschritte aus, die im Abschnitt Zulassungsliste LD_PRELOAD konfigurieren beschrieben sind.
Die Matrix bietet eine Übersicht über die App Protection-Funktionen auf verschiedenen Plattformen
Plattform-Funktionsmatrix
| Funktion | Windows | Mac | Linux | iOS | Android | HTML5 | ChromeOS |
|---|---|---|---|---|---|---|---|
| Anti-Keylogging (Virtual Apps & Desktops) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-Screen Capture (Virtual Apps & Desktop) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-Keylogging (Web & SaaS - CEP) | ✓ | ✓ | ✗ | - | - | ✗ | ✗ |
| Authentifizierungs-/Self-Service-Bildschirmschutz | ✓ | ✓ | ✓ | - | - | ✗ | ✗ |
| Listenunterstützung für Bildschirmaufnahmen | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Anti-DLL-Injection | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Anti-DLL-Zulassungsliste | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Kontextueller App-Schutz | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-Keylogging für CVAD-Sitzungen dynamisch aktivieren oder deaktivieren, basierend auf dem Gerätekontext | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Erkennung von Richtlinienmanipulationen | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| App Protection Statusprüfung | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
Legende
| ✓ Unterstützt | ✗ Nicht unterstützt | - Nicht zutreffend / Nicht dokumentiert |
Wichtige Plattformhinweise
-
Linux: Der App-Schutz wird nur aktiviert, wenn das geschützte Fenster aktiv ist (nicht nur sichtbar), anders als bei Windows/Mac. Enterprise Browser (Web-/SaaS-Schutz) wird nicht unterstützt. Erfordert GNOME Display Manager (Version bis 42.5 und 46+).
-
Mac: Externe DisplayLink-Monitore stellen geschützte Inhalte grau dar, da DisplayLink eine Bildschirmaufzeichnungstechnologie verwendet, die mit dem Anti-Bildschirmaufnahme-Schutz in Konflikt steht.
-
Windows ARM64: Unterstützt ab Citrix Workspace-App Version 25.7.0.
-
iOS: Unterstützt ab Citrix Workspace-App Version 24.9.0 (Mindestversion).
-
HTML5 / ChromeOS: Der App-Schutz wird auf diesen Plattformen vollständig nicht unterstützt. Es sind keine Funktionen verfügbar.
-
RDP-Sitzungen: Das Starten von App-Schutz-fähigen Ressourcen innerhalb einer RDP-Sitzung ist auf ALLEN Plattformen absichtlich blockiert. Der App-Schutz greift auf OS-Level-APIs am Endpunkt zu, aber das RDP-Protokoll überträgt den Framebuffer, bevor diese Schutzmaßnahmen wirken können, wodurch Anti-Screenshot-Kontrollen umgangen werden.
Benutzerdefinierter Web Store
Benutzerdefinierte Web Stores ermöglichen Benutzern ein browserähnliches Erlebnis in der Citrix Workspace-App. Administratoren können die Funktion über den Global App Configuration Service konfigurieren: Erste Schritte mit den Global App Configuration Service REST APIs.
Voraussetzungen
-
Citrix Workspace-App für Windows: Version 2203 oder höher
-
Citrix Workspace-App für Mac: Version 2204 oder höher(Details finden Sie unter Informationen zu dieser Version, Citrix Workspace-App für Mac)
-
Citrix Workspace-App für iOS: Version 2511 oder höher
-
Citrix Workspace-App für Android: Version 2603 oder höher (wird in Zukunft hinzugefügt)