Benutzer-Dashboard
Übersicht
Das Benutzer-Dashboard ist der Ausgangspunkt für die Analyse des Benutzerverhaltens und die Bedrohungsprävention.
Dieses Dashboard bietet Einblick in die Benutzerverhaltensmuster in einer Organisation. Mithilfe dieser Daten können Sie proaktiv Verhaltensweisen überwachen, erkennen und kennzeichnen, die von der Norm abweichen, wie z. B. Phishing- oder Ransomware-Angriffe.
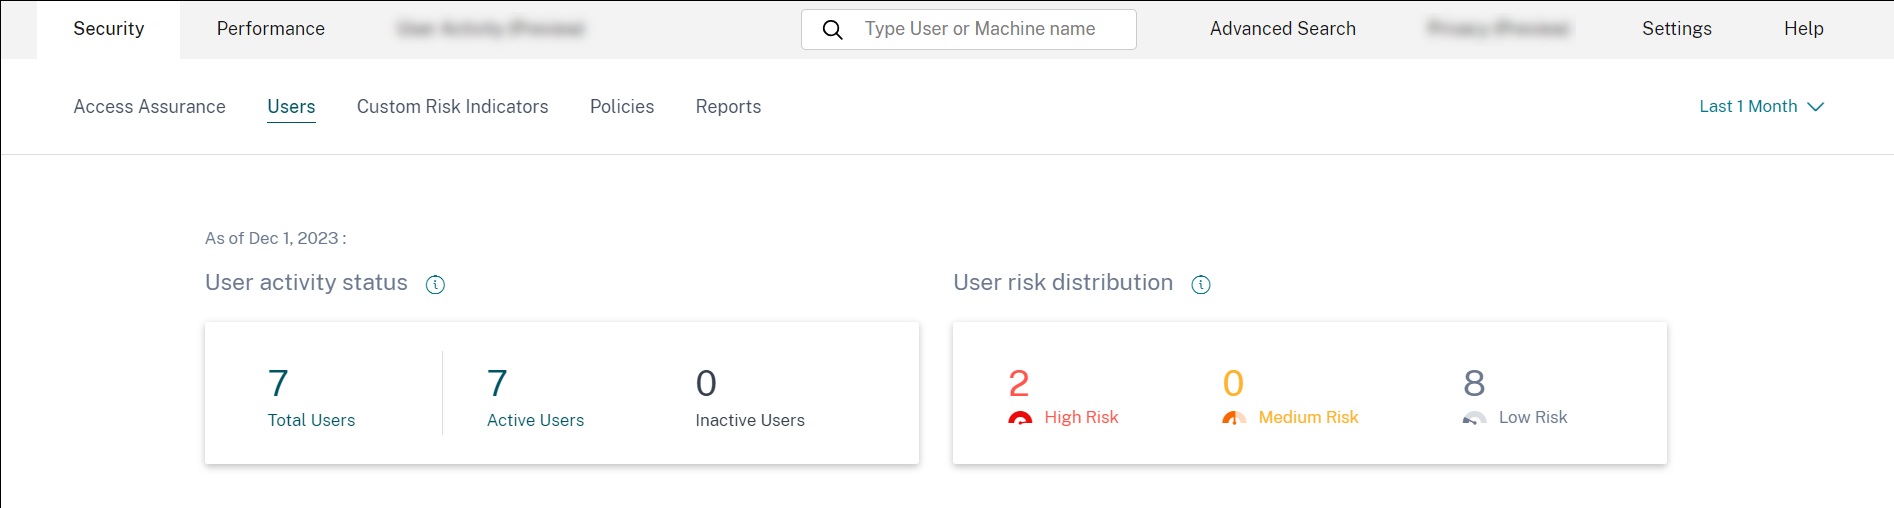
Um das Benutzer-Dashboard anzuzeigen, gehen Sie zu Sicherheit > Benutzer. Das Benutzer-Dashboard enthält die folgenden Abschnitte:
-
Benutzer-Aktivitätsstatus: Verteilung der gesamten, aktiven und inaktiven Benutzer.
-
Benutzerrisikoverteilung: Verteilung der aktiven, inaktiven und gesamten Benutzer sowie Verteilung der Risikobenutzer in hohen, mittleren und niedrigen Profilen, basierend auf ihrem höchsten berechneten Risikowert im ausgewählten Zeitraum.
-
Top-Benutzer: Top-Benutzer werden nach ihrem Risikowert sortiert und nach allen Benutzern, privilegierten Benutzern und Watchlist-Benutzern segmentiert.
-
Risikokategorien: Zeigt die Risikokategorien an, die Citrix Analytics unterstützt. Risikoindikatoren mit ähnlichen Verhaltensmustern werden in Kategorien gruppiert.
-
Risikoindikatoren und Aktionen: Verteilung der Risikoindikatoren und Aktionen, die über einen ausgewählten Zeitraum für alle Benutzer in Ihrer Organisation dargestellt werden.
-
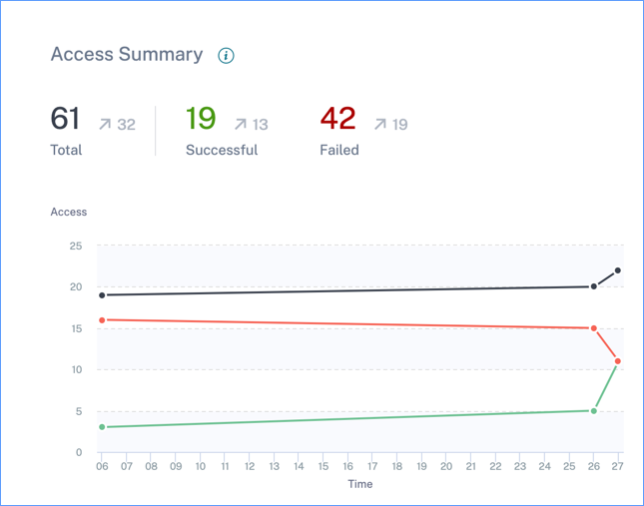
Zugriffsübersicht: Fasst die Gesamtzahl der Versuche zusammen, die Benutzer unternommen haben, um auf die Ressourcen in Ihrer Organisation zuzugreifen.
-
Richtlinien und Aktionen: Zeigt die fünf wichtigsten Richtlinien und Aktionen an, die auf Benutzerprofile angewendet werden.
-
Risikoindikatoren: Zeigt die fünf wichtigsten Risikoindikatoren in Ihrer Organisation an.
Benutzeraktivitätsstatus
Gesamtzahl der Benutzer in Ihrer Organisation, die die Datenquellen verwenden, für die Sie Analytics aktiviert haben. Sie können einen Risikowert für ihr Konto haben oder auch nicht. Diese Kachel zeigt die Anzahl der aktiven Benutzer an. Aktive Benutzer sind Benutzer, bei denen Ereignisse innerhalb des ausgewählten Zeitraums erkannt wurden. Sie können auf das Dropdown-Menü für den Benutzeraktivitätsstatus klicken, um die Verteilung der Gesamtbenutzer in aktive und inaktive Benutzer anzuzeigen.
-
Gesamtbenutzer: Gesamtzahl der Benutzer im ausgewählten Zeitraum.
-
Aktive Benutzer: Benutzer, bei denen im ausgewählten Zeitraum Ereignisse erkannt wurden.
-
Inaktive Benutzer: Benutzer, bei denen im ausgewählten Zeitraum keine Ereignisse erkannt wurden.
Die Gesamtzahl der Benutzer auf dem Dashboard Benutzer kann höher sein als die Anzahl der risikoreichen Benutzer, da nicht alle Benutzer als risikoreich eingestuft werden.
Hinweis
Auf der Seite Benutzer wird die Gesamtzahl der Benutzer für die letzten 30 Tage angezeigt, unabhängig vom ausgewählten Zeitraum.
Facets
Filtern Sie die Benutzerereignisse basierend auf den folgenden Kategorien:
-
Risikowert: Benutzerereignisse basierend auf hohen, mittleren, niedrigen und null Risikowerten.
-
Benutzer: Benutzerereignisse basierend auf Administratorrechten, Executive-Rechten und Watchlist-Benutzern.
-
Erkannte Datenquellen: Benutzerereignisse basierend auf der von Ihnen integrierten Datenquelle.
Suchfeld
Verwenden Sie das Suchfeld, um Ereignisse für die Benutzer zu suchen. Sie können Operatoren in Ihrer Abfrage verwenden, um den Fokus Ihrer Suche einzugrenzen. Informationen zu den gültigen Operatoren, die Sie in Ihrer Abfrage verwenden können, finden Sie unter Self-Service-Suche.
Neuester Score
Der Risikowert bestimmt das Risikoniveau, das ein Benutzer für eine Organisation über einen bestimmten Zeitraum darstellt. Der Risikowert ist dynamisch und variiert basierend auf der Benutzerverhaltensanalyse. Basierend auf dem neuesten Risikowert kann ein Benutzer in eine der folgenden Kategorien fallen: Benutzer mit hohem Risiko, Benutzer mit mittlerem Risiko, Benutzer mit geringem Risiko und Benutzer mit null Risikowert.
Benutzer
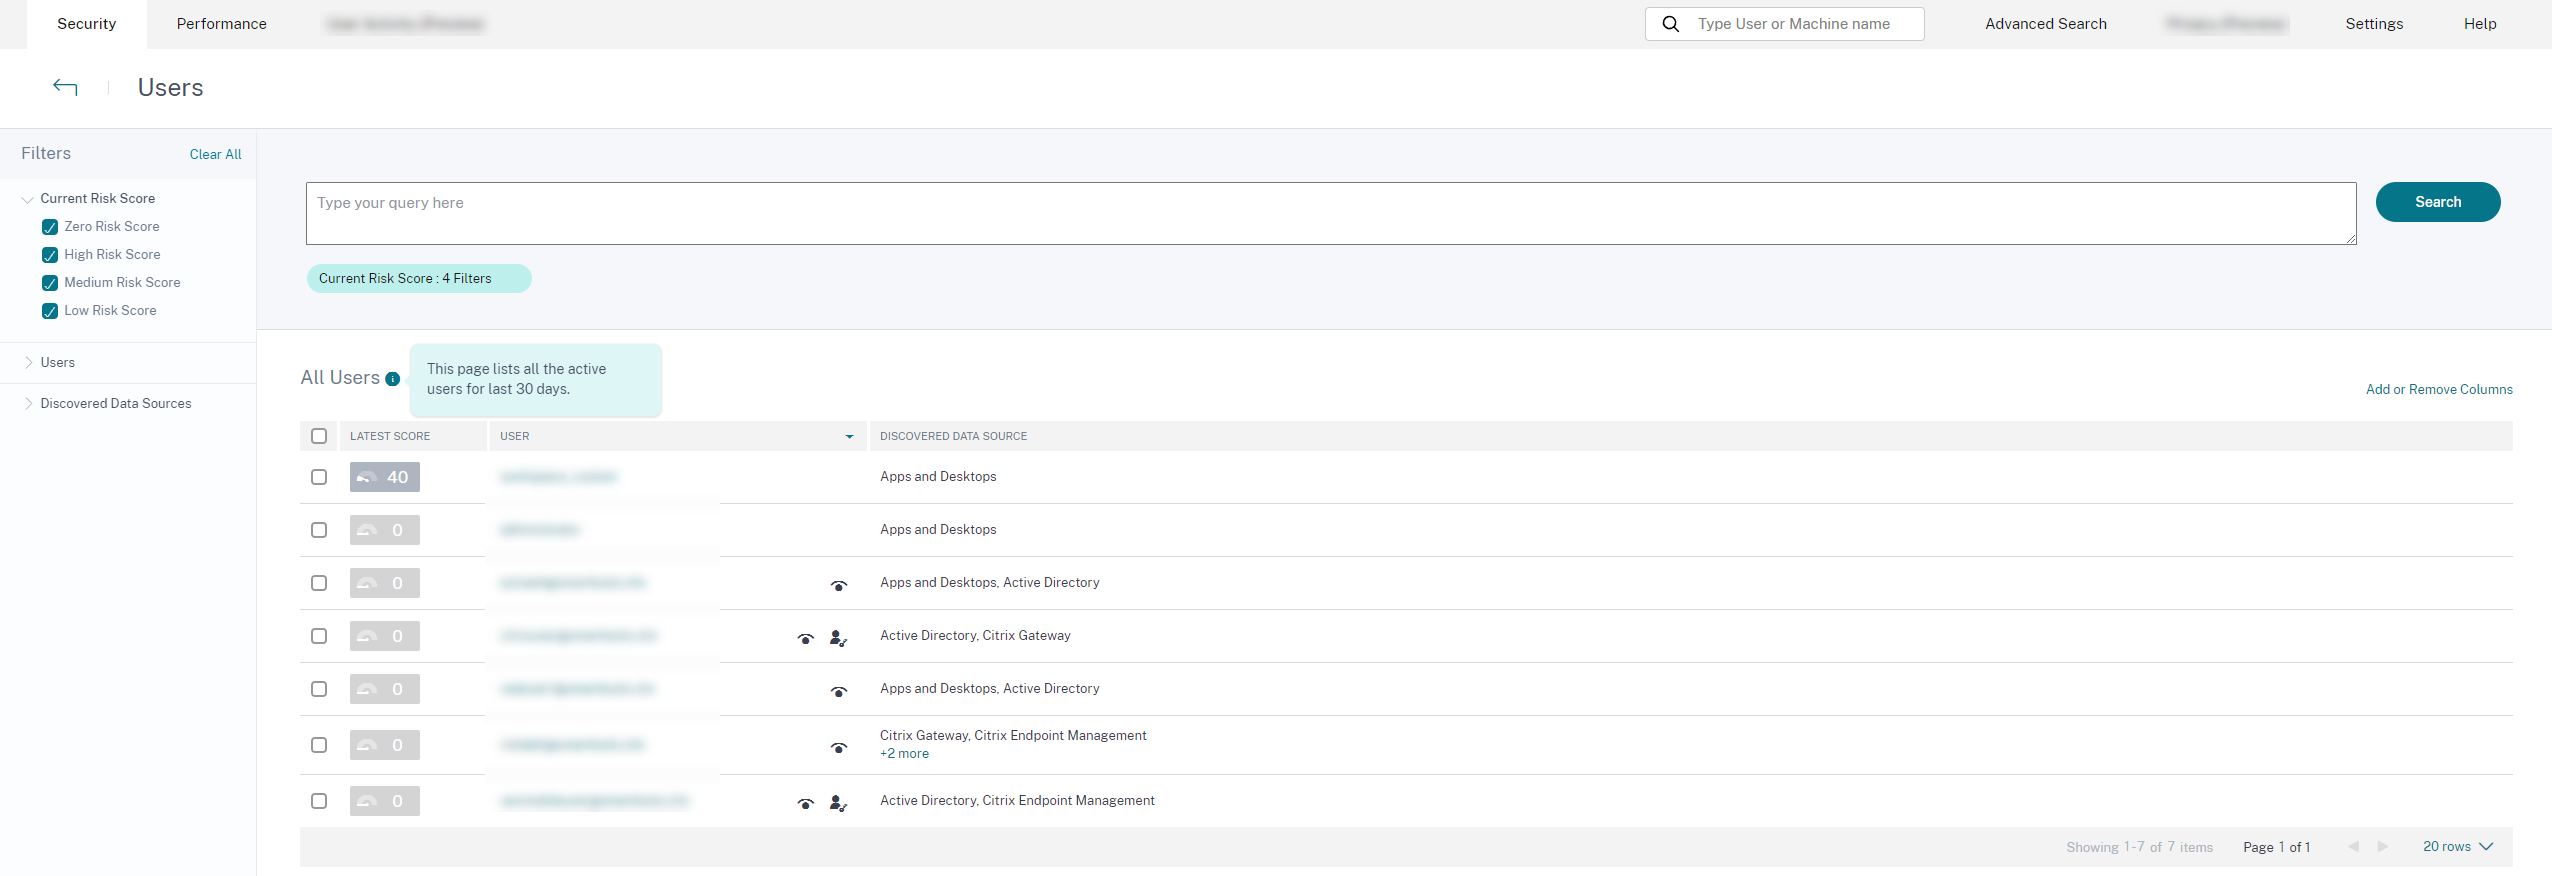
Liste aller von Analytics entdeckten Benutzer. Wählen Sie einen Benutzernamen aus, um die Benutzerinformationen und die Risikohistorie für den Benutzer anzuzeigen. Der Benutzer hat möglicherweise einen Risikoindikator ausgelöst oder auch nicht. Wenn keine riskanten Ereignisse mit diesem Benutzer verbunden sind, wird die folgende Meldung angezeigt.
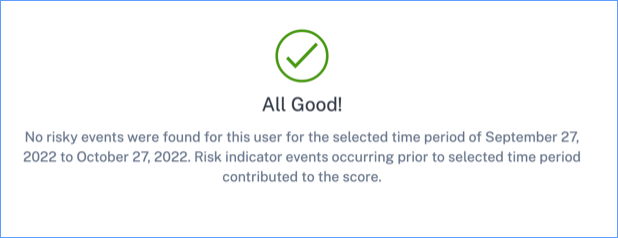
Wenn riskante Ereignisse mit einem Benutzer verbunden sind, sehen Sie die Risikoindikatoren in dessen Risikohistorie. Wählen Sie den Benutzer aus, um dessen Risikohistorie anzuzeigen.
Ein Benutzer kann als
privileged markiert und zur Beobachtungsliste hinzugefügt werden.
Entdeckte Datenquelle
Die einem Benutzer zugeordnete Datenquelle. Wenn ein Benutzer die Datenquelle aktiv nutzt, empfängt Analytics die Benutzerereignisse von dieser Datenquelle. Um Benutzerereignisse zu empfangen, müssen Sie die Datenverarbeitung auf der Datenquellen-Site-Karte aktivieren, die auf der Seite Datenquellen verfügbar ist.
Ausgelöste Indikatoren
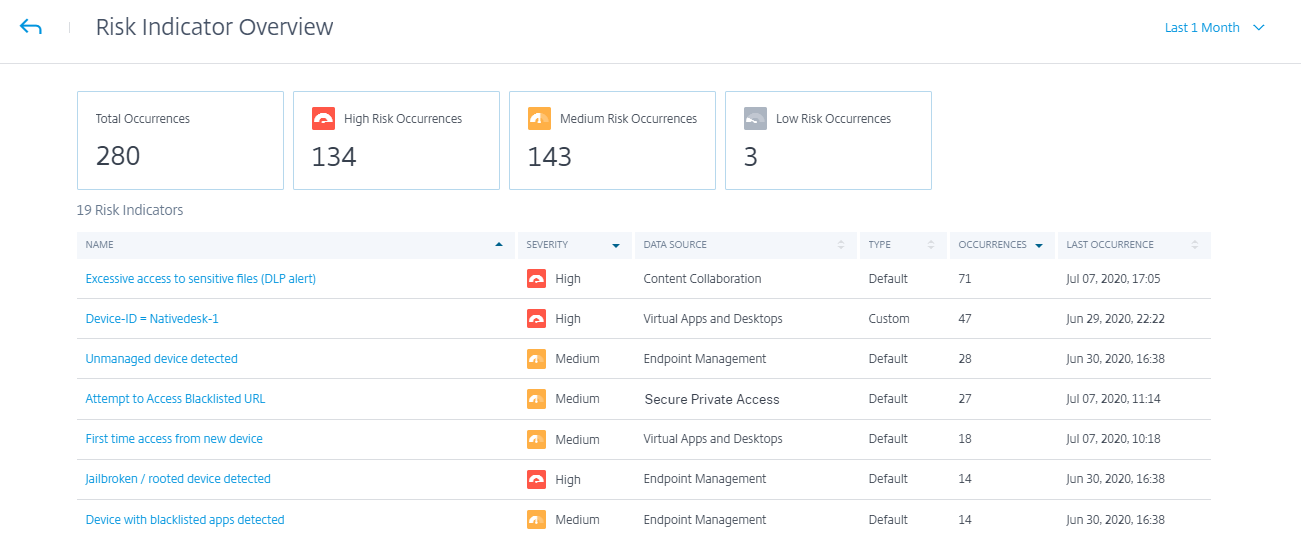
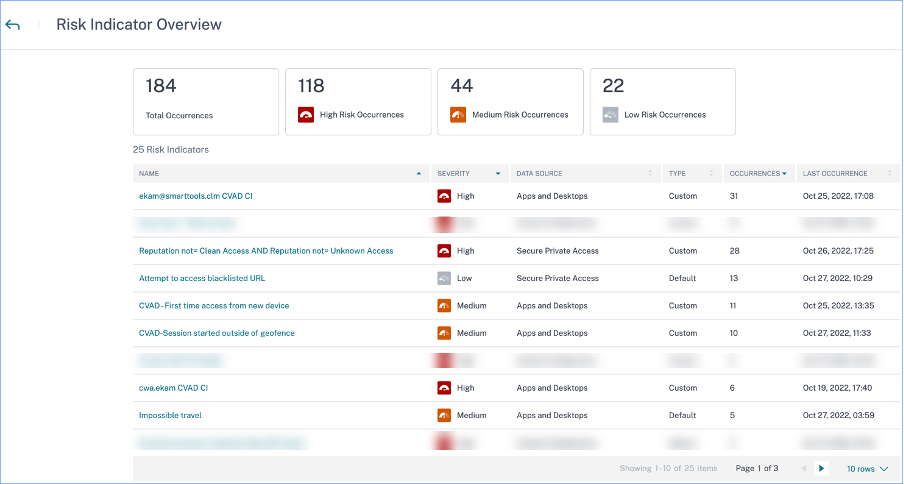
Gibt die Anzahl der ausgelösten Risikoindikatoren für Benutzer innerhalb des ausgewählten Zeitraums an. Klicken Sie auf die Kachel Ausgelöste Indikatoren, um die Details der Risikoindikatoren anzuzeigen. Die Tabelle der Risikoindikatoren enthält die folgenden Details:
-
Name: Der Name des Risikoindikators.
-
Schweregrad: Der Schweregrad des mit dem Ereignis verbundenen Risikos. Das Risiko kann hoch, mittel oder niedrig sein.
-
Datenquelle: Die Datenquelle, auf die die Vorlage des Risikoindikators angewendet wird.
-
Typ: Typ des Risikoindikators. Ein Risikoindikator kann Standard oder benutzerdefiniert sein.
-
Vorkommen: Die Häufigkeit, mit der ein Risikoindikator für einen Benutzer ausgelöst wird. Wenn Sie den Zeitraum auswählen, ändern sich die Vorkommen des Risikoindikators basierend auf der Zeitauswahl.
-
Letztes Vorkommen: Zeigt Datum und Uhrzeit des letzten Vorkommens an.
Angewendete Aktionen
Gibt die Anzahl der auf Benutzer angewendeten Aktionen für den ausgewählten Zeitraum an. Dies umfasst die manuell von den Administratoren angewendeten Aktionen und die richtliniengesteuerten Aktionen. Klicken Sie auf die Kachel Angewendete Aktion, um die Aktionsdetails anzuzeigen. Dieser Abschnitt zeigt nicht die Aktionen an, die Sie manuell auf die Benutzerprofile angewendet haben.
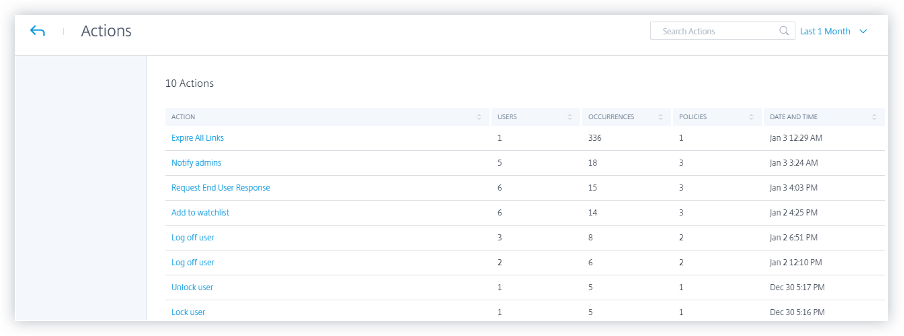
Die Tabelle Aktion enthält die folgenden Informationen:
-
Aktion: Name der gemäß der Richtlinie angewendeten Aktion.
-
Benutzer: Anzahl der Benutzer, auf die die Aktion angewendet wurde.
-
Vorkommen: Anzahl der Vorkommen der Aktion.
-
Datum und Uhrzeit: Datum und Uhrzeit der angewendeten Aktion.
Verarbeitete Ereignisse
Gesamtzahl der Benutzerereignisse, die von Ihren verbundenen Datenquellen empfangen und von Analytics verarbeitet wurden.
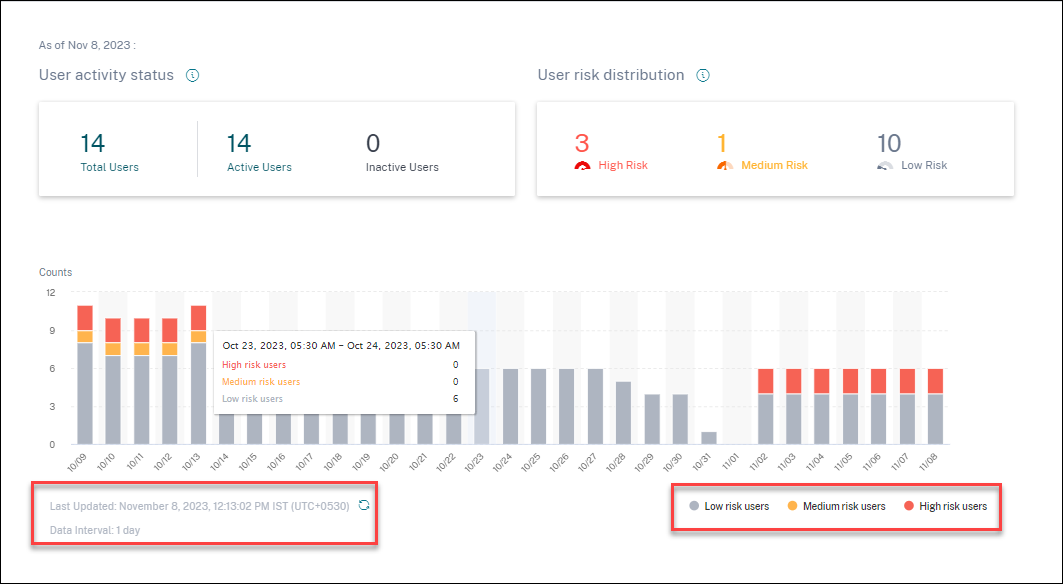
Benutzerrisikoverteilung
Sie können die Anzahl der Benutzer in hohen, mittleren und niedrigen Profilen basierend auf ihrer höchsten berechneten Risikobewertung im ausgewählten Zeitraum anzeigen. Unterhalb der Gesamtzahlen zeigt ein Balkendiagramm die zeitlichen Änderungen in der Verteilung von Benutzern mit niedrigem, mittlerem und hohem Risiko.
Das Risikoniveau ist in drei Farbcodes kategorisiert.
-
Rot – Steht für Benutzer mit hohem Risiko.
-
Orange – Steht für Benutzer mit mittlerem Risiko.
-
Grau – Steht für Benutzer mit geringem Risiko.
Sie können die Anzahl der risikoreichen Benutzer (hoch, mittel und niedrig) sehen, indem Sie den Mauszeiger über die Farbbalken bewegen, basierend auf einem bestimmten Zeitraum. Sie können die zuletzt aktualisierten Details (Datum und Uhrzeit) mit den Datenintervallinformationen anzeigen. Klicken Sie auf einen Farbbalken, um die risikoreichen Benutzer in diesem Zeitraum anzuzeigen. Klicken Sie auf die Aktualisierungsoption, um die aktualisierten Daten abzurufen.
Risikoreiche Benutzer
Risikoreiche Benutzer sind Benutzer, denen risikoreiche Ereignisse zugeordnet sind und die mindestens einen Risikoindikator ausgelöst haben. Das Risikoniveau, das ein Benutzer für das Netzwerk über einen bestimmten Zeitraum darstellt, wird durch den dem Benutzer zugeordneten Risikowert bestimmt. Der Risikowert ist dynamisch und basiert auf der Analyse des Benutzerverhaltens.
Das Risiko jedes Benutzers wird im Laufe der Zeit basierend auf der Benutzeraktivität regelmäßig aktualisiert. Daher kann ein Benutzer zu einem bestimmten Zeitpunkt ein mittleres oder hohes Risiko darstellen, später aber auf ein niedrigeres Risikoniveau sinken. Basierend auf dem Risikowert kann ein risikoreicher Benutzer in eine der folgenden Kategorien fallen:
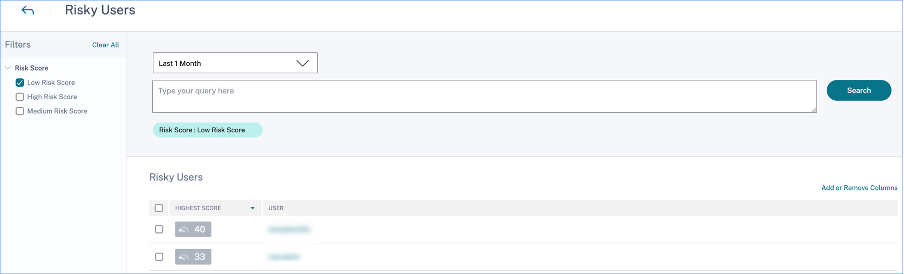
Auf der Seite Risikoreiche Benutzer können Sie die Facetten verwenden, um nach Risikostufen zu filtern, die dem ausgewählten Zeitraum zugeordnet sind, und die Suchleiste, um nach einem bestimmten Benutzer oder Benutzern zu suchen.
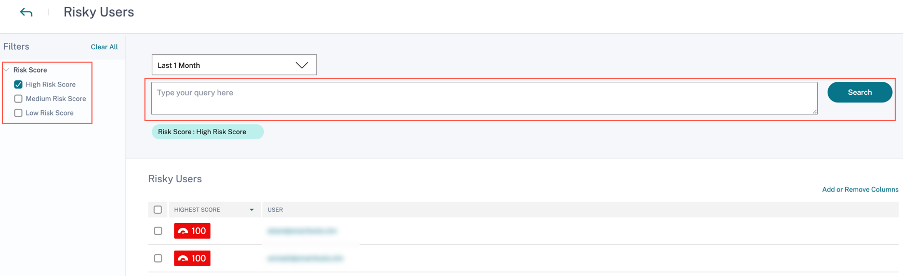
Klicken Sie auf die E-Mail-ID des Benutzers, um die Seite Risiko-Timeline für diesen bestimmten ausgewählten Benutzer anzuzeigen. Diese Seite zeigt die Risikoindikatoren zusammen mit den Details zu Neuestem und Höchstem Risikowert basierend auf dem ausgewählten Zeitraum an.
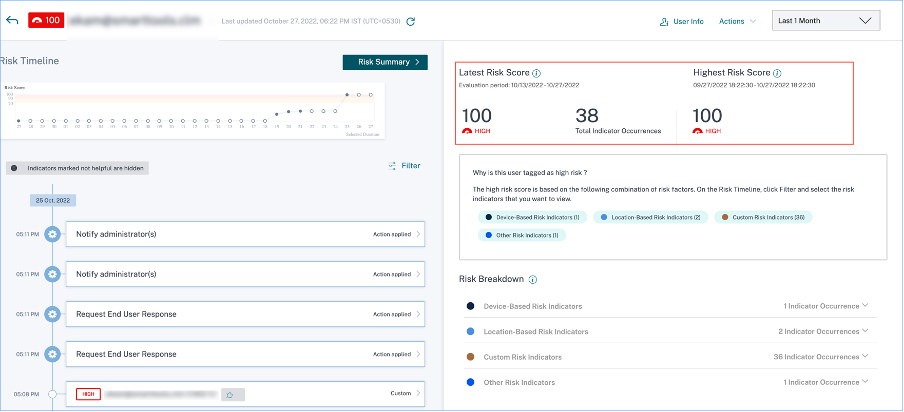
Hohes Risiko
Benutzer mit Risikowerten zwischen 90 und 100. Diese Benutzer haben mehrere Verhaltensweisen gezeigt, die mit moderaten bis schweren Risikofaktoren übereinstimmen und eine unmittelbare Bedrohung für die Organisation darstellen könnten.
Auf dem Benutzer-Dashboard können Sie die Anzahl der Benutzer mit hohem Risiko basierend auf dem höchsten berechneten Risikowert im ausgewählten Zeitraum anzeigen.
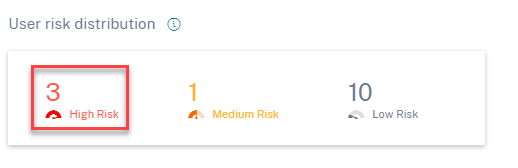
Klicken Sie auf die Option Hohes Risiko, um die Seite Risikobehaftete Benutzer anzuzeigen. Die Seite zeigt die Details zu den Benutzern mit hohem Risiko an.
Mittleres Risiko
Benutzer mit Risikowerten zwischen 70 und 89. Diese Benutzer weisen typischerweise eine oder mehrere Aktivitäten auf, die potenziell verdächtig und/oder anomal erscheinen und eine genaue Überwachung wert sein könnten.
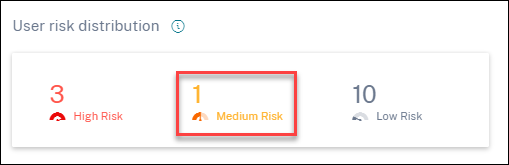
Klicken Sie auf die Option Mittleres Risiko, um die Seite Risikobehaftete Benutzer anzuzeigen. Die Seite zeigt die Details zu den Benutzern mit mittlerem Risiko an.
Niedriges Risiko
Benutzer mit Risikowerten zwischen 1 und 69. Diese Benutzer weisen mindestens einen Risikoindikator auf, der ein ungewöhnliches oder unerwartetes Verhalten widerspiegelt, aber nicht ausreicht, um eine ernsthaftere Risikoklassifizierung zu rechtfertigen.
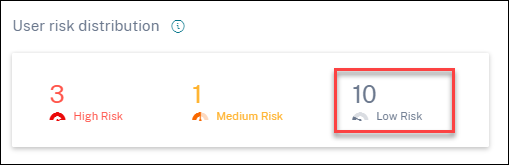
Klicken Sie auf die Option Niedriges Risiko, um die Seite Risikobehaftete Benutzer anzuzeigen. Die Seite zeigt die Details zu den Benutzern mit niedrigem Risiko an.
Top-Benutzer
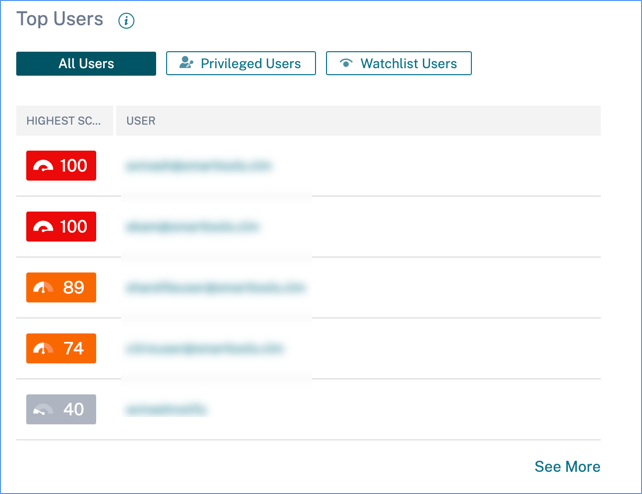
Sie können die Top-Benutzer in verschiedenen Benutzerkategorien anzeigen, sortiert nach den höchsten Risikobewertungen für den ausgewählten Zeitraum. Die folgende Tabelle Top-Benutzer zeigt die fünf Benutzer mit dem höchsten Risiko (alle, privilegierte und Watchlist-Benutzer) basierend auf ihrer Risikobewertung, die über den ausgewählten Zeitraum berechnet wurde, und nicht auf der neuesten Risikobewertung.
Hinweis
In früheren Versionen zeigte die Tabelle „Top-Benutzer“ immer die neueste Risikobewertung an, unabhängig vom ausgewählten Zeitraum.
Watchlist-Benutzer
Liste der Benutzer, die genau auf potenzielle Bedrohungen überwacht werden. Sie können beispielsweise Benutzer überwachen, die keine Vollzeitmitarbeiter in Ihrer Organisation sind, indem Sie diese Benutzer zur Watchlist hinzufügen. Sie können auch Benutzer überwachen, die häufig einen bestimmten Risikoindikator auslösen. Sie können einen Benutzer entweder manuell zur Watchlist hinzufügen oder Richtlinien definieren, um Benutzer zur Watchlist hinzuzufügen.
Wenn Sie Benutzer zur Watchlist hinzugefügt haben, können Sie die fünf Top-Benutzer in der Watchlist basierend auf der höchsten Bewertung anzeigen.
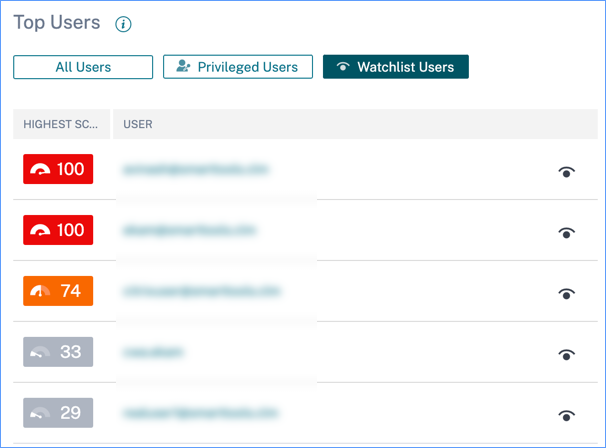
Klicken Sie auf den Link Mehr anzeigen im Bereich Alle Benutzer, um die Benutzerseite anzuzeigen. Die Seite zeigt die Liste aller Benutzer in der Watchlist an.
Hinweis
Auf dem Benutzer-Dashboard und der Benutzer-Seite wird die Anzahl der Benutzer in der Watchlist für die letzten 13 Monate angezeigt, unabhängig vom ausgewählten Zeitraum. Wenn Sie einen Zeitraum auswählen, ändern sich die Vorkommen der Risikoindikatoren basierend auf der Zeitauswahl.
Weitere Informationen: Watchlist
Risikokategorien
Das Donut-Diagramm Risikokategorien fasst die Anzahl der Indikatorvorkommen nach Risikokategorie während des ausgewählten Zeitraums zusammen. Eindeutige Benutzerzahlen werden beim Überfahren jedes Diagrammsegments angezeigt, was wiederum zur entsprechenden Übersichtsseite der Risikoindikator-Kategorie verlinkt. Die Risikokategorisierung wird durch Standard- und benutzerdefinierte Risikoindikatoren unterstützt.
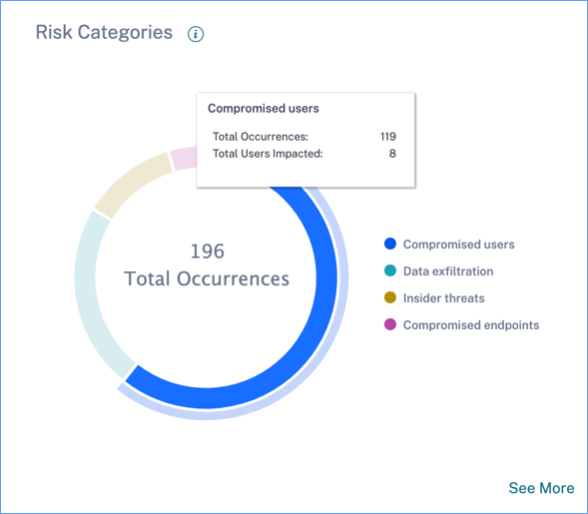
Der Zweck des Dashboards Risikokategorien ist es, Citrix Virtual Apps and Desktops- und Citrix DaaS-Administratoren zu ermöglichen, Benutzerrisiken zu verwalten und vereinfachte Diskussionen mit ihren Sicherheitskollegen zu führen, ohne Expertenwissen im Bereich Sicherheit zu benötigen. Es ermöglicht die Durchsetzung von Sicherheitsmaßnahmen auf Organisationsebene und ist nicht nur auf Sicherheitsadministratoren beschränkt.
Anwendungsfall
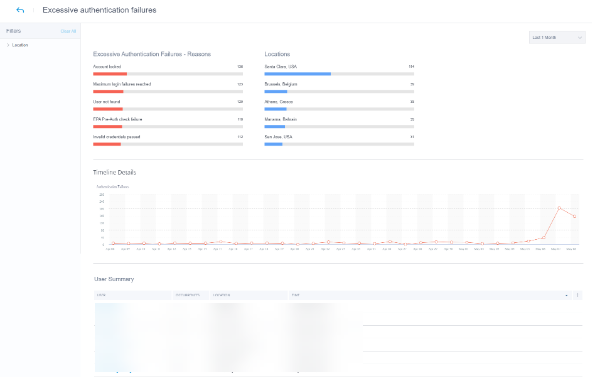
Stellen Sie sich vor, Sie sind ein Citrix Virtual Apps and Desktops-Administrator und verwalten die Anwendungszugriffsrechte von Mitarbeitern in Ihrer Organisation. Wenn Sie zum Abschnitt des Risikoindikators Risikokategorien > Kompromittierte Benutzer > Übermäßige Authentifizierungsfehler – Citrix Gateway navigieren, können Sie beurteilen, ob die Mitarbeiter, denen Sie Zugriff gewährt hatten, kompromittiert wurden. Wenn Sie weiter navigieren, erhalten Sie genauere Einblicke in diesen Risikoindikator, wie z. B. die Fehlerursachen, Anmeldeorte, Zeitachsendetails und eine Benutzerübersicht. Wenn Sie Unstimmigkeiten zwischen den Benutzern, denen Zugriff gewährt wurde, und den kompromittierten Benutzern feststellen, können Sie den Sicherheitsadministrator darüber informieren. Diese rechtzeitige Benachrichtigung an den Sicherheitsadministrator trägt zur Durchsetzung der Sicherheit auf Organisationsebene bei.
So analysieren Sie das Risikokategorien-Dashboard?
Wenn Sie im Dashboard Risikokategorien die Option Mehr anzeigen auswählen, werden Sie auf die Seite weitergeleitet, die Details zu den Risikokategorien zusammenfasst. Diese Seite enthält die folgenden Details:
-
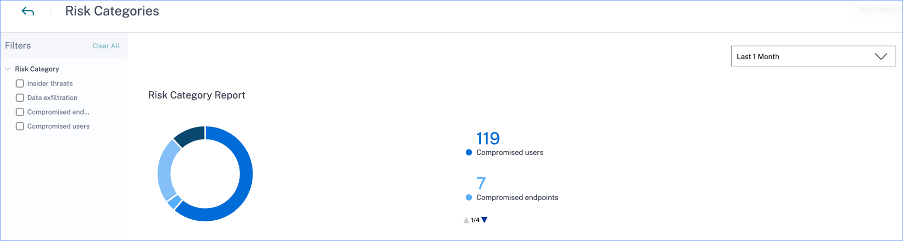
Risikokategoriebericht: Stellt die Gesamtzahl der Vorkommen von Risikoindikatoren jeder Kategorie für einen ausgewählten Zeitraum dar.
-
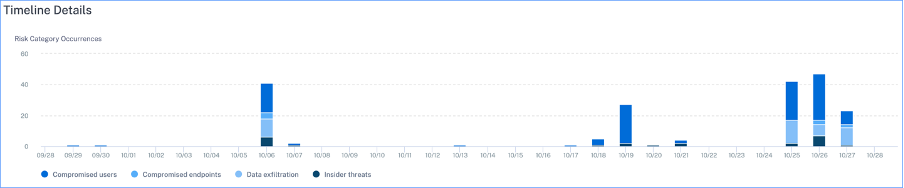
Zeitachsendetails: Bietet eine grafische Darstellung der Gesamtzahl der Vorkommen von Risikoindikatoren jeder Risikokategorie für einen ausgewählten Zeitraum. Wenn Sie zum unteren Bereich dieses Abschnitts navigieren, können Sie nach Risikokategorien sortieren, um genauere Einblicke in die Risikoindikatoren zu erhalten.
-
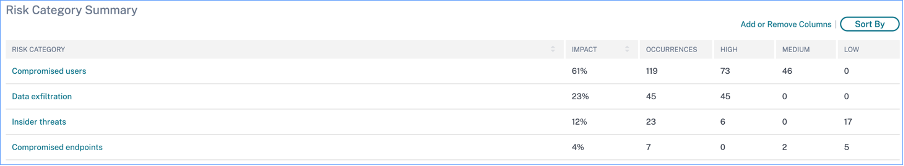
Zusammenfassung der Risikokategorien: Dieser Abschnitt enthält Details wie die Auswirkungen, Vorkommen und den Schweregrad der Risikoindikatoren, die mit jeder Kategorie verbunden sind. Wählen Sie eine beliebige Risikokategorie aus, um Details zu den mit dieser Kategorie verbundenen Risikoindikatoren anzuzeigen. Wenn Sie beispielsweise die Kategorie Kompromittierte Benutzer auswählen, werden Sie zur Seite Kompromittierte Benutzer weitergeleitet.
Die Seite Kompromittierte Benutzer zeigt die folgenden Details an:
-
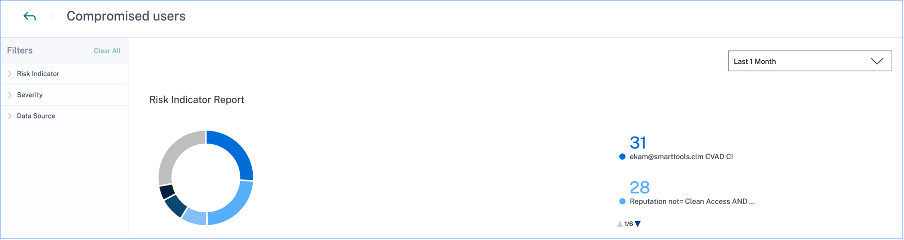
Risikoindikatorbericht: Zeigt die Risikoindikatoren an, die für einen ausgewählten Zeitraum zur Kategorie Kompromittierte Benutzer gehören. Es zeigt auch die Gesamtzahl der Vorkommen der Risikoindikatoren an, die während des ausgewählten Zeitraums ausgelöst wurden.
-
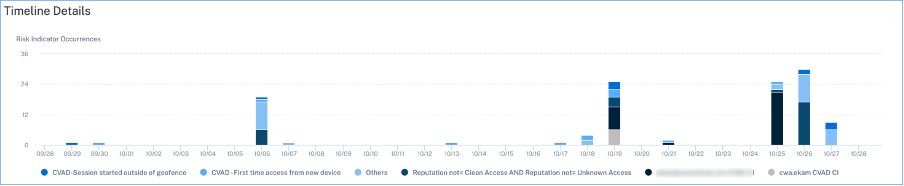
Zeitachsendetails: Bietet eine grafische Darstellung der Vorkommen von Risikoindikatoren für einen ausgewählten Zeitraum.
-
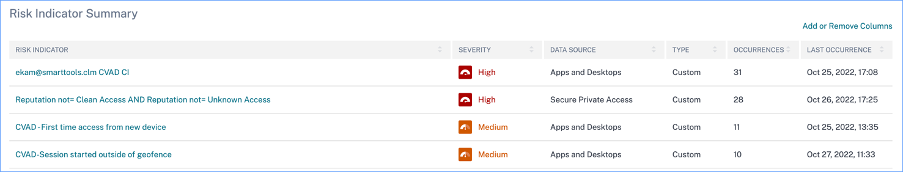
Zusammenfassung der Risikoindikatoren: Zeigt eine Zusammenfassung der Risikoindikatoren an, die unter der Kategorie der kompromittierten Benutzer generiert wurden. Dieser Abschnitt zeigt auch den Schweregrad, die Datenquelle, den Typ des Risikoindikators, die Vorkommen und das letzte Vorkommen an.
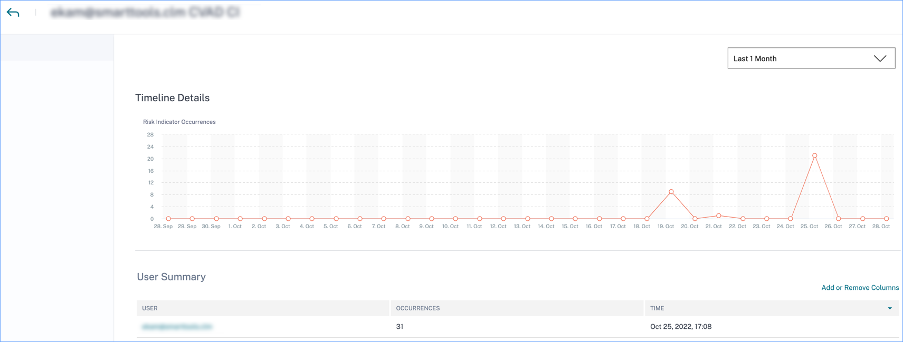
Wenn Sie einen Risikoindikator auswählen, werden Sie auf die Seite weitergeleitet, die die Details dieses Indikators zusammenfasst. Wenn Sie beispielsweise den Risikoindikator Erster Zugriff von neuem Gerät auswählen, werden Sie auf die Seite weitergeleitet, die Details zu diesem Indikator zusammenfasst. Die Zusammenfassung enthält Zeitachsendetails zu den Vorkommen dieses Ereignisses und eine Benutzerübersicht, die die Benutzer auflistet, die diesen Risikoindikator ausgelöst haben, die Vorkommen des Risikoindikators und die Uhrzeit des Ereignisses. Wenn Sie einen Benutzer auswählen, werden Sie zur Risikotimeline des Benutzers weitergeleitet.
Hinweis
Citrix Analytics gruppiert Standard-Risikoindikatoren unter der entsprechenden Risikokategorie. Für benutzerdefinierte Risikoindikatoren müssen Sie auf der Seite Indikator erstellen eine Risikokategorie auswählen. Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
Arten von Risikokategorien
Datenexfiltration
Diese Kategorie gruppiert Risikoindikatoren, die durch Malware oder durch Mitarbeiter ausgelöst werden, die unbefugte Datenübertragungen oder Datendiebstähle zu oder von einem Gerät in einer Organisation durchführen. Sie können Einblicke in alle Datenexfiltrationsaktivitäten erhalten, die in einem bestimmten Zeitraum stattgefunden haben, und die mit dieser Kategorie verbundenen Risiken mindern, indem Sie proaktiv Maßnahmen auf Benutzerprofile anwenden.
Die Risikokategorie Datenexfiltration gruppiert den folgenden Risikoindikator:
| Datenquellen | Benutzer-Risikoindikatoren |
|---|---|
| Citrix Virtual Apps and Desktops und Citrix DaaS | Potenzielle Datenexfiltration |
Insider-Bedrohungen
Diese Kategorie fasst Risikoindikatoren zusammen, die von Mitarbeitern innerhalb einer Organisation ausgelöst werden. Da Mitarbeiter über höhere Zugriffsebenen auf unternehmensspezifische Anwendungen verfügen, besteht für Organisationen ein höheres Risiko für Sicherheitsrisiken. Riskante Aktivitäten können absichtlich von einem böswilligen Insider verursacht werden oder das Ergebnis eines menschlichen Fehlers sein. In beiden Szenarien ist die Sicherheitsauswirkung auf die Organisation schädlich. Diese Kategorie bietet Einblicke in alle Insider-Bedrohungsaktivitäten, die in einem bestimmten Zeitraum stattgefunden haben. Mithilfe dieser Einblicke können Sie die mit dieser Kategorie verbundenen Risiken mindern, indem Sie proaktiv Maßnahmen auf Benutzerprofile anwenden.
Die Risikokategorie Insider-Bedrohungen fasst die folgenden Risikoindikatoren zusammen:
| Datenquellen | Benutzer-Risikoindikatoren |
|---|---|
| Citrix Secure Private Access™ | Versuch, auf die Blacklist-URL zuzugreifen |
| Citrix Secure Private Access | Exzessiver Daten-Download |
| Citrix Secure Private Access | Zugriff auf riskante Websites |
| Citrix Secure Private Access | Ungewöhnliches Upload-Volumen |
Kompromittierte Benutzer
Diese Kategorie gruppiert Risikoindikatoren, bei denen Benutzer ungewöhnliche Verhaltensmuster zeigen, wie verdächtige Anmeldungen und Anmeldefehler. Alternativ könnten die ungewöhnlichen Muster das Ergebnis kompromittierter Benutzerkonten sein. Sie können Einblicke in alle kompromittierten Benutzerereignisse erhalten, die in einem bestimmten Zeitraum stattgefunden haben, und Risiken, die mit dieser Kategorie verbunden sind, mindern, indem Sie proaktiv Maßnahmen auf Benutzerprofile anwenden.
Die Risikokategorie „Kompromittierte Benutzer“ fasst die folgenden Risikoindikatoren zusammen:
| Datenquellen | Benutzerrisikoindikatoren |
|---|---|
| Citrix Gateway | Fehler beim Endpunktanalyse-Scan |
| Citrix Gateway | Übermäßige Authentifizierungsfehler |
| Citrix Gateway | Unmögliche Reise |
| Citrix Gateway | Anmeldung von verdächtiger IP-Adresse |
| Citrix Gateway | Ungewöhnlicher Authentifizierungsfehler |
| Citrix Virtual Apps and Desktops und Citrix DaaS | Verdächtige Anmeldung |
| Citrix Virtual Apps and Desktops und Citrix DaaS | Unmögliche Reise |
| Microsoft Graph Security | Azure AD Identity Protection Risikoindikatoren |
| Microsoft Graph Security | Microsoft Defender for Endpoint Risikoindikatoren |
Kompromittierte Endpunkte
Diese Kategorie gruppiert Risikoindikatoren, die ausgelöst werden, wenn Geräte unsicheres Verhalten zeigen, das auf eine Kompromittierung hindeuten könnte.
Die Risikokategorie „Kompromittierte Endpunkte“ fasst die folgenden Risikoindikatoren zusammen:
| Datenquellen | Benutzer-Risikoindikatoren |
|---|---|
| Citrix Endpoint Management™ | Nicht verwaltetes Gerät erkannt |
| Citrix Endpoint Management | Jailbrokenes oder gerootetes Gerät erkannt |
| Citrix Endpoint Management | Gerät mit auf der Blacklist stehenden Apps erkannt |
Risikoindikatoren und Aktionen
Sie können die ausgelösten Risikoindikatoren und die angewendeten Aktionen für Ihre Benutzer für den ausgewählten Zeitraum anzeigen. Das neue Balkendiagramm Risikoindikatoren und Aktionen zeigt die Anzahl der Indikatoren, Aktionen und Ereignisdetails im Zeitverlauf an, wobei der gesamte Zeitbereich und das Balkenintervall aus dem ausgewählten Zeitraum abgeleitet werden.
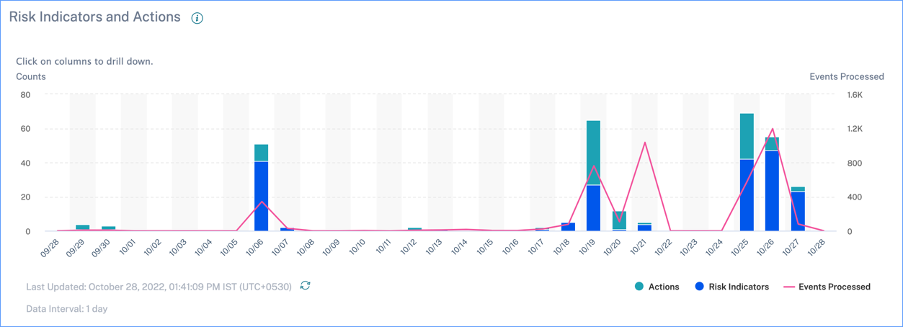
Das Klicken auf ein Balkensegment für Indikatoren oder Aktionen führt zu einer Drilldown-Visualisierung der jeweiligen Zählwerte pro Indikator oder Aktion.
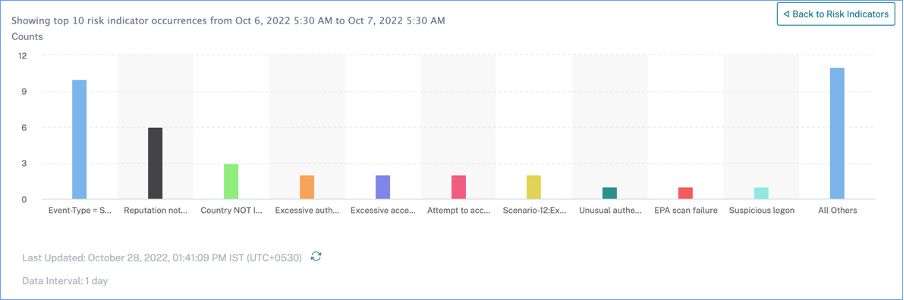
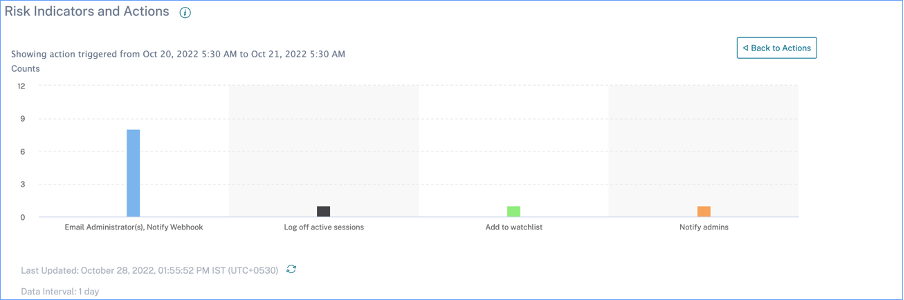
Im Indikator-Drilldown führt das Klicken auf einen einzelnen Indikatorbalken zur entsprechenden Risikoindikatorseite für den ausgewählten Zeitraum.
Zugriffsübersicht
Dieses Dashboard fasst alle Gateway-Zugriffsereignisse für einen ausgewählten Zeitraum zusammen. Es zeigt die Anzahl der gesamten Zugriffe, erfolgreichen Zugriffe und fehlgeschlagenen Zugriffe über Citrix Gateway.
Klicken Sie auf die Zeiger im Diagramm, um die Seite Self-Service-Suche für Gateway anzuzeigen. Bei erfolgreichen Anmeldeszenarien werden die Gateway-Zugriffsereignisse auf der Seite nach dem Statuscode sortiert.
Richtlinien und Aktionen
Zeigt die fünf wichtigsten Richtlinien und Aktionen an, die für Benutzerprofile in einem ausgewählten Zeitraum angewendet wurden. Klicken Sie auf den Link Mehr anzeigen im Bereich Richtlinien und Aktionen, um detaillierte Informationen zu den Richtlinien und Aktionen zu erhalten.
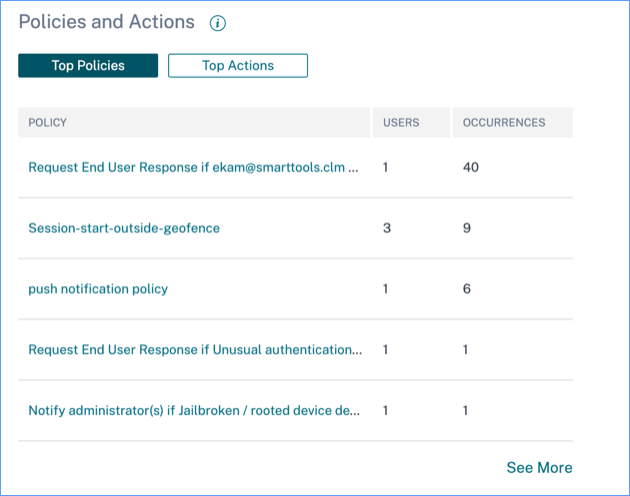
Top-Richtlinien
Die fünf wichtigsten konfigurierten Richtlinien werden anhand der Anzahl der Vorkommen bestimmt. Wenn Sie sich im Abschnitt Top-Richtlinien des Dashboards befinden und Mehr anzeigen auswählen, werden Sie zur Seite Alle Richtlinien weitergeleitet.
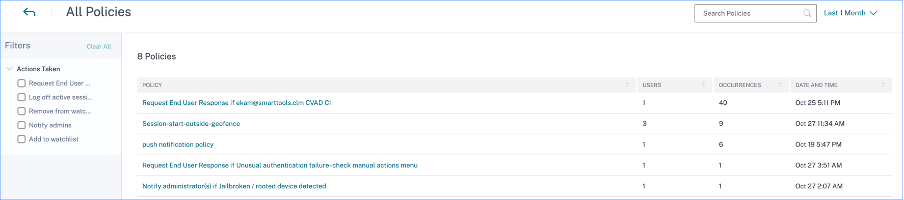
Alle Richtlinien
Diese Seite bietet detaillierte Informationen zu allen konfigurierten Richtlinien. Wenn Sie eine Richtlinie auswählen, werden Sie zur Seite Self-Service-Suche nach Richtlinien weitergeleitet. Im linken Bereich können Sie nach den angewendeten Aktionen filtern.
Wenn Sie einen Benutzernamen auswählen, werden Sie zur Risiko-Timeline weitergeleitet. Die richtlinienbasierte Aktion wird der Risiko-Timeline des Benutzers hinzugefügt. Wenn Sie die Aktion auswählen, werden deren Details im rechten Bereich der Risiko-Timeline angezeigt.
Top-Aktionen
Die fünf wichtigsten Aktionen, die mit den Richtlinien verknüpft sind, die auf die Benutzerprofile angewendet wurden. Dieser Abschnitt zeigt nicht die Aktionen an, die Sie manuell auf die Benutzerprofile angewendet haben. Die wichtigsten Aktionen werden anhand der Anzahl der Vorkommen bestimmt.
Klicken Sie auf Mehr anzeigen, um alle richtlinienbasierten Aktionen auf der Seite Aktionen anzuzeigen.
Aktionen
Die Seite bietet eine Liste aller richtlinienbasierten Aktionen, die für Ihre Benutzer im ausgewählten Zeitraum angewendet wurden. Sie sehen die folgenden Informationen:
-
Name der gemäß der Richtlinie angewendeten Aktion
-
Anzahl der Benutzer, auf die die Aktion angewendet wurde
-
Anzahl der Vorkommen der Aktion
-
Anzahl der mit der Aktion verknüpften Richtlinien
-
Datum und Uhrzeit der angewendeten Aktion
Klicken Sie auf eine Aktion, um alle zugehörigen Richtlinien anzuzeigen. Diese Richtlinien werden nach der Anzahl der Vorkommen sortiert. Klicken Sie beispielsweise auf der Seite Aktionen auf Endbenutzerantwort anfordern. Die Seite Alle Richtlinien zeigt alle Richtlinien an, die mit der Aktion Endbenutzerantwort anfordern verknüpft sind.
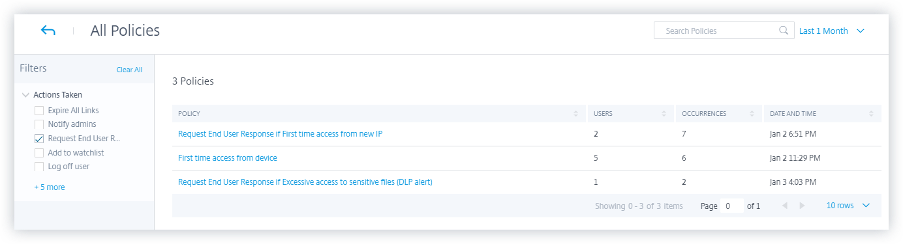
Klicken Sie auf der Seite Alle Richtlinien auf eine Richtlinie, um die Benutzerereignisse anzuzeigen, auf die die Aktion angewendet wurde.
Risikoindikatoren
Fasst die fünf wichtigsten Risikoindikatoren für einen ausgewählten Zeitraum zusammen. Die Risikoindikatoren können Standard- oder benutzerdefiniert sein. Für Standard-Risikoindikatoren erfasst Citrix Analytics Daten aus den erkannten Datenquellen, für die die Datenverarbeitung aktiviert ist.
Für benutzerdefinierte Risikoindikatoren erfasst Citrix Analytics Daten aus den folgenden Datenquellen, basierend auf den generierten Risikoereignissen:
-
Citrix Gateway
-
Citrix Secure Private Access
-
Citrix Virtuelle Apps und Desktops™
-
Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service)
Im Bereich Risikoindikatoren können Sie die fünf wichtigsten Risikoindikatoren anzeigen und diese nach der Gesamtzahl der Vorkommen oder nach Schweregrad sortieren.
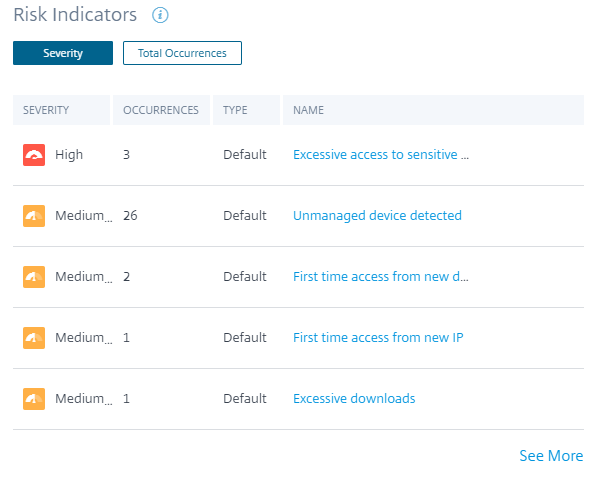
Klicken Sie im Bereich Risikoindikatoren auf Mehr anzeigen, um die Seite Risikoindikator-Übersicht anzuzeigen.