
Novedades
Uno de los objetivos de Citrix es ofrecer nuevas funciones y actualizaciones de productos a los clientes de Citrix Analytics en cuanto estén disponibles. Las nuevas versiones aportan más valor, por lo que no hay razón para retrasar las actualizaciones.
Para usted, el cliente, este proceso es transparente. Las actualizaciones iniciales se aplican únicamente a los sitios internos de Citrix y, a continuación, se aplican gradualmente a los entornos de los clientes. La entrega incremental de actualizaciones por fases ayuda a garantizar la calidad del producto y a maximizar la disponibilidad.
April 15, 2024
Nuevo informe de resumen ejecutivo
Ahora tiene la opción de consolidar varios informes en un único informe ejecutivo que se puede programar para el período de tiempo requerido. Con esta nueva función, solo proporciona a su audiencia la información gráfica necesaria. Para obtener más información, consulte Informe de resumen ejecutivo.
January 29, 2024
Actualizaciones del campo Estado de la aplicación Workspace
-
Búsqueda de autoservicio: Ahora puede realizar consultas para averiguar el estado de soporte de una versión de la aplicación Workspace utilizando el campo Estado de la aplicación Workspace recién introducido para la fuente de datos Citrix Apps and Desktops.
-
Usuarios: Se ha eliminado la columna Estado de la aplicación Workspace.
Para obtener más información, consulte búsqueda de autoservicio para aplicaciones y escritorios.
January 25, 2024
Se han simplificado las inconsistencias en la interfaz de usuario de CAS
Se han resuelto los siguientes problemas en la función Búsqueda de autoservicio para la fuente de datos Apps and Desktops:
-
Los eventos que antes se mostraban desordenados dentro de una sesión ahora aparecen correctamente.
-
Se han actualizado las columnas predeterminadas.
January 24, 2024
Eventos de perfil de usuario mejorados en entornos SIEM
Los eventos de perfil de usuario exportados a sus entornos SIEM ahora incluyen:
-
Información sobre direcciones IP
-
Información de ubicación de Citrix Virtual Apps and Desktops™ y Citrix DaaS (anteriormente servicio Citrix Virtual Apps and Desktops)
Estas nuevas mejoras le permiten identificar la dirección IP del cliente utilizada para acceder a los datos de su organización y recopilar información de ubicación del usuario tanto de Citrix Virtual Apps and Desktops como de Citrix DaaS.
Para obtener más información, consulte Datos de información de riesgos para SIEM.
December 01, 2023
Página de configuración de correo electrónico de administrador para alertas semanales por correo electrónico y SIEM
La nueva función Admin Email Settings le permite configurar destinatarios de listas de distribución personalizadas para las alertas del sistema. Esta mejora garantiza que los administradores reciban solo las alertas del sistema que sean relevantes para ellos.
Para obtener más información, consulte Configuración de correo electrónico de administrador.
Panel de usuarios: nuevo filtro de tiempo de recuento de usuarios activos y sección de información general actualizada
El nuevo filtro de tiempo en el panel Users le permite ver y modificar el número total de usuarios activos en su organización durante un período de tiempo específico, teniendo en cuenta las fuentes de datos para las que ha habilitado Citrix Analytics.
La sección Overview mejorada del panel Users muestra el número total de usuarios de su organización, así como el número de usuarios activos e inactivos que han iniciado sesión actualmente.
Para obtener más información, consulte Panel de usuarios.
Informes personalizados mejorados
-
Ahora puede crear y programar informes personalizados utilizando los eventos y la información disponible en Citrix Analytics for Security. Los informes personalizados le ayudan a extraer información de interés específico y a organizar los datos gráficamente.
-
Ahora puede utilizar las capacidades mejoradas de la plataforma de informes personalizados que incluyen informes basados en consultas de búsqueda de autoservicio, plantillas, mejores visualizaciones, cobertura de todas las fuentes de datos y métricas, programación de informes y exportación de PDF.
Para obtener más información, consulte Informes personalizados.
November 30, 2023
Eliminación de todas las capacidades de ShareFile en Citrix Analytics
Se eliminan las siguientes capacidades de detección de ShareFile:
-
Compartir enlaces
-
Indicadores de riesgo asociados
-
Directivas con sus ocurrencias
-
Configuraciones de exportación de datos de colaboración de contenido
-
Informes de colaboración de contenido
-
Origen de datos de colaboración de contenido en la búsqueda
-
Búsquedas guardadas de colaboración de contenido
-
Origen de datos de colaboración de contenido.
La eliminación de estas capacidades podría provocar una inconsistencia temporal en la puntuación de riesgo y las líneas de tiempo de los usuarios. Todas las demás capacidades de Citrix Analytics permanecen igual.
Obtenga información sobre cómo ShareFile simplifica el acceso a los controles de seguridad directamente desde ShareFile.com.
September 22, 2023
Origen de datos de Citrix Secure Browser en el indicador personalizado
Ahora puede crear indicadores de riesgo para el origen de datos de Citrix Secure Browser para rastrear la actividad de un usuario en el navegador seguro. Para obtener más información, consulte Indicadores personalizados.
Mejora del correo electrónico semanal con exportación de datos SIEM
El correo electrónico semanal se ha mejorado para proporcionar una visión más profunda de la postura de seguridad de su organización al habilitar la exportación de datos SIEM. Ahora puede incorporar y activar más orígenes de datos para descubrir una amplia gama de eventos relacionados con sus usuarios. El correo electrónico semanal incluye las siguientes novedades:
-
La sección de resumen de datos muestra el estado del consumo de datos en el entorno SIEM.
-
Recomendaciones para exportaciones de datos basadas en el estado de consumo de la exportación de datos.
Para obtener más información, consulte Notificación por correo electrónico semanal.
Consumo de las preferencias de notificación del administrador personalizado en los correos electrónicos
Citrix Analytics for Security ahora respeta las preferencias de notificación establecidas por los administradores personalizados en Citrix Cloud. Esta mejora proporciona a los administradores personalizados una mayor flexibilidad en la gestión de sus preferencias de notificación. Esta preferencia también se aprovecha al enviar correos electrónicos de notificación, como correos electrónicos semanales, correos electrónicos de acción de Notificar a los administradores y alertas para exportaciones de datos.
Para obtener más información, consulte Administrar roles de administrador para Security Analytics.
July 04, 2023
Soporte del operador OR en la búsqueda de autoservicio y el indicador personalizado
El operador OR ya está disponible en las funciones de Búsqueda de autoservicio e Indicador de riesgo personalizado. Puede utilizar el operador OR en vistas de búsqueda como la búsqueda de autoservicio y las consultas de indicadores personalizados.
Para obtener más información, consulte Operadores admitidos en la consulta de búsqueda.
June 15, 2023
Habilitar la telemetría del portapapeles de VDA
Se activa un evento llamado VDA.Clipboard al iniciar cualquier operación de portapapeles en Citrix Apps and Desktops. Estos registros del portapapeles proporcionan información vital como el nombre del VDA, el tamaño del portapapeles, el tipo de formato del portapapeles, la IP del cliente, la operación del portapapeles, la dirección de la operación del portapapeles y si la operación del portapapeles estaba permitida. Los atributos del evento VDA Clipboard también están disponibles en los flujos de trabajo de búsqueda de autoservicio e indicadores de riesgo personalizados.
-
Búsqueda de autoservicio: Puede generar informes, guardar consultas y revisar los eventos de VDA.Clipboard junto con todos los detalles de sus atributos.
-
Indicadores de riesgo personalizados: Los atributos para los eventos del portapapeles de VDA están disponibles con el flujo de trabajo de indicadores personalizados. Puede utilizar estos pares clave/valor de evento para configurar desencadenadores de indicadores personalizados y configurar políticas automatizadas con acciones.
Puede utilizar la política Recopilación de metadatos de ubicación del portapapeles para la supervisión de seguridad para habilitar la telemetría del portapapeles y la transmisión de registros del portapapeles a Citrix Analytics for Security. De forma predeterminada, esta política está habilitada. Para deshabilitarla, vaya a la página de Políticas y desactívela para detener la recopilación de datos de los VDA.
Para obtener más información, consulte Habilitar la telemetría del portapapeles para Citrix DaaS.
June 14, 2023
Disponibilidad de eventos de ciclo de vida de aplicaciones y registro de Session Recording en Citrix Analytics for Security
Los siguientes eventos de Ciclo de vida de la aplicación y Registro de Session Recording ya están disponibles en Citrix Analytics for Security:
-
Citrix.EventMonitor.RegistryChange
-
Citrix.EventMonitor.SessionLaunch
-
Citrix.EventMonitor.SessionEnd
-
Citrix.EventMonitor.Clipboard
-
Citrix.EventMonitor.FileTransfer
Puede ver estos eventos, crear indicadores personalizados y exportar estos eventos a sus entornos SIEM.
Para obtener más información, consulte Tipos de eventos y campos admitidos.
June 08, 2023
Problemas resueltos
-
Algunos eventos de inicio de sesión de sesión que se envían a Citrix Analytics for Security no tienen un nombre de usuario. Esto hace que la columna de nombre de usuario aparezca como NA para algunos eventos en la página de búsqueda de autoservicio y de inicios de sesión de usuario de Access Assurance. A veces, también da como resultado que el recuento de usuarios únicos sea cero, aunque el recuento total de inicios de sesión no sea cero en el gráfico de organizaciones de registro de IP de Access Assurance al ver los datos para un rango de tiempo pequeño, como Última 1 hora o Último 1 día. Este problema ya está resuelto.
-
En la búsqueda de autoservicio para aplicaciones y escritorios, para los eventos de usuario Session.Logon y Session.end, la dimensión App-Name en las consultas de búsqueda se rellena con nombres de grupos de entrega en lugar del nombre de la aplicación o escritorio iniciado, lo que puede inducir a error a los administradores. La dimensión App-Name es más útil para las consultas sobre eventos App.Start/App.End, ya que apunta a las aplicaciones que se están iniciando. Para obtener más detalles, consulte Búsqueda de autoservicio para aplicaciones y escritorios. Este problema ya está resuelto.
-
Algunas versiones de la aplicación Citrix Workspace y el cliente Citrix Receiver no envían eventos específicos a Citrix Analytics. Por lo tanto, Citrix Analytics no puede proporcionar información ni generar indicadores de riesgo para estos eventos. Este problema ya está resuelto. Para obtener más información, consulte Comprobación 6: ¿Se transmiten los eventos de aplicaciones y escritorios virtuales a Analytics?.
May 29, 2023
Complemento de Citrix Analytics para Splunk ya disponible en la plataforma Splunk Cloud
La integración de Splunk para Citrix Analytics utiliza el complemento de Citrix Analytics para Splunk para conectarse al entorno de análisis e incorporar datos críticos para el negocio a su entorno Splunk.
Anteriormente, el complemento fue verificado por Splunk solo para su instalación en la capa de Splunk Enterprise y los clientes eran responsables de configurar el complemento dentro de su entorno Splunk local. Con la última versión 2.1.2, el complemento ha añadido compatibilidad con la plataforma Splunk Cloud. Los clientes que utilizan instancias Classic con IDM o instancias Victoria pueden aprovechar esta mejora de compatibilidad de plataforma. Ahora, los clientes tienen la flexibilidad de elegir entre Splunk Enterprise o Splunk Cloud al considerar la implementación de nuestro complemento para facilitar la integración de Splunk.
Para obtener más información, consulte Integración de Splunk.
Eventos de grabación de sesiones en SIEM
Los eventos de Grabación de sesiones ahora se pueden exportar a SIEM en forma de eventos de Risk Insight y eventos de Origen de datos para aplicaciones y escritorios. Los tipos de eventos recién agregados se pueden encontrar en la etapa de eventos de datos para exportación, en la página Exportaciones de datos.
Para obtener más información, consulte Directivas y acciones.
May 24, 2023
Acción global de notificación al usuario final
La función Directivas y acciones de Citrix Analytics ahora admite la acción global Notificar al usuario final, que se puede combinar con desencadenadores de indicadores de riesgo integrados o personalizados. Los administradores pueden crear directivas con la acción Notificar al usuario final que genera notificaciones por correo electrónico solo para los usuarios finales. Esta acción se puede utilizar para varios casos de uso de cumplimiento, como notificar a los usuarios sobre el uso de aplicaciones no autorizadas o alertar sobre comportamientos sospechosos en sus cuentas de Citrix sin tomar ninguna acción disruptiva. Los administradores pueden personalizar el cuerpo del mensaje de correo electrónico y la línea de asunto según el escenario específico.
Para obtener más información, consulte Notificar al usuario final.
May 04, 2023
Generación de eventos de prueba
La función Generación de eventos de prueba se creó para ayudar a los clientes a probar rápidamente su canalización de Citrix Analytics - SIEM. Anteriormente, si el administrador tenía que probar esta integración, tendría que esperar a la incorporación de la fuente de datos y la actividad del usuario para verificar si Citrix Analytics estaba generando los eventos y, por lo tanto, si su entorno SIEM los recibía. Esto ya no es una necesidad. Simplemente se puede hacer clic en el botón Enviar datos de prueba para enviar un evento ficticio al entorno SIEM y usar la consulta proporcionada para verificar si la integración de Citrix Analytics SIEM está configurada como se espera. Esto también puede funcionar para el administrador que intenta depurar un flujo de datos interrumpido, ya que puede ayudar a aislar el punto de fallo.
Para obtener más información, consulte Generación de eventos de prueba.
Generación de alertas por correo electrónico de SIEM
La capacidad de generación de alertas por correo electrónico de SIEM lleva el proceso de solución de problemas de las exportaciones de datos a un nuevo nivel de facilidad. Citrix Analytics envía alertas del sistema para actividades que pueden provocar o indicar una interrupción del flujo de datos de SIEM. El correo electrónico se distribuye entre los administradores de Citrix Cloud, los administradores de seguridad completos, los administradores de seguridad de solo lectura y los administradores de seguridad y rendimiento de solo lectura. Los siguientes son los diferentes tipos de alertas que se envían:
-
Alerta de exportación de datos de SIEM: la contraseña se restablecióEste correo electrónico se activa cada vez que se restablece la contraseña de la cuenta desde la página Exportaciones de datos. Si solo se hace en la GUI de Citrix Analytics for Security, puede provocar una interrupción en el flujo de datos. Esta alerta contiene la hora en que se realizó el restablecimiento de la contraseña y, por lo tanto, facilita mucho la recuperación de un flujo de datos exitoso.
-
Alerta de exportación de datos de SIEM - Flujo de datos detenido
Este correo electrónico se activa cada vez que el cliente ha sufrido una interrupción del flujo de datos
-
Más de 24 horas - Tiempo crítico para volver rápidamente a un flujo de datos exitoso utilizando los útiles consejos de solución de problemas dentro de la alerta o utilizando la pestaña Resumen de exportación de datos con la Guía rápida.
-
Más de 7 días - La política de retención de Kafka para el tema de cada cliente es de siete días, lo que significa que existe la posibilidad de que algunos datos de seguridad hayan caducado. Es imperativo utilizar las herramientas de solución de problemas para restablecer el flujo de datos a SIEM.
-
Más de 30 días - Esto significa que el cliente ha sufrido una pérdida de datos relacionados con la seguridad y debe prestar atención inmediata a la restauración del flujo de datos de Citrix Analytics al entorno SIEM.
Para obtener más información, consulte Generación de alertas por correo electrónico de SIEM.
April 13, 2023
Problema solucionado
La aplicación Windows Citrix Workspace™ envía un nombre de archivo, una ruta y una propiedad de formato vacíos desde la versión 2203 de la aplicación Citrix Workspace y versiones posteriores. Como resultado, la GUI de Citrix Analytics for Security muestra valores NA para las columnas Nombre de archivo de descarga, Ruta de archivo de descarga y Formato de archivo de descarga. Este problema ya está solucionado.
March 31, 2023
Eventos de grabación de sesiones en Citrix Analytics for Security
En Citrix Apps and Desktops, se han añadido dos nuevos tipos de eventos para ayudar a identificar y evaluar los eventos basados en la grabación de sesiones.
-
Citrix.EventMonitor.RDPConnection
-
Citrix.EventMonitor.UserAccountModification
Los administradores ahora pueden identificar y evaluar fácilmente los riesgos de seguridad potenciales. Pueden usar estos eventos para recopilar información sobre datos vitales como ID de proceso, direcciones IP de destino y descripciones de operaciones de cuentas de usuario. Además, estos eventos también se pueden encontrar en la página de Indicadores de riesgo personalizados y en la página de Búsqueda de autoservicio.
-
Búsqueda de autoservicio: Puede ver estos eventos junto con los detalles de sus atributos.
-
Indicadores de riesgo personalizados: Puede configurar cualquier indicador personalizado utilizando estos tipos de eventos. Para obtener más información, consulte Tipos de eventos y campos admitidos.
Eventos de protección de aplicaciones en la búsqueda de autoservicio
Un nuevo evento llamado AppProtection.ScreenCapture se activa cuando intenta capturar una captura de pantalla mientras se encuentra en una sesión protegida bajo la fuente de datos de Citrix Apps and Desktops. Los eventos de AppProtection.ScreenCapture también están disponibles en las páginas de Búsqueda de autoservicio y Exportaciones de datos.
-
Búsqueda de autoservicio: Puede ver los resultados de AppProtection.ScreenCapture junto con todos los detalles de sus atributos.
-
Exportaciones de datos: Puede ver el tipo de evento AppProtection.ScreenCapture en la sección Exportaciones de datos. Vaya a Configuración > Exportaciones de datos > Configuración > Eventos de datos para exportar > seleccione Aplicaciones y escritorios de la categoría Eventos de origen de datos (Opcional).
También puede ver un nuevo atributo llamado Políticas de protección de aplicaciones para el evento Session.Logon.
Para obtener más información, consulte Tipos de eventos y campos admitidos.
March 30, 2023
Compatibilidad con roles personalizados
Se puede agregar un administrador para roles personalizados utilizando grupos en su Active Directory o Azure Active Directory, o configurando una integración de Okta para Citrix Analytics for Security. Esta integración permite un enfoque optimizado para administrar los permisos de acceso al servicio para todos los administradores de grupo.
Después de agregar correctamente un administrador a Active Directory o Azure Active Directory, el administrador puede crear grupos y asignar un rol personalizado a un grupo específico. Las preferencias de permisos individuales tienen prioridad sobre los permisos de grupo si un administrador es miembro de ambos.
Para obtener más información, consulte Compatibilidad con roles personalizados.
Panel de solución de problemas para la interfaz de usuario de SIEM
La interfaz de usuario de Exportaciones de datos se ha mejorado con los siguientes cambios:
-
Pestaña Resumen: La pestaña Resumen describe las métricas de eventos SIEM, el estado de incorporación de la fuente de datos y el estado de consumo de datos en el siguiente escenario:
-
Datos disponibles en Citrix Analytics: Proporciona el estado de incorporación de las diferentes fuentes de datos.
-
Eventos disponibles para el consumo de SIEM: Proporciona el número de información que se envía a su entorno SIEM.
-
Consumo de datos por SIEM: Proporciona el estado de consumo de datos.
-
-
Pestaña Configuración: La pestaña Configuración contiene la información sobre la configuración de su cuenta, la configuración del entorno SIEM y la selección de eventos de datos.
-
Guía rápida de exportación de datos: Los administradores ahora pueden usar la Guía rápida, que simplifica la configuración y el mantenimiento de las integraciones de SIEM. El enlace Guía rápida de exportación de datos es accesible desde las pestañas Resumen y Configuración.
Para obtener más información, consulte Solución de problemas de exportaciones de datos.
March 24, 2023
Cambio en la vista de perfil de usuario
Los datos de perfil de los usuarios relacionados con las aplicaciones, ubicaciones, dispositivos y el uso de datos de ShareFile no están disponibles en la página Información del usuario en la Cronología del usuario. La siguiente información de usuario que proviene de Active Directory sigue estando disponible -
-
Puesto de trabajo
-
Dirección
-
Correo electrónico
-
Teléfono
-
Ubicación
-
Organización
No hay cambios en los datos del perfil de usuario que se exportan a SIEM. Para obtener más información, consulte Perfil de usuario.
Eliminación de las sugerencias automáticas dinámicas de todas las vistas de búsqueda
La funcionalidad de sugerencia automática para dimensiones basada en los datos históricos del inquilino ahora está en desuso para las siguientes páginas:
-
Búsqueda de autoservicio
-
Indicador de riesgo personalizado
Sin embargo, las sugerencias estáticas para dimensiones como Event-Type y Clipboard-Operations siguen estando disponibles en el cuadro de búsqueda.
Para obtener más información, consulte Cómo usar la búsqueda de autoservicio.
March 21, 2023
Panel de recomendaciones para ayudar a incorporar la fuente de datos de StoreFront™ local
Se ha introducido un nuevo panel de Recomendaciones en la página Fuentes de datos. El panel de Recomendaciones de la página Fuentes de datos informa al usuario sobre la importancia de incorporar fuentes de datos de StoreFront locales. Ayuda al usuario a incorporar fácilmente las fuentes de datos de StoreFront locales y también le ofrece una opción para revisar y garantizar la incorporación de todas las fuentes de datos disponibles.
Para obtener más detalles, consulte Conectarse a una implementación de StoreFront.
February 23, 2023
Problemas corregidos
Las acciones fallan en las implementaciones de Citrix Apps and Desktop locales donde la versión de Citrix Apps and Desktop es > 1912. Este problema se ha observado tanto en las acciones manuales como en las basadas en políticas. Este problema ya está solucionado.
La página de búsqueda de autoservicio para aplicaciones y escritorios muestra varios eventos de inicio y fin de aplicación cuando las aplicaciones virtuales se inician solo una vez. Este problema ocurre en las versiones de cliente de Citrix Workspace app para Linux. Este problema ya está solucionado.
February 22, 2023
Mejora en las notificaciones semanales por correo electrónico
Citrix Analytics envía notificaciones semanales por correo electrónico que ayudan a resumir las exposiciones a riesgos de seguridad de su organización. La notificación de correos electrónicos semanales se ha mejorado con las siguientes actualizaciones:
-
Proporciona una vista de la distribución de riesgos de los usuarios: total de usuarios detectados, número de usuarios de riesgo y sin riesgo durante una semana
-
Total de eventos procesados durante una semana
-
Total de indicadores activados durante una semana
-
Total de acciones realizadas durante una semana
-
Total de orígenes de datos activados para el procesamiento de datos
Para obtener más información, consulte Notificación semanal por correo electrónico.
Se agregó el campo Formato de archivo de descarga para el tipo de evento App.SaaS.File.Download
En la página de búsqueda de autoservicio para el origen de datos de aplicaciones y escritorios, se ha agregado un nuevo campo Formato de archivo de descarga para el tipo de evento App.SaaS.File.Download. Con este cambio, ahora puede configurar indicadores de riesgo personalizados para el campo Formato de archivo de descarga y también exportar el campo como parte del formato Exportar a CSV.
Para obtener más información, consulte Búsqueda de autoservicio para aplicaciones y escritorios.
February 16, 2023
Problema resuelto
Los correos electrónicos semanales se ven afectados para algunos clientes de la UE y APS al obtener el estado de enmascaramiento del nombre de usuario para un arrendatario. Como resultado, los administradores reciben 10 correos electrónicos semanales idénticos debido a la excepción. Una vez que se produjo la excepción, los arrendatarios siguientes no recibieron el correo electrónico semanal. Este problema se ha solucionado ahora.
February 03, 2023
Soporte de Analytics para el servicio Citrix Secure Private Access™ disponible en las regiones de la Unión Europea y Asia Pacífico Sur
Citrix Analytics for Security ahora procesa eventos de usuario de Citrix Secure Private Access disponibles en la región de la Unión Europea y la región de Asia Pacífico Sur. Si su organización está incorporada a Citrix Cloud desde la región de la Unión Europea o la región de Asia Pacífico Sur, puede ver la información de riesgo de los usuarios que utilizan el servicio Secure Private Access.
Para obtener más información, consulte Fuentes de datos.
January 11, 2023
Eliminación de la capacidad de filtrado web de Secure Private Access
La capacidad de filtrado web se ha eliminado de la categoría Secure Private Access. Las siguientes capacidades de Citrix Analytics for Security se ven afectadas debido a la obsolescencia del filtrado web basado en categorías por parte de Secure Private Access:
-
Los campos de datos como Grupo de categorías, Categoría y Reputación de URL ya no están disponibles en el panel de Citrix Analytics for Security.
-
El indicador de acceso a sitios web de riesgo, que se basa en los mismos datos, también está obsoleto y no se activa para los clientes.
-
Cualquier indicador de riesgo personalizado existente que utilice los campos de datos (Grupo de categorías, Categoría y Reputación de URL) y sus políticas asociadas ya no se activa.
-
Las pestañas Acceso de usuario y Acceso a aplicaciones.
-
Las exportaciones de SIEM seguirán teniendo los atributos urlcategory, urlcategorygroup y urlcategoryreputation durante algún tiempo con los siguientes valores ficticios:
-
99999 para Categoría y Grupo de categorías
-
0 para Reputación
-
Para obtener más información, consulte Búsqueda de autoservicio para Secure Private Access.
December 27, 2022
Cambio en el menú desplegable de origen de datos para la búsqueda de autoservicio
La lista de orígenes de datos se ha cambiado para reflejar Sesiones de forma predeterminada en lugar de Aplicaciones y escritorios en la página de búsqueda de autoservicio. Además, la sección Rendimiento se ha movido a la parte superior, seguida de la sección Seguridad, ya que los orígenes de datos de rendimiento no eran visibles.
Para obtener más información, consulte Búsqueda de autoservicio.
December 13, 2022
Mejora del panel de usuarios
El panel de usuarios se ha renovado con resúmenes y gráficos para ayudar a los administradores a supervisar la postura de seguridad de la organización. La vista no solo proporciona detalles de los usuarios detectados, los indicadores de riesgo activados y las acciones aplicadas, sino que también ofrece una línea de tendencia temporal de métricas críticas para una mejor evaluación de los riesgos. Los administradores pueden profundizar en los datos de interés y navegar a los paneles relevantes con el contexto adecuado para un análisis de riesgos más rápido.
Para obtener más información, consulte Panel de usuarios.
December 05, 2022
Panel de garantía de acceso - Red de inicio de sesión
La sección Red de inicio de sesión se ha añadido recientemente y proporciona los siguientes detalles del usuario:
-
Las organizaciones asociadas a las direcciones IP desde las que los usuarios han iniciado sesión.
-
La subred pública única total y la subred privada desde donde los usuarios han iniciado sesión.
-
Los detalles de que el usuario ha iniciado sesión utilizando proxies y servicios VPN privados.
Con estos detalles adicionales, un administrador puede validar los detalles de inicio de sesión del usuario y asegurarse de que el inicio de sesión del usuario se ajusta a las expectativas de seguridad de la organización.
Para obtener más detalles, consulte Panel de garantía de acceso.
November 18, 2022
November 08, 2022
Cambiar nombre a acciones
Algunas de las acciones utilizadas en Citrix Analytics for Security se han renombrado para proporcionar mayor claridad. Esas acciones son:
-
Notificar a los administradores - Notificar al (a los) administrador(es)
-
Bloquear usuario - Bloquear cuenta de usuario
-
Cerrar sesión de usuario - Cerrar sesiones activas
-
Desbloquear usuario - Desbloquear cuenta de usuario
-
Deshabilitar usuario - Deshabilitar cuenta de usuario
Para obtener más información, consulte ¿Qué son las acciones?
Problemas corregidos
October 19, 2022
Selección y exportación de eventos de origen de fecha
Ahora puede aprovechar el nuevo flujo de trabajo de exportación de eventos de datos para exportar eventos de origen de datos, además de los eventos de información de riesgo generados por aprendizaje automático y los datos asociados.
Esto permite a los administradores de seguridad y operaciones de seguridad (SOC):
-
Correlacionar datos de Citrix Analytics con otros eventos de origen de datos agregados en sistemas de gestión de información y eventos de seguridad (SIEM)
-
Controlar qué eventos de datos fluyen a los SIEM para optimizar los costes de almacenamiento
Los eventos de datos se entregan a sus integraciones SIEM y conectores de datos existentes y en paridad con lo que está disponible en nuestra vista de búsqueda de eventos de autoservicio.
Para obtener más información, consulte Eventos de datos exportados desde Citrix Analytics for Security a su servicio SIEM.
October 18, 2022
Permitir al administrador ejecutar la acción de grabación de sesión dinámica en sitios de Citrix DaaS™
Los administradores ahora pueden ejecutar acciones de grabación de sesión dinámica en sitios de Citrix DaaS y grabar dinámicamente las sesiones virtuales de los usuarios. Pueden configurar la acción con una directiva para iniciar automáticamente la grabación de las sesiones de los usuarios en caso de que Citrix Analytics for Security detecte una actividad de riesgo por parte de un usuario determinado.
Para obtener más información, consulte ¿Cuáles son las acciones?
October 14, 2022
Proporcionar comentarios sobre los indicadores de riesgo de usuario
Los administradores de Citrix Analytics for Security ahora pueden informar si los indicadores de riesgo de usuario son útiles o no, proporcionando comentarios en el panel de detalles de los indicadores. Esta función permite a los administradores informar sobre falsos positivos, reducir el ruido de los indicadores que se activan con frecuencia y compartir contexto adicional con otros administradores. Como resultado adicional, el indicador de riesgo inútil se oculta de la línea de tiempo del usuario y la puntuación de riesgo del usuario se recalibra.
Para obtener más información, consulte Proporcionar comentarios sobre los indicadores de riesgo de usuario.
September 26, 2022
Garantía de acceso para admitir la lista de bloqueo de geocercas
Las pestañas Ubicación segura y Ubicación de riesgo se añaden en la configuración de Geocercas.
-
La geocerca de ubicación segura ayuda a identificar y restringir el acceso fuera de un área geocercada definida.
-
La geocerca de ubicación de riesgo ayuda a detectar y reducir el acceso de usuarios de riesgo según el comportamiento conocido de la organización.
Ambas geocercas, seguras y de riesgo, están respaldadas por sus propios indicadores de riesgo personalizados preconfigurados.
Para obtener más información, consulte Habilitar geocercas.
Problemas resueltos
-
La tarjeta de origen de datos de Citrix Gateway es común entre Citrix Analytics for Security y Citrix Analytics for Performance™. El procesamiento de datos invocaba constantemente el punto final de Citrix Analytics for Security y estaba roto para los clientes que solo tenían derecho a Citrix Analytics for Performance.
-
Cuando se reciben simultáneamente varios mensajes de derechos de Citrix Cloud, se produce una condición de carrera al actualizar la caché de Redis. En tal escenario, un mensaje de derecho se actualiza en la caché y los restantes se pierden. Este problema se ha solucionado para actualizar todos los mensajes de derechos en la caché.
September 13, 2022
September 09, 2022
Mejora del indicador de riesgo de viaje imposible
Los indicadores de riesgo de viaje imposible se han mejorado para informar la organización de registro y el tipo de enrutamiento de las direcciones IP del cliente. Estos nuevos campos están disponibles tanto en las vistas de detalles del indicador de la línea de tiempo del usuario como en los detalles del indicador enviados a SIEM.
Para obtener más información sobre las directivas predeterminadas, consulte los siguientes artículos:
August 19, 2022
Habilitar la telemetría de impresión de VDA
Se activa un evento llamado VDA.Print cuando se inicia un trabajo de impresión en Citrix Apps and Desktops. Los eventos de impresión de VDA también están disponibles en las páginas de búsqueda de autoservicio y de indicadores de riesgo personalizados.
-
Búsqueda de autoservicio: Puede ver los resultados de VDA.Print junto con todos los detalles de sus atributos.
-
Indicadores de riesgo personalizados: Se proporcionan nuevos eventos para la telemetría de impresión de VDA a través de EventHub y también están disponibles dentro de Custom Indicator. Puede usar estos pares clave/valor de evento para configurar activadores de indicadores personalizados.
Para habilitar la telemetría de impresión y la transmisión de registros de impresión a Citrix Analytics for Security, debe crear claves de registro y configurar su VDA. Estos registros de impresión proporcionan información vital sobre las actividades de impresión, como nombres de impresoras, nombres de archivos de impresión y el número total de copias impresas. Como administrador de seguridad, puede usar estos registros para analizar el riesgo e investigar a sus usuarios.
Para obtener más información, consulte Habilitar la telemetría de impresión para Citrix DaaS.
August 18, 2022
Problema resuelto
-
En la búsqueda de autoservicio para Apps and Desktops y en la página de inicios de sesión de usuario, en el panel de control de ubicación de garantía de acceso, el valor de la versión de la aplicación Workspace se rellenaba como NA (no disponible) en el archivo CSV descargado, mientras que estaba disponible en la vista de página. Este problema ya está resuelto.
August 17, 2022
Personalización del correo electrónico del usuario final por política
Ahora puede personalizar el contenido del correo electrónico enviado a los usuarios finales por política. Específicamente, cuando crea una política con la acción Solicitar respuesta del usuario final o una acción disruptiva en la cuenta del usuario (como Cerrar sesión de usuario y Bloquear usuario), el contenido del correo electrónico enviado a los usuarios finales cuando se aplica la política es personalizable.
Para obtener más información sobre cómo personalizar el correo electrónico del usuario final por política, consulte Políticas y acciones.
August 11, 2022
Se han añadido nuevas preguntas sobre Garantía de acceso – Geolocalización en el artículo de Preguntas frecuentes. Para obtener más detalles, consulte Preguntas frecuentes.
June 17, 2022
El procesamiento de datos está habilitado de forma predeterminada para las nuevas licencias de pago
Anteriormente, los clientes con nuevas licencias de pago de Citrix Analytics for Security tenían que activar el procesamiento de datos en la tarjeta del sitio de orígenes de datos específicos para empezar a procesar datos para esos orígenes de datos.
Con esta versión, cuando se aprovisiona la nueva licencia de pago de Citrix Analytics for Security, el procesamiento de datos se activa de forma predeterminada para los siguientes servicios de Citrix Cloud:
-
Citrix Secure Private Access
-
Citrix Content Collaboration™
-
Citrix DaaS
Para obtener más información, consulte Introducción.
June 09, 2022
June 02, 2022
Problemas resueltos
-
El tamaño del archivo de descarga de los eventos File.Download de Windows Citrix Receiver se mostraba incorrectamente en la búsqueda de autoservicio. Este problema surgió porque el valor real estaba en KB y la interfaz de usuario trataba el valor como bytes, lo que provocaba que se mostraran valores incorrectos a los usuarios.
May 24, 2022
Presentamos los indicadores de riesgo de viaje imposible para las fuentes de datos de Content Collaboration, Citrix DaaS y Citrix Virtual Apps and Desktops, y Gateway
Si el usuario inicia sesión desde dos ubicaciones que están demasiado lejos para viajar en el tiempo transcurrido, Citrix Analytics detecta esta actividad como un escenario de viaje imposible y activa el indicador de riesgo de viaje imposible. Para obtener más información sobre los indicadores de riesgo de viaje imposible, consulte los siguientes artículos:
-
Indicadores de riesgo de Citrix Content Collaboration
May 17, 2022
Virtual Apps and Desktops cambia de nombre a Apps and Desktops
En los paneles e informes de Security Analytics y en los datos enviados por Security Analytics a su servicio SIEM, todas las etiquetas de Virtual Apps and Desktops se han actualizado a Apps and Desktops para alinearse con el nombre del producto renombrado.
Por ejemplo, en la página Fuentes de datos, las etiquetas de Virtual Apps and Desktops se renombran como Apps and Desktops.
La etiqueta Apps and Desktops representa tanto Citrix Virtual Apps and Desktops local de Citrix como Citrix DaaS (anteriormente servicio Citrix Virtual Apps and Desktops) en su organización.
April 05, 2022
Novedades
Secure Workspace Access cambia de nombre a Secure Private Access
En los paneles e informes de Analytics, todas las etiquetas de Secure Workspace Access se han actualizado a Secure Private Access para alinearse con el nombre del producto renombrado.
Por ejemplo, en la página Orígenes de datos y en la página de búsqueda de autoservicio, las etiquetas de Secure Workspace Access se renombran como Secure Private Access.
March 21, 2022
Problema resuelto
-
En la página Crear indicador de riesgo, las sugerencias automáticas para dimensiones y operadores no funcionan si la condición anterior de su consulta de búsqueda contiene un valor de dimensión separado por un espacio.Por ejemplo, en la siguiente consulta, las sugerencias automáticas dejan de funcionar después de seleccionar la ciudad como
San Jose. Este problema ya está resuelto.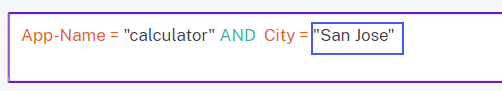
March 10, 2022
Novedades
Mejoras en el correo electrónico de notificación al administrador
-
La notificación por correo electrónico para la acción Notificar al administrador(es) ahora proporciona los detalles de los múltiples indicadores de riesgo asociados a una política activada.
-
Puede ver el nombre, el nivel de gravedad y la fecha de activación de cada indicador de riesgo asociado a la directiva.
-
Haga clic en Ver detalles de riesgo para abrir la página de la cronología del usuario en Citrix Analytics y ver el último indicador de riesgo que activó la directiva. En la página de la cronología del usuario, también puede ver todos los indicadores de riesgo activados para el usuario.
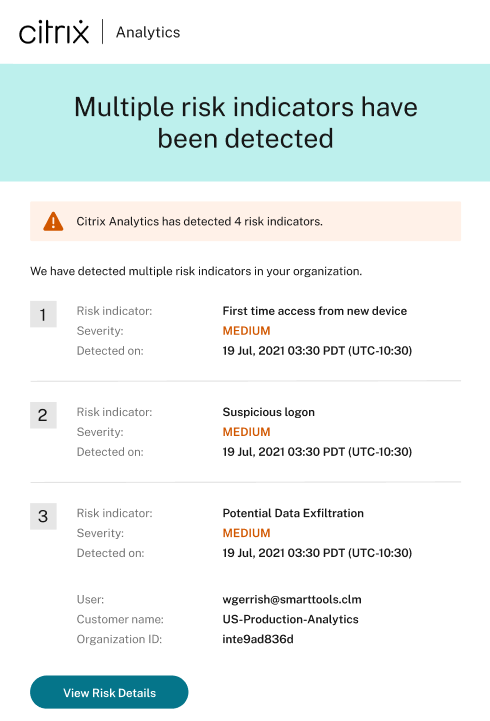
Para obtener más información sobre la acción Notificar al administrador (es), consulte Directivas y acciones.
Problema resuelto
Citrix Analytics no recibe eventos de usuario del origen de datos de Secure Workspace Access. Por lo tanto, no ve los eventos de usuario en la página de búsqueda de autoservicio correspondiente. Además, no puede crear indicadores de riesgo personalizados para el origen de datos de Secure Workspace Access.
March 03, 2022
Novedades
Aplicar manualmente la solicitud de respuesta del usuario final
Anteriormente, solo podía aplicar la acción Solicitar respuesta del usuario final a una cuenta de usuario creando una directiva. Con esta versión, puede seleccionar la acción de la lista Acciones en la cronología del usuario y aplicar manualmente esta acción a un indicador de riesgo.
Para obtener más información sobre la acción y cómo aplicar acciones manualmente, consulte Directivas y acciones.
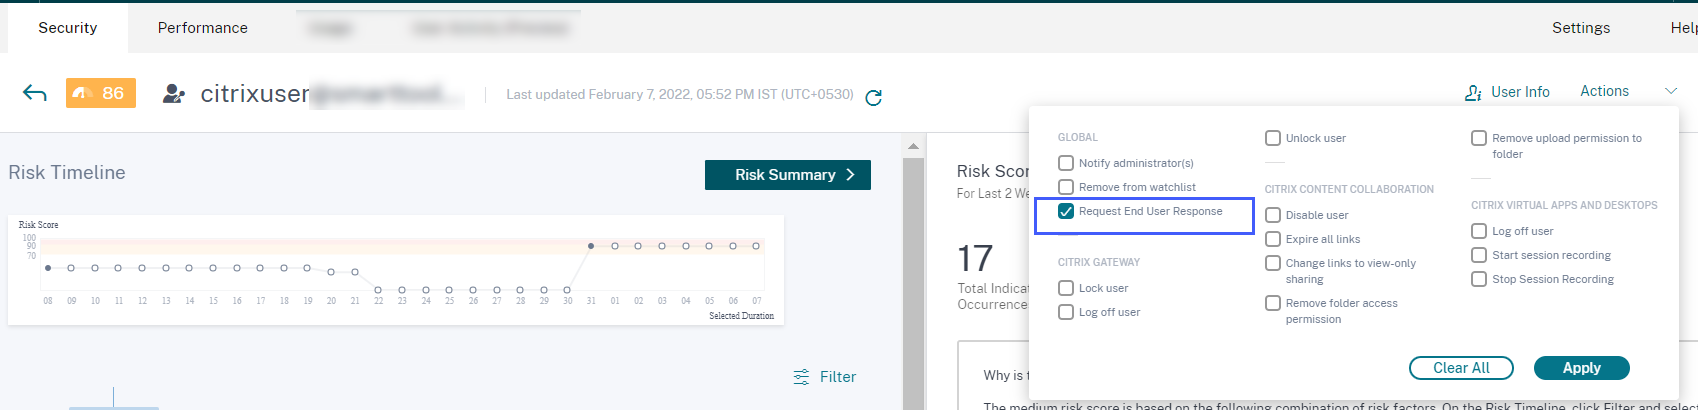
Mejoras en la solicitud de respuesta del usuario final para la directiva
Al crear una directiva con la acción Solicitar respuesta del usuario final, verá las siguientes mejoras:
-
Después de seleccionar Notificar al administrador (es) como la siguiente acción, ahora puede ver las listas de distribución de correo electrónico predeterminadas y creadas entre las que puede elegir.
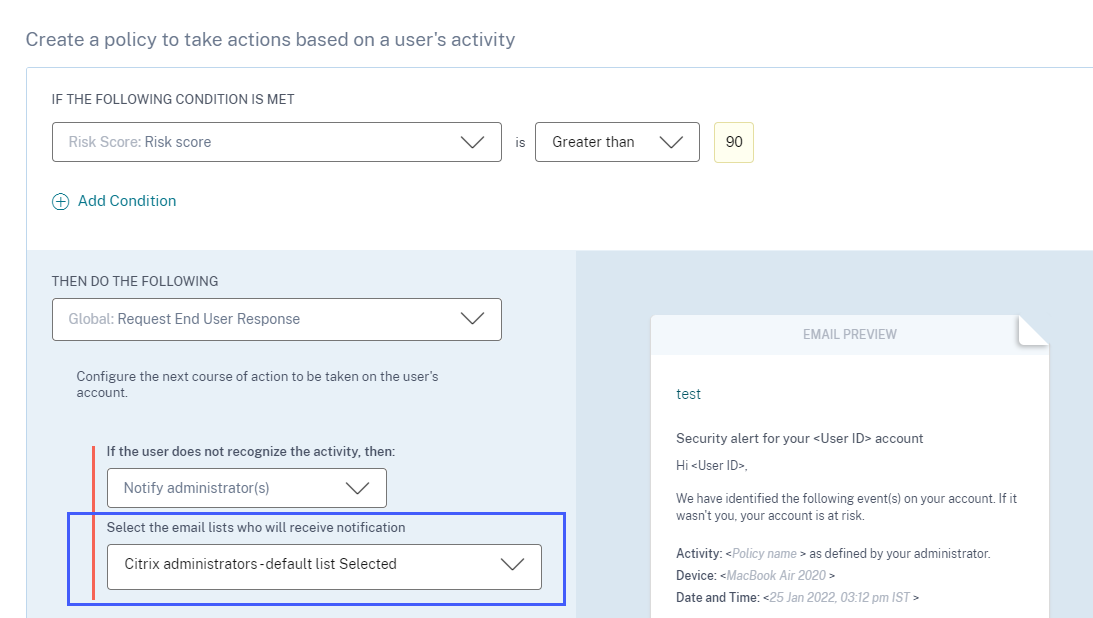
-
Ahora puede seleccionar una de las acciones de Citrix Content Collaboration o Citrix Virtual Apps and Desktops y Citrix DaaS como la siguiente acción. Anteriormente, solo podía seleccionar una de las acciones globales o las acciones de Citrix Gateway.
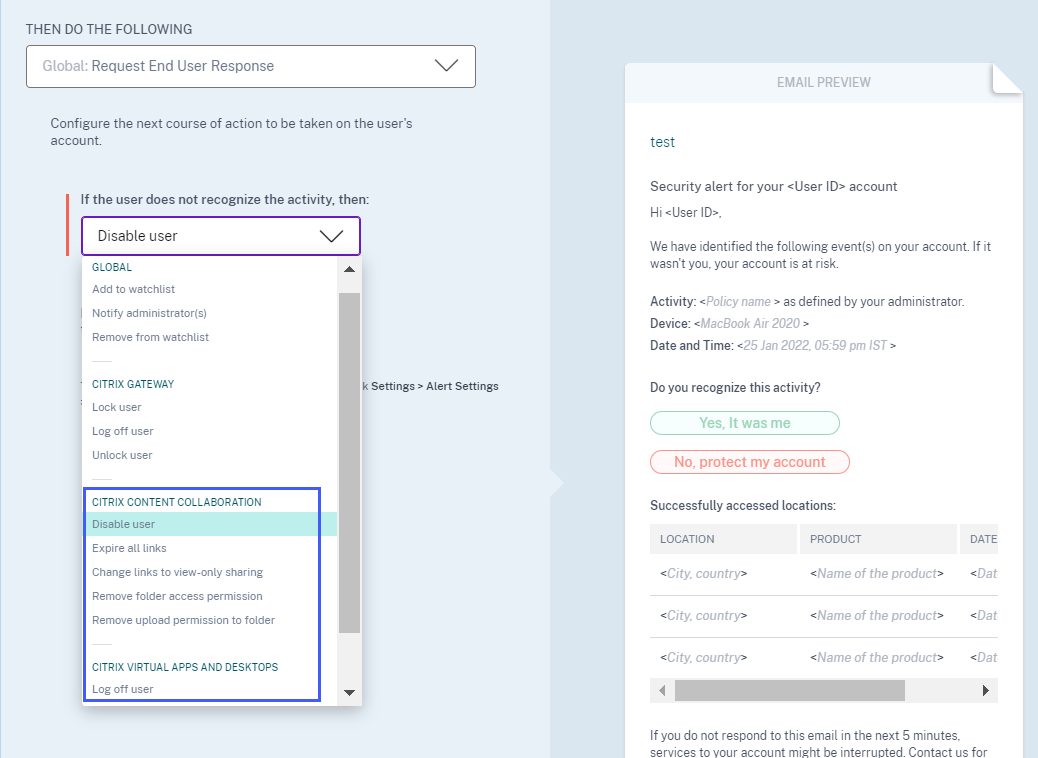
Para obtener más información sobre la acción, consulte Directivas y acciones.
February 23, 2022
Novedades
Acciones recomendadas para un indicador de riesgo
Citrix Analytics le sugiere aplicar acciones como Notificar a los administradores, Agregar a la lista de seguimiento y Crear una directiva cuando se activan los siguientes indicadores de riesgo para un usuario:
-
Error de autenticación inusual (origen de datos de Content Collaboration)
-
Error de autenticación inusual (origen de datos de Gateway)
-
Inicio de sesión sospechoso (origen de datos de Citrix Virtual Apps and Desktops y Citrix DaaS)
Cuando vaya a la cronología del usuario y seleccione el indicador de riesgo, podrá ver todas las acciones sugeridas en la sección ACCIÓN RECOMENDADA.
Por ejemplo, en el indicador de riesgo de error de autenticación inusual, puede ver las siguientes acciones recomendadas:
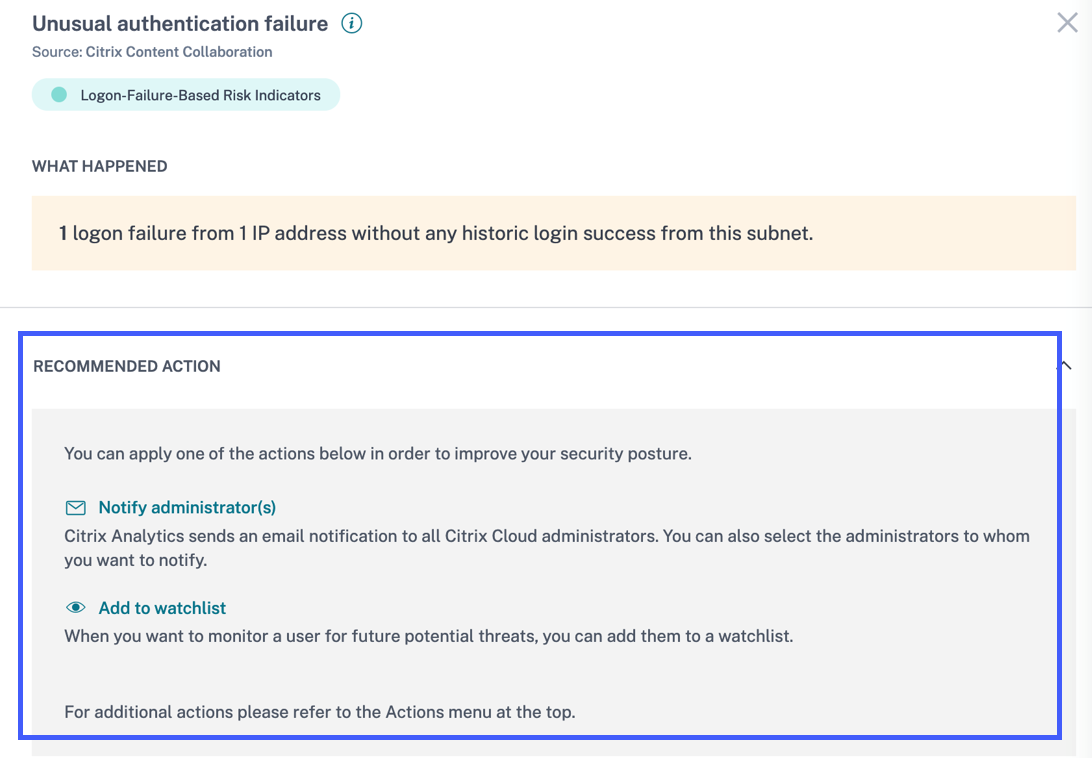
Esta función proporciona orientación para elegir una acción que puede realizar en función de la gravedad del riesgo que representa el usuario. Sin embargo, también puede tomar una acción adecuada que esté fuera de la lista recomendada y que dependa de su análisis de riesgos.
Problema solucionado
-
Si su organización está incorporada a Citrix Cloud en la región principal de Asia Pacífico Sur, es posible que Citrix Analytics no reciba eventos de usuario de la fuente de datos de autenticación. Por lo tanto, es posible que no vea los eventos de usuario en la página de búsqueda de autoservicio correspondiente. Este problema está solucionado.
February 17, 2022
Novedades
Mejora en la recopilación y los informes de datos para la fuente de datos de Citrix Virtual Apps and Desktops y Citrix DaaS
Con esta versión, verá los siguientes cambios:
-
Mejoras en la recopilación, correlación y notificación de eventos de los clientes de la aplicación Citrix Workspace y del servicio Citrix Monitor.
-
Mejoras en la calidad de los eventos recibidos de usuarios y versiones de cliente, que se pueden utilizar para la búsqueda de autoservicio, los indicadores de riesgo personalizados y la detección general de riesgos.
Compatibilidad con plantillas contextuales para los eventos de sesión y los eventos de aplicación en Content Collaboration
En la página de búsqueda de autoservicio, ahora puede ver los detalles solo de los campos relevantes asociados a los eventos de archivo, carpeta, sesión, recurso compartido y usuario. Se eliminan los campos no aplicables a los eventos.
Por ejemplo, puede ver los siguientes detalles de los eventos
File.Copy:
-
ID de archivo
-
ID de copia de archivo
-
Ruta de archivo
-
Ruta de archivo de destino
-
ID de flujo
-
ID de zona
Estos detalles le ayudan durante la investigación de riesgos y el análisis de una cuenta de usuario asociada a un comportamiento de riesgo. Puede profundizar en los atributos específicos de un evento que parezca ser de riesgo.
Para obtener más información sobre los campos, consulte Búsqueda de autoservicio para la colaboración de contenido.
February 10, 2022
Novedades
Valores sugeridos automáticamente para las dimensiones en el indicador de riesgo personalizado
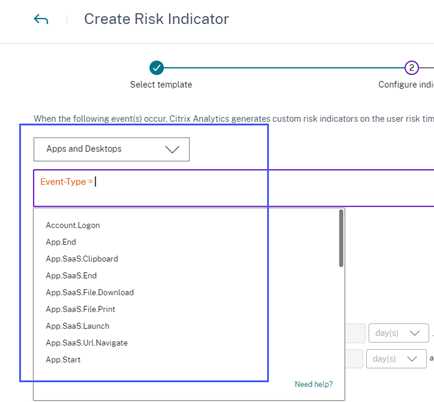
En la página del indicador de riesgo personalizado, al seleccionar una dimensión y un operador válido en la barra de condiciones, los valores de la dimensión se muestran automáticamente. Seleccione un valor de la lista de sugerencias automáticas o introduzca un valor manualmente, según sus casos de uso. Al escribir un valor, los valores coincidentes disponibles en los registros se sugieren automáticamente.
La lista de valores sugeridos para una dimensión está predefinida (valores conocidos) en la base de datos o se basa en eventos históricos.
Por ejemplo, al seleccionar la dimensión
Event-Type y el operador de asignación, los valores conocidos se sugieren automáticamente. Puede seleccionar un valor según sus requisitos.
Para obtener más información, consulte Indicadores de riesgo personalizados.
February 09, 2022
Novedades
Nuevos roles personalizados para los administradores
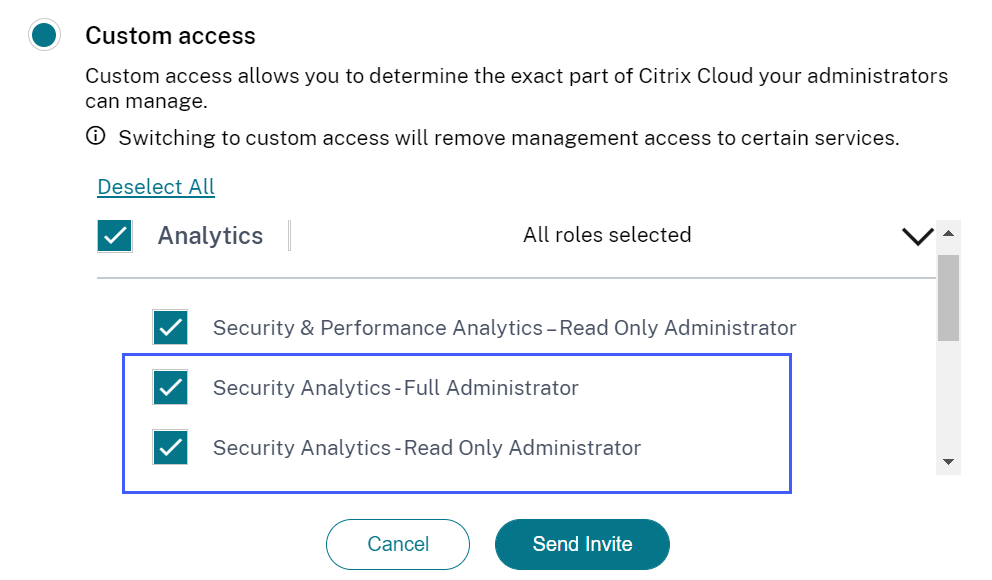
Como administrador de Citrix Cloud con permiso de acceso total, puede invitar a otros administradores a gestionar Security Analytics en su organización. Ahora puede asignar los siguientes roles personalizados a los administradores invitados:
-
Security Analytics - Administrador total
-
Security Analytics - Administrador de solo lectura
Mediante el rol personalizado, puede proporcionar permisos de acceso de solo lectura o de acceso total a sus administradores y permitirles gestionar las diversas funciones de Security Analytics.
Para obtener más información sobre los permisos de acceso para estos roles personalizados, consulte Administrar roles de administrador para Security Analytics.
Compatibilidad con notificaciones por correo electrónico para administradores de acceso personalizado
Si es un administrador de Citrix Cloud con permisos de acceso personalizado (solo lectura o acceso total) para gestionar Security Analytics, ahora recibirá las siguientes notificaciones:
-
Notificaciones semanales sobre los riesgos de seguridad detectados en su organización. Para obtener más información, consulte Notificación semanal por correo electrónico.
-
Notificaciones sobre los indicadores de riesgo cuando la acción Notificar al administrador(es) se aplica manualmente o se activa mediante una directiva. Para obtener más información, consulte Directivas y acciones.
January 28, 2022
Novedades
Presentación de indicadores de riesgo de inicio de sesión sospechoso para las fuentes de datos de Content Collaboration y Gateway
Citrix Analytics for Security ahora detecta inicios de sesión de usuario de naturaleza sospechosa basándose en múltiples factores contextuales como:
-
La ubicación se considera inusual con respecto al usuario y al historial de la organización
-
El dispositivo se considera inusual con respecto al usuario y al historial de la organización.
-
La red se considera inusual con respecto al usuario y al historial de la organización.
-
La dirección IP se considera sospechosa según las fuentes de inteligencia de amenazas de IP.
Cuando un usuario inicia sesión desde un contexto sospechoso basado en la combinación de estos factores, se activa el indicador de riesgo.
Este indicador de riesgo reemplaza el indicador de riesgo Acceso desde una ubicación inusual asociado con las fuentes de datos de Citrix Content Collaboration y Citrix Gateway. Cualquier política existente que se base en el indicador de riesgo Acceso desde una ubicación inusual se vincula automáticamente al nuevo indicador de riesgo: Inicio de sesión sospechoso.
Para obtener más información sobre los indicadores de riesgo, consulte Inicio de sesión sospechoso: Content Collaboration e Inicio de sesión sospechoso: Gateway.
Para obtener más información sobre el esquema de los indicadores de riesgo, consulte Formato de datos de Citrix Analytics para SIEM.
January 20, 2022
¿Qué hay de nuevo?
Integración de Microsoft Azure Active Directory
Ahora puede conectar su Azure Active Directory con Citrix Analytics for Security para:
-
Importar los detalles del usuario y los grupos de usuarios del dominio de su organización a Citrix Analytics for Security.
-
Enriquecer los perfiles de usuario con detalles adicionales como el puesto de trabajo, la organización, la ubicación de la oficina, el correo electrónico y los datos de contacto, lo que le ayudará durante la investigación y el análisis de riesgos.
Para obtener más información, consulte Integración de Azure Active Directory.
January 18, 2022
Novedades
Compatibilidad con las acciones de enlace compartido en todos los indicadores de riesgo de Content Collaboration
Anteriormente, podía aplicar las acciones de enlace compartido — Caducar todos los enlaces y Cambiar enlace a compartir solo para ver — en los siguientes indicadores de riesgo basados en enlaces compartidos asociados al servicio Content Collaboration:
-
Descarga anónima de enlace compartido sensible
-
Descargas excesivas de enlaces compartidos
-
Uso compartido excesivo de archivos
Con esta versión, ahora puede aplicar las acciones de enlace compartido en los siguientes indicadores de riesgo basados en el usuario asociados al servicio Content Collaboration:
-
Acceso desde una ubicación inusual
-
Acceso excesivo a archivos sensibles
-
Cargas excesivas de archivos
-
Descargas excesivas de archivos
-
Eliminación excesiva de archivos o carpetas
-
Archivos de malware detectados
-
Actividad de ransomware sospechosa
-
Fallos de autenticación inusuales
También puede aplicar las acciones de enlace compartido a los indicadores de riesgo personalizados asociados con el servicio Content Collaboration.
Para obtener más información sobre las acciones y los indicadores de riesgo, consulte los siguientes artículos:
-
Indicadores de riesgo de Content Collaboration
La integración con SIEM ya está disponible de forma general
Puede integrar Citrix Analytics for Security con sus servicios de Gestión de eventos e información de seguridad (SIEM) y exportar los datos de los usuarios del entorno de TI de Citrix a su SIEM. La integración le ayuda a correlacionar los datos recopilados de varias fuentes y a obtener una vista holística de la seguridad de su organización.
Actualmente, puede integrar Citrix Analytics for Security con los siguientes servicios:
-
Splunk
-
Microsoft Sentinel
-
Elasticsearch
-
Otros servicios SIEM mediante un conector de datos basado en Kafka o Logstash
Para obtener más información, consulte Integración de Gestión de eventos e información de seguridad (SIEM).
December 23, 2021
Novedades
Mejoras en los indicadores de riesgo de enlaces compartidos
Se han realizado las siguientes mejoras:
-
Ahora puede crear una directiva con el indicador de riesgo Descarga anónima de enlaces compartidos confidenciales.
-
El indicador de riesgo Descarga anónima de recursos compartidos confidenciales se renombra como Descarga anónima de enlaces compartidos confidenciales para distinguirlo como un indicador de riesgo de enlaces compartidos.
-
El indicador de riesgo Descargas excesivas se renombra como Descargas excesivas de enlaces compartidos para distinguirlo como un indicador de riesgo de enlaces compartidos y para diferenciarlo del indicador de riesgo basado en el usuario Descargas excesivas de archivos.
Para obtener más información, consulte Indicadores de riesgo de enlaces compartidos de Citrix.
December 21, 2021
Novedades
Enviar notificaciones sobre indicadores de riesgo a sus administradores que no son de Citrix Cloud
Ahora puede notificar a los administradores que no son de Citrix Cloud de su organización con la acción Notificar al administrador (es).
Para notificar a estos administradores, cree una lista de distribución de correo electrónico. Seleccione los administradores en la lista de distribución de correo electrónico, ya sea desde los dominios externos conectados a Citrix Cloud o utilizando directamente sus direcciones de correo electrónico. Al aplicar la acción Notificar al administrador (es), seleccione la lista de distribución de correo electrónico que contiene los administradores que no son de Citrix Cloud.
Para obtener más información, consulte Lista de distribución de correo electrónico.
December 20, 2021
Novedades
Enviar notificaciones de respuesta de usuario a sus usuarios de Content Collaboration
Además de sus usuarios de Active Directory, ahora puede aplicar la acción Solicitar respuesta del usuario final a sus usuarios de Content Collaboration.
Esta acción envía notificaciones por correo electrónico a los usuarios cuando Citrix Analytics detecta actividades inusuales en sus cuentas de Citrix. Para obtener más información sobre la acción Solicitar respuesta del usuario final, consulte Directivas y acciones.
Control de acceso se renombra a Acceso seguro al espacio de trabajo
En los paneles e informes de Security Analytics, todas las etiquetas de Control de acceso se han actualizado a Acceso seguro al espacio de trabajo para alinearse con el nombre del producto renombrado.
Por ejemplo, en la página Orígenes de datos, la página Búsqueda de autoservicio y la página Directivas, las etiquetas de Control de acceso se renombran como Acceso seguro al espacio de trabajo.
Problema resuelto
-
Para el origen de datos de Aplicaciones y escritorios, al descargar el informe de búsqueda como un archivo CSV, algunos valores de campo en el archivo CSV se muestran como no disponibles (N/A) aunque sus valores estén disponibles. Por ejemplo, los valores de campos como
Download File Name,Session Launch TypeyWorkspace App Versionse muestran en la página Búsqueda de autoservicio, pero en el archivo CSV descargado, estos valores aparecen como no disponibles (N/A). Este problema ya se ha resuelto.
December 09, 2021
Novedades
Cree sus indicadores de riesgo personalizados fácilmente con plantillas
Ahora puede seleccionar una plantilla basada en su caso de uso y crear un indicador de riesgo personalizado. Las plantillas le guían proporcionando consultas y parámetros predefinidos. Esto facilita su esfuerzo al crear un indicador de riesgo personalizado.
Para obtener más información, consulte Indicadores de riesgo personalizados.
December 07, 2021
Problema resuelto
-
En Citrix Analytics for Security, no recibe los eventos de los usuarios que utilizan Citrix Secure Browser lanzado en septiembre de 2021. El problema existe porque la directiva de seguimiento de nombre de host no es visible en Citrix Secure Browser después de la versión de septiembre de 2021 y, por lo tanto, no se puede habilitar para integrarse con Citrix Analytics for Security. Este problema ya se ha resuelto.
December 02, 2021
Novedades
Indicador de riesgo de archivos de malware detectados
Ahora puede recibir una alerta cuando un usuario carga un archivo infectado en Content Collaboration.
El indicador de riesgo detecta un archivo infectado por un malware como un troyano, un virus o cualquier otra amenaza maliciosa. Proporciona visibilidad de los detalles del archivo malicioso, como el propietario del archivo, el nombre del virus y la ubicación del archivo.
El factor de riesgo asociado al indicador de riesgo de archivos de malware detectados es el indicador de riesgo basado en archivos.
Para obtener más información sobre el indicador de riesgo y las acciones que puede aplicar, consulte el indicador de riesgo de archivos de malware detectados.
Nuevas acciones para el origen de datos de Content Collaboration
Puede aplicar las siguientes acciones cuando se activa el indicador de riesgo de archivos de malware detectados para un usuario:
-
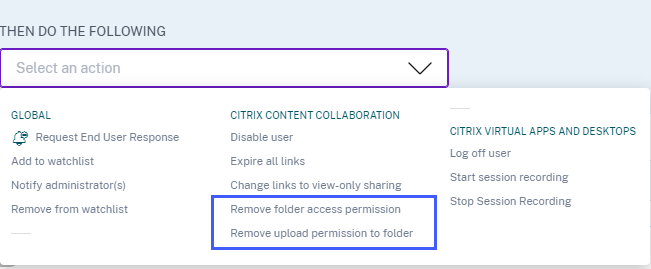
Eliminar permiso de acceso a la carpeta. Puede bloquear el permiso de acceso del usuario que carga el archivo infectado. El usuario no puede acceder a la carpeta donde se cargó el archivo infectado.
-
Eliminar permiso de carga a la carpeta. Puede bloquear el permiso de carga del usuario que carga el archivo infectado. El usuario no puede cargar un archivo en la carpeta donde se cargó el archivo infectado.
Para obtener más información sobre las acciones para Content Collaboration, consulte Directivas y acciones.
November 29, 2021
Novedades
Mejoras en la configuración de correo electrónico para notificaciones de usuario
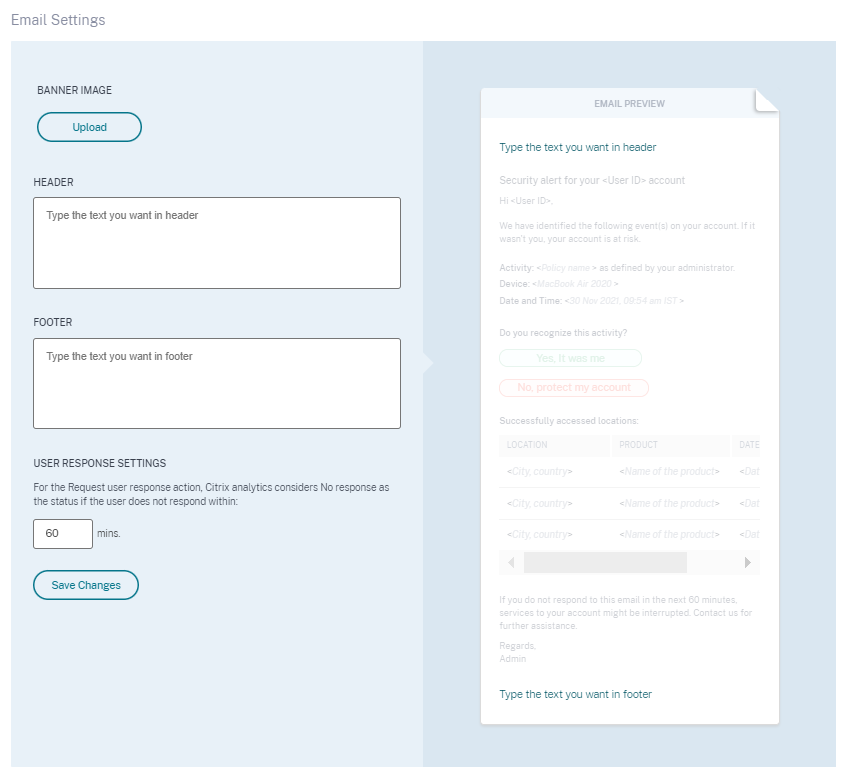
Como administrador, ahora puede añadir una imagen de banner, un encabezado y un pie de página en la plantilla de correo electrónico de respuesta al usuario. Estos campos mejoran la legitimidad de su correo electrónico, aumentando así la atención y las respuestas de los usuarios a su correo.
Para obtener más información, consulte Configuración de correo electrónico del usuario final.
November 26, 2021
Novedades
Cambios en el menú de indicadores de riesgo personalizados y políticas
Se han actualizado los enlaces de navegación de las siguientes funciones:
-
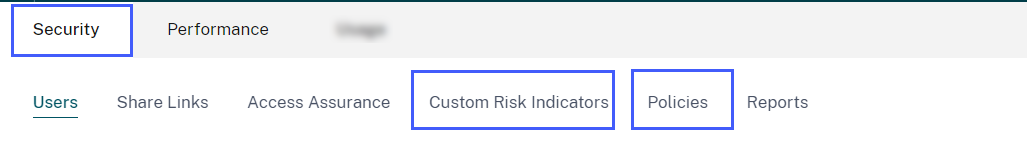
Indicadores de riesgo personalizados: Utilice esta función haciendo clic en Seguridad > Indicadores de riesgo personalizados.
-
Políticas: Utilice esta función haciendo clic en Seguridad > Políticas.
November 25, 2021
Novedades
Mejoras en la integración de Security Information and Event Management (SIEM)
Nota
Esta integración está en vista previa.
Ahora puede integrar Citrix Analytics for Security con los siguientes servicios SIEM:
-
Microsoft Sentinel
-
Elasticsearch con servicios de visualización como Kibana y servicios SIEM como LogRythm
-
Cualquier otro servicio SIEM que utilice el motor de recopilación de datos de Logstash
Según sus necesidades comerciales, importe los datos de los usuarios de Citrix Analytics for Security a su servicio SIEM. Esta integración permite a sus equipos de Operaciones de Seguridad correlacionar, analizar y buscar datos de registros dispares dentro de los servicios SIEM de su organización, ayudándoles a identificar y remediar rápidamente los riesgos de seguridad.
Para obtener más información, consulte Integración de la gestión de eventos e información de seguridad (SIEM).
November 09, 2021
November 02, 2021
¿Qué hay de nuevo?
Ver perfiles de acceso y detalles de inicio de sesión de los usuarios de Citrix Virtual Apps and Desktops y Citrix DaaS
En el panel Ubicación de garantía de acceso, puede ver los perfiles de acceso y los detalles de inicio de sesión de los usuarios que han iniciado sesión en aplicaciones virtuales y escritorios virtuales. Esta información le ayuda durante la investigación y el análisis de amenazas.
-
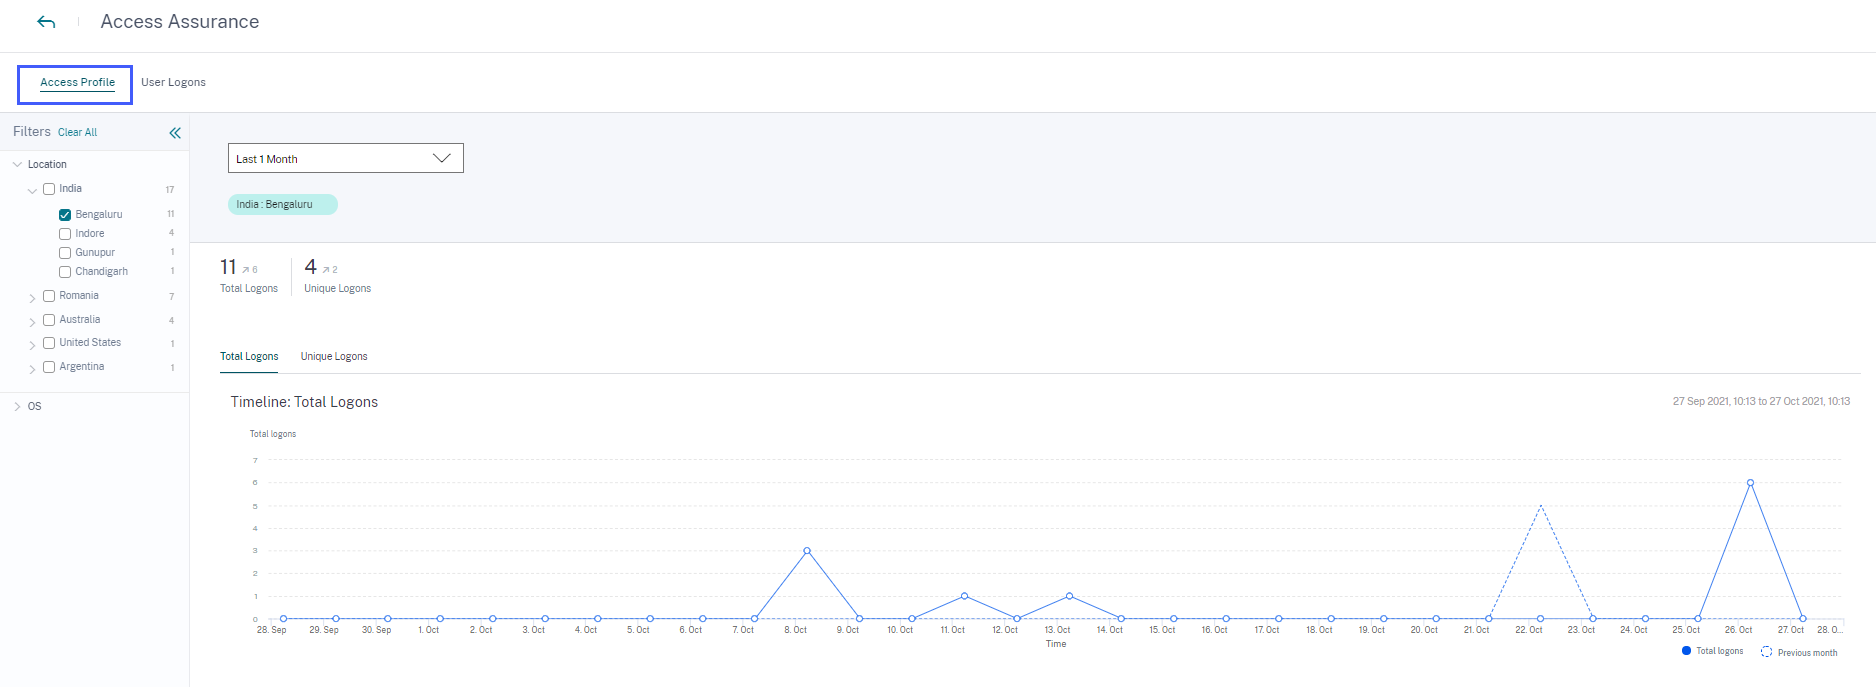
La página Perfil de acceso proporciona el resumen de los accesos de los usuarios desde las ubicaciones seleccionadas. Puede ver el análisis de tendencias y los principales eventos de acceso del total de usuarios y los inicios de sesión de usuarios únicos.
-
La página de Inicios de sesión de usuario proporciona los detalles de los inicios de sesión de usuario a las aplicaciones virtuales y escritorios virtuales desde las ubicaciones seleccionadas.
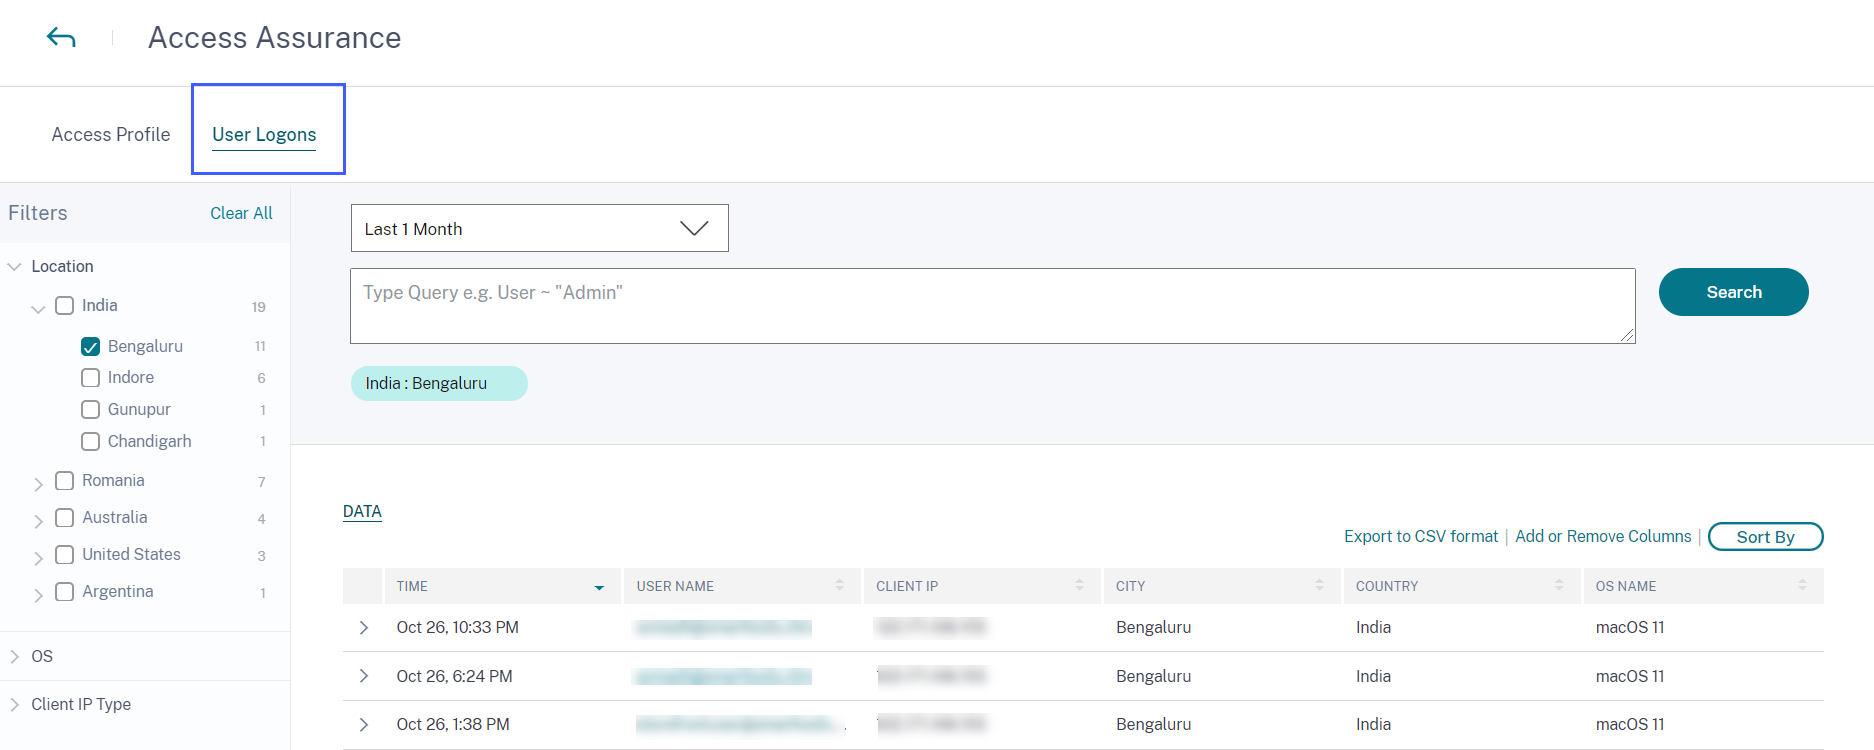
Para obtener más información, consulte el panel de ubicación de Access Assurance.
Ver registros de malware en la página de búsqueda de autoservicio para Content Collaboration
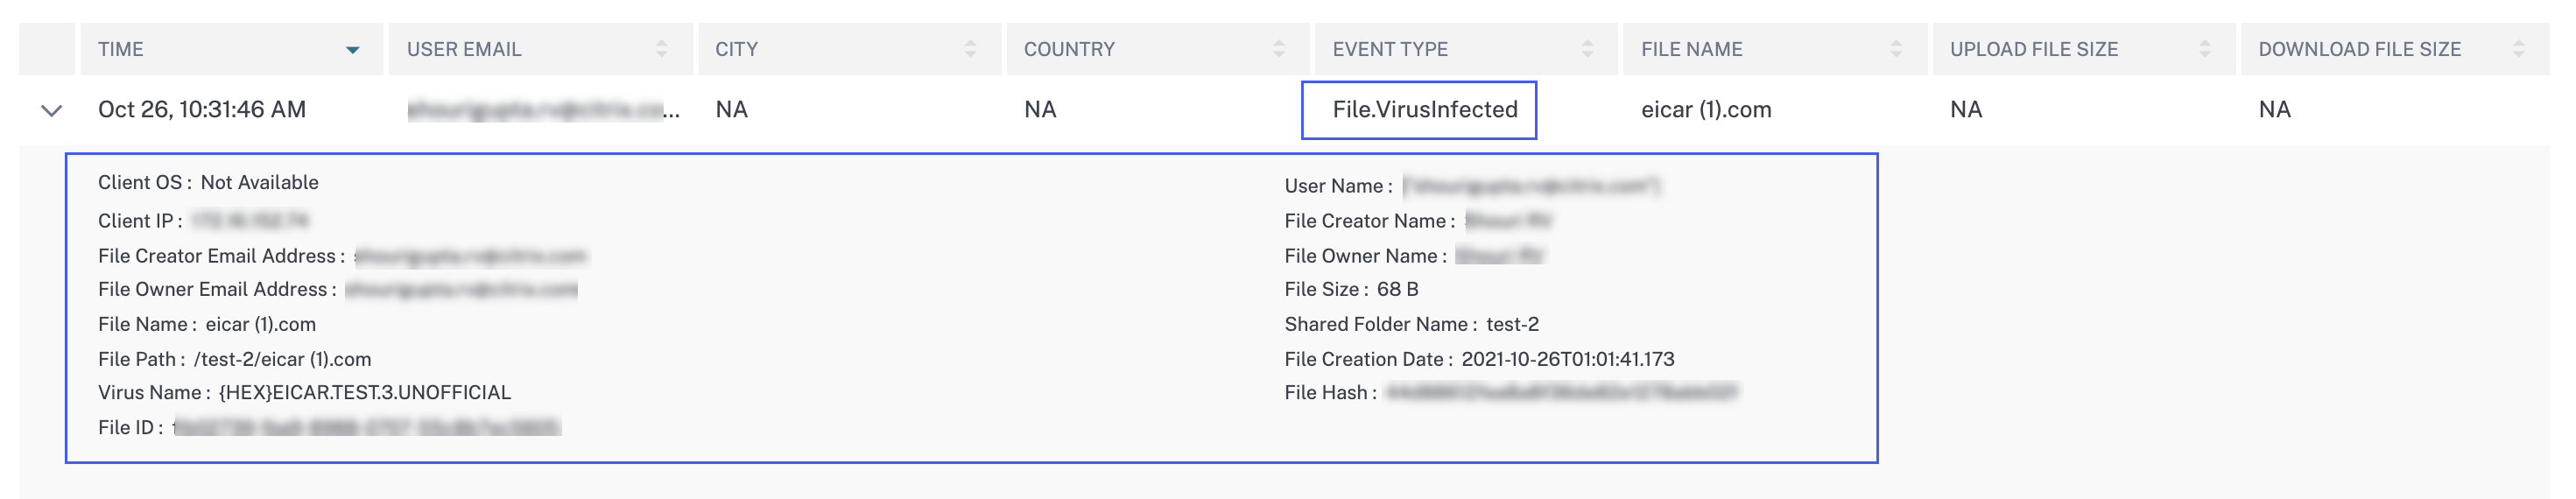
En la página de autoservicio de Content Collaboration, ahora puede ver el evento de malware
File.VirusInfected y sus registros asociados. Este evento se activa cuando un usuario de Content Collaboration carga un archivo infectado con malware.
Para obtener más información, consulte Búsqueda de autoservicio para Content Collaboration
October 20, 2021
Novedades
Integración del servidor de grabación de sesiones
Para su implementación de Citrix Virtual Apps and Desktops y Citrix DaaS, ahora puede configurar sus servidores de grabación de sesiones para enviar los eventos de usuario a Citrix Analytics for Security. Estos eventos de usuario se procesan para proporcionar información útil sobre el comportamiento de los usuarios.
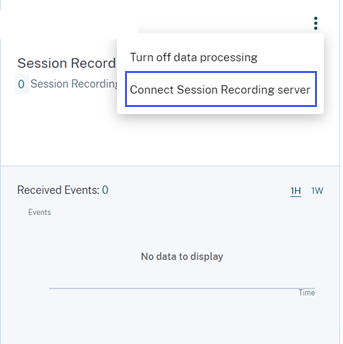
En la página Fuentes de datos > Seguridad, vaya a la tarjeta de sitio de Virtual Apps and Desktops. En la tarjeta de sitio de Grabación de sesiones, haga clic en los puntos suspensivos verticales (⋮) y, a continuación, seleccione Conectar servidor de grabación de sesiones.
Para obtener más información, consulte Conectarse a la implementación de Grabación de sesiones.
October 19, 2021
Novedades
Mejoras en la plantilla de correo electrónico para notificar al administrador
La notificación por correo electrónico que recibe un administrador después de aplicar la acción Notificar al administrador (es) se ha mejorado para proporcionar una mejor información sobre los eventos de riesgo del usuario.
-
La notificación ahora proporciona información detallada sobre el indicador de riesgo activado o la directiva aplicada. Por ejemplo, puede ver la gravedad y la hora de activación de los indicadores de riesgo predeterminados y personalizados. La estructura del contenido se ha mejorado para una mejor legibilidad.
-
Los administradores ahora pueden acceder a la cronología del usuario directamente desde la notificación por correo electrónico y ver los detalles sobre los eventos de riesgo.
-
Se ha añadido una opción de comentarios en la notificación. Esta opción ayuda a recopilar las respuestas de los administradores y a mejorar continuamente el contenido de la notificación en función de las respuestas.
Para obtener más información sobre la acción Notificar al administrador (es), consulte Directivas y acciones.
Mejoras en el resumen de inicio de sesión del usuario
-
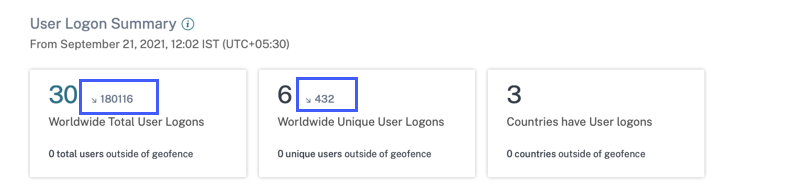
Ahora puede ver la tendencia ascendente o descendente de los inicios de sesión de los usuarios para el total mundial de inicios de sesión de usuarios y los inicios de sesión de usuarios únicos a nivel mundial.
-
La columna DESVIACIÓN de la tabla Ubicaciones de inicio de sesión únicas muestra el cambio ascendente o descendente en los inicios de sesión de usuarios únicos para una ubicación particular.
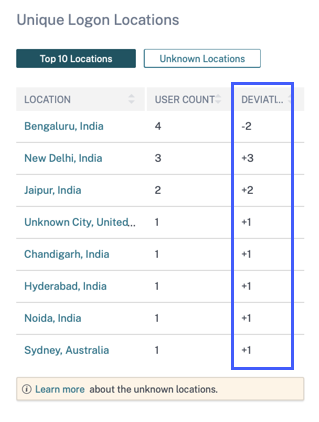
Estas métricas le ayudan a comprender cómo han cambiado los inicios de sesión de los usuarios (positiva o negativamente) con respecto al período anterior. Proporciona visibilidad de las interacciones de los usuarios con sus implementaciones de Citrix Virtual Apps and Desktops y Citrix DaaS.
Para obtener más información, consulte Panel de ubicación de garantía de acceso.
Problema resuelto
-
En el panel Ubicación de garantía de acceso, las tarjetas Resumen de inicio de sesión de usuario no muestran las métricas de inicio de sesión de usuario (inicios de sesión de usuario totales en todo el mundo, inicios de sesión de usuario únicos en todo el mundo y países con inicios de sesión de usuario) cuando ningún usuario inicia sesión desde fuera de las áreas de geocerca. Este problema ya está resuelto.
October 01, 2021
Novedades
Ver registros de auditoría en la búsqueda de autoservicio para Content Collaboration
En la búsqueda de autoservicio para Content Collaboration, ahora puede ver los registros de auditoría. Estos registros proporcionan información sobre los permisos y las acciones aplicadas a las cuentas de usuario por los administradores de Content Collaboration. Con estos datos, puede verificar si los administradores de Content Collaboration han realizado acciones válidas en sus cuentas de usuario. Como administrador de seguridad, le ayuda durante la investigación y el análisis de riesgos.
Para obtener más información sobre los registros de auditoría, consulte Búsqueda de autoservicio para Content Collaboration.
September 29, 2021
Novedades
El panel de ubicación de garantía de acceso ya está disponible de forma general
El panel proporciona visibilidad de las ubicaciones de sus usuarios de Citrix Virtual Apps and Desktops y Citrix DaaS. Puede identificar a los usuarios cuyas ubicaciones son inusuales habilitando la geocerca y aplicar las acciones adecuadas para evitar cualquier amenaza.
Para ver el panel, haga clic en Seguridad > Acceso garantizado. Seleccione el período de tiempo para el que desea ver los detalles de la ubicación.
Para obtener más información, consulte Panel de ubicación de acceso garantizado.
September 15, 2021
Novedades
Mejoras en el indicador de riesgo personalizado
-
Cuando se activa un indicador de riesgo personalizado, se muestra inmediatamente en la línea de tiempo del usuario. Sin embargo, el resumen de riesgo y la puntuación de riesgo del usuario se actualizan después de unos minutos (aproximadamente 15-20 minutos).
-
Si modifica los atributos como la condición, la categoría de riesgo, la gravedad y el nombre de un indicador de riesgo personalizado existente, en la línea de tiempo del usuario, aún puede ver las ocurrencias anteriores del indicador de riesgo personalizado (con los atributos antiguos) que se activaron para el usuario.
-
Si elimina un indicador de riesgo personalizado, en la línea de tiempo del usuario, aún puede ver las ocurrencias anteriores del indicador de riesgo personalizado que se activaron para el usuario.
Para obtener más información, consulte Indicadores de riesgo personalizados.
September 14, 2021
Novedades
Presentamos el indicador de riesgo de inicio de sesión sospechoso
Citrix Analytics for Security ahora detecta inicios de sesión de usuario que son de naturaleza sospechosa basándose en múltiples factores contextuales como:
-
La ubicación se considera inusual con respecto al usuario y el historial de la organización
-
El dispositivo se considera inusual con respecto al usuario y el historial de la organización
-
La red se considera inusual con respecto al usuario y al historial de la organización
-
La dirección IP se considera sospechosa según las fuentes de inteligencia de amenazas de IP
Cuando un usuario de Citrix Virtual Apps and Desktops y Citrix DaaS inicia sesión desde un contexto sospechoso basado en la combinación de estos factores, se activa el indicador de riesgo.
Este indicador de riesgo reemplaza el indicador de riesgo Acceso desde una ubicación inusual asociado con la fuente de datos de Citrix Virtual Apps and Desktops. Cualquier política existente que se base en el indicador de riesgo Acceso desde una ubicación inusual se vincula automáticamente al nuevo indicador de riesgo: Inicio de sesión sospechoso.
Para obtener más información sobre el indicador de riesgo, consulte Indicadores de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS.
Mejora de los mensajes SIEM
Citrix Analytics for Security ahora envía los detalles del esquema del indicador de riesgo de Inicio de sesión sospechoso a su servicio SIEM. Puede ver el esquema del resumen del indicador y los detalles del evento del indicador de riesgo de Inicio de sesión sospechoso. Para obtener más información, consulte Formato de datos de Citrix Analytics para SIEM.
August 19, 2021
Novedades
Presentamos la aplicación Citrix Analytics para Splunk
Nota
La aplicación está en versión preliminar.
La aplicación Citrix Analytics para Splunk le permite ver los datos recopilados de Citrix Analytics for Security en forma de paneles informativos en su Splunk. Los paneles proporcionan información sobre los eventos de riesgo de sus usuarios. También puede correlacionar los datos de Citrix Analytics con los registros recopilados de varias otras fuentes de datos. La correlación le ayuda a encontrar relaciones entre eventos y a tomar medidas oportunas para proteger su entorno de TI.
Para descargar la aplicación, vaya a Splunkbase. Instale la aplicación en su Splunk search head.
Para obtener más información, consulte Citrix Analytics App for Splunk.
Esquema de indicador de riesgo personalizado para SIEM
En su servicio SIEM, ahora puede ver el esquema de los indicadores de riesgo personalizados creados para Citrix Virtual Apps and Desktops y Citrix DaaS. Estos datos le ayudan a obtener información sobre la postura de riesgo de seguridad de su organización.
Para obtener más información sobre el esquema de indicador de riesgo personalizado, consulte Citrix Analytics data format for SIEM.
Compatibilidad con Citrix Director como origen de datos
Ahora puede configurar sus sitios locales en Citrix Director para enviar eventos a Security Analytics. Estos eventos se utilizan para detectar a los usuarios conectados a Security Analytics y determinar las versiones de la aplicación Workspace instaladas en los dispositivos de los usuarios.
De forma predeterminada, el procesamiento de datos se habilita después del descubrimiento de los sitios. En la tarjeta Monitoring, puede ver todos los sitios conectados.
Para obtener más información sobre cómo configurar sus sitios en Director, consulte Citrix Virtual Apps and Desktops and Citrix DaaS data source.
Compatibilidad con geocercas en el panel de ubicación de Access assurance
Ahora puede usar la opción Geofence Settings en el panel para seleccionar y habilitar las áreas geocercadas. Después de habilitar la geocerca, el mapa muestra las áreas geocercadas (países) y los inicios de sesión de los usuarios desde fuera y dentro de la geocerca. Esta función utiliza el indicador de riesgo CVAD-Session started outside of geofence para supervisar los inicios de sesión de los usuarios.
Para obtener más información, consulte Access assurance location dashboard.
Estado de la aplicación Workspace en la página Usuarios
En la página Usuarios, ahora puede ver el estado de los clientes de la aplicación Citrix Workspace compatibles con Citrix Analytics. La página muestra el siguiente estado:
-
Compatible
-
Parcialmente compatible
-
No compatible
-
No disponible
-
Inactivo
El estado le ayuda a identificar cualquier versión de cliente no compatible utilizada por los usuarios y a recomendarles que actualicen sus clientes a una versión compatible. Una versión de cliente compatible envía los eventos de usuario a Citrix Analytics.
Nota
Para ver el estado de la aplicación Citrix Workspace, debe incorporar su origen de datos de Citrix Director. De lo contrario, el estado de cada usuario de Citrix Virtual Apps and Desktops y Citrix DaaS se muestra como Inactivo.
Para obtener más información, consulte el panel Usuarios.
Compatibilidad con el operador IS EMPTY
Al crear un indicador de riesgo personalizado, ahora puede usar el operador IS EMPTY en su condición para comprobar si la dimensión es nula o está vacía.
Nota
El operador funciona solo para dimensiones de tipo cadena, como Nombre de aplicación, Navegador y País.
Para obtener más información, consulte Indicadores de riesgo personalizados.
Puntuación de riesgo mejorada
En la línea de tiempo del usuario, ahora puede ver el resumen de riesgo de un usuario. El resumen de riesgo proporciona información sobre los factores de riesgo asociados a los eventos del usuario. El factor de riesgo le ayuda a identificar el tipo de anomalías en los eventos del usuario y también determina la puntuación de riesgo. Los siguientes son los factores de riesgo:
-
Indicadores de riesgo basados en dispositivos
-
Indicadores de riesgo basados en la ubicación
-
Indicadores de riesgo basados en IP
-
Indicadores de riesgo basados en errores de inicio de sesión
-
Indicadores de riesgo basados en datos
-
Indicadores de riesgo basados en archivos
-
Indicadores de riesgo personalizados
-
Otros indicadores de riesgo
En la cronología del usuario, ahora puede aplicar el filtro para ver los eventos del usuario en función de los factores de riesgo.
Para obtener más información, consulte los siguientes temas:
July 29, 2021
Función obsoleta
Acciones obsoletas asociadas con Citrix Endpoint Management™
Las siguientes acciones se eliminan del origen de datos de Citrix Endpoint Management. Ya no puede aplicar estas acciones a los indicadores de riesgo ni crear directivas con estas acciones.
-
Bloquear dispositivo
-
Notificar al administrador de Endpoint Management
-
Notificar al usuario
-
Revocar dispositivo
-
Borrar dispositivo
En sus directivas existentes, si estas acciones ya están en uso, se reemplazan automáticamente por la acción Agregar a la lista de seguimiento. Y puede supervisar a esos usuarios desde la lista de seguimiento.
July 14, 2021
Novedades
Compatibilidad con el operador IS NOT EMPTY
Al crear un indicador de riesgo personalizado, ahora puede usar el operador IS NOT EMPTY en su condición para comprobar si la dimensión no está vacía (no está en blanco).
Nota
El operador funciona solo para dimensiones de tipo cadena, como Nombre de aplicación, Explorador y País.
Por ejemplo, la siguiente condición detecta eventos de inicio de sesión de usuario de cualquier país donde el valor del país no sea nulo. En otras palabras, se especifica el nombre del país.
Event-Type = “Session.logon” AND Country IS NOT EMPTY
Para obtener más información, consulte Indicadores de riesgo personalizados.
July 06, 2021
Novedades
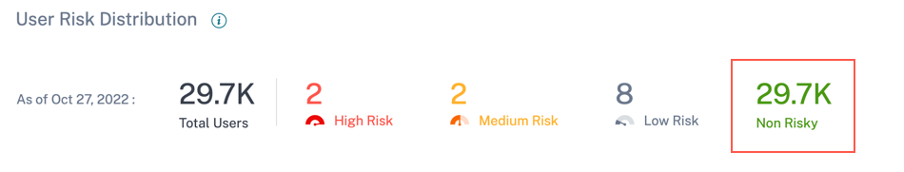
Ver usuarios sin riesgo en el panel de control de usuarios
En el panel de control de Usuarios, ahora puede ver el número de usuarios sin riesgo para el período de tiempo seleccionado. Estos usuarios detectados se identifican como sin riesgo basándose en una puntuación de riesgo cero para el período seleccionado. Haga clic en la tarjeta Usuarios sin riesgo para ver todos los usuarios que tienen una puntuación de riesgo cero.
Para obtener más información, consulte Panel de control de usuarios.
July 01, 2021
Novedades
Mejoras en el panel de control de ubicación de garantía de acceso
-
En la tabla Las 10 ubicaciones de inicio de sesión únicas principales, puede ver el número de inicios de sesión de usuarios únicos desde ubicaciones desconocidas. Esta lista es un subconjunto de las 10 ubicaciones de inicio de sesión únicas principales. También puede encontrar las razones por las que las ubicaciones son desconocidas y las posibles formas de obtener las ubicaciones de los usuarios.
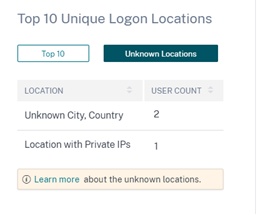
-
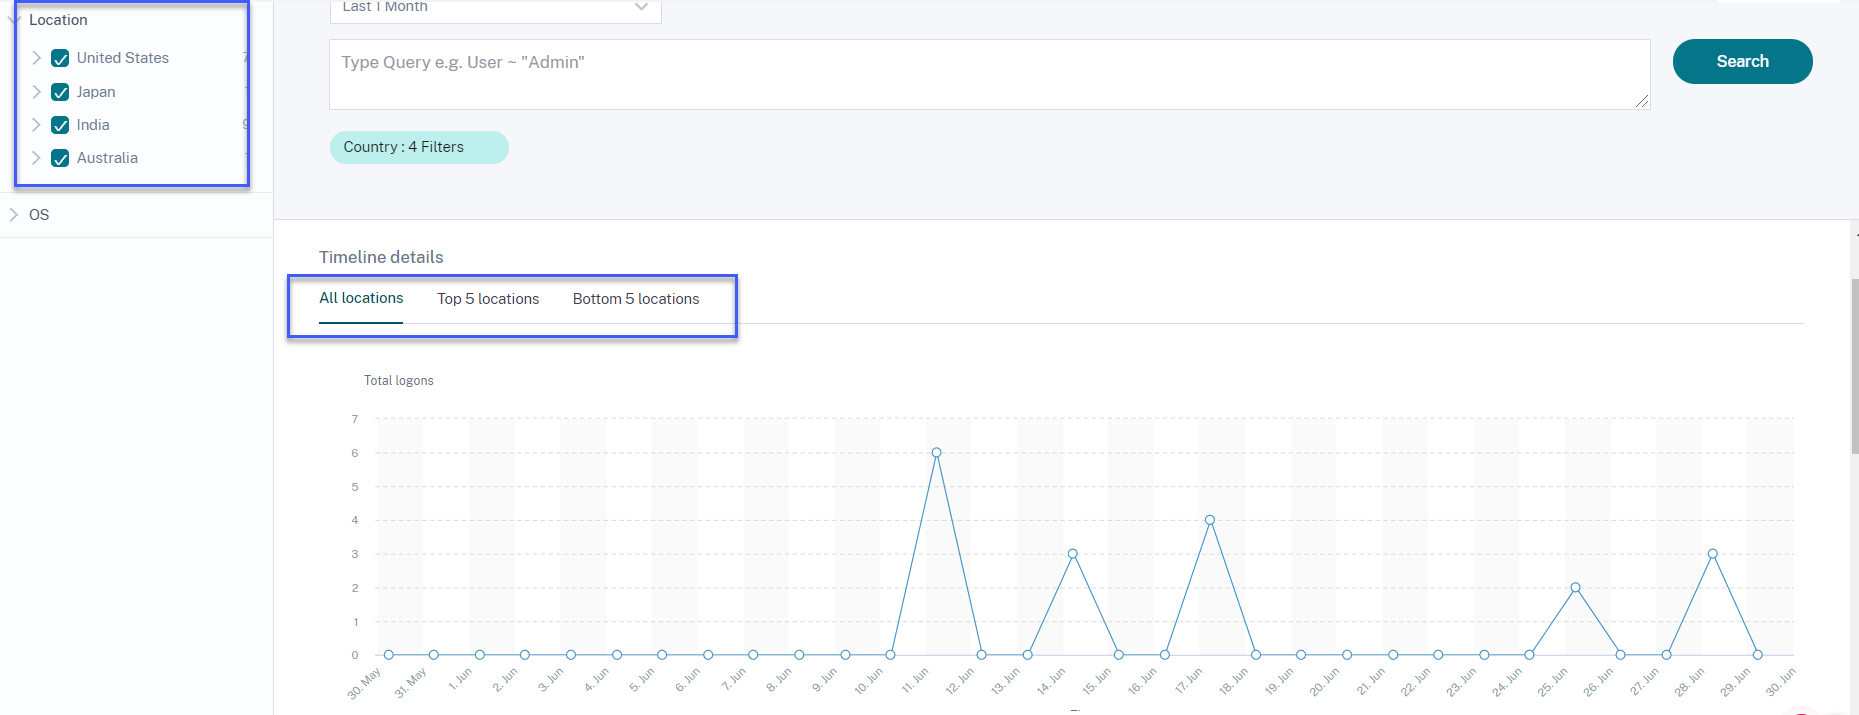
En la página Ubicación de acceso, si selecciona varias ubicaciones, puede ver y comparar los detalles de la línea de tiempo de los inicios de sesión de los usuarios de todas las ubicaciones, las cinco ubicaciones principales y las cinco ubicaciones inferiores.
-
En la página Ubicación de acceso, puede usar las facetas anidadas como país y sus ciudades, sistemas operativos (versiones principales y secundarias). Estas facetas le permiten filtrar los eventos de forma granular.
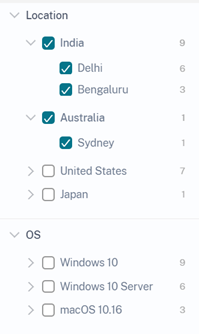
Para obtener más información, consulte Ubicación de garantía de acceso.
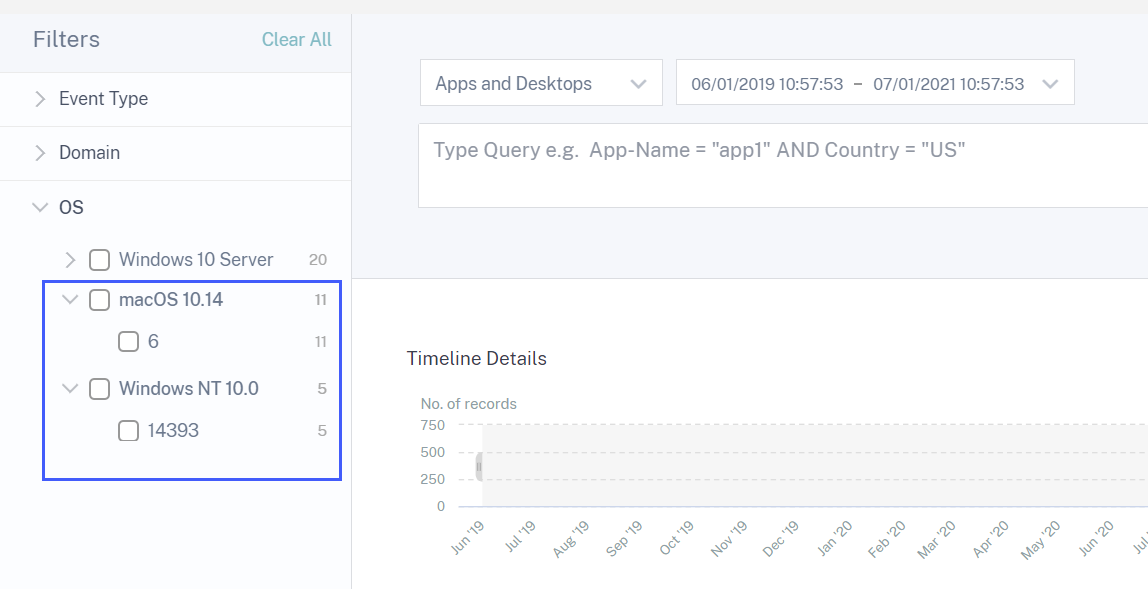
Se ha actualizado el filtro de SO en la búsqueda de autoservicio para Virtual Apps and Desktops
Ahora puede filtrar los eventos de Apps and Desktops mediante el filtro de SO anidado. Seleccione la versión principal y la versión secundaria asociadas a un sistema operativo y filtre los eventos de forma granular. Para obtener más información, consulte Búsqueda de autoservicio para Apps and Desktops.
June 30, 2021
Novedades
Se ha añadido la versión de la aplicación Workspace en la condición de indicador de riesgo personalizado para Apps and Desktops
Para el origen de datos de Apps and Desktops, ahora puede usar la dimensión Workspace-App-Version para definir su condición al crear un indicador de riesgo personalizado. Para obtener más información sobre la dimensión, consulte Búsqueda de autoservicio para Apps and Desktops.
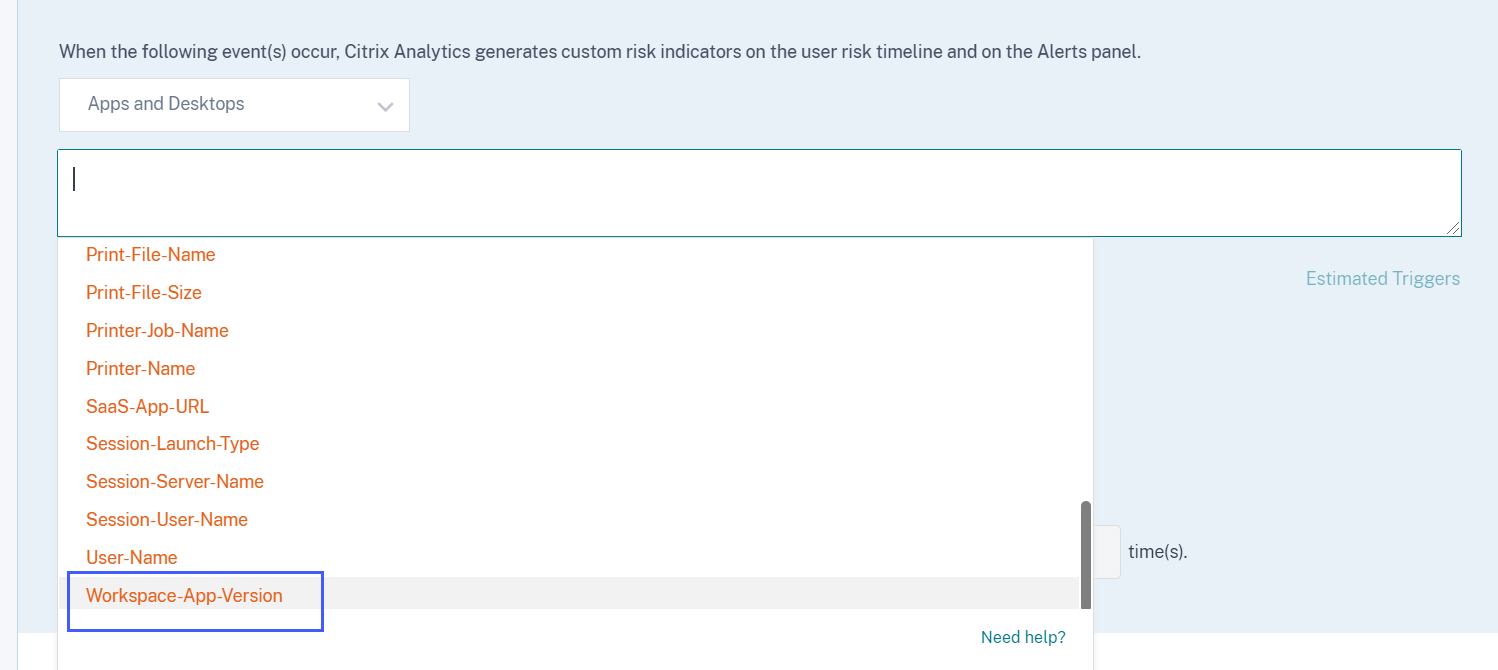
June 23, 2021
Novedades
Mejoras en los mensajes de SIEM
Los siguientes campos se han añadido al esquema de los indicadores de riesgo:
-
indicator_vector_name- Indica el vector de riesgo asociado a un indicador de riesgo. Los vectores de riesgo son: Indicadores de riesgo basados en dispositivos, en la ubicación, en errores de inicio de sesión, en IP, en datos, en archivos, y otros indicadores de riesgo. -
indicator_vector_id- El ID asociado a un vector de riesgo. Indicadores de riesgo: ID 1 = basados en dispositivos, ID 2 = basados en la ubicación, ID 3 = basados en fallos de inicio de sesión, ID 4 = basados en IP, ID 5 = basados en IP, ID 6 = basados en datos, ID 7 = Otros, e ID 999 = No disponible.
Para obtener más información, consulte Formato de datos de Citrix Analytics para SIEM.
June 07, 2021
Novedades
Mejoras en la acción de notificar al administrador (es)
Al aplicar la acción Notificar al administrador (es) a un indicador de riesgo o crear una directiva con la acción, ahora puede seleccionar los administradores que reciben notificaciones sobre el comportamiento de riesgo del usuario. Para obtener más información sobre la acción, consulte Directivas y acciones.
Se ha añadido compatibilidad con la acción de compartir solo para ver
Si un usuario comparte archivos en exceso, Citrix Analytics activa el indicador de riesgo de Uso compartido excesivo de archivos. Desde la cronología de riesgos del usuario, ahora puede aplicar la acción Cambiar enlaces a uso compartido de solo lectura al indicador de riesgo de Uso compartido excesivo de archivos. También puede aplicar la acción a un enlace compartido específico en la cronología de riesgos del enlace compartido. Esta acción impide que otros usuarios descarguen, copien o impriman los archivos asociados a los enlaces compartidos. Para obtener más información sobre la acción, consulte Directivas y acciones.
May 18, 2021
Novedades
Migración de los indicadores de riesgo predeterminados a indicadores de riesgo personalizados
Los siguientes indicadores de riesgo predeterminados se migran a indicadores de riesgo personalizados preconfigurados.
| Indicador de riesgo predeterminado | Origen de datos | Indicador de riesgo personalizado preconfigurado |
|---|---|---|
| Primer acceso desde un nuevo dispositivo | Citrix Virtual Apps and Desktops y Citrix DaaS | CVAD-Primer acceso desde un nuevo dispositivo |
| Primer acceso desde una nueva IP | Citrix Gateway | Gateway-Primer acceso desde una nueva IP |
Con esta migración a los indicadores de riesgo personalizados, los indicadores de riesgo predeterminados y los algoritmos de aprendizaje automático asociados quedan obsoletos.
Los indicadores de riesgo personalizados correspondientes se activan en función de las siguientes condiciones preconfiguradas:
-
Cuando un usuario accede desde un nuevo dispositivo por primera vez o desde un dispositivo existente que no se ha utilizado durante un mínimo de 90 días.
-
Cuando un usuario inicia sesión desde una nueva dirección IP por primera vez o desde una dirección IP existente que no se ha utilizado durante un mínimo de 90 días.
Junto con las condiciones preconfiguradas, ahora puede añadir sus propias condiciones para estos indicadores de riesgo personalizados con el fin de identificar las amenazas en su entorno de Citrix. Esta opción le ofrece flexibilidad para configurar el indicador de riesgo personalizado en función de sus necesidades de seguridad. También puede crear directivas para aplicar acciones a los eventos de riesgo detectados por estos indicadores de riesgo personalizados.
Sin embargo, en la línea de tiempo del usuario, aún puede ver los indicadores de riesgo predeterminados activados anteriormente y sus eventos.
Las directivas asociadas a estos indicadores de riesgo predeterminados se vinculan automáticamente a los indicadores de riesgo personalizados preconfigurados correspondientes.
Para obtener más información, consulte Indicadores de riesgo personalizados preconfigurados y directivas.
Mejoras en la búsqueda de autoservicio para Gateway
-
El filtro Tipo de evento ahora se renombra a Tipo de registro. Seleccione uno de los siguientes tipos de registro para filtrar sus eventos: VPN_AI, VPN_IF y VPN_ST.
-
En la tabla DATOS, expanda una fila para un evento de usuario para ver el tipo de evento correspondiente. Los tipos de evento pueden ser uno de los siguientes: Autenticación, Archivo ICA® o Cierre de sesión.
La siguiente tabla describe la correlación entre los tipos de registro y los tipos de evento.
| Tipo de registro | Tipo de evento |
|---|---|
| VPN_AI | Autenticación |
| VPN_IF | Archivo ICA |
| VPN_ST | Cierre de sesión |
Para obtener más información, consulte Búsqueda de autoservicio para Gateway.
Problema corregido
-
El indicador de riesgo personalizado se activa en función de la distinción entre mayúsculas y minúsculas de los valores condicionales. Por ejemplo, en los eventos de usuario que contienen ID de dispositivo en la lista permitida, se observa el siguiente comportamiento:
-
Si introduce el valor de la dimensión
Device-IDen minúsculas, se activa el indicador personalizado.Event-Type = Session.Logon AND Device-ID NOTIN (“1621d2cb-f598-5ef7-a5bf-81747496ed2e”) -
Si introduce el valor de la dimensión
Device-IDen mayúsculas para el mismo dispositivo, el indicador personalizado no se activa.Event-Type = Session.Logon AND Device-ID NOTIN (“1621D2CB-F598-5EF7-A5BF-81747496ED2E”)
Este problema ya está solucionado y el indicador de riesgo personalizado se activa independientemente de la distinción entre mayúsculas y minúsculas de los valores condicionales. -
April 29, 2021
Novedades
Detalles de eventos para un indicador de riesgo personalizado
En la página de la línea de tiempo de riesgo del usuario, ahora puede ver los eventos que activaron un indicador de riesgo personalizado. Anteriormente, solo podía ver las condiciones definidas, la descripción y la frecuencia de activación de un indicador de riesgo personalizado. Haga clic en Búsqueda de eventos para ver los detalles de los eventos asociados con el usuario y el indicador de riesgo. Para obtener más información, consulte Indicadores de riesgo personalizados.
April 16, 2021
Novedades
Mejoras en los mensajes de SIEM
Puede ver las siguientes mejoras en el formato del esquema del indicador de riesgo:
-
La dirección IP del cliente ahora está disponible en el esquema para todos los indicadores de riesgo por lotes. Anteriormente, la dirección IP del cliente solo estaba disponible para algunos indicadores de riesgo por lotes:
-
Fallo de escaneo de EPA
-
Fallos de autenticación excesivos
-
Inicio de sesión desde IP sospechosa
-
Acceso desde una ubicación inusual
-
Fallo de autenticación inusual
-
Descarga anónima de recursos compartidos confidenciales
-
Posible exfiltración de datos
-
-
Si el valor de un campo de tipo de datos entero no está disponible, el valor asignado es -999. Por ejemplo,
"latitide" = -999. -
Si el valor de un campo de tipo de datos de cadena no está disponible, el valor asignado es NA. Por ejemplo,
"city"= "NA".
Para obtener más información, consulte Formato de datos de Citrix Analytics para SIEM.
March 26, 2021
Novedades
Restricción en los mensajes de SIEM
Citrix Analytics envía un máximo de 1000 detalles de eventos para cada ocurrencia de indicador de riesgo a su servicio SIEM. Estos eventos se envían en orden cronológico de ocurrencia. Para obtener más información, consulte Formato de datos de Citrix Analytics para SIEM.
Se han añadido los campos de ID de origen de datos y de ID de categoría de indicador en los mensajes SIEM
Los siguientes campos se añaden en el esquema de resumen de indicadores y en el esquema de detalles de eventos de indicadores.
| Campo | Descripción |
|---|---|
data_source_id |
El ID asociado a un origen de datos. ID 0 = Citrix Content Collaboration, ID 1 = Citrix Gateway, ID 2 = Citrix Endpoint Management, ID 3 = Citrix Virtual Apps and Desktops, ID 4 = Citrix Access Control™ |
indicator_category_id |
El ID asociado a una categoría de indicador de riesgo. ID 1 = Exfiltración de datos, ID 2 = Amenazas internas, ID 3 = Usuarios comprometidos |
Para obtener más información, consulte Formato de datos de Citrix Analytics para SIEM.
March 18, 2021
Novedades
Panel de ubicación de garantía de acceso
Nota
La función está en versión preliminar.
El panel Ubicación de garantía de acceso proporciona una descripción general de las ubicaciones desde las que los usuarios de Citrix Virtual Apps and Desktops y Citrix DaaS han iniciado sesión durante un período seleccionado. Citrix Analytics recibe estos eventos de inicio de sesión de usuario de la aplicación Citrix Workspace instalada en los dispositivos de los usuarios.
Para ver el panel, haga clic en Seguridad > Garantía de acceso.
Puede ver la siguiente información para un período seleccionado:
-
Número total de inicios de sesión de usuario desde una ubicación particular y en todas las ubicaciones.
-
Número total de inicios de sesión de usuario únicos en todas las ubicaciones.
-
Número total de países desde los que los usuarios han iniciado sesión.
-
Las 10 ubicaciones principales con inicios de sesión de usuario únicos.
Para obtener más información, consulte Ubicación de garantía de acceso.
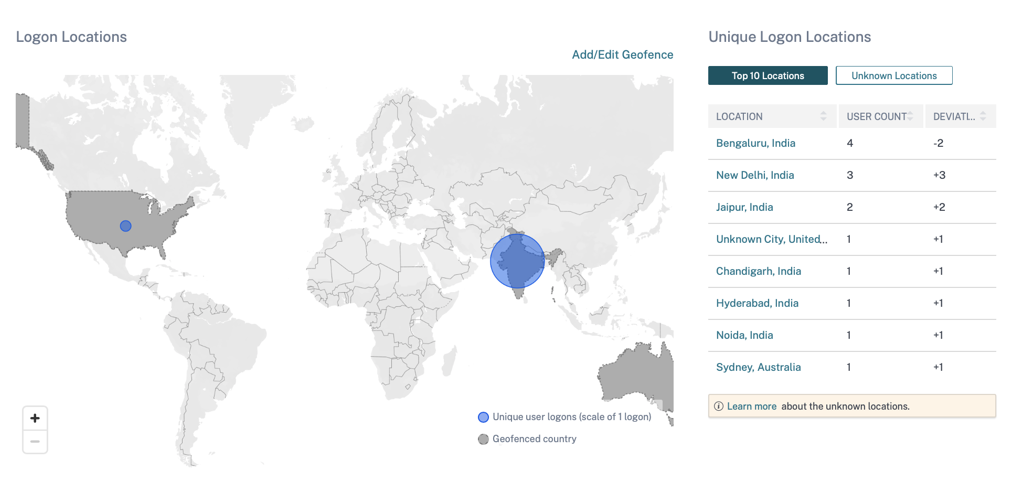
Compatibilidad con el operador NOT LIKE (!~)
Para la consulta de búsqueda de autoservicio y la condición de indicador de riesgo personalizado, ahora puede usar el operador NOT LIKE (!~). El operador busca los eventos de usuario para el patrón coincidente que ha especificado. Devuelve los eventos que no contienen el patrón especificado en ninguna parte de la cadena del evento.
Por ejemplo, la consulta
User-Name !~ “John” muestra eventos para los usuarios excepto John, John Smith o cualquier usuario que contenga el nombre coincidente "John".
Para obtener más información, consulte Búsqueda de autoservicio.
Versión traducida del sistema operativo
Para la fuente de datos de Citrix Virtual Apps and Desktops y Citrix DaaS, la dimensión Plataforma ahora se traduce como las dimensiones OS-Major-Version, OS-Minor-Version y OS-Extra-Details. Según los detalles del sistema operativo de un usuario, Citrix Analytics muestra estas dimensiones en la página de búsqueda de autoservicio.
Puede usar estas dimensiones para definir sus condiciones para un indicador de riesgo personalizado.
Para los indicadores de riesgo personalizados creados anteriormente, si ha utilizado la dimensión Plataforma como condición, Citrix Analytics sustituye automáticamente la dimensión Plataforma por OS-Major-Version, OS-Minor-Version y OS-Extra-Details. Esta actualización no afecta a la integridad de la condición definida.
Para obtener más información sobre las nuevas dimensiones, consulte Búsqueda de autoservicio para aplicaciones y escritorios virtuales.
Campos de datos actualizados para aplicaciones y escritorios
En la búsqueda de autoservicio para aplicaciones y escritorios, vea los campos de datos actualizados según la plantilla contextual.
Para obtener más información, consulte Búsqueda de autoservicio para aplicaciones y escritorios.
Función obsoleta
Se han eliminado los eventos VPN_AF y VPN_SU de la página de búsqueda de autoservicio
En la página de búsqueda de autoservicio para el origen de datos de Citrix Gateway, se han eliminado los siguientes tipos de registros.
| Tipo de registro | Nombre del registro |
|---|---|
| VPN_SU | Registro de actualización de sesión |
| VPN_AF | Registro de error de inicio de aplicación |
Por lo tanto, no puede filtrar ni ver sus eventos basándose en estos tipos de registros. Cualquier indicador de riesgo personalizado basado en estos tipos de registros dejará de funcionar.
Para obtener más información, consulte Búsqueda de autoservicio para Gateway.
March 11, 2021
Novedades
Marca de tiempo actual para el esquema de puntuación de riesgo del usuario
Se agrega un nuevo campo
last_update_timestamp en el formato del esquema de puntuación de riesgo del usuario. Este campo indica la hora en que se actualizó por última vez la puntuación de riesgo. Para obtener más información sobre el formato del esquema, consulte Esquema de puntuación de riesgo del usuario.
March 03, 2021
Novedades
Mejoras en el indicador de riesgo de inicio de sesión desde IP sospechosa
En la página de la línea de tiempo de riesgo del usuario, se muestra una nueva sección IP sospechosa para el indicador de riesgo de Inicio de sesión desde IP sospechosa. Esta sección proporciona la siguiente información:
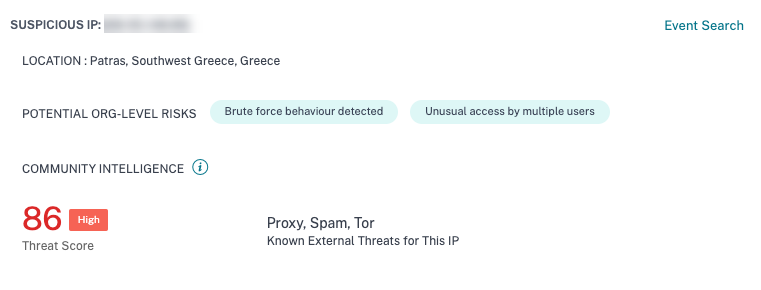
-
La dirección IP desde la que se detecta actividad de inicio de sesión sospechosa.
-
La ubicación del usuario.
-
Cualquier patrón de actividad de IP sospechosa que Citrix Analytics haya detectado recientemente en su organización.
-
Fuente de inteligencia a nivel de comunidad sobre la dirección IP.
Para obtener más información, consulte el indicador de riesgo Inicio de sesión desde IP sospechosa.
Mejoras en el indicador de riesgo de acceso desde una ubicación inusual
-
En el indicador de riesgo de acceso desde una ubicación inusual para Citrix Content Collaboration, se agregó la columna TOOL NAME en la tabla de eventos. Se eliminó la columna DEVICE BROWSER de la tabla de eventos. Para obtener más información, consulte los indicadores de riesgo de Citrix Content Collaboration.
-
En el indicador de riesgo de acceso desde una ubicación inusual para Citrix Virtual Apps and Desktops y Citrix DaaS, se agregaron las columnas DEVICE ID y RECEIVER TYPE en la tabla de eventos. Para obtener más información, consulte Indicadores de riesgo de Citrix Virtual Apps and Desktops.
Formato de datos de Citrix Analytics para SIEM
El artículo describe el esquema de los datos procesados generados por Citrix Analytics para su servicio SIEM.
February 18, 2021
Novedades
Compatibilidad con el acceso por primera vez desde una nueva entidad en el indicador de riesgo personalizado
Ahora puede crear un indicador de riesgo que se activa cuando Citrix Analytics recibe eventos de una nueva entidad por primera vez. Algunos ejemplos de entidades son IP de cliente, Ciudad y País.
En la página Crear indicador, haga clic en la opción Primera vez. Habilite el botón Primera vez para una nueva y seleccione una entidad válida de la lista según el origen de datos. No es necesario asignar ningún valor específico a la entidad. Por ejemplo, si selecciona Ciudad de la lista, Citrix Analytics activa un indicador de riesgo cada vez que los usuarios inician sesión desde una nueva ciudad por primera vez.
Para obtener más información, consulte Crear un indicador de riesgo personalizado.
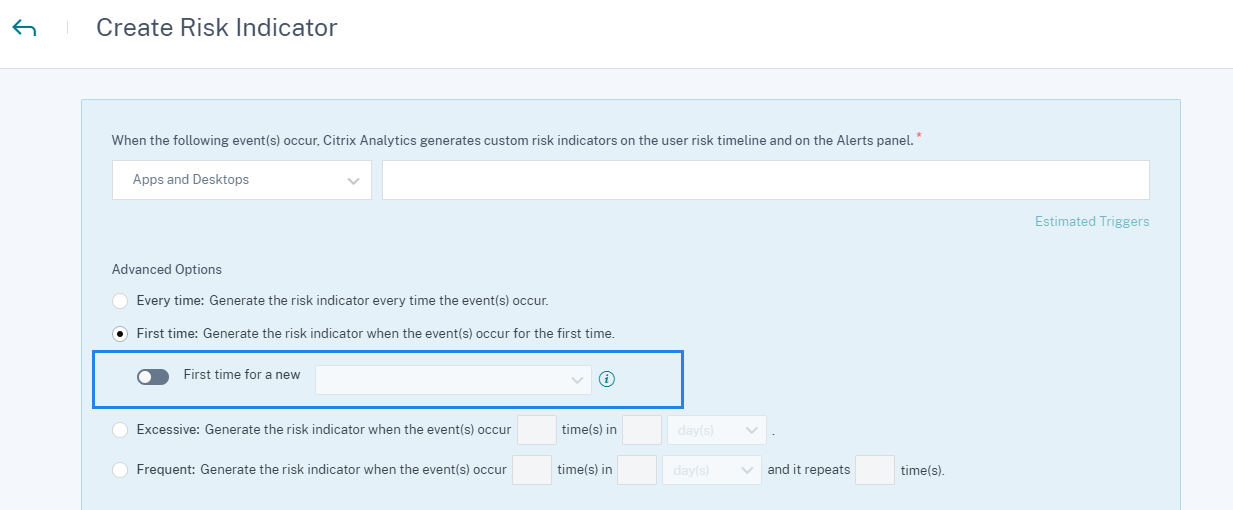
Límite máximo para crear un indicador de riesgo personalizado
Ahora puede crear indicadores de riesgo personalizados hasta un límite máximo de 50. Si alcanza este límite máximo, debe eliminar o editar cualquier indicador de riesgo personalizado existente para crear un indicador de riesgo personalizado.
Para obtener más información, consulte Indicadores de riesgo personalizados.
Datos de ubicación del usuario de Citrix Virtual Apps and Desktops y Citrix DaaS
En la página Información del usuario, Citrix Analytics ahora muestra la ubicación del usuario desde el origen de datos de Citrix Virtual Apps and Desktops y Citrix DaaS.
Para obtener más información sobre la ubicación del usuario, consulte Perfil de usuario.
Clasificación de varias columnas
En la página de búsqueda de autoservicio, ahora puede ordenar los eventos de usuario por más de una columna. Haga clic en Ordenar por, agregue las columnas y el orden de clasificación. Haga clic en Aplicar para ordenar los eventos de usuario. Puede agregar hasta seis columnas para realizar una clasificación de varias columnas.
Para obtener más información, consulte Búsqueda de autoservicio.
Funciones obsoletas
Indicador de riesgo de error de autorización excesivo obsoleto
El indicador de riesgo de Citrix Gateway - Error de autorización excesivo ha quedado obsoleto. Solo puede ver los datos históricos relacionados con este indicador.
Los siguientes cambios son aplicables como parte de esta obsolescencia:
-
Citrix Analytics ya no genera estos indicadores de riesgo.
-
Citrix Analytics ya no genera directivas con estos indicadores de riesgo como condiciones.
-
Las políticas predeterminadas con estos indicadores de riesgo como condiciones ya no surten efecto.
Para obtener más información, consulte Indicadores de riesgo de Citrix Gateway.
January 27, 2021
Novedades
Mejoras en el indicador de riesgo Acceso desde una ubicación inusual
Para Citrix Content Collaboration, Citrix Gateway y Citrix Virtual Apps and Desktops, el indicador de riesgo Acceso desde una ubicación inusual se activa ahora cuando el usuario inicia sesión desde una dirección IP asociada a un nuevo país, o a una nueva ciudad que está anómalamente lejos de cualquier ubicación de inicio de sesión anterior. Otros factores incluyen el nivel general de movilidad del usuario y la frecuencia relativa de inicios de sesión desde la ciudad entre todos los usuarios de su organización. En todos los casos, el historial de ubicación del usuario se basa en los 30 días anteriores de actividad de inicio de sesión.
Para obtener más información sobre el indicador de riesgo, consulte los siguientes temas:
-
Indicadores de riesgo de Citrix Content Collaboration
January 20, 2021
January 19, 2021
Problema resuelto
-
En la página de indicadores de riesgo personalizados, después de corregir una condición no válida en el campo de búsqueda, el enlace Estimate Trigger no responde.Por ejemplo, si escribe una condición no válida Client-IP = 10.10.10.10. Después de corregir esta condición y escribir Client-IP = "10.10.10.10", el enlace Estimate Trigger no responde.Solución alternativa: Actualice la página del indicador personalizado y, a continuación, cree el indicador personalizado con una condición válida.
January 13, 2021
Novedades
Nueva versión de Citrix Analytics Add-on para Splunk disponible
La versión 2.1.0 del complemento Citrix Analytics para Splunk ya está disponible. Vaya a la página de descargas para descargar el archivo.
Compatibilidad añadida con Splunk Cloud Inputs Data Manager (IDM) y Splunk 8.1 de 64 bits
Ahora puede integrar Citrix Analytics for Security con Splunk Cloud IDM y Splunk 8.1 de 64 bits. Para obtener más información, consulte Integración de Splunk.
Compatibilidad obsoleta
Compatibilidad eliminada con Splunk 7.1 de 64 bits
Ya no puede integrar Citrix Analytics for Security con Splunk 7.1 de 64 bits. Para obtener información sobre las versiones de Splunk compatibles, consulte Integración de Splunk.
January 11, 2021
December 17, 2020
Novedades
Utilice indicadores de riesgo personalizados preconfigurados y una directiva para bloquear el acceso desde ubicaciones inusuales (geocercado)
Citrix proporciona una lista de indicadores de riesgo personalizados preconfigurados y una directiva que le ayudan a supervisar la seguridad de su infraestructura de Citrix. Con estos indicadores y una directiva, puede bloquear el acceso de los usuarios que se originan en países que están fuera de su país de operación habitual. De forma predeterminada, el país se establece en "Estados Unidos". Puede establecer el país que necesite para el geocercado.
Los siguientes son los indicadores de riesgo personalizados preconfigurados y una directiva:
-
CVAD: sesión iniciada fuera del geocercado
-
GW: cruce de geocercado
-
CCC: cruce de geocercado
-
Inicio de sesión fuera del geocercado
Para obtener más información, consulte Indicadores de riesgo personalizados y directivas preconfigurados.
Ver ubicaciones a las que se ha accedido en el correo electrónico de respuesta del usuario
En lugar de la dirección IP de un dispositivo de usuario, el correo electrónico de respuesta del usuario ahora muestra todas las ubicaciones a las que ha accedido el usuario en los últimos 15 minutos. La ubicación se muestra en el formato
<City>,<Country>. Si la ciudad o el país no están disponibles, el valor correspondiente se muestra como "Unknown".
Para obtener más información, consulte Solicitar respuesta del usuario.
Indicador de riesgo de Content Collaboration renombrado: Primer acceso desde una nueva ubicación
El indicador de riesgo de Citrix Content Collaboration Primer acceso desde una nueva ubicación se renombra como Acceso desde una ubicación inusual.
Para obtener más información, consulte Acceso desde una ubicación inusual.
Funciones obsoletas
Comentarios sobre el indicador de riesgo
Se elimina el mecanismo de comentarios del indicador de riesgo. Si el indicador de riesgo de Content Collaboration - Acceso desde una ubicación inusual se activa incorrectamente, ya no puede informarlo como un falso positivo y proporcionar comentarios.
December 07, 2020
Novedades
Mejoras en el indicador de riesgo de posible exfiltración de datos
Se han realizado las siguientes mejoras en el indicador de riesgo:
-
Se actualiza la información de la sección QUÉ SUCEDIÓ. El formato de hora se actualiza para mantener la coherencia.
-
La información de ubicación del dispositivo aparece en la lista de eventos.
Para obtener más información sobre el indicador de riesgo, consulte Posible exfiltración de datos.
Mejoras en el indicador de riesgo de Content Collaboration: Primer acceso desde una nueva ubicación
En la línea de tiempo de riesgo del usuario, seleccione Primer acceso desde una nueva ubicación para ver la siguiente información:
-
Ubicaciones de inicio de sesión: Muestra una vista de mapa geográfico de las ubicaciones habituales e inusuales desde donde el usuario ha iniciado sesión.
-
Número de inicios de sesión desde ubicaciones habituales - últimos 30 días: Muestra una vista de gráfico circular de las 6 ubicaciones habituales principales desde donde el usuario ha iniciado sesión en los últimos 30 días. También muestra el número de eventos de inicio de sesión desde estas ubicaciones.
-
Detalles del evento para ubicación inusual: Proporciona la lista de eventos de inicio de sesión desde la ubicación inusual para el usuario.
Para obtener más información sobre el indicador de riesgo, consulte Primer acceso desde una nueva ubicación.
November 30, 2020
Novedades
Mejoras en la página de búsqueda de autoservicio
Se han realizado las siguientes mejoras para aumentar la usabilidad de la página de búsqueda de autoservicio:
-
El cuadro de búsqueda muestra un ejemplo de consulta para indicar cómo escribir su propia consulta.

-
En macOS, la barra de desplazamiento de la lista de dimensiones ahora aparece por defecto.
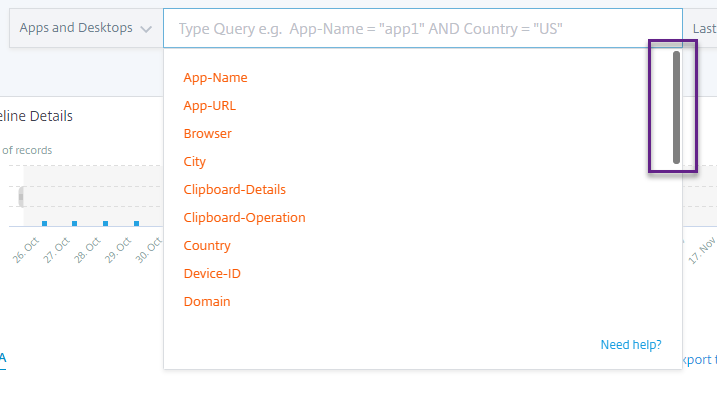
-
Los filtros aplicados ahora aparecen como chips.
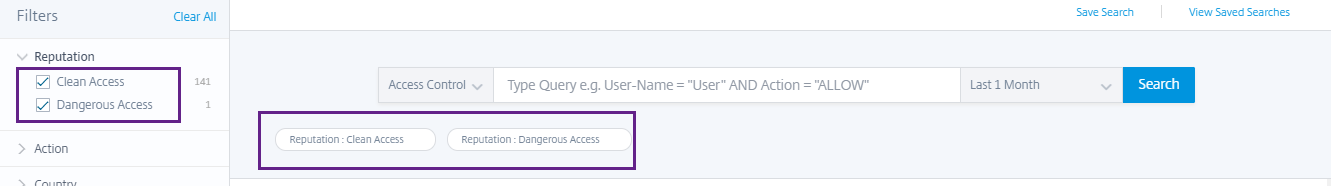
-
La etiqueta Añadir o quitar columnas sustituye al icono +.
Para obtener más información, consulte Búsqueda de autoservicio.
Mejoras en las políticas
La página Políticas ahora muestra las políticas asociadas con los orígenes de datos que se han detectado correctamente y están conectados a Citrix Analytics. Esta página no muestra las políticas que tienen una condición definida para los orígenes de datos no detectados. Desactivar el procesamiento de datos para un origen de datos ya conectado no afecta a las políticas existentes en la página Políticas.
Para obtener más información, consulte Configurar políticas y acciones.
November 04, 2020
Novedades
Fallo de autenticación inusual - Indicador de riesgo de Citrix Gateway
Citrix Analytics detecta amenazas basadas en el acceso cuando un usuario tiene errores de inicio de sesión desde una dirección IP inusual y activa el indicador de riesgo de Fallo de autenticación inusual.
Este indicador de riesgo se activa cuando un usuario de su organización tiene errores de inicio de sesión desde una dirección IP inusual que es contraria a su comportamiento habitual.
Para obtener más información, consulte Indicadores de riesgo de Citrix Gateway.
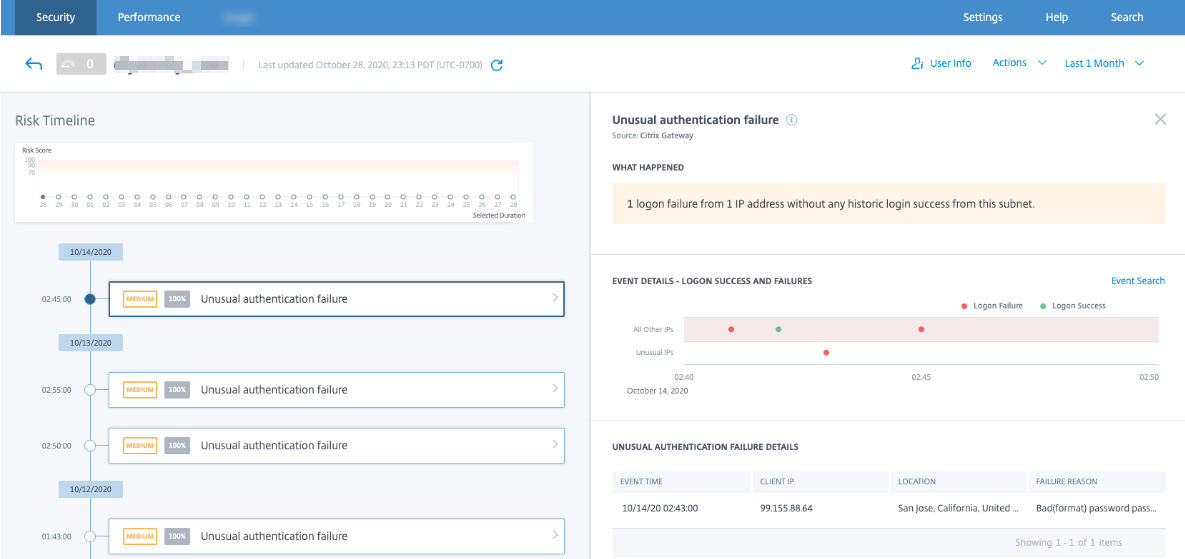
October 20, 2020
October 15, 2020
Nuevas funciones
Acceso desde una ubicación inusual – Indicador de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS
Citrix Analytics detecta amenazas basadas en el acceso a partir de inicios de sesión inusuales desde Citrix Workspace y activa el indicador de riesgo correspondiente.
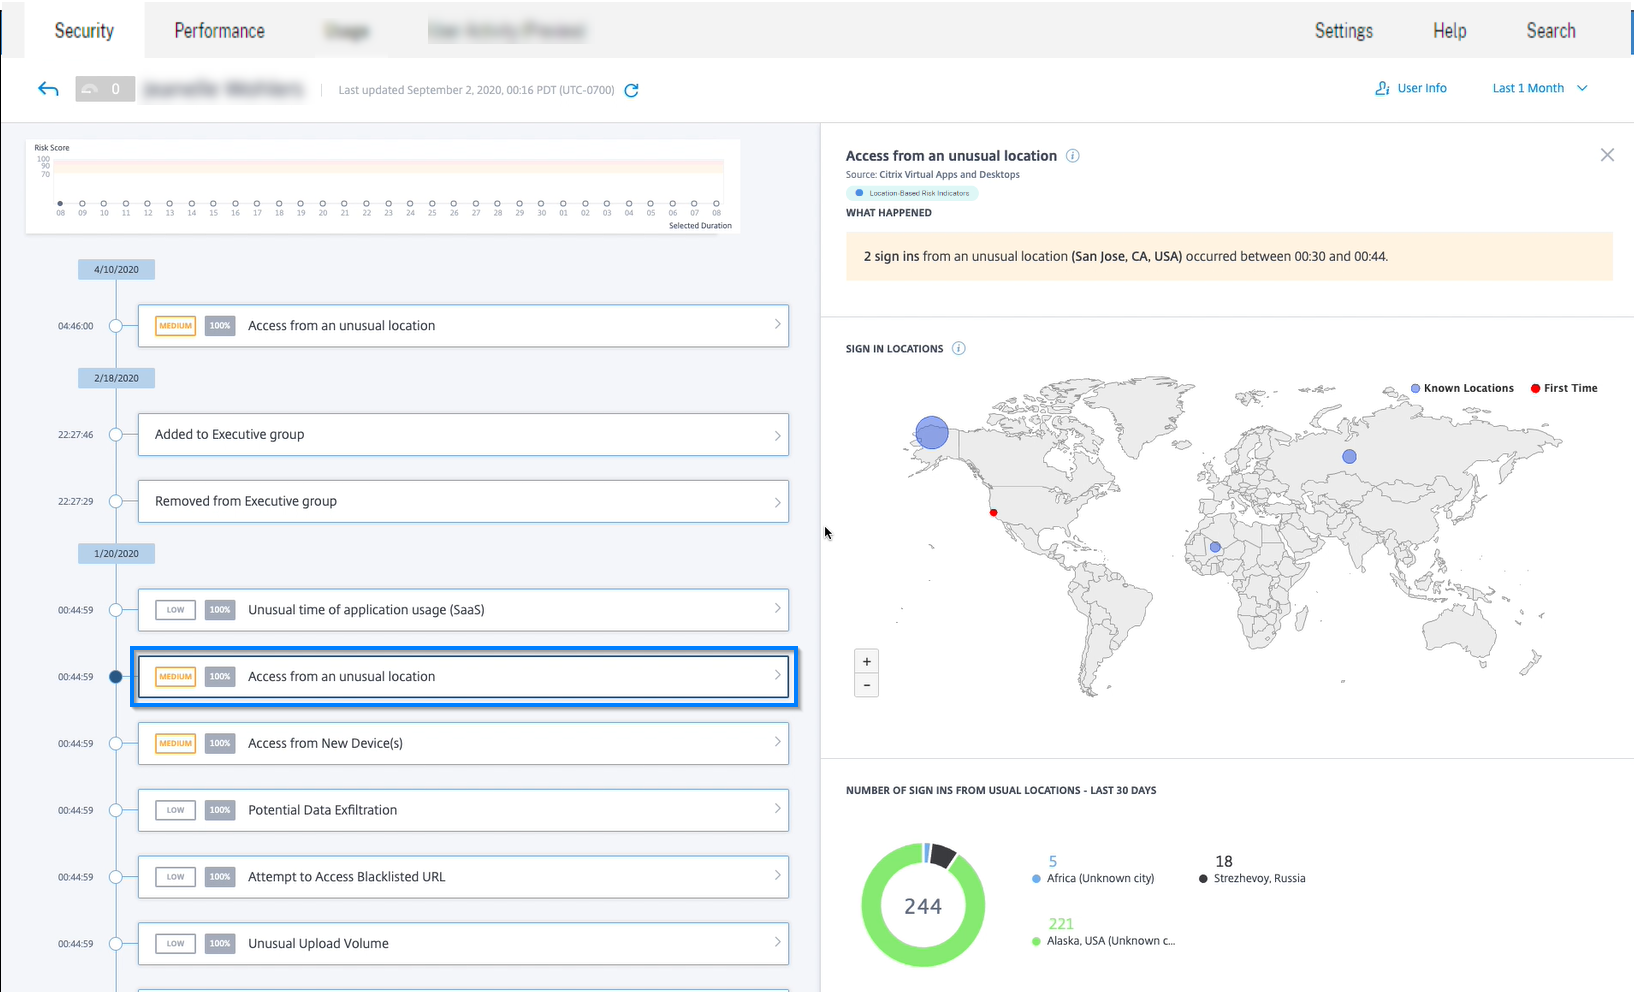
Para obtener más información, consulte indicadores de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS.
Mejoras en el panel de enlaces compartidos
-
La columna SHARE URL ahora se reemplaza por la columna SHARE ID. Cada URL compartida ahora se identifica con un ID de recurso compartido.
-
Se ha eliminado la selección de tiempo en el panel. Ahora, este panel muestra todos los enlaces compartidos desde el estado activo hasta el estado caducado en lugar de un período seleccionado.
-
Todos los enlaces compartidos se ordenan primero por enlaces activos y luego por enlaces caducados. De forma predeterminada, el enlace compartido con el mayor recuento de indicadores de riesgo aparece en la parte superior de la lista.
-
Los enlaces de riesgo ahora muestran los enlaces activos que tienen un comportamiento de riesgo. No muestra los enlaces caducados. De forma predeterminada, el enlace de riesgo con el mayor recuento de indicadores de riesgo aparece en la parte superior de la lista.
-
Se ha eliminado la vista de tendencias en la tarjeta Enlaces compartidos de riesgo y la tarjeta Todos los enlaces compartidos.
Para obtener más información, consulte el panel de enlaces compartidos.
Mejoras en la línea de tiempo de riesgo de Share Link
La línea de tiempo de riesgo ahora muestra el ID de recurso compartido en lugar de la URL de recurso compartido. Para obtener más información, consulte Línea de tiempo de riesgo de Share Link.
Funciones en desuso
Indicador de riesgo de acceso desde un dispositivo con sistema operativo (SO) no compatible en desuso
El indicador de riesgo de Citrix Virtual Apps and Desktops - Acceso desde un dispositivo con sistema operativo (SO) no compatible ha quedado en desuso. Solo puede ver los datos históricos relacionados con este indicador.
Los siguientes cambios son aplicables como parte de esta obsolescencia:
-
Analytics ya no genera estos indicadores de riesgo.
-
Analytics ya no genera directivas con estos indicadores de riesgo como condiciones.
-
Las directivas predeterminadas con estos indicadores de riesgo como condiciones ya no surten efecto.
Para obtener más información, consulte Indicadores de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS.
September 10, 2020
Nuevas funciones
Lista de comprobación para StoreFront
Citrix Analytics ahora muestra una lista de requisitos previos que debe cumplir antes de descargar el archivo de configuración de StoreFront. Revise la lista de comprobación y asegúrese de que se seleccionen todos los requisitos mínimos. Si no se seleccionan los requisitos mínimos, no podrá descargar el archivo de configuración. Para obtener más información, consulte Origen de datos de Citrix Virtual Apps and Desktops.
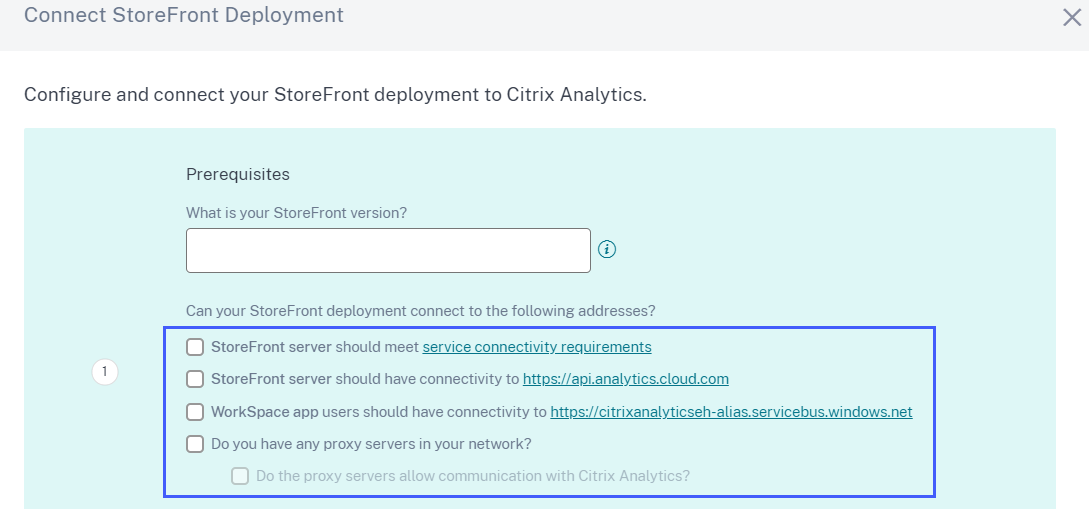
Búsqueda de autoservicio: compatibilidad con el operador NO ES IGUAL (!=)
Ahora puede usar el operador NO ES IGUAL (!=) en su consulta en las siguientes funciones:
-
Indicador de riesgo personalizado
-
Búsqueda de autoservicio
Puede usar este operador para las siguientes condiciones:
| Fuente de datos | Dimensiones |
|---|---|
| Colaboración de contenido | País, Ciudad, SO del cliente |
| Control de acceso | País, Ciudad, Acción, URL, Categoría de URL, Reputación, Navegador, SO, Dispositivo |
| Aplicaciones y escritorios | País, Ciudad, Nombre de la aplicación, Operación de portapapeles, Navegador, SO |
| Gateway | Etapa de autenticación, IP del cliente |
Usando el operador, cree una expresión de indicador personalizada con un solo valor como "País != XYZ" y vea la lista de usuarios. Luego, cree una política para aplicar acciones como Añadir a la lista de seguimiento, Notificar al administrador o Deshabilitar usuario. También puede usar el operador en la búsqueda de autoservicio de las fuentes de datos especificadas para filtrar los eventos de usuario.
Al introducir los valores de las dimensiones en su consulta, utilice los valores exactos que se muestran en la página de búsqueda de autoservicio para una fuente de datos. Los valores de las dimensiones distinguen entre mayúsculas y minúsculas.
September 08, 2020
Nuevas funciones
Correlación de usuarios
Analytics ahora correlaciona los usuarios descubiertos de varias fuentes de datos. Este mecanismo elimina la mayoría de los usuarios duplicados de la lista de usuarios descubiertos. Los usuarios descubiertos en Analytics ahora muestran la lista de usuarios únicos junto con sus fuentes de datos y los indicadores de riesgo.
Por ejemplo, el usuario "Joe Smith" puede tener varios identificadores de usuario: JosephSm, <joe.smith@citrix.com> y joe.smith, según las fuentes de datos. Analytics ahora identifica a este usuario con un nombre de identificador único. Todos los demás identificadores de usuario están correlacionados y los eventos recibidos para Joe Smith de varias fuentes de datos están vinculados a este nombre único. Para obtener más información, consulte Usuarios descubiertos
August 11, 2020
July 31, 2020
July 09, 2020
Nuevas funciones
La tarjeta del sitio de Virtual Apps and Desktops muestra usuarios con clientes compatibles y no compatibles
En la tarjeta del sitio, ahora puede ver el número de usuarios que utilizan versiones compatibles y no compatibles de la aplicación Citrix Workspace o de los clientes Citrix Receiver™ en sus puntos finales.
-
Haga clic en el recuento de usuarios de los clientes compatibles para ver la página Usuario que muestra todos los usuarios detectados.
-
Haga clic en el recuento de usuarios de los clientes no compatibles para descargar un archivo CSV. El archivo enumera los usuarios y sus versiones de cliente no compatibles. Analytics no recibe eventos de usuario de los clientes no compatibles y, por lo tanto, no agrega a los usuarios como usuarios detectados. Con el archivo CSV, puede identificar a los usuarios que deben actualizar sus clientes a una versión compatible para que Analytics pueda proporcionar información de seguridad sobre su comportamiento.
Para ver la lista de clientes compatibles, consulte Citrix Virtual Apps and Desktops y la fuente de datos de Citrix DaaS.
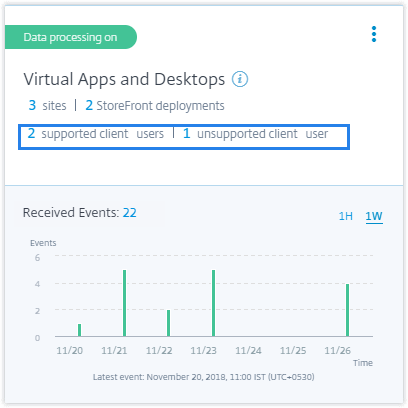
Indicador de riesgo de acceso desde una ubicación inusual
-
El indicador de riesgo de Citrix Gateway Primer acceso desde una nueva ubicación se renombra como Acceso desde una ubicación inusual.
-
En la línea de tiempo de riesgo del usuario, se introducen un mapa geográfico y un gráfico circular en la sección de detalles del evento.
-
Ubicaciones de inicio de sesión: Esta sección muestra una vista de mapa geográfico de las ubicaciones habituales e inusuales del usuario. Las ubicaciones habituales e inusuales se indican mediante un código de color en la sección superior derecha del mapa geográfico. Puede acercar el mapa geográfico para ver la ubicación más de cerca.Acceso desde una ubicación inusual(/en-us/citrix-analytics/media/gateway-access-from-unusual-location-geo-map.png)
-
Ubicaciones habituales - últimos 30 días: Esta sección muestra un gráfico circular que ofrece una vista de las 6 ubicaciones habituales principales desde las que el usuario ha iniciado sesión. Cada ubicación está marcada con un código de color diferente. Puede ordenar la sección por ubicación para obtener una vista detallada de la ubicación seleccionada.Acceso desde una ubicación inusual(/en-us/citrix-analytics/media/gateway-access-from-unusual-location-usual-locations.png)
-
Para obtener más información, consulte Acceso desde una ubicación inusual.
Datos del panel de usuarios
El número de usuarios de riesgo, usuarios descubiertos, usuarios privilegiados y usuarios en la lista de seguimiento se muestra durante los últimos 13 meses, independientemente del período de tiempo seleccionado en el panel de Usuarios y en la página de Usuarios. Al seleccionar el período de tiempo, las ocurrencias del indicador de riesgo cambian.
Para obtener más información, consulte Panel de usuarios.
Datos del panel de usuario(/en-us/citrix-analytics/media/user-dashboard-data.png)
Página de usuarios rediseñada
La página de Usuarios se ha mejorado para una mejor experiencia de usuario. Proporciona un resumen consolidado de los eventos de usuario basado en las puntuaciones de riesgo del usuario, la fuente de datos y el tipo de usuario.
Para admitir una búsqueda más enfocada, la página de Usuarios contiene la sección de Filtros en el panel izquierdo y la barra de búsqueda en la parte superior. Puede buscar eventos de usuario para un tiempo preestablecido o un rango de tiempo personalizado.
Sección de usuarios descubiertos(/en-us/citrix-analytics/media/users-page.png)
Para ver la página de Usuarios:
-
Vaya a Seguridad > Usuarios para ver el panel de Usuarios y haga lo siguiente:
-
Haga clic en uno de los siguientes enlaces o en las tarjetas.
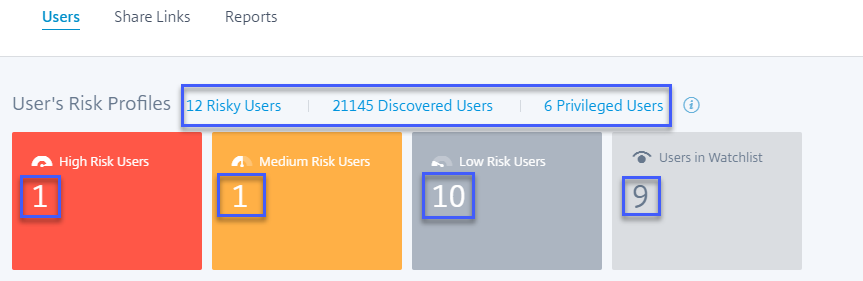
-
En el panel de Usuarios de riesgo, haga clic en Ver más.
-
En el panel de Usuarios en la lista de seguimiento, haga clic en Ver más.
-
En el panel de Usuarios privilegiados, haga clic en Ver más.
-
-
Vaya a Configuración > Orígenes de datos > Seguridad. Haga clic en el número de usuarios en cualquier tarjeta de sitio de origen de datos.
Para obtener más información, consulte Panel de usuarios.
Mejoras del panel de Usuarios de riesgo
La columna Cambio se reemplaza por la columna Indicadores de riesgo. La columna Indicadores de riesgo muestra el total de ocurrencias de indicadores de riesgo de un usuario para un período de tiempo específico.
Para obtener más información, consulte Usuarios de riesgo.
Mejoras del panel de Usuarios en la lista de seguimiento
La columna Cambio se reemplaza por la columna Indicadores de riesgo. La columna Indicadores de riesgo muestra el total de ocurrencias de indicadores de riesgo de un usuario para un período de tiempo específico.
Para obtener más información, consulte Usuarios en la lista de seguimiento.
Mejoras del panel de Usuarios privilegiados
-
La columna Cambio se reemplaza por la columna Indicadores de riesgo. La columna Indicadores de riesgo muestra el total de ocurrencias de indicadores de riesgo de un usuario durante un período de tiempo específico.
-
Haga clic en Ver más para ver la página de Usuarios. La página de Usuarios muestra la lista de usuarios privilegiados administradores y ejecutivos. En esta página, puede añadir o eliminar un usuario como usuario privilegiado.
Para obtener más información, consulte Usuarios privilegiados.
Funciones obsoletas
Alertas
La función de Alertas ahora está obsoleta y ya no está disponible en la interfaz de usuario de Analytics.
Página de usuarios de riesgo y lista de seguimiento
Las páginas de Usuarios de riesgo y Lista de seguimiento están obsoletas. Se reemplazan por la página de Usuarios que resume todos los eventos de usuarios de riesgo y los usuarios de la lista de seguimiento.
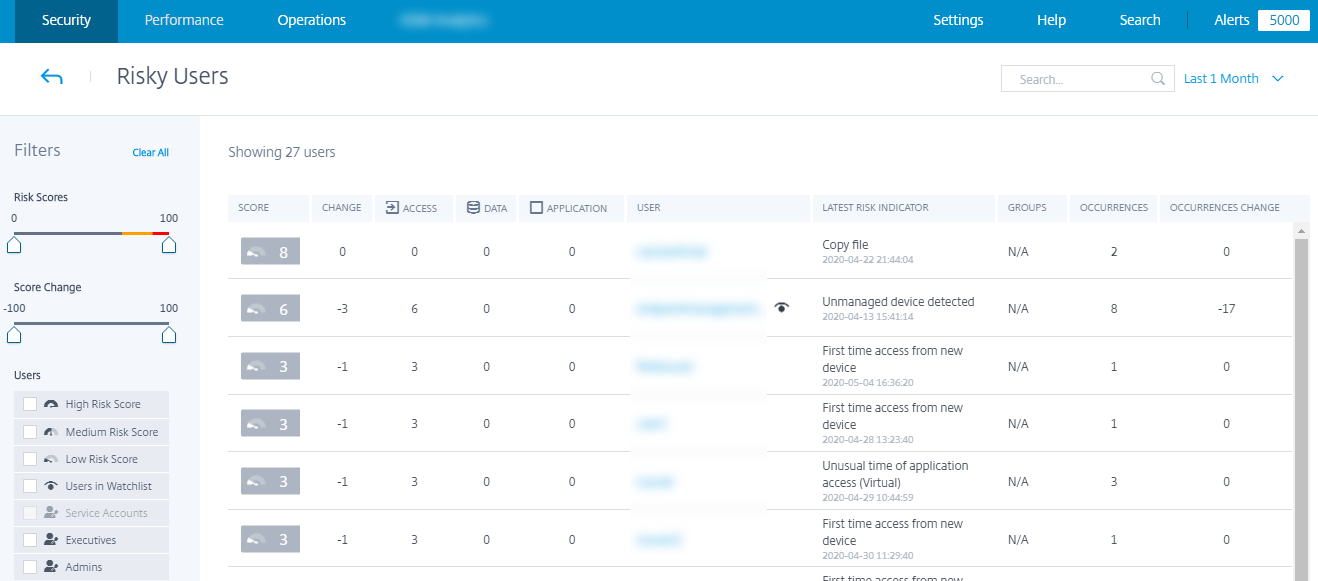
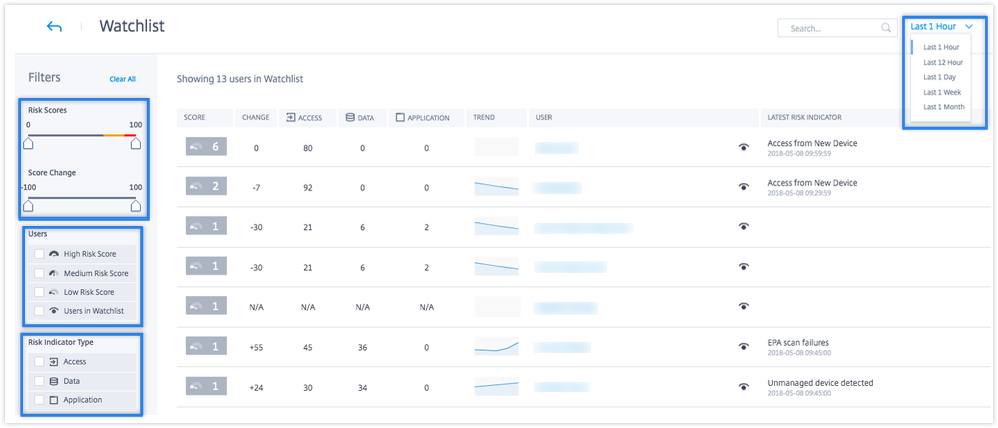
Panel de usuarios de riesgo
Las pestañas Cambio de puntuación más alta y Cambio de indicador de riesgo se eliminan del panel de Usuarios de riesgo.
Panel de indicadores de riesgo
-
Se eliminan la pestaña Cambio de ocurrencia y la columna CAMBIO.
-
La página Detalles del indicador de riesgo está en desuso. Anteriormente, esta página se mostraba cuando se seleccionaba un indicador de riesgo en el panel Indicadores de riesgo o en la página Descripción general del indicador de riesgo.
Vista de tendencias
En el panel de control de Usuarios, la vista de tendencias del recuento de usuarios se elimina de las tarjetas Usuarios de alto riesgo, Usuarios de riesgo medio, Usuarios de bajo riesgo y Usuarios en lista de seguimiento.
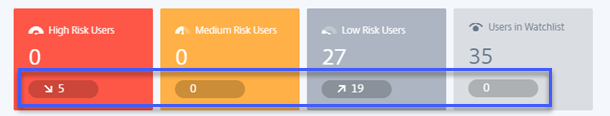
Página Grupos de usuarios
La página Grupos de usuarios en la opción Configuración está en desuso. Ya no puede agregar ni eliminar un grupo de usuarios como grupo privilegiado. Sin embargo, puede agregar o eliminar usuarios individuales como usuarios privilegiados. Para obtener más detalles, consulte Usuarios privilegiados.
June 26, 2020
Funciones en desuso
Indicadores de riesgo de acceso a aplicaciones en horario inusual (Virtual/SaaS) en desuso
Los indicadores de riesgo de Citrix Virtual Apps and Desktops - Acceso a aplicaciones en horario inusual (Virtual) y Acceso a aplicaciones en horario inusual (SaaS) han sido desaprobados. Solo puede ver datos históricos relacionados con estos indicadores.
Los siguientes cambios son aplicables como parte de esta deprecación:
-
Analytics ya no genera estos indicadores de riesgo.
-
Analytics ya no genera directivas con estos indicadores de riesgo como condiciones.
-
Las directivas predeterminadas con estos indicadores de riesgo como condiciones ya no surten efecto.
Para obtener más información, consulte Indicadores de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS.
June 02, 2020
Problemas resueltos
-
En la cronología de riesgo del usuario, el estado de las acciones de Virtual Apps and Desktops (basadas en directivas o aplicadas manualmente) aparece como "Error" aunque las acciones se apliquen correctamente en la cuenta de usuario. Por ejemplo, la acción Iniciar grabación de sesión se aplica correctamente en la cuenta de usuario, pero el resultado se muestra como "Error".
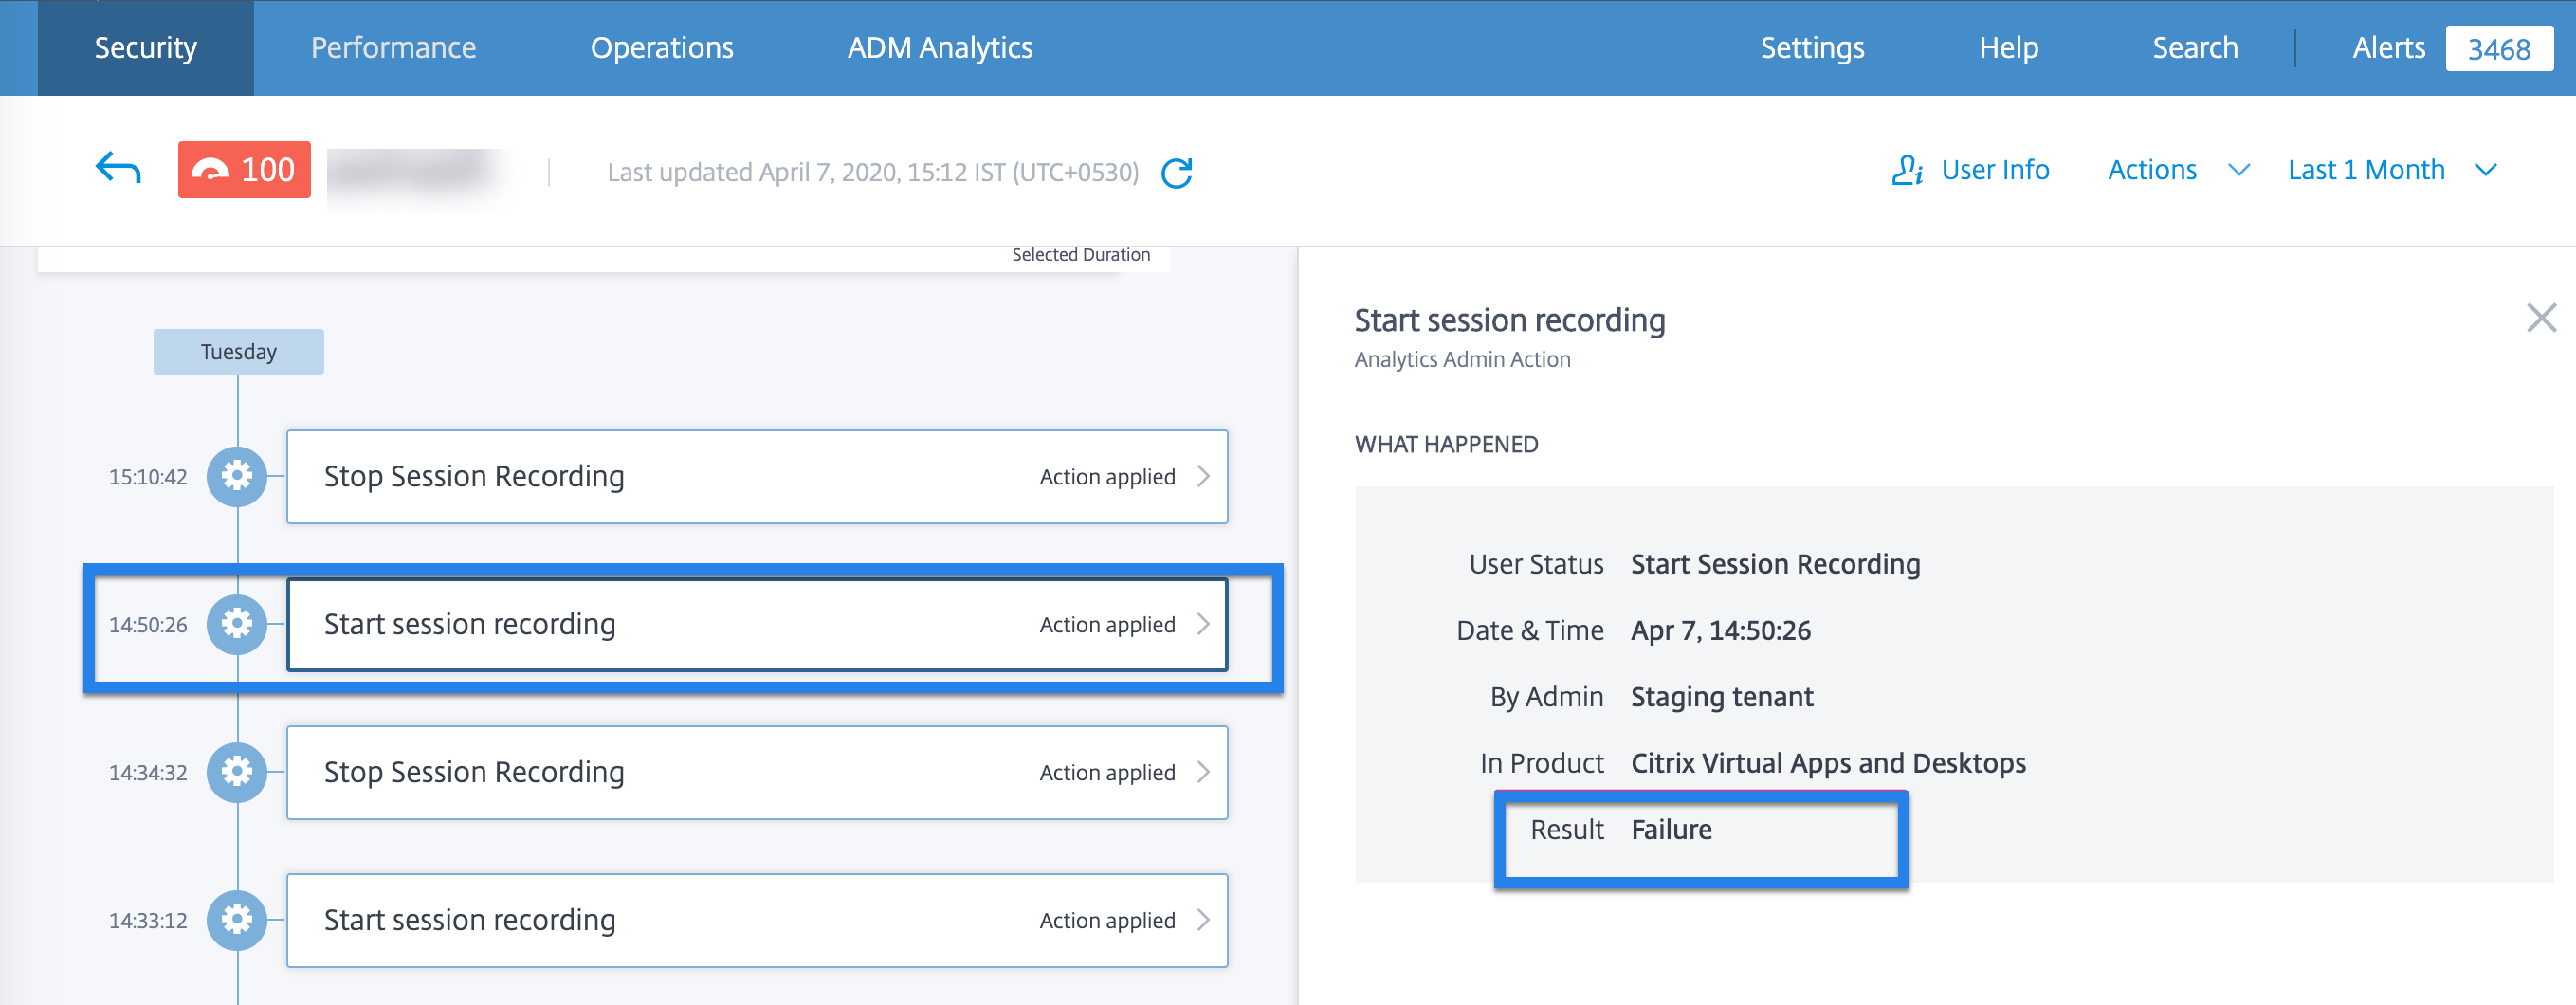
May 11, 2020
Problemas resueltos
-
Para algunos usuarios, las acciones basadas en directivas no se activan y el modo de aplicación de directivas no se puede aplicar. Este problema ocurre cuando los ID de cliente no están en minúsculas.
-
No se pueden crear indicadores de riesgo personalizados para algunos usuarios. Este problema ocurre cuando los ID de cliente no están en minúsculas.
April 29, 2020
April 02, 2020
Nuevas funciones
Inhabilitar el procesamiento de datos cuando no se agrega StoreFront
En la tarjeta del sitio de origen de datos Configuración > Orígenes de datos > Seguridad > Virtual Apps and Desktops, el botón Activar procesamiento de datos no se habilita si no ha incorporado StoreFront. Verá el mensaje de advertencia StoreFront no conectado en la tarjeta del sitio. Si tiene un sitio local activo desde el que desea que Analytics reciba datos, debe verificar que ha incorporado StoreFront a Citrix Analytics. Esto garantiza que sus cuentas de usuario estén protegidas.
En la tarjeta del sitio Virtual Apps and Desktops, seleccione los puntos suspensivos verticales (⋮) y haga clic en Conectar implementación de StoreFront. En la pantalla que se muestra, siga las instrucciones y complete la configuración de StoreFront.
Para obtener más información, consulte Incorporar sitios locales de Citrix Virtual Apps and Desktops mediante StoreFront.
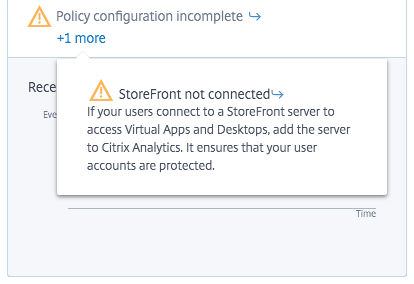
March 04, 2020
February 20, 2020
Nuevas funciones
Oferta de Citrix Analytics for Security
Citrix Analytics for Security ya está disponible para suscripción individual. Puede suscribirse a Citrix Analytics for Security y obtener información específica de esta oferta. Para obtener más información, consulte Introducción.
Panel de categorías de riesgo
Citrix Analytics introduce la categorización de los indicadores de riesgo en función de los riesgos que tienen un impacto similar en el aspecto de seguridad de la organización. Este panel proporciona una vista completa de las exposiciones al riesgo y los riesgos críticos que requieren atención inmediata. Para los indicadores de riesgo predeterminados, Analytics asigna automáticamente una categoría de riesgo en función de la exposición al riesgo. Para los indicadores de riesgo personalizados, debe seleccionar una categoría de riesgo adecuada en función de la exposición al riesgo.
Analytics admite las siguientes categorías de riesgo:
-
Exfiltración de datos
-
Amenazas internas
-
Usuarios comprometidos
-
Puntos finales comprometidos
Para obtener más información, consulte Categorías de riesgo.
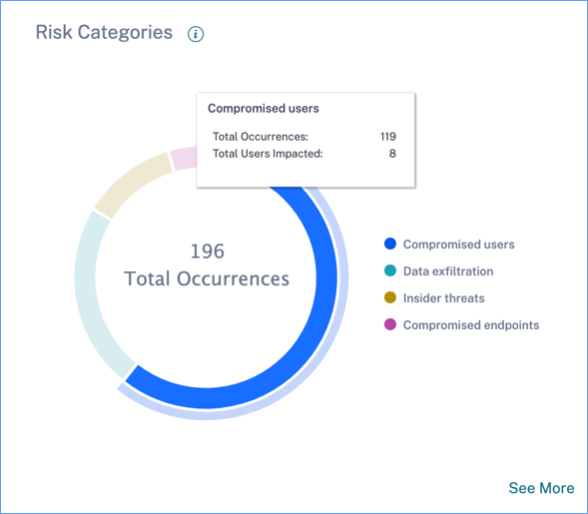
Columna Categoría de riesgo en la página Indicadores personalizados
Se introduce la columna Categoría de riesgo en la página Indicador de riesgo personalizado. Según el tipo de exposición al riesgo, puede seleccionar una categoría de riesgo para su indicador de riesgo personalizado. Los indicadores de riesgo personalizados creados anteriormente se muestran en el panel Categorías de riesgo si los modifica seleccionando una categoría de riesgo.
Para obtener más información, consulte Indicadores de riesgo personalizados.
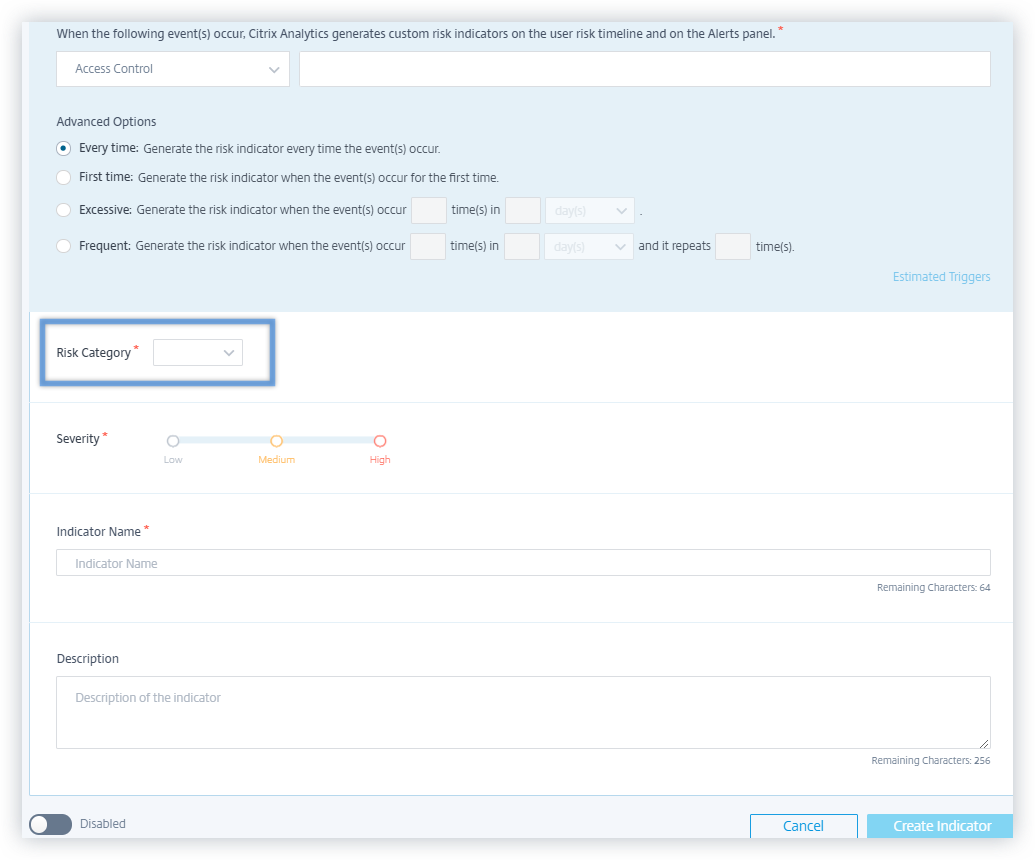
Cambio en los nombres de los indicadores de riesgo
Se han cambiado los siguientes nombres de indicadores de riesgo:
| Origen de datos | Nombre antiguo | Nuevo nombre |
|---|---|---|
| Citrix Virtual Apps and Desktops y Citrix DaaS | Uso inusual de aplicaciones (virtual) | Hora inusual de acceso a la aplicación (virtual) |
| Citrix Virtual Apps and Desktops y Citrix DaaS | Uso inusual de aplicaciones (SaaS) | Hora inusual de acceso a la aplicación (SaaS) |
| Citrix Content Collaboration | Fallos excesivos de inicio de sesión | Fallos excesivos de autenticación |
| Citrix Content Collaboration | Acceso inusual de inicio de sesión | Primer acceso desde una nueva ubicación |
| Citrix Access Control | Volumen inusual de descarga | Descarga excesiva de datos |
| Citrix Gateway | Fallos de inicio de sesión | Fallos excesivos de autenticación |
| Citrix Gateway | Fallos de autorización | Fallos de autorización excesivos |
| Citrix Gateway | Acceso de inicio de sesión inusual | Primer acceso desde una nueva ubicación |
Para obtener más información, consulte Indicadores de riesgo.
Problemas resueltos
-
Citrix Analytics no puede recibir eventos de descarga de Citrix Content Collaboration. Por lo tanto, no se activan los siguientes indicadores de riesgo:
-
Descarga anónima de recursos compartidos confidenciales
-
Descargas excesivas de enlaces compartidos
-
Acceso excesivo a archivos confidenciales
-
Descargas excesivas de archivos
-
January 09, 2020
Nuevas funciones
Evaluación continua de riesgos
Algunos desafíos a los que se enfrentan los usuarios de Citrix Workspace son que el acceso remoto expone datos confidenciales a riesgos de seguridad a través de actividades ciberdelictivas como la exfiltración de datos, el robo, el vandalismo y las interrupciones del servicio. Es probable que los empleados de las organizaciones también contribuyan a este daño.
Algunas formas de abordar estos riesgos son implementar la autenticación multifactor, aplicar tiempos de espera de inicio de sesión cortos, etc. Aunque estos métodos de evaluación de riesgos garantizan un mayor nivel de seguridad, no proporcionan una seguridad completa después de la validación inicial.
Para mejorar el aspecto de la seguridad y garantizar una mejor experiencia de usuario, Citrix Analytics presenta la solución de evaluación continua de riesgos. Esta solución le ayuda a supervisar continuamente los perfiles de usuario y a tomar diversas acciones cuando se detectan eventos de riesgo.
Para obtener más información, consulte Evaluación continua de riesgos.
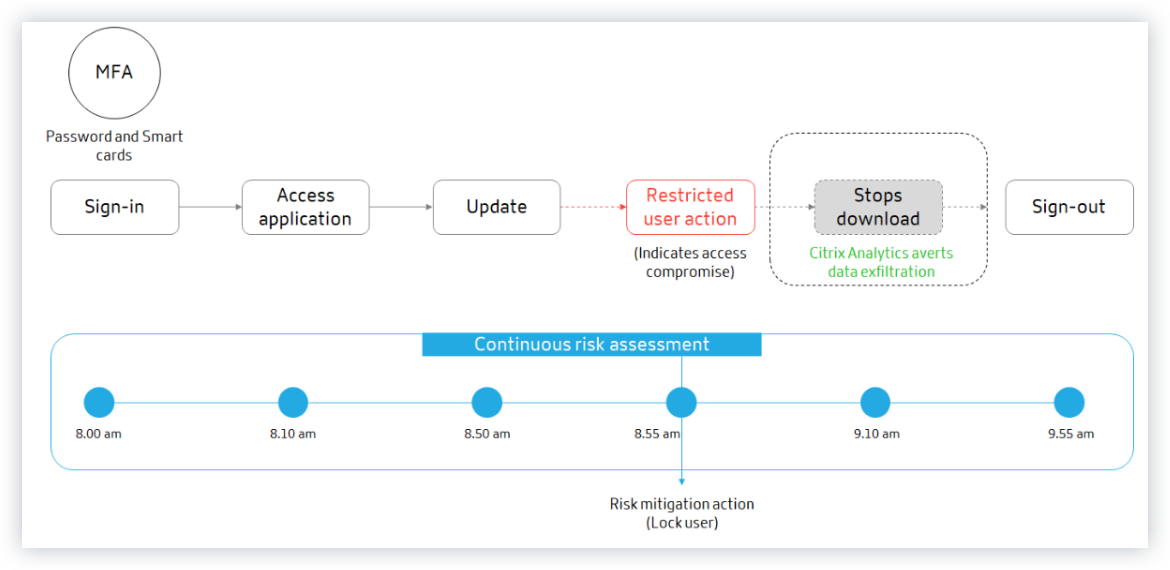
Configuración de políticas
Citrix Analytics le ayuda a administrar las configuraciones de políticas de manera más eficiente. Puede proteger las cuentas de usuario de ataques maliciosos con la ayuda de las siguientes capacidades:
-
Políticas predeterminadas: Citrix Analytics admite las siguientes políticas predeterminadas:
-
Explotación exitosa de credenciales
-
Posible exfiltración de datos
-
Acceso inusual desde una IP sospechosa
-
Acceso inusual a la aplicación desde una ubicación inusual
-
Usuario de bajo riesgo: primer acceso desde una nueva IP
-
Primer acceso desde el dispositivo
Puede modificar las directivas predeterminadas según sus requisitos.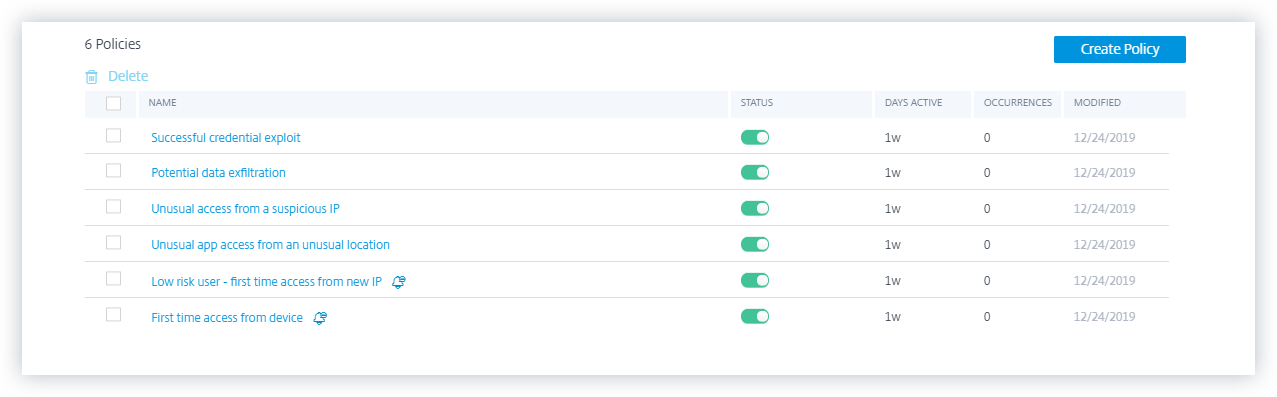
-
-
Varias condiciones: Una directiva puede contener hasta cuatro condiciones. Las condiciones se pueden establecer con combinaciones de puntuaciones de riesgo e indicadores de riesgo, o ambos.
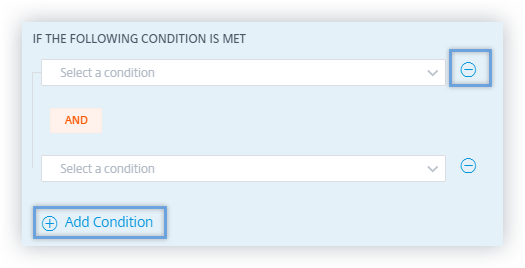
-
Indicadores de riesgo predeterminados y personalizados: El menú de condiciones de la página Crear directiva ahora está segregado en función de los indicadores de riesgo predeterminados y personalizados. Al crear una directiva, puede alternar entre las fichas de indicadores de riesgo predeterminados y personalizados, y establecer las condiciones del indicador de riesgo.
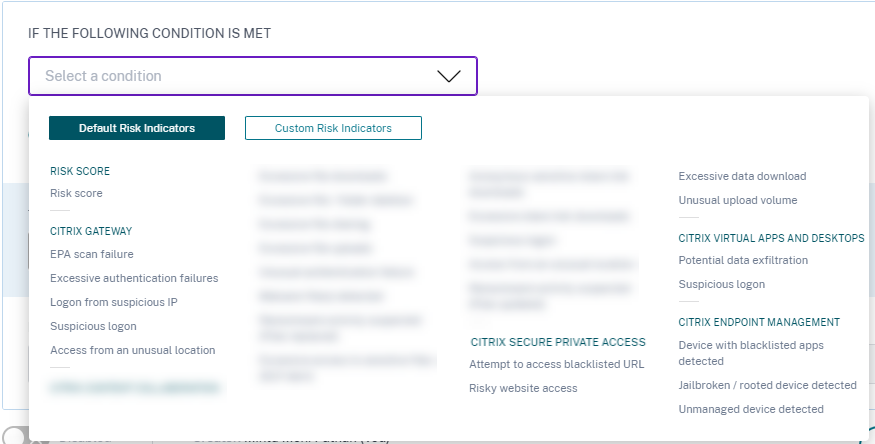
-
Solicitar respuesta del usuario final: Citrix Analytics presenta la acción Solicitar respuesta del usuario final. Con esta acción, puede enviar una notificación por correo electrónico al usuario sobre la actividad de riesgo detectada. Una vez que el usuario responde sobre la actividad, puede determinar el siguiente curso de acción que se tomará en su cuenta. También puede establecer el tiempo de respuesta del usuario. Si no se recibe ninguna respuesta, Citrix Analytics considera Sin respuesta como el estado.
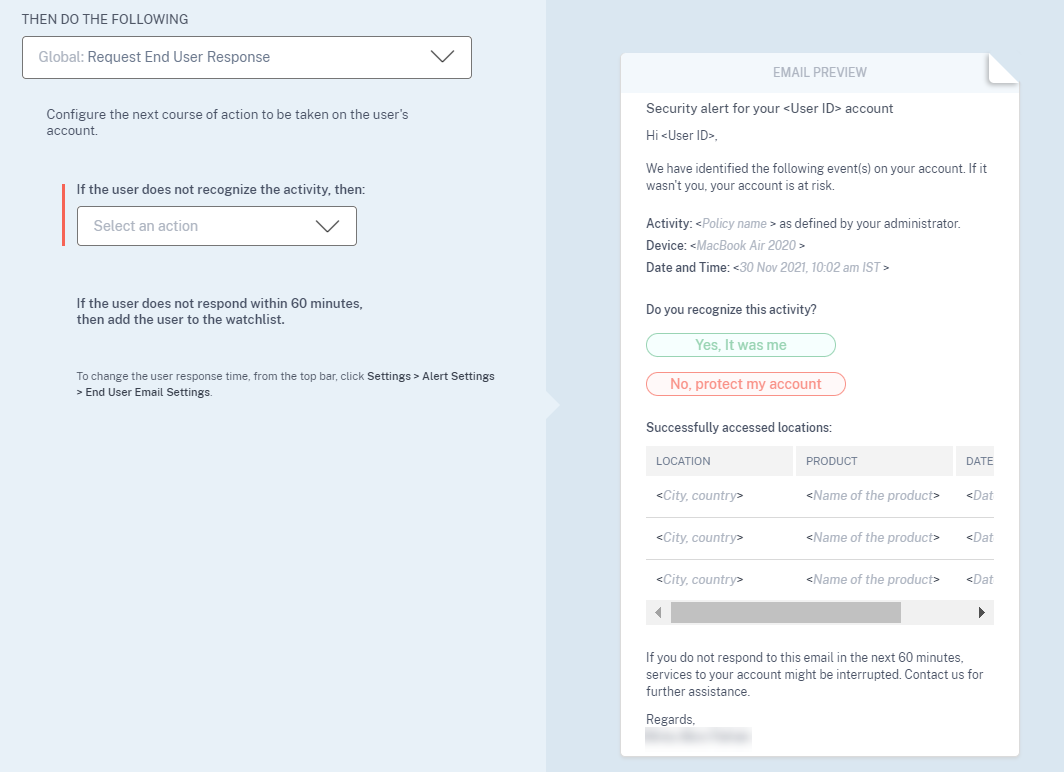
-
Aplicar acciones disruptivas: Puede notificar a los usuarios cuando se aplica una acción disruptiva como Cerrar sesión de usuario o Bloquear usuario. Se envía una notificación al usuario con los detalles de la actividad y la acción aplicada. Esta acción interrumpe temporalmente los servicios de la cuenta del usuario para evitar un uso indebido posterior. Para seguir accediendo a la cuenta, el usuario debe ponerse en contacto con el administrador para obtener ayuda.
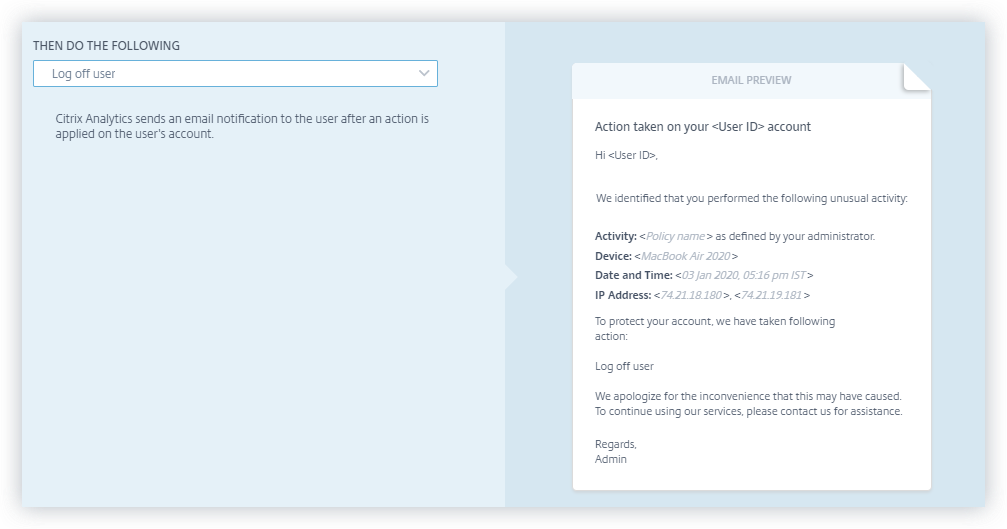
-
Modos de aplicación y supervisión: Puede establecer modos de aplicación o supervisión para sus directivas.
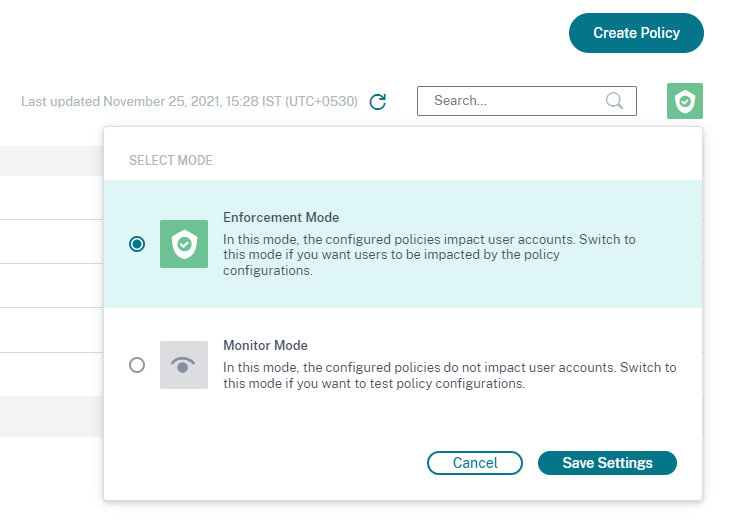
Para obtener más información sobre las mejoras de las políticas, consulte Políticas y acciones.
Acciones de bloquear usuario y desbloquear usuario
Citrix Analytics presenta las siguientes acciones de Gateway:
-
Bloquear usuario
-
Desbloquear usuario
Puede aplicar estas acciones manualmente o al configurar políticas.
Para obtener más información, consulte Qué son las acciones.
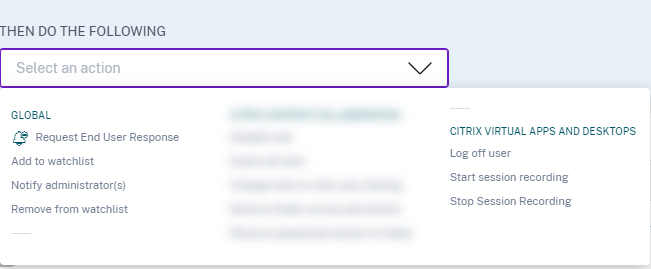
Panel de resumen de acceso
Citrix Analytics presenta el panel Resumen de acceso en el panel Usuarios. Resume el número total de intentos que los usuarios han realizado para acceder a los recursos dentro de una organización.
Para obtener más información, consulte Resumen de acceso.
Panel de políticas y acciones
Citrix Analytics presenta el panel Políticas y acciones en el panel Usuarios. Muestra las cinco principales políticas y acciones aplicadas a los perfiles de usuario. Puede ordenar los datos según las principales políticas y acciones para un período de tiempo seleccionado.
Para obtener más información, consulte Políticas y acciones.
Búsqueda de autoservicio de políticas
Utilice la búsqueda de autoservicio para ver los eventos de usuario que cumplen con sus políticas definidas. También puede ver las acciones que Analytics ha aplicado para estos eventos anómalos. Utilice las facetas y el cuadro de búsqueda para buscar los eventos requeridos.
Para ver los eventos, en el cuadro de búsqueda, seleccione Políticas de la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar.
Para obtener más información, consulte Búsqueda de autoservicio de políticas.
Funciones obsoletas
Condición basada en políticas de cambio de puntuación de riesgo eliminada
Al configurar políticas, ya no puede utilizar la condición basada en políticas de cambio de puntuación de riesgo. Citrix Analytics no admite esta condición.
Para obtener más información, consulte Políticas y acciones.
Varias acciones basadas en políticas eliminadas
Al configurar políticas, ya no puede aplicar varias acciones. Citrix Analytics solo admite una acción por cada política.
Para obtener más información, consulte Políticas y acciones.
December 12, 2019
Nuevas funciones
Compatibilidad con versiones de Splunk
Citrix Analytics admite las siguientes versiones de Splunk:
-
Splunk 8.0 de 64 bits
-
Splunk 7.3 de 64 bits
Para obtener los máximos beneficios de seguridad de la integración de Splunk, actualice a la versión más reciente de la aplicación de complemento de Splunk desde la página Descargar.
Para obtener más información sobre las versiones de Splunk compatibles, consulte Versiones compatibles.
December 04, 2019
Nuevas funciones
Indicador de riesgo personalizado para Citrix Gateway
Mediante los indicadores de riesgo personalizados, ahora puede definir las condiciones y la frecuencia para activar los indicadores de riesgo para los eventos de Citrix Gateway. Cuando un evento de usuario cumple las condiciones, Analytics activa los indicadores de riesgo. Para obtener más información sobre cómo crear un indicador de riesgo personalizado, consulte Indicadores de riesgo personalizados.
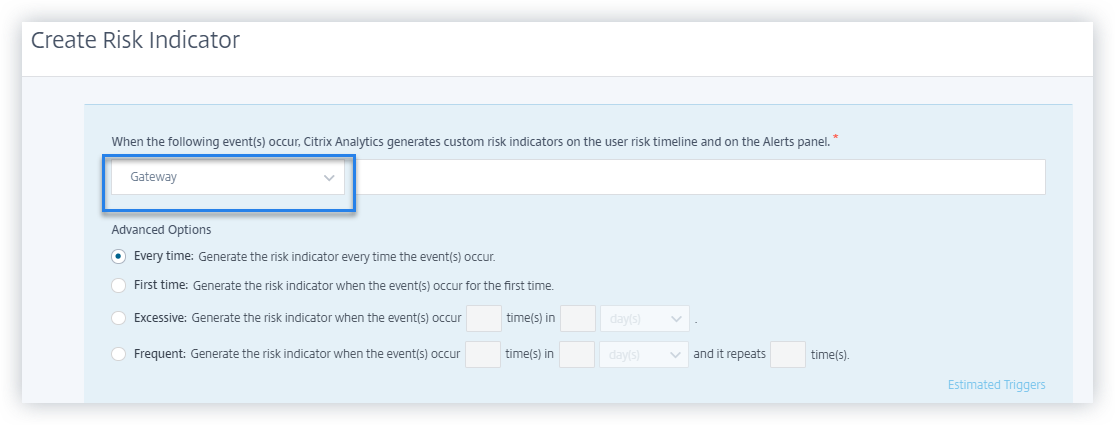
November 22, 2019
Nuevas funciones
Primer acceso desde un nuevo dispositivo: indicador de riesgo de Citrix Virtual Apps and Desktops
Citrix Analytics detecta amenazas de acceso basadas en el acceso desde un nuevo dispositivo y activa el indicador de riesgo correspondiente.
El indicador de riesgo Primer acceso desde un nuevo dispositivo se activa cuando un usuario inicia sesión desde un dispositivo después de 90 días. Este evento se activa porque Citrix Receiver no tiene registros de inicio de sesión de este dispositivo nuevo o desconocido durante los últimos 90 días. Para obtener más información, consulte Indicadores de riesgo de Citrix Virtual Apps and Desktops y Citrix DaaS.
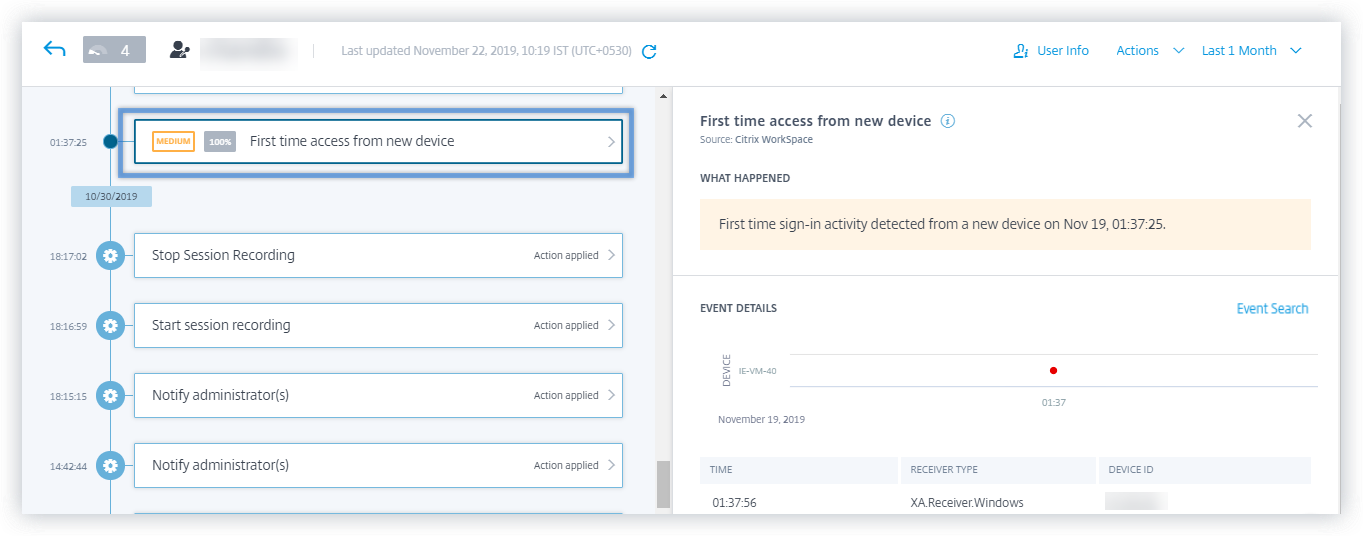
Primer acceso desde una nueva IP: indicador de riesgo de Citrix Gateway
Citrix Analytics detecta amenazas de acceso basadas en el acceso desde una nueva dirección IP y activa el indicador de riesgo correspondiente.
El indicador de riesgo Primer acceso desde una nueva IP se activa cuando un usuario inicia sesión desde una dirección IP después de 90 días. Este evento se activa porque Citrix Receiver no tiene registros de inicio de sesión de la dirección IP nueva o desconocida durante los últimos 90 días.
Para obtener más información, consulte Indicadores de riesgo de Citrix Gateway.
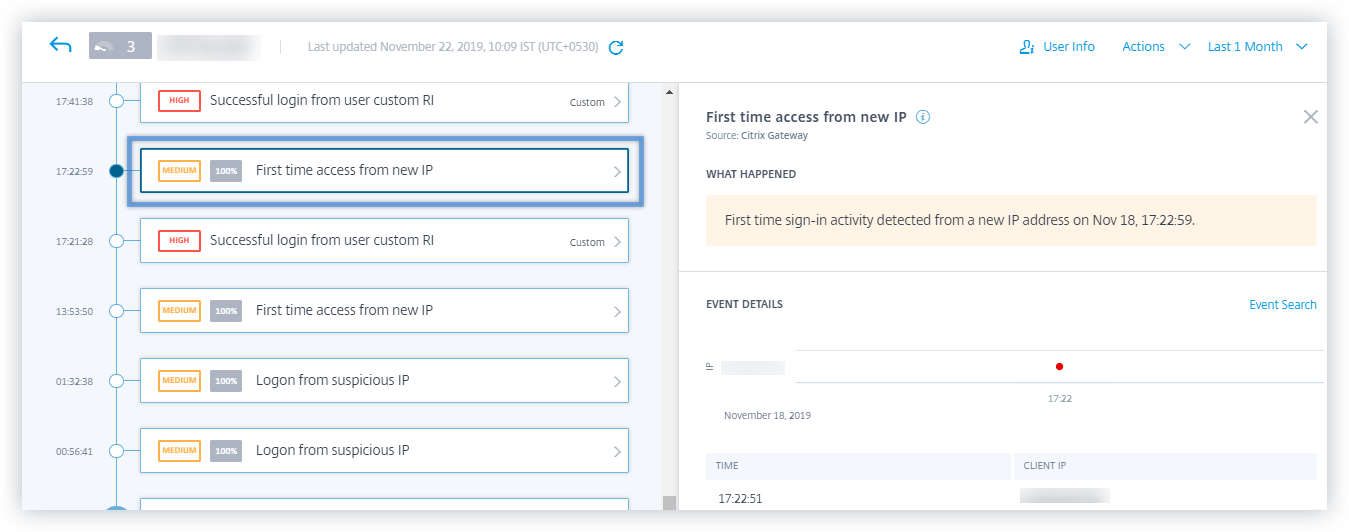
Inicio de sesión desde IP sospechosa: indicador de riesgo de Citrix Gateway
Citrix Analytics detecta amenazas de acceso de usuarios basadas en la actividad de inicio de sesión desde una IP sospechosa y activa el indicador de riesgo Inicio de sesión desde IP sospechosa.
Este indicador de riesgo se activa cuando un usuario intenta acceder a la red desde una dirección IP sospechosa. Analytics considera una dirección IP como sospechosa según cualquiera de las siguientes condiciones:
-
Está incluida en la fuente de inteligencia de amenazas de IP externa
-
Tiene varios registros de inicio de sesión de usuario desde una ubicación inusual
-
Tiene un número excesivo de intentos de inicio de sesión fallidos que podrían indicar un ataque de fuerza bruta
Para obtener más información, consulte Indicadores de riesgo de Citrix Gateway.
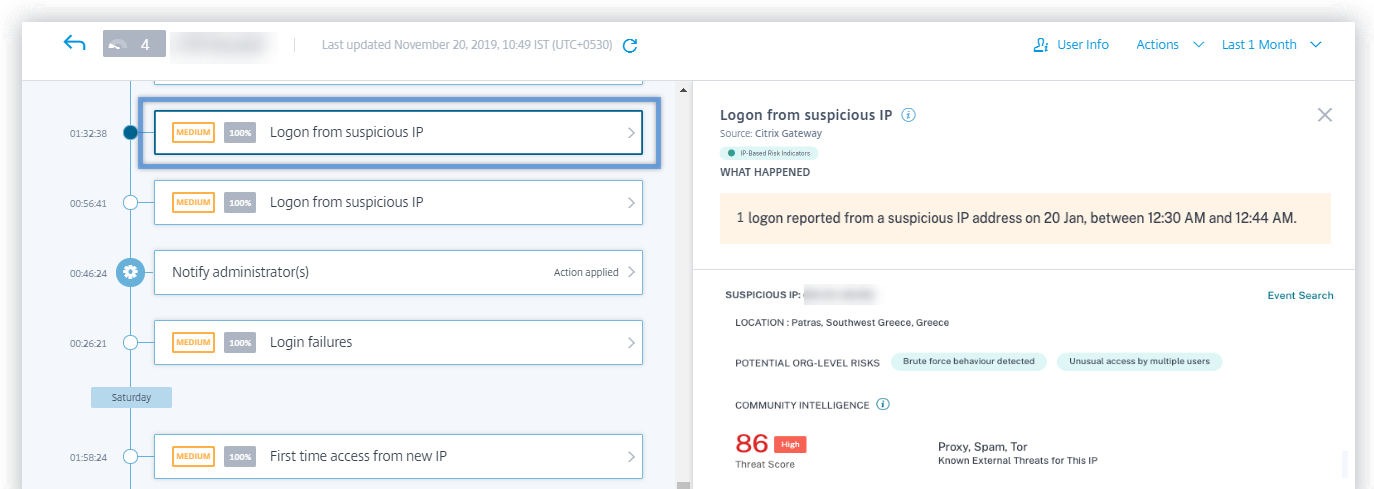
Búsqueda de autoservicio para eventos de Citrix Gateway
Utilice la función de búsqueda de autoservicio para obtener información sobre los eventos de usuario recibidos de la fuente de datos de Citrix Gateway. Citrix Analytics recibe eventos como la fase de autenticación, el tipo de autorización, el código de sesión VPN y el estado de la sesión VPN para los usuarios de Citrix Gateway. Utilice las facetas y el cuadro de búsqueda para buscar los eventos requeridos y explorar los datos subyacentes.
Para ver los eventos, en el cuadro de búsqueda, seleccione Gateway de la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar.
Para obtener más información, consulte Búsqueda de autoservicio para Gateway.
Búsqueda de autoservicio para eventos de Citrix Remote Browser Isolation™
Utilice la función de búsqueda de autoservicio para obtener información sobre los eventos de navegación recibidos del servicio Citrix Remote Browser Isolation. Citrix Analytics recibe eventos como conexión de sesión, inicio de sesión, aplicaciones publicadas y aplicaciones eliminadas para cada conexión de usuario. Utilice el cuadro de búsqueda para buscar los eventos requeridos y explorar los datos subyacentes.
Para ver los eventos, en el cuadro de búsqueda, seleccione Remote Browser Isolation de la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar.
Para obtener más información, consulte Búsqueda de autoservicio para Remote Browser Isolation.
Acción Quitar de la lista de seguimiento
Puede eliminar un usuario de la lista de seguimiento aplicando el método manual o aplicando un método basado en políticas. Para obtener más información, consulte Lista de seguimiento.
Mensajes de incorporación mejorados al configurar una implementación de StoreFront
Citrix Analytics ahora proporciona los siguientes mensajes para ayudarle a configurar sus implementaciones de StoreFront:
-
Después de descargar el archivo de configuración, puede ver un mensaje que indica la fecha y hora de la descarga y el nombre de usuario. Al actualizar esta página, el botón Descargar archivo cambia a Descargar archivo de nuevo.
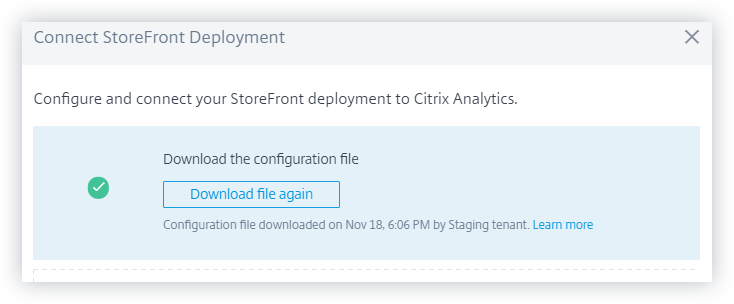
-
Si la configuración de StoreFront está incompleta, verá un mensaje de advertencia que le indicará que siga los pasos de configuración y conecte su implementación de StoreFront con Analytics.
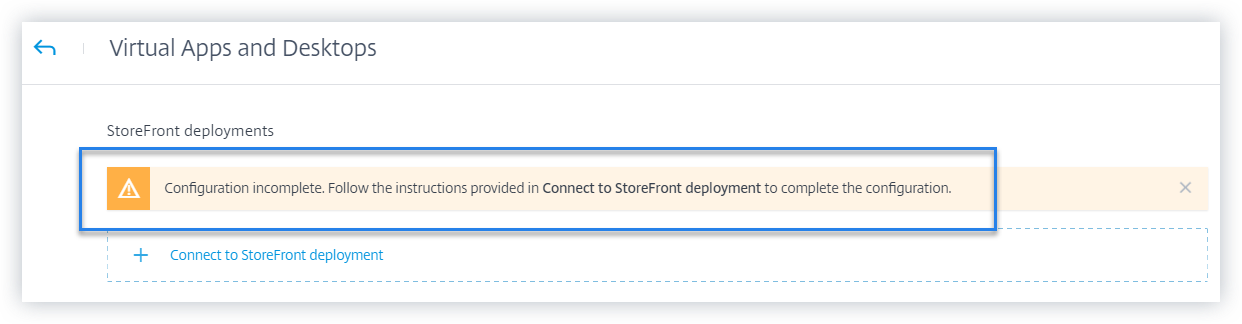
Para obtener más información sobre cómo configurar su implementación de StoreFront, consulte Incorporar sitios locales de Citrix Virtual Apps and Desktops mediante StoreFront.
Funciones obsoletas
Indicador de riesgo: Acceso desde un nuevo dispositivo eliminado
Citrix Analytics ya no activa el indicador de riesgo Acceso desde un nuevo dispositivo. Sin embargo, en el panel de usuario, la cronología del usuario y el panel de directivas, puede ver datos históricos relacionados con este indicador de riesgo.
Para las directivas creadas anteriormente basadas en Acceso desde un nuevo dispositivo, debe modificar la directiva o crear una directiva con el nuevo indicador de riesgo Primer acceso desde un nuevo dispositivo.
November 08, 2019
October 21, 2019
Nuevas funciones
Nombre modificado para el agente de análisis
El nombre del agente ahora se menciona como Agente de directivas de Analytics en las interfaces de usuario para indicar su función. Al incorporar las fuentes de datos locales de Citrix Virtual Apps and Desktops, Citrix Analytics notifica claramente que se requiere un agente de directivas solo para configurar directivas y acciones para su sitio. Este agente no tiene ninguna función en la transmisión de datos desde la fuente de datos. Para obtener más información, consulte Fuente de datos de Citrix Virtual Apps and Desktops y Citrix DaaS.
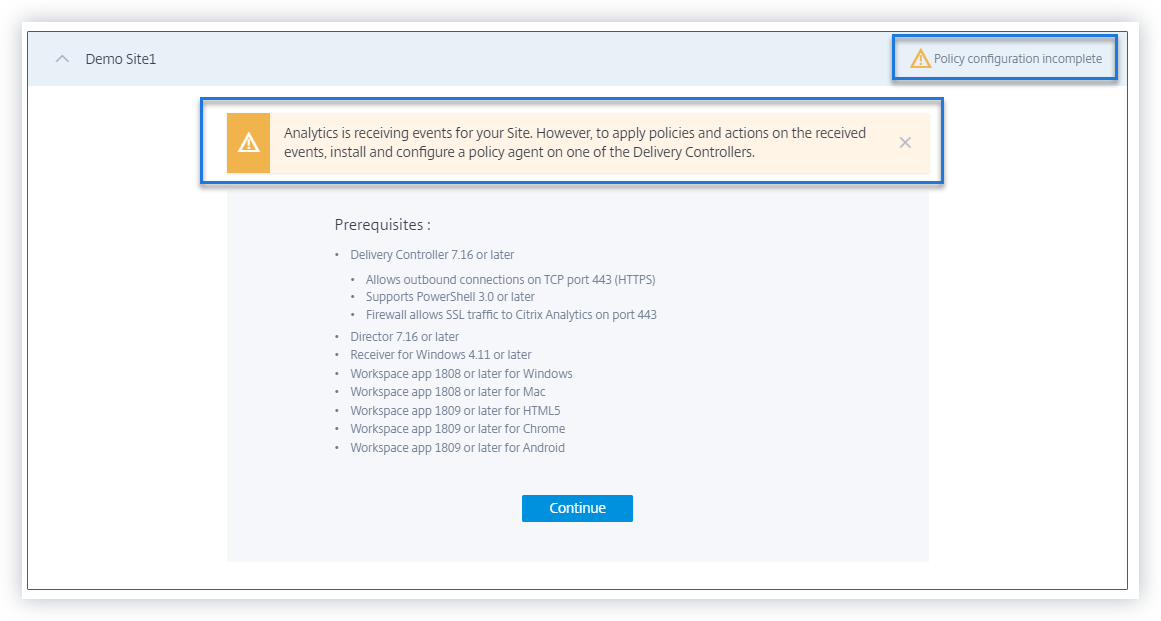
Compatibilidad con la dimensión de tiempo para informes personalizados
Ahora puede agrupar los eventos según el tiempo seleccionando la dimensión Tiempo para el eje X. El informe muestra el total de eventos recibidos según los intervalos de tiempo para el período seleccionado. Para obtener más información sobre cómo crear informes, consulte Informes personalizados.
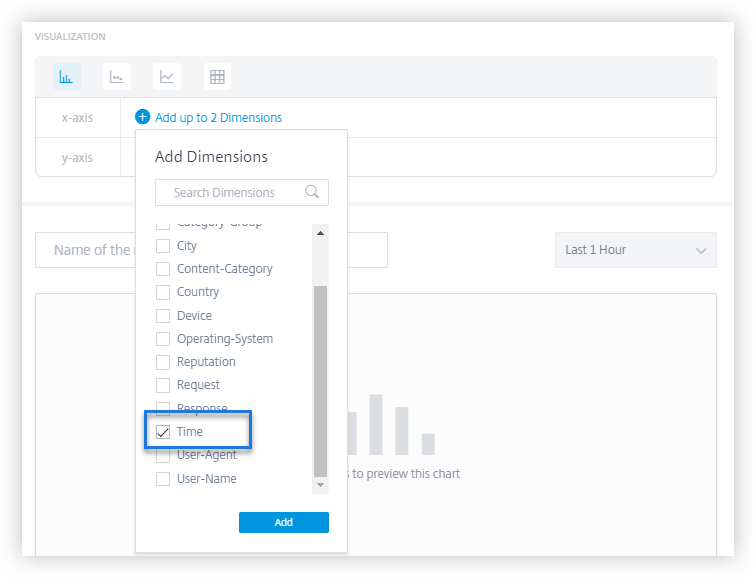
Mejoras en los registros de auditoría
Se ha mejorado la experiencia de usuario de la página Registro de auditoría.
-
Puede ver los detalles de la fecha y hora de la última actualización de la página Registro de auditoría y actualizar la página para ver los registros de auditoría más recientes.
-
Puede borrar todos los filtros que se aplicaron a los registros de auditoría.
Para obtener más información sobre los datos de auditoría, consulte Registros de auditoría.
September 23, 2019
August 30, 2019
Nuevas funciones
Cambio en el período de tiempo predeterminado en todos los paneles
El período de tiempo predeterminado en los siguientes paneles se ha cambiado de Última 1 hora a Último 1 mes:
-
Usuarios
-
Cronología de riesgos
-
Acceso de usuario
-
Acceso a aplicaciones
-
Compartir enlaces
-
Historial de alertas
Ahora, los paneles muestran los eventos del último mes de forma predeterminada. Obtendrá una experiencia más atractiva al usar estos paneles. Por ejemplo, al abrir el panel Acceso a aplicaciones, este muestra los eventos de acceso a aplicaciones del último mes de forma predeterminada.
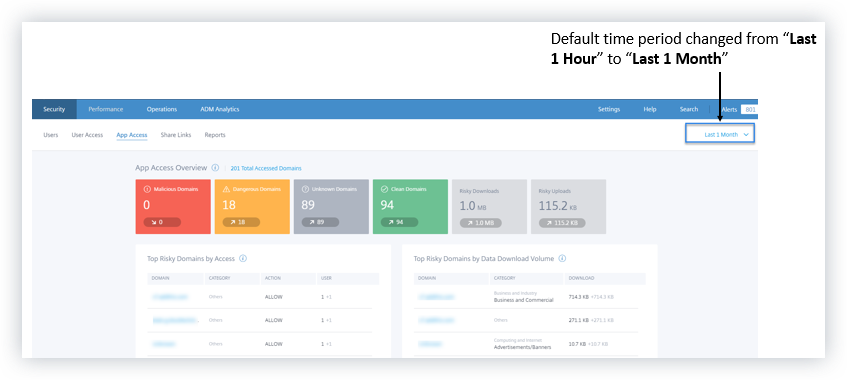
Problemas corregidos
August 20, 2019
Nuevas funciones
Mejoras en la búsqueda de autoservicio
-
Se ha mejorado la experiencia de usuario de la página de autoservicio. Ahora puede alternar sin problemas entre la cronología de riesgo del usuario y la página de búsqueda de autoservicio.
-
Ahora puede ordenar sus eventos por hora. De forma predeterminada, los eventos más recientes aparecen primero en la tabla de eventos. Haga clic en el icono de ordenación de la columna TIME para ordenar los eventos según la hora más reciente o la más antigua.
Para obtener más información sobre cómo usar la búsqueda de autoservicio, consulte Búsqueda de autoservicio.
Mejoras en los informes personalizados
-
Se han añadido nuevas dimensiones para las fuentes de datos de Control de acceso, Content Collaboration y Aplicaciones y escritorios. Puede elegir estas dimensiones para crear informes. Se han añadido las siguientes dimensiones para las fuentes de datos:
-
Control de acceso: Agente de usuario, Nombre de usuario
-
Content Collaboration: Correo electrónico de usuario, Nombre de usuario, Creado por, ID de cuenta, ID de cliente de OAuth, ID de evento, ID de carpeta, Nombre de carpeta, ID de recurso, ID de formulario, IP de cliente
-
Aplicaciones y escritorios: Nombre de usuario, Dirección IP, ID de dispositivo, Jail Broken, Tipo de inicio de sesión, Nombre del servidor de sesión, Nombre de usuario de sesión, Nombre de archivo de descarga, Ruta de archivo de descarga, Nombre de impresora de impresión, Nombre de archivo de detalles de trabajo de impresión, URL de inicio de aplicación SaaS, Operación de portapapeles, Resultado de detalles de portapapeles
-
-
La interfaz de usuario de informes personalizados se ha mejorado con soporte para paginación y una opción de Borrar todo para los filtros.
Para obtener más información sobre cómo crear un informe personalizado utilizando estas dimensiones, consulte Informes personalizados.
Panel de indicadores de riesgo
El panel Indicadores de riesgo se introduce en la página Usuarios. Resume los cinco principales indicadores de riesgo predeterminados y personalizados para un usuario. Un enlace Ver más le redirige a la página Descripción general de indicadores de riesgo. Esta página proporciona información detallada sobre los indicadores de riesgo generados para un período de tiempo seleccionado.
Para obtener más información, consulte Panel de usuarios.
Mejoras en el panel de usuarios de riesgo
Citrix Analytics introduce las pestañas Indicadores de riesgo y Cambio de indicadores de riesgo en el panel Usuarios de riesgo. Puede ver los cinco principales usuarios de riesgo según estas pestañas. El panel también introduce la columna Indicadores de riesgo. Muestra el número de indicadores de riesgo para un usuario.
La página Usuarios de riesgo introduce las columnas Ocurrencias y Cambio de ocurrencias. Estas columnas resumen el total de ocurrencias y el cambio en las ocurrencias de los indicadores de riesgo personalizados y predeterminados.
Para obtener más información, consulte Panel de usuarios.
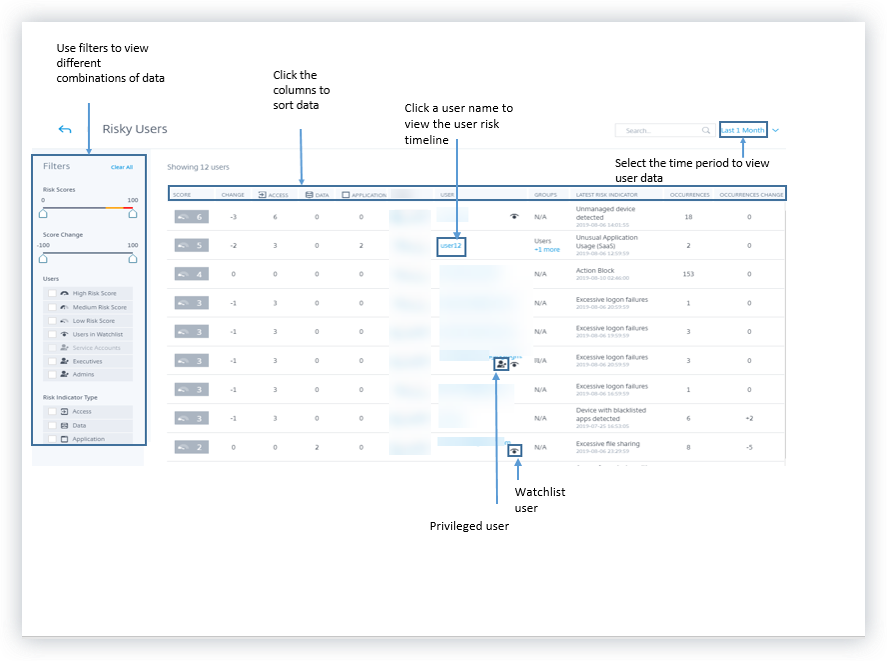
Indicador de riesgo de enlace compartido: descargas excesivas
Citrix Analytics detecta amenazas de acceso basadas en descargas excesivas en un enlace compartido y activa el indicador de riesgo Descargas excesivas. Al identificar enlaces compartidos con descargas excesivas, basándose en el comportamiento anterior, puede supervisar el enlace compartido en busca de posibles ataques. Este indicador de riesgo le ayuda a identificar una actividad de descarga de archivos excesiva.
Para obtener más información, consulte Descargas excesivas.
Búsqueda de autoservicio para los datos de autenticación
Utilice la búsqueda de autoservicio para obtener información sobre los eventos de autenticación. Citrix Analytics recibe los eventos de autenticación, como el inicio de sesión de usuario, el cierre de sesión de usuario y la actualización de cliente, del servicio de administración de identidades y acceso de Citrix Cloud. La búsqueda proporciona un informe detallado sobre los eventos de autenticación, le ayuda a identificar cualquier problema de autenticación y a solucionarlos. También puede definir una consulta de búsqueda para recuperar eventos que coincidan con los criterios definidos.
Para ver los eventos, seleccione Autenticación en la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar.
Para obtener más información, consulte Búsqueda de autoservicio para autenticación.
July 11, 2019
Nuevas funciones
Indicadores de riesgo personalizados
Los indicadores de riesgo predeterminados que genera Citrix Analytics se basan en algoritmos de aprendizaje automático. Citrix Analytics ahora le permite crear indicadores de riesgo personalizados. En función de los eventos de usuario, puede definir las condiciones y crear indicadores de riesgo personalizados.
Cuando se cumplen las condiciones definidas, Citrix Analytics genera los indicadores de riesgo personalizados de forma similar a los indicadores de riesgo predeterminados y los muestra en la cronología de riesgo del usuario. Los indicadores de riesgo personalizados se indican con una etiqueta en la cronología de riesgo del usuario.
Para obtener más información, consulte Indicadores de riesgo personalizados.
Estado privilegiado en la cronología de riesgo
La cronología de riesgo del usuario muestra los siguientes eventos cada vez que hay un cambio en el estado de privilegio de administrador o ejecutivo de un usuario:
-
Añadido al grupo Ejecutivo
-
Eliminado del grupo Ejecutivo
-
Privilegio elevado a Administrador
-
Privilegio de administrador eliminado
Cuando se activa un indicador de riesgo para un usuario, puede correlacionarlo con el evento de cambio de estado de privilegio especificado. Si es necesario, puede aplicar las acciones adecuadas en el perfil de usuario.
Para obtener más información, consulte Cronología de riesgos del usuario.
Acción de caducar enlace compartido
Citrix Analytics le permite aplicar acciones en los indicadores de riesgo de los enlaces compartidos. Actualmente, la acción admitida es Caducar enlace compartido.
Para obtener más información, consulte Indicadores de riesgo de enlaces compartidos de Citrix.
Mejoras en la búsqueda de autoservicio
-
Compatibilidad con el carácter comodín * en la consulta de búsqueda: Utilice el carácter de asterisco (*\) en su consulta de búsqueda para que coincida con cualquier carácter cero o más veces. Por ejemplo, la consulta de búsqueda User-Name = "John*" muestra eventos para todos los nombres de usuario que comienzan con John.
-
Se agregó la opción Borrar todo para las facetas: Haga clic en Borrar todo para eliminar todas las facetas seleccionadas a la vez.
-
Ver datos de columnas ocultas en la lista de eventos: Después de eliminar una columna de la tabla de eventos, puede ver los datos correspondientes en la lista de eventos de usuario. Expanda la fila de eventos de un usuario y vea los datos.
Para obtener más información, consulte Búsqueda de autoservicio.
Estado de error de datos en las tarjetas del sitio
Las tarjetas del sitio muestran la etiqueta No se han recibido datos en rojo cuando Citrix Analytics no recibe eventos de la fuente de datos durante la última hora. También muestra el número de eventos recibidos y está vinculada a la página de búsqueda de autoservicio correspondiente. Esta función le ayuda a ver los eventos correspondientes en la página de búsqueda de autoservicio y a comprobar si hay algún problema de transmisión de datos.
Nota
Actualmente, la búsqueda de autoservicio solo está disponible para las fuentes de datos de Access, Content Collaboration y Apps and Desktop.
Para obtener más información, consulte Habilitar Analytics en las fuentes de datos de Citrix.
June 19, 2019
Problemas solucionados
June 17, 2019
Nuevas funciones
Configuración de StoreFront
Si su organización utiliza StoreFront local, ahora puede configurar StoreFront para conectarse a Citrix Analytics. La configuración se realiza mediante un archivo de configuración importado de Citrix Analytics. Una vez que la configuración se realiza correctamente, la aplicación Citrix Workspace envía eventos de usuario a Citrix Analytics para generar información útil sobre el comportamiento del usuario. Esta información le ayuda a detectar cualquier comportamiento anómalo del usuario y a gestionar de forma proactiva las amenazas de seguridad en su organización. Para obtener más información, consulte Incorporar sitios locales de Citrix Virtual Apps and Desktops mediante StoreFront.
May 30, 2019
Nuevas funciones
Demasiados errores de inicio de sesión
Citrix Analytics detecta amenazas de acceso basadas en una actividad de inicio de sesión excesiva y activa el indicador de riesgo de errores de inicio de sesión excesivos. Este indicador de riesgo se activa cuando un usuario experimenta varios intentos fallidos de inicio de sesión para acceder a Content Collaboration. Al identificar a los usuarios con errores de inicio de sesión excesivos, basándose en el comportamiento anterior, los administradores pueden supervisar la cuenta del usuario en busca de ataques de fuerza bruta.
Nota
Fallos de inicio de sesión excesivos ahora se renombra como Fallos de autenticación excesivos.
Problemas resueltos
-
Para algunos eventos de usuario transmitidos por las aplicaciones de Citrix Workspace, el origen de datos se identifica incorrectamente como Endpoint Management en lugar de Citrix Virtual Apps and Desktops.
-
El panel de control de Usuarios tarda mucho en cargarse para el período de tiempo de Último mes. Este problema ocurre cuando el número de usuarios es alto. En algunos casos, incluso puede encontrar errores 601.
-
Citrix Content Collaboration no se detecta como origen de datos aunque algunos usuarios se suscriben al servicio en Citrix Cloud.
May 09, 2019
Nuevas funciones
Creación de informes personalizados
Ahora puede crear informes personalizados según sus requisitos operativos. Citrix Analytics proporciona una lista de dimensiones y métricas según el origen de datos seleccionado. Elija los parámetros necesarios y los tipos de visualización, como gráfico de barras, gráfico de eventos, gráfico de líneas o tabla, para crear sus informes. La creación de informes le ayuda a organizar y analizar sus datos gráficamente.
Para crear un informe personalizado, en la ficha Seguridad, haga clic en Informes > Crear informe. Para ver los informes creados anteriormente, en la ficha Seguridad, haga clic en Informes. Para obtener más información, consulte Informes personalizados.
Supervisión de usuarios con privilegios
Citrix Analytics le permite supervisar de cerca las anomalías de comportamiento de los usuarios privilegiados en una organización. Dado que los usuarios privilegiados son muy vulnerables a las amenazas de seguridad, resulta difícil distinguir sus actividades diarias de las maliciosas. Por lo tanto, las actividades maliciosas de los usuarios privilegiados permanecen sin detectar durante mucho tiempo. Esta función le permite supervisar de forma proactiva dichas actividades y tomar las medidas adecuadas en las cuentas de usuario correspondientes. Los usuarios privilegiados se representan con un icono en el panel de control de Usuarios.
Citrix Analytics admite la supervisión de los siguientes tipos de usuarios privilegiados:
-
Administradores - Usuarios a los que el servicio Citrix correspondiente ha asignado privilegios de administrador. Actualmente, Citrix Analytics admite la supervisión de usuarios privilegiados para usuarios con privilegios de administrador en el servicio Content Collaboration.
-
Ejecutivos - En Citrix Analytics, puede marcar un grupo de AD como grupo de ejecutivos. Al marcar un grupo de AD como grupo de ejecutivos, todos los usuarios del grupo se convierten en usuarios privilegiados. Si no es necesario seguir admitiendo las anomalías de comportamiento de los usuarios de un grupo de AD, puede eliminar el grupo como grupo de ejecutivos.
Para obtener más información, consulte Usuarios privilegiados.
Resumen semanal por correo electrónico
Citrix Analytics envía un correo electrónico semanal a los administradores con un resumen de las exposiciones a riesgos de seguridad en el entorno de TI de su organización. La notificación por correo electrónico se envía todos los martes a los administradores y destaca los eventos de seguridad que han ocurrido en la semana anterior. Este correo electrónico garantiza que los administradores estén informados sobre las exposiciones a riesgos de seguridad sin necesidad de iniciar sesión en Citrix Analytics. Para obtener más información, consulte Resumen semanal por correo electrónico.
April 26, 2019
Nuevas funciones
Administradores delegados
Citrix Analytics ahora admite roles de administrador delegado. Esta funcionalidad le permite invitar a otros administradores a su cuenta de Citrix Cloud para administrar Citrix Analytics para su organización. Si es un administrador de Citrix Analytics con permiso de acceso completo, puede agregar otros administradores a su cuenta de Citrix Cloud. Estos administradores adicionales se denominan administradores delegados. Actualmente, puede asignar acceso de solo lectura a los administradores delegados. Para obtener más información, consulte Administradores delegados.
Problemas resueltos
Algunos indicadores de riesgo para las fuentes de datos que utilizan la transmisión de datos no generan alertas. No recibirá ninguna notificación de alerta y las acciones basadas en políticas no se aplicarán automáticamente si se activa alguno de los siguientes indicadores de riesgo:
-
Indicadores de riesgo de Citrix Endpoint Management - Dispositivo no administrado, dispositivo con jailbreak o rooteado y dispositivo con aplicaciones en la lista negra.
-
Indicador de riesgo de Citrix Virtual Apps and Desktops - Acceso desde un dispositivo con sistema operativo (SO) no compatible.
-
Indicador de riesgo de Citrix Content Collaboration - Acceso excesivo a archivos confidenciales.
February 19, 2019
Nuevas funciones
Integración de Splunk
Citrix Analytics se integra con Splunk para mejorar sus experiencias de supervisión de incidentes de seguridad y resolución de problemas. Esta integración aumenta sus fuentes de datos existentes con las capacidades de análisis de riesgos y la inteligencia de Citrix Analytics for Security, como indicadores de riesgo, puntuaciones de riesgo y perfiles de usuario. Citrix Analytics exporta información de análisis de riesgos a un canal. Splunk extrae la misma información de este canal.
La integración de Splunk implica la configuración en Citrix Analytics, la instalación de la aplicación Citrix Analytics Add-on for Splunk y la configuración de la aplicación. Asegúrese de activar el procesamiento de datos para al menos una fuente de datos. Esto ayuda a Citrix Analytics a iniciar el proceso de integración de Splunk.
Para obtener más información, consulte Integración de Splunk.
Grabación dinámica de sesiones
Citrix Analytics introduce la capacidad de activar la grabación de sesiones dinámicamente en las sesiones actuales de Virtual Apps and Desktops de los usuarios. Ayuda a capturar las pruebas necesarias para el análisis de riesgos y a tomar las medidas adecuadas de respuesta a incidentes, como desconectar sesiones y bloquear al usuario.
Para obtener más información, consulte Directivas y acciones.
Panel de enlaces compartidos e indicador de riesgo
Citrix Analytics introduce la visibilidad del riesgo en los enlaces compartidos basándose en los datos recopilados de Citrix Content Collaboration. Le ayuda a comprender la exposición al riesgo de los enlaces compartidos a través de los indicadores de riesgo que activan los enlaces compartidos.
Para obtener más información, consulte el panel Enlaces compartidos.
Actualmente, el indicador de riesgo de descarga de recursos compartidos confidenciales anónimos se activa para un enlace compartido. Cuando Content Collaboration detecta este comportamiento de riesgo, Citrix Analytics recibe los eventos. Se le notifica en el panel Alertas y el indicador de riesgo de descarga de recursos compartidos confidenciales anónimos se agrega a la cronología de riesgos del enlace compartido.
Para obtener más información, consulte la cronología de riesgos de Share Link y los indicadores de riesgo de Citrix Share Link.
Integración de Microsoft Active Directory
Ahora puede integrar Microsoft Active Directory con Citrix Analytics. Esta integración mejora el contexto de los usuarios de riesgo con información adicional como el puesto de trabajo, la organización, la ubicación de la oficina, el correo electrónico y los datos de contacto. Puede obtener una mejor visibilidad de un usuario en la página de perfil de usuario de Citrix Analytics.
Para obtener más información, consulte Integrar Analytics con Microsoft Active Directory.
January 04, 2019
Nuevas funciones
Adición de la columna SOURCE para los indicadores de riesgo existentes
Se ha introducido la columna SOURCE en la sección DETALLES DEL EVENTO para los siguientes indicadores de riesgo:
-
Cargas excesivas de archivos
-
Descargas excesivas de archivos
-
Uso compartido excesivo de archivos
-
Eliminación excesiva de archivos o carpetas
Para obtener más información, consulte los indicadores de riesgo de Citrix Content Collaboration.
Perfil de usuario avanzado
La vista Información de usuario del perfil de usuario se ha mejorado. Se ha introducido el enlace Vista de tendencias en la esquina superior derecha de las secciones Aplicación, Dispositivos y Uso de datos. Se ha introducido el enlace Vista de mapa en la esquina superior derecha de la sección Ubicaciones. Estos enlaces proporcionan una representación gráfica del comportamiento histórico del usuario durante un período de tiempo específico. Puede navegar a Información de usuario desde la cronología de riesgos del usuario o desde la página Orígenes de datos.
Nota
Los datos de Autenticación y Dominios no están disponibles actualmente en el perfil de Información de usuario.
Para obtener más información, consulte Cronología y perfil de riesgo del usuario.
Indicadores de riesgo de Microsoft Graph Security
Microsoft Graph Security incorporado puede recibir detalles de indicadores de riesgo de uno de los siguientes proveedores de seguridad y reenviarlos a Citrix Analytics:
-
Azure AD Identity Protection
-
Microsoft Defender para punto de conexión
Para obtener más información, consulte Indicadores de riesgo de Microsoft Graph Security.
Formas de acceder a la página de búsqueda de autoservicio
Ahora puede acceder a la página de búsqueda de autoservicio mediante las siguientes opciones:
-
Barra superior: Haga clic en Buscar en la barra superior para acceder directamente a la página de búsqueda.

-
Cronología de riesgos en la página de perfil de usuario: Haga clic en Búsqueda de eventos para acceder a la página de búsqueda y ver los eventos correspondientes a un indicador de riesgo de usuario específico y al origen de datos. Para obtener más información, consulte Búsqueda de autoservicio.
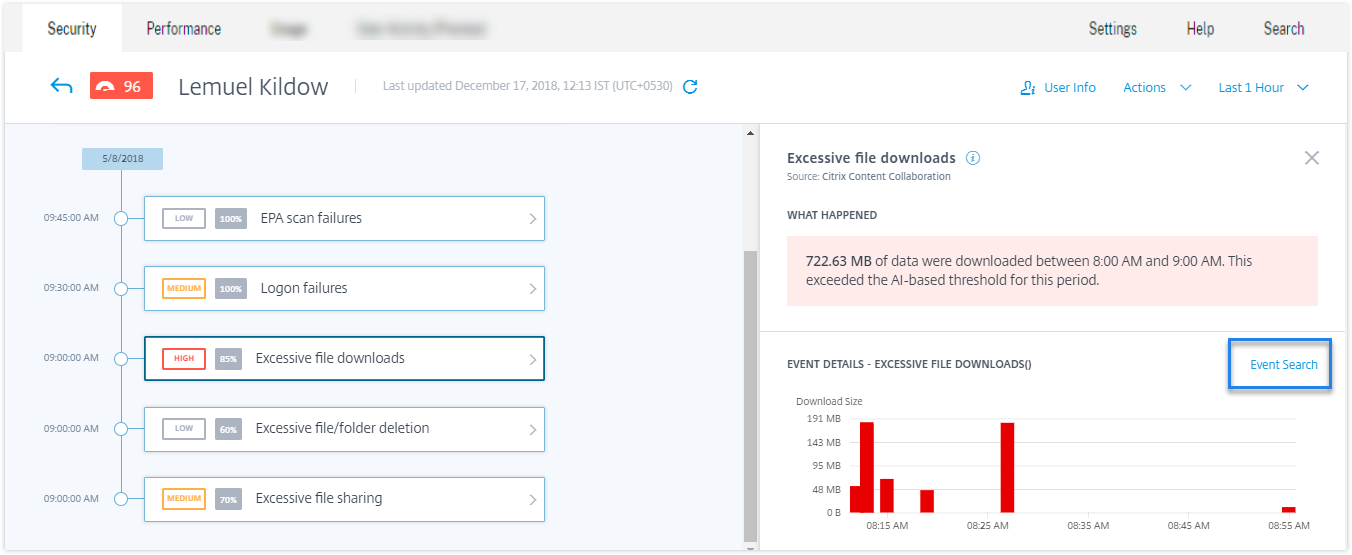
Búsqueda de autoservicio para Content Collaboration
Utilice la búsqueda de autoservicio para obtener información sobre los eventos asociados con el origen de datos de Content Collaboration. Para ver los eventos, seleccione Content Collaboration de la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar. Para obtener más información, consulte Búsqueda de autoservicio para Content Collaboration.
Búsqueda de autoservicio para Aplicaciones y escritorios
Utilice la búsqueda de autoservicio para obtener información sobre los eventos asociados con el origen de datos de Aplicaciones y escritorios. Para ver los eventos, seleccione Aplicaciones y escritorios de la lista, seleccione el período de tiempo y, a continuación, haga clic en Buscar. Para obtener más información, consulte Búsqueda de autoservicio para Aplicaciones y escritorios.
Exportar eventos de búsqueda de autoservicio a un archivo CSV
Ahora puede exportar los eventos de búsqueda de autoservicio a un archivo CSV y descargar el archivo para usarlo en el futuro. Para obtener más información, consulte Búsqueda de autoservicio.
Incorporación mejorada para Citrix Virtual Apps and Desktops
El proceso de incorporación para el origen de datos de Citrix Virtual Apps and Desktops se ha mejorado para proporcionar una mejor experiencia de usuario. Se han modificado las tarjetas del sitio y los pasos de incorporación. Para obtener más información, consulte Origen de datos de Citrix Virtual Apps and Desktops y Citrix DaaS.
November 29, 2018
Nuevas funciones
Origen de datos de Microsoft Security Graph
Microsoft Graph Security es un origen de datos externo que agrega datos de varios proveedores de seguridad. También proporciona acceso a los datos de inventario de usuarios.
Citrix Analytics actualmente admite los proveedores de seguridad Azure AD identity protection y Microsoft Defender for Endpoint asociados a este origen de datos.
Para incorporar este origen de datos, debe obtener permisos de la plataforma de identidad de Microsoft. Para obtener más información, consulte Microsoft Graph Security.
Ver detalles de eventos y usuarios detectados en las tarjetas de sitio para orígenes de datos
Las tarjetas de sitio para los orígenes de datos ahora muestran los detalles de los eventos y el número de usuarios. Por ejemplo, puede ver los detalles de los eventos y los usuarios de Control de acceso en la tarjeta de sitio. Para obtener más información, consulte Habilitar análisis en orígenes de datos.
November 16, 2018
Nuevas funciones
Búsqueda de autoservicio para datos de acceso
Puede utilizar la búsqueda de autoservicio para obtener información sobre los detalles de acceso de los usuarios de su empresa. Citrix Analytics recopila los detalles de acceso de los usuarios del servicio Citrix Access Control. Utilice las facetas y la consulta de búsqueda para reducir los resultados de la búsqueda.
Para usar la página de búsqueda de autoservicio, en la ficha Seguridad, haga clic en Búsqueda de eventos.
Para obtener más información, consulte Búsqueda de autoservicio para acceso.
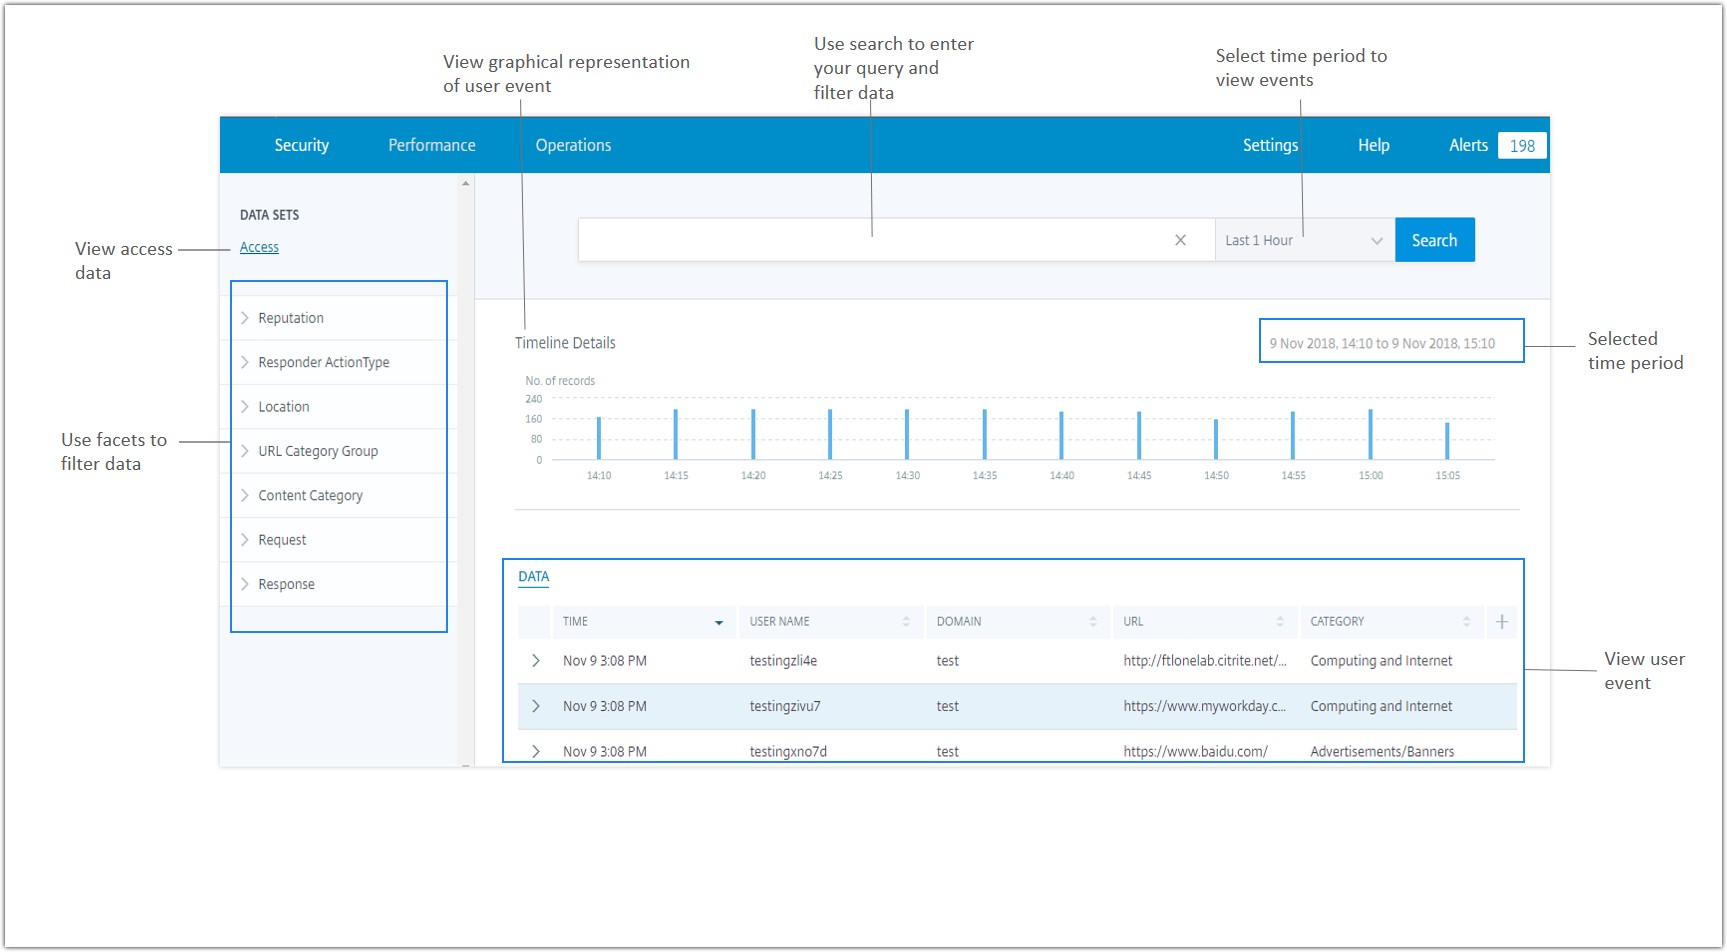
Comentarios sobre el indicador de riesgo
Mediante la función de comentarios sobre el indicador de riesgo de Citrix Analytics, puede proporcionar comentarios sobre un indicador de riesgo. Sus comentarios ayudan a confirmar si el incidente de seguridad notificado es preciso o no.
Actualmente, esta función es compatible con el indicador de riesgo de acceso de inicio de sesión inusual activado por el origen de datos de Content Collaboration. Si este indicador de riesgo activado es incorrecto, puede informarlo como un falso positivo y proporcionar comentarios. También puede editar los comentarios que haya enviado anteriormente. Citrix Analytics captura sus comentarios y valida la información prevista para optimizar la detección de comportamientos anómalos.
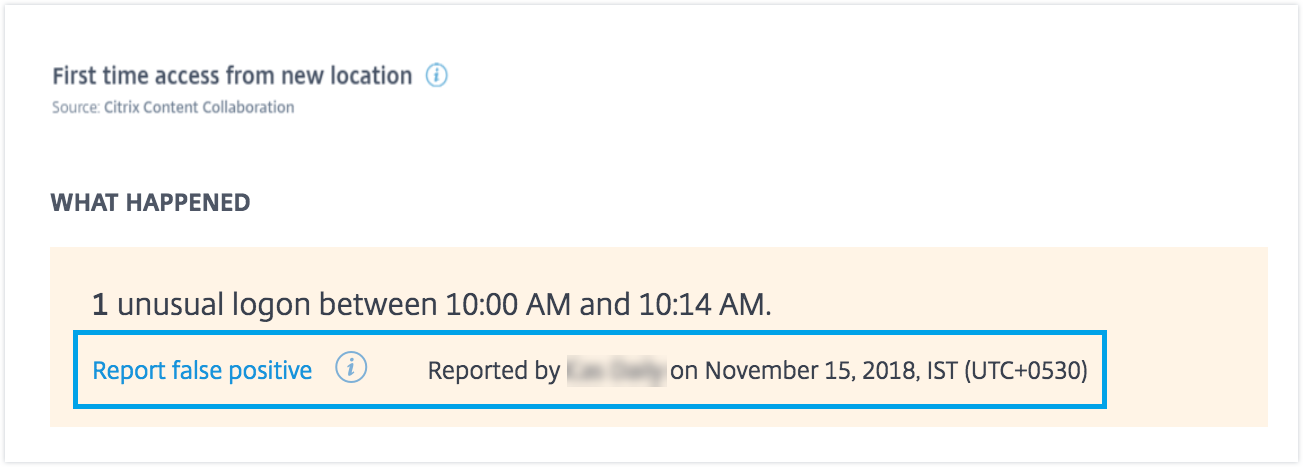
Problemas solucionados
-
No puede editar ni guardar una política si accede a Citrix Analytics mediante Internet Explorer 11.0.