
Endpoint Management-Optionen-Geräterichtlinie
Sie fügen eine Endpoint Management-Optionen-Richtlinie hinzu, um das Verhalten von Citrix Secure Hub beim Herstellen einer Verbindung mit Citrix Endpoint Management von Android-Geräten aus zu konfigurieren.
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, gehen Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
Android-Einstellungen
-
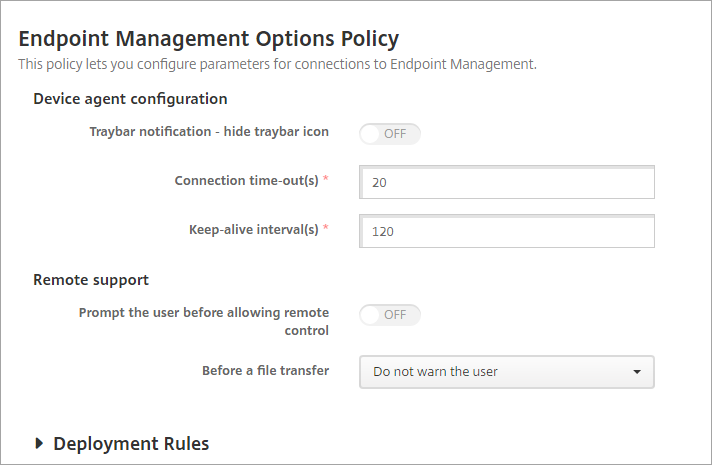
Benachrichtigung in der Taskleiste – Taskleistensymbol ausblenden: Wählen Sie aus, ob das Taskleistensymbol ausgeblendet oder sichtbar ist. Die Standardeinstellung ist Aus.
-
Verbindung: Zeitüberschreitungen: Geben Sie die Zeitdauer in Sekunden ein, die eine Verbindung im Leerlauf sein kann, bevor die Verbindung eine Zeitüberschreitung aufweist. Der Standardwert ist 20 Sekunden.
-
Keep-Alive-Intervalle: Geben Sie die Zeitdauer in Sekunden ein, für die eine Verbindung offen gehalten werden soll. Der Standardwert ist 120 Sekunden.
-
Benutzer vor der Remote-Steuerung auffordern: Wählen Sie aus, ob der Benutzer vor der Remote-Support-Steuerung aufgefordert werden soll. Die Standardeinstellung ist Aus.
-
Vor einer Dateiübertragung: Klicken Sie in der Dropdownliste, ob der Benutzer vor einer Dateiübertragung gewarnt oder um Erlaubnis gefragt werden soll. Verfügbare Werte: Benutzer nicht warnen, Benutzer warnen und Benutzer um Erlaubnis bitten. Die Standardeinstellung ist Benutzer nicht warnen.
Android Enterprise-Einstellungen
Unterstützt ab Android Version 7.
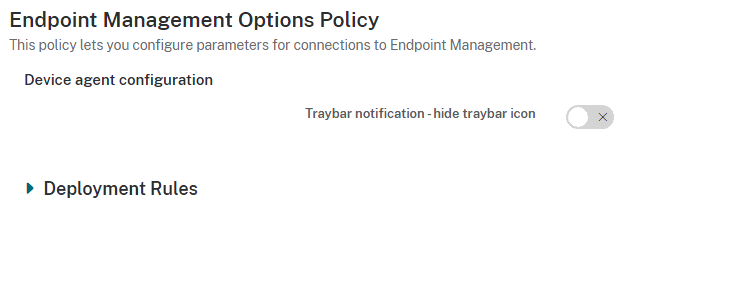
Benachrichtigung in der Taskleiste – Taskleistensymbol ausblenden: Wählen Sie aus, ob das Taskleistensymbol ausgeblendet oder sichtbar ist. Die Standardeinstellung ist Aus.
Hinweis:
Wenn Sie den VPN-Dienst für Geräte mit Android Enterprise aktivieren möchten, können Sie die Option Always-On-VPN aktivieren in der VPN-Geräterichtlinie aktivieren. Wenn Sie die Option Always-On-VPN aktivieren in der Endpoint Management-Optionen-Geräterichtlinie in einer früheren Version bereits aktiviert haben, stellen Sie sicher, dass Sie dieselbe Option erneut in der VPN-Geräterichtlinie aktivieren.