
Política de dispositivo de senha
A política de dispositivo de senha cria requisitos de senha com base nos padrões da sua organização. Você pode exigir um código nos dispositivos e pode definir regras de formatação e outras regras de senha, como o período de carência antes do bloqueio do dispositivo.
Para adicionar ou configurar esta política, vá para Configurar > Políticas de Dispositivo. Para obter mais informações, consulte Políticas de dispositivo.
Pré-requisitos
-
XenMobile Server 10.16 Rolling Patch 8 ou posterior.
-
A propriedade do servidor
ios.mdm.declarative.managementestá definida como True.
Configurações do iOS
-
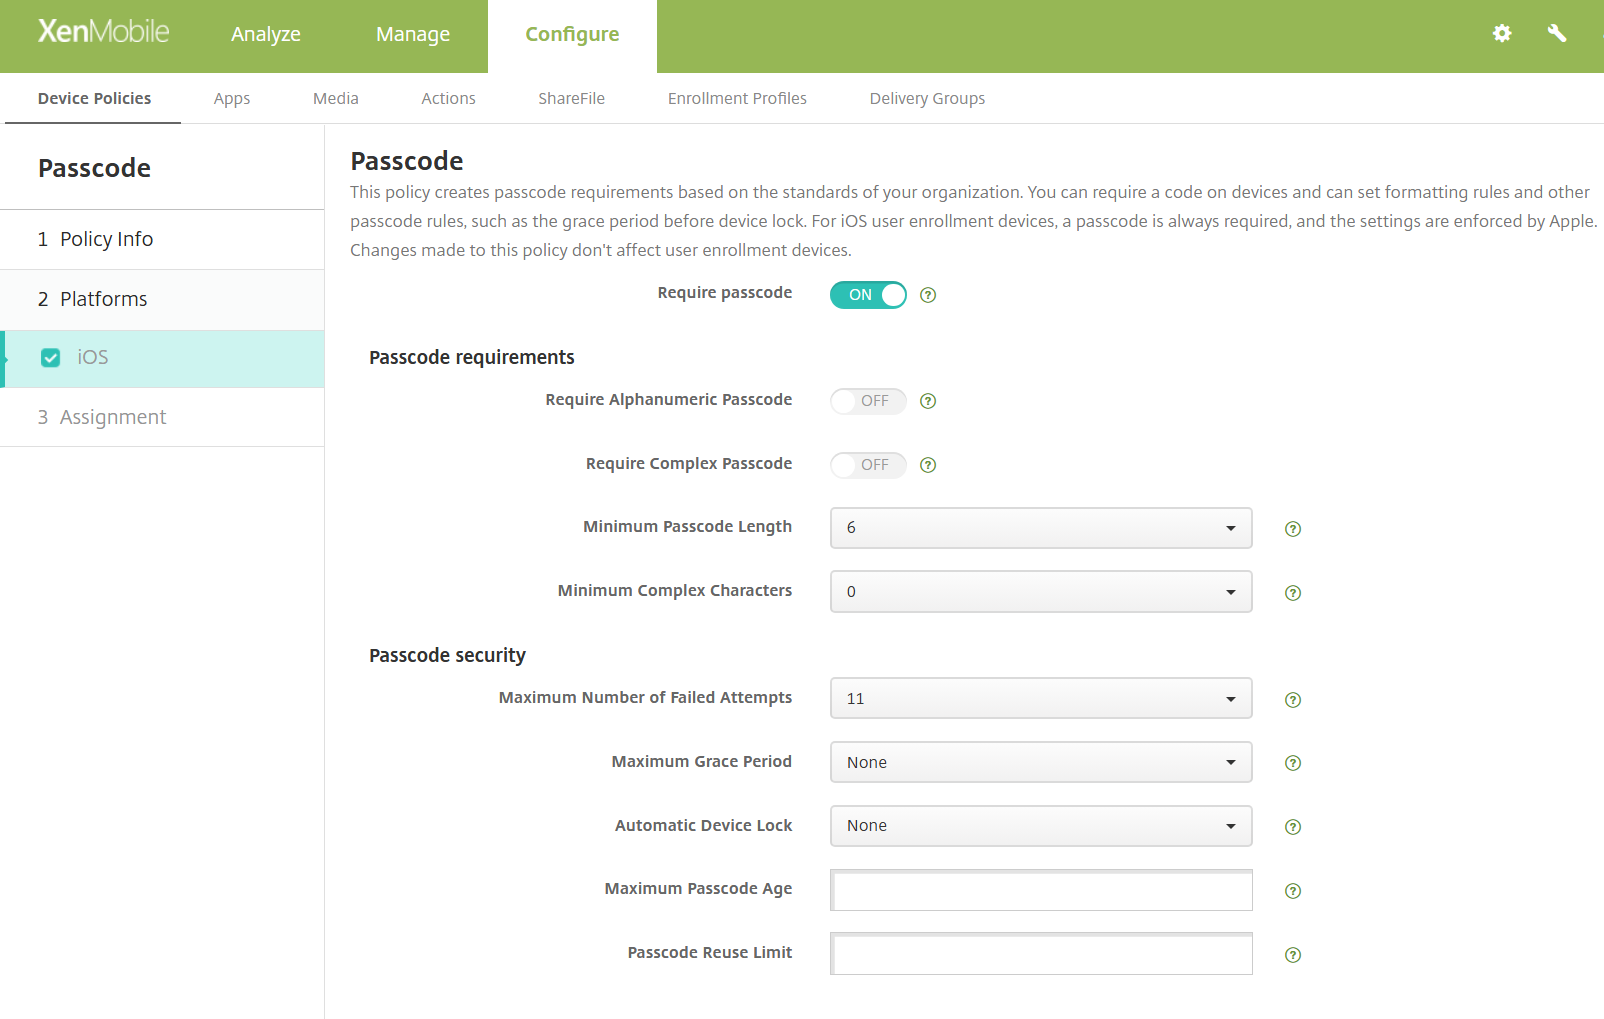
Exigir senha: Selecione esta opção para exigir uma senha e para exibir as opções de configuração para uma política de dispositivo de senha do iOS. Se Ativado, exige que o usuário defina uma senha sem quaisquer requisitos sobre o comprimento ou a qualidade da senha e a página se expande para permitir que você configure as configurações de requisitos de senha e segurança de senha. O padrão é Ativado.
-
Requisitos de senha
-
Exigir senha alfanumérica: Selecione se deseja exigir que a senha consista em pelo menos um caractere alfabético e pelo menos um número. O padrão é Desativado.
-
Exigir senha complexa: Selecione se deseja exigir uma senha complexa. Uma senha complexa é aquela que não contém caracteres repetidos ou caracteres crescentes ou decrescentes (como 123 ou CBA), e deve conter pelo menos um caractere não numérico e não alfabético. O padrão é Desativado.
-
Comprimento mínimo da senha: Selecione o número mínimo de caracteres que uma senha pode conter. O padrão é 6.
-
Mínimo de caracteres complexos: Selecione o número mínimo de caracteres complexos na senha. Um caractere complexo é um caractere diferente de um número ou uma letra, como &, %, $, e #. O padrão é 0.
-
-
Segurança da senha
-
Número Máximo de Tentativas Falhas: Selecione o número de tentativas de senha falhas que o sistema permite ao usuário antes que o iOS apague o dispositivo. Se você não alterar esta configuração, após seis tentativas falhas, o dispositivo impõe um atraso de tempo antes que o usuário possa inserir uma senha novamente. O atraso de tempo aumenta a cada tentativa falha. Após a tentativa falha final, o sistema apaga com segurança todos os dados e configurações do dispositivo iOS. O atraso de tempo da senha começa após a sexta tentativa, então se este valor for seis ou menor, o sistema não tem atraso de tempo e aciona a exclusão ou bloqueio assim que o usuário excede o limite. O padrão é 11.
-
Período Máximo de Carência: Selecione o período máximo durante o qual o usuário pode desbloquear o dispositivo sem uma senha. Selecione imediatamente para nenhum período de carência, e o dispositivo exigirá uma senha imediatamente. O padrão é Nenhum, o que significa que o usuário pode selecionar qualquer período.
-
Bloqueio Automático do Dispositivo: Selecione o período máximo durante o qual o dispositivo pode ficar inativo antes que o sistema o bloqueie automaticamente. Quando o dispositivo atinge este limite, ele é bloqueado e o usuário deve inserir a senha para desbloqueá-lo. O padrão é Nenhum, o que significa que o usuário pode selecionar qualquer período.
-
Idade Máxima da Senha: Selecione o número máximo de dias que a senha pode permanecer inalterada. Após este número de dias, o sistema força o usuário a alterar a senha antes de desbloquear o dispositivo. Os valores válidos são 0–730. Um valor de 0 força uma alteração imediata da senha. O padrão é vazio, o que significa que não há restrição de idade da senha.
-
Limite de Reutilização de Senha: Selecione o número de entradas de senha históricas que o sistema verifica ao validar uma nova senha. O dispositivo recusa uma nova senha se ela corresponder a uma senha usada anteriormente dentro do intervalo de histórico de senhas especificado. Os valores válidos são 1–50. O padrão é vazio, o que significa que o sistema não realiza nenhuma verificação histórica.
-
Nota:
Se a mesma configuração for enviada como um perfil MDM e uma configuração declarativa para um dispositivo, as mesmas regras se aplicam como se a configuração tivesse sido entregue por vários perfis. Por exemplo, se as políticas de senha forem configuradas por um perfil (via política de Senha) e uma configuração (via política de Senha declarativa), as políticas são mescladas e as configurações mais rigorosas são aplicadas.