
パスコードデバイスポリシー
パスコードデバイスポリシーは、組織の標準に基づいてパスコード要件を作成します。デバイスにコードを要求したり、書式設定ルールや、デバイスロックまでの猶予期間などの他のパスコードルールを設定したりできます。
前提条件
-
XenMobile Server 10.16 ローリングパッチ 8 以降。
-
サーバープロパティ
ios.mdm.declarative.managementが True に設定されています。
iOS設定
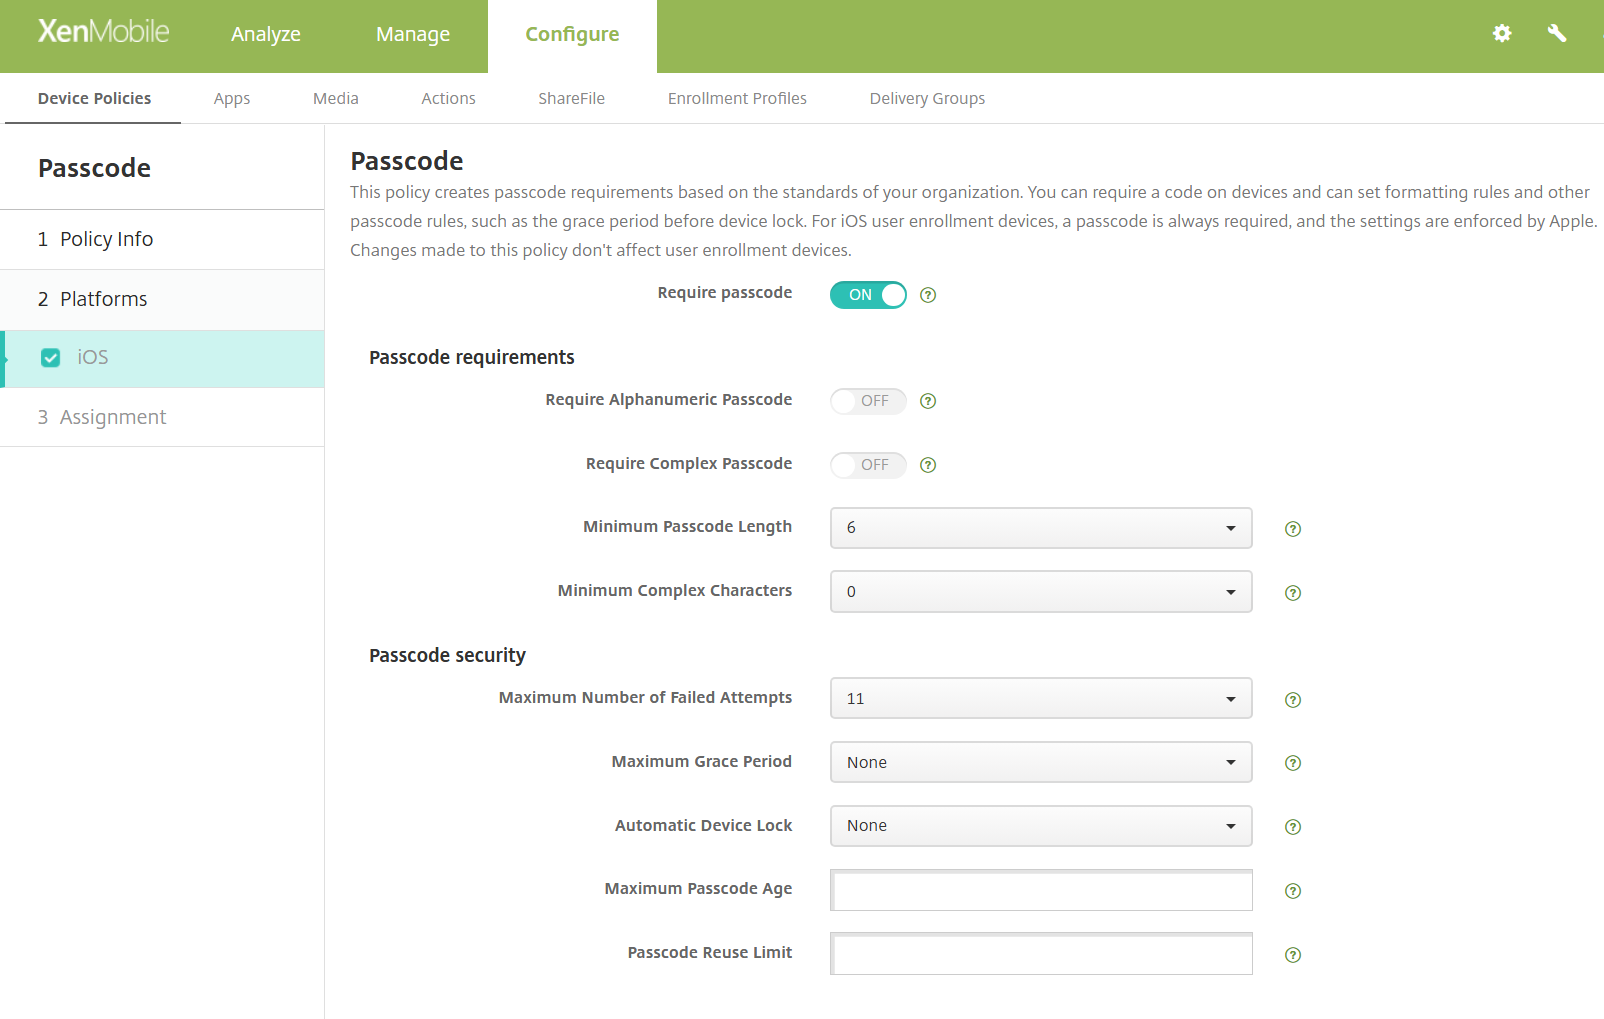
-
パスコードを要求: このオプションを選択すると、パスコードが要求され、iOSパスコードデバイスポリシーの構成オプションが表示されます。オンの場合、パスコードの長さや品質に関する要件なしに、ユーザーにパスコードの設定を要求し、パスコード要件とパスコードセキュリティの設定を構成できるようにページが展開されます。デフォルトはオンです。
-
パスコード要件
-
英数字パスコードを要求: パスコードに少なくとも1つの英字と少なくとも1つの数字を含める必要があるかどうかを選択します。デフォルトはオフです。
-
複雑なパスコードを要求: 複雑なパスコードを要求するかどうかを選択します。複雑なパスコードとは、繰り返し文字や増加/減少文字(123やCBAなど)を含まず、少なくとも1つの非数字および非英字文字を含むパスコードです。デフォルトはオフです。
-
最小パスコード長: パスコードに含めることができる最小文字数を選択します。デフォルトは6です。
-
最小複雑文字数: パスワード内の複雑な文字の最小数を選択します。複雑な文字とは、数字や文字以外の文字(&、%、$、#など)です。デフォルトは0です。
-
-
パスコードセキュリティ
-
失敗試行の最大回数: iOSがデバイスを消去するまでにシステムがユーザーに許可するパスコード失敗試行回数を選択します。この設定を変更しない場合、6回の失敗試行後、デバイスはユーザーが再度パスコードを入力できるようになるまでに時間遅延を課します。時間遅延は失敗試行ごとに増加します。最後の失敗試行後、システムはiOSデバイスからすべてのデータと設定を安全に消去します。パスコードの時間遅延は6回目の試行後に開始されるため、この値が6以下の場合、システムは時間遅延なしで、ユーザーが制限を超えるとすぐに消去またはロックをトリガーします。デフォルトは11です。
-
最大猶予期間: ユーザーがパスコードなしでデバイスのロックを解除できる最大期間を選択します。猶予期間なしの場合はすぐにを選択すると、デバイスはすぐにパスコードを要求します。デフォルトはなしで、ユーザーは任意の期間を選択できます。
-
自動デバイスロック: システムがデバイスを自動的にロックするまでの、デバイスがアイドル状態であることができる最大期間を選択します。デバイスがこの制限に達すると、デバイスはロックされ、ユーザーはロックを解除するためにパスコードを入力する必要があります。デフォルトはなしで、ユーザーは任意の期間を選択できます。
-
パスコードの最大有効期間: パスコードが変更されずに維持できる最大日数を選択します。この日数が経過すると、システムはデバイスのロックを解除する前にユーザーにパスコードの変更を強制します。有効な値は0~730です。0の値は、即時のパスコード変更を強制します。デフォルトは空で、パスコードの有効期間制限がないことを意味します。
-
パスコード再利用制限: 新しいパスコードを検証する際にシステムがチェックする過去のパスコードエントリの数を選択します。指定されたパスコード履歴範囲内で以前使用されたパスコードと一致する場合、デバイスは新しいパスコードを拒否します。有効な値は1~50です。デフォルトは空で、システムが履歴チェックを実行しないことを意味します。
-
注:
同じ設定がMDMプロファイルおよび宣言型構成としてデバイスに送信された場合、設定が複数のプロファイルによって配信された場合と同じルールが適用されます。たとえば、パスコードポリシーがプロファイル(パスコードポリシー経由)と構成(宣言型パスコードポリシー経由)によって構成されている場合、ポリシーはマージされ、最も厳格な設定が適用されます。