
Defender 장치 정책
Windows Defender는 Windows 10 및 Windows 11에 포함된 맬웨어 방지 기능입니다. XenMobile® 장치 정책인 Defender를 사용하여 데스크톱 및 태블릿용 Windows 10 및 Windows 11의 Microsoft Defender 정책을 구성할 수 있습니다.
이 정책을 추가하거나 구성하려면 구성 > 장치 정책으로 이동합니다. 자세한 내용은 장치 정책을 참조하십시오.
Windows 데스크톱 및 태블릿 설정
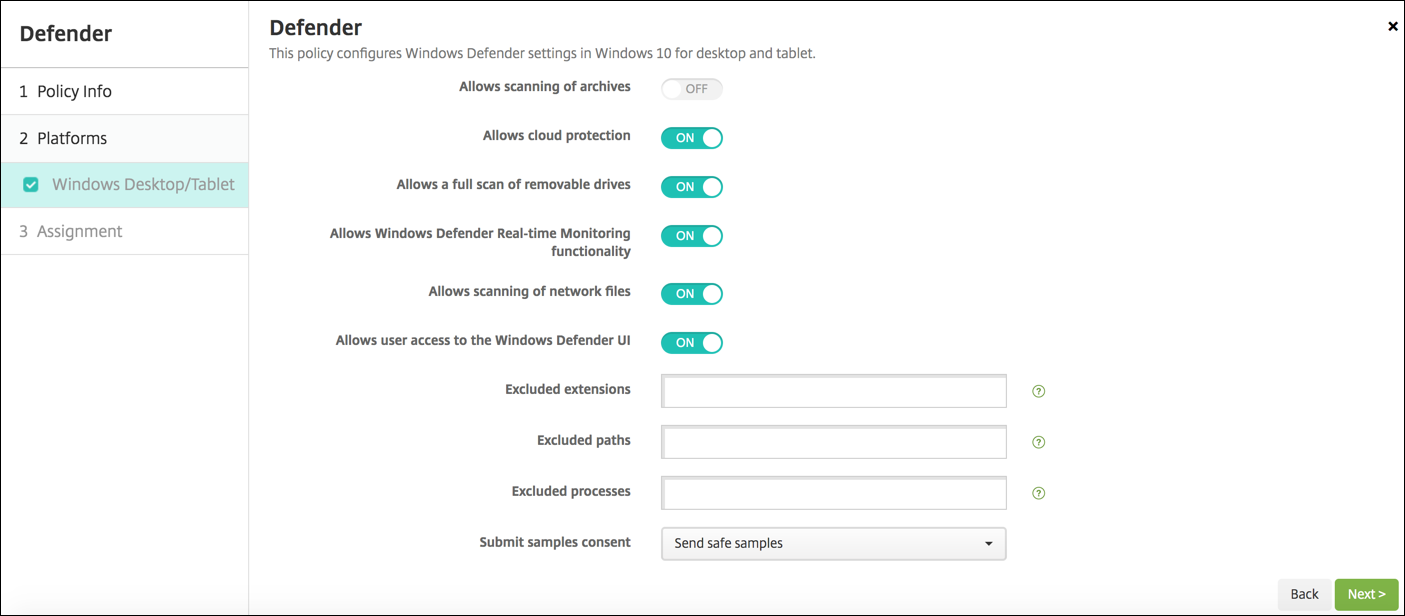
-
보관 파일 검색 허용: Defender가 보관된 파일을 검색하도록 허용하거나 허용하지 않습니다. 기본값은 끔입니다.
-
클라우드 보호 허용: Defender가 맬웨어 활동에 대한 정보를 Microsoft에 보내도록 허용하거나 허용하지 않습니다. 기본값은 켬입니다.
-
이동식 드라이브 전체 검색 허용: Defender가 USB 스틱과 같은 이동식 드라이브를 검색하도록 허용하거나 허용하지 않습니다. 기본값은 켬입니다.
-
Windows Defender 실시간 모니터링 기능 허용: 기본값은 켬입니다.
-
네트워크 파일 검색 허용: Defender가 네트워크 파일을 검색하도록 허용하거나 허용하지 않습니다. 기본값은 켬입니다.
-
사용자의 Windows Defender UI 액세스 허용: 사용자가 Windows Defender 사용자 인터페이스에 액세스할 수 있는지 여부를 지정합니다. 이 설정은 사용자 장치가 다음에 시작될 때 적용됩니다. 이 설정이 끔으로 되어 있으면 사용자는 Windows Defender 알림을 받지 않습니다. 기본값은 켬입니다.
-
제외된 확장명: 실시간 또는 예약된 검색에서 제외할 확장명입니다. 확장명을 구분하려면 \| 문자를 사용합니다. 예: "lib\|obj".
-
제외된 경로: 실시간 또는 예약된 검색에서 제외할 경로입니다. 경로를 구분하려면 \| 문자를 사용합니다. 예: "C:\\Example\|C:\\Example1".
-
제외된 프로세스: 실시간 또는 예약된 검색에서 제외할 프로세스입니다. 프로세스를 구분하려면 \| 문자를 사용합니다. 예: "C:\\Example.exe\|C:\\Example1.exe".
-
샘플 제출 동의: 추가 분석이 필요하여 악성 여부를 판단해야 할 수 있는 파일을 Microsoft에 보낼지 여부를 제어합니다. 옵션: 항상 확인, 안전한 샘플 보내기, 절대 보내지 않음, 모든 샘플 보내기. 기본값은 안전한 샘플 보내기입니다.