
技術的なセキュリティの概要
セキュリティの概要
このドキュメントは、Citrix Cloud でホストされている Citrix DaaS (旧称 Citrix Virtual Apps and Desktops サービス) に適用されます。この情報には、Citrix Virtual Apps Essentials および Citrix Virtual Desktops Essentials が含まれます。
Citrix Cloud は、Citrix DaaS 環境のコントロールプレーンの運用を管理します。コントロールプレーンには、Delivery Controllers、管理コンソール、SQL データベース、ライセンスサーバー、およびオプションで StoreFront™ と Citrix Gateway が含まれます。アプリとデスクトップをホストする Virtual Delivery Agents (VDA) は、顧客が選択したデータセンター (クラウドまたはオンプレミス) で顧客の管理下に置かれます。これらのコンポーネントは、Citrix Cloud Connector と呼ばれるエージェントを使用してクラウドサービスに接続されます。顧客が Citrix® StoreFront Cloud の使用を選択した場合、データセンター内で Citrix Gateway を実行する代わりに、Citrix Gateway Service を使用することもできます。次の図は、Citrix DaaS とそのセキュリティ境界を示しています。
サービスセキュリティ境界の画像(/en-us/citrix-daas/media/svc-security-boundaries.png)
Citrix クラウドベースのコンプライアンス
Citrix Cloud 認定に関する詳細については、Citrix Trust Center をご覧ください。更新情報については、頻繁に確認してください。
注:
さまざまな Citrix DaaS™ エディションおよび Universal Hybrid Multi-Cloud での Citrix Managed Azure Capacity の使用は、Citrix SOC 2 (タイプ 1 または 2)、ISO 27001、HIPAA、またはその他のクラウドコンプライアンス要件について評価されていません。
データフロー
Citrix DaaS は VDA をホストしないため、プロビジョニングに必要な顧客のアプリケーションデータとイメージは常に顧客のセットアップでホストされます。コントロールプレーンは、ユーザー名、マシン名、アプリケーションショートカットなどのメタデータにアクセスできますが、コントロールプレーンからの顧客の知的財産へのアクセスは制限されます。
クラウドと顧客のオンプレミス間で流れるデータは、ポート 443 を介したセキュアな TLS 接続を使用します。
データ分離
Citrix DaaS は、顧客のアプリケーションとデスクトップの仲介および監視に必要なメタデータのみを保存します。イメージ、ユーザープロファイル、その他のアプリケーションデータを含む機密情報は、顧客のオンプレミスまたはパブリッククラウドベンダーのサブスクリプションに残ります。
サービスエディション
Citrix DaaSの機能はエディションによって異なります。例えば、Citrix Virtual Apps Essentials™はCitrix GatewayサービスとCitrix® StoreFront Cloudのみをサポートしています。サポートされている機能の詳細については、その製品ドキュメントを参照してください。
ICA®セキュリティ
Citrix DaaSは、転送中のICAトラフィックを保護するためのいくつかのオプションを提供します。利用可能なオプションは次のとおりです。
-
基本暗号化: デフォルト設定です。
-
Secure HDX™: AES-256を使用してセッションデータの真のエンドツーエンド暗号化を可能にします。
-
SecureICA: RC5 (128ビット) 暗号化を使用してセッションデータを暗号化できます。
-
HDX Direct: TLS/DTLSを使用したネットワークレベルの暗号化を可能にします。
-
VDA TLS/DTLS: TLS/DTLSを使用したネットワークレベルの暗号化を可能にします。
-
Rendezvousプロトコル: Citrix Gateway Serviceを使用している場合にのみ利用可能です。Rendezvousプロトコルを使用する場合、ICAセッション接続のすべてのセグメントはTLS/DTLSを使用して暗号化されます。
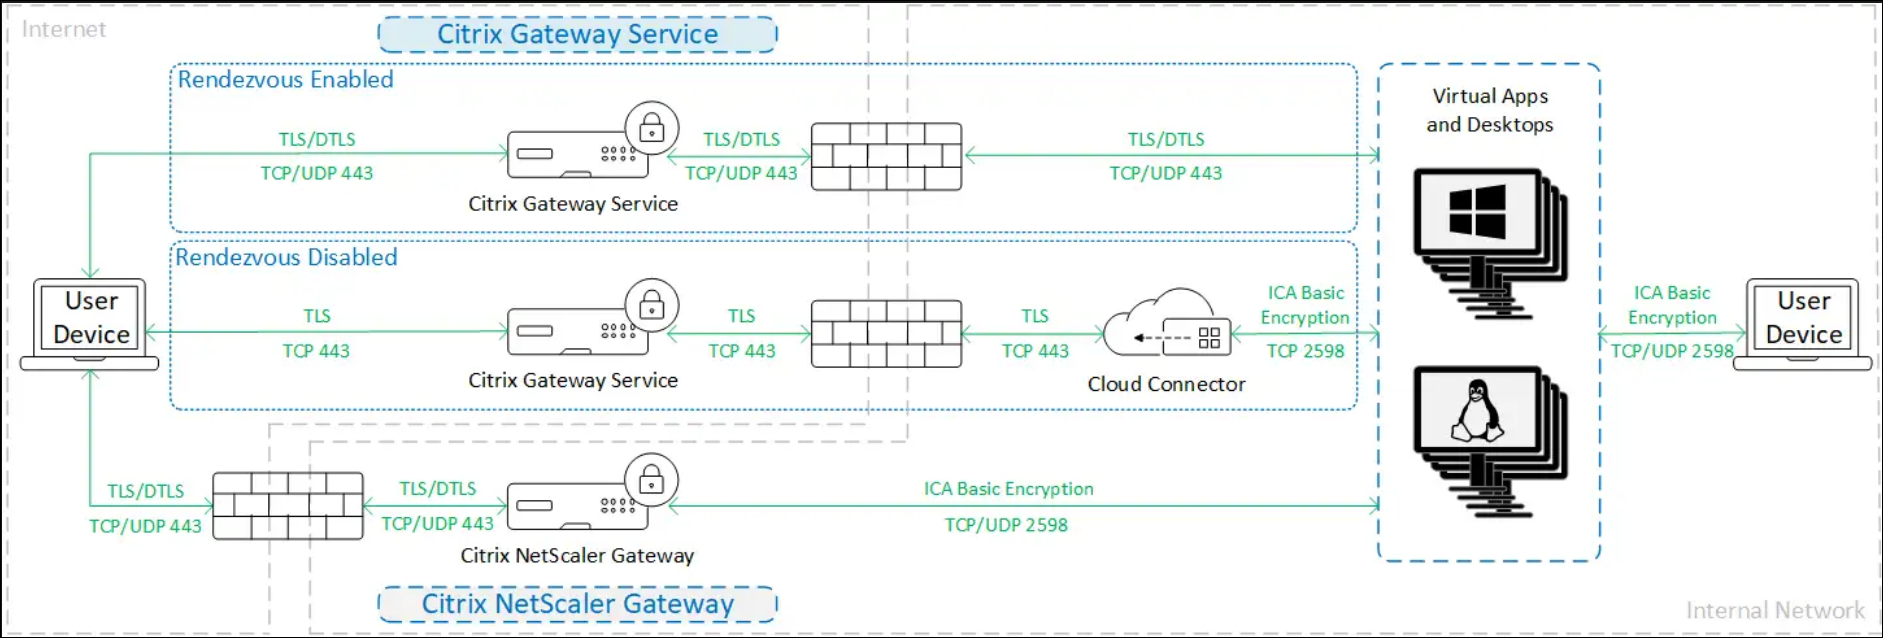
基本暗号化
基本暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
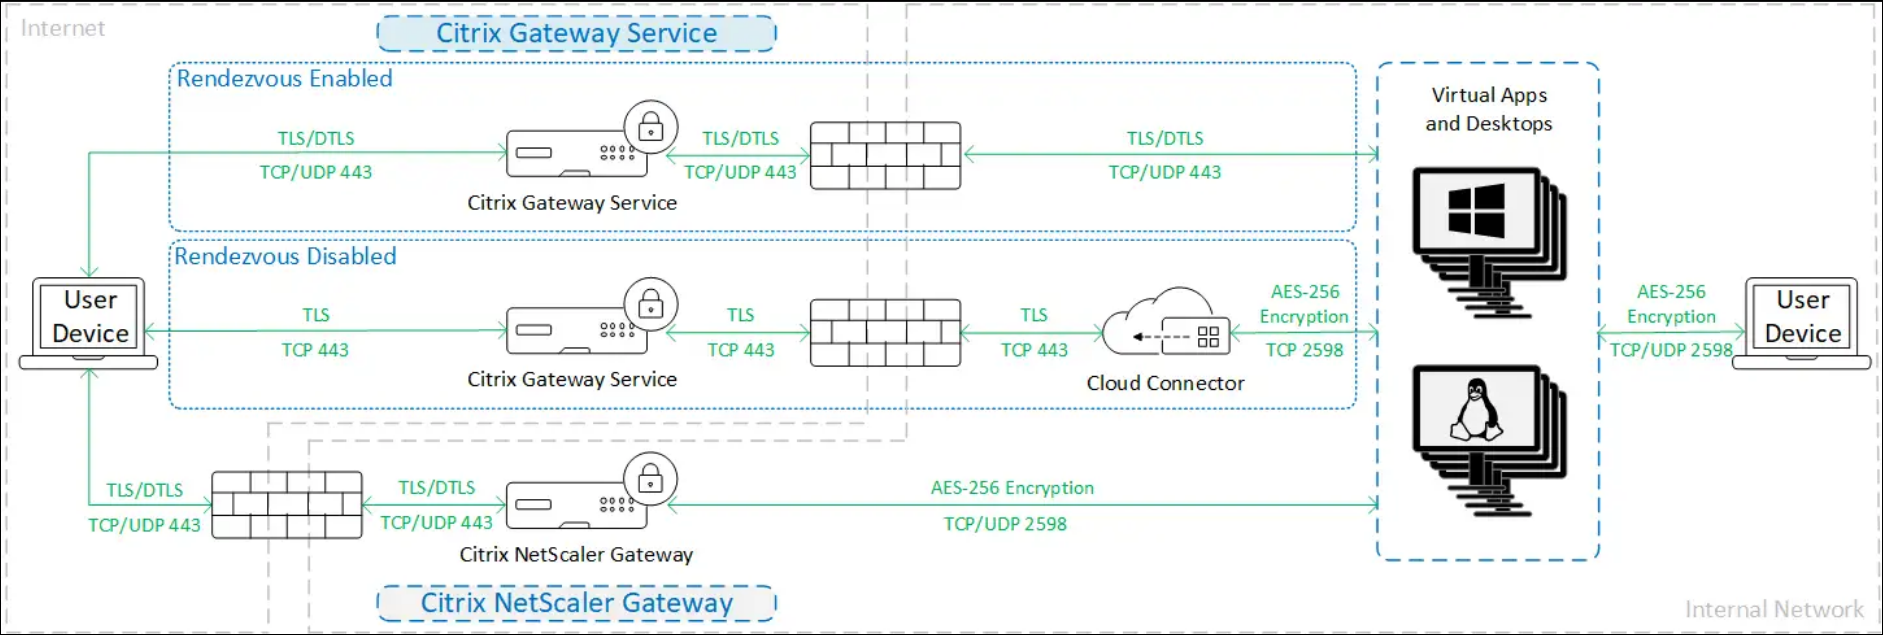
セキュアな HDX
Secure HDXを使用する場合、トラフィックは次の図に示すように暗号化されます。
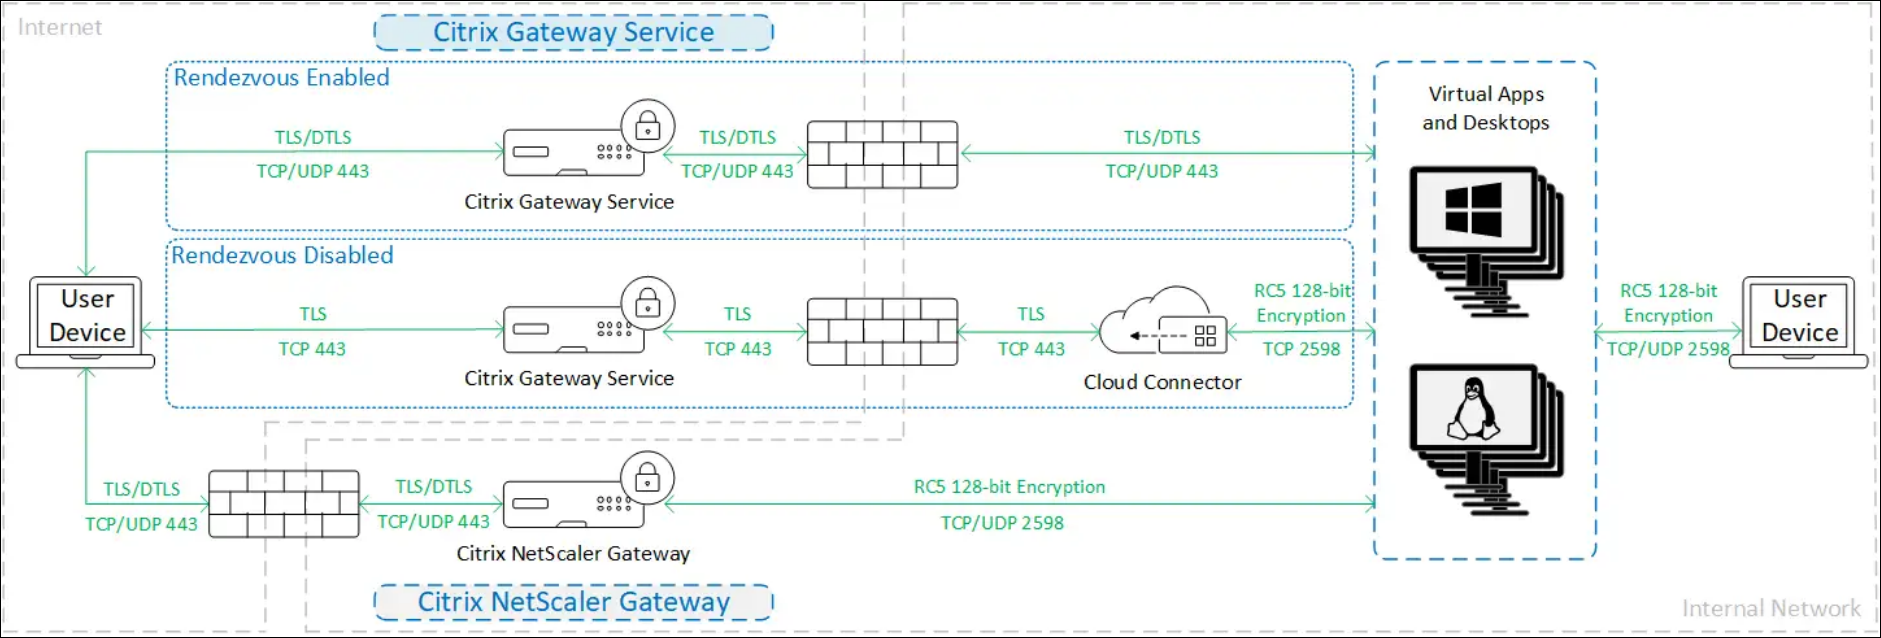
SecureICA
SecureICAを使用する場合、トラフィックは次の図に示すように暗号化されます。
注:
代わりにSecure HDXを使用することをお勧めします。Secure ICA は、Citrix Virtual Apps and Desktops 2402 のリリースに伴い、非推奨になりました。
Workspace app for HTML5を使用する場合、SecureICAはサポートされていません。
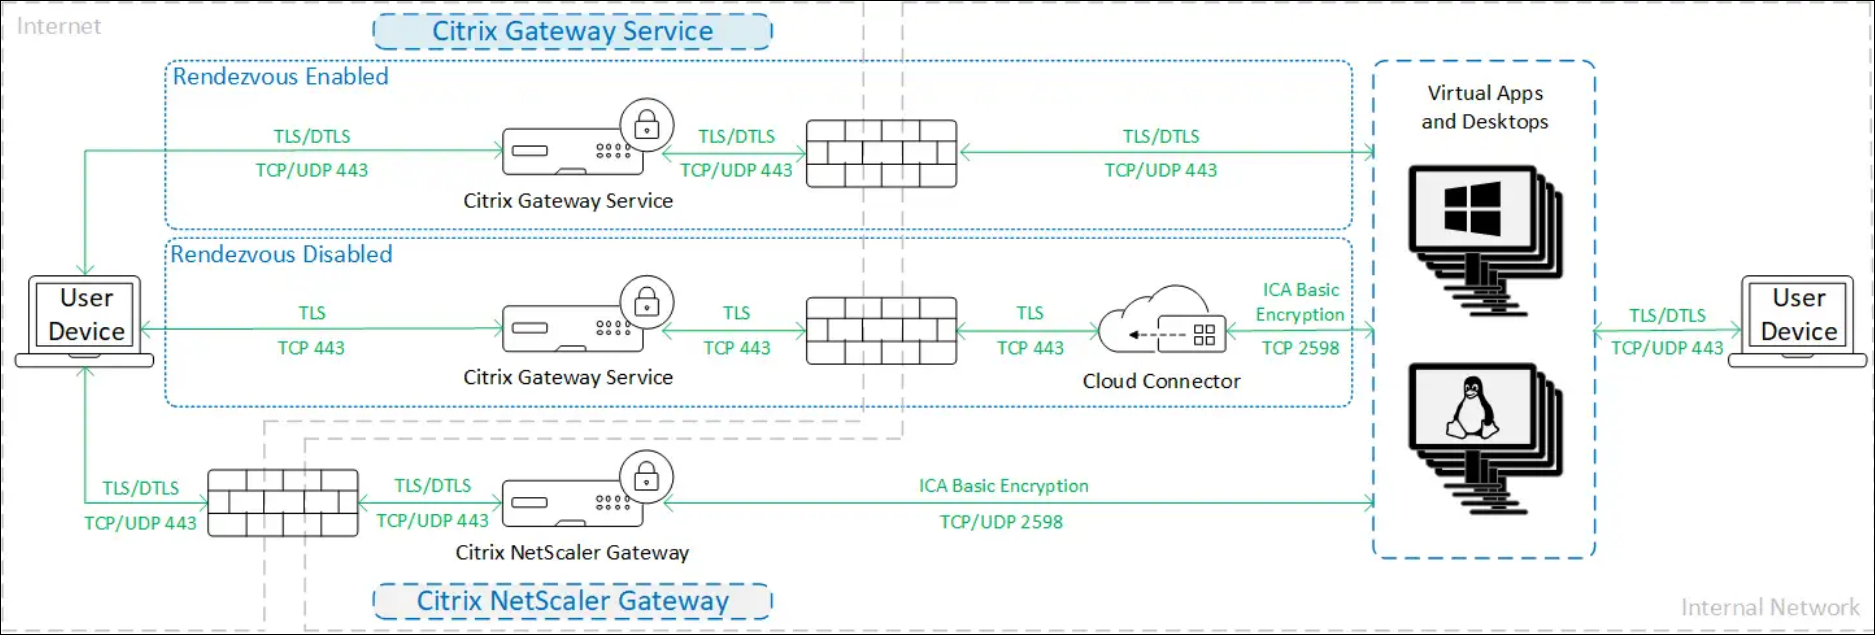
HDX ダイレクト
内部
HDX Directを内部専用モードで使用する場合、トラフィックは次の図に示すように暗号化されます。
外部
HDX Directを内部および外部モードで使用する場合、トラフィックは次の図に示すように暗号化されます。
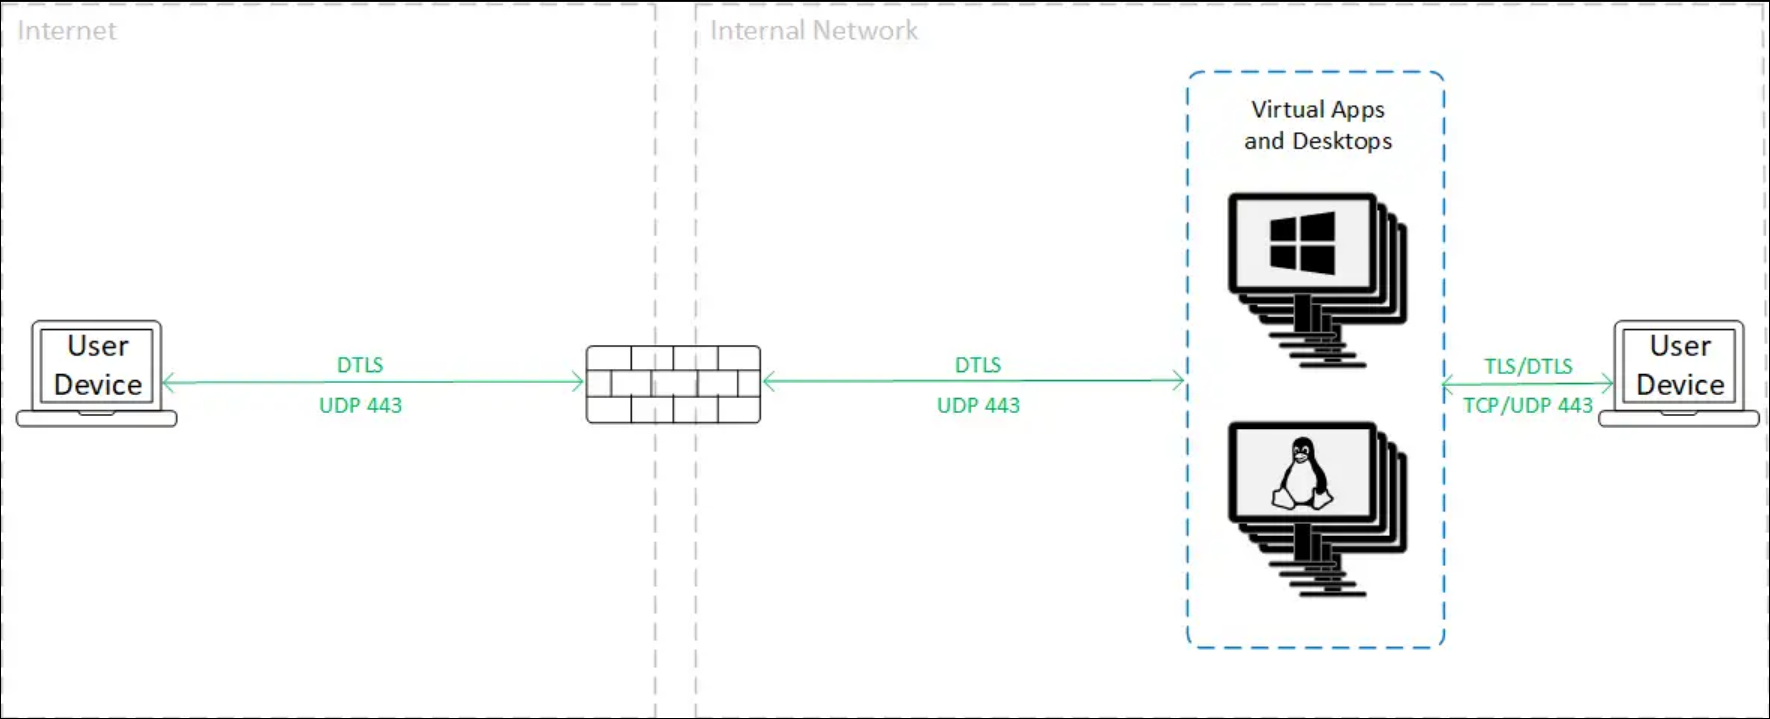
VDA TLS/DTLS
VDA TLS/DTLS暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
TLS/DTLS使用時のトラフィック暗号化(/en-us/citrix-daas/media/vda-tls.png)
注:
RendezvousなしでGateway Serviceを使用する場合、Cloud Connectorはネットワークレベルの暗号化でVDAへの接続をサポートしていないため、VDAとCloud Connector間のトラフィックはTLS暗号化されません。
その他のリソース
ICAセキュリティオプションとその構成方法の詳細については、以下を参照してください。
-
セキュア HDX: セキュア HDX
-
HDX ダイレクト: HDX ダイレクト
-
SecureICA: セキュリティポリシー設定
-
VDA TLS/DTLS: トランスポート層セキュリティ
-
Rendezvousプロトコル: Rendezvous protocol
資格情報の処理
Citrix DaaSは、次の4種類の資格情報を処理します。
-
ユーザー資格情報:エンドユーザーがActive Directoryのユーザー名とパスワードを使用して認証する場合、これらはVDAへのシングルサインオンを提供するために保存されます。顧客管理のStoreFrontを使用する場合、これらは通常、DaaSに送信される前にコネクタによって暗号化されます。詳細については、「Client access via StoreFront」を参照してください。
-
管理者資格情報:管理者はCitrix Cloudに対して認証を行います。認証により、管理者にCitrix DaaSへのアクセスを許可する1回限りの署名付きJSON Web Token(JWT)が生成されます。
-
ハイパーバイザーパスワード:認証にパスワードを必要とするオンプレミスのハイパーバイザーには、管理者が生成したパスワードがあり、これはクラウドのSQLデータベースに暗号化されて直接保存されます。Citrixは、ハイパーバイザーの資格情報が認証されたプロセスのみに利用可能であることを保証するために、ピアキーを管理します。
-
Active Directory (AD) 資格情報: Machine Creation Services™ は、顧客の AD にマシンアカウントを作成するために Cloud Connector を使用します。Cloud Connector のマシンアカウントは AD への読み取りアクセスのみを持つため、管理者には各マシン作成または削除操作の資格情報が求められます。これらの資格情報はメモリにのみ保存され、単一のプロビジョニングイベントに対してのみ保持されます。
展開に関する考慮事項
Citrix は、ユーザーが各自の環境で Citrix Gateway アプリケーションと VDA を展開するための公開されているベストプラクティスドキュメントを参照することを推奨します。
クラウドコネクタ
Citrix Cloud との通信
Citrix Cloud Connectors から DaaS およびその他の Citrix Cloud サービスへのすべての接続は、TLS 1.2 を使用した HTTPS を使用します。
XML サービスおよび STA の HTTPS
オンプレミスの StoreFront または NetScaler Gateways を使用している場合は、コネクタで HTTPS を有効にし、HTTP を無効にすることをお勧めします。詳細については、「HTTPS 構成」を参照してください。
ネットワークアクセス要件
受信および送信ポートの構成 で説明されているポートに加えて、Cloud Connector には次のネットワークアクセス要件があります。
-
Citrix Cloud Connectors は、インターネットへのポート 443 の送信トラフィックのみを必要とし、HTTP プロキシの背後でホストできます。
-
内部ネットワーク内で、Cloud Connector は Citrix DaaS のために以下へのアクセスを必要とします。
-
VDA: ポート 80、受信および送信の両方。Citrix Gateway サービスを使用している場合は、ポート 1494 および 2598 の受信も必要です。
-
StoreFront サーバー: HTTPS を使用している場合はポート 443 受信 (推奨)、HTTP を使用している場合はポート 80 受信 (非推奨)。
-
Citrix Gateways (STA として構成されている場合): HTTPS を使用している場合はポート 443 受信 (推奨)、HTTP を使用している場合はポート 80 受信 (非推奨)。
-
Active Directory ドメインコントローラー
-
ハイパーバイザー: 送信のみ。特定のポートについては、Citrix Technologies で使用される通信ポートを参照してください。
-
VDA と Cloud Connector 間のトラフィックは、Kerberos メッセージレベルセキュリティを使用して暗号化されます。
セキュリティキー
クライアントアクセス
クライアントアクセスは、CitrixがホストするCitrix® StoreFront Cloudを介して、または独自のStoreFront展開をホストすることによって提供できます。
ユーザーは、Citrix WorkspaceアプリまたはWebブラウザを使用してストアに接続できます。Citrix Workspaceアプリのセキュリティに関する推奨事項については、各プラットフォームのドキュメントを参照してください。
Citrix® StoreFront Cloud を介したクライアントアクセス
Citrix® StoreFront Cloudは、オンプレミスインフラストラクチャを必要とせずにクライアントアプリがDaaSリソースにアクセスできるようにするCitrix管理サービスです。サポートされているCitrix Workspaceアプリのバージョンおよびその他の要件については、Citrix® StoreFront Cloud System Requirementsを参照してください。セキュリティに関する情報については、Citrix® StoreFront Cloud security overviewを参照してください。
Citrix StoreFront を介したクライアントアクセス
Citrix® StoreFront Cloud の代替として、ローカル環境にCitrix® StoreFrontを展開することでクライアントアクセスを提供できます。これにより、より多くのセキュリティ構成オプションと展開アーキテクチャの柔軟性が提供され、オンプレミスでユーザー資格情報を維持する機能も含まれます。StoreFrontサーバーは、Citrix Gatewayの背後でホストされ、安全なリモートアクセスを提供し、多要素認証を強制し、その他のセキュリティ機能を追加できます。詳細については、StoreFront展開の保護を参照してください。
ユーザー資格情報
ユーザーがActive Directory資格情報でStoreFrontに認証した場合、ユーザーがアプリケーションを起動すると、StoreFrontは資格情報をCloud Connectorに渡します。デフォルトでは、Cloud ConnectorはAES暗号化と起動ごとに生成されるランダムなワンタイムキーを使用してユーザー資格情報を暗号化します。このキーはクラウドに渡されることはなく、Citrix Workspaceアプリにのみ返されます。Citrix Workspaceアプリは、シングルサインオンエクスペリエンスのためにセッション起動中にユーザーパスワードを復号化するために、このキーをVDAに渡します。このフローを次の図に示します。
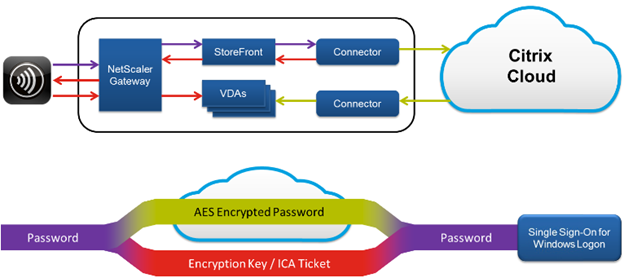
クライアント、ゲートウェイ、StoreFront、およびコネクタ間でHTTPSを構成し、パスワードがネットワーク内で常に暗号化されるようにすることが重要です。
デフォルトの動作では、Citrix Cloudは資格情報にアクセスできないため、検証のために他のCloud ConnectorまたはConnector Applianceに資格情報を転送できません。これは、信頼関係のない複数のドメインを使用する場合に必要です。この動作を無効にして、資格情報をCitrix Cloudにアップロードできるようにすることで、Citrix Cloudがそれらを他のCloud ConnectorおよびConnector Applianceに転送して検証できるようになります。これを構成するには、DaaS PowerShell SDKコマンドレット Set-Brokersite をパラメータ
CredentialForwardingToCloudAllowedとともに使用します。
HTTPSを使用したCloud Connectorへの接続
すべての通信が暗号化されるように、StoreFrontをHTTPSを使用してCloud Connectorに接続するように構成することをお勧めします。これには、(#https-for-xml-service-and-sta)を有効にしている必要があります。StoreFrontをHTTPSを使用して接続するように構成するには、(/ja-jp/storefront/current-release/configure-manage-stores/manage-controllers#add-resource-feeds-for-citrix-desktops-as-a-service)および(/ja-jp/storefront/current-release/integrate-with-citrix-gateway-and-citrix-adc/configure-citrix-gateway#add-citrix-gateway-appliance)を参照してください。
XML信頼
デフォルトでは、StoreFrontが列挙や起動などのアクションのためにDaaSに接続する場合、DaaSがユーザーを認証し、ユーザーのグループメンバーシップを確認できるように、StoreFrontはユーザーのActive Directory資格情報を渡す必要があります。ただし、ドメインパススルー、スマートカード、SAMLなどの他の認証方法を使用する場合、StoreFrontはActive Directoryパスワードを持っていません。この場合、「XML信頼」を有効にする必要があります。XML信頼が有効になっている場合、DaaSはStoreFrontがユーザーのパスワードを検証することなく、アプリケーションの列挙や起動などのアクションをユーザーに代わって実行することを許可します。XML信頼を有効にする前に、信頼できるStoreFrontサーバーのみがCloud Connectorに接続できるように、(#security-keys)またはファイアウォールやIPsecなどの別のメカニズムを使用してください。
StudioでXML信頼を有効にするには、設定 > サイト設定に移動し、XML信頼を有効にするをオンにします。
Citrix DaaS SDK を使用して XML 信頼の現在の値を確認するには、Get-BrokerSite を実行し、
TrustRequestsSentToTheXMLServicePort の値を調べます。
Citrix DaaS SDKを使用してXML信頼を有効または無効にするには、Set-BrokerSiteをパラメータ
TrustRequestsSentToTheXMLServicePortとともに実行します。
Citrix Gatewayサービス
Citrix Gatewayサービスを使用すると、顧客のデータセンター内にCitrix Gatewayを展開する必要がなくなります。
詳細については、(/ja-jp/citrix-gateway-service)を参照してください。
Cloud ConnectorとCitrix Cloud間のすべてのTLS接続は、Cloud ConnectorからCitrix Cloudに対して開始されます。インバウンドファイアウォールポートマッピングは不要です。
オンプレミスNetScaler®ゲートウェイ
オンプレミスのNetScalerゲートウェイを使用して、リソースへのアクセスを提供できます。ゲートウェイは、STAチケットを引き換えるためにCloud Connectorに到達できる必要があります。ゲートウェイをHTTPSを使用してCloud Connectorに接続するように構成することをお勧めします。(#https-for-xml-service-and-sta)を参照してください。(#security-keys)を有効にしている場合は、ゲートウェイにキーを含めるように構成する必要があります。
詳細情報
以下のリソースにはセキュリティ情報が含まれています。
-
Citrix Trust Center: トラストセンターには、安全で準拠したIT環境を維持するために重要な標準と認証に関するドキュメントがあります。
-
Citrix Cloud Platform のセキュアな展開ガイド: このガイドでは、Citrix Cloud を使用する際のセキュリティのベストプラクティスの概要を説明し、Citrix Cloud が収集および管理する情報について記述しています。このガイドには、Citrix Cloud Connector に関する包括的な情報へのリンクも含まれています。
注記:
このドキュメントは、Citrix Cloud のセキュリティ機能の概要と紹介を読者に提供し、Citrix Cloud の展開を保護する上での Citrix と顧客間の責任分担を定義することを目的としています。Citrix Cloud またはそのコンポーネントやサービスの構成および管理ガイダンスマニュアルとして機能することを意図したものではありません。