
Criar grupos de entrega
Observação:
A partir da versão 2511, o Citrix Web Studio (baseado na web) é o único console de gerenciamento para Citrix Virtual Apps and Desktops™. O Citrix Studio (baseado em MMC) foi removido do instalador. Este artigo se aplica apenas ao Web Studio. Para obter informações sobre o Citrix Studio, consulte o artigo equivalente no Citrix Virtual Apps and Desktops 7 2212 ou anterior.
Um grupo de entrega é uma coleção de máquinas escolhidas de um ou mais catálogos de máquinas. Os grupos de entrega definem quais usuários podem acessar essas máquinas e os aplicativos e desktops disponíveis para eles.
A criação de um grupo de entrega é o próximo passo após configurar seu site e catálogos de máquinas. Você pode modificar as configurações iniciais posteriormente ou criar grupos de entrega adicionais conforme necessário.
Alguns recursos e configurações só podem ser configurados ao editar um grupo de entrega existente. Para obter mais detalhes, consulte Gerenciar grupos de entrega
Antes de começar
Antes de criar um grupo de entrega:
-
Revise este artigo para entender as escolhas e informações necessárias.
-
Certifique-se de ter criado uma conexão com o hipervisor, serviço de nuvem ou outro recurso que hospeda suas máquinas.
-
Certifique-se de que um catálogo de máquinas com máquinas virtuais ou físicas esteja disponível.
Para criar um grupo de entrega:
-
Se você criou um site e um catálogo de máquinas sem um grupo de entrega, o Web Studio o guiará para o local de início correto para criar um.
Páginas do Assistente
Se você criou um site e um catálogo de máquinas, mas não um grupo de entrega, o Web Studio o guiará para o ponto de partida correto para criar um.
Se você já criou um grupo de entrega e deseja criar outro, siga estas etapas:
-
Selecione Grupos de entrega.
-
No painel de ações, selecione Criar Grupo de Entrega.
-
Para organizar grupos de entrega, você pode criar pastas sob a pasta padrão Delivery Groups. Para obter mais informações, consulte Criar uma pasta.
-
Selecione a pasta onde você deseja criar o grupo e clique em Create Delivery Group. O assistente de criação de grupo é aberto.
-
O assistente começa com uma página de Introdução, que você pode optar por pular em lançamentos futuros. Em seguida, ele o guia por várias páginas, conforme descrito na tabela a seguir. Após concluir cada página, clique em Next para prosseguir até chegar à página final.
| SO multissessão | SO de sessão única estático (atribuído) | SO de sessão única compartilhado (agrupado) | Acesso Remoto ao PC | |
|---|---|---|---|---|
| Páginas | Máquinas | Máquinas | Máquinas | Máquinas |
| Balanceamento de Carga | Tipo de Entrega | Usuários | Usuários | |
| Usuários | Usuários | Aplicativos | Aplicativos | |
| Aplicativos | Aplicativos | Desktops | Regras de Atribuição de Desktop | |
| Desktops | Regras de Atribuição de Desktop | Proteção de Aplicativo | Proteção de Aplicativo | |
| Proteção de Aplicativo | Proteção de Aplicativo | Escopos | Escopos | |
| Escopos | Escopos | Contrato de licença | Contrato de licença | |
| Contrato de licença | Contrato de licença | Conjunto de Políticas | Conjunto de Políticas | |
| Conjunto de Políticas | Conjunto de Políticas | Cache de Host Local | Resumo | |
| Resumo | Resumo | Resumo |
Nota:
-
Você vê a página Alocação de Máquina (logo após a página Máquinas) se houver alguma máquina atribuída disponível no catálogo de máquinas estáticas de SO de sessão única selecionado.
-
A página de configuração do Cache de Host Local está disponível apenas para grupos de entrega que contêm máquinas agrupadas de sessão única gerenciadas por energia.
Página Máquinas
-
Para criar um grupo de entrega com VMs de sessão única com capacidade de suspensão, selecione Exigir capacidade de suspensão para este grupo de entrega.Nota:Este recurso é aplicável apenas a máquinas de sessão única com capacidade de suspensão.
-
Selecione um catálogo de máquinas e selecione o número de máquinas que você deseja usar desse catálogo.
Considerações importantes
-
Ao escolher um catálogo, a lista mostra apenas catálogos com pelo menos uma máquina não utilizada.
-
Um catálogo pode fornecer máquinas para mais de um grupo de entrega. Uma máquina pode ser usada em apenas um grupo de entrega. Quando você adiciona mais máquinas ao grupo de entrega, o Web Studio sugere o mesmo catálogo por padrão.
-
Um grupo de entrega pode usar máquinas de mais de um catálogo; no entanto, esses catálogos devem conter os mesmos tipos de máquina (SO multissessão, SO de sessão única ou Acesso Remoto para PC). Todas as máquinas dentro de um grupo de entrega devem ter o mesmo tipo de atribuição (agrupado ou estático). Em outras palavras, você não pode misturar tipos de máquina em um grupo de entrega.
-
A Citrix recomenda usar a versão mais recente do VDA em todas as máquinas.
-
Para Acesso Remoto para PC, quando você cria um site, um catálogo chamado Máquinas de Acesso Remoto para PC e um grupo de entrega chamado Desktops de Acesso Remoto para PC são criados automaticamente. Cada máquina em um catálogo de Máquinas de Acesso Remoto para PC é automaticamente associada a um grupo de entrega.
-
As seguintes verificações de compatibilidade são realizadas:
-
MinimumFunctionalLevel deve ser compatível
-
SessionSupport deve ser compatível
-
AllocationType deve ser compatível para SingleSession
-
Acesso Remoto para PC é compatível apenas com o catálogo de Acesso Remoto para PC
-
Página de Alocação de Máquinas
A página Alocação de Máquinas está disponível se houver alguma máquina atribuída disponível no catálogo de máquinas estáticas de SO de sessão única selecionado na página Máquinas.
Usando esta página, gerencie as atribuições de usuário e os nomes de exibição da área de trabalho para as máquinas neste grupo de entrega.
-
Use o campo Nome de exibição para gerenciar o nome de exibição da área de trabalho.
-
Clique em Procurar e selecione usuários ou grupos.
Página de Balanceamento de Carga
A página Balanceamento de Carga de Sessões em Máquinas está disponível para máquinas de SO multi-sessão.
Usando esta página, configure a definição de balanceamento de carga que você deseja que este grupo de entrega use. Por padrão, os grupos de entrega usam a definição de todo o site.
-
Para configurar uma definição de balanceamento de carga para este grupo de entrega, selecione a caixa de seleção Substituir definição de todo o site.
-
Selecione a opção Balanceamento de carga horizontal ou Balanceamento de carga vertical, conforme necessário. Para obter informações sobre os métodos de balanceamento de carga horizontal e vertical, consulte Balancear máquinas.
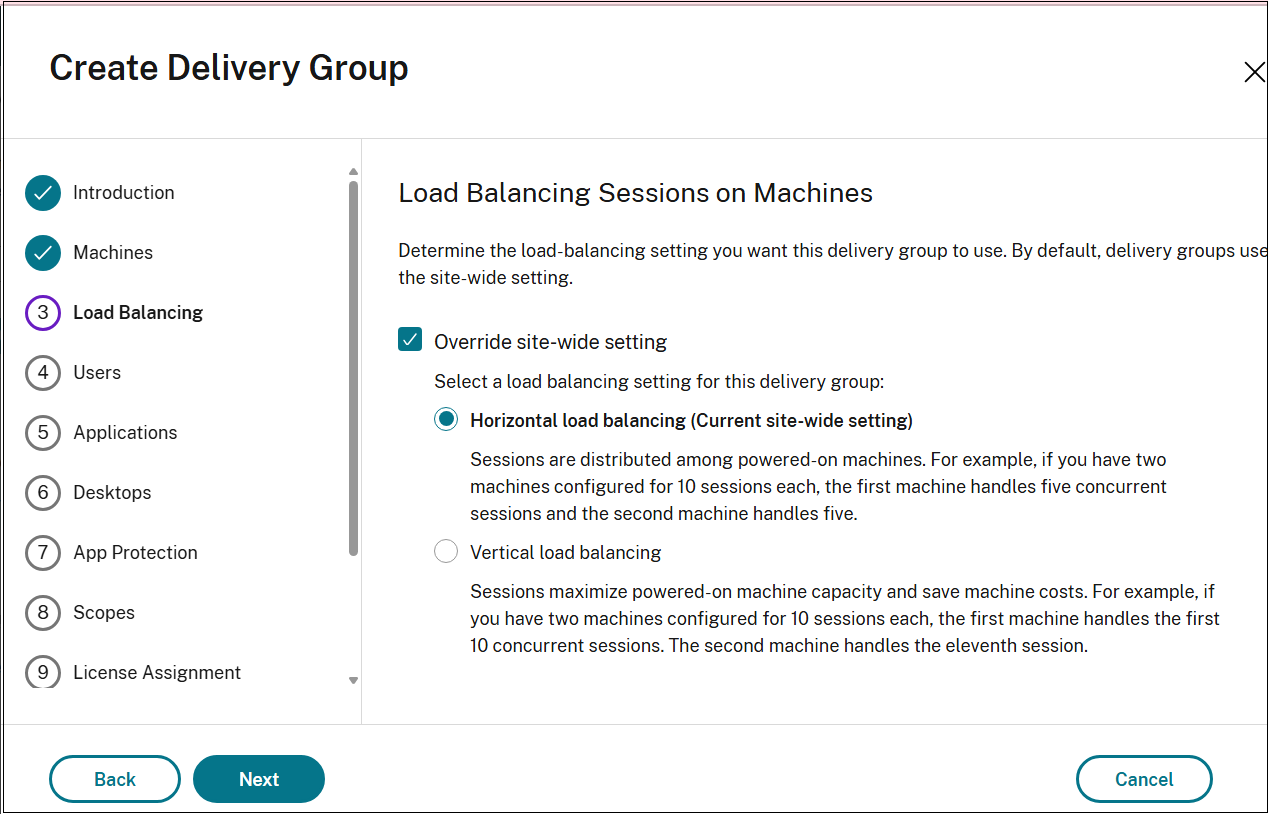
Se você selecionar Balanceamento de carga vertical, certifique-se de que as políticas Tolerância de logon simultâneo e Número máximo de sessões estejam configuradas apropriadamente.
Página Tipo de Entrega
A página Tipo de Entrega aparece apenas para máquinas estáticas (atribuídas) de SO de sessão única.
Usando esta página, configure as máquinas no catálogo para entregar desktops ou aplicativos aos seus usuários.
-
Selecione Aplicativos ou Desktops. Não é possível habilitar ambos.Nota:Se você selecionar máquinas de um catálogo de SO multi-sessão ou SO de sessão única aleatório (agrupado), o tipo de entrega é assumido como aplicativos e desktops. Você pode entregar aplicativos, desktops ou ambos.
Página Usuários
A página Usuários está disponível para todos os tipos de máquina. No entanto, as opções da página variam com diferentes tipos de máquinas.
Usando esta página, especifique como os usuários podem acessar recursos no grupo de entrega.
Como funciona o controle de acesso do usuário
O acesso do usuário em um grupo de entrega é controlado por meio de listas de usuários especificadas ao criar ou editar configurações de acesso.
-
Usuários que atendem a todas as seguintes condições podem acessar aplicativos em um grupo de entrega:
-
Têm acesso a recursos (aplicativos e desktops) neste grupo de entrega. Por padrão, o acesso é determinado pela lista de acesso de usuários da implantação (usuários no Active Directory), que não é configurada via Studio. Consulte Adicionar ou remover usuários em um grupo de entrega.
-
Ter acesso a aplicativos neste grupo. Por padrão, a regra de política de direito de aplicativo inclui todos. Consulte os cmdlets do SDK do PowerShell
BrokerAppEntitlementPolicyRulepara obter detalhes. -
Têm acesso a grupos de aplicativos que incluem este aplicativo.
-
-
Usuários que atendem a ambas as seguintes condições podem acessar desktops em um grupo de entrega:
-
Têm acesso a recursos (aplicativos e desktops) neste grupo de entrega. Por padrão, o acesso é determinado pela lista de acesso de usuários da implantação (usuários no Active Directory), que não é configurada via Studio. Você pode adicionar ou remover usuários do escopo de usuário padrão. Consulte Adicionar ou remover usuários em um grupo de entrega.
-
Têm acesso a desktops neste grupo. Para obter mais informações, consulte Desktops (ou página Regras de Atribuição de Desktop).
-
Etapas de configuração
-
Selecione uma das opções para permitir ou restringir o uso de recursos no grupo de entrega:
-
Permitir que quaisquer usuários autenticados usem recursos: Para acessar aplicativos e desktops, os usuários e membros do grupo que você especificar pelo nome devem apresentar credenciais como cartão inteligente ou nome de usuário e senha para o StoreFront™ ou o aplicativo Citrix Workspace™. (Para grupos de entrega que contêm máquinas de SO de sessão única, você pode importar dados de usuário (uma lista de usuários) posteriormente, editando o grupo de entrega.)
-
Restringir o uso de recursos: Alternativamente, você pode restringir o uso de um grupo de entrega adicionando usuários ou grupos de usuários à Lista de permissões. Somente os usuários na Lista de permissões podem acessar aplicativos e desktops no grupo de entrega. Você também pode adicionar usuários e grupos de usuários a uma lista de bloqueio clicando em Adicionar lista de bloqueio, o que impede que os usuários usem aplicativos e desktops no grupo de entrega selecionado. Uma lista de bloqueio só é significativa quando usada para bloquear usuários na lista de permissões.
-
-
Escolha o tipo de identidade para o logon do usuário na sessão:
-
Active Directory: Permite que os usuários façam logon em recursos no grupo de entrega usando credenciais do Active Directory.
-
Identidade híbrida do Microsoft Entra: Permite que os usuários façam logon em recursos no grupo de entrega usando o Active Directory ou a identidade híbrida do Microsoft Entra.
Nota:Se o single sign-on (SSO) do Microsoft Entra não estiver configurado, a opção identidade híbrida do Microsoft Entra não estará disponível. -
-
Para máquinas de SO de várias sessões, selecione Conceder acesso a usuários não autenticados (anônimos); nenhuma credencial é necessária se você quiser que os usuários acessem aplicativos e desktops sem apresentar credenciais ao StoreFront ou ao aplicativo Citrix Workspace. Por exemplo, em quiosques, o aplicativo pode exigir credenciais, mas o portal de acesso e as ferramentas do Citrix não.
-
Contas de usuário não autenticadas são criadas sob demanda quando uma sessão é iniciada e nomeadas AnonXYZ, onde XYZ é um valor exclusivo de três dígitos.
-
Sessões de usuário não autenticadas têm um tempo limite de inatividade padrão de 10 minutos e são desconectadas automaticamente quando o cliente se desconecta. Reconexão, roaming entre clientes e Workspace Control não são suportados.
-
-
Selecione Exigir que as sessões sejam iniciadas na zona inicial de um usuário (se configurado) para evitar que as sessões sejam padronizadas para outras zonas disponíveis se a zona inicial do usuário tiver recursos suficientes.
-
Selecione Permitir roaming de sessão entre dispositivos cliente com o usuário se você quiser que as sessões sigam, independentemente do dispositivo ou se as sessões atuais existirem. Consulte Roaming de sessão.
A tabela a seguir descreve suas escolhas na página Usuários:
| Habilitar acesso para | Adicionar/atribuir usuários e grupos de usuários? | Habilitar a caixa de seleção “Conceder acesso a usuários não autenticados”? |
|---|---|---|
| Apenas usuários autenticados | Sim | Não |
| Apenas usuários não autenticados | Não | Sim |
| Usuários autenticados e não autenticados | Sim | Sim |
Página Aplicativos
A página Aplicativos está disponível para todos os tipos de máquina. No entanto, os aplicativos que você pode adicionar variam de acordo com os diferentes tipos de máquinas.
Usando esta página, você pode adicionar aplicativos empacotados a desktops neste grupo.
Considerações importantes
-
Você pode adicionar aplicativos empacotados a grupos de entrega. Os pacotes que contêm esses aplicativos são montados automaticamente cada vez que os usuários fazem logon em seus desktops ou PCs remotos.
-
Por padrão, os novos aplicativos que você adiciona são colocados em uma pasta chamada Aplicativos. Você pode especificar uma pasta diferente. Para obter detalhes, consulte o artigo Aplicativos.
-
Você pode alterar as propriedades de um aplicativo ao adicioná-lo a um grupo de entrega, ou posteriormente. Para obter detalhes, consulte o artigo Aplicativos.
-
Se você tentar adicionar um aplicativo e já existir um com o mesmo nome nessa pasta, será solicitado que você renomeie o aplicativo que está adicionando. Se você recusar, o aplicativo será adicionado com um sufixo que o torna exclusivo dentro dessa pasta de aplicativo.
-
Ao adicionar um aplicativo a mais de um grupo de entrega, um problema de visibilidade pode ocorrer se você não tiver permissão para visualizar o aplicativo em todos esses grupos de entrega. Nesses casos, consulte um administrador com permissões maiores ou solicite que seu escopo seja estendido para incluir todos os grupos de entrega aos quais o aplicativo foi adicionado.
-
Se você publicar dois aplicativos com o mesmo nome para os mesmos usuários, altere a propriedade Nome do aplicativo (para usuário). Caso contrário, os usuários verão nomes duplicados no aplicativo Citrix Workspace.
Etapas de configuração
-
Selecione o menu Adicionar para exibir as fontes do aplicativo.
-
Do menu Iniciar: Os aplicativos são descobertos por meio de um dos VDAs atualmente registrados que são atribuídos ao grupo de entrega. Ao selecionar esta fonte, uma nova página é aberta com uma lista de aplicativos descobertos; selecione os que deseja adicionar e, em seguida, selecione OK.
-
Manualmente: Aplicativos localizados em um VDA no grupo de entrega ou em outro lugar na sua rede. A seleção desta origem abre uma nova página onde você especifica um aplicativo para adicionar das seguintes maneiras:
-
Digite o caminho para o executável, diretório de trabalho, argumentos opcionais da linha de comando e nomes de exibição para administradores e usuários.
-
Selecione um aplicativo de um VDA no grupo de entrega. Para fazer isso, clique em Procurar, insira as credenciais para acessar o VDA, aguarde a conexão com o VDA e, em seguida, selecione um aplicativo do VDA. As propriedades do aplicativo selecionado preenchem automaticamente os campos na página.
-
-
Existente: Aplicativos adicionados anteriormente à implantação, talvez em outro grupo de entrega. Ao selecionar esta fonte, uma nova página é aberta com uma lista de aplicativos descobertos; selecione os que deseja adicionar e, em seguida, selecione OK.
-
Pacotes de aplicativos: Aplicativos em pacotes de aplicativos App-V, MSIX, MSIX app attach ou FlexApp. Ao selecionar esta fonte, a página Adicionar Aplicativos de Pacotes é aberta. Selecione uma fonte de pacote de aplicativos, selecione os aplicativos que deseja adicionar na exibição resultante e, em seguida, selecione OK.Nota:
-
Esta opção fica esmaecida se nenhum pacote de aplicativo estiver configurado para o site.
\> - Para publicar aplicativos MSIX ou MSIX app attach, o nível funcional do grupo de entrega deve ser 2106 ou posterior. Para aplicativos FlexApp, o nível funcional deve ser 2206 ou posterior. Quando um requisito de nível funcional não é atendido, as opções correspondentes na lista suspensa Fonte do pacote de aplicativos ficam esmaecidas. -
-
-
Grupo de aplicativos: Grupos de aplicativos que existem na implantação.
Se uma fonte de aplicativo ou aplicativo não estiver disponível ou for inválido, ele não estará visível ou não poderá ser selecionado. Por exemplo, a fonte Existente não está disponível se nenhum aplicativo tiver sido adicionado à implantação. Ou, um aplicativo pode não ser compatível com os tipos de sessão suportados em máquinas no catálogo de máquinas selecionado.
Página de Desktops (ou Regras de Atribuição de Desktop)
O título desta página depende do catálogo de máquinas que você escolheu anteriormente no assistente:
-
Se você escolher um catálogo contendo máquinas de sessão única multi-sessão ou agrupadas, esta página será intitulada Desktops.
-
Se você escolher um catálogo contendo máquinas estáticas de sessão única e especificou “Desktops” na página Tipo de Entrega, esta página será intitulada Regras de Atribuição de Desktop.Nota:Se você escolher um catálogo contendo máquinas estáticas de sessão única e especificou “Aplicativos” na página Tipo de Entrega, então você não verá a página.
-
(Opcional) Para atualizar o ícone da área de trabalho padrão, selecione Alterar. Navegue para selecionar um arquivo
.icoou.exede sua máquina local ou de uma máquina VDA. O tamanho máximo de arquivo de ícone suportado é de 500 KB. Este ícone substitui o ícone padrão para todas as áreas de trabalho no grupo, a menos que um ícone diferente seja definido para uma área de trabalho individual. -
Selecione Adicionar. Na caixa de diálogo:
-
Nos campos Nome de exibição e Descrição, digite as informações a serem exibidas no aplicativo Citrix Workspace.
-
Para máquinas OS de sessão única multi-sessão ou agrupadas: Para adicionar uma restrição de tag a um desktop, selecione Restringir inicializações a máquinas com esta tag e, em seguida, selecione a tag no menu.
-
Usando os botões de opção, você pode:
-
Permitir que todos com acesso a este grupo de entrega usem um desktop. Todos os usuários no grupo de entrega podem iniciar um desktop (para grupos com máquinas agrupadas) ou ter uma máquina atribuída quando iniciam o desktop (para grupos com máquinas estáticas de sessão única).
-
Restringir o uso da área de trabalho adicionando usuários e grupos de usuários à Lista de permissões. Somente os usuários na Lista de permissões podem acessar uma área de trabalho. Você também pode adicionar usuários e grupos de usuários a uma lista de bloqueio clicando em Adicionar lista de bloqueio, o que impede que os usuários usem áreas de trabalho no grupo de entrega selecionado. Uma lista de bloqueio só é significativa quando usada para bloquear usuários na lista de permissões.
-
-
Se o grupo contiver máquinas estáticas de sessão única, especifique o número máximo de desktops por usuário. Este deve ser um valor de um ou maior. A configuração não é obrigatória. Você pode atribuir máquinas manualmente ou usar o RemotePC para que as máquinas sejam atribuídas automaticamente.
-
(Opcional) Selecione Alterar para atualizar o ícone da área de trabalho para áreas de trabalho agrupadas ou a regra de atribuição de área de trabalho para áreas de trabalho estáticas de sessão única. Navegue para selecionar um ícone de um arquivo
.icoou.exede sua máquina local ou de uma máquina VDA. O tamanho máximo de arquivo de ícone suportado é de 500 KB. O ícone especificado substitui o ícone padrão definido no nível do grupo de entrega. -
Habilitar ou desabilitar o desktop (para máquinas multi-sessão) ou a regra de atribuição de desktop (para máquinas estáticas de sessão única): Desabilitar um desktop interrompe a entrega do desktop. Desabilitar uma regra de atribuição de desktop interrompe a atribuição automática de desktop aos usuários.
-
Quando terminar com a caixa de diálogo, selecione OK.
-
Instâncias máximas de um desktop em um site (somente PowerShell)
Para configurar o número máximo de instâncias de um desktop no site (somente PowerShell):
-
No PowerShell, use o cmdlet BrokerEntitlementPolicyRule apropriado com o parâmetro MaxPerEntitlementInstances. Por exemplo, o cmdlet a seguir modifica a regra
tsvda-desktoppara definir o número máximo de instâncias simultâneas de um desktop permitidas no site como duas. Quando há duas instâncias de desktop em execução, ocorre um erro se um terceiro assinante tentar iniciar um desktop.Set-BrokerEntitlementPolicyRule -Name tsvda-desktop -MaxPerEntitlementInstances 2 -
Para obter orientação, use o cmdlet Get-Help. Por exemplo,
Get-Help Set-BrokerEntitlementPolicyRule-Parameter MaxPerEntitlementInstances.
Página de Proteção de Aplicativos
A página Proteção de Aplicativos está disponível para todos os tipos de máquina.
Usando esta página, você fornece segurança aprimorada para aplicativos e desktops publicados do Citrix.
As informações a seguir são complementares ao artigo Proteção de aplicativos na documentação do aplicativo Citrix Workspace em
<https://docs.citrix.com/pt-br/citrix-workspace-app/app-protection.html>.
-
Você deve ter um direito válido de Proteção de Aplicativos. Para adquirir o recurso de Proteção de Aplicativos, entre em contato com seu representante de vendas da Citrix.
-
A proteção de aplicativos requer confiança XML. Para habilitar a confiança XML, vá para Configurações > Habilitar confiança XML.
A proteção é aplicada nas seguintes condições:
-
Anti-captura de tela:
-
No Windows e macOS, apenas a janela do conteúdo protegido fica em branco. A proteção de aplicativos está ativa quando uma janela protegida não está minimizada.
-
No Linux, a captura inteira fica em branco. A proteção de aplicativos está ativa independentemente de uma janela protegida estar minimizada ou não.
-
-
Anti-registro de teclas: Habilitado se uma janela protegida estiver em foco. Para desabilitar a proteção, mude o foco para outra janela.
Página de Escopos
A página Escopos está disponível para todos os tipos de máquina.
Usando esta página, agrupe objetos (por exemplo, conexões, catálogos e grupos de entrega) de uma forma que seja relevante para sua organização.
Página de atribuição de licenças
A página Atribuição de licença está disponível para todos os tipos de máquina.
Usando esta página, especifique qual licença você deseja que o grupo de entrega use. Por padrão, o grupo de entrega usa a licença do site. Para obter mais informações, consulte Licenciamento de vários tipos.
Página Conjunto de Políticas
A página Conjunto de Políticas está disponível para todos os tipos de máquina.
Usando esta página, especifique qual conjunto de políticas você deseja que este grupo de entrega use.
Página de configuração do Cache do Host Local
Esta página está disponível apenas para grupos de entrega que contêm máquinas agrupadas de sessão única gerenciadas por energia.
Por padrão, máquinas agrupadas que têm o gerenciamento de energia ativado ficam indisponíveis no modo Cache de Host Local (LHC) devido a riscos de exposição de dados. Para alterar o comportamento padrão e torná-las disponíveis para novas conexões de usuário no modo LHC, selecione Manter recursos disponíveis.
Alternativamente, você pode alterar o comportamento padrão usando comandos PowerShell. Para obter mais informações, consulte Suporte a aplicativos e desktops.
Importante:
Habilitar o acesso a máquinas agrupadas de sessão única gerenciadas por energia pode fazer com que dados e alterações de sessões de usuário anteriores estejam presentes em sessões subsequentes.
Desktops agrupados de uso único no Cache do Host Local
Durante uma interrupção do Cache de Host Local (LHC), os desktops agrupados podem ser usados uma única vez. Isso é conseguido emitindo um blob de higiene para VDAs capazes e iniciando reinicializações. Este processo garante um estado limpo para os desktops após a recuperação da interrupção. Para máquinas que não são capazes ou legadas, a participação ocorre apenas se a reutilização for explicitamente habilitada. O recurso melhora a satisfação do cliente durante interrupções, tornando a disponibilidade mais contínua.
Pré-requisitos
-
VDA versão 2407 ou posterior para aplicação total da higiene. VDAs legados (anteriores à versão 2407 do VDA) podem ser usados apenas quando a reutilização está habilitada. Esses VDAs não recebem o blob de higiene ou reinicializações forçadas.
-
Catálogos de máquinas com máquinas de sessão única.
Configurar uso único de desktops agrupados
-
Crie um catálogo MCS com máquinas de sessão única usando o VDA build 2407 ou superior.
-
Crie um grupo de entrega correspondente. Defina a configuração do grupo de área de trabalho
ReuseMachinesWithoutShutdownInOutagecomofalsepara o grupo de entrega no PowerShell Remoto ou selecione Tornar recursos indisponíveis no Web Studio na página Modo de Cache de Host Local ao criar um grupo de entrega.Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false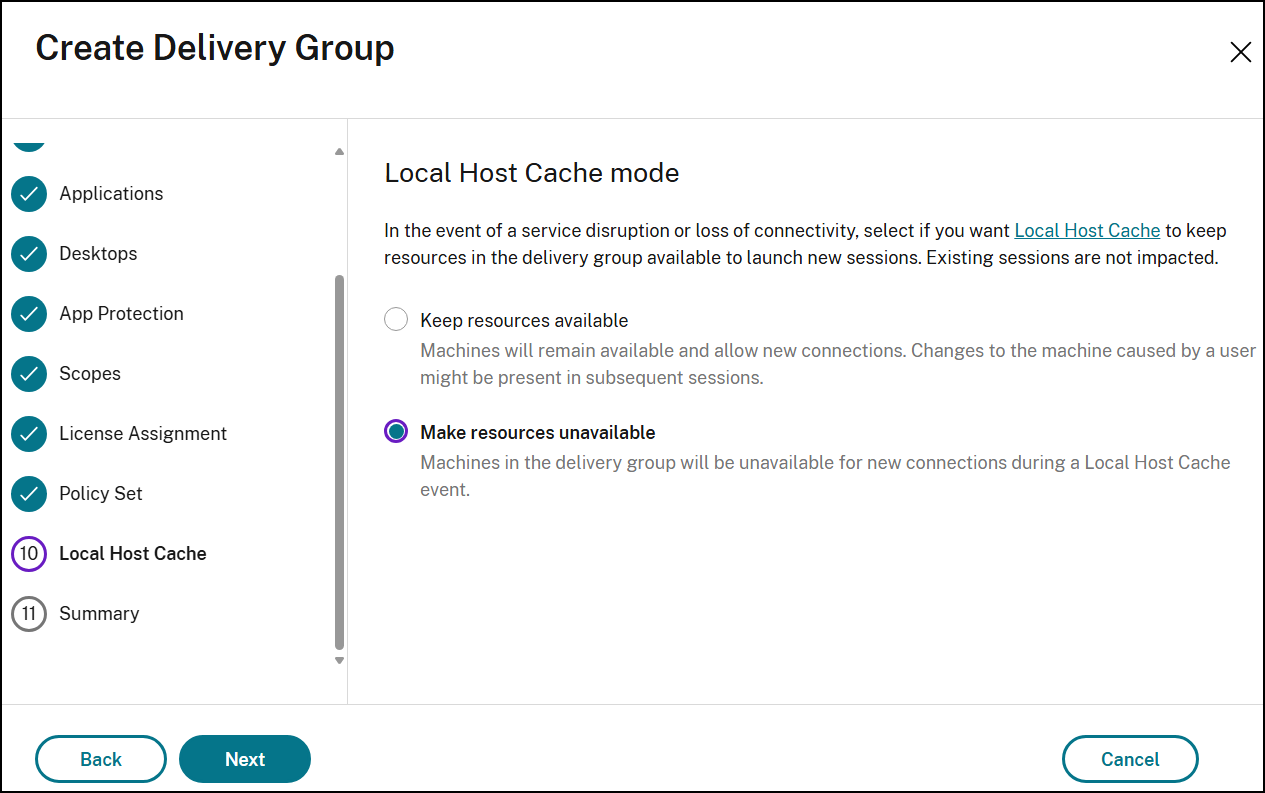
-
Após concluir a configuração, durante o modo de interrupção do LHC, as máquinas ficam disponíveis para uso único. Quando fora do modo de interrupção do LHC, as máquinas que foram 'contaminadas' são reiniciadas e ficam disponíveis para serem usadas novamente.Observação:Uma máquina é classificada como 'contaminada' assim que uma sessão de usuário é iniciada após sua última inicialização. Uma máquina 'não contaminada' refere-se a uma máquina que não iniciou nenhuma sessão de usuário desde seu último evento de inicialização.
Página Resumo
Insira um nome para o grupo de entrega. Você também pode (opcionalmente) inserir uma descrição, que aparece no aplicativo Citrix Workspace e no Studio.
Revise as informações de resumo e clique em Concluir.
Limitação
A atribuição de uma área de trabalho a um endereço IP de cliente funciona apenas com um conjunto muito limitado de tipos e configurações de cliente. A filtragem de acesso baseada no endereço IP do cliente usa o endereço IP público para clientes em nuvem.
Habilitar implantação canary com grupos de mesclagem (Preview)
Use grupos de mesclagem para implementar um modelo de implantação canary para seus recursos de aplicativo e área de trabalho. Esse recurso permite publicar várias versões do mesmo recurso, apresentando-as como um único ícone para os usuários finais.
Os grupos de mesclagem permitem direcionar grupos de usuários específicos para diferentes versões de implementação do mesmo recurso. Você pode designar uma porcentagem de usuários (como 5%) para testar uma nova versão, enquanto mantém outros na versão estável. Se ocorrerem problemas com a nova versão, você pode facilmente fazer o failover dos usuários para a versão estável sem interromper a experiência deles. Esse recurso oferece suporte a cenários de alta disponibilidade e recuperação de desastres sem exigir reenumeração ou alterações de configuração.
Exemplo de uso
Para otimizar a experiência do usuário quando diferentes versões de um aplicativo estão disponíveis, considere usar o recurso de grupo de mesclagem. Por exemplo, se você tiver o Microsoft Word 2016 e o Microsoft Word 2019, em vez de exibir dois ícones separados, agrupe-os em um único ícone. Ao usar o recurso de grupo de mesclagem, o sistema pode determinar qual versão do aplicativo (por exemplo, Word 2016 ou Word 2019) será iniciada para um usuário específico.
Limitação
Quando o recurso preferencial de um usuário em um Grupo de Mesclagem está temporariamente indisponível (por exemplo, em modo de manutenção), o Broker inicia uma sessão em um recurso de fallback. Se o recurso preferencial ficar disponível novamente antes que o usuário se reconecte, o Broker criará uma nova sessão no recurso preferencial em vez de se reconectar à sessão existente no recurso de fallback.
Impacto: O usuário terá duas sessões ativas, uma em cada recurso, mas só poderá acessar a sessão no recurso preferencial. A sessão desconectada no recurso de fallback torna-se inacessível.
Solução alternativa: Os administradores podem desconectar a sessão órfã do Studio ou reiniciar a máquina que a hospeda.
Comandos para configurar grupos de mesclagem
Observação:
Para a descrição detalhada do comando, consulte a documentação do SDK.
| Ação | Comando | Descrição |
|---|---|---|
| Criar Grupos de Mesclagem | New-BrokerMergeGroup |
Cria um Grupo de Mesclagem com o Nome e a Descrição especificados (opcional). |
| Definir Grupos de Mesclagem | Set-BrokerMergeGroup |
Define o Nome, a Descrição, o MergeGroupSetUid e o DefaultResourceUid de um Grupo de Mesclagem. DefaultResource é o recurso de ícone do Grupo de Mesclagem. No aplicativo Citrix Workspace, o grupo de mesclagem herda o ícone deste recurso. |
| Excluir Grupos de Mesclagem | Remove-BrokerMergeGroup |
Exclui os Grupos Mesclados especificados. A exclusão falha se o grupo de mesclagem contiver recursos mesclados. Para excluir um grupo de mesclagem como esse, você precisa do parâmetro Force – ele exclui tanto o grupo de mesclagem quanto seus MergedResources associados no grupo de mesclagem. |
| Criar Recursos Mesclados | New-BrokerMergedResource |
Cria um novo recurso mesclado no site. Crie um recurso mesclado com um applicationUid ou um EntitlementPolicyRuleUid (grupos de desktop compartilhados/aleatórios). Isso também é apenas um wrapper sobre o recurso de aplicativo ou a regra de política de direito. A exclusão do recurso mesclado não exclui o aplicativo ou a Regra de Política de Direito. |
| Definir Recursos Mesclados | Set-BrokerMergedResource |
Define as propriedades de um objeto MergedResource. O parâmetro Users exclui quaisquer usuários anteriores associados ao recurso mesclado e define a nova lista (ou um único usuário) como a lista de usuários para este Recurso Mesclado. Se você quiser adicionar mais usuários à lista existente de usuários, pode usar o parâmetro AddUsers. Se você quiser remover usuários da lista existente de usuários, pode usar o parâmetro RemoveUsers. |
| Excluir Recursos Mesclados | Remove-BrokerMergedResource |
Exclui os Recursos Mesclados especificados. |
Mais informações
-
Aplicativos