
Gerenciar chaves de segurança
Importante:
-
Você deve usar este recurso em combinação com o StoreFront™ 1912 LTSR CU2 ou posterior.
-
O recurso Secure XML é compatível apenas com Citrix ADC e Citrix Gateway versão 12.1 e posterior.
Observação:
A partir da versão 2511, o Citrix Web Studio (baseado na web) é o único console de gerenciamento para Citrix Virtual Apps and Desktops™. O Citrix Studio (baseado em MMC) foi removido do instalador. Este artigo se aplica apenas ao Web Studio. Para obter informações sobre o Citrix Studio, consulte o artigo equivalente no Citrix Virtual Apps and Desktops 7 2212 ou anterior.
Este recurso permite que você permita que apenas máquinas StoreFront e Citrix Gateway aprovadas se comuniquem com os Delivery Controllers. Depois de habilitar esse recurso, todas as solicitações que não contiverem a chave serão bloqueadas. Use esse recurso para adicionar uma camada extra de segurança para proteger contra ataques originados da rede interna.
Um fluxo de trabalho geral para usar este recurso é o seguinte:
-
Habilite o Web Studio para mostrar as configurações do recurso.
-
Configure as configurações para o seu site.
-
Configure as configurações para o StoreFront.
-
Configure as configurações para o Citrix ADC.
Configurar as configurações para o site
Você pode usar o Web Studio ou o PowerShell para configurar as configurações da chave de segurança para o seu site.
Usar o Web Studio
-
Faça login no Web Studio, selecione Configurações no painel esquerdo.
-
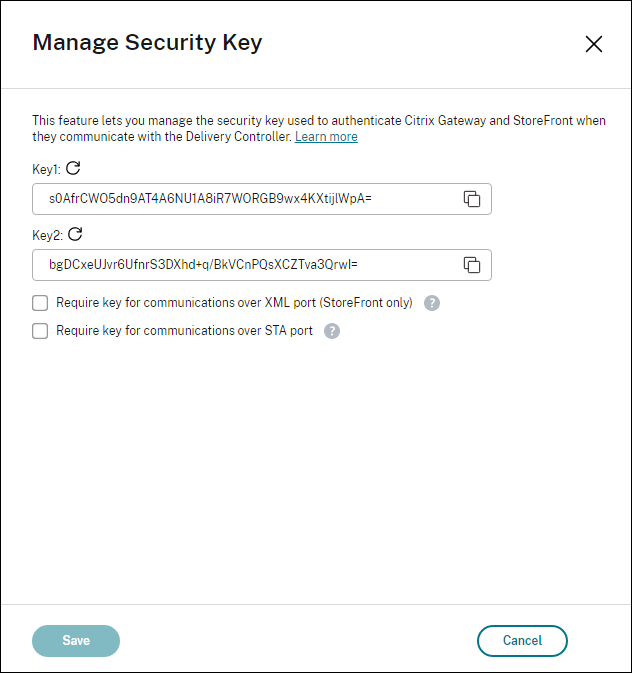
Localize o bloco Gerenciar chave de segurança e clique em Editar. A página Gerenciar Chave de Segurança é exibida.
-
Clique no ícone de atualização para gerar as chaves.Importante:
-
Existem duas chaves disponíveis para uso. Você pode usar a mesma chave ou chaves diferentes para comunicações pelas portas XML e STA. Recomendamos que você use apenas uma chave por vez. A chave não utilizada é usada apenas para rotação de chaves.
-
Não clique no ícone de atualização para atualizar a chave já em uso. Se o fizer, ocorrerá interrupção do serviço.
-
-
Selecione onde uma chave é necessária para as comunicações:
-
Exigir chave para comunicações pela porta XML (somente StoreFront). Se selecionado, exige uma chave para autenticar comunicações pela porta XML. O StoreFront se comunica com o Citrix Cloud por esta porta. Para obter informações sobre como alterar a porta XML, consulte o artigo da Central de Conhecimento CTX127945.
-
Exigir chave para comunicações pela porta STA. Se selecionado, exige uma chave para autenticar comunicações pela porta STA. O Citrix Gateway e o StoreFront se comunicam com o Citrix Cloud por esta porta. Para obter informações sobre como alterar a porta STA, consulte o artigo da Central de Conhecimento CTX101988.
-
-
Clique em Salvar para aplicar suas alterações e fechar a janela.
Usar PowerShell
A seguir estão as etapas do PowerShell equivalentes às operações do Web Studio.
-
Execute o SDK do PowerShell Remoto do Citrix Virtual Apps and Desktops™.
-
Em uma janela de comando, execute o seguinte comando:
-
Add-PSSnapIn Citrix*
-
-
Execute os seguintes comandos para gerar uma chave e configurar a Chave1:
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey1 <the key you generated>
-
-
Execute os seguintes comandos para gerar uma chave e configurar a Chave2:
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey2 <the key you generated>
-
-
Execute um ou ambos os comandos a seguir para habilitar o uso de uma chave na autenticação de comunicações:
-
Para autenticar comunicações pela porta XML:
-
Set-BrokerSite -RequireXmlServiceKeyForNFuse $true
-
-
Para autenticar comunicações pela porta STA:
-
Set-BrokerSite -RequireXmlServiceKeyForSta $true
-
-
Consulte a ajuda do comando PowerShell para obter orientação e sintaxe.
Configurar as definições para o StoreFront
Após concluir a configuração do seu site, você precisa configurar as definições relevantes para o StoreFront usando o PowerShell.
No servidor StoreFront, execute os seguintes comandos PowerShell:
$store = Get-STFStoreService -VirtualPath [Path to store]
 $farm = Get-STFStoreFarm -StoreService $store -FarmName [Resource feed name]
 Set-STFStoreFarm -Farm $farm -XMLValidationEnabled $true -XMLValidationSecret [secret]
Insira os valores apropriados para os seguintes parâmetros:
-
Path to store -
Resource feed name -
secret
Para configurar a chave para comunicações sobre a porta STA, use os comandos
New-STFSecureTicketAuthority e Set-STFRoamingGateway. Por exemplo:
$gateway = Get-STFRoamingGateway -Name [Gateway name]
 $sta1 = New-STFSecureTicketAuthority -StaUrl [STA1 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 $sta2 = New-STFSecureTicketAuthority -StaUrl [STA2 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 Set-STFRoamingGateway -Gateway $gateway -SecureTicketAuthorityObjs $sta1,$sta2
Insira os valores apropriados para os seguintes parâmetros:
-
Gateway name -
STA URL -
Secret
Consulte a ajuda do comando PowerShell para obter orientação e sintaxe.
Configurar as configurações para o Citrix ADC
Observação:
A configuração desse recurso para o Citrix ADC não é necessária, a menos que você use o Citrix ADC como seu gateway. Se você usar o Citrix ADC, siga estas etapas:
-
Certifique-se de que a seguinte configuração de pré-requisito já esteja em vigor:
-
Os seguintes endereços IP relacionados ao Citrix ADC estão configurados.
-
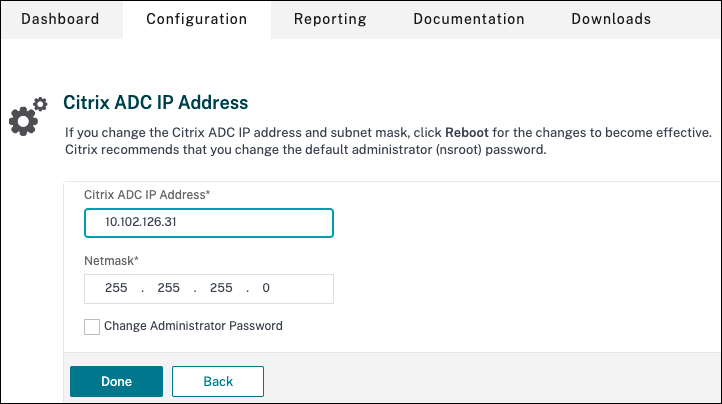
Endereço IP de Gerenciamento do Citrix ADC (NSIP) para acessar o console do Citrix ADC. Para obter detalhes, consulte Configurando o endereço NSIP.
-
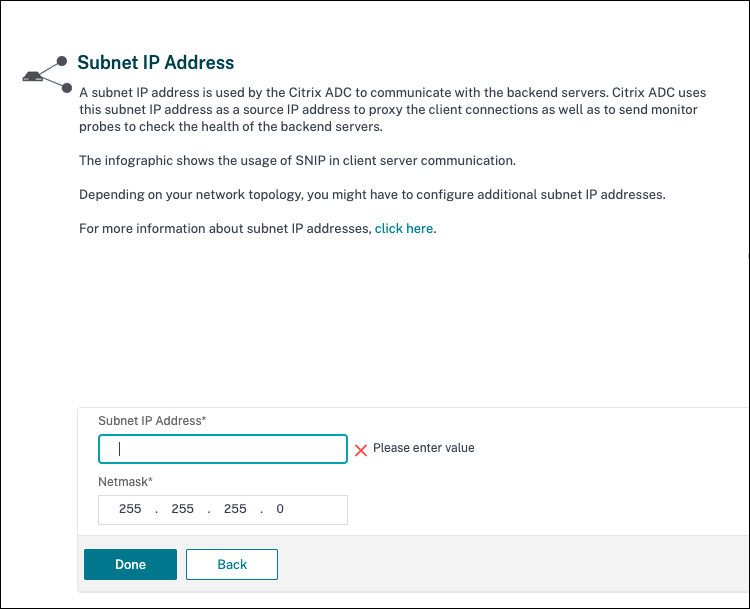
Endereço IP de sub-rede (SNIP) para habilitar a comunicação entre o dispositivo Citrix ADC e os servidores de back-end. Para obter detalhes, consulte Configuring Subnet IP Addresses.
-
Endereço IP virtual do Citrix Gateway e endereço IP virtual do balanceador de carga para fazer login no dispositivo ADC para o lançamento da sessão. Para obter detalhes, consulte Create a virtual server.
-
-
Os modos e recursos necessários no dispositivo Citrix ADC estão habilitados.
-
Para habilitar os modos, na GUI do Citrix ADC, vá para System > Settings > Configure Mode.
-
Para habilitar os recursos, na GUI do Citrix ADC, vá para System > Settings > Configure Basic Features.
-
-
As configurações relacionadas a certificados estão concluídas.
-
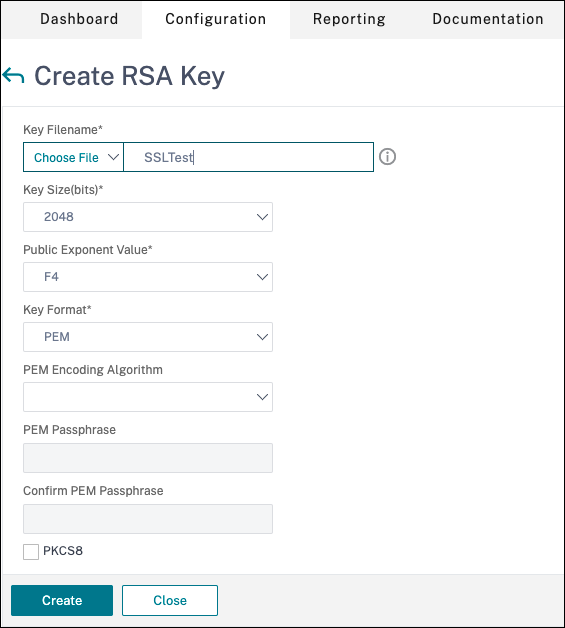
A Solicitação de Assinatura de Certificado (CSR) é criada. Para obter detalhes, consulte Create a certificate.
-
Os certificados de servidor e CA e os certificados raiz são instalados. Para obter detalhes, consulte Install, link, and updates.
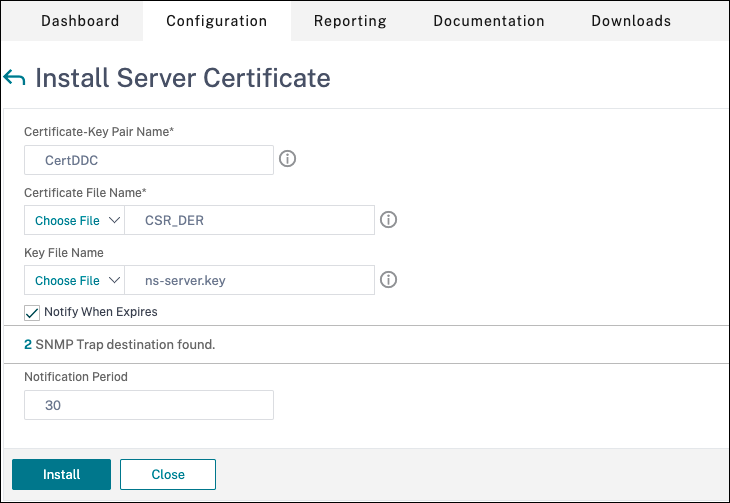
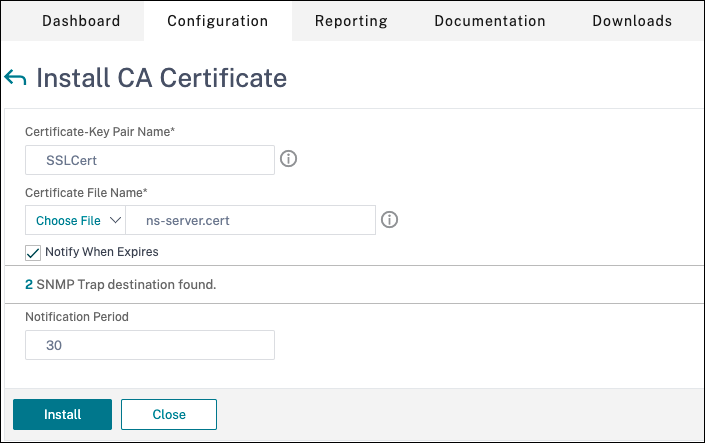
-
Um Citrix Gateway foi criado para o Citrix Virtual Desktops. Teste a conectividade clicando no botão Testar Conectividade STA para confirmar que os servidores virtuais estão online. Para obter detalhes, consulte Configurando o Citrix ADC para Citrix Virtual Apps and Desktops.
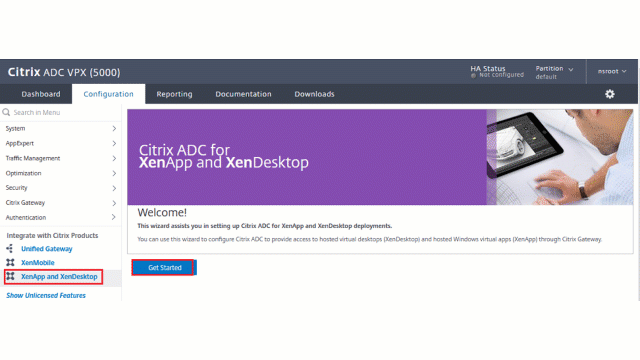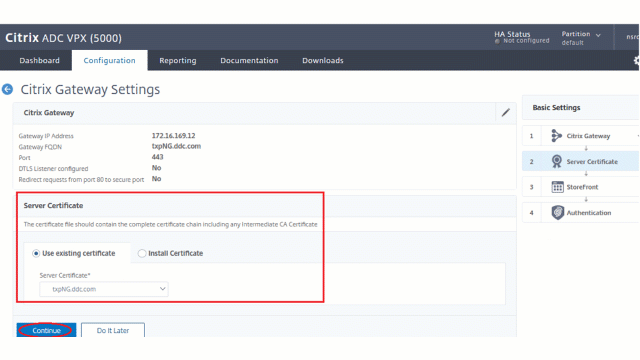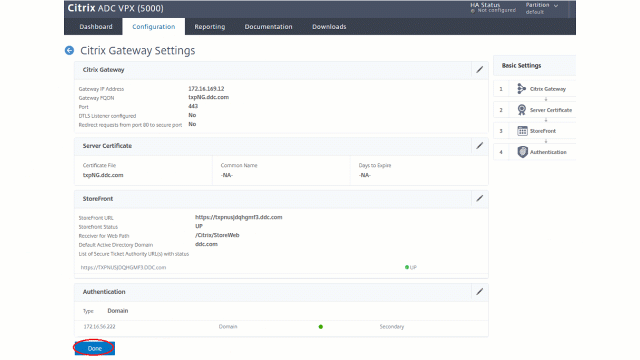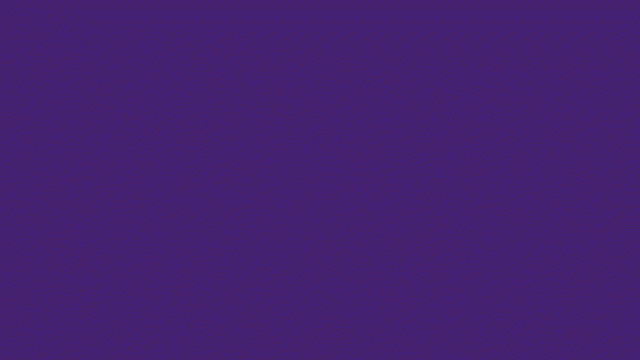
-
-
-
Adicione uma ação de reescrita. Para obter detalhes, consulte Configuring a Rewrite Action.
-
Vá para AppExpert > Rewrite > Actions.
-
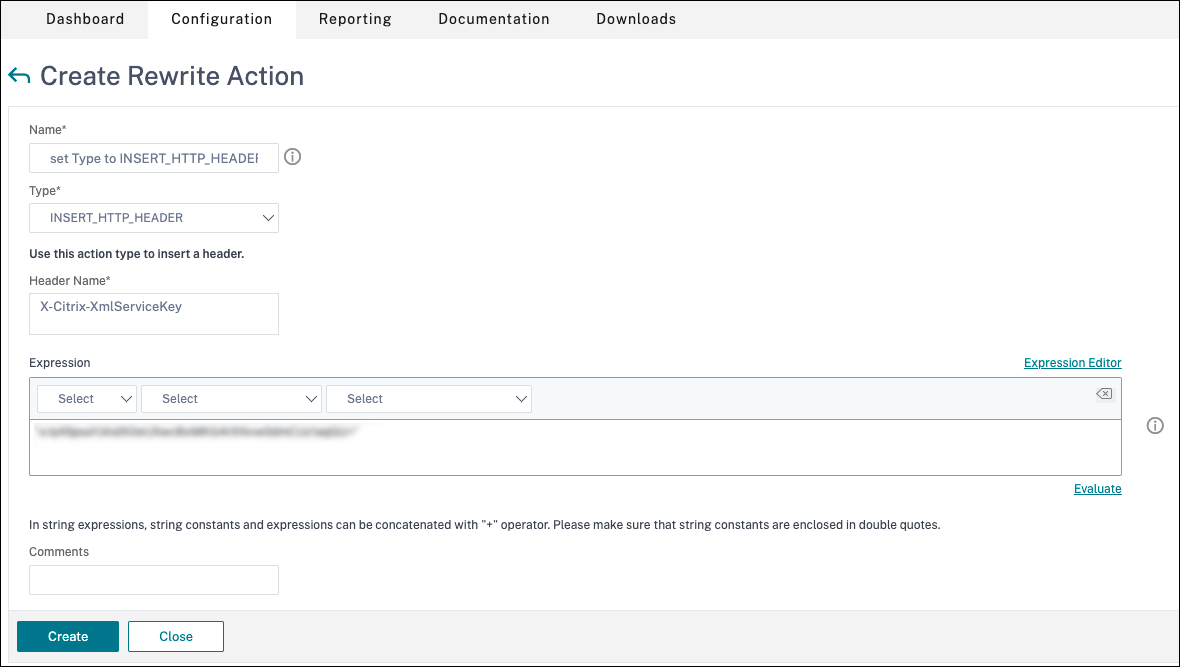
Clique em Adicionar para adicionar uma nova ação de reescrita. Você pode nomear a ação como "set Type to INSERT_HTTP_HEADER".
-
Em Tipo, selecione INSERT_HTTP_HEADER.
-
Em Nome do Cabeçalho, insira X-Citrix-XmlServiceKey.
-
Em Expressão, adicione
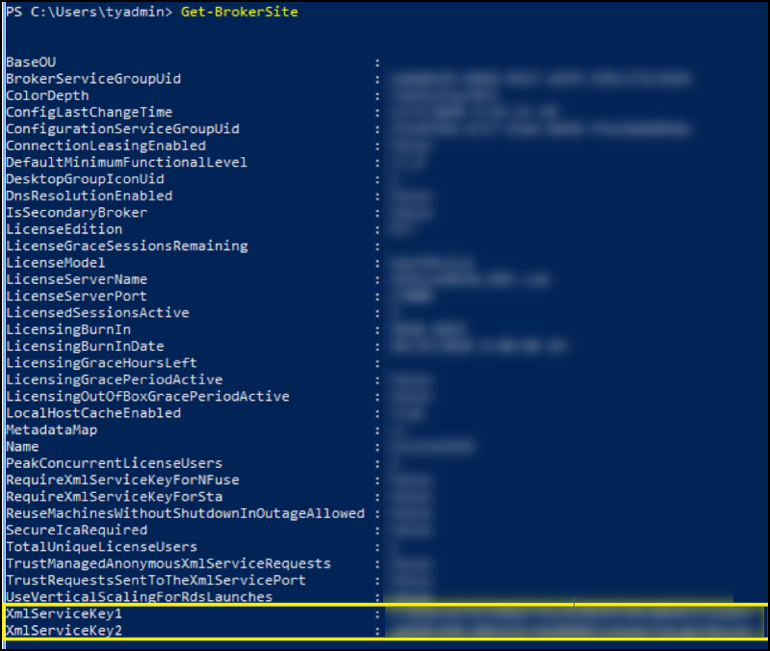
<XmlServiceKey1 value>com as aspas. Você pode copiar o valor de XmlServiceKey1 da sua configuração do Desktop Delivery Controller™.
-
-
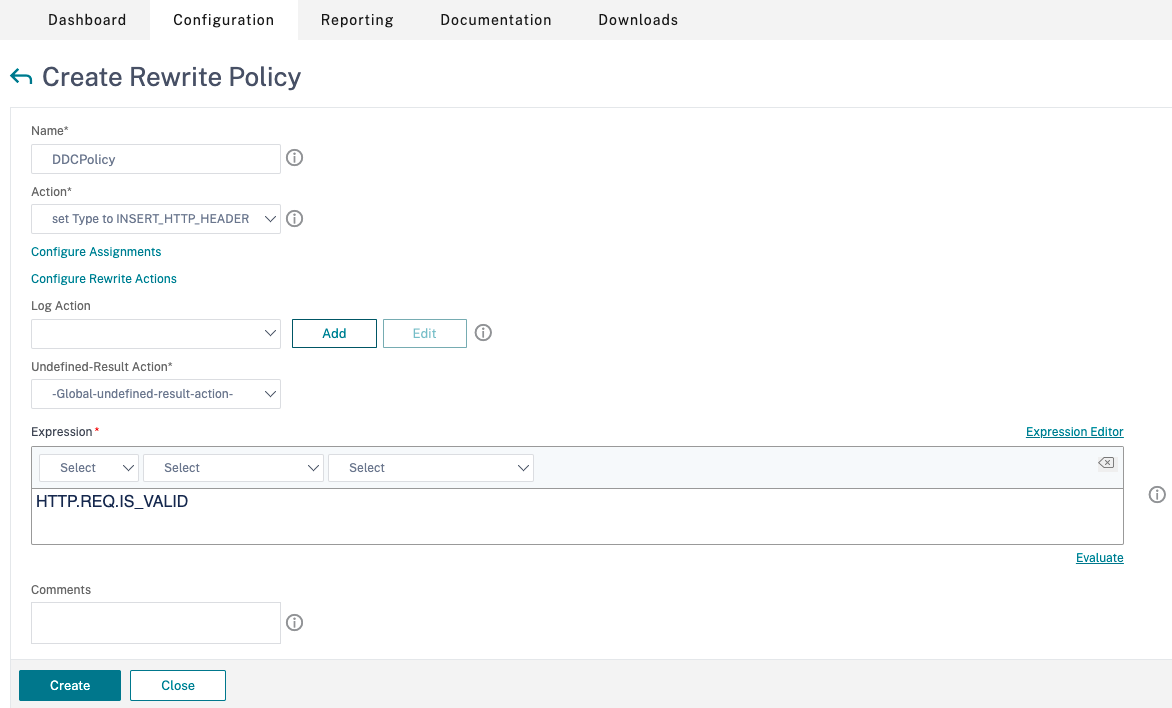
Adicione uma política de reescrita. Para obter detalhes, consulte Configurando uma Política de Reescrita.
-
Vá para AppExpert > Rewrite > Policies.
-
Clique em Adicionar para adicionar uma nova política.
-
Em Ação, selecione a ação criada na etapa anterior.
-
Em Expressão, adicione HTTP.REQ.IS_VALID.
-
Clique em OK.
-
-
Configure o balanceamento de carga. Você deve configurar um servidor virtual de balanceamento de carga por servidor STA. Caso contrário, as sessões não serão iniciadas.Para obter detalhes, consulte Configurar balanceamento de carga básico.
-
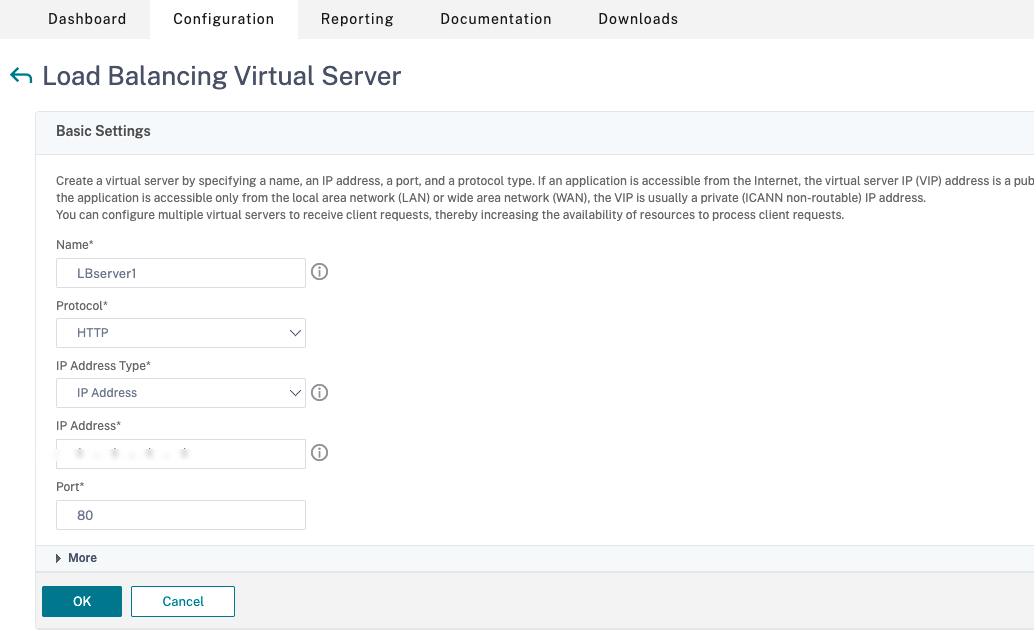
Crie um servidor virtual de balanceamento de carga.
-
Vá para Gerenciamento de Tráfego > Balanceamento de Carga > Servidores.
-
Na página Servidores Virtuais, clique em Adicionar.
-
Em Protocolo, selecione HTTP.
-
Adicione o endereço IP virtual de balanceamento de carga e em Porta selecione 80.
-
Clique em OK.
-
-
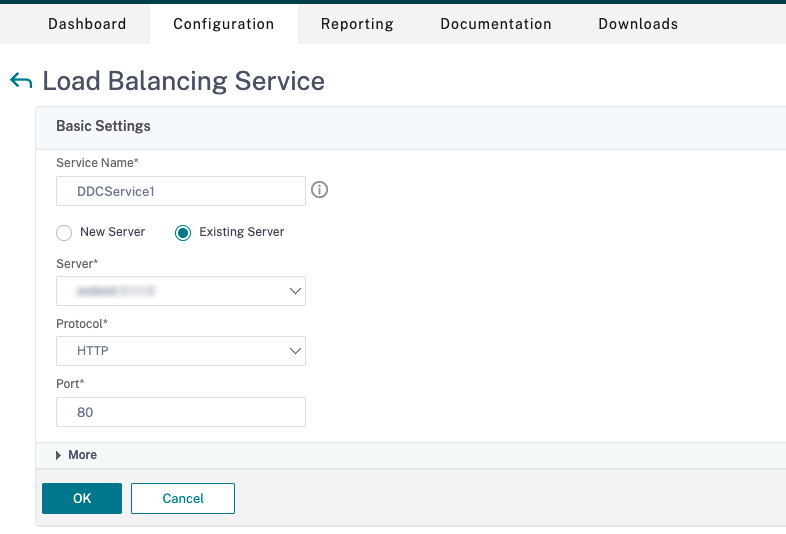
Crie um serviço de balanceamento de carga.
-
Vá para Gerenciamento de Tráfego > Balanceamento de Carga > Serviços.
-
Em Servidor Existente, selecione o servidor virtual criado na etapa anterior.
-
Em Protocolo, selecione HTTP e em Porta selecione 80.
-
Clique em OK e, em seguida, clique em Concluído.
-
-
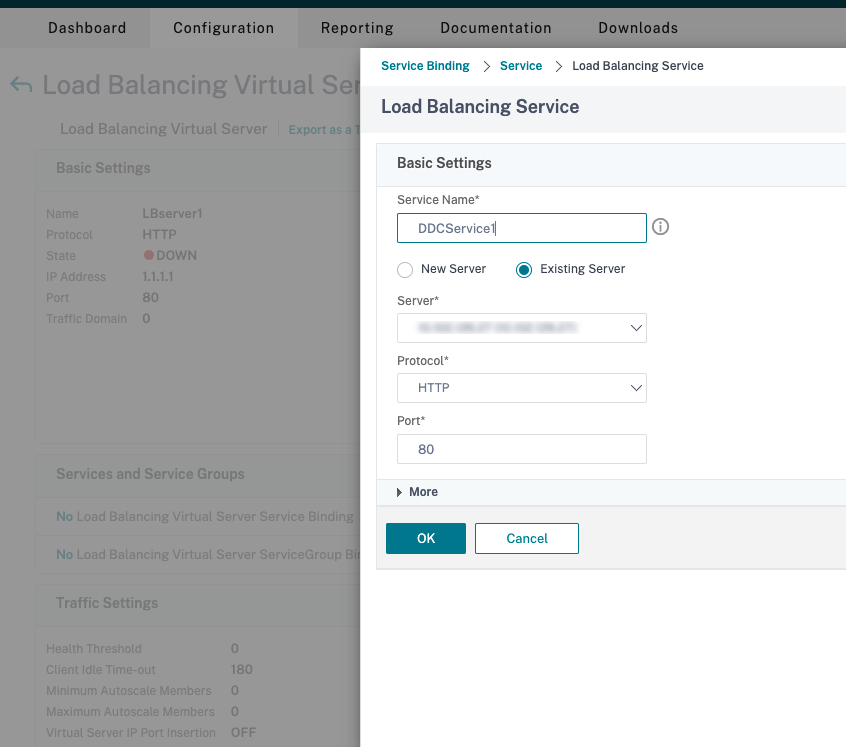
Vincule o serviço ao servidor virtual.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
Em Serviços e Grupos de Serviço, clique em Nenhuma Vinculação de Serviço de Servidor Virtual de Balanceamento de Carga.
-
Em Service Binding, selecione o serviço criado anteriormente.
-
Clique em Vincular.
-
-
Vincule a política de reescrita criada anteriormente ao servidor virtual.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
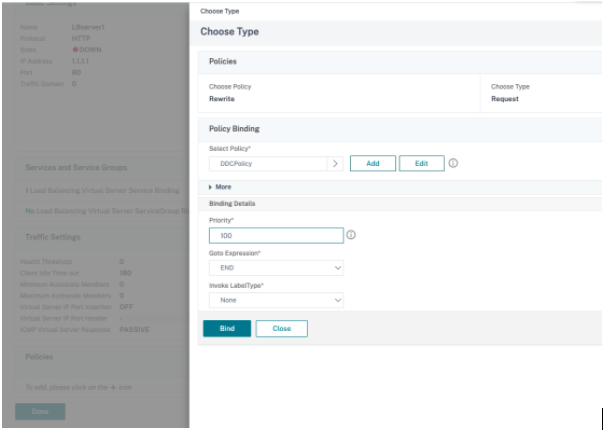
Em Configurações Avançadas, clique em Políticas, e, em seguida, na seção Políticas, clique em +.
-
Em Escolher Política, selecione Reescrever e em Escolher Tipo, selecione Solicitação.
-
Clique em Continuar.
-
Em Selecionar Política, selecione a política de reescrita criada anteriormente.
-
Clique em Vincular.
-
Clique em Concluído.
-
-
Configure a persistência para o servidor virtual, se necessário.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
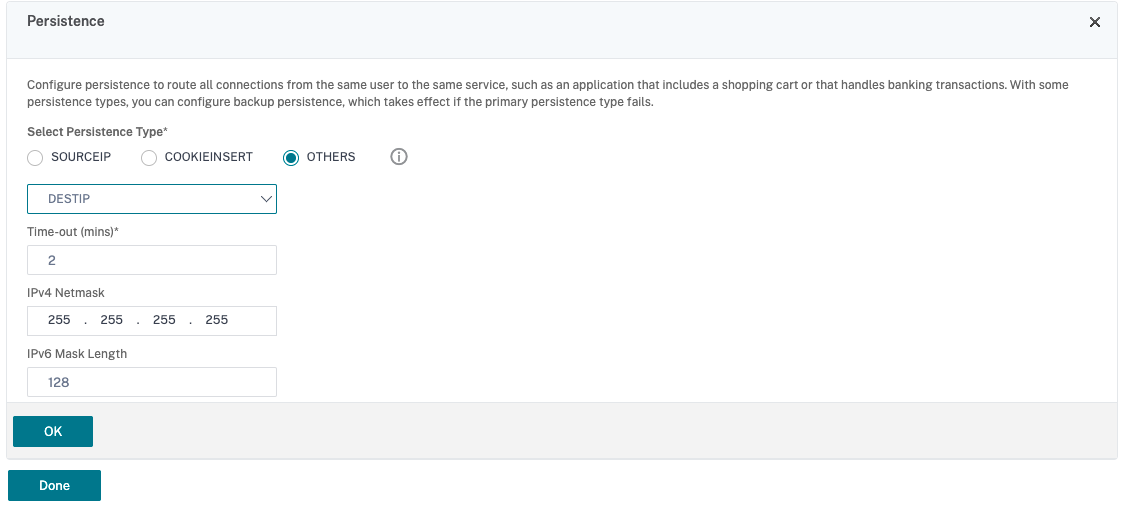
Em Configurações Avançadas, clique em Persistência.
-
Selecione o tipo de persistência como Outros.
-
Selecione DESTIP para criar sessões de persistência com base no endereço IP do serviço selecionado pelo servidor virtual (o endereço IP de destino)
-
Em Máscara de Rede IPv4, adicione a máscara de rede igual à do DDC.
-
Clique em OK.
-
-
Repita estas etapas para o outro servidor virtual também.
-
Alterações de configuração se o dispositivo Citrix ADC já estiver configurado com Citrix Virtual Desktops™
Se você já configurou o dispositivo Citrix ADC com Citrix Virtual Desktops, então, para usar o recurso Secure XML, você deve fazer as seguintes alterações de configuração.
-
Antes do lançamento da sessão, altere a URL da Autoridade de Ticket de Segurança do gateway para usar os FQDNs dos servidores virtuais de balanceamento de carga.
-
Certifique-se de que o parâmetro
TrustRequestsSentToTheXmlServicePortesteja definido como False. Por padrão, o parâmetroTrustRequestsSentToTheXmlServicePorté definido como False. No entanto, se o cliente já configurou o Citrix ADC para Citrix Virtual Desktops, então oTrustRequestsSentToTheXmlServicePorté definido como True.
-
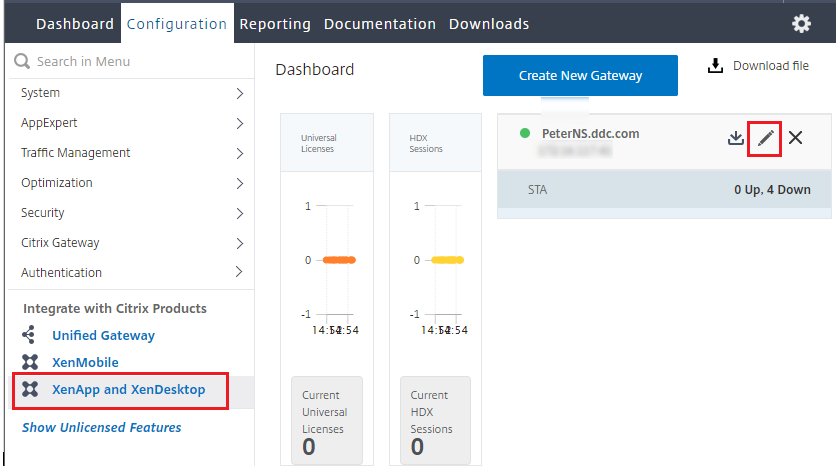
Na GUI do Citrix ADC, vá para Configuração > Integrar com Produtos Citrix e clique em XenApp and XenDesktop®.
-
Selecione a instância do gateway e clique no ícone de edição.
-
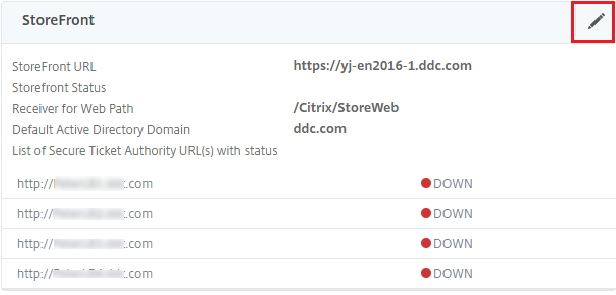
No painel StoreFront, clique no ícone de edição.
-
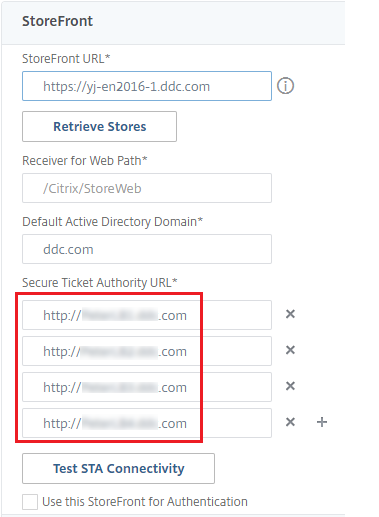
Adicione a URL da Secure Ticket Authority.
-
Se o recurso Secure XML estiver ativado, a URL do STA deve ser a URL do serviço de balanceamento de carga.
-
Se o recurso XML Seguro estiver desabilitado, a URL do STA deve ser a URL do STA (endereço do DDC) e o parâmetro
TrustRequestsSentToTheXmlServicePortno DDC deve ser definido como True.
-