
集成 Exchange 服务器 或 IBM Notes Traveler 服务器
为使 Secure Mail 与您的邮件服务器保持同步,请将 Secure Mail 与位于内部网络中或 Citrix Gateway 后面的 Exchange Server 或 IBM Notes Traveler Server 集成。
-
要为 Secure Mail 配置后台服务,请参阅:Secure Mail 的后台服务。
-
要为 Secure Mail 配置 IBM Notes Traveler 服务器,请参阅:为 Secure Mail 配置 IBM Notes Traveler 服务器。
重要:
Secure Notes 和 Secure Tasks 也可进行同步。但请注意,Secure Notes 和 Secure Tasks 已于 December 31, 2018 达到生命周期终止 (EOL) 状态。有关详细信息,请参阅EOL 和已弃用的应用程序。
-
要同步适用于 iOS 的 Secure Notes,请将其与 Exchange Server 集成。
-
要同步适用于 Android 的 Secure Notes 和 Secure Tasks,请使用适用于 Android 的 Secure Mail 帐户。
将 Secure Mail、Secure Notes 和 Secure Tasks 添加到 Citrix Endpoint Management(以前称为 XenMobile)时,请按照后台服务配置的 MDX 应用程序策略 中所述配置 MDX 策略。
注意:
适用于 Android 和 iOS 的 Secure Mail 支持为 Notes Traveler Server 指定的完整路径。例如:
https://mail.example.com/traveler/Microsoft-Server-ActiveSync。
不再需要为 Traveler Server 使用网站替换规则配置 Domino Directory。
为安全邮件配置 IBM Notes Traveler Server
在 IBM Notes 环境中,必须在部署 Secure Mail 之前配置 IBM Notes Traveler 服务器。本节将展示此配置的部署图以及系统要求。
重要提示:
如果您的 Notes Traveler 服务器使用 SSL 3.0,请注意 SSL 3.0 包含一个名为降级旧版加密填充提示 (POODLE) 攻击的漏洞,这是一种中间人攻击,会影响任何使用 SSL 3.0 连接到服务器的应用程序。为解决 POODLE 攻击引入的漏洞,Secure Mail 默认禁用 SSL 3.0 连接,并使用 TLS 1.0 连接到服务器。因此,Secure Mail 无法连接到使用 SSL 3.0 的 Notes Traveler 服务器。有关建议的解决方法,请参阅(/zh-cn/citrix-secure-mail/exchange-ibm.html#configuring-ssltls-security-level)中的“配置 SSL/TLS 安全级别”部分。
在 IBM Notes 环境中,您必须在部署 Secure Mail 之前配置 IBM Notes Traveler 服务器。
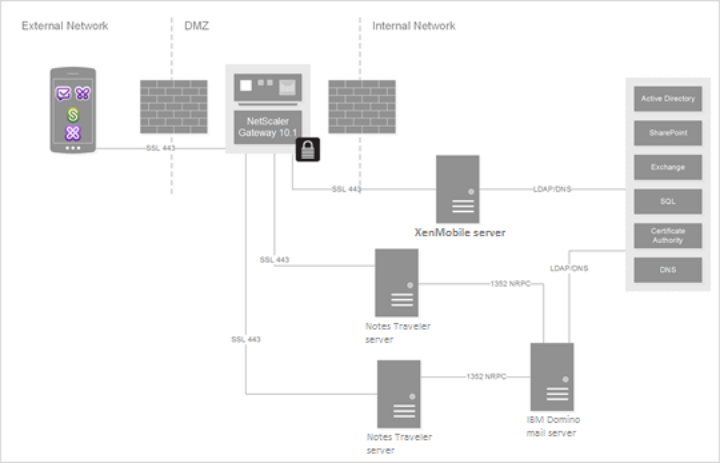
下图显示了示例部署中 IBM Notes Traveler 服务器和 IBM Domino 邮件服务器的网络位置。
系统要求
基础架构服务器要求
-
IBM Domino 邮件服务器 9.0.1
-
IBM 诺茨 特拉维勒 9.0.1
身份验证协议
-
Domino 数据库
-
Lotus Notes 身份验证协议
-
轻量级目录身份验证协议
端口要求
-
Exchange:默认 SSL 端口为 443。
-
IBM Notes: 端口 443 支持 SSL。默认情况下,端口 80 支持非 SSL。
配置 SSL/TLS 安全级别
Citrix 对 Secure Mail 进行了修改,以解决 POODLE 攻击引入的漏洞,如前述重要说明中所述。因此,如果您的 Notes Traveler Server 使用 SSL 3.0 来启用连接,建议的解决方法是在 IBM Notes Traveler Server 9.0 上使用 TLS 1.2。
IBM 发布了一个补丁,以防止在 Notes Traveler 安全服务器到服务器通信中使用 SSL 3.0。该补丁于 2014 年 11 月发布,作为以下 Notes Traveler 服务器版本的临时修复更新:9.0.1 IF7、9.0.0.1 IF8 和 8.5.3 Upgrade Pack 2 IF8(并将包含在所有未来的版本中)。
作为替代解决方法,当您将 Secure Mail 添加到 Endpoint Management 时,请将“连接安全级别”策略更改为 SSLv3 和 TLS。
下表根据“连接安全级别”策略值,按操作系统指示 Secure Mail 支持的协议。您的邮件服务器也必须能够协商该协议。
下表显示了当连接安全级别为 SSLv3 和 TLS 时 Secure Mail 支持的协议。
| 操作系统类型 | 安全套接字层版本3 | TLS |
|---|---|---|
| iOS 9 及更高版本 | 否 | 是 |
| 早于 Android M | 是 | 是 |
| 安卓 M 和 安卓 N | 是 | 是 |
| 安卓 O | 否 | 是 |
下表显示了当连接安全级别为 TLS 时 Secure Mail 支持的协议。
| 操作系统类型 | 安全套接字层v3 | TLS |
|---|---|---|
| iOS 9 及更高版本 | 否 | 是 |
| 早于 Android M 的版本 | 否 | 是 |
| Android M 版本和 Android N 版本 | 否 | 是 |
| Android O 版本 | 否 | 是 |
配置 Notes Traveler 服务器
以下信息对应于 IBM Domino Administrator 客户端中的配置页面。
-
安全性: Internet 身份验证设置为“更少的名称变体,更高的安全性”。此设置用于在 LDAP 身份验证协议中将 UID 映射到 AD 用户 ID。
-
NOTES.INI 设置: 添加 NTS_AS_ENFORCE_POLICY=false。这允许 Endpoint Management 而非 Traveler 管理 Secure Mail 策略。此设置可能与当前客户部署冲突,但会简化 Endpoint Management 部署中设备的管理。
-
同步协议: Secure Mail 目前不支持 IBM Notes 上的 SyncML 和移动设备同步。Secure Mail 通过内置于 Traveler 服务器中的 Microsoft ActiveSync 协议同步邮件、日历和联系人项目。如果 SyncML 被强制作为主要协议,Secure Mail 将无法通过 Traveler 基础架构连接。
-
Domino 目录配置 - Web Internet 站点: 覆盖 /traveler 的会话身份验证以禁用基于表单的身份验证。