
适用于 iOS 和 Android 的本地 Exchange 混合现代身份验证支持
混合现代身份验证 (HMA) 是一种用户身份管理解决方案,它采用更安全的用户身份验证和授权方法。它现在可用于 Exchange Server 本地混合部署。
HMA 是一种基于 OAuth 令牌的身份验证,使用用户名和密码。它允许本地邮箱用户使用 OAuth 令牌访问本地 Exchange。OAuth 令牌从云端获取。使用现代身份验证管理用户身份为管理员提供了许多不同的工具来保护资源,并为本地 Exchange 提供了更安全的身份管理方法。
有关 HMA 的更多信息,请参阅 宣布推出适用于本地 Exchange 的混合现代身份验证。
MDX 策略中所需的更改
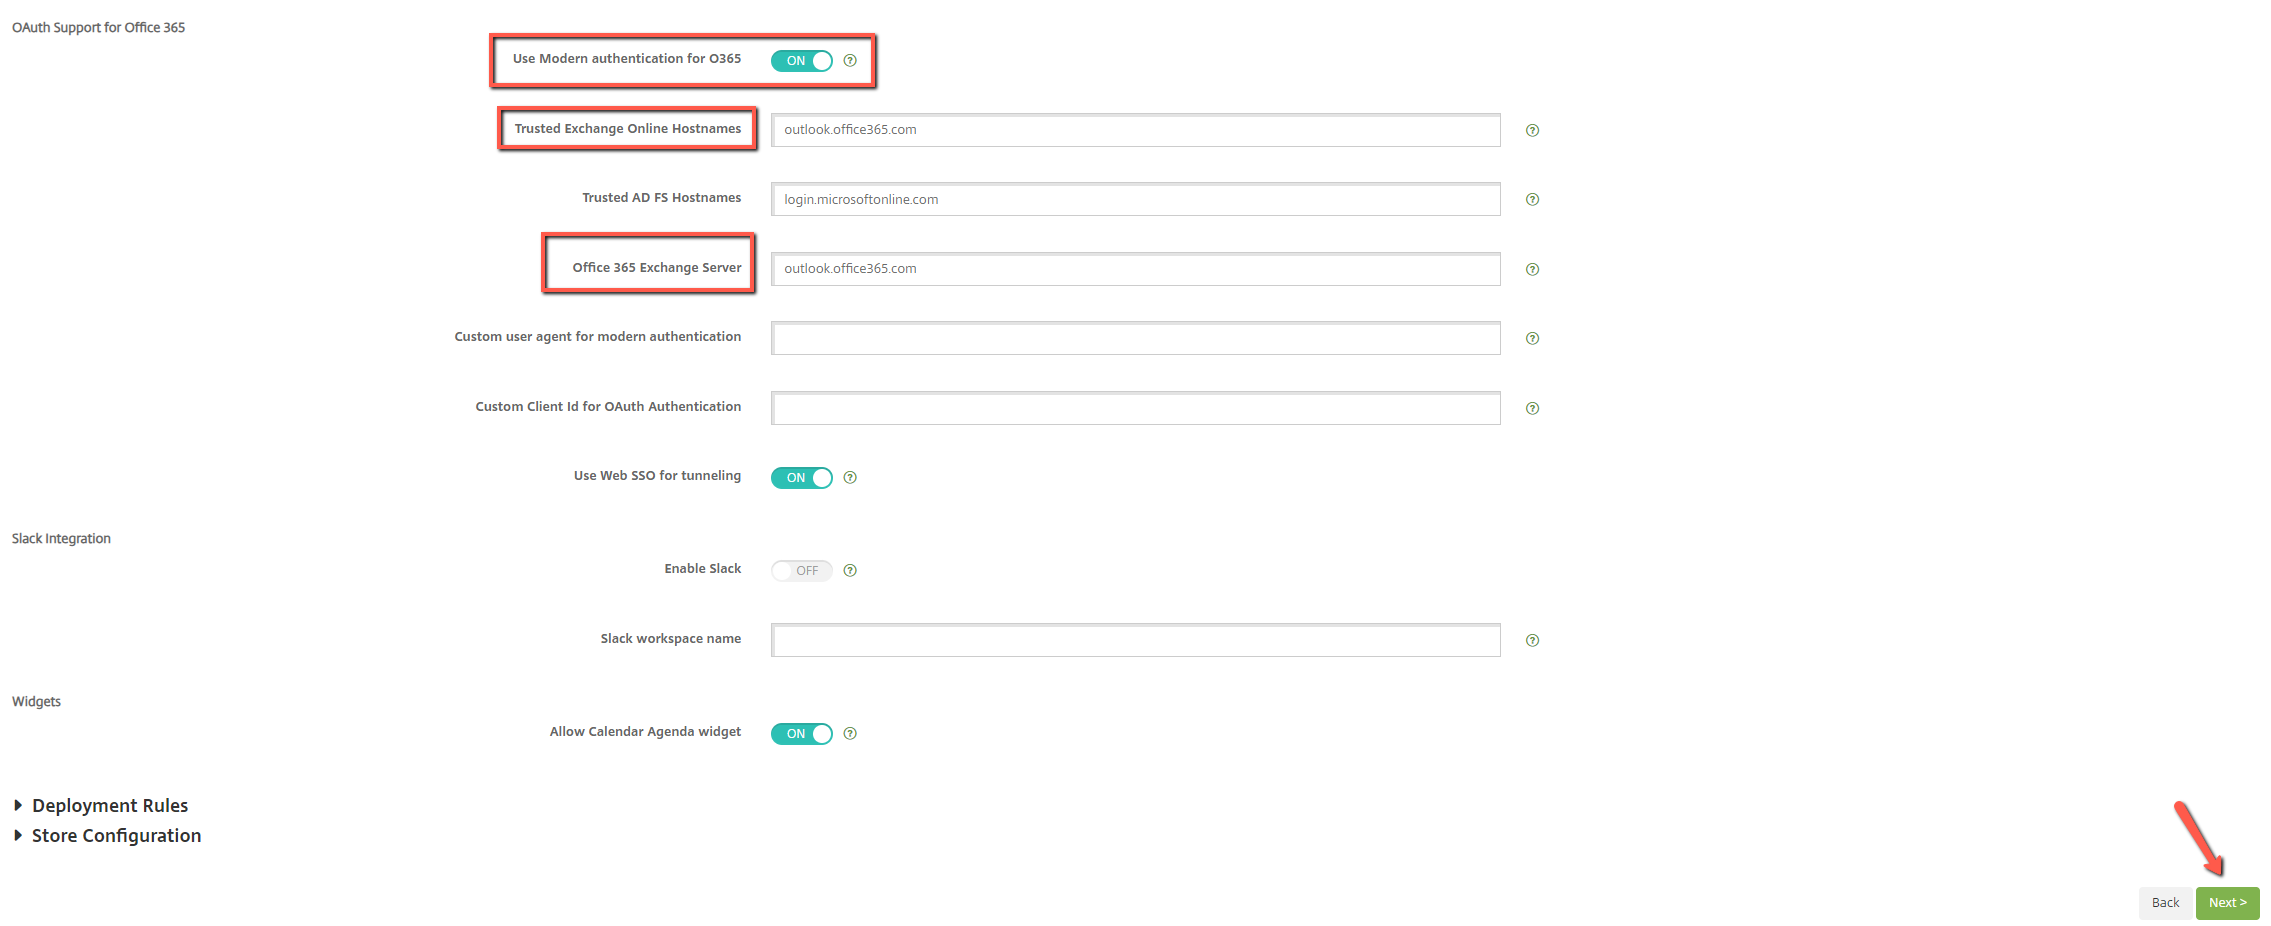
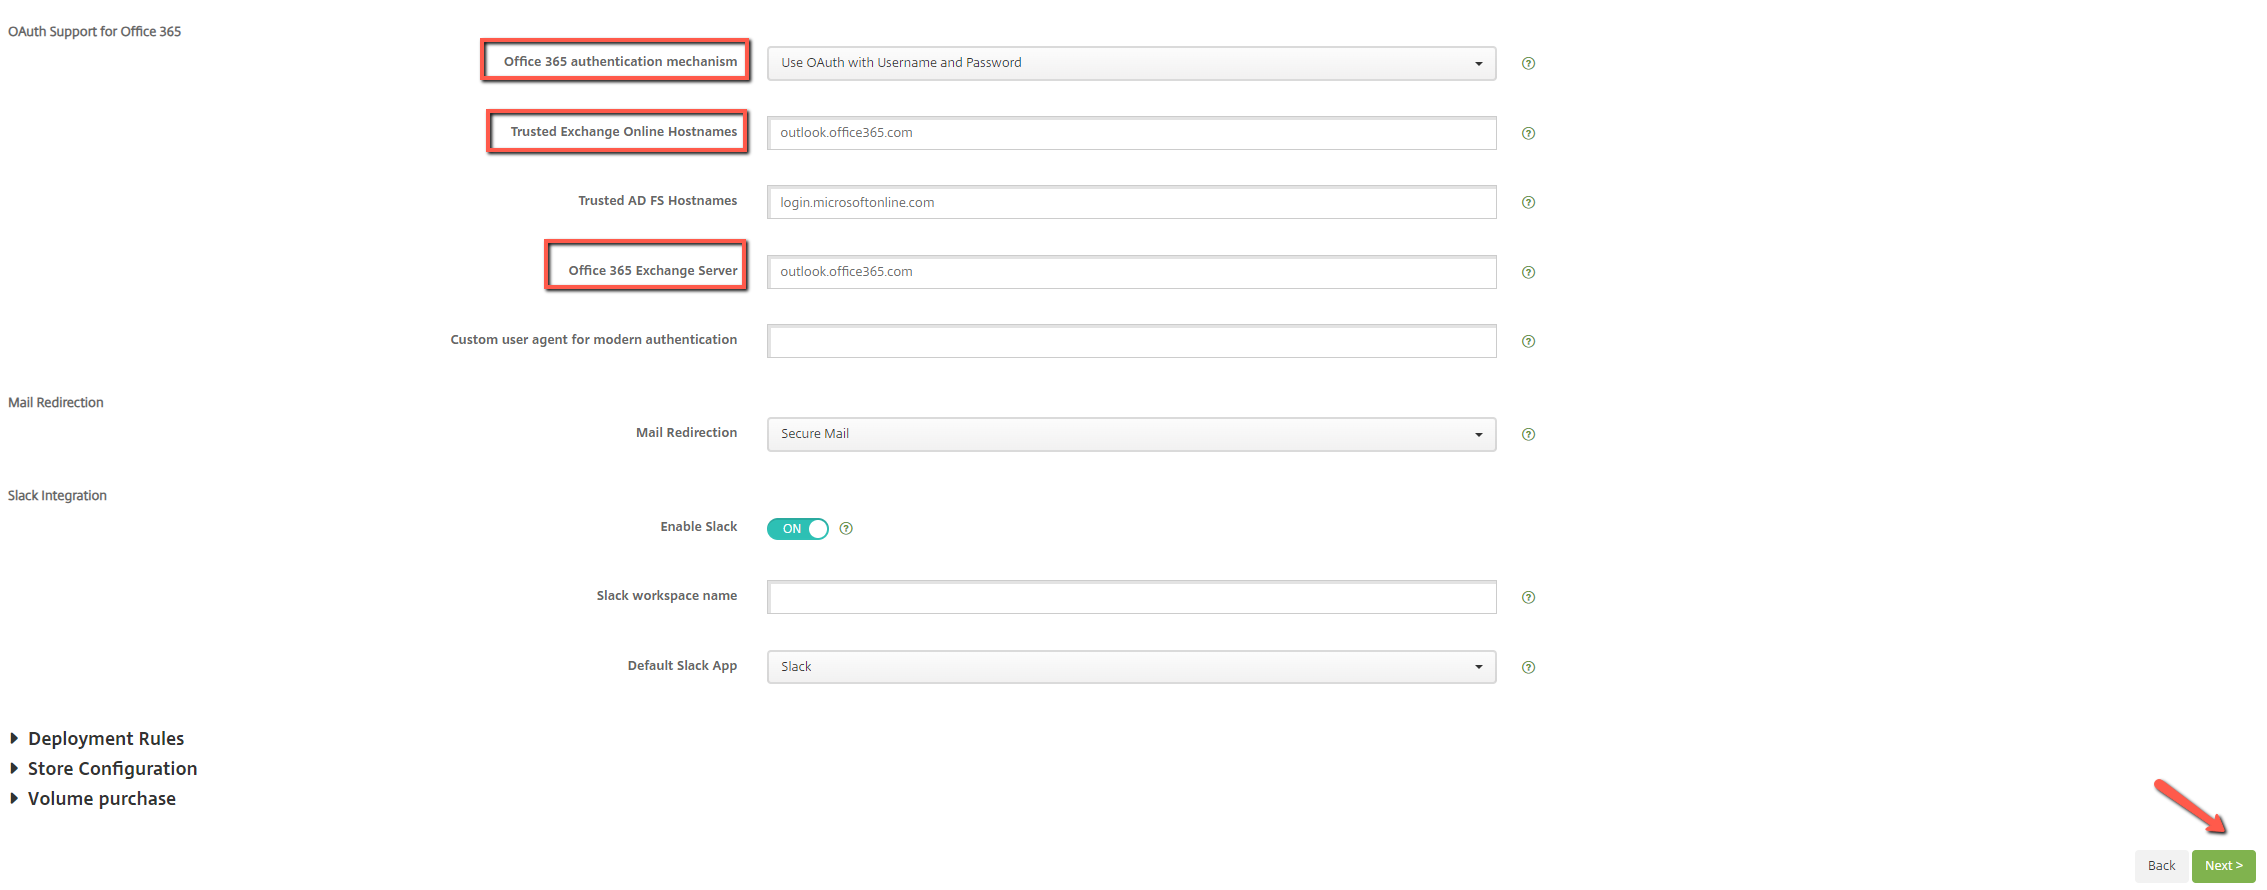
要使 HMA 在 Secure Mail iOS 和 Android 上运行,请在 MDX 策略的“OAuth Support for Office 365”部分下执行以下更改:
-
对于 Android,启用使用 O365 现代身份验证选项。 对于 iOS,将Office 365 身份验证机制设置为使用 OAuth 和用户名密码。
-
在“Trusted Exchange Online Hostnames”文本字段中输入客户的本地 Exchange URL。
-
在“Office 365 Exchange Server”文本字段中输入客户的本地 Exchange URL。
-
单击“Next”。
注意:在对 MDX 策略进行上述更改之前,请确保 Exchange 上的 HMA 设置已启用。否则,请禁用“Use Modern authentication for O365”选项。
Android 中的Office 365 的 OAuth 支持部分:
iOS 中的“OAuth Support for Office 365”部分:
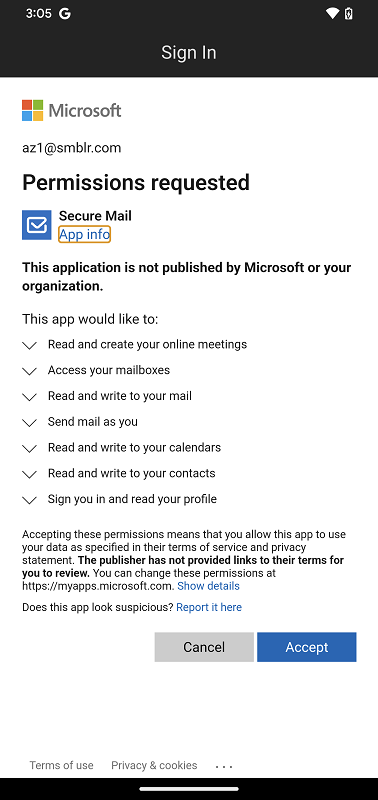
首次用户成功登录后,将显示以下同意页面。单击接受。
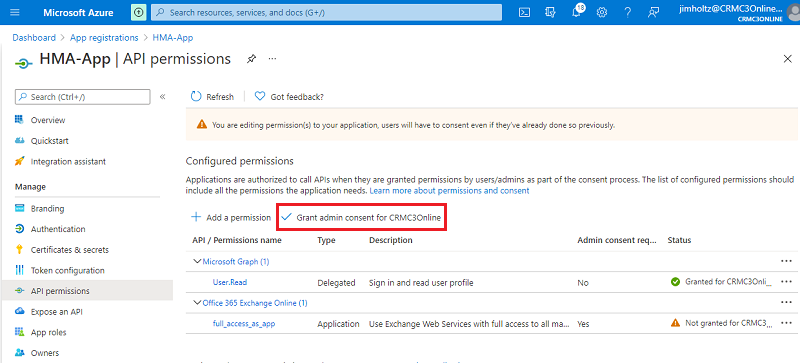
可选:要停止显示此同意页面,请执行以下步骤:
-
打开 Microsoft Azure 门户。
-
从仪表板导航到应用注册 > HMA-App。
-
在已配置的权限部分下,启用授予 CRMC3Online 的管理员同意选项。
限制
-
要从 HMA 切换到基本授权,您必须删除现有帐户并在 Secure Mail 上重新创建新帐户。
-
如果 MDX 策略和 Exchange 策略不匹配,用户将无法登录 Secure Mail。