
Secure Mail 的 iOS 和 Android 功能
本文介绍了 Secure Mail 支持的 iOS 和 Android 功能。
支持 Azure 政府云计算
Secure Mail 支持 Azure Active Directory 租户上用于现代身份验证 (OAuth) 的政府云计算 (GCC) High。Secure Mail 已注册为 GCC High 上的一个端点,以满足 Microsoft 对所有 GCC High 服务的强制要求。有关详细信息,请参阅 Microsoft 365 Government 中 Azure Active Directory 的新增功能。
通过此更改,您将被路由到 Azure Active Directory 租户上的 GCC High 进行身份验证。管理员需要允许 Secure Mail 在 Azure Active Directory 租户上拥有权限。
先决条件
确保 Azure Active Directory 的全局管理员执行以下操作:
-
在您的设备上下载最新版本的 Secure Mail。
-
在 Secure Mail 应用程序上配置您的 Exchange 帐户,并允许 Azure Active Directory 上的应用程序权限,以便所有用户登录。请参阅以下屏幕。
注意:
这些步骤仅适用于全局管理员,作为一次性要求。一旦应用程序获得访问权限,您就可以直接从 App Store 升级。
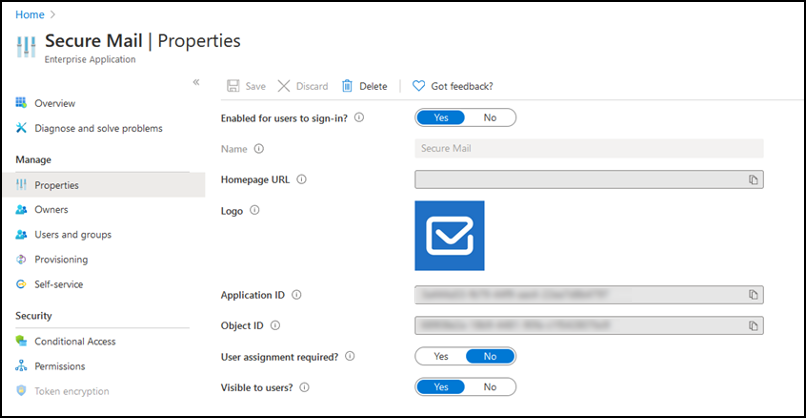
升级后
升级后,刷新令牌过期后会提示您重新授权,这会将您重定向到 Azure AD 上的 GCC High。验证上述工作流程,以确保授权请求已发送到 Azure AD 上的 GCC High。
您可以通过以下方式之一验证工作流程:
-
应用程序名称为 Secure Mail-GCC High 的 Secure Mail 会显示在您的 Azure Active Directory 租户的登录页面上。
-
检查 Secure Mail 日志以确认重新身份验证后重定向是否通过
<https://login.microsoftonline.us>发生。
支持 ICS 文件
在 Secure Mail 中,您可以预览作为附件收到的 ICS 文件,并将其作为事件导入到您的日历中。
Secure Mail 中的联系人图片
在 Secure Mail 中,当您在电子邮件或会议邀请中添加收件人时,可以查看联系人图片。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章 显示您的联系人图片。
管理您的动态
在 Secure Mail 中,您现在可以根据您的要求组织您的 动态 卡片。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章 整理您的电子邮件。
使用 Office 365 Exchange Server 策略定义 Office 365 服务器地址
在 Secure Mail 中,在“Office 365 的 OAuth 支持”部分下添加了一个名为 Office 365 Exchange Server 的新策略。通过此策略,您可以定义云上存在的 Office 365 邮箱的主机名。此策略还支持政府机构使用 Office 365。主机名是一个单一值,例如 outlook.office365.com。默认值为 outlook.office365.com。
支持加密管理
加密管理允许您使用现代设备平台安全性,同时确保设备保持足够的状态以有效使用平台安全性。通过使用加密管理,您可以消除本地数据加密冗余,因为文件系统加密由 iOS 或 Android 平台提供。要启用此功能,管理员必须在 Citrix Endpoint Management™ 控制台中将 加密类型 MDX 策略配置为 带合规性强制的平台加密。
要使用加密管理功能,请在 Citrix Endpoint Management 控制台中,将 加密类型 策略设置为 带合规性强制的平台加密。这将启用加密管理,并且用户设备上所有现有的加密应用程序数据将无缝转换为由设备而非 MDX 加密的状态。在此转换期间,应用程序会暂停以进行一次性数据迁移。迁移成功后,本地存储数据加密的责任将从 MDX 转移到设备平台。MDX 会在每次应用程序启动时继续检查设备的合规性。此功能在 MDM + MAM 和仅 MAM 环境中均可使用。
当您将 加密类型 策略设置为 带合规性强制的平台加密 时,新策略将取代您现有的 MDX 加密。
有关 Secure Mail 的加密管理 MDX 策略的详细信息,请参阅以下内容中的“加密”部分:
-
适用于 Android 移动生产力应用的 MDX 策略(/zh-cn/mobile-productivity-apps/administrator-tasks/policies-android.html#encryption)
-
适用于 iOS 移动生产力应用的 MDX 策略(/zh-cn/mobile-productivity-apps/administrator-tasks/policies-ios.html)
当设备不符合最低合规性要求时,不合规设备行为策略允许您选择要执行的操作:
-
允许应用 – 允许应用正常运行。
-
警告后允许应用 – 警告用户应用不符合最低合规性要求,并允许应用运行。这是默认值。
-
阻止应用 – 阻止应用运行。
运行 iOS 的设备
以下条件决定设备是否符合运行 iOS 的设备的最低合规性要求:
-
iOS 10 - 应用运行的操作系统版本大于或等于指定版本。
-
调试器访问 - 应用未启用调试。
-
越狱设备 - 应用未在越狱设备上运行。
-
设备密码 - 设备密码为开。
-
数据共享 - 应用未启用数据共享。
运行 Android 的设备
以下条件决定设备是否符合运行 Android 的设备的最低合规性要求:
-
Android SDK 24 (Android 7 牛轧糖) - 应用程序运行的操作系统版本大于或等于指定版本。
-
调试器访问 - 应用程序未启用调试功能。
-
已 Root 设备 - 应用程序未在已 Root 设备上运行。
-
设备锁定 - 设备密码为 ON。
-
设备已加密 - 应用程序正在加密设备上运行。
支持响应式电子邮件
Secure Mail 已优化以提供响应式电子邮件。以前,包含大型表格或图像的电子邮件内容会错误呈现。此功能可使电子邮件内容在所有受支持的设备上更具可读性,无论电子邮件格式和大小如何。
拖放日历事件
在 Secure Mail 中,您可以通过拖放事件来更改现有日历事件的时间。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:更改日历事件时间。
管理您的源
在 Secure Mail 中,您现在可以根据自己的要求组织 Feed 卡。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:整理您的电子邮件。
自动前进
在 Secure Mail 中,当您在“对话”中删除邮件时,可以选择返回到哪封邮件。要使用此功能,请导航到“设置 > 自动前进”。然后,从可用选项中选择您的偏好。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:删除并自动前进到“对话”中的电子邮件。
草稿文件夹自动同步
草稿文件夹会自动同步,您的草稿可在所有设备上使用。此功能适用于运行 Office 365 或 Exchange Server 2016 及更高版本的设备。
注意:
如果您的 Secure Mail 草稿包含附件,则附件不会同步到服务器。
有关此功能的用户帮助文档(包括视频),请参阅 Citrix 用户帮助中心文章 草稿文件夹自动同步。
在 MDM + MAM 模式下使用 Microsoft Intune 时支持单点登录
对于运行 iOS 的设备:
要使用此功能,请确保您的设备上已安装 Microsoft Authenticator 应用。有关安装 Microsoft Authenticator 应用的更多信息,请参阅 Docs.microsoft.com 上的 下载并安装 Microsoft Authenticator 应用。
对于运行 Android 的设备:
要使用此功能,请确保您的设备上已安装 Intune 公司门户应用。登录 Intune 公司门户应用后,您无需使用凭据在 Secure Mail 中重新进行身份验证即可在 MDM + MAM 模式下使用 SSO。
联系人功能增强
在 Secure Mail 中,当您点击“联系人”并选择一个联系人时,该联系人的详细信息将显示在“联系人”选项卡下。当您点击“组织”选项卡时,将显示组织层次结构详细信息,例如“经理”、“直接下属”和“同事”。当您点击屏幕右上角的更多图标时,将显示以下选项:
-
编辑
-
添加到 VIP
-
取消
在“组织”选项卡中,您可以点击“经理”、“直接下属”或“同事”右侧的更多图标。此操作允许您创建电子邮件或日历事件。电子邮件或 日历事件的“收件人:”字段将自动填充“经理”、“直接下属”或“同事”的详细信息。您可以撰写并发送电子邮件。
先决条件
确保您的 Exchange Server 上已启用 Exchange Web Services (EWS)。
联系人详细信息根据从 Active Directory 获取的组织详细信息(Outlook 联系人)显示。要使您的联系人显示正确的详细信息,请确保您的管理员已在 Active Directory 中配置了您的组织层次结构。
注意:
IBM Lotus Notes 服务器不支持此功能。
将会议时间和地点导出到您的本机日历
在 Secure Mail 中,导出日历 MDX 策略中添加了一个新值 会议时间、地点。此增强功能允许您将 Secure Mail 日历事件的会议时间和地点导出到您的本机日历。
多个 Exchange 帐户
在 Secure Mail 的“设置”中,您可以添加多个 Exchange 电子邮件帐户并在它们之间切换。此功能允许您在一个位置监控所有邮件、联系人和日历。管理员先决条件如下:
-
配置更多帐户需要用户名和密码。自动注册或凭据存储配置仅适用于应用程序中设置的第一个帐户。请为所有其他帐户键入用户名和密码。
-
如果您创建的第一个帐户是基于证书的,则无法添加其他基于证书的帐户。其他帐户必须使用基于 Active Directory 的身份验证。Secure Mail 在配置多个帐户时不支持基于证书的身份验证。
-
要允许更多帐户连接到外部网络中的域或 Exchange Server,您必须在 Citrix ADC 中将拆分隧道设置为 ON。
-
适用于 iOS 的 Secure Mail 仅支持 Exchange 和 Office 365 邮件服务器。
有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章 添加 Exchange 帐户。
联系人
有关联系人的用户帮助文档,请参阅 Citrix 用户帮助中心文章 查看和同步您的联系人。
在日历中设置颜色
有关此日历功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:为同步的 Secure Mail 日历设置颜色。
内部域
您可以识别和编辑属于外部组织的邮件收件人。
先决条件: 确保您已在 Citrix Endpoint Management 中启用内部域策略,并已重新启动应用程序。
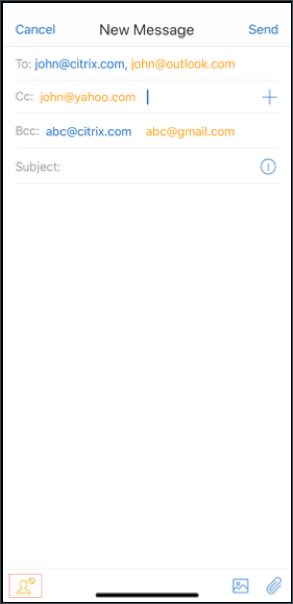
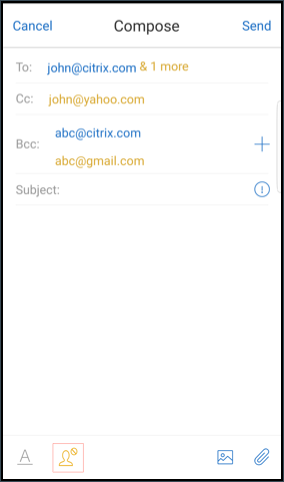
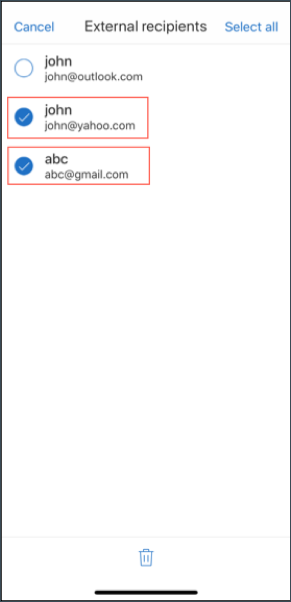
当您创建、回复或转发电子邮件时,外部收件人会在邮件列表中突出显示。联系人图标会作为警告显示在屏幕左下方。点击联系人图标以修改邮件列表。
在运行 iOS 的设备上:
在运行 Android 的设备上:
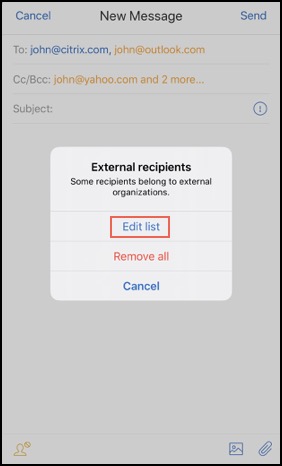
点击联系人图标时,将出现一个弹出窗口,其中包含编辑列表或全部删除的选项。点击编辑列表以选择要删除的收件人。选择收件人后,点击垃圾桶图标。
在运行 iOS 的设备上:
在运行 Android 的设备上:
编辑列表(/en-us/mobile-productivity-apps/media/extrecipients-android-editlist1.png)
删除收件人(/en-us/mobile-productivity-apps/media/extrecipients-android-editlist2.png)
人机工程学改进
通过此增强功能,操作按钮从屏幕顶部移至底部,以便于访问。这些更改已应用于收件箱、日历和联系人屏幕。
注意:
对于 Android,这些更改已应用于收件箱和日历屏幕。
在运行 iOS 的设备上
人机工程学改进(/en-us/mobile-productivity-apps/media/ergonomic-improvements-ios.png)
在运行 Android 的设备上
人机工程学改进(/en-us/mobile-productivity-apps/media/ergonomic-improvements-android.png)
已增强响应浮动操作按钮,使其与 Citrix 品牌和样式指南保持一致。
此外,通过此增强功能,已删除从打开的电子邮件访问主收件箱屏幕上按钮的选项。您必须退出已打开的电子邮件才能访问源、日历、联系人和附件等项目。
iOS 底部栏中的选项已更改,这有助于保持 iOS 和 Android 之间的一致性。
Secure Mail 与 Slack 集成(预览版)
您现在可以将电子邮件对话转移到运行 iOS 或 Android 的设备上的 Slack 应用程序。有关详细信息,请参阅Secure Mail 与 Slack 集成(预览版)。
报告网络钓鱼电子邮件(作为转发)
在 Secure Mail 中,您可以使用“报告为网络钓鱼”功能报告您怀疑是网络钓鱼的电子邮件(作为转发)。您可以将可疑邮件转发到管理员在策略中配置的电子邮件地址。要启用此功能,管理员必须配置“报告网络钓鱼电子邮件地址”策略,并将“报告网络钓鱼机制”设置为“通过转发报告”。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:报告网络钓鱼电子邮件。
报告网络钓鱼电子邮件
您可以根据管理员配置的策略报告网络钓鱼电子邮件。有关此功能的用户帮助文档(包括管理员设置的详细信息),请参阅 Citrix 用户帮助中心文章:报告网络钓鱼电子邮件。
导出 Secure Mail 日历事件
使用适用于 iOS 和 Android 的 Secure Mail,您可以将 Secure Mail 日历事件导出到设备的本机日历应用程序。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:导出 Secure Mail 日历事件。
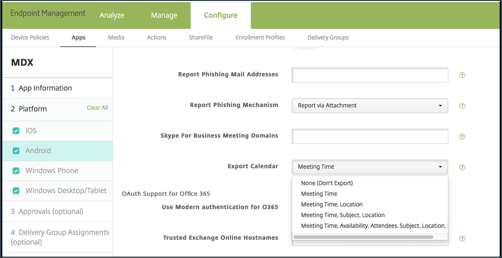
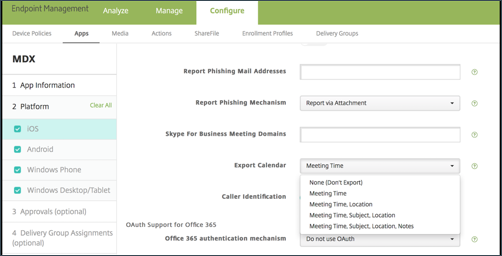
以下 MDX 策略值可用于显示在您的个人日历中的日历事件字段:
-
无(不导出)
-
会议时间
-
会议时间、地点
-
会议时间、主题、地点
-
(适用于 Android) 会议时间、可用性、与会者、主题、地点、备注
-
(适用于 iOS) 会议时间、主题、地点、备注
Android 选项:
iOS 选项:
适用于 iOS
尽管从 Secure Mail 导出的日历事件是读/写的,但在 Secure Mail 外部对事件所做的更改不可用。
重要提示:
-
如果满足以下任一条件,则此功能在 Secure Mail 中可见但已禁用:
-
导出日历策略设置为关闭。
-
您的 MDX 版本不包含该策略
-
-
如果您的个人日历应用中已配置电子邮件帐户且您的 iCloud 帐户已禁用,则此功能不起作用。如果您的个人日历应用中未配置其他帐户,则此功能有效。
-
要从您的个人日历启动 URL 并编辑 Secure Mail 日历事件,请确保值 “ctxevent:” 包含在“应用 URL 方案”MDX 策略中。
适用于 Android
从 Secure Mail 导出的日历事件是只读的。要编辑 Secure Mail 事件,请点击日历事件中的“Secure Mail 事件”链接。
重要提示:
-
如果满足以下任一条件,则此功能在 Secure Mail 中可见但已禁用:
-
导出日历策略设置为关闭。
-
您的 MDX 版本不包含此策略。
-
-
确保“入站文档交换”MDX 策略设置为“无限制”。
-
Secure Mail 事件链接在三星和华为设备上不可用。
源文件夹
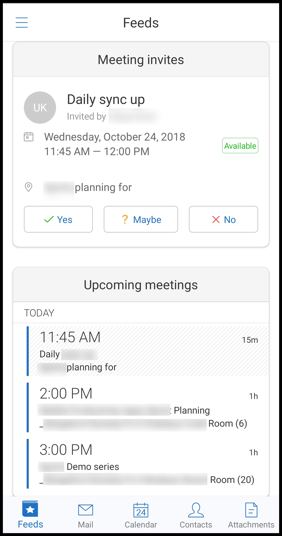
Secure Mail 在“源”文件夹中显示所有未读电子邮件、需要您关注的会议邀请以及即将召开的会议。
查看源卡片
点击页脚选项卡栏右下角的“源”图标。
源图标的图像(/en-us/mobile-productivity-apps/media/Feeds_pd.jpg)
将显示以下源卡片:
-
未读
-
会议邀请
-
即将召开的会议
默认情况下,Secure Mail 仅显示来自主帐户的源。如果您配置了多个帐户,则可以查看来自其他帐户的源。要查看来自其他帐户的源,请点击“源”,点击汉堡图标,然后选择相应的帐户。
源图标的图像(/en-us/mobile-productivity-apps/media/feeds_settings.jpg)
源根据项目的时间戳进行排序,并显示以下上限:
-
五封未读电子邮件
-
两个会议邀请
-
三个即将召开的会议
要查看信息流卡中的所有项目,请点击“查看全部”。
注意:
每张卡片中显示的信息流数量取决于您在设备上设置的同步邮件周期。
信息流文件夹的增强功能
以下是对现有信息流文件夹的增强功能:
-
来自所有自动同步文件夹的会议邀请会显示在您的信息流卡中。
-
在您的信息流卡中查看最多五个即将召开的会议。
-
未来 24 小时内的即将召开的会议会显示在信息流卡中,并分为“今天”和“明天”部分。
来自您经理的信息流
在 Secure Mail 中,您可以在“信息流”屏幕中查看来自经理的电子邮件。根据您的“同步邮件周期”设置,最多五封电子邮件会显示在“来自您的经理”信息流下。要查看更多来自经理的电子邮件,请点击“查看全部”。
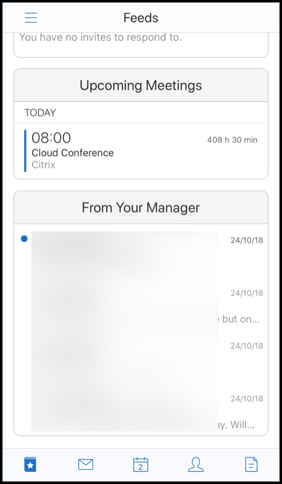
先决条件:
确保您的 Exchange Server 上已启用 Exchange Web Services (EWS)。
经理卡片根据从 Active Directory 获取的组织详细信息(Outlook 联系人)显示。为了使正确的详细信息显示在经理源中,请确保您的管理员已在 Active Directory 中配置了您的组织层次结构。
注意:
此功能不支持在 IBM Lotus Notes 服务器上使用。
从日历加入会议
在 Secure Mail 中,用户可以直接从日历中的邀请加入会议。下表列出了支持的会议类型和电话号码格式,以及每种类型的拨入要求。
支持的会议类型
| 会议类型 | 识别要求 | 点击“加入会议”后的操作 |
|---|---|---|
| 微软 Teams | 如果已安装 Microsoft Teams 应用程序,应用程序将打开,用户加入会议。如果未安装该应用程序,用户会看到从应用商店安装 Microsoft Teams 的选项。 | |
| GoToMeeting (GTM) | 会议内容中包含以下任一信息:1) 此类 URL:https://www1.gotomeeting.com/join/1234567892;2) 采用以下任一格式的 GTM 访问代码:GTM: 123456789, GTM – 123456789, G2M – 123456789, G2M: 123456789 |
如果安装了 GTM 应用程序,则该应用程序会打开,用户加入会议。如果未安装该应用程序,用户会看到一个选项,可前往应用商店安装 GTM。对于 gotomeet.me/username 格式的 GTM,该应用程序会打开,用户加入会议。 |
| WebEx | 如果设备上安装了未封装的 WebEx 应用程序,Citrix Secure Web™ 会打开该应用程序。必须将 WebEx 添加为 Android 上 Secure Web 受限打开例外列表和 iOS 上允许的 URL 策略中的例外。 | |
| 商务版 Skype | 用户可以单击在 Secure Web 中打开的链接,如果设备上安装了未封装的 Skype for Business 应用程序,则 Secure Web 会打开该应用程序。将 Skype for Business 应用程序添加为 Android 上 Secure Web 受限打开例外列表策略中的例外。在 iOS 上允许的 URL 策略中添加例外。 |
配置以下策略列表允许用户点击会议链接以打开相关应用程序。
Microsoft Teams 应用程序
-
**iOS - “允许的 URL”策略”:\^msteams:
-
**Android - “打开排除项”策略:{action=android.intent.action.VIEW scheme=msteams package=com.microsoft.teams}
Zoom 应用程序
-
iOS - “允许的 URL”策略:+\^zoomus:
-
Android - “打开排除项”策略:{action=android.intent.action.VIEW scheme=zoomus package=us.zoom.videomeetings}
Webex(未封装的应用程序)
-
iOS - “允许的 URL”策略:+\^wbx: 示例策略字符串为 \^http:,\^https:,\^mailto:=ctxmail:,+\^citrixreceiver:,+\^telprompt:,+\^tel:,+\^col-g2m-2:,+\^col-g2w-2:,+\^wbx:,+\^maps:ios\_addr:
-
Android - “打开排除项”策略:{action=android.intent.action.VIEW scheme=wbx package=com.cisco.webex.meetings}
商务版 Skype
-
iOS - “允许 URL” 策略: +\^lync:
-
Android - “打开方式排除项” 策略:{action=android.intent.action.VIEW scheme=lync package=com.microsoft.office.lync15}
斯凯普
-
iOS - “允许 URL” 策略: +\^skype:
-
Android - “打开方式排除项” 策略: {action=android.intent.action.VIEW scheme=skype package=com.skype.raider}
拨入规范
以下列表指明了每种会议类型及其支持的电话号码格式和会议代码格式。
GoToMeeting (GTM):
支持的电话号码格式:
-
GTM 格式的任何电话号码。示例:
-
印度(免费):000 800 100 7855
-
美国(免费):1 877 309 2073
-
-
任何符合 RFC 3966 格式标准的电话号码。有关详细信息,请参阅 Internet 标准跟踪协议文档。
支持的会议代码格式:
会议代码从会议正文中的以下任何格式中获取:
-
URL (*.gotomeeting.com/join/123456789)
-
URL (
gotomeet.me/username格式) -
“GTM”格式,例如“GTM:123456789”
-
“G2M”格式,例如“G2M:123456789”
-
格式,例如“Access Code: 123456789”
WebEx:
支持的电话号码格式:
-
WebEx 呼入格式的任何电话号码。示例(Verizon 和美国):
-
1-866-652-5088
-
1-517-466-3109
-
-
WebEx 音频连接格式的任何电话号码。示例:
-
1-650-479-3207(美国长途)
-
-
符合 RFC 3966 格式标准的任何电话号码。
支持的会议代码格式:
会议内容必须包含以下格式之一:
-
会议号码:123 456 789
-
访问代码:123 456 789
注意:
对于九位或更少数字的会议代码,系统会自动添加 # 键以拨入会议。
Skype 企业版
支持的电话号码格式:
-
RFC 3966 格式的任何电话号码。有关详细信息,请参阅互联网标准跟踪协议文档。
支持的会议代码格式:
会议正文包含以下文本:“会议 ID:123456789”
注意:
对于 Skype for Business 会议,系统会自动添加 # 键。
通用音频会议信息
支持的电话号码格式:
-
RFC 3966 格式的任何电话号码。有关详细信息,请参阅互联网标准跟踪协议文档。示例:
-
5555555555
-
(555) 555-5555
-
555-555-5555
-
555-555-555-5555 (在有国家代码的情况下)
-
1-555-555-5555
-
+1-555-555-5555
-
注意:
在电话号码的数字之间使用单个分隔符。例如,使用“) –”可能导致号码无法识别。
支持的会议代码格式:
推荐格式:“(电话号码)”,“(代码)”
您最多可以指定四个逗号,并在必要时提供 # 键。有关支持的格式列表,请参阅本文档后面的表格。
对于音频会议,以下格式允许用户点击拨入。但是,如果他们从日历会议正文中点击电话号码,他们可以拨入会议。然后他们必须手动输入会议代码。支持以下电话号码和会议代码格式。
| 支持的电话号码格式 | 会议代码分隔符 | 示例 |
|---|---|---|
| 采用 RFC 3966 格式的任何电话号码。示例:5555555555; (555) 555-5555; 555-555-5555; 555-555-555-5555(包含国家/地区代码时); 1-555-555-5555;+1-555-555-5555 | 参与者代码 | 1-888-999-9999 参与者代码: 9999999 |
| 参与者 PIN | 1-888-999-9999 参与者 PIN: 99999999 | |
| 来宾代码 | 1-888-999-9999 来宾代码: 99999999 | |
| 来宾 PIN | 1-888-999-9999 来宾 PIN:99999999 | |
| 参与者/来宾代码 | 1-888-999-9999 参与者/来宾代码:99999999 | |
| 主持人代码 | 1-888-999-9999 主持人代码:99999999 | |
| 主持人 PIN | 1-888-999-9999 主持人 PIN:99999999 | |
| 主席代码 | 1-888-999-9999 主席代码:99999999 | |
| 主席 PIN | 1-888-999-9999 主席 PIN:99999999 | |
| 主持人 PIN | 1-888-999-9999 主持人 PIN:99999999 | |
| PIN | 1-888-999-9999 PIN:99999999 | |
| 访问代码 | 1-888-999-9999 访问代码:99999999 | |
| 代码 | 1-888-999-9999 代码:99999999 | |
| 会议代码 | 1-888-999-9999 会议代码:99999999 | |
| 会议 ID | 1-888-999-9999 会议 ID:99999999 | |
| , | +1 (631) 992-3240,958209234# | |
| ,, | +1 (631) 992-3240,,958209234# | |
| ,,, | +1 (631) 992-3240,,,958209234# | |
| ,,,, | +1 (631) 992-3240,,,,958209234# | |
| 密码 | +1 (631) 992-3240 密码 958209234# | |
| 分机 | +1 (631) 992-3240 分机:958209234# | |
| 分机号. | +1 (631) 992-3240 分机号 958209234# | |
| ;分机号= | +1 (631) 992-3240;分机号 958209234# | |
| 分机号 | +1 (631) 992-3240 分机号 958209234# | |
| HC | +1 (631) 992-3240 HC 958209234# | |
| 分机号 | +1 (631) 992-3240 分机号 958209234# | |
| xt | +1 (631) 992-3240 xt 958209234# | |
| x | +1 (631) 992-3240 x 958209234# | |
| PC | +1 (631) 992-3240 PC 958209234# | |
| pc | +1 (631) 992-3240 pc 958209234# |
个人日历叠加
在 iOS 和 Android 设备上,您可以从本机日历应用导入个人日历,并在 Secure Mail 中查看您的个人日程。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:查看您的个人日历日程。
插入内联图像
以下过程介绍如何插入内联图像。
-
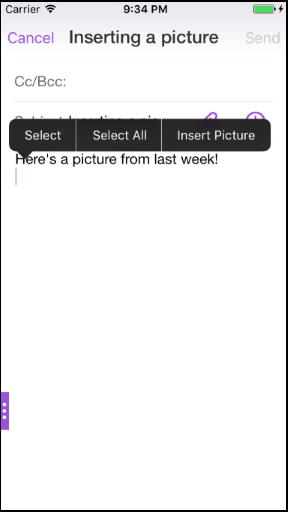
要将内联图像附加到电子邮件中,请在邮件正文中长按。在出现的选项中,点击插入图片。
-
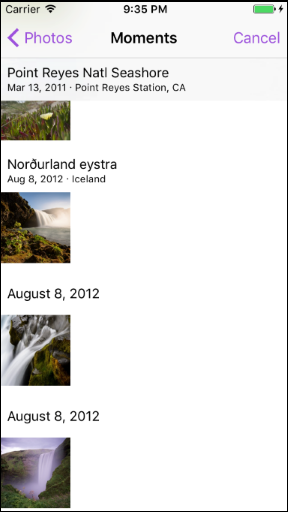
Secure Mail 可能会提示您授予访问照片的权限。照片库随即出现。导航到图库并点击您要插入的图片。
-
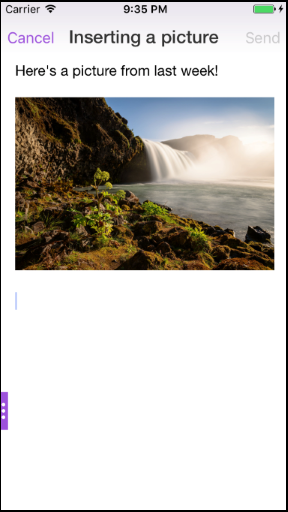
邮件现在包含您选择的图像。
滑动操作
在 iOS 和 Android 设备上,您可以通过向左或向右滑动电子邮件来执行操作。有关此功能的用户帮助文档,请参阅 Citrix 用户帮助中心文章:使用滑动操作。
在 iOS 和 Android 上加入 Skype for Business 会议
您可以通过 Secure Mail 无缝加入 Skype for Business 会议。此功能要求您的设备上安装 Skype for Business 应用。
加入 Skype for Business 会议
-
点击 Skype for Business 会议提醒或日历事件。
-
在“事件详细信息”屏幕中,点击 Skype“加入会议”。Skype for Business 会议将在新窗口中启动。如果您的设备上未安装 Skype for Business,请点击“安装 Skype”以安装该应用程序。
附件的应用内预览及其他附件增强功能
您现在可以在 Secure Mail 应用内预览附件(MS Office 和图像),而无需使用 QuickEdit 等第三方应用程序打开它们。
查看附件时,您可以执行以下操作:
-
从邮箱中选择现有邮件以附加文件。
-
选择新邮件以附加文件。
-
保存附件以供离线访问。
-
从离线文件中删除附件。
-
使用其他应用程序打开附件。
-
查看附件的源电子邮件或日历事件。
注意:
仅当从“附件”存储库查看附件时,您才能查看源电子邮件或日历事件。
您还可以在以下情况下预览附件:
-
查看邮件。
-
撰写新邮件。
-
附件文件夹。
-
日历事件。
选择要附加文件的邮件
-
打开包含附件的电子邮件。
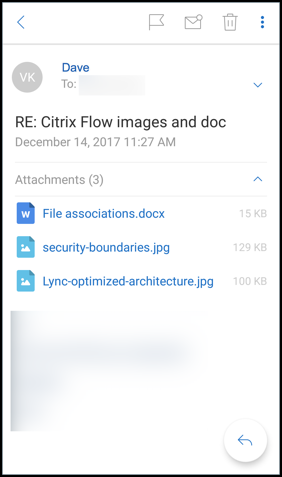
-
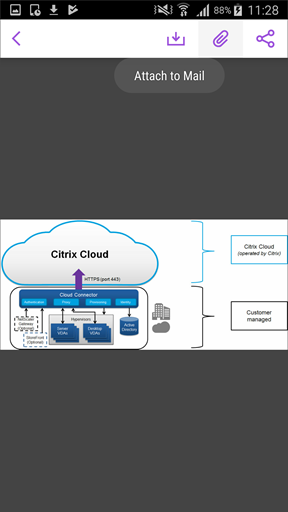
点击附件。
-
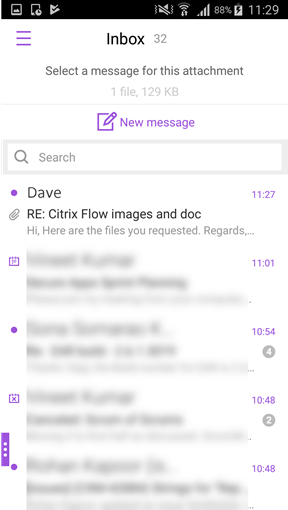
点击附加图标。出现收件箱。
-
选择现有邮件以附加此文件,或点击新邮件以将此文件附加到新邮件。
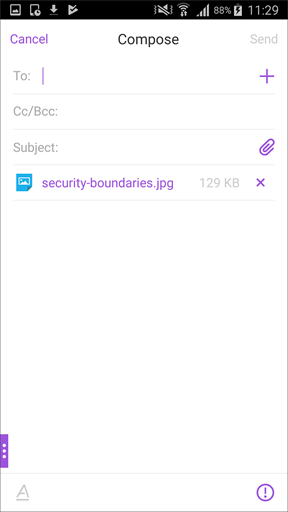
保存附件以供离线访问
-
打开附件。
-
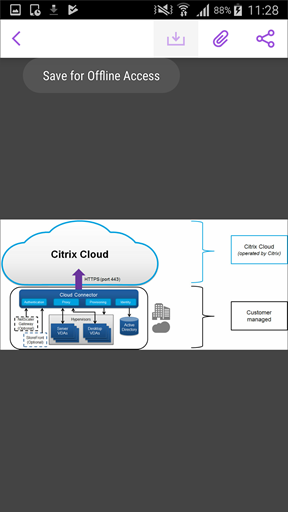
点击页面右上角的更多图标,然后点击保存以供离线访问,以保存附件供离线访问。
从离线文件中删除附件
-
打开附件。
-
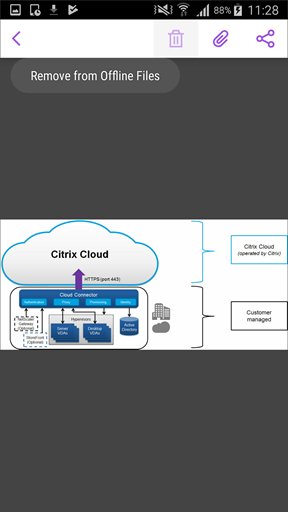
点击页面右上角的更多图标,然后点击从离线文件中删除,以从离线文件中删除附件。
使用其他应用程序打开附件
-
打开附件。
-
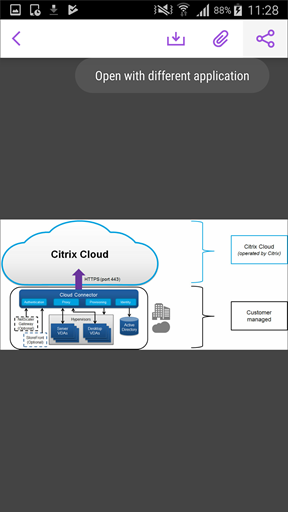
点击页面右上角的更多图标,然后点击打开方式,以使用其他应用程序打开附件。
-
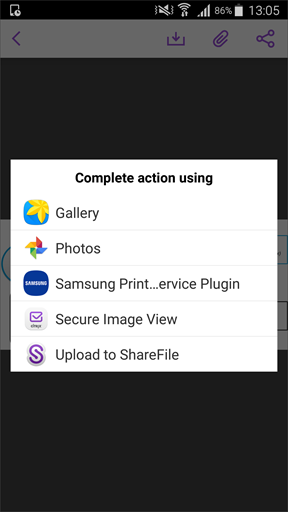
从出现的选项中,点击您想要用来打开附件的选项。
查看附件的源电子邮件或日历事件
-
点击屏幕右下角的附件图标。
-
点击离线。离线文件图片(/en-us/mobile-productivity-apps/media/OFFLINE-files.png)
-
点击附件,然后点击屏幕右上角的更多图标。信息图标图片(/en-us/mobile-productivity-apps/media/more-icon.png)
-
源电子邮件出现。源电子邮件图片(/en-us/mobile-productivity-apps/media/inapp-preview.png)
将用户名迁移到电子邮件地址 (UPN)
在适用于 iOS 和 Android 的 Secure Mail 中,您可以从基于 Exchange 用户名和密码的身份验证迁移到基于 UPN 和密码的身份验证。
启用此功能后,您无需执行以下任何操作:
-
重新安装 Secure Mail。
-
在 Secure Mail 中删除并添加帐户。
-
更改 Secure Mail 中的用户名。
先决条件
在继续此迁移之前,请确保用户运行的是 Secure Mail 10.7.25 或更高版本。 要使用此功能,您必须启用“尝试在身份验证失败时迁移用户名”策略。
迁移到基于 UPN 的身份验证
-
在 Endpoint Management 中启用“在身份验证失败时尝试用户名迁移”策略。
-
将您的 Exchange 用户帐户迁移到与用户主要 SMTP 电子邮件地址匹配的新 UPN。 这将触发身份验证失败。Secure Mail 会尝试使用主要 SMTP 电子邮件地址进行身份验证。
身份验证成功后,用户帐户将迁移到更新的 UPN。
验证迁移
在 iOS 设备上: 转到设置,然后点击帐户以查看详细信息。迁移成功后,主要 SMTP 电子邮件地址将显示在帐户屏幕的用户名字段中。
在 Android 设备上: 转到设置,然后点击帐户以查看详细信息。迁移成功后,主要 SMTP 电子邮件地址将显示在帐户详细信息屏幕的用户名字段中。
个人通讯组列表
先决条件
-
您的 Exchange Server 上已启用 Exchange Web Services (EWS)。
-
Microsoft Exchange Server 版本 10 SP1 或更高版本。
适用于 iOS 和 Android 的 Secure Mail 支持个人联系人组。您可以在 Secure Mail 中查看在 Outlook 桌面客户端上创建的联系人组。您创建的联系人组将显示在 Secure Mail 的“联系人”中。
注意:
您无法在 Secure Mail 中查看嵌套联系人组的成员。
您可以在撰写电子邮件或创建日历事件时使用个人通讯组列表。如果您已使用 Exchange 创建了个人联系人组(通讯组列表),则可以在 Secure Mail 中查看该列表。
查看个人通讯组列表
-
在 Secure Mail 中,打开“联系人”。
-
键入联系人组的名称。 该组将显示在搜索结果中。
-
点击联系人组以查看成员。联系人组的图像(/en-us/mobile-productivity-apps/media/iOS-group-expanded.png)
注意:
您无法在 Secure Mail 中编辑联系人组。
向联系人组撰写邮件
-
打开 Secure Mail 并点击“编辑”浮动操作按钮以撰写邮件。
-
在“新建邮件”屏幕中,在“收件人:”字段中键入联系人组的名称。
-
从显示的联系人列表中,选择联系人组。联系人列表的图像(/en-us/mobile-productivity-apps/media/iOS-message-compose-PDL.png)联系人组由以下图标表示:联系人组图标的图像(/en-us/mobile-productivity-apps/media/contact-group-icon.png)
向联系人组发送日历邀请
-
打开 Secure Mail 并导航到日历。
-
点击 + 图标以创建日历事件。
-
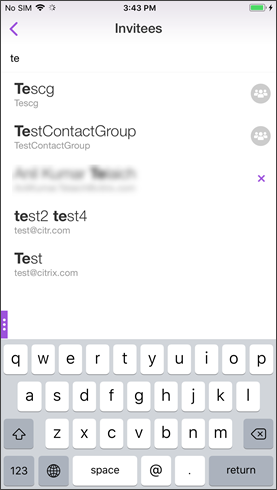
在新建事件屏幕中,点击受邀者以添加成员。
-
键入联系人组的名称,将邀请发送给该组。
-
从出现的联系人列表中,选择联系人组。
文件夹同步
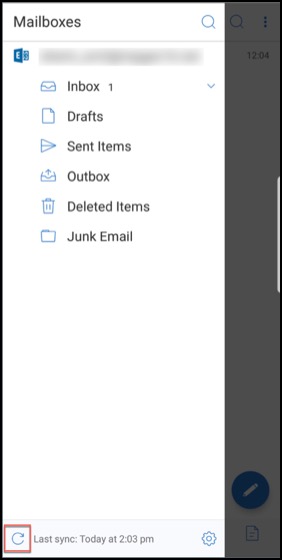
在适用于 iOS 和 Android 的 Secure Mail 中,您可以点击同步图标以刷新所有 Secure Mail 内容。同步图标位于 Secure Mail 的侧滑菜单中,例如邮箱、日历、联系人和附件。当您点击同步图标时,您已配置为自动刷新的文件夹(例如邮箱、日历、联系人)将得到更新。上次同步的时间戳显示在同步图标旁边。
同步您的文件夹
-
打开 Secure Mail。
-
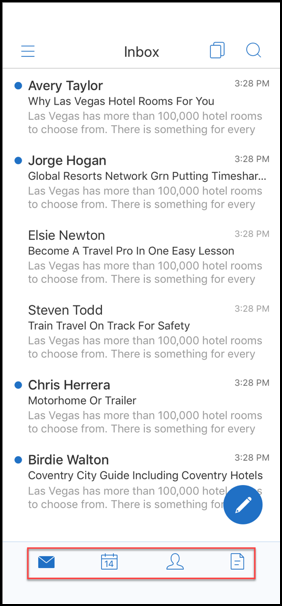
从底部选项卡栏中可用的文件夹中,点击您要同步的文件夹。
-
点击屏幕左上角的汉堡图标。
-
点击屏幕左下角的同步图标。
 同步进度图像(/en-us/mobile-productivity-apps/media/Sync-progress.jpg)
-
文件夹已同步,您的内容已刷新。时间戳显示在“同步”图标旁边。
照片附件改进
在适用于 iOS 和 Android 的 Secure Mail 中,您可以通过点击新的“图库”图标轻松附加照片。
将照片附加到电子邮件
-
打开 Secure Mail。
-
点击“撰写”以创建邮件,或点击“回复”浮动操作按钮以回复电子邮件。
-
点击屏幕右下角“附件”图标旁边的“图库”图标。图库图标图像(/en-us/mobile-productivity-apps/media/photo-attachment-gallery-icon.jpg)
-
您的图库会显示在屏幕底部,以及“相机”和“最近”图标。
-
从图库中导航并选择要附加的图像,或点击“相机”图标拍照。选择图像选项的图像(/en-us/mobile-productivity-apps/media/select-images.png)注意:当您点击“附件”图标时,将显示以下选项:
-
文件
-
ShareFile(现在是 Citrix Files)
-
来自邮件附件 附件选项的图像(/en-us/mobile-productivity-apps/media/Photo-Attachment-options.jpg)
-
Secure Mail 在查看电子邮件时呈现嵌入式资源
如果资源存在于您的内部网络中,例如包含内部链接图像 URL 的邮件,Secure Mail 会连接到内部网络以获取内容并进行呈现。
支持现代身份验证
现代身份验证是基于 OAuth 令牌的身份验证,使用用户名和密码。此支持包括对内部和外部 Active Directory Federation Services (AD FS) 或身份提供程序 (IdP) 的 Office 365 的支持。
允许 Secure Web 域 MDX 策略用于 Secure Mail
在 Secure Mail 中,某些外部 URL 必须在原生浏览器而不是 Secure Web 中打开。因此,默认情况下,所有 URL 都在原生浏览器中打开。但是,您可以创建希望在 Secure Web 中打开的特定 URL 列表。为此,您需要在 Citrix Endpoint Management 控制台中配置一个名为“允许的 Secure Web 域”的 MDX 策略。
部署策略后,逗号分隔的 URL 主机域列表将与应用程序通常发送到外部处理程序的任何 URL 的主机名部分进行匹配。通常,您会将此策略配置为 Secure Web 处理的内部域列表。
如果您将策略留空(这是默认设置),则所有 Web 流量都将发送到 Secure Web,直到您明确将 URL 从过滤中排除或以其他方式重定向 URL。要重定向 URL,您需要配置“排除域的 URL 过滤器”MDX 策略。此策略指示必须在原生浏览器中打开的 URL。此策略优先于 Secure Web 域策略。
您可以为 Android 和 iOS 配置这些 MDX 策略。
Secure Web 域策略的配置示例
以下过程演示了如何提示使用 Secure Mail for Android 的用户在原生 Chrome 浏览器或 Secure Web 中打开 URL。在 iOS 上,这些步骤显示通常在 Safari 浏览器中打开的 URL 会自动在 Secure Web 中打开。
适用于 Android 版 Secure Mail
-
在“应用交互”策略列表中,在“受限打开方式例外列表”中,输入 {package=com.android.chrome}。
-
在“应用交互(出站 URL)”策略列表中,在“允许安全 Web 域”中,添加内部站点的 DNS 后缀。
对于其他第三方浏览器,请相应地使用以下格式:
{package=<packageID of the browser>}
适用于 iOS 版 Secure Mail
-
在“应用交互(出站 URL)”策略列表中,在“允许的 URL”中,添加 +\^safari:。
-
在“应用 URL 方案”中,添加 safari:。
-
在“允许安全 Web 域”中,添加内部站点的 DNS 后缀。