
Exchange Server または IBM Notes Traveler Server の統合
Secure Mail をメールサーバーと同期させるには、Secure Mail を社内ネットワーク内にある、または Citrix Gateway の背後にある Exchange Server または IBM Notes Traveler Server と統合します。
-
Secure Mail のバックグラウンドサービスを構成するには、「Secure Mail のバックグラウンドサービス」を参照してください。
-
Secure Mail 用の IBM Notes Traveler Server を構成するには、「Secure Mail 用の IBM Notes Traveler Server の構成」を参照してください。
重要:
Secure Notes および Secure Tasks でも同期が可能です。ただし、Secure Notes および Secure Tasks は December 31, 2018 にサポート終了 (EOL) ステータスに達しました。詳細については、「EOL および非推奨のアプリ」を参照してください。
-
iOS 用 Secure Notes を同期するには、Exchange Server と統合します。
-
Android 用 Secure Notes および Secure Tasks を同期するには、Secure Mail for Android アカウントを使用します。
Secure Mail、Secure Notes、および Secure Tasks を Citrix Endpoint Management (旧 XenMobile) に追加する場合は、「バックグラウンドサービス構成の MDX アプリポリシー」に記載されている MDX ポリシーを構成します。
注:
Android および iOS 用 Secure Mail は、Notes Traveler Server に指定されたフルパスをサポートしています。例:
https://mail.example.com/traveler/Microsoft-Server-ActiveSync。
Traveler Server の Web サイト置換ルールで Domino Directory を構成する必要はなくなりました。
Secure Mail 用の IBM Notes Traveler サーバーの構成
IBM Notes 環境では、Secure Mail を展開する前に IBM Notes Traveler サーバーを構成する必要があります。このセクションでは、この構成の展開図とシステム要件を示します。
重要:
Notes Traveler Server が SSL 3.0 を使用している場合、SSL 3.0 には Padding Oracle On Downgraded Legacy Encryption (POODLE) 攻撃と呼ばれる脆弱性が含まれていることに注意してください。これは、SSL 3.0 を使用してサーバーに接続するすべてのアプリに影響を与える中間者攻撃です。POODLE 攻撃によって引き起こされる脆弱性に対処するため、Secure Mail はデフォルトで SSL 3.0 接続を無効にし、TLS 1.0 を使用してサーバーに接続します。その結果、Secure Mail は SSL 3.0 を使用する Notes Traveler Server に接続できません。推奨される回避策の詳細については、Integrating Exchange Server or IBM Notes Traveler Server の「Configuring SSL/TLS Security Level」セクションを参照してください。
IBM Notes 環境では、Secure Mail を展開する前に IBM Notes Traveler サーバーを構成する必要があります。
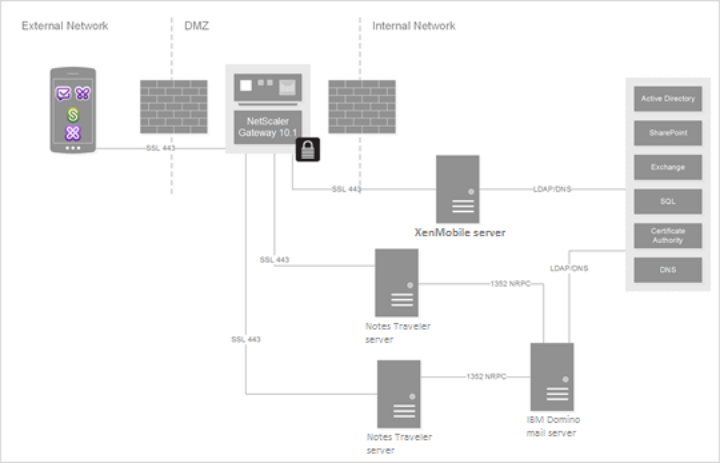
次の図は、サンプル展開における IBM Notes Traveler サーバーと IBM Domino メールサーバーのネットワーク配置を示しています。
システム要件
インフラストラクチャサーバーの要件
-
IBM Domino メールサーバー 9.0.1
-
IBM ノーツ トラベラー 9.0.1
認証プロトコル
-
Domino データベース
-
Lotus Notes 認証プロトコル
-
軽量ディレクトリ認証プロトコル
ポート要件
-
Exchange: デフォルトの SSL ポートは 443 です。
-
IBM Notes: SSLはポート443でサポートされています。非SSLは、デフォルトでポート80でサポートされています。
SSL/TLSセキュリティレベルの構成
Citrixは、前述の重要な注意事項に記載されているPOODLE攻撃によって導入された脆弱性に対処するために、Secure Mailに変更を加えました。したがって、Notes Traveler ServerがSSL 3.0を使用して接続を有効にしている場合、推奨される回避策は、IBM Notes Traveler Server 9.0でTLS 1.2を使用することです。
IBMは、Notes Travelerのセキュアなサーバー間通信でSSL 3.0の使用を防止するパッチを提供しています。2014年11月にリリースされたこのパッチは、以下のNotes Travelerサーバーバージョンの中間修正アップデートとして含まれています: 9.0.1 IF7、9.0.0.1 IF8、および8.5.3 Upgrade Pack 2 IF8 (そして、今後のすべてのリリースに含まれる予定です)。
代替の回避策として、Secure MailをEndpoint Managementに追加する際に、接続セキュリティレベルポリシーをSSLv3 and TLSに変更します。
以下の表は、接続セキュリティレベルポリシーの値に基づいて、Secure Mailがオペレーティングシステム別にサポートするプロトコルを示しています。メールサーバーもプロトコルをネゴシエートできる必要があります。
以下の表は、接続セキュリティレベルがSSLv3 and TLSの場合のSecure Mailでサポートされるプロトコルを示しています。
| オペレーティングシステムの種類 | エスエスエルブイスリー | TLS |
|---|---|---|
| iOS 9以降 | いいえ | はい |
| Android Mより前 | はい | はい |
| Android M および Android N | はい | はい |
| アンドロイド O | いいえ | はい |
以下の表は、接続セキュリティレベルがTLSの場合のSecure Mailでサポートされるプロトコルを示しています。
| オペレーティングシステムの種類 | エスエスエル バージョン3 | TLS |
|---|---|---|
| iOS 9 以降 | いいえ | はい |
| Android M より前 | いいえ | はい |
| Android M および Android N | いいえ | はい |
| アンドロイド O | いいえ | はい |
ノーツ トラベラー サーバーの構成
以下の情報は、IBM Domino Administrator クライアントの構成ページに対応しています。
-
セキュリティ: インターネット認証は、より高いセキュリティで名前のバリエーションを少なくするように設定されています。この設定は、LDAP 認証プロトコルで UID を AD ユーザー ID にマッピングするために使用されます。
-
NOTES.INI 設定: NTS_AS_ENFORCE_POLICY=false を追加します。これにより、Secure Mail のポリシーは Traveler ではなく Endpoint Management によって管理されるようになります。この設定は現在の顧客の展開と競合する可能性がありますが、Endpoint Management の展開におけるデバイスの管理を簡素化します。
-
同期プロトコル: IBM Notes の SyncML およびモバイルデバイスの同期は、現時点では Secure Mail でサポートされていません。Secure Mail は、Traveler サーバーに組み込まれている Microsoft ActiveSync プロトコルを介して、メール、カレンダー、連絡先アイテムを同期します。SyncML がプライマリプロトコルとして強制された場合、Secure Mail は Traveler インフラストラクチャを介して接続できません。
-
Domino ディレクトリ構成 - Web インターネットサイト: /traveler のセッション認証を上書きして、フォームベース認証を無効にします。