
Nouveautés
L'un des objectifs de Citrix® est de fournir de nouvelles fonctionnalités et des mises à jour de produits aux clients du service Workspace Environment Management™ (WEM) dès qu'elles sont disponibles. Les nouvelles versions apportent plus de valeur, il n'y a donc aucune raison de retarder les mises à jour. Les mises à jour sont déployées pour la version du service environ toutes les quatre semaines.
Ce processus est transparent pour vous. Les mises à jour sont d'abord appliquées aux sites internes de Citrix, puis progressivement aux environnements clients. La livraison incrémentielle des mises à jour par vagues permet de garantir la qualité du produit et de maximiser la disponibilité.
En général, les mises à jour de la documentation sont disponibles avant que les nouvelles fonctionnalités et les mises à jour de produits ne soient accessibles à tous les clients.
Pour plus d'informations sur l'objectif de niveau de service pour le service WEM en matière de mise à l'échelle cloud et de disponibilité du service, consultez Objectifs de niveau de service. Pour surveiller les interruptions de service et la maintenance planifiée, consultez le Tableau de bord d'intégrité du service.
Septembre 2026
Auto-réparation des paramètres de stratégie de groupe
Avec la nouvelle option Appliquer le traitement des GPO sous Traiter les GPO, l'agent WEM retraite automatiquement les paramètres de stratégie de groupe à chaque cycle d'actualisation, même lorsqu'aucun changement de configuration n'est détecté. Le retraitement corrige toute dérive sur la machine de l'agent et maintient les stratégies appliquées de manière cohérente.
Pour plus d'informations, consultez Paramètres de stratégie de groupe.
-
Version minimale de l'agent requise : 2608
Élévation de privilèges pour les applications sur les partages réseau et les lecteurs mappés
En plus des lecteurs locaux, la fonctionnalité de sécurité Élévation de privilèges prend désormais en charge les applications hébergées sur des chemins UNC (partages réseau) ou des lecteurs mappés.
Vous pouvez créer des règles exécutables, MSI et d'auto-élévation (en utilisant des critères de chemin, d'éditeur ou de hachage) pour ces applications. Pour évaluer les critères d'éditeur ou de hachage sur des fichiers que le service de l'agent ne peut pas lire directement, WEM lit le fichier dans le contexte de session de l'utilisateur, de sorte que les applications sur les partages réseau et les lecteurs mappés sont mises en correspondance et élevées de la même manière que les applications locales.
Cette fonctionnalité s'applique uniquement aux déploiements Citrix Virtual Apps and Desktops. Pour plus d'informations, consultez Élévation de privilèges.
-
Version minimale de l'agent requise : 2608
Amélioration de l’importation des modèles d’administration (ADMX/ADML)
Lorsque vous importez des modèles d’administration GPO dans la console Web WEM, vos fichiers sont désormais validés avant le téléchargement, avec un retour clair identifiant les fichiers présentant des problèmes, tels que :
-
Fichiers ADMX ou ADML non appariés.
-
Fichiers ADML en double (chaque ADMX ne prend en charge qu’un seul dossier de langue ADML).
-
Erreurs de schéma (XSD) ou d’analyse.
Si certains modèles échouent à la validation, ceux qui réussissent sont tout de même importés, et les modèles ayant échoué sont listés par nom.
Pour plus d’informations, consultez Importer des modèles.
Modèles de configuration
Vous pouvez désormais appliquer des modèles de configuration dans la console Web WEM. Les modèles fournissent des paramètres prédéfinis réutilisables qui standardisent les configurations entre les sites et les environnements et réduisent les tâches de configuration répétitives.
Pour plus d’informations, consultez Appliquer les paramètres recommandés.
Juillet 2026
Journalisation administrative
Vous pouvez désormais suivre toutes les modifications de configuration effectuées par les administrateurs dans la console Web WEM à l’aide de la journalisation administrative. Chaque entrée de journal capture l’identité de l’administrateur qui a effectué l’action, l’objet affecté, le type d’opération et un résumé des modifications avant et après.
Les journaux sont conservés pendant 180 jours, avec un maximum de 100 000 enregistrements. Votre rôle contrôle la visibilité des journaux : les administrateurs WEM complets peuvent afficher tous les journaux, et les administrateurs WEM restreints peuvent afficher les journaux limités à leurs ensembles de configuration attribués.
Pour plus d'informations, consultez Journalisation.
Assistant de modélisation
L'assistant de modélisation vous aide à comprendre quelles actions et quelle sécurité WEM s'appliquent à un utilisateur spécifique. Sélectionnez un utilisateur pour voir instantanément tous les éléments attribués, organisés par type d'action, ainsi que l'appartenance de l'utilisateur au groupe et son placement dans l'unité d'organisation de l'annuaire.
Pour plus d'informations, consultez Assistant de modélisation.
Vue récapitulative sur la page Rapports
La page Rapports inclut désormais une vue Récapitulatif qui affiche quatre graphiques : Type d'événement, Résultats du traitement des actions, Ensemble de configuration et Résultats de l'exécution du script, vous offrant un aperçu statistique rapide de vos données de rapport.
Pour plus d'informations, consultez Vue récapitulative.
Améliorations de l'onglet Profil dans Agent Insights
L'onglet Profil d'Agent Insights prend désormais en charge une gamme plus large de types de profils utilisateur, au-delà des conteneurs de profils. Il affiche également la progression de l'analyse en temps réel avec une estimation du temps restant pendant l'actualisation des données de profil.
Pour plus d'informations, consultez Agent Insights.
Nouveaux scripts intégrés pour les diagnostics AOT et la collecte de journaux
WEM inclut désormais cinq nouveaux scripts intégrés pour vous aider à diagnostiquer et à collecter les données de traçage permanent (AOT) et de diagnostic Citrix :
-
Diagnostiquer les problèmes AOT de Citrix : Valide la configuration du traçage permanent (AOT) de Citrix, diagnostique les problèmes courants et génère un rapport de diagnostic AOT pour faciliter le dépannage.
-
Collecter les journaux de diagnostic Citrix : Collecte les journaux AOT de Citrix et les journaux d'événements Windows du VDA et les enregistre sous forme de fichier ZIP horodaté.
-
Collecter les journaux d'événements Windows : Collecte les journaux d'événements Windows de l'agent de livraison virtuel (VDA) et les enregistre sous forme de fichier ZIP horodaté.
-
Collecter les diagnostics Citrix Scout : Exécute ScoutCLI.exe pour collecter les données de diagnostic Citrix du VDA et enregistre la sortie sous forme de fichier ZIP horodaté.
Pour plus d'informations, consultez Scripts pour les tâches scriptées.
Juin 2026
Paramètres du transformateur
Vous pouvez désormais configurer les paramètres du transformateur directement via la console web WEM. Pour plus d'informations, consultez Paramètres du transformateur.
Paramètres d'environnement
Vous pouvez désormais configurer les paramètres d'environnement directement via la console web WEM. Pour migrer les configurations existantes de l'ancienne console, utilisez l'expérience de migration intégrée. Pour plus d'informations, consultez Paramètres d'environnement.
Gestion des profils
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu'à la version 2603 :
-
Activer la redirection BindLink. Si elle est activée, Profile Management utilise l'API Microsoft BindLink pour gérer les redirections du système de fichiers au sein des conteneurs de profils. Cette fonctionnalité est prise en charge uniquement sur Windows 11 24H2, Windows Server 2025 ou versions ultérieures.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Conteneur de profils. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
Avril 2026
Diagnostics améliorés de la durée d'ouverture de session
Vous pouvez désormais afficher des diagnostics d'ouverture de session plus détaillés grâce à une organisation améliorée des métriques. Les métriques liées au démarrage du shell ont été améliorées avec une structure, des descriptions et des conseils consolidés plus clairs, ce qui facilite l'identification et le dépannage des retards de performance d'ouverture de session. Pour plus d'informations, consultez Analyse de l'ouverture de session Windows.
Créer des tâches externes directement à partir de scripts
Vous pouvez désormais créer des tâches externes directement à partir de scripts existants. Cette amélioration simplifie la réutilisation des scripts en vous permettant de générer rapidement des tâches externes à partir de la page Tâches scriptées, ce qui améliore la gérabilité et l'efficacité. Pour plus d'informations, consultez Créer une tâche externe à partir d'un script.
Nouveaux outils de vérification de l'état de Profile Management dans Citrix Environment Tool Hub
Citrix Environment Tool Hub inclut désormais deux nouveaux outils pour vous aider à maintenir un environnement Profile Management sain :
-
Analyseur de journaux Profile Management : Analyse les fichiers journaux et affiche les détails au niveau de la session, les erreurs détectées et les paramètres de stratégie actifs pour vous aider à résoudre plus rapidement les problèmes de profil.
-
Vérification de l'état de Profile Management : Analyse votre configuration locale, vos paramètres de stratégie et vos journaux d'événements, puis présente les résultats avec des indicateurs d'état de santé et des recommandations de correction pour vous aider à détecter et à corriger de manière proactive les erreurs de configuration.
Pour plus d'informations, consultez Analyseur de journaux Profile Management et Vérification de l'état de Profile Management.
Mars 2026
Créer plusieurs tâches scriptées à partir d'un seul script
Vous pouvez désormais utiliser un seul script pour créer plusieurs tâches scriptées. Cette fonctionnalité réduit les tâches en double, accélère le déploiement et diminue l'effort de maintenance ainsi que le risque d'erreur. Une navigation plus rapide des définitions de tâches aux paramètres simplifie davantage la gestion et améliore la productivité des administrateurs dans tous les environnements. Pour plus d'informations, consultez Tâches scriptées.
Prise en charge de la communication LDAPS avec Active Directory
Vous pouvez désormais sécuriser la communication entre WEM et Active Directory à l’aide de LDAPS. Cette fonctionnalité garantit un trafic d’annuaire chiffré, aide à répondre aux exigences de sécurité et de conformité de l’entreprise, et réduit l’exposition dans les environnements réglementés. Pour plus d’informations sur l’activation de la communication LDAPS, consultez Gérer les objets Active Directory.
Gestion des profils
Workspace Environment Management™ prend désormais en charge toutes les versions prises en charge de Profile Management jusqu’à 2603 :
-
Activer la prise en charge multi-session pour l’hibernation de machine. Si cette option est activée, les disques VHDX utilisés par une session en veille prolongée ne sont pas réaffectés à d’autres sessions. Cela permet de reprendre le profil utilisateur après la récupération de la machine après l’hibernation, garantissant ainsi la continuité de la session.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés > Paramètres VHD. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
Janvier 2026
Exécuter des tâches scriptées dans une session utilisateur connectée
Vous pouvez désormais exécuter des tâches scriptées à la demande directement dans la session d’un utilisateur connecté. En spécifiant un nom d’utilisateur ou un ID de session, vous pouvez déclencher l’exécution de tâches avec les autorisations de cet utilisateur. Cette fonctionnalité permet une interaction transparente avec les actions et les environnements spécifiques à l’utilisateur en temps réel. Pour plus d’informations, consultez Ajouter une tâche scriptée.
Ajouter des applications Citrix locales à Citrix Environment Tool Hub
Vous pouvez désormais ajouter automatiquement des applications locales liées à Citrix à Citrix Environment Tool Hub pour un accès rapide. Cette amélioration rationalise la découverte et la disponibilité des applications, facilitant le lancement et la gestion des applications Citrix à partir d’un emplacement unique. Pour plus d’informations, consultez Ajouter des applications locales pour un accès rapide.
Paramètres de virtualisation de l’état utilisateur (USV) de Microsoft
Vous pouvez désormais configurer les paramètres de virtualisation de l’état utilisateur (USV) de Microsoft directement via la console Web. Pour plus d’informations, consultez Paramètres de virtualisation de l’état utilisateur (USV) de Microsoft.
Migrer les groupes d’actions hérités vers des groupes d’affectation
Vous pouvez désormais migrer les groupes d’actions de la console héritée vers des groupes d’affectation dans la console Web. Cette fonctionnalité offre un moyen rapide et transparent de déplacer les configurations existantes et d’adopter l’interface moderne sans interruption. Pour plus d’informations, consultez Migrer les groupes d’actions hérités vers des groupes d’affectation.
Correctifs
Décembre 2025
Amélioration de l'outil de migration des stratégies de groupe
Nous avons amélioré l'outil de migration des stratégies de groupe pour inclure la prise en charge de la migration des stratégies de gestion des raccourcis Windows vers Workspace Environment Management (WEM). Cette mise à jour simplifie la migration des stratégies et améliore l'efficacité administrative lors des transitions de configuration.
Pour plus d'informations, consultez Outil de migration des stratégies de groupe
Nouvel outil de migration pour Ivanti Workspace Control
Vous pouvez désormais utiliser un nouvel outil dans Citrix Environment Tool Hub pour migrer les configurations d'Ivanti Workspace Control vers Citrix Workspace Environment Management. Ce chemin de migration réduit l'effort manuel et aide votre organisation à effectuer une transition en douceur avec un minimum de perturbations. Après la migration, vous pouvez gérer les environnements utilisateur via la plateforme moderne et centralisée de WEM pour une flexibilité et une évolutivité améliorées.
Pour plus d'informations, consultez Outil de migration pour Ivanti Workspace Control.
Octobre 2025
Nouvelles tâches scriptées intégrées pour un dépannage plus facile
Vous pouvez désormais utiliser de nouvelles tâches scriptées intégrées pour simplifier les diagnostics et réduire l'effort manuel. Ces tâches automatisent les actions de dépannage courantes dans votre environnement Citrix, vous aidant à identifier et à résoudre rapidement les problèmes.
Les tâches scriptées suivantes sont désormais disponibles :
-
Collecte des journaux AOT : automatise la collecte et le traitement des journaux AOT.
-
Vérifier les paramètres DNS : vérifie la configuration DNS et identifie les problèmes potentiels.
-
Vérifier la licence RDS : vérifie la configuration et la conformité des licences RDS.
-
Diagnostiquer la désinscription VDA : exécute des contrôles de diagnostic pour identifier les causes de la désinscription VDA.
-
Exécuter la vérification de l'intégrité de Profile Management : examine votre configuration Citrix Profile Management et analyse les journaux pour identifier les problèmes liés aux profils.
-
Définir le déclencheur de réinitialisation du profil : sauvegarde le profil existant de l'utilisateur pour créer un dossier de profil propre lors de la prochaine ouverture de session.
Pour plus d'informations, consultez la section Tâches scriptées intégrées.
Modèle de condition de plage horaire pour la gestion de la sécurité des applications
Un nouveau modèle de condition de plage horaire est désormais disponible. Vous pouvez utiliser ce modèle pour définir les périodes pendant lesquelles les règles de sécurité des applications sont actives, ce qui vous offre un contrôle et une flexibilité accrus pour aligner l'application des règles sur vos besoins.
Pour plus d'informations, consultez la section Créer des filtres à partir de modèles.
Correctifs
Septembre 2025
Colonne Description dans les tableaux de règles de sécurité
Une nouvelle colonne Description est désormais disponible dans les tableaux des pages Sécurité des applications, Élévation des privilèges et Contrôle de la hiérarchie des processus. La colonne affiche les descriptions des règles, ce qui facilite l'examen et la compréhension des règles configurées.
Les conditions de filtre prennent en charge les chemins de dossiers pour les groupes de mise à disposition et les catalogues de machines
Vous pouvez désormais utiliser les groupes de mise à disposition et les catalogues de machines stockés dans des sous-dossiers comme conditions de filtre. Lorsque vous créez ou gérez des conditions de filtre à l'aide du Nom du groupe de mise à disposition ou du Nom du catalogue de machines, vous pouvez inclure des éléments dans des sous-dossiers en spécifiant le chemin complet dans le nom. Exemple :
Subfolder name\Delivery group name, Subfolder name\Machine catalog name
Améliorations de la page Statistiques de l'agent
La page Statistiques de l'agent comprend les améliorations suivantes :
-
Une nouvelle colonne Adresse MAC est disponible. Pour l'afficher, sélectionnez Colonnes à afficher, puis sélectionnez Adresse MAC. Vous pouvez également utiliser l'adresse MAC comme critère de filtre, sauf pour les agents qui n'ont pas d'adresses MAC uniques et pour lesquels l'option Utiliser l'identifiant d'agent alternatif est activée.
-
Trois nouvelles conditions de filtre pour les versions d'agent : Ne contient pas, Est antérieur à et Est postérieur à.
Prise en charge du contrôle d'accès basé sur les rôles
Workspace Environment Management prend désormais en charge le contrôle d'accès basé sur les rôles (RBAC) pour vous aider à gérer l'accès administratif dans des environnements d'entreprise vastes ou complexes.
Cette amélioration introduit un modèle de permissions granulaire qui renforce la sécurité et améliore l'efficacité opérationnelle. Avec le RBAC, les administrateurs complets de WEM peuvent déléguer des responsabilités spécifiques aux équipes sans accorder des niveaux d'accès inutiles. En accordant à chaque administrateur uniquement les permissions requises pour son rôle, le RBAC contribue à renforcer la posture de sécurité de votre organisation, à réduire les risques opérationnels et à améliorer l'agilité administrative.
La configuration du RBAC implique trois étapes :
-
Désignation des rôles : Attribuez à chaque administrateur un rôle dans Citrix Cloud — soit administrateur WEM complet (accès illimité), soit administrateur WEM restreint (accès limité basé sur les étendues). Pour plus d'informations, consultez Gérer les autorisations d'administrateur.
-
Définition des étendues : Définissez des étendues pour les administrateurs restreints dans la console web WEM. Pour plus d'informations, consultez Créer une étendue.
-
Attribution des étendues : Attribuez des étendues aux administrateurs restreints pour appliquer les stratégies d'accès et les autorisations associées. Pour plus d'informations, consultez Attribuer des étendues à un administrateur restreint.
Diagnostics améliorés de la durée d'ouverture de session
Vous pouvez désormais afficher plus de détails pour diagnostiquer la durée d'ouverture de session. Les métriques Chargement du profil utilisateur et Traitement des stratégies de groupe incluent davantage de sous-métriques et de conseils qui vous aident à identifier et à résoudre les problèmes plus efficacement. Pour plus d'informations, consultez Analyse de l'ouverture de session Windows.
Prise en charge de la configuration des valeurs de registre par défaut
Vous pouvez désormais configurer les données pour le nom de valeur (Par défaut) sous une clé de registre en laissant le champ Nom de la valeur vide. Cette amélioration étend la plage des entrées de registre configurables et s'applique dans les scénarios suivants :
-
Création ou modification d'actions Entrées de registre.
-
Création, modification ou importation d'actions Paramètres de stratégie de groupe basés sur le registre
Pour plus d'informations, consultez Créer un GPO basé sur le registre et Ajouter une entrée de registre.
Le générateur de règles pour le contrôle d'accès aux applications prend en charge l'importation d'ensembles de règles FSLogix Apps
Le générateur de règles pour le contrôle d'accès aux applications prend désormais en charge l'importation d'ensembles de règles FSLogix Apps. Cette amélioration vous permet de réutiliser les configurations FSLogix existantes pour créer rapidement des règles de contrôle d'accès aux applications équivalentes, simplifiant ainsi la migration et garantissant des règles d'accès aux applications cohérentes. Pour plus d'informations, consultez Importer des ensembles de règles FXLogix.
Correctifs
Juillet 2025
Panneau Agent Insights
Cette version introduit Agent Insights, une nouvelle fonctionnalité de l'agent WEM qui vous aide, vous et vos utilisateurs, à surveiller et à dépanner les performances de session, l'utilisation des conteneurs de profil et l'activité de connexion. Les utilisateurs peuvent ouvrir le panneau à partir de l'icône de l'agent dans la zone de notification pour afficher des métriques détaillées qui aident à identifier et à résoudre rapidement les problèmes.
Cette version inclut également de nouveaux paramètres pour contrôler la façon dont le panneau est affiché et comment les rapports générés par l'agent sont collectés et stockés.
Pour plus d'informations, consultez Agent Insights.
Rapports pour les tâches externes basées sur des scripts
Vous pouvez désormais afficher les rapports de résultats d'exécution pour les tâches externes basées sur des scripts directement dans la console web WEM. Cette amélioration accroît la visibilité dans votre environnement, vous aidant à suivre plus facilement la réussite ou l'échec des tâches. En réduisant la nécessité de vérifier les journaux manuellement, elle simplifie la surveillance et favorise une résolution plus rapide des problèmes.
Pour plus d'informations, consultez Activer et afficher les rapports pour les tâches externes basées sur des scripts.
Élévation simplifiée des privilèges pour les environnements joints à un domaine
L'élévation des privilèges ne nécessite plus d'attribuer des comptes à des groupes Active Directory spécifiques. Auparavant, les comptes devaient être membres de groupes tels que Authenticated Users dans le groupe Pre-Windows 2000 Compatible Access et Enterprise Domain Controllers dans le groupe Windows Authorization Access Group. Grâce à cette amélioration, vous pouvez désormais activer l'élévation des privilèges sans ces attributions de groupe, ce qui rend la configuration de la sécurité plus simple et plus flexible.
Pour plus d'informations, consultez Élévation des privilèges.
Correctifs
Juin 2025
Prise en charge de la création de filtres à partir de modèles
Vous pouvez désormais créer des filtres à l'aide de modèles prédéfinis. Cette amélioration simplifie la création de filtres en préremplissant les conditions. Actuellement, deux modèles sont disponibles pour vous aider à créer rapidement des filtres permettant d'identifier les déploiements Citrix Virtual Apps et Citrix Virtual Desktops. Pour plus d'informations, consultez Créer des filtres à partir de modèles.
Augmentation de la limite de caractères pour les valeurs de condition
Lors de la création d'une condition à utiliser dans les filtres d'affectation, vous pouvez désormais saisir jusqu'à 10 000 caractères dans les valeurs de condition, contre une limite précédente de 256 caractères. Cette amélioration s'applique à tous les types de conditions et vous offre plus de flexibilité lors de la définition de conditions complexes. Pour plus d'informations, consultez Créer une condition.
Amélioration du comportement du bouton « Afficher les rapports »
Le bouton Afficher les rapports se met désormais à jour dynamiquement en fonction de l'état du rapport. Pendant la génération d'un rapport, le bouton reste désactivé et vérifie automatiquement toutes les cinq secondes pendant 30 secondes maximum. Une fois le rapport prêt, le bouton est activé. Si le rapport n'est pas prêt après 30 secondes, le bouton redevient actif, vous permettant de réessayer. Cette amélioration permet d'éviter toute confusion quant à la disponibilité d'un rapport. Pour plus d'informations, consultez Agents.
Mai 2025
Outil de validation des tâches scriptées
La validation des scripts au sein de WEM à l'aide de tâches scriptées nécessitait auparavant de suivre un workflow complexe et chronophage.
Vous pouvez désormais utiliser le nouvel outil de validation des tâches scriptées pour valider rapidement les tâches scriptées WEM sans nécessiter un déploiement complet. Cette amélioration simplifie le développement de scripts en vous permettant de tester et d'ajuster les scripts localement, ce qui accélère le dépannage et réduit le temps de test. En validant les scripts avant le déploiement, vous pouvez garantir une plus grande fiabilité, améliorer l'efficacité et minimiser le risque d'impact sur les utilisateurs.
Cette fonctionnalité est applicable à tous les environnements où l'agent WEM est installé et dont la version est supérieure ou égale à 2505.1.0.1.
Pour plus d'informations, consultez Valider les tâches scriptées WEM à l'aide de l'outil de validation des tâches scriptées.
Correctifs
Avril 2025
Prise en charge de l'importation de règles AppLocker dans la console web WEM
La console web WEM prend désormais en charge l'importation en masse de règles de sécurité d'application à l'aide d'un fichier XML
AppLocker. Auparavant, vous deviez créer les règles individuellement via la console, ce qui était répétitif et inefficace dans les environnements nécessitant un contrôle d'application étendu.
Avec la nouvelle interface d'importation, vous pouvez rapidement importer plusieurs règles à partir de configurations AppLocker existantes, ce qui simplifie la configuration et améliore la cohérence entre les environnements. Pour plus d'informations, consultez Importer des règles AppLocker dans la console web WEM.
Outil de nettoyage de profil
Un outil de nettoyage de profil est désormais disponible dans la console d'outils WEM. Cet outil vous aide à gérer efficacement l'espace de stockage et à renforcer la sécurité en supprimant ou en archivant les profils utilisateur inactifs. Les cas d'utilisation typiques incluent :
-
Départ des employés : Supprimez les profils des employés qui ont quitté votre organisation.
-
Gestion des comptes inactifs : Supprimez ou archivez les profils des utilisateurs qui ne se sont pas connectés pendant une période spécifiée.
-
Résolution des limitations de stockage : Libérez de l'espace disque en identifiant et en supprimant les profils inutiles.
-
Amélioration de la sécurité : Supprimez les données sensibles des comptes inactifs ou compromis.Pour plus d'informations, consultez Outil de nettoyage de profil.
Prise en charge des profils itinérants Windows pour l'outil de migration de profil
Vous pouvez désormais utiliser l'outil de migration de profil Citrix pour migrer les données des profils itinérants Windows vers les profils basés sur des conteneurs Citrix. Cette amélioration vous facilite la transition vers la solution de profil basée sur des conteneurs Citrix. Pour plus d'informations, consultez Outil de migration de profil.
Gestion des profils
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu'à 2503 :
-
Définir le délai d'attente de chargement du profil. Avec ce paramètre, vous pouvez désormais spécifier le nombre de secondes pendant lesquelles Citrix Profile Management attend le chargement d'un profil utilisateur avant de passer à un profil temporaire. Cela permet de garantir une expérience de connexion plus fluide et plus efficace, adaptée à vos besoins.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Limiter le nombre de magasins d'utilisateurs synchronisés à la fermeture de session. Lorsque le paramètre Répliquer les magasins d'utilisateurs est activé, ce paramètre vous permet d'accélérer la fermeture de session en limitant le nombre de magasins d'utilisateurs à synchroniser pendant les fermetures de session utilisateur. Les magasins d'utilisateurs restants (le cas échéant) sont synchronisés une fois la fermeture de session terminée.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Paramètres avancés > Magasin d'utilisateurs > Répliquer les magasins d'utilisateurs. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
Mars 2025
Améliorations de l'interface
Les améliorations de l'interface utilisateur de WEM sont les suivantes :
-
Mise à jour de l'interface utilisateur de l'agent : Toutes les interfaces utilisateur de la section Agent ont été mises à jour pour adopter le style de thème Windows 11.
-
Menu contextuel de l'icône de la barre d'état système : Le menu contextuel de l'icône de la barre d'état système de l'interface utilisateur de l'agent a été optimisé avec un nouveau design moderne.
-
Prise en charge des modes clair et sombre : Tous les éléments de l'interface utilisateur de l'agent, y compris le menu contextuel de l'icône de la barre d'état système, prennent désormais en charge le Mode clair et le Mode sombre. Ces modes s'alignent automatiquement sur les paramètres du Thème système.
-
Personnalisation de l'habillage de l'agent : À partir de la version 2502.1.0.1, la possibilité de changer les habillages via la fonctionnalité Workspace Environment Management > Ensembles de configuration > Personnalisation de l'agent d'interface utilisateur de la console a été supprimée pour les agents plus récents. Les agents des versions antérieures à 2502.1.0.1 continuent de prendre en charge la personnalisation de l'habillage. Pour plus d'informations, consultez Personnalisation de l'agent d'interface utilisateur sous la console web. De plus, consultez l'option Habillage de l'interface utilisateur de l'agent sous Options de l'agent d'interface utilisateur.
-
Version minimale de l'agent requise : 2502.1.0.1
Vue récapitulative des statistiques de l'agent
-
Cette amélioration comprend une nouvelle vue récapitulative avec quatre graphiques affichant les résultats statistiques et une disposition réorganisée, déplaçant la barre de recherche et le filtre. Pour plus d'informations, consultez la Vue récapitulative.
-
Version minimale de l'agent requise : 2502.1.0.1
Analyse améliorée des activités de processus pendant l'ouverture de session utilisateur
Nous avons introduit une analyse des activités de processus pendant l'ouverture de session utilisateur dans l'Analyse de l'ouverture de session Windows pour aider les utilisateurs à identifier davantage de problèmes de performances liés à l'ouverture de session. Pour plus d'informations, consultez Activité et détails du processus.
Sécurité améliorée pour le stockage des mots de passe dans les configurations
Nous avons mis à jour le workflow interne pour stocker les mots de passe contenus dans les configurations, tels que les lecteurs réseau et les imprimantes, de manière plus sécurisée. Cette modification est compatible avec la version 2005.2.0.1 et les versions ultérieures.
L'utilisation de versions antérieures à la version 2005.2.0.1 peut entraîner les problèmes suivants :
-
Les agents WEM antérieurs à la version 2005.2.0.1 ne peuvent pas traiter correctement les configurations contenant des mots de passe.
-
Lors de l'importation de jeux de configurations exportés avec une console antérieure à la version 2005.2.0.1, les configurations contenant des mots de passe ne sont pas importées.
-
Lors de la restauration d'actions ou de paramètres sauvegardés avec une console antérieure à la version 2005.2.0.1, les configurations contenant des mots de passe ne sont pas restaurées.
-
Lors de la migration d'une version locale antérieure à la version 2005.2.0.1 vers le service cloud, les configurations contenant des mots de passe ne sont pas migrées.
Nouvelles fonctionnalités dans la console Web
Les nouvelles fonctionnalités de la console Web sont les suivantes :
-
Bouton Enregistrer et attribuer : Un nouveau bouton Enregistrer et attribuer a été ajouté, permettant la création continue d'actions.
-
Lien Gérer les attributions : Un nouveau lien Gérer les attributions a été ajouté à la notification toast.
-
Colonne Opérations de registre : Une colonne Opérations de registre a été ajoutée au tableau de données.
Pour plus d'informations, consultez Créer une GPO et Gérer les attributions pour une GPO.
Performances améliorées des cibles d'attribution et des objets d'annuaire
Auparavant, le chargement des pages Objets d'annuaire et Cible d'attribution déclenchait de nombreuses requêtes de traduction, ce qui entraînait des temps de chargement lents, en particulier avec de grands ensembles de données.
Grâce à cette amélioration, les noms d'objets sont stockés dans la base de données et ne sont traduits qu'en cas de besoin, ce qui améliore considérablement les performances. Vous pouvez actualiser manuellement les enregistrements individuels pour voir les noms mis à jour. De plus, des options Actualiser sont ajoutées pour actualiser tous les enregistrements, les enregistrements sélectionnés ou uniquement les noms d'utilisateur. Pour plus d'informations, consultez Cibles d'attribution et la Remarque dans Ajouter une machine ou un groupe de machines.
Correctifs
-
Lorsqu'un client crée des groupes d'actions et y ajoute des tâches externes, la console héritée se bloque lors de l'affichage du contenu du groupe d'actions sous Console héritée > Actions > Groupes d'actions, ou sous Console héritée > Attributions > Attribution d'action lors de l'affichage des attributions associées à ces groupes d'actions.
Janvier 2025
Accès étendu pour les utilisateurs non-administrateurs
-
Les utilisateurs non-administrateurs peuvent désormais accéder directement au WEM Tool Hub avec un sous-ensemble de ses fonctionnalités. Ce sous-ensemble comprend Windows Logon Analysis et les applications tierces épinglées par les utilisateurs. Un commutateur en haut de la page principale est recommandé lorsqu'un utilisateur non-administrateur doit utiliser les fonctions restreintes. Cette mise à jour élargit l'accessibilité, permettant à davantage d'utilisateurs d'utiliser efficacement les fonctionnalités clés, tout en maintenant une sécurité et un contrôle robustes.
Contrôle de la hiérarchie des processus
-
Cette version introduit la fonctionnalité Contrôle de la hiérarchie des processus dans la console Web. Cette fonctionnalité vous permet de contrôler si des processus enfants spécifiques peuvent être initiés par leurs processus parents. Vous créez une règle en définissant des processus parents, puis en désignant une liste d'autorisation ou une liste de blocage pour leurs processus enfants. Vous attribuez ensuite la règle par utilisateur ou par groupe d'utilisateurs. Les types de règles suivants sont disponibles :
-
Chemin d'accès. Applique la règle à un exécutable en fonction du chemin d'accès du fichier exécutable.
-
Éditeur. Applique la règle en fonction des informations de l'éditeur.
-
Hachage. Applique la règle aux exécutables identiques tels que spécifiés.
-
-
Pour plus d'informations, consultez Contrôle de la hiérarchie des processus.
-
Version minimale de l'agent requise : 2501.1.0.1
Prise en charge de l'identification unique dans l'agent WEM
-
Auparavant, les agents WEM utilisaient l'adresse MAC comme identifiant de périphérique. Dans certains scénarios, l'adresse MAC n'était pas unique, ce qui entraînait un dysfonctionnement de certaines fonctionnalités WEM.
-
Grâce à cette amélioration, vous pouvez utiliser le concept d'identité d'agent pour remplacer l'adresse MAC en tant qu'identifiant de périphérique pour les agents WEM. Cette fonctionnalité s'applique aux agents joints à un domaine et aux agents non joints à un domaine.
-
Pour plus d'informations, consultez Paramètres.
-
Version minimale de l'agent requise : 2501.1.0.1
Amélioration du modèle d'optimisation WEM
Vous pouvez désormais utiliser le service WEM pour effectuer des optimisations système basées sur des modèles pour les machines Windows 11 2009 et Windows Server 2025 2009. Le modèle d'optimisation WEM est désormais mis à jour pour prendre en charge l'amélioration de la compression de la mémoire et du montage du disque cache dans l'optimiseur Citrix.
Correctifs
-
Lors de la connexion de l'utilisateur, des retards supplémentaires sont causés par le service de connexion utilisateur WEM, accompagnés de l'événement de journal d'événements Windows suivant : échec de la récupération des informations utilisateur pour l'événement de lancement de session CVAD et exception de délai d'expiration de la requête AD.
Décembre 2024
Recherche précise d'UO (unités d'organisation) avec des critères précis
-
Auparavant, en raison d'un grand nombre d'UO portant des noms en double dans le contrôleur de domaine, WEM était incapable de localiser l'UO cible avec précision. Cela créait un inconvénient majeur pour les administrateurs informatiques.
-
Cette fonctionnalité introduit désormais une option de configuration d'emplacement permettant aux administrateurs informatiques de restreindre la portée de la recherche d'UO à un nœud d'emplacement spécifique. Cela permet de trouver rapidement l'UO cible souhaitée.
-
Pour plus d'informations, consultez Ajouter une cible d'affectation et Ajouter des machines dans une UO.
Prise en charge de la nouvelle conception de filtre pour enregistrer, mettre à jour ou supprimer des filtres existants
-
Vous pouvez désormais enregistrer les filtres utilisés en tant qu'ensembles de filtres et gérer directement ces ensembles de filtres. Vous pouvez facilement basculer entre différents ensembles de filtres lorsque vous essayez d'interroger les données requises. Cette fonctionnalité est disponible sur la page Rapports, la page Statistiques des agents et la page Statistiques des utilisateurs.
-
Pour plus d'informations, consultez Colonnes à afficher et filtres.
Correctifs
-
Le processus de restauration de l'ensemble de configuration peut être lent si l'ensemble de configuration contient un grand nombre de règles de sécurité, telles que des règles AppLocker. Vous pourriez rencontrer une erreur de délai d'attente lors de l'utilisation de la console Web, même si le processus de restauration en arrière-plan peut réussir, malgré l'erreur.
Novembre 2024
Expérience de plateforme unifiée pour la navigation
Le menu de navigation principal est désormais étendu pour inclure un menu de navigation secondaire pour les éléments de menu Surveillance et Inscription sur la console Web WEM. Les fils d'Ariane de navigation sont désormais affichés en haut de chaque page. Pour offrir une expérience de plateforme unifiée, un menu déroulant est désormais inclus dans le coin supérieur droit de la page, vous permettant de basculer vers la console héritée, les utilitaires ou la console Web. Les captures d'écran illustrant les modifications sont les suivantes :
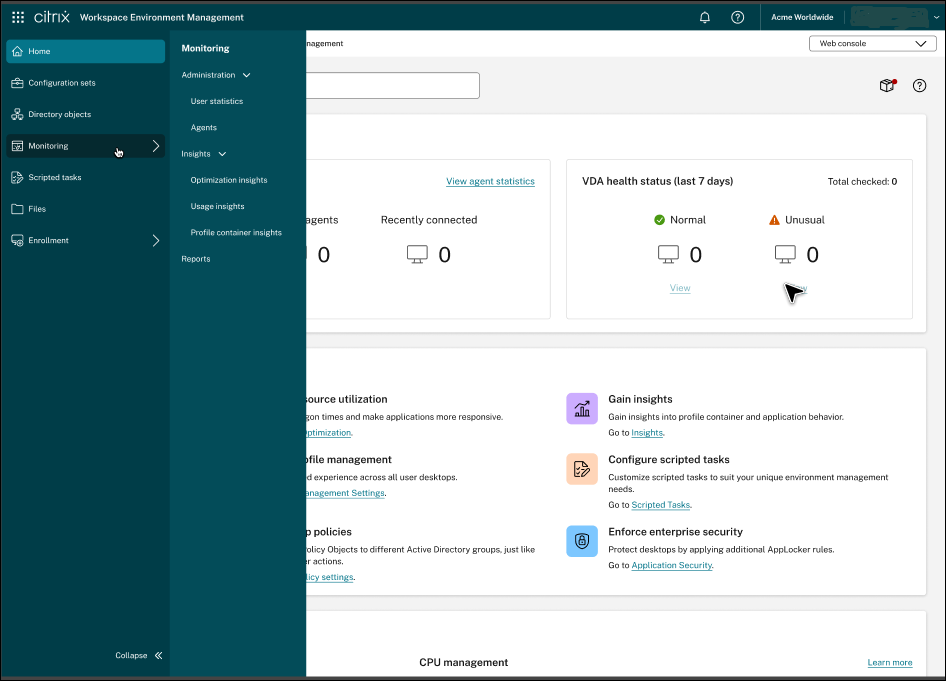
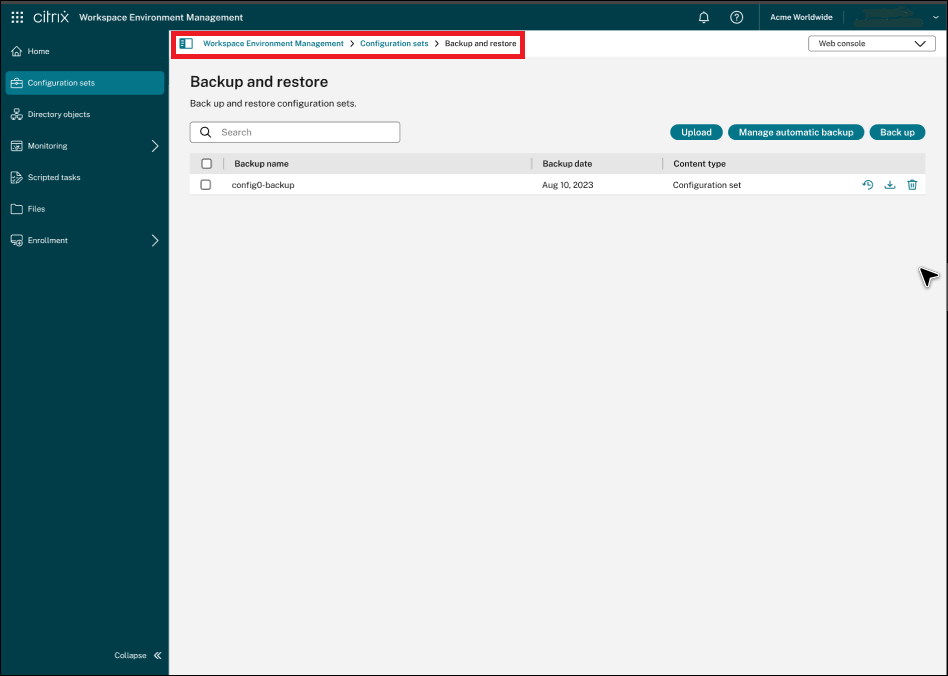
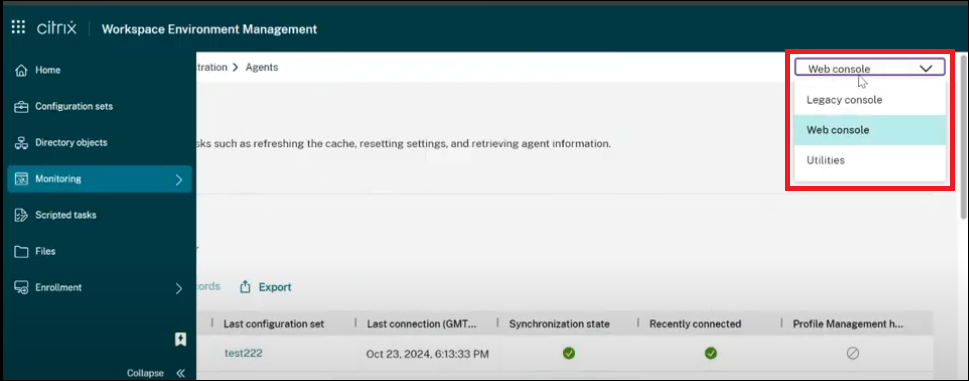
Recherche rapide et icône d’actualisation des statistiques utilisateur
Cette amélioration permet d’effectuer des recherches dans le tableau des statistiques utilisateur à l’aide du nom d’utilisateur et d’autres propriétés pertinentes, telles que le nom d’affichage et l’e-mail.
Vous pouvez désormais utiliser l’icône d’actualisation qui apparaît lorsque vous survolez chaque enregistrement ou nom d’affichage d’utilisateur au lieu du SID. Pour plus d’informations, consultez Statistiques utilisateur.
Charger des scripts pour les tâches externes
Auparavant, pour utiliser la fonctionnalité de tâche externe, le chemin d’accès à un script (ou exécutable) sur la machine de l’agent (ou le stockage réseau) devait être spécifié. Cela nécessitait la maintenance des fichiers de script soit sur des emplacements de stockage réseau, soit localement sur un VDA exécutant WEM, ce qui était peu pratique.
Grâce à cette fonctionnalité, vous pouvez désormais télécharger directement des scripts lors de la configuration de tâches externes. Pour créer une tâche externe, vous avez maintenant la possibilité de télécharger le fichier de script à exécuter pour la tâche. Après le téléchargement, vous pouvez également afficher le contenu du script.
Pour plus d’informations, consultez Créer une tâche externe.
Version minimale de l’agent requise : 2410.1.0.1
Générateur de règles mis à jour avec des fonctionnalités de contrôle d’accès aux applications étendues
L’outil Générateur de règles pour le contrôle d’accès aux applications prend désormais en charge les fonctionnalités étendues de la stratégie de contrôle d’accès aux applications. Avec cet outil, vous pouvez désormais créer des règles de redirection et configurer des exclusions pour les attributions de règles.
Pour plus d’informations, consultez Générateur de règles pour le contrôle d’accès aux applications.
Améliorations de l’outil de migration de stratégie de groupe
Cette fonctionnalité vous permet de configurer automatiquement
script path et les paramètres lorsque vous migrez les scripts d’ouverture de session Windows vers des tâches externes WEM à l’aide de l’outil Migration de stratégie de groupe.
Pour plus d’informations, consultez Outil de migration de stratégie de groupe
Nouveaux détails pour diagnostiquer la durée d'ouverture de session
Cette fonctionnalité introduit de nouveaux détails pour diagnostiquer la durée d'ouverture de session. Vous trouverez plus de détails sur les sous-métriques, chargement du profil FSLogix et les services d'ouverture de session WEM, dans le tableau qui répertorie toutes les métriques, sous-métriques et conseils en détail.
Pour plus d'informations, consultez Analyse de l'ouverture de session Windows.
Gestion des profils
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu'à la version 2411. Les fonctionnalités suivantes sont désormais disponibles dans la console Web.
-
Alerter l'utilisateur lorsque la taille du profil dépasse le quota. Cette fonctionnalité permet d'éviter la perte de données en avertissant les utilisateurs lorsque la taille de leur profil dépasse un quota. Vous pouvez personnaliser la limite de quota et le contenu de la notification en fonction des paramètres par défaut. La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Activer l'accélération du chargement des applications UWP. Cette fonctionnalité accélère le chargement des applications UWP et améliore leur cohérence dans les environnements non persistants. Par défaut, Windows stocke les informations d'enregistrement des applications UWP localement sur chaque machine, ce qui peut être perdu au redémarrage dans les environnements non persistants. Avec cette stratégie activée, Profile Management crée un conteneur VHDX pour chaque machine afin de stocker les données d'enregistrement des applications UWP, ce qui accélère l'ouverture de session de l'utilisateur et empêche la perte de données lors des redémarrages. La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Stratégie de contrôle d'accès aux applications étendue. Avec cette stratégie, vous pouvez désormais implémenter des redirections au niveau de la machine pour les fichiers, les dossiers, les clés de Registre et les valeurs de Registre. De plus, vous pouvez désormais exclure des utilisateurs, des machines et des processus spécifiques de l'application des règles pour un contrôle plus précis. La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Contrôle d'accès aux applications. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Stratégie de redirection de dossiers améliorée pour un contrôle d'accès plus sécurisé. Avec une nouvelle option, Accorder l'accès à des utilisateurs et groupes spécifiques, vous pouvez désormais accorder des autorisations de lecture et d'exécution à des utilisateurs ou groupes spécifiques sur les dossiers cibles de redirection. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Version minimale de l'agent requise : 2411.1.0.1
Correctifs
Aucun problème n'a été observé dans cette version.
Octobre 2024
Migration de la stratégie de groupe vers WEM
-
Vous pouvez désormais utiliser la migration de stratégie de groupe pour migrer les préférences de stratégie de groupe qui entraînent des ouvertures de session lentes vers des actions WEM afin d'améliorer votre expérience d'ouverture de session. Dans le WEM Tool Hub, vous pouvez démarrer le flux de travail de migration soit à partir d'un rapport de durée d'ouverture de session, en affichant les temps de traitement des GPO, soit à partir de l'outil de migration de stratégie de groupe. Cet outil vous permet de rechercher les GPO actuellement appliquées.
-
Vous pouvez sélectionner parmi les éléments listés pris en charge pour la migration. Les éléments sélectionnés sont exportés sous forme de fichier ZIP vers la machine locale, qui est ensuite importé en tant qu'actions WEM. Cette fonctionnalité est améliorée pour vous guider tout au long du processus de création d'un groupe d'affectation avec les paramètres exportés, et également pour affecter le groupe à l'utilisateur respectif.
-
Pour plus d'informations, consultez Outil de migration de stratégie de groupe et Créer un groupe d'affectation à l'aide des paramètres exportés.
Présentation de nouvelles informations pour surveiller et diagnostiquer la durée d'ouverture de session
-
Cette amélioration introduit des informations sur le conteneur de profil et le traitement GPP pour surveiller et diagnostiquer la durée d'ouverture de session. Cette fonctionnalité vous permet d'identifier les problèmes possibles qui peuvent entraîner une ouverture de session lente et de fournir également des recommandations pour résoudre ces problèmes.
-
Pour plus d'informations, consultez Analyse de l'ouverture de session Windows et Analyser la durée d'ouverture de session à l'aide de tâches scriptées.
Synchronisation centralisée du cache de l'agent au niveau de l'ensemble de configuration
-
Cette fonctionnalité est introduite pour améliorer le mécanisme existant de synchronisation du cache de l'agent.
-
Grâce au nouveau mécanisme, vous pouvez éviter les problèmes de performances pour les déploiements WEM de grande envergure et le coût de la base de données sur le Cloud est également réduit. Pour plus d'informations, consultez Agents et Options de l'utilitaire de cache de l'agent.
-
Version minimale de l'agent requise : 2409.1.0.1
Correctifs
-
Lors de la création de raccourcis du menu Démarrer et de l'épinglage d'applications au menu Démarrer, les raccourcis sont générés dans le dossier racine du menu Démarrer au lieu d'être créés dans le chemin spécifié. Ce problème ne se produit que sur Windows Server 2022/2019, mais pas sur Windows Server 2016.
Septembre 2024
Prise en charge de l'exportation de données vers Splunk
Auparavant, vous étiez limité à Grafana uniquement lors de l'exportation des rapports d'agent vers des plateformes tierces.
Grâce à cette fonctionnalité, vous pouvez désormais exporter facilement les données vers Splunk également.
Pour plus d'informations, consultez Rapports.
Élévation de privilèges
-
Cette amélioration vous permet de configurer des règles d'élévation de privilèges et de les attribuer aux utilisateurs à l'aide de la console web. Vous pouvez désormais utiliser l'Afficheur d'informations de fichier existant dans WEM Tool Hub pour obtenir les informations de fichier nécessaires à la configuration des règles, telles que le chemin, l'éditeur et les valeurs de hachage.
-
Pour plus d'informations, consultez Élévation de privilèges, Gérer les attributions pour une cible et Créer un groupe d'attribution à l'aide de règles de sécurité.
-
Version minimale de l'agent requise : 2408.1.0.1
Prise en charge du cache persistant par l'agent WEM sur les machines non persistantes
-
Cette amélioration permet à l'agent WEM de détecter automatiquement les machines non persistantes provisionnées par MCS ou PVS et d'utiliser l'emplacement de données persistant fourni par le service de provisioning sous-jacent pour conserver le cache de l'agent et d'autres informations cruciales. Cela améliore les performances et la résilience de WEM sur les machines non persistantes. De plus, l'enregistrement de l'agent WEM prend désormais en charge les machines non persistantes. Vous pouvez désormais enregistrer l'image principale et les machines non persistantes provisionnées sont automatiquement enregistrées.
-
Pour plus d'informations, consultez Conditions préalables, Déterminer la méthode de configuration à utiliser et Introduction.
-
Version minimale de l'agent requise : 2408.1.0.1
Configuration des paramètres de registre et de GPO avec un nouveau type de valeur de registre
-
Le type de valeur de registre
REG_NONEest introduit pour des configurations plus personnalisées en offrant un moyen de spécifier des paramètres qui ne rentrent pas dans d'autres catégories de données prédéfinies, telles que les chaînes, les entiers ou les données binaires. Vous pouvez utiliser cette flexibilité pour gérer des configurations uniques ou spécialisées. -
Le type de valeur de registre
REG_NONEprend en charge les fonctions suivantes :-
Lors de la création/mise à jour d'une action d'entrée de registre
-
Lors de la création/mise à jour d'une action GPO basée sur une entrée de registre
-
Lors de l'importation d'une GPO basée sur une entrée de registre
-
Côté agent
-
Pour la console héritée
-
Pour la sauvegarde et la restauration depuis la console web et la console héritée
-
-
Pour plus d'informations, consultez Créer un GPO et Importer les paramètres de stratégie de groupe.
-
Version minimale de l'agent requise : 2408.1.0.1
Fonctionnalité de réinitialisation sélective de WEM
-
WEM est amélioré pour réinitialiser sélectivement le cache de suivi des actions WEM. Lorsque vous activez Autoriser les utilisateurs à réinitialiser les actions mises en cache, l'option Réinitialiser les actions mises en cache est activée. En cliquant dessus, un nouvel assistant s'affiche et vous pouvez alors choisir les actions mises en cache qui nécessitent une réinitialisation. Cette amélioration vous permet de réinitialiser l'historique des processus pour les fichiers JSON ou les objets de stratégie de groupe utilisateur. Après la réinitialisation, les actions sont traitées lors des ouvertures de session utilisateur ultérieures.
-
Version minimale de l'agent requise : 2408.1.0.1
Correctifs
Août 2024
Améliorations de la sélection des groupes ou utilisateurs Microsoft Entra ID (Azure AD)
Les stratégies, y compris les actions et les règles de sécurité, attribuées aux groupes ou utilisateurs Microsoft Entra ID (Azure AD) prennent désormais automatiquement effet côté agent sans nécessiter d'associations manuelles utilisateur-appareil. Pour assurer le bon fonctionnement de cette fonctionnalité, respectez les exigences suivantes :
-
La version de l'agent doit être 2407.2.0.1 ou supérieure.
-
Dans la boîte de dialogue Propriétés du service d'ouverture de session utilisateur Citrix WEM, définissez le Type de démarrage sur Automatique.
-
Déconnectez-vous de votre machine locale et reconnectez-vous.
Ajouter de nouvelles tâches scriptées intégrées pour réduire les efforts d'exploitation
Ajout de tâches de script intégrées plus utiles qui aident les administrateurs à utiliser directement les tâches scriptées intégrées et à réduire les efforts d'exploitation. Cette fonctionnalité résout les problèmes de VDA non enregistrés et définit les configurations de trace CDF. Pour plus d'informations, consultez Tâches scriptées.
Rapport de compactage de disque VHD
Les administrateurs peuvent désormais consulter les rapports de compactage de disque VHD dans la console Web en activant la collecte des rapports de compactage de disque VHD. Pour plus de détails, consultez Rapports et Préférences de surveillance.
Gestion des profils
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu'à la version 2407. Les fonctionnalités suivantes sont désormais disponibles dans la console Web.
-
Activer le basculement de conteneur de profil en session entre les magasins d'utilisateurs Spécifie s'il faut activer le basculement de conteneur de profil en session entre les magasins d'utilisateurs. Cette fonctionnalité améliore la redondance des profils dans la solution basée sur des conteneurs en étendant la portée du basculement de conteneur, qui ne se produisait qu'à l'ouverture de session de l'utilisateur, à toute la session.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés > Répliquer les magasins d'utilisateurs. Pour plus d'informations, consultez Paramètres de gestion des profils Citrix.
-
Redirection de dossiers améliorée avec deux nouvelles options :
-
Rediriger vers le profil utilisateur local, vous permettant de rediriger un dossier vers le profil utilisateur local.
-
Déplacer le contenu vers un nouvel emplacement, vous permettant de décider s'il faut déplacer le contenu du dossier précédent vers le nouveau lors de la définition ou de la modification des dossiers cibles de redirection.
Pour plus d'informations, consultez Paramètres de gestion des profils Citrix. -
-
Version minimale de l'agent requise : 2407.1.0.1
Correctifs
Juin 2024
Prise en charge du test des règles de contrôle d'accès aux applications
Vous pouvez désormais valider les règles de contrôle d'accès aux applications sur la machine locale avant de les déployer dans l'environnement de test ou de production. Pour plus d'informations, consultez Générateur de règles pour le contrôle d'accès aux applications.
Afficher un GPO
Vous pouvez désormais afficher les paramètres de stratégie de groupe WEM. Résumés de GPO en mode lecture seule sans modifier le GPO. Cette implémentation élimine le risque de mauvaise configuration lors de l'examen des paramètres existants.
Pour plus d'informations, consultez Paramètres de stratégie de groupe.
Prise en charge de l'exportation de données vers des plateformes tierces pour une gestion flexible
Auparavant, vous étiez limité à l'exportation de rapports uniquement vers le stockage cloud ou les machines locales, ce qui entravait votre capacité à analyser et à surveiller efficacement les résultats des tâches.
Grâce à cette fonctionnalité, vous pouvez désormais configurer et exporter sans effort les données de rapport vers des plateformes tierces telles que Grafana. Cette amélioration permet d'intégrer et d'utiliser de manière transparente des outils d'analyse externes pour une surveillance et une analyse complètes des performances, qu'elles soient planifiées automatiquement ou initiées manuellement.
Pour plus d'informations, consultez Rapports.
Intégration de l'outil WEM Health Check dans le WEM Tool Hub
-
L'outil WEM Health Check est désormais intégré et répertorié sur la page d'accueil du WEM Tool Hub pour faciliter son accès et son utilisation. Cet outil effectue des vérifications sur l'agent WEM ou le serveur d'infrastructure et identifie les problèmes potentiels liés à votre déploiement WEM. Pour plus d'informations, consultez Outil WEM Health Check.
-
Version minimale de l'agent requise : 2401.1.0.1
Agents de hub
-
Cette fonctionnalité vous permet de promouvoir l'agent WEM au rôle d'agent de hub. L'agent de hub peut être configuré pour gérer plusieurs ensembles de configuration, ce qui facilite l'utilisation des ressources sur site. Actuellement, l'agent de hub offre deux avantages clés :
-
Livraison de packages d'applications : une fois l'agent de hub configuré, il vous permet de parcourir les fichiers du partage SMB dans votre environnement sur site lorsque vous ajoutez un package d'application.
Remarque :L'agent de hub doit être configuré pour gérer le site où se trouve le partage SMB.-
Exécution de tâches à la demande : si vous lancez des tâches d'agent à la demande depuis la console WEM et que le connecteur cloud n'est pas accessible, des notifications sont envoyées à l'agent de hub gérant l'ensemble de configuration auquel appartient l'agent cible. L'agent de hub tente ensuite de notifier les agents cibles sur le même sous-réseau pour exécuter leurs tâches.
-
-
Pour plus d'informations, consultez Agents de hub
-
Version minimale de l'agent requise : 2406.1.0.1
Outil de migration de profil dans le WEM Tool Hub
Avec le nouvel outil de migration de profil, vous pouvez désormais migrer différents types de profils vers la solution de profil basée sur des conteneurs Citrix. Cette fonctionnalité simplifie le processus de migration de profil, garantissant une transition en douceur et une perturbation minimale des flux de travail des utilisateurs. Les types de profils suivants sont pris en charge :
-
Conteneur de profil FSLogix
-
Solution Citrix basée sur des fichiers
-
Profil local
Pour plus d'informations, consultez Outil de migration de profil.
Règles de sécurité des applications pour la console Web WEM
-
Cette fonctionnalité vous permet de créer et de configurer différents types de règles de sécurité des applications et de les attribuer aux utilisateurs dans la console Web. Cette fonctionnalité utilise le même flux de travail que celui utilisé pour les attributions d'actions. Vous pouvez désormais importer des règles configurées avec AppLocker pour les gérer dans WEM. Vous pouvez également utiliser le WEM Tool Hub pour récupérer les informations nécessaires à la configuration des règles, telles que le chemin d'accès, l'éditeur et les valeurs de hachage. Pour plus d'informations, consultez Sécurité des applications, Afficheur d'informations de fichier et Groupes d'attribution.
-
Version minimale de l'agent requise : 2406.1.0.1
Correctifs
Mai 2024
Déclencheurs basés sur les événements Windows pour les tâches externes
-
Les déclencheurs basés sur les événements Windows pour les tâches externes vous permettent désormais d'y associer des tâches externes (tâches au niveau de la session). Lorsque les événements Windows répondent aux critères définis, le déclencheur est activé. Ce déclencheur commence à exécuter les tâches externes associées qui aident à gérer automatiquement les tâches au niveau de la session, en fonction des événements Windows. Pour plus d'informations, consultez Considérations.
-
Version minimale de l'agent requise : 2404.1.0.1
Mode de déploiement de base de l'agent WEM
-
Un mode de déploiement de base pour l'agent WEM est introduit pour fournir des fonctions d'agent de base, telles que l'optimisation du système et l'analyse de la durée d'ouverture de session sans avoir besoin de se connecter au service d'infrastructure. WEM offre de puissantes capacités de gestion de l'environnement utilisateur qui nécessitent le déploiement de composants backend tels que Broker, la base de données et les consoles pour l'ensemble du déploiement. Certains d'entre vous pourraient vouloir utiliser uniquement les fonctionnalités de base. Par exemple, auparavant, si vous vouliez utiliser uniquement la fonctionnalité d'optimisation, vous deviez déployer tous les composants backend. Cette fonctionnalité fournit désormais une méthode légère pour déployer WEM. Vous pouvez utiliser cette méthode de déploiement pour utiliser facilement les fonctionnalités de base de WEM. L'outil de vérification de l'état de WEM effectue des vérifications pour ces types d'agents, offrant la possibilité de reconfigurer l'agent en tant qu'agent sur site ou de service. Vous pouvez désormais démarrer l'outil de vérification de l'état sur un agent en mode de déploiement de base pour exécuter des vérifications. Vous pouvez également changer le type d'agent en agent sur site ou de service en fournissant les informations nécessaires sur le service d'infrastructure ou les connecteurs cloud. Pour plus d'informations, consultez Installer l'agent, Gérer les agents en déploiement de base et Analyse de l'ouverture de session Windows.
-
Version minimale de l'agent requise : 2404.1.0.1
Gestion des profils
Paramètres de redirection de dossiers : Cette fonctionnalité vous permet de configurer des ensembles de règles pour rediriger les chemins d'accès des dossiers locaux vers de nouveaux emplacements. Chaque ensemble de règles spécifie où vous souhaitez rediriger les dossiers en fonction des utilisateurs qui y accèdent.
Pour configurer la redirection de dossiers pour un ensemble de configurations, localisez l'ensemble, accédez à Profils > Paramètres de gestion des profils > Redirection de dossiers, puis ajoutez des ensembles de règles. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
Correctifs
-
Lors de la connexion de l'utilisateur, des retards supplémentaires sont causés par le service de connexion utilisateur WEM, accompagnés des exceptions suivantes dans le journal des événements Windows : Échec de la récupération des informations utilisateur pour l'événement de lancement de session CVAD et Délai d'attente de la requête AD dépassé.
-
Certaines applications n'existent qu'en version 32 bits. Les VDI Windows 2010 redirigent le chemin
system32verssyswow64par défaut si l'appelant est une application 32 bits. Lorsque le moteur d'élévation tente d'accéder à des fichiers tels queOptionalFeatures.exe, le fichier est introuvable. La désactivation du comportement de redirection par défaut élève l'application.
Mars 2024
Limite de sauvegarde automatique améliorée pour les ensembles de configurations
WEM offre une sauvegarde automatique des ensembles de configurations. La limite de sauvegarde automatique est désormais améliorée pour prendre en charge le stockage de jusqu'à 25 fichiers de sauvegarde pour chaque ensemble de configurations avant d'écraser le fichier existant le plus ancien. Cette amélioration réduit l'effort opérationnel, en particulier pour les environnements vastes et complexes. Pour plus d'informations, consultez Gérer la sauvegarde automatique.
Personnalisation de la disposition du menu Démarrer pour Windows 11
-
Pour prendre en charge les attributions au niveau de l'utilisateur, vous pouvez désormais appliquer l'action WEM Fichiers JSON pour la configuration du menu Démarrer de Windows 11. À l'aide du nouvel outil Start Menu Configurator for Windows 11 dans le WEM Tool Hub, vous pouvez désormais sélectionner les applications que vous préférez ajouter à la section Épinglé du menu Démarrer et organiser la disposition selon vos besoins. Après avoir personnalisé la disposition, copiez les données de configuration et collez-les dans la console Web, lorsque vous ajoutez un nouvel objet JSON dans la page Fichiers JSON. Pour plus de détails, consultez Personnaliser la disposition du menu Démarrer pour Windows 11.
-
Version minimale de l'agent requise : 2403.1.0.1
Outil de création de magasins d'utilisateurs
Cet outil est introduit dans le WEM Tool Hub pour vous aider à créer des magasins d'utilisateurs. Le magasin d'utilisateurs est l'emplacement réseau central pour le stockage des profils utilisateur Citrix. Cet outil vous aide à configurer des magasins d'utilisateurs en créant des partages de fichiers et en leur attribuant les autorisations appropriées selon vos spécifications. Cet outil simplifie le processus de configuration et réduit les erreurs. Vous pouvez choisir de créer le magasin d'utilisateurs sur la machine actuelle (exécutant l'outil) ou sur une machine différente. Pour plus de détails, consultez Outil de création de magasins d'utilisateurs.
Correctifs
-
La colonne d'état de Profile Management peut afficher un point d'interrogation même lorsque Profile Management est configuré correctement. Ce problème se produit lorsque le script
UpmConfigCheck.ps1utilisé par l'agent WEM ne fonctionne pas comme prévu. Ce problème affecte les machines sur lesquelles Profile Management 2203 LTSR est installé.
Février 2024
Groupes d'affectation (aperçu)
Cette fonctionnalité vous permet de regrouper des actions individuelles et de gérer leurs affectations en un seul endroit. Les affectations sont créées par action plutôt qu'au niveau du groupe. Vous pouvez désormais ajouter des actions à un groupe et sélectionner des cibles d'affectation, créer, modifier et supprimer des groupes d'affectation. Les détails d'affectation tels que les filtres et les options sont conservés au niveau de l'élément individuel. Pour plus de détails, consultez Groupes d'affectation.
Améliorations de la vérification de l'état de santé dans la console Web
Vous pouvez désormais obtenir une vue plus claire et plus détaillée de l'état de Profile Management via Workspace Environment Management :
-
Non valide : Indique que Profile Management est introuvable ou non activé.
-
Erreur : Indique des problèmes de configuration dans Profile Management.
-
Avertissement : Identifie un état sous-optimal de Profile Management.
-
Avis : Identifie un état acceptable de Profile Management.
-
Bon : Identifie que Profile Management est dans un état sain.
Pour plus de détails, consultez la description de la colonne État de Profile Management dans Statistiques.
Capacité d'analyse améliorée pour l'ouverture de session Windows
-
Cette amélioration fournit une analyse de données plus détaillée pour le profil utilisateur et Citrix Profile Management. La sous-métrique Objets de stratégie de groupe est désormais introduite avec la sous-métrique Connexion HDX activée. Pour plus de détails, consultez Analyse de l'ouverture de session Windows.
-
Version minimale de l'agent requise : 2401.1.0.1
Outil de vérification de l'état de WEM
Vous pouvez désormais ouvrir l'outil autonome WEM pour vérifier l'état des composants WEM et résoudre les problèmes. Cet outil peut s'exécuter sur les agents WEM ou sur le serveur d'infrastructure, fournissant des résultats pour différents éléments sélectionnés (vérifiés) respectivement. Une fois la vérification terminée, un rapport est enregistré sur leur machine. Vous pouvez activer le mode débogage et récupérer les fichiers journaux à l'emplacement spécifié. Vous pouvez également résoudre automatiquement certains problèmes de configuration. Pour plus de détails, consultez Outil de vérification de l'état de WEM.
Janvier 2024
Nom de la source de données utilisateur
À l'aide de la console Web, vous pouvez désormais ajouter des noms de sources de données utilisateur (DSN) et les attribuer aux utilisateurs. Pour plus de détails, consultez DSN utilisateur.
Ports
À l'aide de la console Web, vous pouvez désormais ajouter des mappages de ports et les attribuer aux utilisateurs. Pour plus de détails, consultez Ports.
Fichiers INI
À l'aide de la console Web, vous pouvez désormais ajouter des opérations de fichiers INI et les attribuer aux utilisateurs. Pour plus de détails, consultez Fichiers INI.
Historique des tâches à la demande de l'agent
Cette amélioration vous permet de vérifier la progression et les résultats des tâches initiées au cours des dernières 24 heures. Vous pouvez voir l'état de la tâche pour chacun des agents cibles après avoir déclenché une tâche. Vous pouvez également consulter l'historique des tâches récentes et leurs statuts. Pour les tâches avec rapports, vous pouvez accéder à ces rapports directement depuis l'onglet Rapports. Pour plus de détails, consultez Agents.
Capacité de condition de filtre améliorée pour la gestion des rapports
Cette amélioration vous permet de filtrer et d’ajouter plusieurs valeurs en séparant chaque valeur par un point-virgule lorsque vous choisissez la condition Résumé des résultats, offrant une méthode flexible de gestion des rapports qui vous permet de surveiller et d’optimiser le système.
Gestion des profils
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu’à la version 2311. Les fonctionnalités suivantes sont désormais disponibles dans la console Web.
-
Méthode de sélection du magasin d’utilisateurs. Spécifie la méthode de sélection du magasin d’utilisateurs lorsque plusieurs magasins d’utilisateurs sont disponibles. Les options incluent :
-
Ordre de configuration. Permet à Profile Management de sélectionner le magasin configuré le plus tôt.
-
Performances d’accès. Permet à Profile Management de sélectionner le magasin offrant les meilleures performances d’accès.
La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés > Répliquer les magasins d’utilisateurs. Pour plus d’informations, consultez Paramètres de Citrix Profile Management. -
-
Dédupliquer les fichiers de cette taille ou plus (Mo). Spécifie la taille minimale des fichiers à dédupliquer des conteneurs de profils. La taille par défaut est de 256 Mo.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Déduplication de fichiers > Activer la déduplication de fichiers. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
-
Déconnecter les utilisateurs lorsque le conteneur de profils n’est pas disponible lors de l’ouverture de session. Spécifie s’il faut forcer la déconnexion des utilisateurs lorsque le conteneur de profils n’est pas disponible lors de l’ouverture de session de l’utilisateur.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Conteneur de profils > Activer le conteneur de profils. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
-
Définir les utilisateurs et les groupes pour accéder au conteneur de profils. Spécifie quels utilisateurs et groupes de domaine AD disposent de l’autorisation
Read & Executesur les conteneurs de profils. Par défaut, un conteneur de profils n’est accessible qu’à son propriétaire.La fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Conteneur de profils. Pour plus d’informations, consultez Paramètres de Citrix Profile Management. -
Version minimale de l’agent requise : 2311.1.0.1
Novembre 2023
Mise à niveau automatique de l’agent
Les améliorations suivantes ont été apportées à la fonctionnalité de mise à niveau automatique de l’agent :
-
Vous pouvez sélectionner le package d’agent souhaité à partir de l’emplacement de stockage centralisé des packages de partage SMB et planifier des mises à niveau automatiques pour toutes les machines d’agent d’un ensemble de configurations.
-
Vous pouvez désormais spécifier la période et planifier le ou les jours de la semaine où vous souhaitez que WEM déploie automatiquement la mise à niveau sur toutes les machines d’agent d’un ensemble de configurations.
-
Vous pouvez désormais spécifier le nom de l’appareil et l’adresse IP des machines d’agent d’un ensemble de configurations pour lesquelles vous souhaitez que WEM déploie automatiquement les mises à niveau. Pour plus de détails, consultez App Package Delivery.
-
Version minimale de l’agent requise : 2310.1.0.1
Limite étendue pour la fonctionnalité de limite d’utilisation de la mémoire
-
Cette fonctionnalité est améliorée pour étendre la limite définie pour la valeur maximale de la fonctionnalité de limite d’utilisation de la mémoire de 4 Go à 32 Go dans les systèmes d’exploitation 64 bits. Cette amélioration offre plus de flexibilité en fonction des situations réelles de l’environnement système du client.
-
Version minimale de l’agent requise : 2310.1.0.1
Analyse de l’ouverture de session Windows
Cet outil collecte les données de durée d’ouverture de session et génère des rapports sur les données récentes de durée d’ouverture de session. Chaque rapport d’ouverture de session est classé plus en détail, ce qui vous permet d’identifier les problèmes et les goulots d’étranglement potentiels. Pour plus de détails, consultez Analyse de l’ouverture de session Windows.
Rapports de journaux de sécurité des applications
-
Les administrateurs peuvent désormais consulter les journaux de sécurité des applications dans la console Web en activant la collecte des journaux de sécurité des applications par jeu de configuration et obtenir les rapports correspondants. L'administrateur peut afficher les journaux par sous-type dans les détails de chaque rapport. Pour plus de détails, consultez Journaux de sécurité des applications sous Rapports et la description des Journaux de sécurité dans Préférences de surveillance.
-
Version minimale de l'agent requise : 2310.1.0.1
Correctifs
Aucun problème n'a été observé dans cette version.
Octobre 2023
Entrées de registre
À l'aide de la console Web, vous pouvez désormais ajouter des entrées de registre en tant qu'actions assignables, ce qui vous permet de créer, définir ou supprimer des valeurs de registre dans l'environnement utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. De plus, vous pouvez désormais ajouter des balises aux entrées de registre et attribuer plusieurs entrées de registre simultanément. Pour plus d'informations, consultez Entrées de registre.
Améliorations des données étendues dans les rapports
Deux nouvelles options d'exportation sont introduites pour les rapports d'agent : CSV (formaté) et JSON (formaté). Ces options améliorent la lisibilité des données étendues dans les rapports. Pour plus d'informations, consultez Exporter les rapports.
Catégoriser les paramètres de gestion des profils dans la console Web
Cette fonctionnalité vous permet de réorganiser votre affichage des paramètres de gestion des profils. Les trois balises intégrées, Basé sur les fichiers, Basé sur les conteneurs et Contrôle d'accès aux applications, agissent comme des filtres, vous aidant à vous concentrer sur les paramètres disponibles pour la balise sélectionnée. Les dernières balises sélectionnées sont conservées comme votre préférence d'administrateur. Pour plus d'informations, consultez Paramètres de gestion des profils.
Améliorations de l'optimisation et des informations d'utilisation
Cette fonctionnalité vous permet de configurer la liste des applications exclues en fournissant les noms des applications. Vous pouvez ajouter, modifier et supprimer les applications exclues à l'aide des paramètres sous Préférences. Pour plus d'informations, consultez Applications exclues.
Prise en charge des paramètres d'association de types de fichiers (FTA) sur la console Web
Cette fonctionnalité permet aux administrateurs de créer, gérer les associations de types de fichiers (FTA) et de les attribuer aux utilisateurs. Les administrateurs peuvent également utiliser l'outil Assistant d'association de types de fichiers dans le WEM Tool Hub pour obtenir facilement les informations nécessaires à la configuration des associations de types de fichiers (FTA) dans la console web. Pour plus d'informations, consultez Associations de types de fichiers.
Paramètres de l'agent améliorés
-
Un nouveau paramètre Activer l'agent pour utiliser les résultats de recherche de domaine mis en cache est ajouté aux paramètres de l'agent. Lorsqu'il est activé, l'agent utilise le cache pour les résultats des requêtes de domaine afin d'améliorer les performances et la résilience. Vous pouvez également mettre à jour les stratégies de groupe WEM lorsque l'agent ne peut pas contacter le domaine. Pour plus de détails, consultez Paramètres de l'agent.
-
Version minimale de l'agent requise : 2309.2.0.1
Améliorations de la fonctionnalité de rapport de contrôle d'intégrité dans la console web
Cette fonctionnalité améliore l'expérience utilisateur de configuration de Profile Management via WEM. Lorsque vous suivez le lien sur la page de résultats du contrôle d'intégrité de l'agent vers les paramètres de Profile Management, vous pouvez voir les erreurs/avertissements dans les résultats avec le paramètre correspondant mis en surbrillance sur la page de configuration de Profile Management dans la console web. Vous pouvez ensuite modifier les paramètres en fonction des résultats affichés dans le pied de page. Pour plus d'informations, consultez Rapports.
Nouvelle version de WEM Tool Hub
Une nouvelle version de WEM Tool Hub est maintenant disponible :
2309.2.0.1. Cette version inclut des améliorations de performances, la prise en charge du sélecteur d'objets AAD/NDJ et des corrections de bogues. Pour plus d'informations, consultez WEM Tool Hub.
Correctifs
Septembre 2023
Prise en charge de Windows 11 et Windows Server 2022 dans Citrix Optimizer
-
Nous avons ajouté la prise en charge de Windows 11 version 21H2 (build 2009) et de Windows Server 2022 21H2 (build 2009) dans Citrix Optimizer. Vous pouvez désormais utiliser le service WEM pour effectuer des optimisations système basées sur des modèles pour les machines Windows 11 2009 et Windows Server 2022 2009. De plus, nous avons mis à jour tous les modèles existants pour refléter les changements introduits dans la dernière version autonome de Citrix Optimizer. Pour plus d'informations sur l'utilisation de Citrix Optimizer, consultez Citrix Optimizer.
-
Version minimale de l'agent requise : 2309.1.0.1
Améliorations de la limite de sauvegarde manuelle
Nous avons maintenant augmenté la limite d'exportation manuelle maximale de 10 à 25 par compte. Pour plus d'informations, consultez Sauvegarder un ensemble de configurations.
Améliorations de la limite d'applications d'optimisation et d'analyse d'utilisation
Nous avons maintenant augmenté la limite d'applications d'analyse d'optimisation et d'applications d'analyse d'utilisation de 10 à 20. Pour plus d'informations, consultez Insights.
Entrées de registre (aperçu)
À l'aide de la console Web, vous pouvez désormais ajouter des entrées de registre en tant qu'actions assignables, ce qui vous permet de créer, de définir ou de supprimer des valeurs de registre dans l'environnement utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. De plus, vous pouvez désormais ajouter des balises aux entrées de registre et attribuer plusieurs entrées de registre en même temps. Pour plus d'informations, consultez Entrées de registre.
Outil de sélection d'objets AAD/NDJ
-
Vous pouvez désormais attribuer des règles d'accès aux applications aux utilisateurs/groupes AAD et aux machines NDJ, en plus des utilisateurs/groupes AD et des machines jointes au domaine qui sont actuellement pris en charge. Un outil Sélecteur d'objets AAD/NDJ est maintenant disponible sur la console Web, où vous pouvez obtenir les données d'objet et les coller dans le générateur de règles. Pour plus d'informations, consultez Attribution de règles d'accès aux applications aux utilisateurs/groupes AAD et aux machines NDJ.
-
Version minimale de l'agent requise : 2309.1.0.1
Opérations du système de fichiers dans la console Web
Les administrateurs peuvent désormais créer et gérer des opérations de système de fichiers et les attribuer aux utilisateurs à l'aide de la console Web. Pour plus d'informations, consultez Opérations du système de fichiers.
Paramètres de gestion des profils au niveau de l'utilisateur
Cette fonctionnalité vous permet de configurer les paramètres de gestion des profils au niveau de l'utilisateur pour une personnalisation et un contrôle précis. Utilisez cette fonctionnalité pour appliquer des paramètres spécifiques de gestion des profils à des utilisateurs individuels ou à des groupes d'utilisateurs, en adaptant l'expérience de profil selon les besoins. Pour plus d'informations, consultez Paramètres de gestion des profils au niveau de l'utilisateur.
Rapports de support via les rapports d'agent
-
Les administrateurs peuvent désormais consulter les journaux d'élévation de privilèges dans la console Web en activant la collecte des journaux de sécurité par ensemble de configurations et obtenir les rapports correspondants. L'administrateur peut afficher les journaux par sous-type dans les détails de chaque rapport. Pour plus d'informations, consultez la description des Journaux de sécurité dans Préférences de surveillance.
-
Version minimale de l'agent requise : 2309.1.0.1
Gestion des profils
-
Workspace Environment Management prend désormais en charge toutes les versions de Profile Management jusqu'à la version 2308. Les fonctionnalités suivantes sont désormais disponibles dans la console Web :
-
Activer l'extension automatique du VHD pour le conteneur de profils. Si cette option est activée, lorsque le conteneur de profils atteint 90 % d'utilisation, il s'étend automatiquement de 10 Go, avec une capacité maximale de 80 Go. Selon vos besoins, vous pouvez ajuster les paramètres d'extension automatique par défaut à l'aide des options suivantes : Seuil de déclenchement de l'extension automatique (%), Incrément d'extension automatique (Go), Limite d'extension automatique (Go).Cette fonctionnalité est disponible sous chaque ensemble de configurations dans Profils > Paramètres de gestion des profils > Conteneur de profils. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Capacité par défaut des conteneurs VHD. Spécifie la capacité de stockage par défaut (en Go) de chaque conteneur VHD.Cette fonctionnalité est disponible sous chaque ensemble de configurations dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Activer l'accès exclusif au conteneur de profils. Si cette option est activée, le conteneur de profils n'autorise qu'un seul accès à la fois.Cette fonctionnalité est disponible sous chaque ensemble de configurations dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Activer l'accès exclusif au conteneur OneDrive. Si cette option est activée, le conteneur OneDrive n'autorise qu'un seul accès à la fois.Cette fonctionnalité est disponible sous chaque ensemble de configurations dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
Activer l'itinérance des applications UWP. Si cette option est activée, les applications UWP (Universal Windows Platform) suivent les utilisateurs. Par conséquent, les utilisateurs peuvent accéder aux mêmes applications UWP depuis différents ordinateurs.Cette fonctionnalité est disponible sous chaque ensemble de configurations dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètres de Citrix Profile Management.
-
-
Version minimale de l'agent requise : 2307.1.0.1
Configurer les paramètres de tâche
Une nouvelle option Configurer les paramètres de tâche est introduite dans la page Tâches scriptées qui vous dirige vers l'assistant de tâche filtré spécifiquement choisi dans la page Paramètres de tâche scriptée. Pour plus d'informations, consultez Option Configurer les paramètres de tâche.
Nouvelle version de WEM Tool Hub
Une nouvelle version de WEM Tool Hub est maintenant disponible :
2309.1.0.1. Cette version inclut des améliorations de performances, la prise en charge du sélecteur d'objets AAD/NDJ et des corrections de bogues. Pour plus d'informations, consultez WEM Tool Hub.
Correctifs
-
La colonne d'état de Profile Management peut afficher des erreurs même lorsque Profile Management est configuré correctement. Ce problème se produit car le script
UpmConfigCheck.ps1utilisé par l'agent WEM ne fonctionne pas comme prévu. Ce problème affecte les machines avec le paramètre Profile Management, Chemin du fichier journal activé, avec le chemin contenant%SystemRoot%.
Juillet 2023
Paramètres de Profile Management au niveau de l'utilisateur (aperçu)
-
Cette fonctionnalité vous permet de configurer les paramètres de Profile Management au niveau de l'utilisateur pour une personnalisation et un contrôle précis. Utilisez cette fonctionnalité pour appliquer des paramètres spécifiques de Profile Management à des utilisateurs individuels ou à des groupes d'utilisateurs, en adaptant l'expérience de profil selon les besoins. Pour plus d'informations, consultez Paramètres de Profile Management au niveau de l'utilisateur.
-
Pour activer cette fonctionnalité, accédez à Accueil, cliquez sur l'icône fonctionnalités d'aperçu dans le coin supérieur droit, et activez Paramètres de Profile Management au niveau de l'utilisateur. Consultez Fonctionnalités d'aperçu.
Journalisation améliorée des événements de l'agent WEM
Nous avons apporté des améliorations à la journalisation des événements de l'agent WEM, dans le but d'améliorer les capacités de dépannage. Ces améliorations incluent :
-
Journaux d'événements complets : Nous avons fourni des journaux d'événements complets, vous donnant une image complète des activités de l'agent.
-
ID d'événement uniques : Chaque journal d'événements a désormais un ID distinct, ce qui vous permet de filtrer et d'identifier plus facilement des événements spécifiques.
Pour plus d'informations, consultez Journaux d'événements de l'agent.
Attribution d'objets JSON
-
Vous pouvez désormais ajouter des objets JSON et les attribuer pour créer ou modifier des fichiers JSON. Grâce à cette fonctionnalité, vous pouvez appliquer des paramètres personnalisés à des applications avec un fichier de configuration JSON (par exemple, Microsoft Teams). Cette fonctionnalité est disponible uniquement dans la console Web. Pour plus d'informations, consultez Actions.
-
Version minimale de l'agent requise : 2306.1.0.1
Ajouter des applications locales pour un accès rapide
-
Cette fonctionnalité vous permet d'ajouter des applications locales au WEM Tool Hub pour un accès rapide. Les applications ajoutées sont considérées comme vos données personnelles et sont conservées lorsque vous changez de machine dans l'environnement Profile Management. Vous pouvez ajouter et supprimer plusieurs applications à la fois. Pour plus d'informations, consultez Ajouter des applications locales pour un accès rapide.
Nouvelle version de WEM Tool Hub
Une nouvelle version de WEM Tool Hub est désormais disponible :
2307.1.0.1. Cette version inclut des améliorations de performances et des corrections de bogues. Pour plus d'informations, consultez WEM Tool Hub.
Juin 2023
Améliorations de la protection contre les pics de processeur
-
Cette version apporte des améliorations à la fonctionnalité de protection contre les pics de processeur, vous offrant un contrôle plus granulaire. Les améliorations incluent les modifications suivantes :
-
Nous avons réorganisé les options de protection contre les pics d'utilisation du processeur avec une logique intuitive pour une configuration plus facile.
-
Lors de la personnalisation de la protection contre les pics d'utilisation du processeur, vous pouvez désormais configurer la limite d'utilisation du processeur à l'aide de valeurs non entières.
-
Une nouvelle option, Définir la limite par rapport à un seul cœur de processeur, est désormais disponible, vous permettant de définir une limite d'utilisation du processeur basée sur un seul cœur de processeur comme référence.
Pour plus d'informations, consultez Protection contre les pics d'utilisation du processeur. -
-
Version minimale de l'agent requise : 2306.1.0.1
Variables d'environnement
-
À l'aide de la console Web, vous pouvez désormais ajouter des variables d'environnement en tant qu'actions assignables. Une fois assignées, ces variables d'environnement sont créées ou définies dans l'environnement utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. Pour plus d'informations, consultez Variables d'environnement.
-
Version minimale de l'agent requise : 2306.1.0.1
Prise en charge des jetons dynamiques pour les paramètres de stratégie de groupe
Vous pouvez désormais utiliser des jetons dynamiques dans les paramètres de stratégie de groupe. Cette fonctionnalité permet une configuration de stratégie plus adaptable dans différents environnements, réduit la configuration manuelle et simplifie la gestion des stratégies. Pour plus d'informations, consultez Prise en charge des jetons dynamiques pour les paramètres de stratégie de groupe.
Résultats du traitement des paramètres de stratégie de groupe
Cette version introduit la fonctionnalité de rapport des résultats du traitement des actions. Grâce à cette fonctionnalité, vous pouvez désormais consulter les résultats de chaque action attribuée à un utilisateur dans un rapport consolidé qui est mis à jour toutes les 4 heures. Le rapport comprend des informations telles que le nom de l'action, l'utilisateur attribué, le filtre utilisé et le résultat du traitement. Cette fonctionnalité est conçue pour toutes les actions, mais ne prend actuellement en charge que les résultats du traitement des paramètres de stratégie de groupe. Pour utiliser cette fonctionnalité, activez d'abord la collecte des résultats pour les paramètres de stratégie de groupe. Pour plus d'informations, consultez Rapports et Préférences de surveillance.
Attribution d'objets JSON (aperçu)
-
Vous pouvez désormais ajouter des objets JSON et les attribuer pour créer ou modifier des fichiers JSON. Grâce à cette fonctionnalité, vous pouvez appliquer des paramètres personnalisés à des applications dotées d'un fichier de configuration JSON (par exemple, Microsoft Teams). Cette fonctionnalité est disponible uniquement dans la console Web. Pour plus d'informations, consultez Actions.
-
Pour activer cette fonctionnalité, accédez à Accueil, cliquez sur l'icône des fonctionnalités d'aperçu dans le coin supérieur droit, puis activez l'attribution d'objets JSON. Consultez Fonctionnalités d'aperçu.
-
Version minimale de l'agent requise : 2306.1.0.1
Mai 2023
Sauvegarde et configuration rapide de Profile Management
-
Vous pouvez désormais sauvegarder et restaurer vos paramètres Profile Management. Pour plus d'informations, consultez Sauvegarder et restaurer. De plus, une fonction de configuration rapide est désormais disponible, vous permettant de configurer rapidement Profile Management, que vous souhaitiez partir d'un nouveau modèle ou restaurer à partir d'une sauvegarde. Pour plus d'informations, consultez Configuration rapide.
-
Version minimale de l'agent requise : 2304.2.0.1
Lecteurs réseau
-
À l'aide de la console Web, vous pouvez désormais ajouter des lecteurs réseau en tant qu'actions assignables. Une fois attribués, ces lecteurs réseau sont disponibles pour être utilisés sur le bureau de l'utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. Pour plus d'informations, consultez Actions.
-
Version minimale de l'agent requise : 2304.2.0.1
Lecteurs virtuels
-
À l'aide de la console Web, vous pouvez désormais ajouter des lecteurs virtuels en tant qu'actions assignables. Une fois attribués, ces lecteurs virtuels sont disponibles pour être utilisés sur le bureau de l'utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. Pour plus d'informations, consultez Actions.
-
Version minimale de l'agent requise : 2304.2.0.1
Paramètres avancés améliorés désormais disponibles dans la console Web
Les paramètres avancés ont été migrés vers la console Web et sont disponibles dans Paramètres avancés sous chaque jeu de configuration. Nous avons réorganisé les paramètres pour offrir une meilleure expérience utilisateur. Pour plus d'informations, consultez Paramètres avancés.
Définir votre page de démarrage
Vous pouvez désormais définir l'une des pages suivantes comme page de démarrage afin d'y accéder chaque fois que vous vous connectez à la console Web :
-
Agents
-
Rapports
-
Statistiques utilisateur
-
Informations sur l'utilisation
-
Informations sur l'optimisation
-
Informations sur les conteneurs de profils
Si aucune page de démarrage n'est définie, vous arrivez plutôt sur la page d'accueil. Après avoir défini votre page de démarrage, vous pouvez y accéder rapidement en cliquant sur l'icône éclair ( ) dans la navigation de gauche de la console.
Nouvelle version de WEM Tool Hub
Une nouvelle version de WEM Tool Hub est maintenant disponible : 2304.2.0.1. Cette version inclut des améliorations de performances et des corrections de bogues. Pour plus d'informations, consultez WEM Tool Hub.
Correctifs
Avril 2023
Contrôle d'accès aux applications
-
À l'aide de la console Web, vous pouvez désormais ajouter des règles pour contrôler l'accès des utilisateurs à des éléments tels que des fichiers, des dossiers et des registres. Un cas d'utilisation typique consiste à appliquer des règles pour contrôler l'accès des utilisateurs aux applications installées sur les machines, afin de rendre les applications invisibles aux utilisateurs concernés. Cette fonctionnalité peut simplifier la gestion des applications et des images. Par exemple, en utilisant cette fonctionnalité, vous pouvez fournir des machines identiques à différents services tout en répondant à leurs différents besoins en matière d'applications, réduisant ainsi le nombre d'images. Pour plus d'informations, consultez Contrôle d'accès aux applications.
-
Version minimale de l'agent requise : 2304.1.0.1
Imprimantes
-
À l’aide de la console Web, vous pouvez désormais ajouter des imprimantes à attribuer à vos utilisateurs. Une fois attribuées, ces imprimantes sont disponibles pour une utilisation sur le bureau de l’utilisateur. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. Pour plus d’informations, consultez Actions.
-
Version minimale de l’agent requise : 2304.1.0.1
WEM Tool Hub (aperçu)
Les deux outils suivants sont désormais disponibles dans WEM Tool Hub :
-
Assistant d’imprimante. Utilisez-le pour obtenir une liste d’imprimantes à partir de votre serveur d’impression afin de pouvoir les ajouter en tant qu’actions assignables dans la console de gestion.
-
Générateur de règles pour le contrôle d’accès aux applications. Utilisez-le pour créer des règles afin de contrôler l’accès des utilisateurs à des éléments tels que des fichiers, des dossiers et des registres. Les règles sont implémentées via Citrix Profile Management. Un cas d’utilisation typique consiste à appliquer des règles pour contrôler l’accès des utilisateurs aux applications installées sur les machines, qu’il s’agisse de rendre les applications invisibles aux utilisateurs concernés.
Pour plus d’informations, consultez WEM Tool Hub.
Profile Management
-
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu’à la version 2303. Les fonctionnalités suivantes sont désormais disponibles dans la console héritée et la console Web.
-
Activer la réécriture active lors du verrouillage et de la déconnexion de la session. Si cette option est activée, les fichiers et dossiers de profil ne sont réécrits que lorsqu’une session est verrouillée ou déconnectée. Si cette option et l’option Activer la réécriture active du registre sont activées, les entrées de registre ne sont réécrites que lorsqu’une session est verrouillée ou déconnectée.
-
Dans la console Web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Paramètres de base. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de Citrix Profile Management > Principaux paramètres de Citrix Profile Management. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
-
-
Activer le contrôle d’accès aux applications. Si cette option est activée, Profile Management contrôle l’accès des utilisateurs aux éléments (tels que les fichiers, les dossiers et les registres) en fonction des règles que vous fournissez.
-
Dans la console Web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Contrôle d’accès aux applications. Pour plus d’informations, consultez Paramètres de Citrix Profile Management.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de gestion des profils Citrix > Contrôle d'accès aux applications. Pour plus d'informations, consultez Paramètre de gestion des profils Citrix.
-
-
Activer la compaction des disques VHD. Si cette option est activée, les disques VHD sont automatiquement compactés lors de la déconnexion de l'utilisateur lorsque certaines conditions sont remplies. Cette option vous permet d'économiser l'espace de stockage consommé par le conteneur de profil, le conteneur OneDrive et le conteneur de dossiers miroir.
-
Dans la console web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Conteneur de profil. Pour plus d'informations, consultez Paramètre de gestion des profils Citrix.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de gestion des profils Citrix > Paramètres du conteneur de profil. Pour plus d'informations, consultez Paramètre de gestion des profils Citrix.
-
-
Définir le rapport d'espace libre pour déclencher la compaction du disque VHD, Définir le nombre de déconnexions pour déclencher la compaction du disque VHD et Désactiver la défragmentation pour la compaction du disque VHD. Si l'option Activer la compaction du disque VHD est activée, utilisez ces trois stratégies pour ajuster les paramètres et le comportement par défaut de la compaction VHD.
-
Dans la console web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètre de gestion des profils Citrix.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de gestion des profils Citrix > Paramètres avancés. Pour plus d'informations, consultez Paramètre de gestion des profils Citrix.
-
-
-
Version minimale de l'agent requise : 2304.1.0.1
Février 2023
Applications
-
À l'aide de la console web, vous pouvez désormais ajouter des applications à attribuer à vos utilisateurs. Une fois attribuées, ces applications voient leurs raccourcis créés sur le bureau, le menu Démarrer ou la barre des tâches, selon votre configuration. La fonctionnalité a été améliorée pour offrir une meilleure expérience utilisateur. Pour plus d'informations, consultez Actions.
-
Version minimale de l'agent requise : 2302.1.0.1
WEM Tool Hub (aperçu)
Un ensemble d'outils, le WEM Tool Hub, est désormais disponible pour les administrateurs WEM. Il comprend une collection d'outils visant à simplifier l'expérience de configuration pour les administrateurs. Pour le télécharger, accédez à Citrix Cloud > Service WEM > Utilitaires. Pour plus d'informations, consultez WEM Tool Hub.
Nouveaux paramètres ajoutés aux tâches externes
Lorsque vous utilisez des tâches externes dans la console Web, vous pouvez désormais configurer directement le moment où l’agent traite les tâches externes sans passer par Console héritée > Paramètres avancés pour les paramètres associés. Les paramètres nouvellement ajoutés sont les suivants :
-
Traiter les tâches externes lors de l’ouverture de session et de l’actualisation
-
Traiter les tâches externes lors de la reconnexion
Cette amélioration fournit également des informations détaillées sur la façon de s’assurer que l’agent traite les tâches externes. Pour plus d’informations sur les tâches externes, consultez Actions.
Correctifs
-
La fonctionnalité d’élévation de privilèges peut ne pas fonctionner comme prévu. Le problème survient parce que le certificat utilisé pour signer le logiciel Citrix WEM a expiré. Pour contourner ce problème, ignorez la vérification de la validité du certificat en créant une valeur de Registre DWORD sous
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Agent Hostet en définissant la valeur sur 1.
Janvier 2023
Améliorations de la mise à niveau automatique de l’agent
-
La fonctionnalité de mise à niveau automatique de l’agent a été migrée vers la console Web et est disponible dans Paramètres avancés > Paramètres de l’agent sous chaque ensemble de configuration. La fonctionnalité offre désormais une meilleure expérience utilisateur et des capacités supplémentaires. En plus de planifier les mises à niveau automatiques des agents, vous avez désormais la possibilité de contrôler si les mises à niveau des agents doivent être appliquées aux machines persistantes ou non persistantes. Pour plus d’informations, consultez Paramètres avancés.
-
Version minimale de l’agent requise : 2301.1.0.1
Lier automatiquement les agents non joints à un domaine aux ensembles de configuration souhaités
-
Vous pouvez désormais configurer des règles de liaison pour les agents non liés non joints au domaine. Ces règles dictent à quel ensemble de configurations lier les agents correspondants. Cette fonctionnalité simplifie le processus d'ajout d'agents non joints au domaine à gérer par WEM. Pour plus d'informations, consultez Objets de répertoire.
-
Version minimale de l'agent requise : 2301.1.0.1
Prise en charge de l'attribution de GPO aux unités d'organisation
-
À l'aide de la console Web, vous pouvez désormais attribuer des GPO à des unités d'organisation. Cela élimine la nécessité de modifier votre structure Active Directory pour l'utiliser avec WEM. Pour plus d'informations, consultez Ajouter une cible d'attribution.
-
Version minimale de l'agent requise : 2301.1.0.1
Novembre 2022
Tâche externe
-
À l'aide de la console Web, vous pouvez désormais créer des tâches externes à attribuer à vos utilisateurs. Les tâches externes peuvent être des scripts ou des applications. Spécifiez quand exécuter les tâches externes pour gérer votre environnement utilisateur avec précision et efficacité. De plus, la console Web offre une capacité supplémentaire pour les tâches externes : elle vous permet d'associer le déclencheur planifié aux tâches externes pour planifier leur exécution. Pour plus d'informations, consultez Tâches externes.
-
Version minimale de l'agent requise : 2211.1.0.1
Les agents ne téléchargent les données de configuration qu'en cas de besoin
-
Auparavant, les agents WEM se connectaient périodiquement au service WEM pour télécharger les données de configuration, qu'il y ait eu ou non une modification de configuration. Les agents vérifient désormais périodiquement auprès du service si des modifications de configuration ont été apportées :
-
Si oui, les agents téléchargent les données de configuration.
-
Si non, les données de configuration ne sont pas téléchargées.
Cette amélioration réduit considérablement la consommation de bande passante, surtout si vous avez un déploiement important avec de nombreux agents. -
-
Version minimale de l'agent requise : 2211.1.0.1
Correctifs
-
Si vous restaurez les paramètres à partir d'une sauvegarde précédente, vous rencontrez des problèmes avec les informations d'identification liées au magasin d'utilisateurs.
-
Dans la console héritée, vous ne pouvez pas enregistrer les modifications apportées aux informations d'identification.
-
-
Une règle de sécurité d'application ne fonctionne pas lorsque les deux conditions suivantes sont remplies :
-
Il s'agit d'une règle d'exception de type éditeur.
-
Améliorations des filtres
-
Cette fonctionnalité vous permet d'utiliser les opérateurs ET et OU pour créer des filtres. Vous pouvez utiliser ces opérateurs pour combiner deux conditions ou plus en une condition composée. Cette fonctionnalité vous offre plus de flexibilité pour créer des filtres à utiliser avec les attributions et les tâches scriptées. Pour plus d'informations, consultez Filtres.
-
Version minimale de l'agent requise : 2210.2.0.1
Octobre 2022
Types de déclencheurs supplémentaires disponibles
-
Les types de déclencheurs intégrés suivants sont désormais disponibles lorsque vous créez des déclencheurs :
-
Arrêt de la machine. Active le déclencheur lorsque les machines s'arrêtent.
-
Démarrage de la machine. Active le déclencheur lorsque les machines démarrent.
-
-
Vous pouvez créer des déclencheurs de ces types et leur associer des tâches. Lorsqu'ils sont activés, les déclencheurs démarrent ces tâches dans l'environnement utilisateur. Les deux types de déclencheurs supplémentaires vous offrent plus de flexibilité pour contrôler le moment d'exécution de vos tâches scriptées. Pour plus d'informations, consultez Déclencheurs.
-
Version minimale de l'agent requise : 2210.1.0.1
Prise en charge de l'utilisation des résultats de tâche comme déclencheurs
-
Les types de déclencheurs suivants sont désormais disponibles lorsque vous créez des déclencheurs
-
Résultat de la vérification de l'état du cloud. Active le déclencheur lorsque la vérification de l'état du cloud renvoie les états de santé spécifiés.
-
Résultat de la vérification de l'état de Profile Management. Active le déclencheur lorsque la vérification de l'état de Profile Management renvoie les états de santé spécifiés.
-
Résultat de tâche scriptée personnalisée. Active le déclencheur lorsque les tâches scriptées renvoient les résultats spécifiés.
Vous pouvez créer des déclencheurs de ces types et leur associer des tâches. Lorsqu'ils sont activés, les déclencheurs démarrent ces tâches dans l'environnement utilisateur. Ces types de déclencheurs vous permettent de gérer automatiquement vos environnements utilisateur en fonction des résultats d'exécution des tâches. Pour plus d'informations, consultez Déclencheurs. -
-
Version minimale de l'agent requise : 2210.1.0.1
Profile Management
-
Workspace Environment Management prend désormais en charge toutes les versions prises en charge de Profile Management jusqu'à la version 2209. La fonctionnalité suivante est désormais disponible dans la console héritée et la console Web.
-
Déduplication de fichiers. Si activée, Profile Management supprime les fichiers en double du magasin de l'utilisateur et en stocke une copie à un emplacement central. Cela réduit la charge sur le magasin de l'utilisateur en évitant la duplication de fichiers, réduisant ainsi vos coûts de stockage.
-
Dans la console Web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Déduplication de fichiers. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de Citrix Profile Management > Déduplication de fichiers. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
-
Activer la réécriture multi-session pour les conteneurs de profils. Remplace Activer la réécriture multi-session pour le conteneur de profils FSLogix des versions précédentes pour prendre en charge la réécriture multi-session pour les conteneurs de profils Citrix Profile Management.
-
Activer le streaming de profils pour les dossiers. Si activée, les dossiers sont récupérés uniquement lorsqu'ils sont consultés.
-
Définir le rapport d'espace libre pour déclencher la compaction du disque VHD, Définir le nombre de fermetures de session pour déclencher la compaction du disque VHD, et Désactiver la défragmentation pour la compaction du disque VHD. Si Activer la compaction du disque VHD est activée, utilisez ces trois stratégies pour ajuster les paramètres et le comportement par défaut de la compaction VHD.
-
Dans la console Web, la fonctionnalité est disponible sous chaque ensemble de configuration dans Profils > Paramètres de Profile Management > Paramètres avancés. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
Dans la console héritée, la fonctionnalité est disponible dans Stratégies et profils > Paramètres de Citrix Profile Management > Paramètres avancés. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
-
-
Version minimale de l'agent requise : 2210.1.0.1
Afficher l'état d'enregistrement des agents
Dans la console Web, un onglet, Enregistrements, est désormais disponible dans Surveillance > Administration > Agents. L'onglet vous permet d'afficher l'état d'enregistrement des agents dans votre déploiement WEM. Grâce à ces informations, vous pouvez résoudre les problèmes d'enregistrement des agents. Pour plus d'informations, consultez Administration.
Prise en charge du clonage des cibles d'affectation
Vous pouvez désormais cloner des cibles d'affectation (utilisateurs et groupes) d'un ensemble de configuration à un autre, sans avoir à les ajouter à partir de zéro. Pour plus d'informations, consultez Cibles d'affectation.
Correctifs
-
Dans la console Web, lorsque vous utilisez le filtre, Dernière connexion, pour affiner les résultats dans Surveillance > Administration > Statistiques utilisateur, le filtre peut ne pas fonctionner comme prévu. Le problème se produit lorsque vous laissez la date de fin non spécifiée. Pour contourner le problème, spécifiez une date de fin lorsque vous utilisez le filtre.
Septembre 2022
Installation et mise à niveau : agent Workspace Environment Management
L'agent Workspace Environment Management n'est plus inclus en tant que composant supplémentaire dans l'installation du VDA. Pour l'installer, utilisez le programme d'installation autonome de l'agent WEM ou le programme d'installation complet du produit sur l'ISO du produit Citrix Virtual Apps and Desktops.
Août 2022
Utiliser les événements Windows comme déclencheurs
-
Un nouveau type de déclencheur, Événement Windows, est désormais disponible lorsque vous créez des déclencheurs. Il vous permet de créer un déclencheur basé sur les événements Windows. Vous pouvez ensuite lui associer des tâches. Lorsque les événements Windows répondent aux critères définis, le déclencheur est activé et démarre les tâches associées. Ce type de déclencheur vous permet de gérer automatiquement vos environnements utilisateur en fonction des événements Windows. Pour plus d'informations, consultez Déclencheurs.
-
Version minimale de l'agent requise : 2208.1.0.1
Utiliser des partages de fichiers pour les téléchargements de fichiers côté agent
-
Auparavant, les téléchargements de fichiers côté agent se produisaient toujours via Citrix Cloud. Vous pouvez désormais autoriser les téléchargements de fichiers côté agent à se produire via des partages de fichiers. Cela réduit les ressources réseau nécessaires aux autres opérations critiques. Cette fonctionnalité réduit le trafic sur les réseaux et le temps de téléchargement des fichiers vers les machines agents. Pour plus d'informations, consultez Partages de fichiers.
-
Version minimale de l'agent requise : 2208.1.0.1
Définir des délais d'expiration pour les tâches scriptées
-
Une option, Définir une valeur de délai d'expiration, est désormais disponible lorsque vous configurez une tâche scriptée. L'option vous permet de spécifier le temps (en minutes) après lequel la tâche est forcée de se terminer. Si vous ne spécifiez pas de délai d'expiration, la tâche pourrait continuer à s'exécuter, empêchant ainsi d'autres tâches de s'exécuter. Pour plus d'informations, consultez Paramètres des tâches scriptées.
-
Version minimale de l'agent requise : 2207.2.0.1
Inviter les utilisateurs à inscrire des agents
-
Un nouveau nœud, Inscription, est maintenant disponible dans la console web. Le nœud contient deux pages :
-
Agents inscrits. Répertorie tous les agents inscrits. Vous pouvez les gérer selon vos besoins.
-
Invitation. Vous permet d'envoyer des invitations d'inscription aux utilisateurs. Chaque invitation comprend un code d'invitation et les étapes nécessaires pour finaliser l'inscription.
Pour plus d'informations, consultez Inscription. -
-
Version minimale de l'agent requise : 2207.2.0.1
Contextualiser les tâches scriptées
-
Une option, Filtre, est maintenant disponible dans Général lorsque vous configurez une tâche scriptée. Cette option vous permet d'utiliser un filtre pour contextualiser la tâche. Par conséquent, l'agent WEM exécute la tâche uniquement lorsque toutes les conditions du filtre sélectionné sont remplies. Pour plus d'informations, consultez Configurer une tâche scriptée.
-
Version minimale de l'agent requise : 2207.2.0.1
Juillet 2022
Prise en charge de l'exécution de tâches administratives pour les agents non joints à un domaine et les agents inscrits
-
Vous pouvez désormais effectuer des tâches administratives (telles que l'actualisation du cache, la réinitialisation des paramètres et la récupération des informations de l'agent) pour les agents non joints à un domaine et inscrits via la console d'administration, comme vous le feriez pour d'autres agents. Techniquement, cette fonctionnalité est une implémentation différente. Les agents cibles ne sont pas immédiatement informés de l'exécution de ces tâches. Les notifications sont envoyées lorsque les agents cibles ou d'autres agents sur le même sous-réseau se connectent à Citrix Cloud pour actualiser les paramètres. Il peut donc y avoir un délai avant que les tâches ne s'exécutent côté agent. Plus vous avez d'agents sur le même sous-réseau, plus le délai est court.
-
Cette fonctionnalité est disponible dans la console héritée et la console web.
-
Dans la console web, accédez à Surveillance > Administration > Agents. Pour plus d'informations, consultez Administration.
-
Dans la console héritée, accédez à Administration > Agents. Pour plus d'informations, consultez Administration.
-
-
Version minimale de l'agent requise : 2207.1.0.1
Configurer les GPO Windows à l'aide des modèles d'administration de stratégie de groupe
-
Dans la console Web, un onglet, Basé sur un modèle, est désormais disponible dans Actions > Paramètres de stratégie de groupe sous chaque ensemble de configuration. Cet onglet vous permet de configurer les GPO Windows à l'aide des modèles d'administration de stratégie de groupe. Vous pouvez configurer les GPO au niveau de la machine et de l'utilisateur. Ensuite, vous les déployez en les attribuant à vos utilisateurs, comme vous le faites pour les GPO basées sur le registre. Pour plus d'informations, consultez Paramètres de stratégie de groupe.
-
Version minimale de l'agent requise : 2207.1.0.1
Nouvelles fonctionnalités disponibles dans les paramètres de tâche scriptée
-
Les nouvelles fonctionnalités suivantes sont désormais disponibles lorsque vous configurez une tâche scriptée :
-
Chemin du fichier. Un type de paramètre qui vous permet de transmettre un chemin de fichier en tant que paramètre à la classe
System.IO.FileInfo. -
Collecter la sortie même en cas d'erreurs d'exécution. Une option qui contrôle si le contenu du fichier de sortie et la sortie de la console doivent être collectés même si des erreurs se produisent lors de l'exécution de la tâche.
Pour plus d'informations, consultez Paramètres de tâche scriptée. -
-
Version minimale de l'agent requise : 2207.1.0.1
Correctifs
-
Lorsque vous consultez l'état de santé de Profile Management dans la console de gestion, vous pouvez voir des erreurs même si Profile Management est configuré correctement. Le problème se produit lorsque le compte système local sous lequel l'agent s'exécute n'a pas l'autorisation d'accéder au magasin d'utilisateurs.
-
Dans la console Web, les tentatives d'ajout ou de modification d'opérations de registre des types suivants peuvent échouer :
REG_QWORDetREG_QWORD_LITTLE_ENDIAN. Le problème se produit lorsque vous saisissez une valeur décimale qui dépasse9007199254740991ou une valeur hexadécimale qui dépasse1FFFFFFFFFFFFF. En guise de solution de contournement, utilisez la console héritée à la place.
Déployer des GPO via la console web
-
Dans la console web, vous pouvez désormais gérer les paramètres de stratégie de groupe. La gestion prend la forme de la configuration d'objets de stratégie de groupe (GPO) Windows. Après avoir ajouté ou importé vos paramètres, vous les déployez en les attribuant à vos utilisateurs. Pour plus d'informations, consultez Paramètres de stratégie de groupe.
-
Version minimale de l'agent requise : 2206.2.0.1
Gestion des profils
-
Workspace Environment Management prend désormais en charge toutes les versions de Profile Management jusqu'à la version 2206. Les nouvelles options suivantes sont désormais disponibles dans la console héritée et la console web.
-
Activer la diffusion en continu des profils pour la zone d'attente. Si cette option est activée, les fichiers de la zone d'attente sont récupérés dans le profil local uniquement lorsqu'ils sont demandés. Cela garantit une expérience de connexion optimale dans les scénarios de sessions concurrentes.
-
Dans la console web, l'option est disponible sous chaque jeu de configuration dans Profils > Paramètres de gestion des profils > Profils utilisateur en streaming. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
Dans la console héritée, l'option est disponible dans Stratégies et profils > Paramètres Citrix Profile Management > Profils utilisateur en streaming. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
-
Activer la prise en charge des sessions concurrentes. Offre une expérience de recherche Outlook native dans les sessions concurrentes. Si cette option est activée, chaque session concurrente utilise un fichier OST Outlook distinct. Vous pouvez spécifier le nombre maximal de disques VHDX pour le stockage des fichiers OST Outlook.Activer le traitement asynchrone pour la stratégie de groupe utilisateur lors de la connexion. Si cette option est activée, Profile Management itinère avec les utilisateurs une valeur de registre que Windows utilise pour déterminer le mode de traitement de la prochaine connexion utilisateur — mode de traitement synchrone ou asynchrone. Cela garantit que le mode de traitement réel est appliqué chaque fois que les utilisateurs se connectent.Activer le conteneur OneDrive. Si cette option est activée, Profile Management itinère les dossiers OneDrive avec les utilisateurs en stockant les dossiers sur un disque VHDX. Le disque est attaché lors des connexions et détaché lors des déconnexions.
-
Dans la console web, les trois options sont disponibles sous chaque jeu de configuration dans Profils > Paramètres de gestion des profils > Paramètres avancés. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
Dans la console héritée, les trois options sont disponibles dans Stratégies et profils > Paramètres Citrix Profile Management > Paramètres avancés. Pour plus d'informations, consultez Paramètre Citrix Profile Management.
-
-
-
Version minimale de l'agent requise : 2206.2.0.1
Lanceur d'applications
-
Un outil de lancement d'applications, AppLauncherUtil.exe, est désormais disponible dans le dossier d'installation de l'agent. L'outil regroupe toutes les applications que vous avez attribuées à vos utilisateurs via la console d'administration. Grâce à cet outil, les utilisateurs peuvent lancer toutes les applications attribuées à partir d'un seul endroit. Pour plus d'informations, consultez Lanceur d'applications.
-
Version minimale de l'agent requise : 2206.2.0.1
Correctifs
-
Lorsque vous utilisez VUEMRSAV.exe pour afficher les résultats des actions appliquées via un groupe d'actions pour l'utilisateur actuel, l'onglet Actions appliquées peut afficher une source incorrecte des actions. Exemple : Deux groupes d'actions (
Group1etGroup 2) ont été attribués à l'utilisateur etGroup1contientApplication1. L'onglet Actions appliquées peut également indiquer queApplication1provient deGroup2même siGroup2ne contient pasApplication1. (Par défaut, VUEMRSAV.exe se trouve dans le dossier d'installation de l'agent : %ProgramFiles%\Citrix\Workspace Environment Management Agent\VUEMRSAV.exe.)
Mai 2022
Enregistrer les agents sans configurer les Citrix Cloud Connectors
-
Auparavant, vous deviez configurer des Cloud Connectors pour que les agents WEM puissent les gérer. Vous pouvez configurer les Cloud Connectors de deux manières :
-
Configurez les Cloud Connectors lors de l'installation de l'agent. Pour plus d'informations, consultez Installer l'agent.
-
Configurez la stratégie Découvrir Citrix Cloud Connector à partir du service CVAD. Ainsi, l'agent découvre les informations du Cloud Connector à partir du déploiement Citrix DaaS (anciennement service Citrix Virtual Apps and Desktops™) pertinent, puis se connecte aux machines Cloud Connector correspondantes. Pour plus d'informations, consultez Configurer les stratégies de groupe (facultatif).
À partir de cette version, vous pouvez enregistrer les agents WEM sans configurer les Citrix Cloud Connectors. L'enregistrement s'applique aux machines jointes à un domaine et aux machines non jointes à un domaine. Pour plus d'informations, consultez Enregistrer l'agent. -
-
Version minimale de l'agent requise : 2205.1.0.1
Mises à jour des tâches scriptées
-
Les fonctionnalités suivantes sont désormais disponibles avec les tâches scriptées :
-
Prise en charge du regroupement de plusieurs fichiers dans un seul fichier zip à télécharger. Lors de l'ajout d'une tâche scriptée, vous pouvez désormais regrouper plusieurs fichiers dans un seul fichier zip à télécharger. Cette fonctionnalité est utile lorsque vous souhaitez exécuter une tâche scriptée qui comprend plusieurs fichiers de script. Après avoir téléchargé le fichier zip, vous spécifiez un point d'entrée, indiquant quel fichier exécuter au début de la tâche. Pour plus d'informations, consultez Tâches scriptées.
-
Inclure uniquement les correspondances d'expressions régulières dans les rapports de tâches scriptées. Une nouvelle option, Inclure uniquement les correspondances d'expressions régulières dans les rapports, est désormais disponible dans Sortie lorsque vous configurez une tâche scriptée. L'option contrôle si le contenu entier de la sortie doit être inclus dans les rapports ou seulement le contenu qui correspond à l'expression régulière. L'activation de cette option réduit la quantité de données transmises à Citrix Cloud. Pour plus d'informations, consultez Tâches scriptées.
-
Possibilité d'utiliser des balises pour identifier les tâches scriptées. Vous pouvez désormais utiliser des balises pour identifier vos tâches scriptées. De plus, les balises agissent comme des filtres, vous permettant de réorganiser votre affichage des tâches en fonction de critères importants pour vous. Pour plus d'informations, consultez Tâches scriptées.
-
Plus d'options de planification disponibles avec les tâches scriptées. Vous disposez désormais d'options supplémentaires pour contrôler le moment d'exécution des tâches scriptées. En plus du modèle de récurrence horaire, vous pouvez désormais définir des modèles de récurrence quotidiens, hebdomadaires et mensuels. Vous pouvez également spécifier la date et l'heure auxquelles vous souhaitez que les tâches scriptées s'exécutent, ce qui vous donne un contrôle plus précis. Pour les agents antérieurs à 2205.1.0.1, soyez conscient des considérations lors de l'utilisation de cette fonctionnalité. Pour plus d'informations, consultez Configurer une tâche scriptée.
-
-
Version minimale de l'agent requise : 2205.1.0.1
Améliorations de la vérification de l'état de la gestion des profils
-
Cette version inclut les améliorations suivantes pour la fonctionnalité de vérification de l'état de la gestion des profils :
-
Dans le menu Plus de Surveillance > Administration > Agents :
-
Renommée Vérification de la configuration de la gestion des profils en Exécuter la vérification de l'état de la gestion des profils pour faciliter la compréhension.
-
Ajout d'une option, Afficher le rapport de vérification de l'état de la gestion des profils. L'option permet un accès rapide aux rapports d'état de la gestion des profils liés aux machines agents cibles.
Pour plus d'informations, consultez Administration. -
-
Dans Paramètres avancés > Préférences de surveillance sous un ensemble de configurations :
-
Ajout d'une section, Vérification de l'état de la gestion des profils. Cette section vous permet de spécifier les aspects à couvrir dans les rapports de vérification de l'état de la gestion des profils. Pour plus d'informations, consultez Paramètres avancés.
-
-
-
Version minimale de l'agent requise : 2205.1.0.1
Nouvelle version de l'agent
Une nouvelle version de l'agent de service WEM est maintenant disponible :
2205.1.0.1.
Correctifs
-
Lorsque vous utilisez Console héritée > Affectations > Assistant de modélisation, il est possible que vous ne puissiez pas afficher les actions résultantes pour un utilisateur dans un groupe imbriqué. Le problème survient lorsque l'utilisateur ne réside pas dans le groupe supérieur auquel les actions ou groupes d'actions sont affectés. Exemple : Le groupe supérieur est
GroupA,GroupBen est membre, etUserAest dansGroupB. Si vous affectez des actions ou des groupes d'actions àGroupA, vous ne pouvez pas afficher les actions résultantes pourUserAà l'aide de l'Assistant de modélisation.
Possibilité d'importer des paramètres de stratégie de groupe à partir de fichiers de registre
Une option, Importer les paramètres de stratégie de groupe à partir de fichiers de registre, est désormais disponible dans Console héritée > Actions > Paramètres de stratégie de groupe. Grâce à cette option, vous pouvez convertir les valeurs de registre que vous exportez à l'aide de l'Éditeur du Registre Windows en GPO pour la gestion et l'affectation. Si vous êtes familiarisé avec l'option Importer les fichiers de registre disponible avec Entrées de registre, cette fonctionnalité :
-
Permet d'importer des valeurs de registre sous
HKEY_LOCAL_MACHINEetHKEY_CURRENT_USER. -
Permet d'importer des valeurs de registre des types
REG_BINARYetREG_MULTI_SZ. -
Prend en charge la conversion des opérations de suppression associées aux clés et valeurs de registre que vous définissez dans les fichiers .reg.
Pour plus d'informations, consultez Paramètres de stratégie de groupe.
Filtres désormais disponibles dans la console web
Dans la console web, une nouvelle page, Filtres, est désormais disponible dans Affectations sous chaque ensemble de configuration. À l'aide de cette page, vous pouvez ajouter des filtres pour contrôler le moment d'affecter des actions à vos utilisateurs. Pour plus d'informations, consultez Filtres.
Nouvelle version de l'agent
Une nouvelle version de l'agent de service WEM est désormais disponible :
2204.2.0.1.
Correctifs
-
Lorsque l'auto-élévation ou l'élévation de privilèges est désactivée, l'agent WEM peut écrire l'erreur suivante dans le journal des événements Windows, même si les utilisateurs ne rencontrent aucun problème avec leur environnement :
System.ArgumentException: Cannot delete a subkey tree because the subkey does not exist.
Avril 2022
Mises à jour du menu Plus dans Surveillance > Administration
-
Cette version organise les options existantes du menu Plus dans Console Web > Surveillance > Administration en les regroupant comme suit : Agent, Profil et Gestion de l'alimentation. Cette mise à jour vous permet de trouver plus facilement ce dont vous avez besoin. Les workflows d'utilisation des options restent les mêmes.
-
Les autres mises à jour du menu Plus incluent :
-
Renommage de Réveiller les agents en Réveil et déplacement vers le groupe Gestion de l'alimentation
-
Ajout des quatre options de gestion de l'alimentation suivantes :
-
Arrêter. Permet d'arrêter les agents.
-
Redémarrer. Permet de redémarrer les agents.
-
Veille. Permet de mettre les agents en mode veille.
-
Mettre en veille prolongée. Permet de mettre les agents en mode veille prolongée.
-
Pour plus d'informations, consultez Administration. -
-
Version minimale de l'agent requise : 2204.1.0.1
Prise en charge du clonage des tâches scriptées
Vous pouvez désormais cloner une tâche scriptée existante pour l'utiliser comme modèle pour une nouvelle tâche, sans avoir à créer une tâche similaire à partir de zéro. Pour plus d'informations, consultez Tâches scriptées.
Gérer Azure Virtual Desktop à l'aide de Citrix Optimization Pack
Citrix Optimization Pack pour Azure Virtual Desktop est une nouvelle offre Citrix pour l'optimisation des charges de travail Azure Virtual Desktop. Le service WEM est l'offre principale incluse dans ce Citrix Optimization Pack. Avec ce pack, vous pouvez utiliser le service WEM pour gérer, optimiser et sécuriser vos environnements Azure Virtual Desktop natifs.
Mars 2022
Gestion des profils désormais disponible dans la console web
Dans la console web, vous pouvez désormais utiliser Citrix Profile Management pour gérer les profils utilisateur sur les sessions et les bureaux. Pour plus d'informations, consultez Paramètres de gestion des profils.
Possibilité de transmettre des paramètres aux tâches scriptées
-
À l'aide de la console web, vous pouvez désormais fournir des entrées sous forme de variables de paramètre dans une tâche scriptée au moment de l'exécution. Cela vous permet de contrôler le comportement de la tâche scriptée sans modifier le code sous-jacent. De plus, WEM vous offre une flexibilité quant aux paramètres que vous souhaitez utiliser — des paramètres qui acceptent uniquement des objets d'un type spécifique (tels que chaîne, entier, commutateur) et des paramètres nommés (en utilisant le nom du paramètre). Pour plus d'informations, consultez Paramètres des tâches scriptées.
-
Version minimale de l'agent requise : 2203.2.0.1
Option de mise à niveau des agents à la demande
-
Vous pouvez désormais mettre à niveau vos agents WEM depuis la console à la demande. L'option est disponible à la fois dans la console héritée et dans la console web. Pour utiliser cette fonctionnalité :
-
Dans la console héritée, accédez à Administration > Agents, cliquez avec le bouton droit sur un agent, puis sélectionnez Mettre à niveau l'agent vers la dernière version. Pour plus d'informations, consultez Administration.
-
Dans la console web, accédez à Surveillance > Administration > Agents, sélectionnez un ou plusieurs agents, cliquez sur Plus, puis sélectionnez Mettre à niveau l'agent vers la dernière version. Pour plus d'informations, consultez Administration.
-
-
Version minimale de l'agent requise : 2203.2.0.1
Mises à jour pour la console web
Cette version introduit les pages suivantes dans la console Web :
-
Accueil. Fournit un aperçu de votre déploiement WEM ainsi que les informations nécessaires pour vous familiariser et démarrer rapidement avec WEM. L'interface comprend les quatre parties suivantes :
-
Vue d'ensemble. Fournit un aperçu de vos déploiements WEM.
-
Accès rapide. Fournit un accès rapide à un sous-ensemble des fonctionnalités clés offertes par WEM.
-
Points forts. Affiche les fonctionnalités clés offertes par WEM.
-
Fonctionnalités en préversion. Affiche les fonctionnalités actuellement en préversion. Vous pouvez activer ou désactiver vous-même les fonctionnalités en préversion.
Pour plus d'informations, consultez Page d'accueil. -
-
Objets d'annuaire. Vous permet d'ajouter des machines, des groupes, des unités d'organisation (UO), et plus encore, que vous souhaitez que WEM gère. Vous pouvez désormais effectuer les opérations suivantes :
-
Ajoutez des machines, des groupes, des unités d'organisation (UO), et plus encore, que vous souhaitez que WEM gère.
-
Appliquez des paramètres aux agents qui ne sont liés à aucun ensemble de configurations. Ainsi, vous pouvez contrôler le comportement des agents non liés.
Pour plus d'informations, consultez Objets d'annuaire. -
-
Cible d'affectation. Vous permet d'ajouter des utilisateurs et des groupes (cibles) afin de pouvoir leur attribuer des actions et des règles de sécurité. Pour plus d'informations, consultez Affectations.
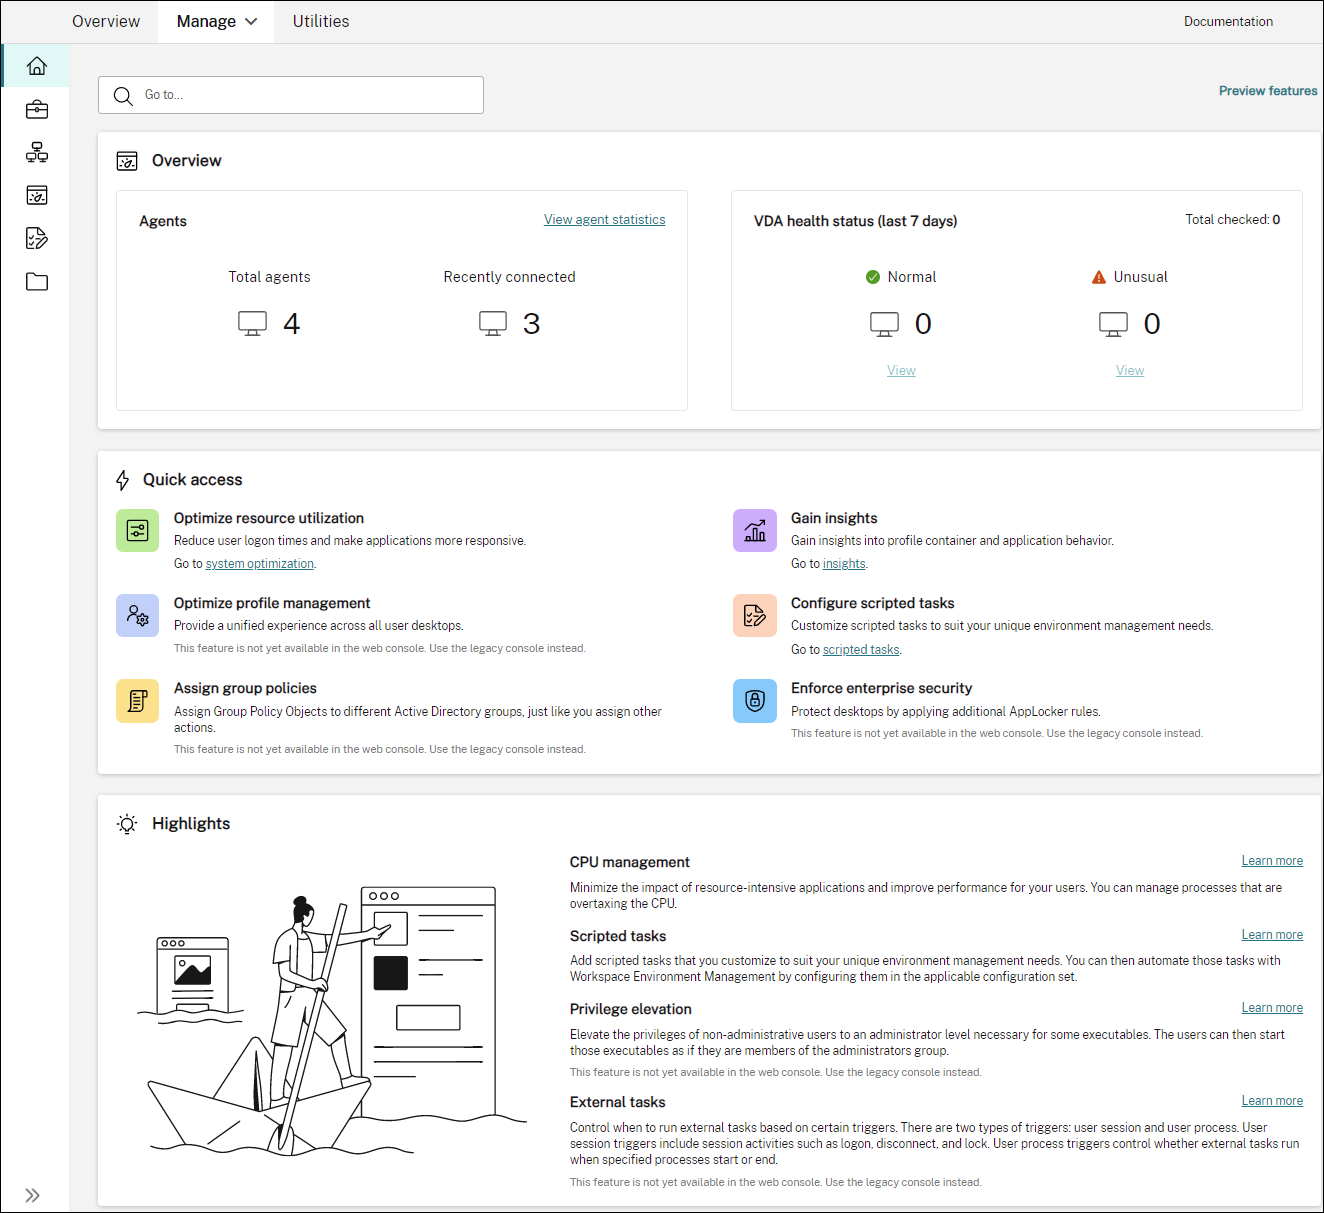
Prise en charge de la migration de votre instance de service par vous-même
Si votre instance de service WEM ne réside pas dans votre région actuelle, vous pouvez désormais migrer l'instance vers la région actuelle vous-même, sans avoir à contacter le support technique de Citrix. Connectez-vous à Citrix Cloud, accédez à Workspace Environment Management > Utilitaires, sélectionnez Démarrer la migration. Une fois la migration terminée avec succès, vous recevez une notification. La réception de la notification peut prendre jusqu'à deux jours. Nous vous encourageons à migrer l'instance vers la région actuelle pour des performances optimales.
Janvier 2022
Console web désormais disponible en préversion
Une nouvelle console Workspace Environment Management (WEM) basée sur le Web est désormais disponible. Nous sommes en train de migrer l'ensemble des fonctionnalités de l'ancienne console vers la console web. La console web répond généralement plus rapidement que l'ancienne console. Vous pouvez facilement basculer entre la console web et l'ancienne console depuis l'onglet Gérer pour effectuer vos tâches de configuration ou de gestion du déploiement. Cliquez sur la flèche vers le bas à côté de Gérer et sélectionnez une option :
-
Ancienne console. Vous redirige vers l'ancienne console.
-
Console web. Vous redirige vers la nouvelle console basée sur le Web.
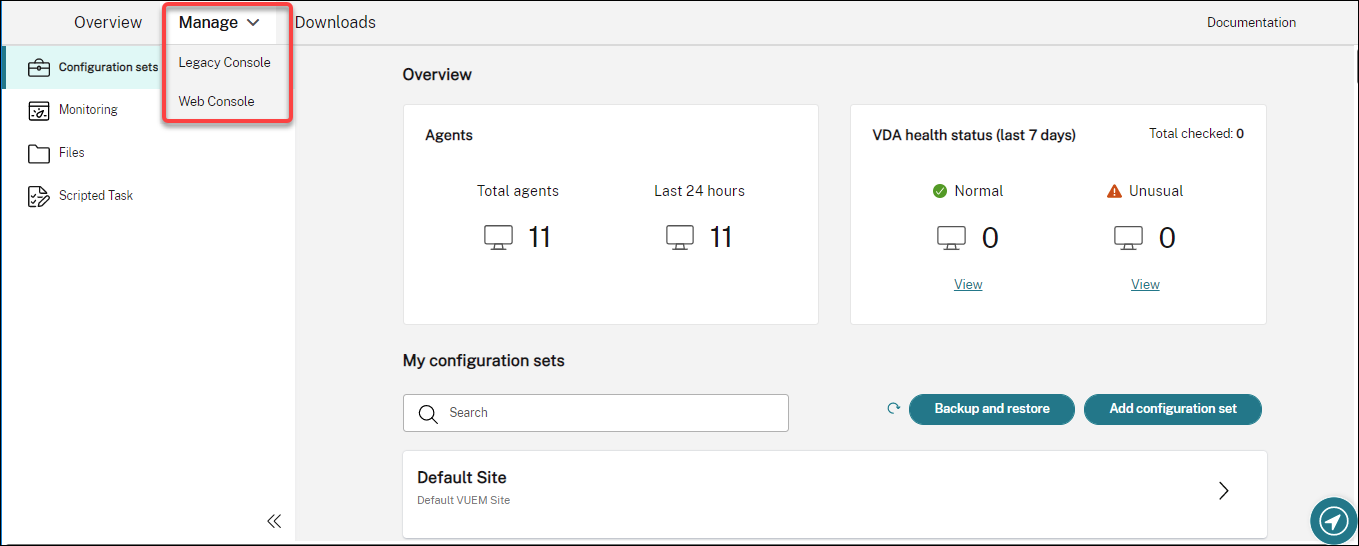
Les fonctionnalités suivantes sont disponibles uniquement dans la console web :
-
Exécuter des tâches scriptées. Vous pouvez ajouter des tâches scriptées que vous personnalisez pour répondre à vos besoins uniques en matière de gestion de l'environnement. Vous pouvez ensuite automatiser ces tâches avec WEM en les configurant dans l'ensemble de configuration applicable. Pour plus d'informations, consultez Tâches scriptées.
-
Enregistrer automatiquement une sauvegarde d'un ensemble de configuration. Vous pouvez gérer la sauvegarde automatique de vos ensembles de configuration. Pour plus d'informations, consultez Ensembles de configuration.
-
Analyser les fichiers volumineux dans les conteneurs de profils. Vous pouvez activer l'agent WEM pour qu'il exécute une analyse des fichiers volumineux sur les conteneurs de profils lorsque l'utilisation du conteneur dépasse la valeur de seuil spécifiée. Pour plus d'informations, consultez Paramètres avancés.
-
Empêcher les processus enfants d'hériter de la priorité du processeur. Lorsque vous appliquez la protection contre les pics d'utilisation du processeur, la priorité du processeur d'un processus qui déclenche cette protection est ajustée à un niveau inférieur. Le processus enfant de ce processus hérite automatiquement de la priorité du processeur abaissée. Nous avons ajouté une option, Empêcher les processus enfants d'hériter de la priorité du processeur, à la vignette Ensembles de configuration > Optimisation du système > Gestion du processeur > Activer la protection contre les pics d'utilisation du processeur. Cette option vous permet de spécifier les processus dont vous ne souhaitez pas que les processus enfants héritent de la priorité du processeur. Pour plus d'informations, consultez Optimisation du système.
-
Prise en charge de la localisation linguistique pour la console web. La console web est adaptée pour être utilisée dans des langues autres que l'anglais. La console web prend en charge les caractères non anglais et la saisie au clavier même lorsque la console elle-même n'est pas localisée dans la langue préférée d'un administrateur. Les langues prises en charge sont les suivantes : français, allemand, espagnol et japonais.
Appliquer les paramètres aux agents non liés
-
Vous pouvez désormais appliquer des paramètres aux agents qui ne sont liés à aucun ensemble de configuration. Cette fonctionnalité vous permet de contrôler le comportement des agents non liés. Pour plus d'informations, consultez Objets Active Directory.
-
Version minimale de l'agent requise : 2201.2.0.1
Prise en charge de la gestion des machines non jointes à un domaine dans les déploiements Citrix Virtual Apps and Desktops Standard pour Azure
-
Vous pouvez désormais utiliser le service WEM pour gérer les machines non jointes à un domaine dans les déploiements Citrix Virtual Apps and Desktops Standard pour Azure. Cette prise en charge vous permet d'attribuer des stratégies et des paramètres aux machines non jointes à un domaine, comme vous le feriez avec les machines jointes à un domaine. Pour plus d'informations, consultez Gérer les machines non jointes à un domaine.
-
Version minimale de l'agent requise : 2201.2.0.1
Prise en charge de l'énumération des utilisateurs et groupes Azure AD
Le service WEM prend désormais en charge l'énumération des utilisateurs et groupes Azure Active Directory (AD). Après avoir connecté votre compte Citrix Cloud à votre Azure AD, vous pouvez ajouter les utilisateurs et groupes Azure AD que vous souhaitez que WEM gère. Pour plus d'informations sur la connexion de votre compte Citrix Cloud à Azure AD, consultez Connecter Azure Active Directory à Citrix Cloud.
Tâche externe
-
Cette version inclut des améliorations de la fonctionnalité de tâche externe. La fonctionnalité vous offre désormais trois options supplémentaires pour contrôler le moment d'exécution des tâches externes :
-
Déconnexion. Contrôle si la tâche externe doit être exécutée lorsqu'un utilisateur se déconnecte d'une machine sur laquelle l'agent est en cours d'exécution.
-
Verrouillage. Contrôle si la tâche externe doit être exécutée lorsqu'un utilisateur verrouille une machine sur laquelle l'agent est en cours d'exécution.
-
Déverrouillage. Contrôle si la tâche externe doit être exécutée lorsqu'un utilisateur déverrouille une machine sur laquelle l'agent est en cours d'exécution.
Pour plus d'informations, consultez Tâches externes. -
-
Version minimale de l'agent requise : 2201.1.0.1
Gestion des profils
-
Workspace Environment Management prend désormais en charge toutes les versions de Profile Management jusqu'à la version 2112. De plus, les nouvelles options suivantes sont désormais disponibles dans l'interface Console d'administration > Stratégies et profils > Paramètres de gestion des profils Citrix :
-
Activer les exclusions de fichiers pour le conteneur de profils. Disponible dans l'onglet Paramètres du conteneur de profils, cette option contrôle si les fichiers répertoriés doivent être exclus du conteneur de profils.
-
Activer les inclusions de fichiers pour le conteneur de profil. Disponible sous l'onglet Paramètres du conteneur de profil, l'option contrôle si les fichiers répertoriés doivent être conservés dans le conteneur de profil lorsque leurs dossiers parents sont exclus.
-
Personnaliser le chemin de stockage des fichiers VHDX. Disponible sous l'onglet Paramètres avancés, l'option contrôle si les fichiers VHDX de différentes stratégies doivent être stockés dans des dossiers différents sous le chemin de stockage spécifié.
Cette version ajoute également la prise en charge des caractères génériques pour Profile Management. Lorsque vous spécifiez des fichiers ou des dossiers, vous pouvez désormais utiliser des caractères génériques. Pour plus d'informations, consultez Paramètres de Citrix Profile Management. -
-
Version minimale de l'agent requise : 2110.2.0.1
Accès administratif au service WEM basé sur l'appartenance à un groupe Azure Active Directory (AD)
Vous pouvez désormais gérer l'accès administratif au service WEM en fonction de l'appartenance à un groupe Azure AD. Les utilisateurs (administrateurs) au sein du groupe Azure AD peuvent directement s'intégrer à Citrix Cloud et accéder au service WEM – vous n'avez pas besoin de les ajouter manuellement dans Citrix Cloud. Un flux de travail général pour utiliser la fonctionnalité est le suivant :
-
Connectez votre compte Citrix Cloud à votre Azure AD.
-
Ajoutez le groupe applicable à Citrix Cloud depuis Azure AD.
Les utilisateurs peuvent ensuite se connecter à Citrix Cloud en utilisant leurs informations d'identification Azure AD. Pour plus d'informations, consultez Connecter Azure Active Directory à Citrix Cloud.
Correctifs
-
Sous l'onglet Console d'administration > Stratégies et profils > Paramètres USV Microsoft > Redirection de dossiers, avec Rediriger AppData (itinérance) et Supprimer les dossiers redirigés locaux activés, l'agent WEM ne parvient pas à appliquer les paramètres suivants :
-
Rediriger les contacts
-
Rediriger les téléchargements
-
Rediriger les liens
-
-
Lorsque vous utilisez VUEMRSAV.exe pour afficher les résultats concernant les actions exclues ou les groupes d'actions exclus pour l'utilisateur actuel, l'onglet Actions exclues ne parvient pas à afficher les groupes d'actions. (Par défaut, VUEMRSAV.exe se trouve dans le dossier d'installation de l'agent : %ProgramFiles%\Citrix\Workspace Environment Management Agent\VUEMRSAV.exe.)
Novembre 2021
Message concernant la migration d'instance
Si vous utilisez un service dans une autre région, un message apparaît désormais lorsque vous vous connectez à la console d'administration. Le message vous rappelle de migrer votre instance de service vers votre région actuelle. Nous vous encourageons à le faire pour des performances optimales. Si nécessaire, contactez le support technique de Citrix.
Une option pour exporter les statistiques
Nous avons ajouté une option, Exporter les statistiques, à l'outil de migration. Utilisez cette option pour contrôler si les statistiques d'agent et d'utilisateur doivent être exportées. Pour plus d'informations, consultez Migrer.
Correctifs
-
Lorsque vous cliquez sur Appliquer pour enregistrer les paramètres de votre environnement, la console d'administration peut se fermer de manière inattendue. Le problème se produit car le paramètre Style de Paramètres d'environnement > Menu Démarrer > Définir le fond d'écran est laissé vide. (Si vous aviez précédemment défini Style sur Remplir ou Ajuster, le paramètre est devenu vide après la mise à niveau de la console d'administration vers la version 2109.) Solution de contournement : Ne laissez pas le paramètre Style vide.
Octobre 2021
Autoriser les utilisateurs à s'auto-élever certaines applications
-
Cette version introduit l'auto-élévation pour la fonctionnalité d'élévation de privilèges. Grâce à l'auto-élévation, vous pouvez automatiser l'élévation de privilèges pour certains utilisateurs sans avoir à fournir les exécutables exacts au préalable. Ces utilisateurs peuvent demander une auto-élévation pour tout fichier applicable en cliquant simplement avec le bouton droit sur le fichier, puis en sélectionnant Exécuter en tant qu'administrateur dans le menu contextuel. Ensuite, une invite apparaît, leur demandant de fournir une raison pour l'élévation. La raison est à des fins d'audit. Si les critères sont remplis, l'élévation est appliquée et les fichiers s'exécutent avec succès avec les privilèges d'administrateur. De plus, l'auto-élévation vous offre la flexibilité de choisir la meilleure solution pour vos besoins. Vous pouvez créer des listes d'autorisation pour les fichiers que vous autorisez les utilisateurs à auto-élever ou des listes de blocage pour les fichiers que vous souhaitez empêcher les utilisateurs de s'auto-élever. Pour plus d'informations, consultez Auto-élévation.
-
Version minimale de l'agent requise : 2109.2.0.1
Lier un catalogue Citrix DaaS™ à un ensemble de configurations
Vous pouvez désormais utiliser l'interface de gestion de la configuration complète de Citrix DaaS (anciennement service Citrix Virtual Apps and Desktops) pour lier un catalogue à un ensemble de configurations WEM. Cela vous permet d'utiliser le service WEM pour optimiser l'expérience utilisateur en fonction de votre déploiement Citrix DaaS. Vous pouvez rapidement offrir la meilleure expérience d'espace de travail possible à vos utilisateurs en réutilisant une configuration de catalogue existante. Pour plus d'informations, consultez Créer des catalogues de machines et Gérer les catalogues de machines.
Workspace Environment Management maintenant disponible dans Citrix Cloud Japan
Le service Workspace Environment Management est maintenant disponible dans Citrix Cloud Japan, un cloud isolé et distinct de Citrix Cloud. Les clients japonais peuvent utiliser le service dans un environnement dédié géré par Citrix. Le service nécessite la version
6.29.0.58841 ou ultérieure de Citrix Cloud Connector. Pour plus d'informations, consultez Citrix Cloud Japan.
Prise en charge de Windows 11
La prise en charge nécessite la version d'agent minimale 2109.2.0.1.
Septembre 2021
Contrôle plus granulaire sur l'application de l'élévation de privilèges aux processus enfants
-
Auparavant, lorsque vous utilisiez le paramètre Appliquer aux processus enfants dans une règle, vous appliquiez la règle à tous les processus enfants démarrés par l'exécutable. Cette version vous offre trois options supplémentaires, vous donnant un contrôle plus granulaire sur l'application de l'élévation de privilèges aux processus enfants.
-
Appliquer uniquement aux exécutables du même dossier
-
Appliquer uniquement aux exécutables signés
-
Appliquer uniquement aux exécutables du même éditeur
Pour plus d'informations, consultez Élévation de privilèges. -
-
Version d'agent minimale requise : 2109.2.0.1
Prise en charge de Windows Server 2022
Le support nécessite la version minimale de l'agent 2109.2.0.1.
Correctifs
-
Lorsque vous appliquez l'élévation de privilèges à un exécutable 32 bits, le privilège de l'exécutable peut être élevé avec succès sur les machines exécutant un système d'exploitation Windows 64 bits. Cependant, ses processus enfants héritent automatiquement du privilège, que le paramètre Appliquer aux processus enfants soit sélectionné ou non dans la règle d'exécutable.
Août 2021
Activation des instances basées en Asie-Pacifique Sud
Le service WEM est disponible dans le monde entier. Initialement, il ne disposait que d'instances basées aux États-Unis et dans l'UE. De plus, nous proposons désormais des instances basées en Asie-Pacifique Sud.
Juillet 2021
Notifications concernant les nouvelles versions de l'agent
Cette version met à jour la fonctionnalité de notification par e-mail disponible sous l'onglet Utilitaires. Auparavant, vous pouviez décider de recevoir ou non des notifications concernant les mises à niveau à venir de votre service WEM. À partir de cette version, vous ne recevez plus de notifications concernant les mises à niveau de votre service WEM. Vous pouvez décider si vous souhaitez que nous vous informions qu'une nouvelle version de l'agent du service Workspace Environment Management est disponible.
Correctifs
-
L'agent WEM écrit des erreurs dans le journal d'événements Windows chaque fois que la fonctionnalité Optimiser l'utilisation de la mémoire pour les processus inactifs prend effet. L'agent peut également écrire des erreurs dans le journal d'événements Windows lorsque la fonctionnalité ne fonctionne pas.
Juin 2021
Correspondance des paramètres pour l'élévation de privilèges
-
Cette version introduit la correspondance des paramètres pour la fonctionnalité d'élévation de privilèges. La correspondance des paramètres vous offre un contrôle plus granulaire en vous permettant de restreindre l'élévation de privilèges aux exécutables qui correspondent au paramètre spécifié. Un paramètre fonctionne comme un critère de correspondance. Pour étendre davantage le critère, vous pouvez utiliser des expressions régulières. Pour plus d'informations, consultez Élévation de privilèges.
-
Version minimale de l'agent requise : 2106.2.0.1
Prise en charge de l'élévation de privilèges pour les fichiers d'installation Windows
-
À partir de cette version, vous pouvez appliquer l'élévation de privilèges aux fichiers d'installation Windows
.msiet.msp. Grâce à cette fonctionnalité, vous élevez les privilèges des utilisateurs non administratifs à un niveau d'administrateur nécessaire pour certains fichiers d'installation Windows. Par conséquent, ces utilisateurs peuvent exécuter ces fichiers comme s'ils étaient membres du groupe d'administrateurs. Pour plus d'informations, consultez Élévation de privilèges. -
Version minimale de l'agent requise : 2105.1.0.1
Gestion des profils
-
Workspace Environment Management prend désormais en charge toutes les versions de Profile Management jusqu'à la version 2106. L'interface utilisateur Console d'administration > Stratégies et profils > Paramètres de Citrix Profile Management a changé :
-
Répliquer les magasins d'utilisateurs. Une nouvelle option qui vous permet de répliquer un magasin d'utilisateurs vers plusieurs chemins à chaque ouverture et fermeture de session, en plus du chemin spécifié par l'option Définir le chemin d'accès au magasin d'utilisateurs. Pour synchroniser les fichiers et dossiers des magasins d'utilisateurs modifiés pendant une session, activez l'écriture différée active. L'activation de cette option peut augmenter les E/S système et prolonger les fermetures de session. Cette fonctionnalité ne prend pas actuellement en charge les solutions de conteneurs complètes.
-
Accélérer la mise en miroir des dossiers. Une nouvelle option qui accélère la mise en miroir des dossiers. L'activation de cette option permet à Profile Management de stocker les dossiers mis en miroir sur un disque virtuel basé sur VHDX. Par conséquent, Profile Management attache le disque virtuel lors des ouvertures de session et le détache lors des fermetures de session, éliminant ainsi la nécessité de copier les dossiers entre le magasin d'utilisateurs et les profils locaux.
-
Informations d'identification du magasin d'utilisateurs. Un nouvel onglet qui vous permet de contrôler si Profile Management doit usurper l'identité de l'utilisateur actuel lors de l'accès aux magasins d'utilisateurs. Pour autoriser Profile Management à usurper l'identité de l'utilisateur actuel, désactivez le paramètre. Pour empêcher Profile Management d'usurper l'identité de l'utilisateur actuel, activez le paramètre. Par conséquent, Profile Management utilise les informations d'identification du magasin d'utilisateurs spécifiées pour accéder aux magasins d'utilisateurs au nom de l'utilisateur.
Pour plus d'informations, consultez Paramètres de Citrix Profile Management. -
-
Version minimale de l'agent requise : 2106.2.0.1
Correctifs
-
Si vous attribuez une imprimante à un utilisateur en fonction d'un filtre et que l'attribution satisfait aux critères du filtre, l'agent WEM attribue l'imprimante à l'utilisateur. Cependant, l'agent attribue toujours l'imprimante à l'utilisateur lors de la prochaine connexion de l'utilisateur, même si l'attribution ne satisfait pas aux critères du filtre.
-
Lorsque la stratégie d'exécution de script Windows PowerShell est définie sur Autoriser uniquement les scripts signés sur la machine hôte de l'agent, WEM ne parvient pas à effectuer les vérifications d'intégrité de Profile Management. Lorsque la stratégie est définie sur Autoriser les scripts locaux et les scripts signés à distance ou Autoriser tous les scripts, WEM peut effectuer les vérifications d'intégrité de Profile Management mais écrit des informations d'erreur dans le journal des événements Windows.
-
L'agent WEM installe VUEMRSAV.exe (Workspace Environment Management Resultant Actions Viewer), un utilitaire qui permet aux utilisateurs d'afficher la configuration WEM définie pour eux par les administrateurs. Cependant, sur l'onglet Paramètres de l'agent de l'utilitaire, les utilisateurs ne peuvent pas voir le paramètre associé à l'option Utiliser le cache pour accélérer le traitement des actions configurée dans la console d'administration.
Mai 2021
Configurer les processus utilisateur comme déclencheurs pour les tâches externes
-
Cette version inclut des améliorations de la fonctionnalité de tâche externe. La fonctionnalité vous offre désormais deux options supplémentaires pour contrôler le moment d'exécution des tâches externes :
-
Exécuter au démarrage des processus. Contrôle si la tâche externe doit être exécutée lorsque les processus spécifiés démarrent.
-
Exécuter à la fin des processus. Contrôle si la tâche externe doit être exécutée lorsque les processus spécifiés se terminent.
À l'aide de ces deux options, vous pouvez définir des tâches externes pour fournir des ressources uniquement lorsque certains processus sont en cours d'exécution et pour révoquer ces ressources lorsque les processus se terminent. L'utilisation de processus comme déclencheurs pour les tâches externes vous permet de gérer vos environnements utilisateur plus précisément par rapport au traitement des tâches externes lors de la connexion ou de la déconnexion. Pour plus d'informations, consultez Tâches externes. -
-
Version minimale de l'agent requise : 2104.1.0.1
Améliorations du contrôle de la hiérarchie des processus
-
Cette version apporte des améliorations à la fonctionnalité de contrôle de la hiérarchie des processus qui améliorent les performances et la stabilité globales. Ces améliorations incluent les modifications suivantes :
-
L'outil AppInfoViewer a été mis à jour pour inclure les deux options suivantes : Activer le contrôle de la hiérarchie des processus et Désactiver le contrôle de la hiérarchie des processus. Pour que la fonctionnalité de contrôle de la hiérarchie des processus fonctionne, vous devez d'abord utiliser l'outil sur chaque machine agent pour activer la fonctionnalité. Chaque fois que vous utilisez l'outil pour activer ou désactiver la fonctionnalité, un redémarrage de la machine est nécessaire.
-
Dans certains scénarios, vous devez redémarrer votre machine agent après la mise à niveau ou la désinstallation de l'agent. Pour plus de détails, consultez Considérations.
-
-
Version minimale de l'agent requise : 2105.1.0.1
Correctifs
-
Si vous attribuez une action d'opérations de système de fichiers et que vous mettez à jour l'action ultérieurement, les fichiers ou dossiers précédemment copiés dans l'environnement utilisateur peuvent être supprimés. Le problème se produit car l'agent WEM annule l'attribution effectuée précédemment après la mise à jour de l'action.
-
Lorsque le Type d'agent est défini sur CMD dans l'onglet Paramètres avancés > Configuration > Configuration principale, l'onglet Surveillance > Rapports quotidiens > Rapport de connexion quotidien peut ne pas afficher un résumé des heures de connexion de tous les utilisateurs connectés à l'ensemble de configuration actuel.
Avril 2021
Contrôle de la hiérarchie des processus
-
Cette version introduit la fonctionnalité de contrôle de la hiérarchie des processus. Cette fonctionnalité vous permet de contrôler si certains processus enfants peuvent être démarrés via leurs processus parents. Vous créez une règle en définissant des processus parents, puis en désignant une liste d'autorisation ou une liste de blocage pour leurs processus enfants. Vous attribuez ensuite la règle par utilisateur ou par groupe d'utilisateurs. Les types de règles suivants sont disponibles :
-
Chemin. Applique la règle à un exécutable en fonction du chemin du fichier exécutable.
-
Éditeur. Applique la règle en fonction des informations de l'éditeur.
-
Hachage. Applique la règle aux exécutables identiques tels que spécifiés.
Pour plus d'informations, consultez Contrôle de la hiérarchie des processus. -
-
Version minimale de l'agent requise : 2103.2.0.1
Remplacer ou fusionner les règles de sécurité des applications
Cette version ajoute deux paramètres, Overwrite et Merge, à l'onglet Administration Console > Security > Application Security. Ces paramètres vous permettent de déterminer comment l'agent traite les règles de sécurité des applications.
-
Sélectionnez Overwrite si vous souhaitez écraser les règles existantes. Lorsque cette option est sélectionnée, les règles traitées en dernier écrasent les règles traitées précédemment. Nous vous recommandons d'appliquer ce paramètre uniquement aux machines à session unique.
-
Sélectionnez Merge si vous souhaitez fusionner des règles avec des règles existantes. En cas de conflits, les règles traitées en dernier écrasent les règles traitées précédemment.
Pour plus d'informations, consultez Sécurité des applications.
Correctifs
Mars 2021
Découvrir les Citrix Cloud Connectors à partir du service CVAD
Cette version introduit un paramètre de stratégie intitulé Discover Citrix Cloud Connector from CVAD service. Si vous n'avez pas encore configuré de Cloud Connectors pour l'agent, utilisez ce paramètre pour contrôler si l'agent découvre les informations de Cloud Connector à partir du déploiement de service Citrix Virtual Apps and Desktops (CVAD) pertinent. L'agent se connecte ensuite automatiquement aux machines Cloud Connector correspondantes. Pour plus d'informations, consultez Étape 2 : Configurer les stratégies de groupe (facultatif).
Prise en charge du modèle Windows 10 2009
Nous avons ajouté la prise en charge du modèle Windows 10 2009 (également connu sous le nom de 20H2) introduit dans Citrix optimizer. Vous pouvez désormais utiliser le service WEM pour effectuer des optimisations système basées sur des modèles pour les machines Windows 10 2009. De plus, nous avons mis à jour tous les modèles existants pour refléter les modifications introduites dans la dernière version autonome de Citrix optimizer. Pour plus d'informations sur l'utilisation de Citrix optimizer, consultez Citrix optimizer.
Nouvelle page d'accueil
Cette version remplace la page d'accueil de la console d'administration WEM par une page de démarrage rapide qui fournit les informations nécessaires pour vous aider à démarrer avec le service WEM. Suivez les instructions à l'écran pour commencer à configurer votre déploiement WEM. Pour rouvrir la page de démarrage rapide, cliquez sur Quick Start (disponible dans le ruban) dans le coin supérieur droit de la console. Pour plus d'informations, consultez Démarrer avec votre service Workspace Environment Management.
Gestion des profils
Le service Workspace Environment Management prend désormais en charge toutes les versions de Profile Management jusqu'à la version 2103. En outre, les nouvelles options suivantes sont désormais disponibles dans l'interface Console d'administration > Stratégies et profils > Paramètres de Citrix Profile Management :
-
Activer le cache local pour le conteneur de profils
-
Disponible dans l'onglet Paramètres du conteneur de profils.
-
Si cette option est activée, chaque profil local sert de cache local de son conteneur de profils.
-
-
Activer la réécriture multisession pour les conteneurs de profils
-
Disponible dans l'onglet Paramètres avancés.
-
Remplace Activer la réécriture multisession pour le conteneur de profils FSLogix des versions précédentes pour prendre en charge la réécriture multisession pour les conteneurs de profils Citrix Profile Management.
-
-
Activer la diffusion en continu de profils pour les dossiers
-
Disponible dans l'onglet Profils utilisateur en streaming.
-
Si cette option est activée, les dossiers ne sont récupérés que lorsqu'ils sont consultés.
-
Pour plus d'informations, consultez (/fr-fr/workspace-environment-management/service/using-environment-management/policies-and-profiles/citrix-upm-settings.html).
Correctifs
-
Avec un groupe d'actions attribué à plusieurs utilisateurs ou groupes d'utilisateurs, si vous le désattribuez d'un utilisateur ou d'un groupe d'utilisateurs, l'attribution peut ne pas fonctionner comme prévu. Par exemple, vous attribuez un groupe d'actions à deux groupes d'utilisateurs : Groupe A et Groupe B. Si vous désattribuez le groupe d'actions du Groupe A, le groupe d'actions est désattribué du Groupe B plutôt que du Groupe A.
Janvier 2021
Dépréciation de Microsoft Sync Framework 2.1
Microsoft Sync Framework 2.1 a atteint sa fin de vie le January 12, 2021. WEM a supprimé le service de synchronisation hérité basé sur ce framework et utilise à la place un nouveau framework de synchronisation, Dotmim.Sync, un framework de synchronisation open source. Comment ce changement vous affecte-t-il ?
-
Si vous utilisez l'agent WEM version 1911 ou ultérieure, ce changement ne nécessite aucune action de votre part.
-
Si vous utilisez l'agent WEM version antérieure à 1911, mettez à niveau l'agent vers la version 1911.
Intégration de l'agent WEM avec le logiciel produit Citrix Virtual Apps and Desktops
L'agent WEM est intégré au logiciel produit Citrix Virtual Apps and Desktops, ce qui vous permet d'inclure l'agent WEM lors de l'installation d'un Virtual Delivery Agent (VDA). Cette intégration est prise en compte dans le logiciel produit Citrix Virtual Apps and Desktops 2012 et versions ultérieures. Pour plus d'informations, consultez Installer des VDA.
Prise en charge de l'attribution conditionnelle des paramètres de stratégie de groupe
-
À compter de cette version, vous pouvez rendre les paramètres de stratégie de groupe conditionnels en utilisant un filtre pour contextualiser leurs attributions. Un filtre comprend une règle et plusieurs conditions. L'agent WEM applique les paramètres de stratégie de groupe attribués uniquement lorsque toutes les conditions de la règle sont remplies dans l'environnement utilisateur au moment de l'exécution. Dans le cas contraire, l'agent ignore ces paramètres lors de l'application des filtres. Pour plus d'informations, consultez Contextualiser les paramètres de stratégie de groupe.
-
Version minimale de l'agent requise : 2101.1.0.1
Élévation de privilèges
-
Cette version introduit la fonctionnalité d'élévation de privilèges. Cette fonctionnalité vous permet d'élever les privilèges des utilisateurs non administratifs à un niveau administrateur nécessaire pour certains exécutables. Par conséquent, ces utilisateurs peuvent démarrer ces exécutables comme s'ils étaient membres du groupe administrateurs.Cette fonctionnalité vous permet d'implémenter l'élévation de privilèges basée sur des règles pour des exécutables spécifiques. Les types de règles suivants sont disponibles :
-
Chemin. Applique la règle à un exécutable en fonction du chemin du fichier exécutable.
-
Éditeur. Applique la règle en fonction des informations de l'éditeur.
-
Hachage. Applique la règle aux exécutables identiques comme spécifié.
Vous pouvez configurer le comportement d'une règle en fonction du type de système d'exploitation. Vous pouvez également configurer si une règle prend effet à un moment précis ou dans une plage horaire donnée. Vous attribuez une règle par utilisateur ou par groupe d'utilisateurs. Pour plus d'informations, consultez Élévation de privilèges. -
-
Version minimale de l'agent requise : 2010.2.0.1
Correctifs
-
La fonctionnalité d'élévation de privilèges peut ne pas fonctionner correctement. Le problème se produit avec les versions suivantes de l'agent WEM : 2010.2.0.1, 2011.1.0.1 et 2101.1.0.1. Le problème se produit car le certificat utilisé pour signer le logiciel Citrix WEM a expiré. Pour contourner le problème, désinstallez l'agent WEM concerné, installez la dernière version de l'agent WEM, puis redémarrez l'hôte de l'agent.
-
Pendant que l'agent WEM effectue le traitement des applications lors de la connexion, Windows peut afficher la boîte de dialogue Problème avec le raccourci, invitant les utilisateurs finaux à supprimer un raccourci qui ne fonctionne plus correctement. Le problème se produit lorsque l'élément auquel le raccourci fait référence a été modifié ou déplacé.
-
Lorsque vous utilisez la fonctionnalité de sécurité des applications, vous voyez une coche verte à côté d'un utilisateur ou d'un groupe d'utilisateurs dans la colonne Attribué de la section Attributions dans la fenêtre Modifier la règle ou Ajouter une règle. L'icône de coche verte n'indique pas nécessairement que la règle est attribuée à cet utilisateur ou groupe d'utilisateurs. Seul un utilisateur ou un groupe d'utilisateurs avec un arrière-plan bleu est celui auquel la règle est attribuée.