
Secure Mailのバックグラウンドサービス
Citrix Gateway 経由でメールサーバーにアクセスするには、Secure Mail のバックグラウンドサービスを構成する必要があります。Secure Mail を Citrix Endpoint Management™ (旧称: XenMobile) に追加する際は、MDX アプリポリシーの設定でバックグラウンドサービスを構成します。
Secure Mailのバックグラウンドサービスを構成するには
-
管理者資格情報を使用してEndpoint Managementコンソールにサインオンします。
-
コンソールで、Configureタブをクリックし、Appsをクリックして、Secure Mailアプリを選択し、Editをクリックします。バックグラウンドサービスを構成する(/en-us/mobile-productivity-apps/media/configure-bg-services1.png)
-
MDX policy settingsページで、PlatformセクションのiOSまたはAndroidプラットフォームを必要に応じて選択します。
-
App settingsセクションで、ポリシーを構成します。プラットフォームを選択してポリシーを構成する(/en-us/mobile-productivity-apps/media/configure-bg-services2.png)
バックグラウンドサービス構成用のMDXアプリポリシー
以下のMDXアプリポリシーは、Secure MailとCitrix Gateway、Citrix Endpoint Managementサーバー、Secure Ticket Authority (STA)サーバー、およびメールサーバーとの通信に影響します。
ネットワークアクセス: ネットワークアクセス ポリシーは、Secure MailがVPNを使用してバックグラウンドネットワークサービスにアクセスできるか、またはすべてのトラフィックがインターネット経由で無制限に送信されるかを指定します。
-
ネットワークアクセス ポリシーが Tunneled to the internal network に設定されている場合、バックグラウンドネットワークサービスにリストされているURLのみがCitrix Gatewayを通過します。それ以外のトラフィックはインターネット経由で無制限に送信されます。デフォルトでは、Secure Mailアクセスは Tunneled to the internal network です。
-
ネットワークアクセス ポリシーが Unrestricted に設定されている場合、Secure Mailから発信されるすべてのトラフィックはインターネット経由で無制限に送信されます。バックグラウンドサービスへのアクセスにはVPNは使用されません。ネットワークアクセスポリシー(/en-us/mobile-productivity-apps/media/network-tunnel.png)
Secure Mail Exchange Server: Secure Mail Exchange Serverポリシーをメールサーバーの完全修飾ドメイン名 (FQDN) に設定します。
Background network service: Background network serviceポリシーは、Citrix Gateway経由でのアクセスが許可されているメールサーバーのリストを指定します。ホスト名とポート番号をカンマ区切りの値としてリストします。値の間に先頭および末尾のスペースがないことを確認してください。メールサーバーのアドレスには、
hostnameFQDN:portnumberを含めます。例: mail1.example.com:443,mail2.example.com:443 (カンマとカンマの間にスペースなし)。
Background network service gateway: Background network service gatewayポリシーは、Secure Mailがメールサーバーへの接続に使用するCitrix Gatewayを指定します。Citrix Gatewayのアドレスには、
citrixgatewayFQDN:portnumberを含めます。例: gateway3.example.com:443。
Background services ticket expiration: このポリシーは、バックグラウンドネットワークサービスチケットの有効期間を指定します。Secure MailがCitrix Gateway経由でメールサーバーに接続すると、Citrix Endpoint Managementは内部メールサーバーへの接続に使用されるトークンを発行します。この設定は、Secure Mailがこのトークンを使用できる期間を決定します。トークンがアクティブな場合、メールサーバーへの認証と接続のために新しいトークンは必要ありません。時間制限が切れると、ユーザーは新しいトークンを生成するために再度ログオンする必要があります。このトークンのデフォルト値は168時間(7日間)です。
バックグラウンドサービス用のMDXアプリポリシーの詳細については、以下を参照してください。
-
Android用Secure Mailアプリ設定ポリシー
-
iOS用Secure Mailアプリ設定ポリシー
次の図は、通信フローとこれらのポリシーが適用される場所を示しています。
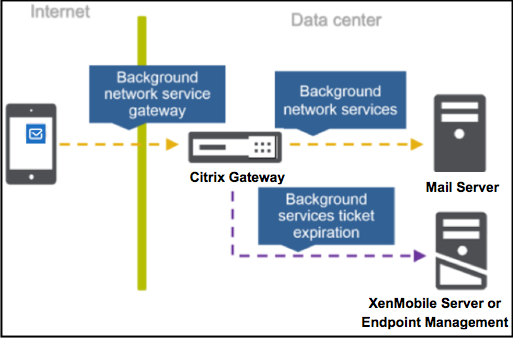
次の図は、メールサーバーへのSecure Mail接続の種類を示しています。各図の後には、関連するポリシー設定のリストがあります。
メールサーバーへの直接接続
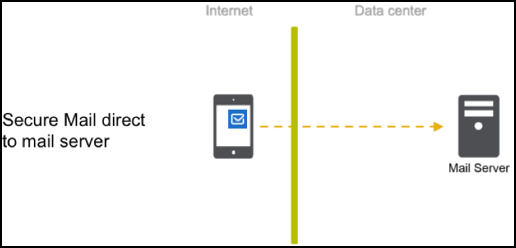
メールサーバーへの直接接続のポリシー:
-
ネットワークアクセス: 無制限
ネットワークアクセスが無制限の場合、以下のポリシーは適用されません。
-
バックグラウンドネットワークサービス: 該当なし
-
バックグラウンドサービスチケットの有効期限: 該当なし
-
バックグラウンドネットワークサービスゲートウェイ: 該当なし
STA経由でのメールサーバーへの接続
STAを使用するSecure Mailの画像(/en-us/mobile-productivity-apps/media/sta-connection.png)
STA経由でメールサーバーに接続するためのポリシー:
-
ネットワークアクセス: Tunneled - Web SSO
-
バックグラウンドネットワークサービス:
mail.example.com:443,mail1.example1.com:443, outlook.office365.com:443 or vanity URL:443 -
バックグラウンドサービスチケットの有効期限: 168
-
バックグラウンドネットワークサービスゲートウェイ:
gateway3.example.com:443
注:
Citrixは、Secure MailにSTA接続を使用することを推奨します。これは、STA接続が長期間のセッション接続をサポートするためです。
STAの詳細については、このCitrix Knowledge Centerの記事を参照してください。