Single Sign-On für Citrix Workspace-App mit Okta als IdP
Sie können das Single Sign-On (SSO) für die Citrix Workspace-App mit Okta als Identitätsanbieter (IdP) konfigurieren.
Voraussetzungen
Die folgenden Voraussetzungen erfordern Administratorrechte:
-
Citrix Cloud
-
Cloud Connectors
Hinweis:
Wenn Sie neu bei Citrix Cloud sind, definieren Sie einen Ressourcenstandort und konfigurieren Sie die Konnektoren. Es wird empfohlen, mindestens zwei Cloud Connectors in Produktionsumgebungen bereitzustellen. Informationen zur Installation von Citrix Cloud Connector finden Sie unter Cloud Connector-Installation.
-
Citrix Workspace-App
-
Federated Authentication Service (optional). Weitere Informationen finden Sie unter Single Sign-On für Workspaces mit Citrix Federated Authentication Service aktivieren.
-
Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service)
-
In die AD-Domäne eingebundene VDAs oder physische in AD eingebundene Geräte
-
Okta-Mandant
-
Okta Integrated Windows Authentication (IWA)-Agent
-
Okta Verify (Okta Verify kann aus dem App Store heruntergeladen werden) (optional)
-
Active Directory (AD)
SSO konfigurieren
Im Folgenden sind die Schritte zur Konfiguration von SSO für die Citrix Workspace-App mit Okta als IdP aufgeführt:
- Okta AD-Agent installieren
- Eine Okta OIDC-Web-App-Integration erstellen
- Okta OIDC-Webanwendung konfigurieren
- Okta API-Token erstellen
- Citrix Cloud mit Ihrer Okta-Organisation verbinden
- Okta-Authentifizierung für Workspaces aktivieren
- Okta-Multifaktor-Authentifizierung (MFA)-Bypass konfigurieren
- Okta IdP mit Google Admin Console konfigurieren
- SSO für Citrix Workspace-App für ChromeOS mithilfe der SAML SSO Chrome-Erweiterung konfigurieren
Okta AD-Agent installieren
Voraussetzungen:
Stellen Sie vor der Installation des Agents sicher, dass die im Link Voraussetzungen für die Active Directory-Integration genannten Voraussetzungen erfüllt sind.
So installieren Sie den Okta AD-Agent:
- Klicken Sie im Okta Admin-Portal auf Directory > Directory Integrations.
- Klicken Sie auf Add Directory > Add Active Directory.
- Überprüfen Sie die Installationsanforderungen, indem Sie dem Workflow folgen, der die Agentenarchitektur und die Installationsanforderungen behandelt.
- Klicken Sie auf die Schaltfläche Set Up Active Directory und dann auf Download Agent.
- Installieren Sie den Okta AD-Agent auf einem Windows-Server, indem Sie die Anweisungen unter Install the Okta AD agent befolgen.
Erstellen einer Okta OIDC-Web-App-Integration
Um Okta als IdP zu verwenden, muss eine Okta OIDC - OpenID Connect-Webanwendung erstellt werden, damit die Benutzeranmeldeinformationen mit Citrix Cloud verwendet werden können. Diese App startet die Anmeldesequenz und übernimmt auch die Umleitung zur Citrix Workspace-URL, falls Sie sich abmelden.
Weitere Informationen finden Sie unter Create an Okta OIDC web app integration.
Konfigurieren der Okta OIDC-Webanwendung
Nachdem die Okta OIDC-App erstellt wurde, konfigurieren Sie sie mit den für Citrix Cloud erforderlichen Einstellungen. Diese Einstellungen sind für Authentifizierungszwecke erforderlich, wenn Abonnenten sich mit Okta bei Citrix Workspace anmelden.
Weitere Informationen finden Sie unter dem Link Configure the Okta OIDC web application.
Erstellen eines Okta API-Tokens
Weitere Informationen zum Erstellen eines Okta API-Tokens finden Sie unter Create an Okta API token.
Verbinden von Citrix Cloud mit Ihrer Okta-Organisation
Weitere Informationen zum Verbinden von Citrix Cloud finden Sie unter Citrix Cloud mit Ihrer Okta-Organisation verbinden.
Okta-Authentifizierung für Workspaces aktivieren
Weitere Informationen zum Aktivieren der Okta-Authentifizierung finden Sie unter Okta-Authentifizierung für Workspaces aktivieren.
Okta-Multi-Faktor-Authentifizierung (MFA)-Bypass konfigurieren
Erstellen Sie eine Netzwerkzone, die eine Reihe von IP-Adressen definiert, die für den Zugriff auf das Setup auf die Whitelist gesetzt werden müssen. Weitere Informationen finden Sie unter Zonen für IP-Adressen erstellen.
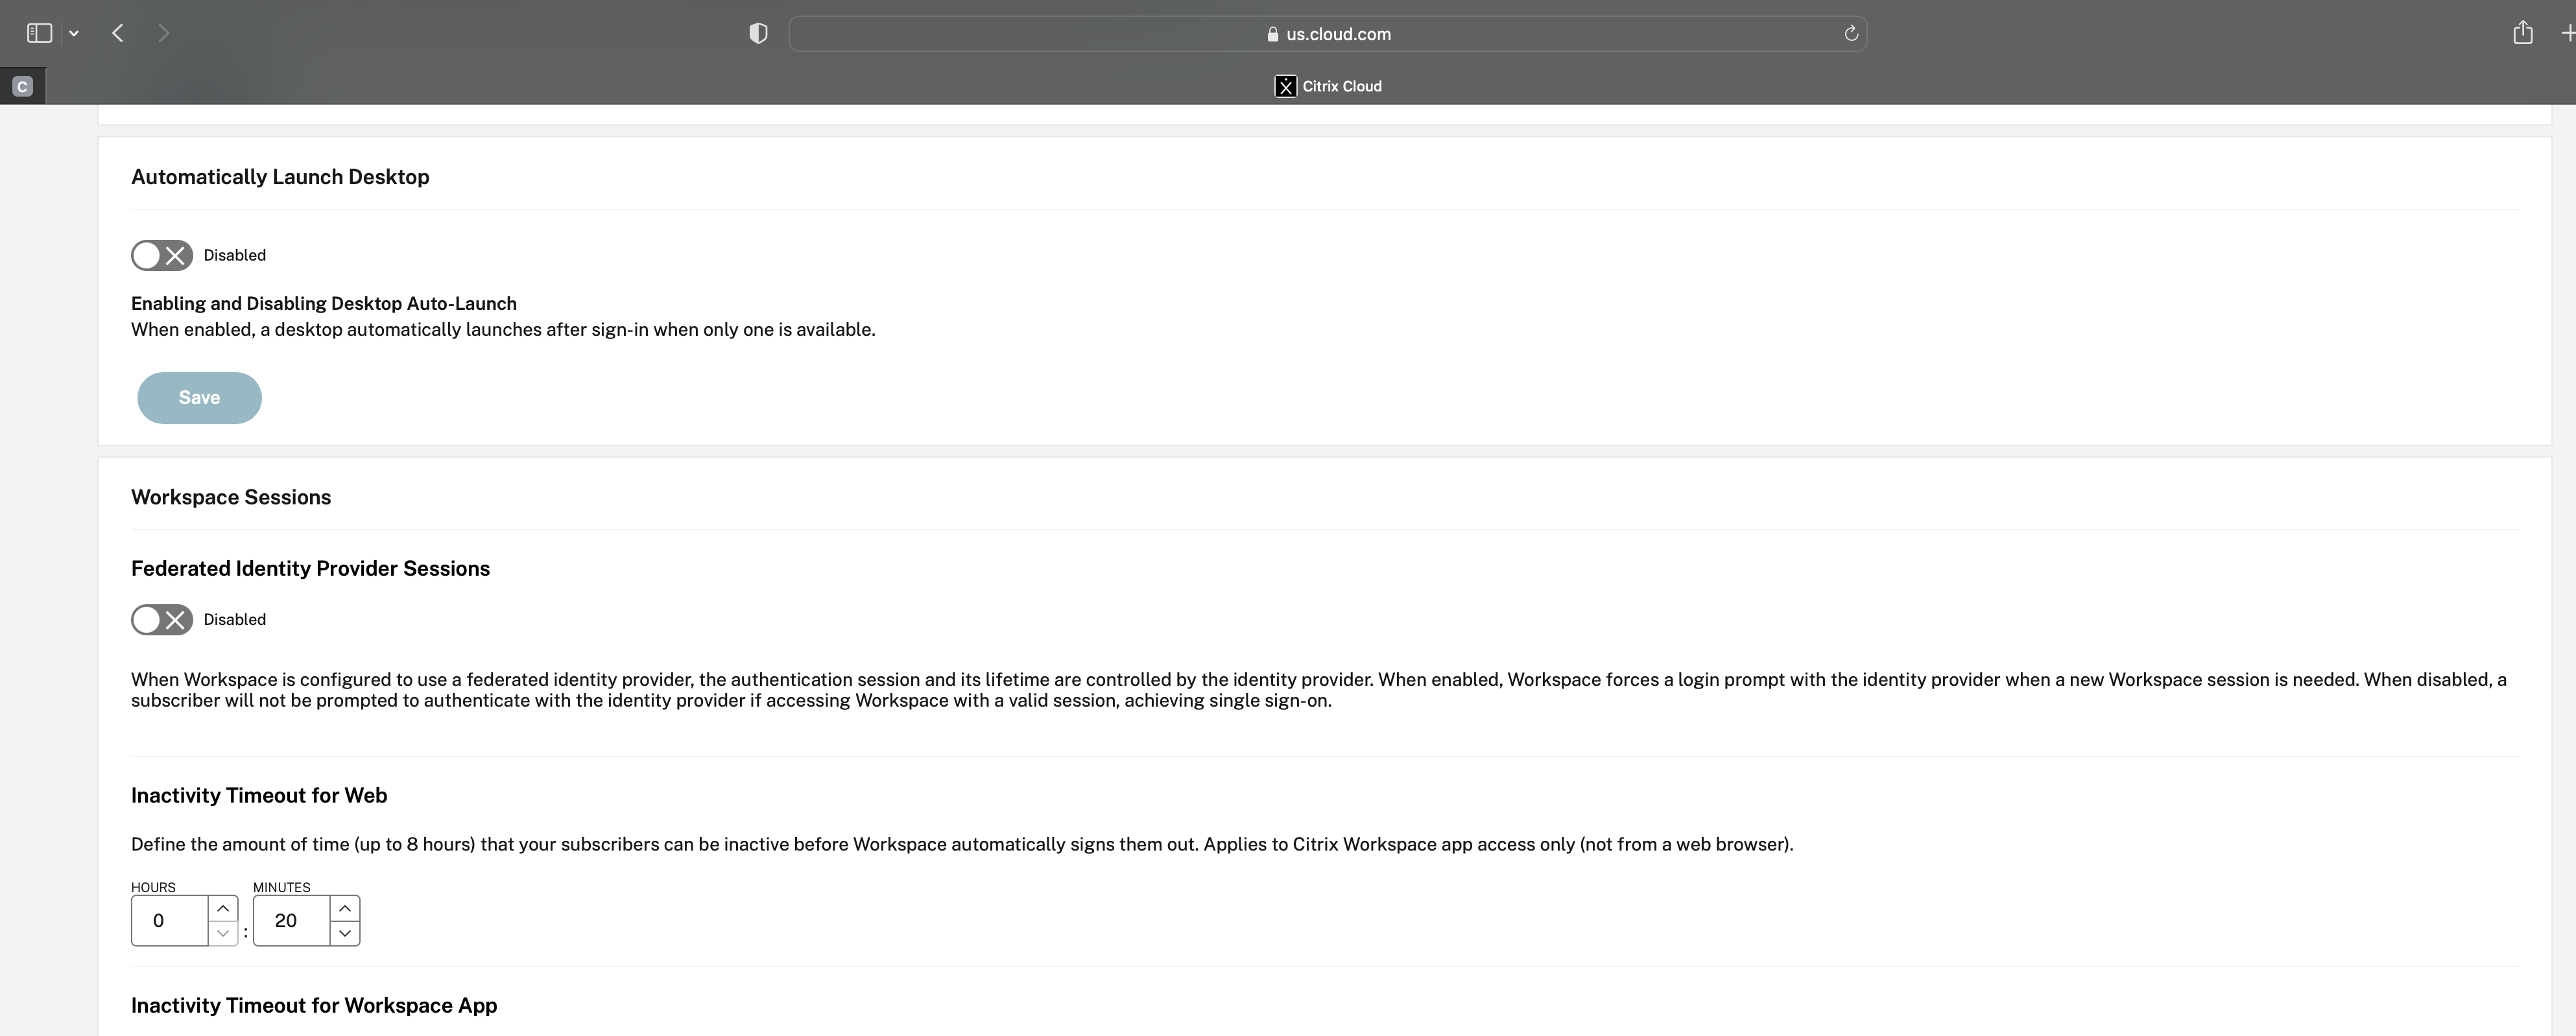
Stellen Sie sicher, dass die Option Federated Identity Provider Sessions deaktiviert ist. Navigieren Sie in der Cloud Console unter Workspace Configuration > Customize > Preferences und deaktivieren Sie Federated Identity Provider Sessions.
Okta IdP mit der Google Admin Console konfigurieren
-
Informationen zum Erstellen einer SAML-Anwendung (Security Assertion Markup Language) finden Sie unter SAML-App-Integrationen erstellen.
Stellen Sie sicher, dass Sie eine URL in die Felder Single sign-on URL und Audience URI (SP Entity ID) eingeben. Beispiel:
https://admin.google.com.Hinweis:
Möglicherweise müssen Sie die Beispiel-URL ändern, nachdem Sie das SAML-Profil in der Google Admin Console erstellt haben. Details finden Sie in den nächsten Schritten.
-
SAML mit einem Drittanbieter-IdP in der Google Admin Console konfigurieren.
Um ein SSO-Profil für Ihre Organisation zu erstellen und die Benutzer zuzuweisen, befolgen Sie die Schritte unter dem Link SAML-SSO-Profil erstellen.
Um die Okta-Anmelde-, Abmelde-, Aussteller- und andere IdP-Informationen für das SAML-Profil zu erhalten, befolgen Sie die Schritte unter dem Link SAML-IdP hinzufügen.
- Informationen zum Konfigurieren eines SAML-Profils finden Sie unter dem Link Konfigurieren von SAML 2.0 für Google Workspace.
-
Konfigurieren Sie ein SAML-Profil in OKTA unter Verwendung der Google SAML-Profildetails, um die Profile zu synchronisieren:
-
Gehen Sie zu Security > Authentication > SSO with third-party IdP > Third-party SSO profiles > öffnen Sie Ihr SAML-Profil.
-
Fügen Sie auf der Okta-Dashboard-Seite (IdP) die SAML-Profildetails von Google (Service Provider) hinzu.
-
Navigieren Sie zu Single sign-on URL > ACS URL, und wählen Sie die Option Use this for Recipient URL und Destination URL.
-
Navigieren Sie zu Audience URI (SP Entity ID) > Entity ID.
Nachdem die SAML-Profile von IdP und SP (Service Provider) synchronisiert wurden, erscheint die Anmeldeseite für verwaltete Benutzer auf der Okta-Anmeldeseite des Chromebooks.
-
-
-
Weisen Sie Ihrer OKTA SAML-Anwendung Benutzer zu.
Weitere Informationen zum Zuweisen von Benutzern finden Sie unter dem Link Zuweisen einer App-Integration zu einem Benutzer.
Validierungsprüfpunkte
-
Wenn Benutzer das Google-Unternehmenskonto im Chromebook hinzufügen, können sie sich mit Okta-Anmeldeinformationen anmelden.
-
Nach der Anmeldung am Chromebook muss der Benutzer den Google Chrome-Browser öffnen und die Citrix Workspace-URL eingeben können.
-
Der Benutzer muss die Benutzeroberfläche der Citrix Workspace-App sehen können. Der Benutzer muss in der Lage sein, zu den virtuellen Apps und Desktops zu navigieren, ohne nach Anmeldeinformationen gefragt zu werden.
Hinweis:
Wenn die SSO nicht erfolgreich ist, überprüfen Sie den Schritt Konfigurieren von Okta IdP mit der Google Admin Console.
SSO für die Citrix Workspace-App für ChromeOS mithilfe der SAML SSO Chrome-Erweiterung konfigurieren
Gehen Sie wie folgt vor, um SSO mit der SAML-Erweiterung zu konfigurieren:
-
Installieren und konfigurieren Sie SAML SSO für die Chrome-App-Erweiterung auf Chrome-Geräten.
Klicken Sie zum Installieren der Erweiterung auf SAML SSO for Chrome Apps.
-
Die Erweiterung ruft SAML-Cookies aus dem Browser ab und stellt sie der Citrix Workspace-App für ChromeOS zur Verfügung.
-
Konfigurieren Sie die Erweiterung mit der folgenden Richtlinie, damit Citrix Workspace SAML-Cookies abrufen kann. Ersetzen Sie die Domäne durch die Okta IdP-Domäne Ihres Unternehmens.
{
    "whitelist" : {
        "Value" : [
            {
                "appId" : "haiffjcadagjlijoggckpgfnoeiflnem",
                "domain" : "<domain.okta.com>"
                }
            ]
        }
}
<!--NeedCopy-->
Hinweis:
Wenn Sie die Citrix Workspace-App für ChromeOS neu verpacken, ersetzen Sie
haiffjcadagjlijoggckpgfnoeiflnemdurch die neu verpackte appId. -
Stellen Sie FAS bereit, um SSO für virtuelle Apps und Desktops zu ermöglichen.
Um SSO für virtuelle Apps und Desktops zu ermöglichen, können Sie entweder einen Federated Authentication Service (FAS) bereitstellen oder die Citrix Workspace-App konfigurieren.
Hinweis:
- Ohne FAS werden Sie zur Eingabe von Active Directory-Benutzername und -Kennwort aufgefordert. Weitere Informationen finden Sie unter Single Sign-On für Workspaces mit Citrix Federated Authentication Service aktivieren.