
Was ist neu
Ein Ziel von Citrix ist es, Citrix Analytics-Kunden neue Funktionen und Produktaktualisierungen bereitzustellen, sobald diese verfügbar sind. Neue Releases bieten mehr Wert, daher gibt es keinen Grund, Updates zu verzögern.
Für Sie als Kunde ist dieser Prozess transparent. Erste Updates werden nur auf internen Citrix-Sites angewendet und dann schrittweise auf Kundenumgebungen übertragen. Die inkrementelle Bereitstellung von Updates in Wellen trägt dazu bei, die Produktqualität sicherzustellen und die Verfügbarkeit zu maximieren.
April 15, 2024
Neuer Executive Summary-Bericht
Sie haben jetzt die Möglichkeit, mehrere Berichte zu einem einzigen Executive Summary-Bericht zusammenzufassen, der für den gewünschten Zeitraum geplant werden kann. Mit dieser neuen Funktion stellen Sie Ihrem Publikum nur die notwendigen grafischen Informationen zur Verfügung. Weitere Informationen finden Sie unter Executive Summary-Bericht.
January 29, 2024
Aktualisierungen des Feldes „Workspace App-Status“
-
Self-Service-Suche: Sie können jetzt Abfragen durchführen, um den Support-Status einer Workspace App-Version zu ermitteln, indem Sie das neu eingeführte Feld Workspace App-Status für die Datenquelle Citrix Apps and Desktops verwenden.
-
Benutzer: Die Spalte Workspace App-Status wurde entfernt.
Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops.
January 25, 2024
Inkonsistenzen in der CAS-Benutzeroberfläche wurden optimiert
Die folgenden Probleme wurden in der Funktion Self-Service-Suche für die Datenquelle Apps und Desktops behoben:
-
Ereignisse, die zuvor innerhalb einer Sitzung nicht in der richtigen Reihenfolge angezeigt wurden, erscheinen jetzt korrekt.
-
Die Standardspalten wurden aktualisiert.
January 24, 2024
Erweiterte Benutzerprofilereignisse in SIEM-Umgebungen
Die in Ihre SIEM-Umgebungen exportierten Benutzerprofilereignisse umfassen jetzt:
-
Erkenntnisse zur IP-Adresse
-
Standorterkenntnisse für Citrix Virtual Apps and Desktops™ und Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service)
Diese neuen Verbesserungen ermöglichen es Ihnen, die IP-Adresse des Clients zu identifizieren, der für den Zugriff auf die Daten Ihrer Organisation verwendet wurde, und Benutzerstandortinformationen sowohl von Citrix Virtual Apps and Desktops als auch von Citrix DaaS zu erfassen.
Weitere Informationen finden Sie unter Risikoeinblicksdaten für SIEM.
December 01, 2023
Seite „Admin-E-Mail-Einstellungen“ für wöchentliche E-Mails und SIEM-Benachrichtigungen
Die neue Funktion Admin-E-Mail-Einstellungen ermöglicht es Ihnen, benutzerdefinierte Empfänger für Verteilerlisten für Systembenachrichtigungen zu konfigurieren. Diese Verbesserung stellt sicher, dass Administratoren nur die für sie relevanten Systembenachrichtigungen erhalten.
Weitere Informationen finden Sie unter Admin-E-Mail-Einstellungen.
Benutzer-Dashboard – Neuer Zeitfilter für die Anzahl aktiver Benutzer und aktualisierter Übersichtsabschnitt
Der neue Zeitfilter im Dashboard Benutzer ermöglicht es Ihnen, die Gesamtzahl der aktiven Benutzer in Ihrer Organisation für einen bestimmten Zeitraum anzuzeigen und zu ändern, unter Berücksichtigung der Datenquellen, für die Sie Citrix Analytics aktiviert haben.
Der erweiterte Abschnitt Übersicht im Dashboard Benutzer zeigt die Gesamtzahl der Benutzer in Ihrer Organisation sowie die Anzahl der aktiven und inaktiven Benutzer an, die derzeit angemeldet sind.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
Erweiterte benutzerdefinierte Berichte
-
Sie können jetzt benutzerdefinierte Berichte erstellen und planen, mithilfe der in Citrix Analytics for Security verfügbaren Ereignisse und Erkenntnisse. Benutzerdefinierte Berichte helfen Ihnen, Informationen von spezifischem Interesse zu extrahieren und die Daten grafisch zu organisieren.
-
Sie können jetzt die erweiterten Funktionen der Plattform für benutzerdefinierte Berichte nutzen, die Self-Service-Suchabfrage-basierte Berichte, Vorlagen, bessere Visualisierungen, die Abdeckung aller Datenquellen und Metriken, die Berichtsplanung und den Export von PDFs umfassen.
Weitere Informationen finden Sie unter Benutzerdefinierte Berichte.
November 30, 2023
September 22, 2023
Citrix Secure Browser-Datenquelle in benutzerdefiniertem Indikator
Sie können jetzt Risikoindikatoren für die Citrix Secure Browser-Datenquelle erstellen, um die Aktivitäten eines Benutzers im Secure Browser zu verfolgen. Weitere Informationen finden Sie unter Benutzerdefinierte Indikatoren.
Verbesserung der wöchentlichen E-Mail mit SIEM-Datenexport
Die wöchentliche E-Mail wurde erweitert, um durch die Aktivierung des SIEM-Datenexports tiefere Einblicke in die Sicherheitslage Ihrer Organisation zu ermöglichen. Sie können jetzt weitere Datenquellen integrieren und aktivieren, um eine Vielzahl von Ereignissen rund um Ihre Benutzer zu entdecken. Die wöchentliche E-Mail enthält die folgenden neuen Ergänzungen:
-
Der Datenzusammenfassungsbereich zeigt den Status des Datenverbrauchs in der SIEM-Umgebung an.
-
Empfehlungen für Datenexporte basierend auf dem Status des Datenexportverbrauchs.
Weitere Informationen finden Sie unter Wöchentliche E-Mail-Benachrichtigung.
Verwendung der Benachrichtigungseinstellungen benutzerdefinierter Administratoren in E-Mails
Citrix Analytics for Security berücksichtigt jetzt die Benachrichtigungseinstellungen, die von benutzerdefinierten Administratoren in Citrix Cloud festgelegt wurden. Diese Verbesserung bietet benutzerdefinierten Administratoren mehr Flexibilität bei der Verwaltung ihrer Benachrichtigungseinstellungen. Diese Präferenz wird auch beim Senden von Benachrichtigungs-E-Mails wie wöchentlichen E-Mails, E-Mails zur Aktion „Administratoren benachrichtigen“ und Warnungen für Datenexporte genutzt.
Weitere Informationen finden Sie unter Administratorrollen für Security Analytics verwalten.
July 04, 2023
Unterstützung des OR-Operators in der Self-Service-Suche und im benutzerdefinierten Indikator
Der OR-Operator ist jetzt in den Funktionen Self-Service-Suche und Benutzerdefinierter Risikoindikator verfügbar. Sie können den OR-Operator in Suchansichten wie der Self-Service-Suche und benutzerdefinierten Indikatorabfragen verwenden.
Weitere Informationen finden Sie unter Unterstützte Operatoren in Suchabfragen.
June 15, 2023
VDA-Zwischenablage-Telemetrie aktivieren
Ein Ereignis namens VDA.Clipboard wird ausgelöst, wenn Sie eine Zwischenablageoperation in Citrix Apps and Desktops initiieren. Diese Zwischenablageprotokolle liefern wichtige Informationen wie den VDA-Namen, die Größe der Zwischenablage, den Formattyp der Zwischenablage, die Client-IP, die Zwischenablageoperation, die Richtung der Zwischenablageoperation und ob die Zwischenablageoperation zugelassen wurde. Die Ereignisattribute der VDA-Zwischenablage sind auch in den Workflows für die Self-Service-Suche und benutzerdefinierte Risikoindikatoren verfügbar.
-
Self-Service-Suche: Sie können Berichte generieren, Abfragen speichern und die VDA.Clipboard-Ereignisse zusammen mit allen Attributdetails überprüfen.
-
Benutzerdefinierte Risikoindikatoren: Attribute für die VDA-Zwischenablageereignisse sind im Workflow für benutzerdefinierte Indikatoren verfügbar. Sie können diese Ereignis-Schlüssel/Wert-Paare verwenden, um benutzerdefinierte Indikatorauslöser zu konfigurieren und automatisierte Richtlinien mit Aktionen einzurichten.
Sie können die Richtlinie Metadatenerfassung für Zwischenablageorte zur Sicherheitsüberwachung verwenden, um die Zwischenablage-Telemetrie und die Übertragung von Zwischenablageprotokollen an Citrix Analytics for Security zu aktivieren. Standardmäßig ist diese Richtlinie aktiviert. Um sie zu deaktivieren, navigieren Sie zur Richtlinienseite und deaktivieren Sie sie, um die Datenerfassung von den VDAs zu beenden.
Weitere Informationen finden Sie unter Zwischenablage-Telemetrie für Citrix DaaS aktivieren.
June 14, 2023
Verfügbarkeit von Session Recording App-Lebenszyklus- und Registrierungsereignissen in Citrix Analytics for Security
Die folgenden App-Lebenszyklus- und Registrierungs-Ereignisse aus Session Recording sind jetzt in Citrix Analytics for Security verfügbar:
-
Citrix.EventMonitor.RegistryChange
-
Citrix.EventMonitor.SessionLaunch
-
Citrix.EventMonitor.SessionEnd
-
Citrix.EventMonitor.Clipboard
-
Citrix.EventMonitor.FileTransfer
Sie können diese Ereignisse anzeigen, benutzerdefinierte Indikatoren erstellen und diese Ereignisse in Ihre SIEM-Umgebungen exportieren.
Weitere Informationen finden Sie unter Ereignistypen und unterstützte Felder.
June 08, 2023
Behobene Probleme
-
Einige Sitzungsanmeldeereignisse, die an Citrix Analytics for Security gesendet werden, haben keinen Benutzernamen. Dies führt dazu, dass die Spalte für den Benutzernamen für einige Ereignisse auf der Seite „Self-Service-Suche“ und „Access Assurance-Benutzeranmeldungen“ als NA angezeigt wird. Manchmal führt dies auch dazu, dass die Anzahl der eindeutigen Benutzer null ist, obwohl die Gesamtzahl der Anmeldungen im Diagramm „Access Assurance IP Registering Organizations“ ungleich null ist, wenn die Daten für einen kleinen Zeitraum wie Letzte 1 Stunde oder Letzter 1 Tag angezeigt werden. Dieses Problem wurde behoben.
-
Bei der Self-Service-Suche für Apps und Desktops wird für die Benutzerereignisse Session.Logon und Session.end die Dimension „App-Name“ in Suchabfragen mit Delivery Group-Namen anstelle des Namens der gestarteten Anwendung oder des Desktops gefüllt, was für Administratoren irreführend sein kann. Die Dimension „App-Name“ ist nützlicher für Abfragen zu App.Start/App.End-Ereignissen, da sie auf die gestarteten Anwendungen verweist. Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops. Dieses Problem wurde behoben.
-
Einige Versionen der Citrix Workspace-App und des Citrix Receiver-Clients senden keine spezifischen Ereignisse an Citrix Analytics. Daher kann Citrix Analytics keine Einblicke liefern und keine Risikoindikatoren für diese Ereignisse generieren. Dieses Problem wurde behoben. Weitere Informationen finden Sie unter Prüfung 6: Werden die Ereignisse virtueller Apps und Desktops an Analytics übertragen?.
May 29, 2023
Citrix Analytics Add-On für Splunk jetzt auf der Splunk Cloud Platform verfügbar
Die Splunk-Integration für Citrix Analytics nutzt das Citrix Analytics Add-On für Splunk, um sich mit der Analyseumgebung zu verbinden und geschäftskritische Daten in Ihre Splunk-Umgebung zu importieren.
Zuvor wurde das Add-On von Splunk nur für die Installation auf der Splunk Enterprise-Ebene geprüft, und die Kunden waren für die Konfiguration des Add-Ons in ihrer lokalen Splunk-Umgebung verantwortlich. Mit der neuesten Version 2.1.2 verfügt das Add-On über eine erweiterte Splunk-Plattformkompatibilität mit Splunk Cloud. Kunden, die Classic-Instanzen mit IDM oder Victoria-Instanzen verwenden, können diese Verbesserung der Plattformkompatibilität nutzen. Kunden haben nun die Flexibilität, zwischen Splunk Enterprise oder Splunk Cloud zu wählen, wenn sie die Bereitstellung unseres Add-Ons zur Erleichterung der Splunk-Integration in Betracht ziehen.
Weitere Informationen finden Sie unter Splunk-Integration.
Session Recording-Ereignisse in SIEM
Die Session Recording-Ereignisse können jetzt in Form von Risk Insight-Ereignissen und Datenquellen-Ereignissen für Apps und Desktops nach SIEM exportiert werden. Die neu hinzugefügten Ereignistypen finden Sie in der Phase „Datenereignisse für den Export“ auf der Seite Datenexporte.
Weitere Informationen finden Sie unter Richtlinien und Aktionen.
May 24, 2023
Globale Aktion „Endbenutzer benachrichtigen“
Die Funktion Richtlinien und Aktionen in Citrix Analytics unterstützt jetzt die globale Aktion Endbenutzer benachrichtigen, die mit integrierten oder benutzerdefinierten Risikoindikator-Triggern kombiniert werden kann. Administratoren können Richtlinien mit der Aktion Endbenutzer benachrichtigen erstellen, die nur E-Mail-Benachrichtigungen für Endbenutzer generiert. Diese Aktion kann für verschiedene Compliance-Anwendungsfälle verwendet werden, z. B. um Benutzer über die Nutzung nicht autorisierter Anwendungen zu informieren oder vor verdächtigem Verhalten auf ihren Citrix-Konten zu warnen, ohne störende Maßnahmen zu ergreifen. Administratoren können den E-Mail-Nachrichtentext und die Betreffzeile je nach Szenario anpassen.
Weitere Informationen finden Sie unter Endbenutzer benachrichtigen.
May 04, 2023
Testereignisgenerierung
Die Funktion Testereignisgenerierung wurde entwickelt, um Kunden dabei zu helfen, ihre Citrix Analytics - SIEM-Pipeline schnell zu testen. Früher musste der Administrator, wenn er diese Integration testen wollte, auf das Onboarding der Datenquelle und die Benutzeraktivität warten, um zu überprüfen, ob die Ereignisse von Citrix Analytics generiert und somit von seiner SIEM-Umgebung empfangen wurden. Dies ist nicht länger notwendig. Man kann einfach auf die Schaltfläche Testdaten senden klicken, um ein Dummy-Ereignis in die SIEM-Umgebung zu senden und die bereitgestellte Abfrage verwenden, um zu überprüfen, ob die Citrix Analytics SIEM-Integration wie erwartet eingerichtet ist. Dies kann auch für Administratoren nützlich sein, die versuchen, einen unterbrochenen Datenfluss zu debuggen, da es helfen kann, den Fehlerpunkt zu isolieren.
Weitere Informationen finden Sie unter Testereignisgenerierung.
SIEM-E-Mail-Benachrichtigungsgenerierung
Die Funktion zur Generierung von SIEM-E-Mail-Benachrichtigungen vereinfacht die Fehlerbehebung bei Datenexporten erheblich. Citrix Analytics sendet Systemwarnungen für Aktivitäten, die zu einer Unterbrechung des SIEM-Datenflusses führen oder darauf hinweisen können. Die E-Mail wird an Citrix Cloud-Administratoren, Sicherheits-Volladministratoren, Sicherheits-Lesezugriffsadministratoren sowie Sicherheits- und Performance-Lesezugriffsadministratoren verteilt. Im Folgenden sind die verschiedenen Arten von Warnungen aufgeführt, die gesendet werden:
-
SIEM-Datenexportwarnung – Kennwort wurde zurückgesetztDiese E-Mail wird ausgelöst, wenn das Kontopasswort von der Seite „Datenexporte“ zurückgesetzt wird. Wenn dies nur über die Citrix Analytics for Security GUI erfolgt, kann dies zu einer Unterbrechung des Datenflusses führen. Diese Warnung enthält die Uhrzeit, zu der die Passwortzurücksetzung durchgeführt wurde, und erleichtert somit die Wiederherstellung eines erfolgreichen Datenflusses erheblich.
-
SIEM Datenexport-Warnung – Datenfluss gestoppt
Diese E-Mail wird ausgelöst, wenn der Kunde eine Unterbrechung des Datenflusses erlebt hat.
-
Mehr als 24 Stunden – Kritische Zeit, um schnell wieder einen erfolgreichen Datenfluss herzustellen, indem Sie die hilfreichen Fehlerbehebungstipps in der Warnung nutzen oder die Registerkarte Datenexport-Zusammenfassung mit dem Schnellleitfaden verwenden.
-
Mehr als 7 Tage – Die Kafka-Aufbewahrungsrichtlinie für das Thema jedes Kunden beträgt sieben Tage, was bedeutet, dass die Möglichkeit besteht, dass einige sicherheitsrelevante Daten abgelaufen sind. Es ist unerlässlich, die Fehlerbehebungstools zu verwenden, um den Datenfluss zum SIEM wiederherzustellen.
-
Mehr als 30 Tage – Dies bedeutet, dass der Kunde unter sicherheitsrelevanten Daten gelitten hat und sofortige Aufmerksamkeit auf die Wiederherstellung des Datenflusses von Citrix Analytics in die SIEM-Umgebung richten muss.
Weitere Informationen finden Sie unter SIEM-E-Mail-Warnungsgenerierung.
April 13, 2023
Behobenes Problem
Die Windows Citrix Workspace™ App sendet eine leere Dateinamen-, Pfad- und Format-Eigenschaft ab Citrix Workspace App Version 2203 und späteren Versionen. Infolgedessen zeigt die Citrix Analytics for Security GUI NA-Werte für die Spalten „Dateiname herunterladen“, „Dateipfad herunterladen“ und „Dateiformat herunterladen“ an. Dieses Problem ist jetzt behoben.
March 31, 2023
Sitzungsaufzeichnungsereignisse in Citrix Analytics for Security
In Citrix Apps and Desktops wurden zwei neue Ereignistypen hinzugefügt, um sitzungsaufzeichnungsbasierte Ereignisse zu identifizieren und zu bewerten.
-
Citrix.EventMonitor.RDPConnection
-
Citrix.EventMonitor.UserAccountModification
Administratoren können potenzielle Sicherheitsrisiken jetzt einfach identifizieren und bewerten. Sie können diese Ereignisse nutzen, um Informationen zu wichtigen Daten wie Prozess-IDs, Ziel-IP-Adressen und Beschreibungen von Benutzerkontooperationen zu sammeln. Zusätzlich sind diese Ereignisse auch auf der Seite Benutzerdefinierte Risikoindikatoren und der Seite Self-Service-Suche zu finden.
-
Self-Service-Suche: Sie können diese Ereignisse zusammen mit ihren Attributdetails anzeigen.
-
Benutzerdefinierte Risikoindikatoren: Sie können jeden benutzerdefinierten Indikator mithilfe dieser Ereignistypen konfigurieren. Weitere Informationen finden Sie unter Ereignistypen und unterstützte Felder.
App Protection-Ereignisse in der Self-Service-Suche
Ein neues Ereignis namens AppProtection.ScreenCapture wird ausgelöst, wenn Sie versuchen, einen Screenshot zu erstellen, während Sie sich in einer geschützten Sitzung unter der Datenquelle Citrix Apps and Desktops befinden. Die AppProtection.ScreenCapture-Ereignisse sind auch auf den Seiten Self-Service-Suche und Datenexporte verfügbar.
-
Self-Service-Suche: Sie können die AppProtection.ScreenCapture-Ergebnisse zusammen mit allen Attributdetails anzeigen.
-
Datenexporte: Sie können den Ereignistyp AppProtection.ScreenCapture im Abschnitt Datenexporte anzeigen. Navigieren Sie zu Einstellungen > Datenexporte > Konfiguration > Datenereignisse für den Export > wählen Sie Apps and Desktops aus der Kategorie Datenquellenereignisse (Optional).
Sie können auch ein neues Attribut namens App Protection Policies für das Ereignis Session.Logon anzeigen.
Weitere Informationen finden Sie unter Ereignistypen und unterstützte Felder.
March 30, 2023
Unterstützung für benutzerdefinierte Rollen
Ein Administrator kann für benutzerdefinierte Rollen mithilfe von Gruppen in Ihrem Active Directory oder Azure Active Directory hinzugefügt werden oder indem eine Okta-Integration für Citrix Analytics for Security eingerichtet wird. Diese Integration ermöglicht einen optimierten Ansatz zur Verwaltung von Dienstzugriffsberechtigungen für alle Gruppenadministratoren.
Nachdem ein Administrator erfolgreich zu Active Directory oder Azure Active Directory hinzugefügt wurde, kann der Administrator Gruppen erstellen und einer bestimmten Gruppe eine benutzerdefinierte Rolle zuweisen. Individuelle Berechtigungen haben Vorrang vor Gruppenberechtigungen, wenn ein Administrator Mitglied beider ist.
Weitere Informationen finden Sie unter Unterstützung für benutzerdefinierte Rollen.
Fehlerbehebungspanel für SIEM UI
Die Benutzeroberfläche für Datenexporte wurde um die folgenden Änderungen erweitert:
-
Registerkarte „Zusammenfassung“: Die Registerkarte „Zusammenfassung“ beschreibt die SIEM-Ereignismetrik, den Onboarding-Status der Datenquelle und den Datenverbrauchsstatus in den folgenden Szenarien:
-
Verfügbare Daten in Citrix Analytics: Zeigt den Onboarding-Status für die verschiedenen Datenquellen an.
-
Verfügbare Ereignisse für den SIEM-Verbrauch: Zeigt die Anzahl der Erkenntnisse an, die an Ihre SIEM-Umgebung gesendet werden.
-
Datenverbrauch durch SIEM: Zeigt den Datenverbrauchsstatus an.
-
-
Registerkarte „Konfiguration“: Die Registerkarte Konfiguration enthält Informationen zu Ihrer Kontoeinrichtung, der SIEM-Umgebungseinrichtung und der Auswahl von Datenereignissen.
-
Kurzanleitung für den Datenexport: Administratoren können jetzt die Kurzanleitung verwenden, die die Einrichtung und Wartung von SIEM-Integrationen vereinfacht. Der Link Kurzanleitung für den Datenexport ist sowohl über die Registerkarte Zusammenfassung als auch über die Registerkarte Konfiguration zugänglich.
Weitere Informationen finden Sie unter Fehlerbehebung bei Datenexporten.
March 24, 2023
Änderung in der Benutzerprofilansicht
Benutzerprofildaten in Bezug auf Anwendungen, Standorte, Geräte und die ShareFile-Datennutzung sind auf der Seite Benutzerinformationen in der Benutzer-Timeline nicht verfügbar. Die folgenden Benutzerinformationen aus Active Directory sind weiterhin verfügbar:
-
Berufsbezeichnung
-
Adresse
-
E-Mail
-
Telefon
-
Standort
-
Organisation
Es gibt keine Änderungen an den Benutzerprofildaten, die an SIEM exportiert werden. Weitere Informationen finden Sie unter Benutzerprofil.
Entfernung dynamischer Auto-Vorschläge aus allen Suchansichten
Die Auto-Vorschlagsfunktion für Dimensionen, die auf den historischen Daten des Mandanten basieren, ist für die folgenden Seiten jetzt veraltet:
-
Self-Service-Suche
-
Benutzerdefinierter Risikoindikator
Statische Vorschläge für Dimensionen wie Event-Type und Clipboard-Operations sind jedoch weiterhin im Suchfeld verfügbar.
Weitere Informationen finden Sie unter Verwenden der Self-Service-Suche.
March 21, 2023
Empfehlungsbereich zur Unterstützung beim Onboarding von lokalen StoreFront™-Datenquellen
Ein neuer Bereich Empfehlungen wurde auf der Seite Datenquellen eingeführt. Der Bereich Empfehlungen auf der Seite Datenquellen informiert den Benutzer über die Bedeutung des Onboardings von lokalen StoreFront-Datenquellen. Er hilft dem Benutzer, die lokalen StoreFront-Datenquellen einfach zu integrieren, und bietet dem Benutzer auch die Möglichkeit, das Onboarding aller verfügbaren Datenquellen zu überprüfen und sicherzustellen.
Weitere Details finden Sie unter Verbindung zu einer StoreFront-Bereitstellung herstellen.
February 23, 2023
Behobene Probleme
Die Aktionen schlagen bei den lokalen Citrix Apps und Desktop-Bereitstellungen fehl, bei denen die Citrix Apps und Desktop-Version > 1912 ist. Dieses Problem wurde sowohl bei manuellen als auch bei richtlinienbasierten Aktionen beobachtet. Dieses Problem ist jetzt behoben.
February 22, 2023
Verbesserung bei wöchentlichen E-Mail-Benachrichtigungen
Citrix Analytics sendet wöchentliche E-Mail-Benachrichtigungen, die Ihnen helfen, die Sicherheitsrisiken Ihrer Organisation zusammenzufassen. Die wöchentlichen E-Mail-Benachrichtigungen wurden mit den folgenden Aktualisierungen verbessert:
-
Bietet eine Ansicht der Risikoverteilung der Benutzer – insgesamt entdeckte Benutzer, Anzahl der riskanten und nicht-riskanten Benutzer für eine Woche
-
Gesamtzahl der verarbeiteten Ereignisse für eine Woche
-
Gesamtzahl der ausgelösten Indikatoren für eine Woche
-
Gesamtzahl der durchgeführten Aktionen für eine Woche
-
Gesamtzahl der Datenquellen, die für die Datenverarbeitung aktiviert sind
Weitere Informationen finden Sie unter Wöchentliche E-Mail-Benachrichtigung.
Feld „Download-Dateiformat“ für den Ereignistyp App.SaaS.File.Download hinzugefügt
Auf der Self-Service-Suchseite für die Datenquelle „Apps und Desktops“ wurde ein neues Feld Download-Dateiformat für den Ereignistyp App.SaaS.File.Download hinzugefügt. Mit dieser Änderung können Sie jetzt benutzerdefinierte Risikoindikatoren für das Feld Download-Dateiformat konfigurieren und das Feld auch als Teil des Exports im CSV-Format exportieren.
Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops.
Änderung bei Browser-abgeleiteten Feldern
Zuvor enthielt die Self-Service-Suchseite die Felder Browser, Browser-Hauptversion und Browser-Nebenversion, um die Browsernamen und -versionen darzustellen. Um jedoch Klarheit und Genauigkeit zu gewährleisten, sind diese drei Felder nun veraltet und wurden durch Browsername und Browserversion in der Self-Service-Suche, der benutzerdefinierten Indikatorenvorlage und dem CSV-Download für die Datenquelle „Apps und Desktops“ ersetzt.
Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops.
February 16, 2023
Behobenes Problem
Wöchentliche E-Mails sind für einige Kunden in der EU und APS betroffen, wenn der Status der Benutzernamenmaskierung für einen Tenant abgerufen wird. Infolgedessen erhalten die Administratoren aufgrund der Ausnahme 10 identische wöchentliche E-Mails. Sobald die Ausnahme auftrat, erhielten nachfolgende Tenants die wöchentliche E-Mail nicht. Dieses Problem wurde nun behoben.
February 03, 2023
Analytics-Unterstützung für den Citrix Secure Private Access™-Dienst, verfügbar in der Europäischen Union und den Regionen Asien-Pazifik Süd
Citrix Analytics for Security verarbeitet jetzt Benutzerereignisse von Citrix Secure Private Access, das in der Region Europäische Union und der Region Asien-Pazifik Süd verfügbar ist. Wenn Ihre Organisation von der Region Europäische Union oder der Region Asien-Pazifik Süd in Citrix Cloud integriert ist, können Sie die Risikoeinblicke der Benutzer anzeigen, die den Secure Private Access-Dienst verwenden.
Weitere Informationen finden Sie unter Datenquellen.
January 11, 2023
Entfernung der Webfilterfunktion aus Secure Private Access
Die Webfilterfunktion wurde aus der Kategorie Secure Private Access entfernt. Die folgenden Funktionen von Citrix Analytics for Security sind von der Einstellung der kategorienbasierten Webfilterung durch Secure Private Access betroffen:
-
Datenfelder wie Kategoriegruppe, Kategorie und Reputation von URLs sind im Dashboard von Citrix Analytics for Security nicht mehr verfügbar.
-
Der Indikator für den Zugriff auf riskante Websites, der auf denselben Daten basiert, ist ebenfalls veraltet und wird für Kunden nicht mehr ausgelöst.
-
Alle vorhandenen benutzerdefinierten Risikoindikatoren, die die Datenfelder (Kategoriegruppe, Kategorie und Reputation von URLs) verwenden, und die zugehörigen Richtlinien werden nicht mehr ausgelöst.
-
Die Registerkarten Benutzerzugriff und App-Zugriff.
-
Die SIEM-Exporte enthalten weiterhin die Attribute urlcategory, urlcategorygroup und urlcategoryreputation für einige Zeit mit den folgenden Dummy-Werten:
-
99999 für Kategorie und Kategoriegruppe
-
0 für Reputation
-
Weitere Informationen finden Sie unter Self-Service-Suche für Secure Private Access.
December 27, 2022
Änderung im Dropdown-Menü der Datenquelle für die Self-Service-Suche
Die Datenquellenliste wurde geändert, um auf der Self-Service-Suchseite standardmäßig Sitzungen anstelle von Apps und Desktops anzuzeigen. Außerdem wurde der Abschnitt Leistung nach oben verschoben, gefolgt vom Abschnitt Sicherheit, da die Leistungsdatenquellen nicht sichtbar waren.
Weitere Informationen finden Sie unter Self-Service-Suche.
December 13, 2022
Verbesserung des Benutzer-Dashboards
Das Benutzer-Dashboard wurde mit Zusammenfassungen und Diagrammen überarbeitet, um Administratoren bei der Überwachung der Sicherheitslage der Organisation zu unterstützen. Die Ansicht bietet nicht nur Details zu entdeckten Benutzern, ausgelösten Risikoindikatoren und angewendeten Aktionen, sondern auch eine zeitbasierte Trendlinie kritischer Metriken zur besseren Risikobewertung. Administratoren können Daten von Interesse detailliert untersuchen und zu relevanten Dashboards mit dem richtigen Kontext navigieren, um eine schnellere Risikoanalyse zu ermöglichen.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
December 05, 2022
Access Assurance Dashboard – Anmeldenetzwerk
Der Abschnitt Anmeldenetzwerk wurde neu hinzugefügt und bietet die folgenden Benutzerdetails:
-
Die Organisationen, die den IP-Adressen zugeordnet sind, von denen sich die Benutzer angemeldet haben.
-
Das gesamte eindeutige öffentliche Subnetz und private Subnetz, von dem sich die Benutzer angemeldet haben.
-
Die Details, dass sich der Benutzer über Proxys und private VPN-Dienste angemeldet hat.
Mithilfe dieser zusätzlichen Details kann ein Administrator die Anmeldedetails des Benutzers überprüfen und sicherstellen, dass die Benutzeranmeldung den Sicherheitserwartungen der Organisation entspricht.
Weitere Informationen finden Sie unter Access Assurance Dashboard.
November 18, 2022
November 08, 2022
Aktionen umbenennen
Einige der in Citrix Analytics for Security verwendeten Aktionen wurden umbenannt, um mehr Klarheit zu schaffen. Diese Aktionen sind:
-
Administratoren benachrichtigen – Administrator(en) benachrichtigen
-
Benutzer sperren – Benutzerkonto sperren
-
Benutzer abmelden – Aktive Sitzungen abmelden
-
Benutzer entsperren – Benutzerkonto entsperren
-
Benutzer deaktivieren – Benutzerkonto deaktivieren
Weitere Informationen finden Sie unter Was sind die Aktionen?
Behobene Probleme
October 19, 2022
Auswahl und Export von Datenquellenereignissen
Sie können jetzt den neuen Workflow für den Export von Datenereignissen nutzen, um Datenquellenereignisse zusätzlich zu den maschinell generierten Risikoerkenntnisereignissen und den zugehörigen Daten zu exportieren.
Dies ermöglicht Sicherheits- und Sicherheitsbetriebs-(SOC)-Administratoren, Folgendes zu tun:
-
Daten von Citrix Analytics mit anderen Datenquellenereignissen korrelieren, die in Sicherheitsinformations- und Ereignismanagement-Systemen (SIEMs) aggregiert sind
-
Steuern, welche Datenereignisse zur Speicherkostenoptimierung an SIEMs fließen
Die Datenereignisse werden an Ihre bestehenden SIEM-Integrationen und Datenkonnektoren geliefert und entsprechen dem, was in unserer Self-Service-Ereignissuche verfügbar ist.
Weitere Informationen finden Sie unter Datenereignisse, die von Citrix Analytics for Security in Ihren SIEM-Dienst exportiert werden.
October 18, 2022
Administratorn ermöglichen, dynamische Sitzungsaufzeichnungsaktionen auf Citrix DaaS™-Sites auszuführen
Administratoren können jetzt dynamische Sitzungsaufzeichnungsaktionen auf Citrix DaaS-Sites ausführen und die virtuellen Sitzungen von Benutzern dynamisch aufzeichnen. Sie können die Aktion mit einer Richtlinie konfigurieren, um die Aufzeichnung von Benutzersitzungen automatisch zu starten, falls eine riskante Aktivität eines bestimmten Benutzers von Citrix Analytics for Security erkannt wird.
Weitere Informationen finden Sie unter Was sind die Aktionen?
October 14, 2022
Feedback zu Benutzerrisikoindikatoren geben
Administratoren von Citrix Analytics for Security können Benutzerrisikoindikatoren jetzt als hilfreich oder nicht hilfreich melden, indem sie Feedback im Detailbereich der Indikatoren geben. Diese Funktion ermöglicht es Administratoren, Fehlalarme zu melden, die Rauschunterdrückung für häufig ausgelöste Indikatoren zu reduzieren und zusätzlichen Kontext mit anderen Administratoren zu teilen. Als zusätzliches Ergebnis wird der nicht hilfreiche Risikoindikator aus der Zeitleiste des Benutzers ausgeblendet, und der Benutzerrisikowert wird neu kalibriert.
Weitere Informationen finden Sie unter Feedback zu Benutzerrisikoindikatoren geben.
September 26, 2022
Zugriffssicherung zur Unterstützung der Geofence-Sperrliste
Die Registerkarten Sicherer und Riskanter Standort wurden unter den Geofence-Einstellungen hinzugefügt.
-
Geofencing für sichere Standorte hilft, den Zugriff außerhalb eines definierten Geofence-Bereichs zu identifizieren und einzuschränken.
-
Geofencing für riskante Standorte hilft, riskanten Benutzerzugriff gemäß dem bekannten Verhalten der Organisation zu erkennen und einzugrenzen.
Sowohl sicheres als auch riskantes Geofencing werden durch ihre eigenen vorkonfigurierten benutzerdefinierten Risikoindikatoren unterstützt.
Weitere Informationen finden Sie unter Geofencing aktivieren.
Behobene Probleme
-
Die Datenquellenkarte von Citrix Gateway ist sowohl für Citrix Analytics for Security als auch für Citrix Analytics for Performance™ üblich. Die Datenverarbeitung rief ständig den Citrix Analytics for Security-Endpunkt auf und war für Kunden, die nur über die Berechtigung für Citrix Analytics for Performance verfügten, unterbrochen.
-
Wenn mehr als eine Berechtigungsnachricht gleichzeitig von Citrix Cloud empfangen wird, tritt beim Aktualisieren des Redis-Caches eine Race Condition auf. In einem solchen Szenario wird eine Berechtigungsnachricht im Cache aktualisiert, und die restlichen gehen verloren. Dieses Problem wurde nun behoben, um alle Berechtigungsnachrichten im Cache zu aktualisieren.
September 13, 2022
September 09, 2022
Verbesserung des RI für unmögliche Reisen
Die Risikoindikatoren für unmögliche Reisen wurden erweitert, um die registrierende Organisation und den Routing-Typ von Client-IP-Adressen zu melden. Diese neuen Felder sind sowohl in den Detailansichten der Benutzer-Timeline-Indikatoren als auch in den an SIEM gesendeten Indikatordetails verfügbar.
Weitere Informationen zu den Standardrichtlinien finden Sie in den folgenden Artikeln:
August 19, 2022
VDA-Drucktelemetrie aktivieren
Ein Ereignis namens VDA.Print wird ausgelöst, wenn ein Druckauftrag in Citrix Apps and Desktops initiiert wird. Die VDA-Druckereignisse sind auch auf den Seiten Self-Service-Suche und Benutzerdefinierte Risikoindikatoren verfügbar.
-
Self-Service-Suche: Sie können die VDA.Print-Ergebnisse zusammen mit allen Attributdetails anzeigen.
-
Benutzerdefinierte Risikoindikatoren: Neue Ereignisse für die VDA-Drucktelemetrie werden über EventHub bereitgestellt und sind auch innerhalb des benutzerdefinierten Indikators verfügbar. Sie können diese Ereignis-Schlüssel/Wert-Paare verwenden, um benutzerdefinierte Indikatorauslöser zu konfigurieren.
Um die Drucktelemetrie und die Übertragung von Druckprotokollen an Citrix Analytics for Security zu aktivieren, müssen Sie Registrierungsschlüssel erstellen und Ihr VDA konfigurieren. Diese Druckprotokolle liefern wichtige Informationen über Druckaktivitäten wie Druckernamen, Druckdateinamen und die Gesamtzahl der gedruckten Kopien. Als Sicherheitsadministrator können Sie diese Protokolle verwenden, um das Risiko zu analysieren und Ihre Benutzer zu untersuchen.
Weitere Informationen finden Sie unter Drucktelemetrie für Citrix DaaS aktivieren.
August 18, 2022
Behobenes Problem
-
In der Self-Service-Suche für Apps und Desktops und auf der Seite „Benutzeranmeldungen“ unter dem Dashboard „Zugriffssicherungsstandort“ wurde der Wert der Workspace-App-Version in der heruntergeladenen CSV-Datei als NA (nicht verfügbar) angezeigt, obwohl er in der Seitenansicht verfügbar war. Dieses Problem wurde behoben.
August 17, 2022
Anpassung der Endbenutzer-E-Mail pro Richtlinie
Sie können jetzt den Inhalt der E-Mail, die an Endbenutzer gesendet wird, pro Richtlinie anpassen. Insbesondere wenn Sie eine Richtlinie mit der Aktion „Endbenutzerantwort anfordern“ oder einer störenden Aktion auf dem Benutzerkonto (wie „Benutzer abmelden“ und „Benutzer sperren“) erstellen, ist der E-Mail-Inhalt, der an Endbenutzer gesendet wird, wenn die Richtlinie angewendet wird, anpassbar.
Weitere Informationen zum Anpassen der Endbenutzer-E-Mail pro Richtlinie finden Sie unter Richtlinien und Aktionen.
August 11, 2022
Neue Fragen zu Access assurance – Geolocation wurden unter dem Artikel FAQ hinzugefügt. Weitere Informationen finden Sie unter FAQ.
June 17, 2022
Datenverarbeitung ist standardmäßig für neue kostenpflichtige Berechtigungen aktiviert
Zuvor mussten Kunden mit einer neuen kostenpflichtigen Berechtigung für Citrix Analytics for Security die Datenverarbeitung in der Site-Karte bestimmter Datenquellen aktivieren, um die Datenverarbeitung für diese Datenquellen zu starten.
Mit dieser Version wird die Datenverarbeitung standardmäßig für die folgenden Citrix Cloud-Dienste aktiviert, wenn die neue kostenpflichtige Berechtigung für Citrix Analytics for Security bereitgestellt wird:
-
Citrix Secure Private Access
-
Citrix Content Collaboration™
-
Citrix DaaS
Weitere Informationen finden Sie unter Erste Schritte.
June 09, 2022
June 02, 2022
Behobene Probleme
-
Die Dateigröße des Downloads von File.Download-Ereignissen aus Windows Citrix Receiver wurde in der Self-Service-Suche falsch angezeigt. Dieses Problem trat auf, weil der tatsächliche Wert in KB angegeben war und die Benutzeroberfläche den Wert als Bytes behandelte, was zu falschen Werten führte, die den Benutzern angezeigt wurden.
May 24, 2022
Einführung von Risikoindikatoren für unmögliche Reisen für Content Collaboration, Citrix DaaS und Citrix Virtual Apps and Desktops sowie Gateway-Datenquellen
Wenn sich der Benutzer von zwei Standorten anmeldet, die zu weit voneinander entfernt sind, um innerhalb der verstrichenen Zeit zu reisen, erkennt Citrix Analytics diese Aktivität als ein Szenario einer unmöglichen Reise und löst den Risikoindikator Unmögliche Reise aus. Weitere Informationen zu den Risikoindikatoren für unmögliche Reisen finden Sie in den folgenden Artikeln:
-
Citrix Content Collaboration-Risikoindikatoren
May 17, 2022
Virtual Apps and Desktops wird in Apps and Desktops umbenannt
In den Dashboards und Berichten von Security Analytics sowie in den Daten, die von Security Analytics an Ihren SIEM-Dienst gesendet werden, werden alle Bezeichnungen für Virtual Apps and Desktops jetzt als Apps and Desktops aktualisiert, um sie an den umbenannten Produktnamen anzupassen.
Zum Beispiel auf der Seite Datenquellen werden die Bezeichnungen für Virtual Apps and Desktops in Apps and Desktops umbenannt.
Die Bezeichnung Apps and Desktops repräsentiert sowohl Citrix on-premises Citrix Virtual Apps and Desktops als auch Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service) in Ihrer Organisation.
April 05, 2022
Neuigkeiten
Secure Workspace Access wird in Secure Private Access umbenannt
Auf den Analytics-Dashboards und -Berichten wurden alle Bezeichnungen für Secure Workspace Access nun in Secure Private Access aktualisiert, um sie an den umbenannten Produktnamen anzupassen.
Beispielsweise werden auf der Seite Datenquellen und der Seite Self-Service-Suche die Bezeichnungen Secure Workspace Access in Secure Private Access umbenannt.
March 21, 2022
Behobenes Problem
-
Auf der Seite Risikoindikator erstellen funktionieren die automatischen Vorschläge für Dimensionen und Operatoren nicht, wenn die vorherige Bedingung Ihrer Suchabfrage einen Dimensionswert enthält, der durch ein Leerzeichen getrennt ist.Beispielsweise funktionieren in der folgenden Abfrage die automatischen Vorschläge nicht mehr, nachdem Sie die Stadt als
San Joseausgewählt haben. Dieses Problem wurde nun behoben.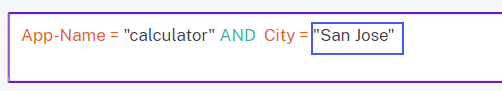
March 10, 2022
Neuigkeiten
Verbesserungen bei E-Mail-Benachrichtigungen für Administratoren
-
Die E-Mail-Benachrichtigung für die Aktion Administrator(en) benachrichtigen enthält jetzt die Details der mehreren Risikoindikatoren, die mit einer ausgelösten Richtlinie verbunden sind.
-
Sie können den Namen, den Schweregrad und das Auslösedatum jedes mit der Richtlinie verknüpften Risikoindikators anzeigen.
-
Klicken Sie auf Risikodetails anzeigen, um die Benutzerzeitachsen-Seite in Citrix Analytics zu öffnen und den neuesten Risikoindikator anzuzeigen, der die Richtlinie ausgelöst hat. Auf der Benutzerzeitachsen-Seite können Sie auch alle für den Benutzer ausgelösten Risikoindikatoren anzeigen.
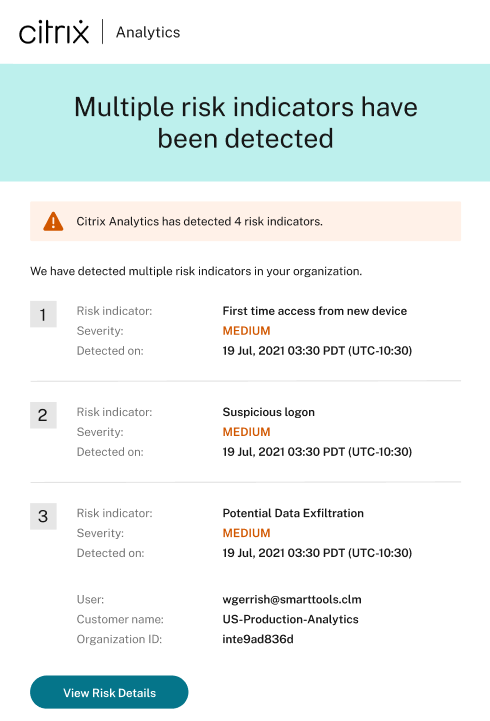
Weitere Informationen zur Aktion Administrator(en) benachrichtigen finden Sie unter Richtlinien und Aktionen.
Behobenes Problem
Citrix Analytics empfängt keine Benutzerereignisse von der Secure Workspace Access-Datenquelle. Daher werden die Benutzerereignisse auf der entsprechenden Self-Service-Suchseite nicht angezeigt. Außerdem können Sie keine benutzerdefinierten Risikoindikatoren für die Secure Workspace Access-Datenquelle erstellen.
March 03, 2022
Neuigkeiten
Anforderung der Endbenutzerantwort manuell anwenden
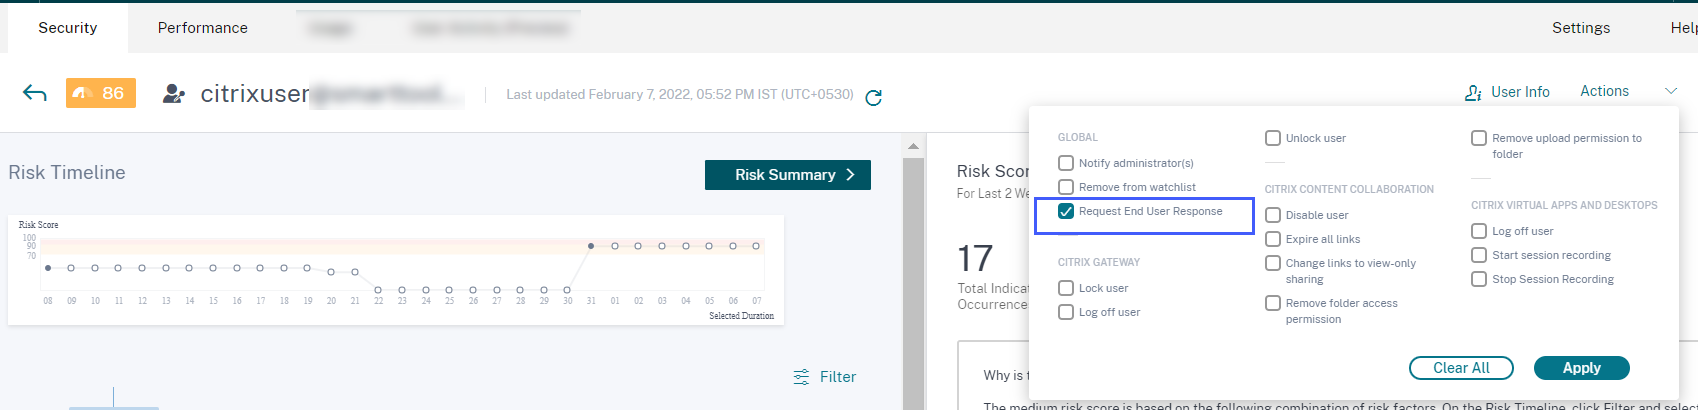
Bisher konnten Sie die Aktion Endbenutzerantwort anfordern für ein Benutzerkonto nur durch Erstellen einer Richtlinie anwenden. Mit dieser Version können Sie die Aktion aus der Liste Aktionen auf der Benutzerzeitachse auswählen und diese Aktion manuell auf einen Risikoindikator anwenden.
Weitere Informationen zur Aktion und wie Aktionen manuell angewendet werden, finden Sie unter Richtlinien und Aktionen.
Verbesserungen bei der Anforderung der Endbenutzerantwort für Richtlinien
Wenn Sie eine Richtlinie mit der Aktion Endbenutzerantwort anfordern erstellen, sehen Sie die folgenden Verbesserungen:
-
Nachdem Sie Administrator(en) benachrichtigen als nächste Aktion ausgewählt haben, können Sie nun die Standard- und die erstellten E-Mail-Verteilerlisten anzeigen, aus denen Sie auswählen können.
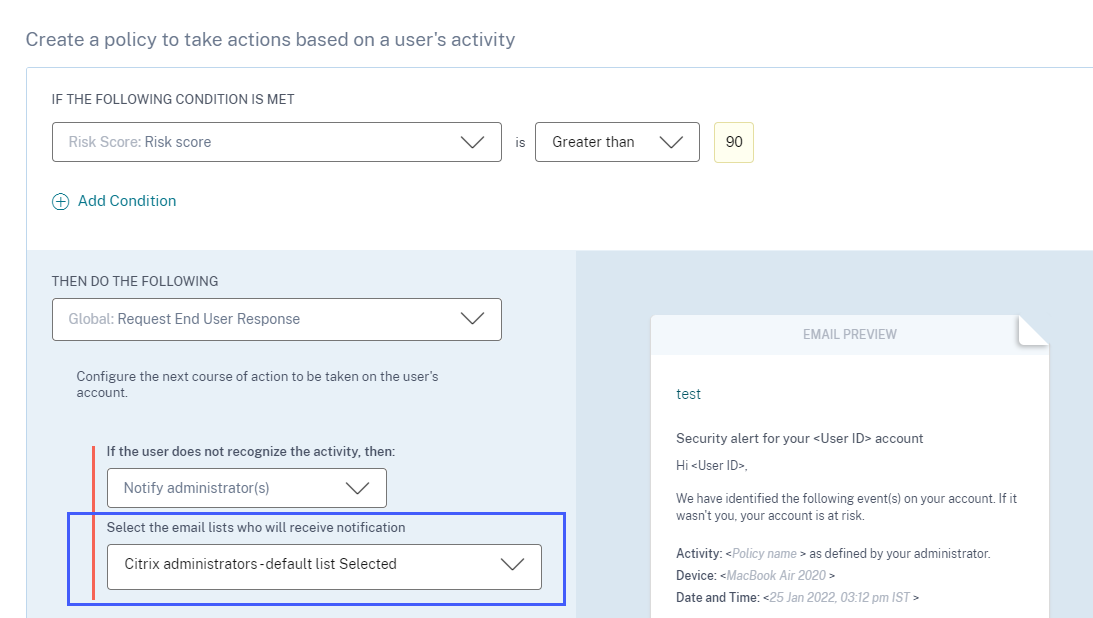
-
Sie können jetzt eine der Aktionen aus Citrix Content Collaboration oder Citrix Virtual Apps and Desktops und Citrix DaaS als nächste Aktion auswählen. Zuvor konnten Sie nur eine der globalen Aktionen oder die Citrix Gateway-Aktionen auswählen.
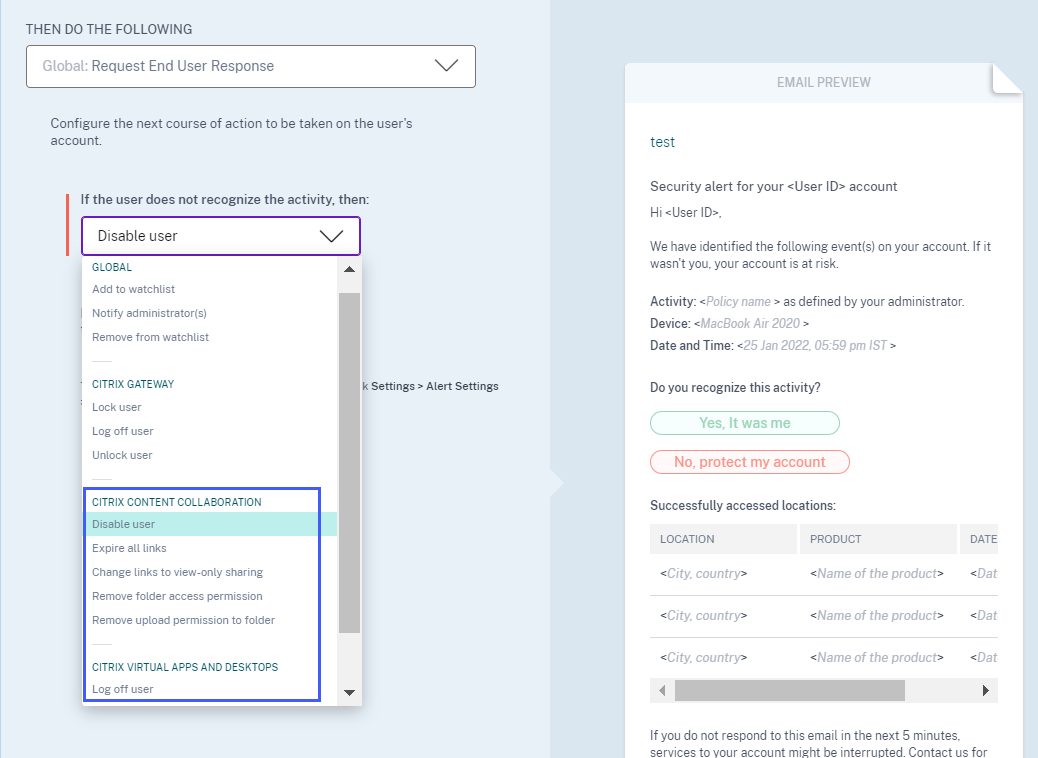
Weitere Informationen zur Aktion finden Sie unter Richtlinien und Aktionen.
February 23, 2022
Neuerungen
Empfohlene Aktionen für einen Risikoindikator
Citrix Analytics schlägt Ihnen vor, Aktionen wie Administrator(en) benachrichtigen, Zur Beobachtungsliste hinzufügen und Eine Richtlinie erstellen anzuwenden, wenn die folgenden Risikoindikatoren für einen Benutzer ausgelöst werden:
-
Ungewöhnlicher Authentifizierungsfehler (Datenquelle Content Collaboration)
-
Ungewöhnlicher Authentifizierungsfehler (Datenquelle Gateway)
-
Verdächtige Anmeldung (Datenquelle Citrix Virtual Apps and Desktops und Citrix DaaS)
Wenn Sie zur Benutzerzeitachse wechseln und den Risikoindikator auswählen, können Sie alle vorgeschlagenen Aktionen im Abschnitt EMPFOHLENE AKTION anzeigen.
Beispielsweise können Sie im Risikoindikator „Ungewöhnlicher Authentifizierungsfehler“ die folgenden empfohlenen Aktionen anzeigen:
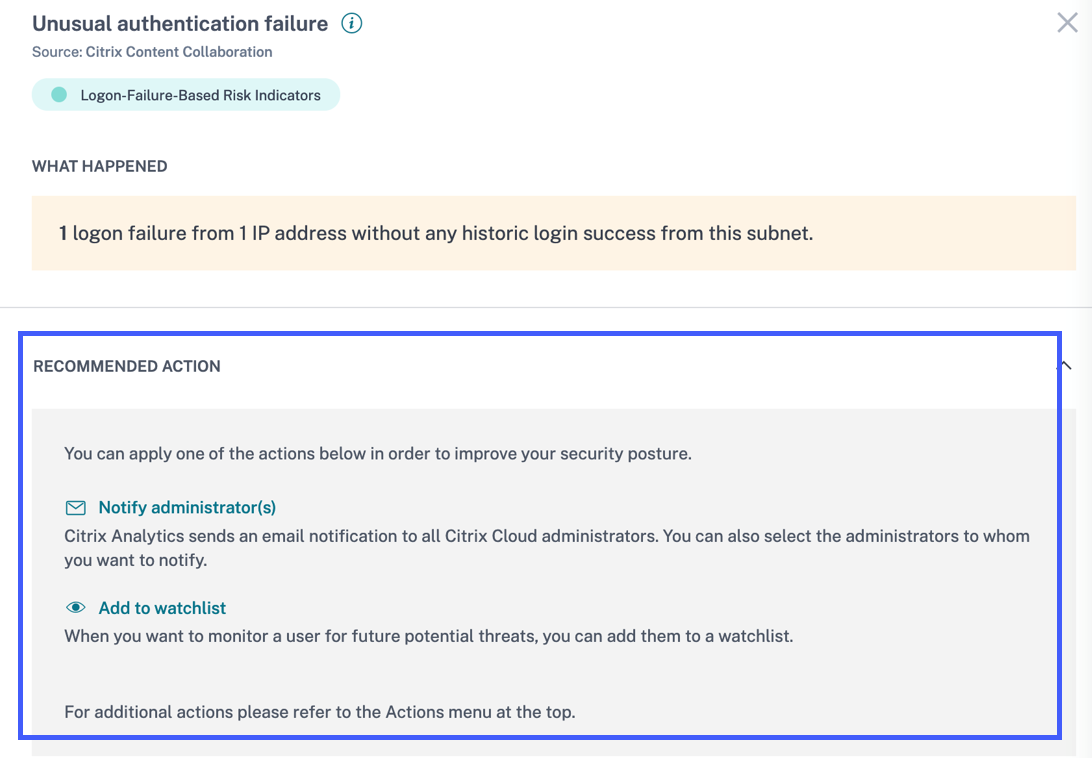
Diese Funktion bietet eine Anleitung zur Auswahl einer Aktion, die Sie je nach Schwere des vom Benutzer ausgehenden Risikos ergreifen können. Sie können jedoch auch eine geeignete Aktion ergreifen, die außerhalb der empfohlenen Liste liegt und von Ihrer Risikoanalyse abhängt.
Behobenes Problem
-
Wenn Ihre Organisation in der Home-Region Asien-Pazifik Süd bei Citrix Cloud registriert ist, empfängt Citrix Analytics möglicherweise keine Benutzerereignisse von der Authentifizierungsdatenquelle. Daher werden die Benutzerereignisse möglicherweise nicht auf der entsprechenden Self-Service-Suchseite angezeigt. Dieses Problem wurde behoben.
February 17, 2022
Neuigkeiten
Verbesserte Datenerfassung und Berichterstellung für die Datenquelle Citrix Virtual Apps and Desktops und Citrix DaaS
Mit dieser Version sehen Sie die folgenden Änderungen:
-
Verbesserungen bei der Datenerfassung, Korrelation und Berichterstellung von Ereignissen von Citrix Workspace-App-Clients und dem Citrix Monitor-Dienst.
-
Verbesserungen der Qualität der von Benutzern und Client-Versionen empfangenen Ereignisse, die für die Self-Service-Suche, benutzerdefinierte Risikoindikatoren und die allgemeine Risikoerkennung verwendet werden können.
Unterstützung für kontextbezogene Vorlagen für Sitzungsereignisse und App-Ereignisse in Content Collaboration
Auf der Self-Service-Suchseite können Sie jetzt die Details nur der relevanten Felder anzeigen, die mit den Datei-, Ordner-, Sitzungs-, Freigabe- und Benutzerereignissen verknüpft sind. Die nicht zutreffenden Felder für die Ereignisse werden entfernt.
Sie können beispielsweise die folgenden Details der
File.Copy Ereignisse anzeigen:
-
Datei-ID
-
Dateikopie-ID
-
Dateipfad
-
Ziel-Dateipfad
-
Stream-ID
-
Zonen-ID
Diese Details unterstützen Sie bei der Risikoanalyse und -untersuchung eines Benutzerkontos, das mit einem riskanten Verhalten verbunden ist. Sie können die spezifischen Attribute eines Ereignisses, das riskant erscheint, detailliert untersuchen.
Weitere Informationen zu den Feldern finden Sie unter Self-Service-Suche für Content Collaboration.
February 10, 2022
Neuerungen
Automatisch vorgeschlagene Werte für die Dimensionen im benutzerdefinierten Risikoindikator
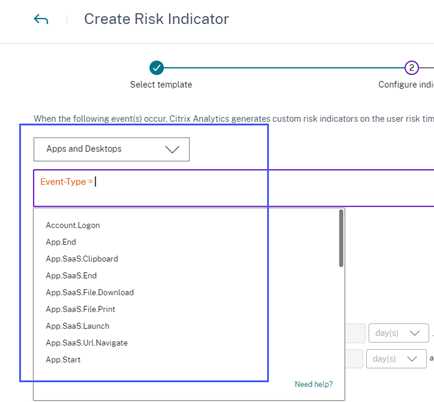
Auf der Seite für benutzerdefinierte Risikoindikatoren werden, wenn Sie eine Dimension und einen gültigen Operator in der Bedingungsleiste auswählen, die Werte für die Dimension automatisch angezeigt. Wählen Sie einen Wert aus der automatisch vorgeschlagenen Liste aus oder geben Sie je nach Anwendungsfall einen Wert manuell ein. Wenn Sie einen Wert eingeben, werden die in den Datensätzen verfügbaren übereinstimmenden Werte automatisch vorgeschlagen.
Die für eine Dimension vorgeschlagene Werteliste ist entweder in der Datenbank vordefiniert (bekannte Werte) oder basiert auf historischen Ereignissen.
Wenn Sie beispielsweise die Dimension
Event-Type und den Zuweisungsoperator auswählen, werden die bekannten Werte automatisch vorgeschlagen. Sie können einen Wert entsprechend Ihrer Anforderung auswählen.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
February 09, 2022
Neuerungen
Neue benutzerdefinierte Rollen für Administratoren
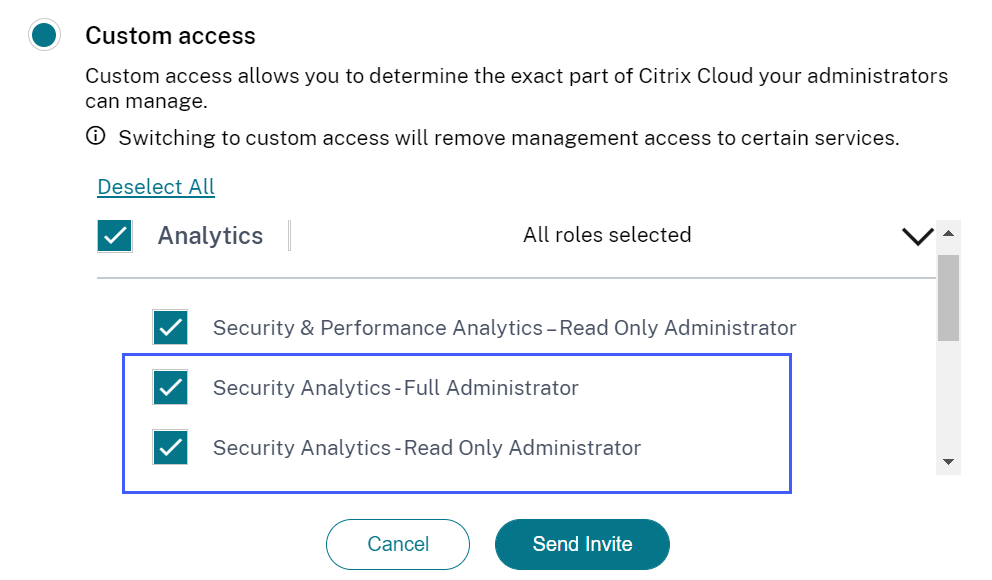
Als Citrix Cloud-Administrator mit vollständiger Zugriffsberechtigung können Sie andere Administratoren einladen, Security Analytics in Ihrer Organisation zu verwalten. Sie können den eingeladenen Administratoren nun die folgenden benutzerdefinierten Rollen zuweisen:
-
Security Analytics – Vollständiger Administrator
-
Security Analytics – Administrator mit Lesezugriff
Mithilfe der benutzerdefinierten Rolle können Sie Ihren Administratoren entweder Lesezugriff oder vollständige Zugriffsrechte gewähren und ihnen die Verwaltung der verschiedenen Funktionen von Security Analytics ermöglichen.
Weitere Informationen zu den Zugriffsrechten für diese benutzerdefinierten Rollen finden Sie unter Administratorrollen für Security Analytics verwalten.
Unterstützung für E-Mail-Benachrichtigungen für Administratoren mit benutzerdefiniertem Zugriff
Wenn Sie ein Citrix Cloud-Administrator mit benutzerdefinierten Zugriffsrechten (Lesezugriff oder vollständiger Zugriff) zur Verwaltung von Security Analytics sind, erhalten Sie jetzt die folgenden Benachrichtigungen:
-
Wöchentliche Benachrichtigungen über die in Ihrer Organisation erkannten Sicherheitsrisiken. Weitere Informationen finden Sie unter Wöchentliche E-Mail-Benachrichtigung.
-
Benachrichtigungen über die Risikoindikatoren, wenn die Aktion Administrator(en) benachrichtigen manuell angewendet oder durch eine Richtlinie ausgelöst wird. Weitere Informationen finden Sie unter Richtlinien und Aktionen.
January 28, 2022
Neuigkeiten
Einführung von Risikoindikatoren für verdächtige Anmeldungen für Content Collaboration- und Gateway-Datenquellen
Citrix Analytics for Security erkennt jetzt Benutzeranmeldungen, die aufgrund mehrerer Kontextfaktoren als verdächtig eingestuft werden, wie zum Beispiel:
-
Der Standort wird in Bezug auf den Benutzer und die Organisationshistorie als ungewöhnlich angesehen
-
Das Gerät wird in Bezug auf den Benutzer und die Organisationshistorie als ungewöhnlich eingestuft.
-
Das Netzwerk wird in Bezug auf den Benutzer und die Organisationshistorie als ungewöhnlich eingestuft.
-
Die IP-Adresse wird basierend auf den IP-Bedrohungsdaten-Feeds als verdächtig eingestuft.
Wenn sich ein Benutzer aus einem verdächtigen Kontext anmeldet, der auf der Kombination dieser Faktoren basiert, wird der Risikoindikator ausgelöst.
Dieser Risikoindikator ersetzt den Risikoindikator „Zugriff von einem ungewöhnlichen Standort“, der den Datenquellen Citrix Content Collaboration und Citrix Gateway zugeordnet ist. Alle bestehenden Richtlinien, die auf dem Risikoindikator „Zugriff von einem ungewöhnlichen Standort“ basieren, werden automatisch mit dem neuen Risikoindikator „Verdächtige Anmeldung“ verknüpft.
Weitere Informationen zu den Risikoindikatoren finden Sie unter Verdächtige Anmeldung – Content Collaboration und Verdächtige Anmeldung – Gateway.
Weitere Informationen zum Schema der Risikoindikatoren finden Sie unter Citrix Analytics-Datenformat für SIEM.
January 20, 2022
Was ist neu
Microsoft Azure Active Directory-Integration
Sie können Ihr Azure Active Directory jetzt mit Citrix Analytics for Security verbinden, um:
-
Die Benutzerdetails und Benutzergruppen aus der Domäne Ihrer Organisation in Citrix Analytics for Security zu importieren.
-
Die Benutzerprofile mit zusätzlichen Details wie Berufsbezeichnung, Organisation, Bürostandort, E-Mail und Kontaktdaten anzureichern, die Ihnen bei der Risikoanalyse und -untersuchung helfen.
Weitere Informationen finden Sie unter Azure Active Directory-Integration.
January 18, 2022
Was ist neu
Unterstützung für die Freigabelink-Aktionen bei allen Content Collaboration-Risikoindikatoren
Bisher konnten Sie die Freigabelink-Aktionen – Alle Links ablaufen lassen und Link auf schreibgeschützte Freigabe ändern – auf die folgenden auf Freigabelinks basierenden Risikoindikatoren anwenden, die mit dem Content Collaboration-Dienst verbunden sind:
-
Anonymer Download eines sensiblen Freigabelinks
-
Übermäßige Freigabelink-Downloads
-
Übermäßige Dateifreigabe
Mit dieser Version können Sie die Freigabelink-Aktionen nun auf die folgenden benutzerbasierten Risikoindikatoren anwenden, die mit dem Content Collaboration-Dienst verbunden sind:
-
Zugriff von einem ungewöhnlichen Standort
-
Übermäßiger Zugriff auf sensible Dateien
-
Übermäßige Datei-Uploads
-
Übermäßige Datei-Downloads
-
Übermäßiges Löschen von Dateien oder Ordnern
-
Malware-Dateien erkannt
-
Ransomware-Aktivität vermutet
-
Ungewöhnliche Authentifizierungsfehler
Sie können die Freigabelink-Aktionen auch auf die benutzerdefinierten Risikoindikatoren anwenden, die mit dem Content Collaboration-Dienst verknüpft sind.
Weitere Informationen zu den Aktionen und den Risikoindikatoren finden Sie in den folgenden Artikeln:
-
Content Collaboration-Risikoindikatoren
Integration mit SIEM ist jetzt allgemein verfügbar
Sie können Citrix Analytics for Security in Ihre Security Information and Event Management (SIEM)-Dienste integrieren und die Benutzerdaten aus der Citrix IT-Umgebung in Ihr SIEM exportieren. Die Integration hilft Ihnen, die aus verschiedenen Quellen gesammelten Daten zu korrelieren und einen ganzheitlichen Überblick über die Sicherheit Ihrer Organisation zu erhalten.
Derzeit können Sie Citrix Analytics for Security in die folgenden Dienste integrieren:
-
Splunk
-
Microsoft Sentinel
-
Elasticsearch
-
Andere SIEM-Dienste unter Verwendung von Kafka- oder Logstash-basierten Datenkonnektoren
Weitere Informationen finden Sie unter Integration von Security Information and Event Management (SIEM).
December 23, 2021
Neuerungen
Verbesserungen der Risikoindikatoren für Freigabelinks
Folgende Verbesserungen wurden vorgenommen:
-
Sie können jetzt eine Richtlinie mit dem Risikoindikator Anonymer Download sensibler Freigabelinks erstellen.
-
Der Risikoindikator Anonymer Download sensibler Freigaben wurde in Anonymer Download sensibler Freigabelinks umbenannt, um ihn als Risikoindikator für Freigabelinks zu kennzeichnen.
-
Der Risikoindikator Exzessive Downloads wurde in Exzessive Freigabelink-Downloads umbenannt, um ihn als Risikoindikator für Freigabelinks zu kennzeichnen und ihn vom benutzerbasierten Risikoindikator Exzessive Dateidownloads abzugrenzen.
Weitere Informationen finden Sie unter Citrix Risikoindikatoren für Freigabelinks.
December 21, 2021
Neuerungen
Benachrichtigungen über Risikoindikatoren an Ihre Nicht-Citrix Cloud-Administratoren senden
Sie können jetzt die Nicht-Citrix Cloud-Administratoren in Ihrer Organisation mit der Aktion Administrator(en) benachrichtigen benachrichtigen.
Um diese Administratoren zu benachrichtigen, erstellen Sie eine E-Mail-Verteilerliste. Wählen Sie die Administratoren in der E-Mail-Verteilerliste entweder aus den externen Domänen, die mit Citrix Cloud verbunden sind, oder indem Sie deren E-Mail-Adressen direkt verwenden. Wenn Sie die Aktion Administrator(en) benachrichtigen anwenden, wählen Sie die E-Mail-Verteilerliste aus, die die Nicht-Citrix Cloud-Administratoren enthält.
Weitere Informationen finden Sie unter E-Mail-Verteilerliste.
December 20, 2021
Neuerungen
Benutzerantwortbenachrichtigungen an Ihre Content Collaboration-Benutzer senden
Zusätzlich zu Ihren Active Directory-Benutzern können Sie die Aktion Benutzerantwort anfordern jetzt auf Ihre Content Collaboration-Benutzer anwenden.
Diese Aktion sendet E-Mail-Benachrichtigungen an die Benutzer, wenn Citrix Analytics ungewöhnliche Aktivitäten in ihren Citrix-Konten erkennt. Weitere Informationen zur Aktion Benutzerantwort anfordern finden Sie unter Richtlinien und Aktionen.
Access Control wurde in Secure Workspace Access umbenannt
Auf den Dashboards und Berichten von Security Analytics wurden alle Bezeichnungen für Access Control jetzt in Secure Workspace Access aktualisiert, um sie an den umbenannten Produktnamen anzupassen.
Zum Beispiel wurden auf den Seiten Datenquellen, Self-Service-Suche und Richtlinien die Access Control-Bezeichnungen in Secure Workspace Access umbenannt.
Behobenes Problem
-
Für die Datenquelle Apps und Desktops werden beim Herunterladen des Suchberichts als CSV-Datei einige Feldwerte in der CSV-Datei als nicht verfügbar (N/A) angezeigt, obwohl ihre Werte verfügbar sind. Zum Beispiel werden die Werte der Felder wie
Download File Name,Session Launch TypeundWorkspace App Versionauf der Seite Self-Service-Suche angezeigt, aber in der heruntergeladenen CSV-Datei sehen Sie diese Werte als nicht verfügbar (N/A). Dieses Problem ist jetzt behoben.
December 09, 2021
Neuigkeiten
Erstellen Sie Ihre benutzerdefinierten Risikoindikatoren einfach mit Vorlagen
Sie können jetzt eine Vorlage basierend auf Ihrem Anwendungsfall auswählen und einen benutzerdefinierten Risikoindikator erstellen. Die Vorlagen leiten Sie, indem sie vordefinierte Abfragen und Parameter bereitstellen. Dies erleichtert Ihnen die Erstellung eines benutzerdefinierten Risikoindikators.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
December 07, 2021
Behobenes Problem
-
In Citrix Analytics for Security erhalten Sie die Ereignisse der Benutzer nicht, die den Citrix Secure Browser verwenden, der im September 2021 veröffentlicht wurde. Das Problem besteht, weil die Richtlinie Hostname-Tracking im Citrix Secure Browser nach der Veröffentlichung im September 2021 nicht sichtbar ist und daher nicht aktiviert werden kann, um mit Citrix Analytics for Security integriert zu werden. Dieses Problem ist jetzt behoben.
December 02, 2021
Neuerungen
Risikoindikator für erkannte Malware-Dateien
Sie können jetzt eine Benachrichtigung erhalten, wenn ein Benutzer eine infizierte Datei in Content Collaboration hochlädt.
Der Risikoindikator erkennt eine Datei, die mit Malware wie Trojanern, Viren oder anderen bösartigen Bedrohungen infiziert ist. Er bietet Einblick in die Details der bösartigen Datei, wie z. B. den Dateibesitzer, den Virusnamen und den Dateispeicherort.
Der Risikofaktor, der mit dem Risikoindikator Erkannte Malware-Dateien verbunden ist, ist der Dateibasierte Risikoindikator.
Weitere Informationen zum Risikoindikator und den anwendbaren Aktionen finden Sie unter Risikoindikator für erkannte Malware-Dateien.
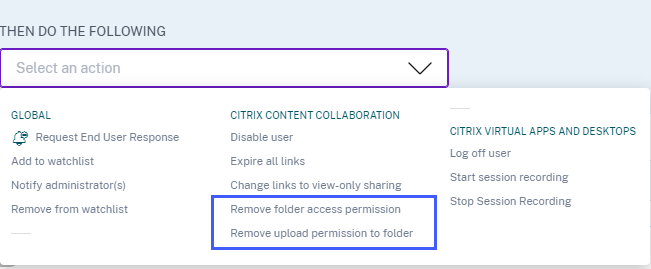
Neue Aktionen für die Datenquelle Content Collaboration
Sie können die folgenden Aktionen anwenden, wenn der Risikoindikator Erkannte Malware-Dateien für einen Benutzer ausgelöst wird:
-
Ordnerzugriffsberechtigung entfernen. Sie können die Zugriffsberechtigung des Benutzers blockieren, der die infizierte Datei hochlädt. Der Benutzer kann nicht auf den Ordner zugreifen, in den die infizierte Datei hochgeladen wurde.
-
Upload-Berechtigung für Ordner entfernen. Sie können die Upload-Berechtigung des Benutzers blockieren, der die infizierte Datei hochlädt. Der Benutzer kann keine Datei in den Ordner hochladen, in den die infizierte Datei hochgeladen wurde.
Weitere Informationen zu den Aktionen für Content Collaboration finden Sie unter Richtlinien und Aktionen.
November 29, 2021
Neuerungen
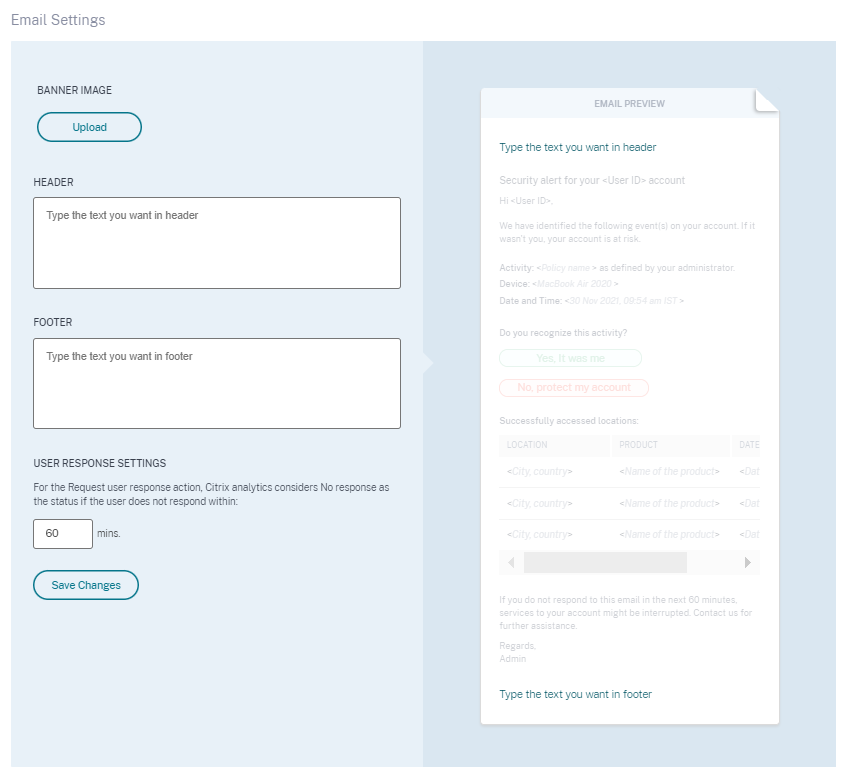
Verbesserungen der E-Mail-Einstellungen für Benutzerbenachrichtigungen
Als Administrator können Sie jetzt Bannerbilder, Kopf- und Fußzeilentexte in die E-Mail-Vorlage für Benutzerantworten einfügen. Diese Felder erhöhen die Legitimität Ihrer E-Mails und steigern so die Aufmerksamkeit und die Antworten der Benutzer auf Ihre E-Mails.
Weitere Informationen finden Sie unter E-Mail-Einstellungen für Endbenutzer.
November 26, 2021
Neuigkeiten
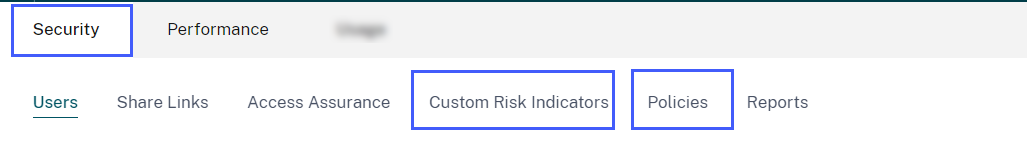
Menüänderungen für benutzerdefinierte Risikoindikatoren und Richtlinien
Die Navigationslinks der folgenden Funktionen wurden aktualisiert:
-
Benutzerdefinierte Risikoindikatoren: Verwenden Sie diese Funktion, indem Sie auf Security > Custom Risk Indicators klicken.
-
Richtlinien: Verwenden Sie diese Funktion, indem Sie auf Security > Policies klicken.
November 25, 2021
Neuigkeiten
Verbesserungen der Integration von Security Information and Event Management (SIEM)
Hinweis
Diese Integration befindet sich in der Vorschauphase.
Sie können Citrix Analytics for Security jetzt in die folgenden SIEM-Dienste integrieren:
-
Microsoft Sentinel
-
Elasticsearch mit Visualisierungsdiensten wie Kibana und SIEM-Diensten wie LogRythm
-
Alle anderen SIEM-Dienste, die die Logstash-Datenerfassungs-Engine verwenden
Importieren Sie je nach Ihren Geschäftsanforderungen die Benutzerdaten von Citrix Analytics for Security in Ihren SIEM-Dienst. Diese Integration ermöglicht es Ihren Sicherheitsteams, Daten aus unterschiedlichen Protokollen innerhalb der SIEM-Dienste in Ihrem Unternehmen zu korrelieren, zu analysieren und zu durchsuchen, wodurch sie Sicherheitsrisiken identifizieren und schnell beheben können.
Weitere Informationen finden Sie unter Security Information and Event Management (SIEM)-Integration.
November 09, 2021
November 02, 2021
Neuigkeiten
Zugriffsprofile und Anmeldedetails von Citrix Virtual Apps and Desktops- und Citrix DaaS-Benutzern anzeigen
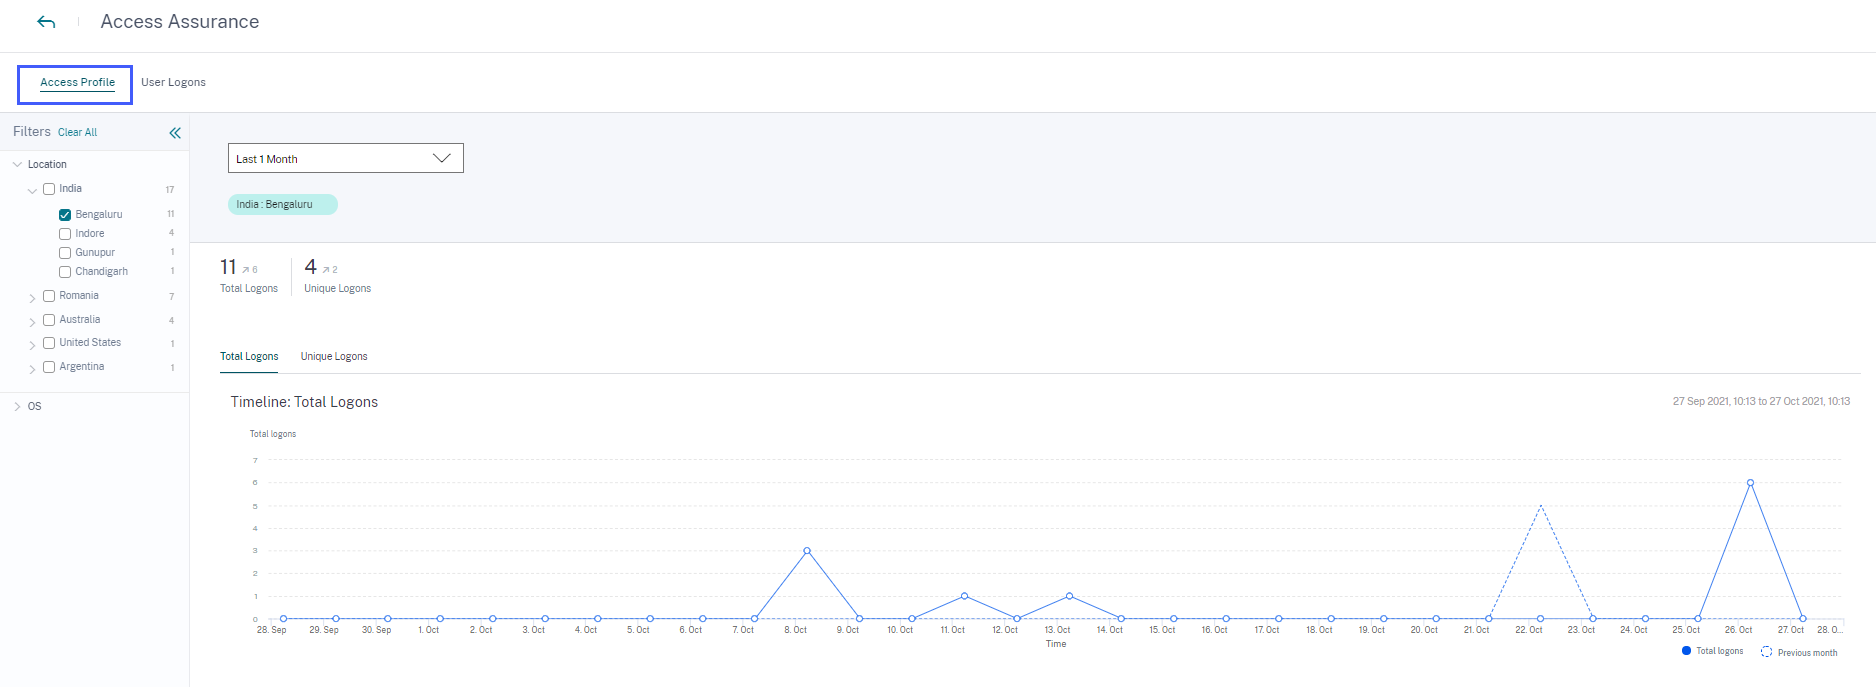
Auf dem Dashboard Access Assurance Location können Sie die Zugriffsprofile und Anmeldedetails der Benutzer anzeigen, die sich bei virtuellen Apps und virtuellen Desktops angemeldet haben. Diese Informationen helfen Ihnen bei der Bedrohungsuntersuchung und -analyse.
-
Die Seite Zugriffsprofil bietet eine Zusammenfassung der Benutzerzugriffe von den ausgewählten Standorten. Sie können die Trendanalyse und die wichtigsten Zugriffsereignisse der gesamten Benutzer und der Anmeldungen eindeutiger Benutzer anzeigen.
-
Die Seite Benutzeranmeldungen enthält die Details der Benutzeranmeldungen bei virtuellen Apps und virtuellen Desktops von den ausgewählten Standorten.
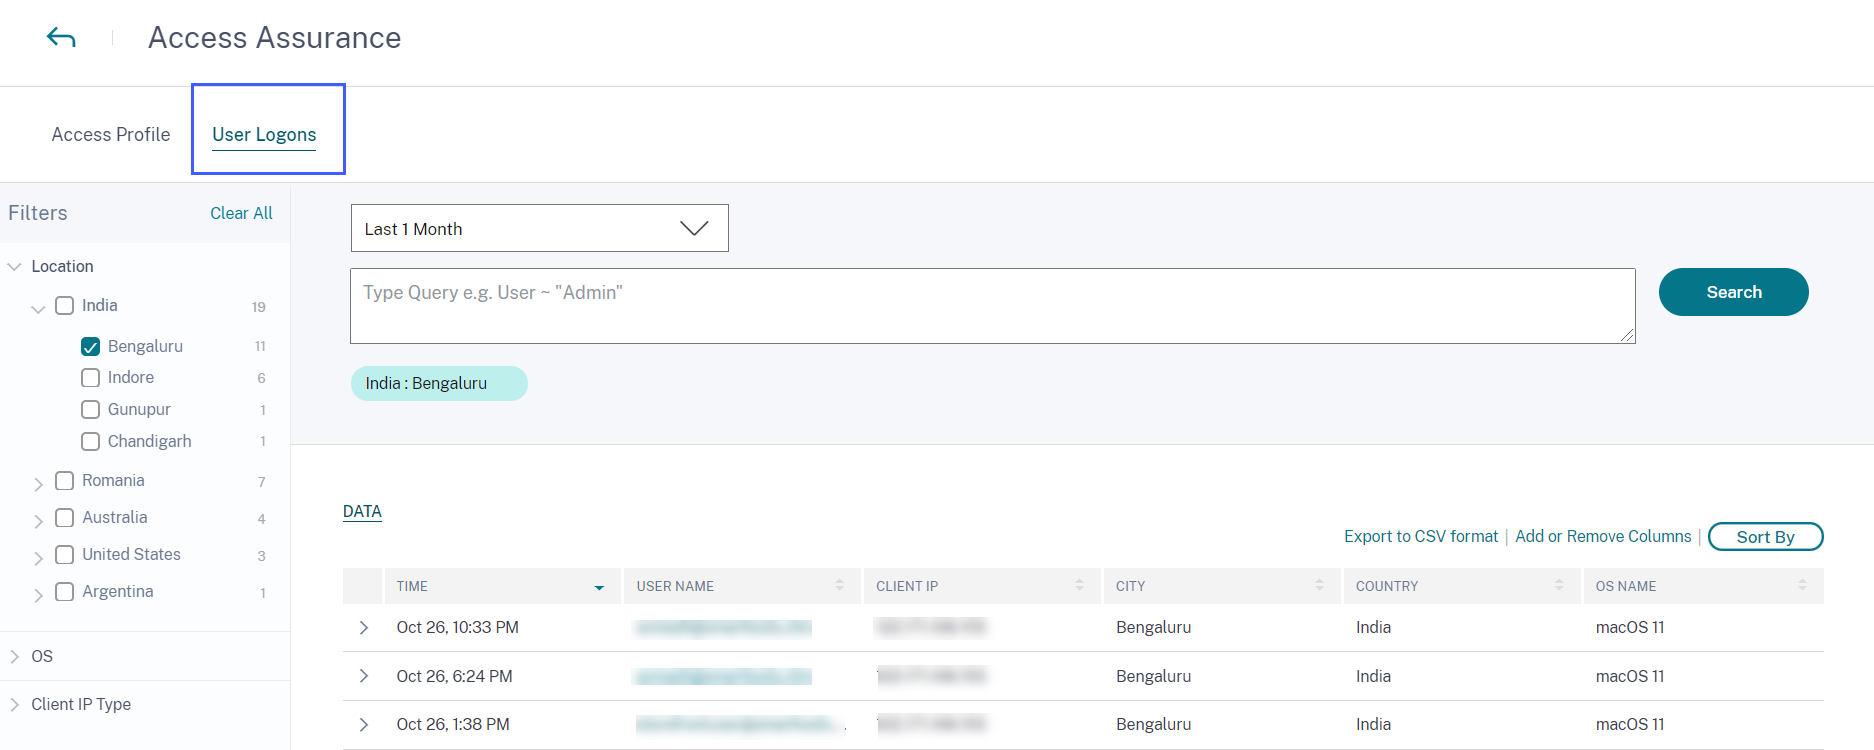
Weitere Informationen finden Sie im Access Assurance Location-Dashboard.
Malware-Protokolle auf der Self-Service-Suchseite für Content Collaboration anzeigen
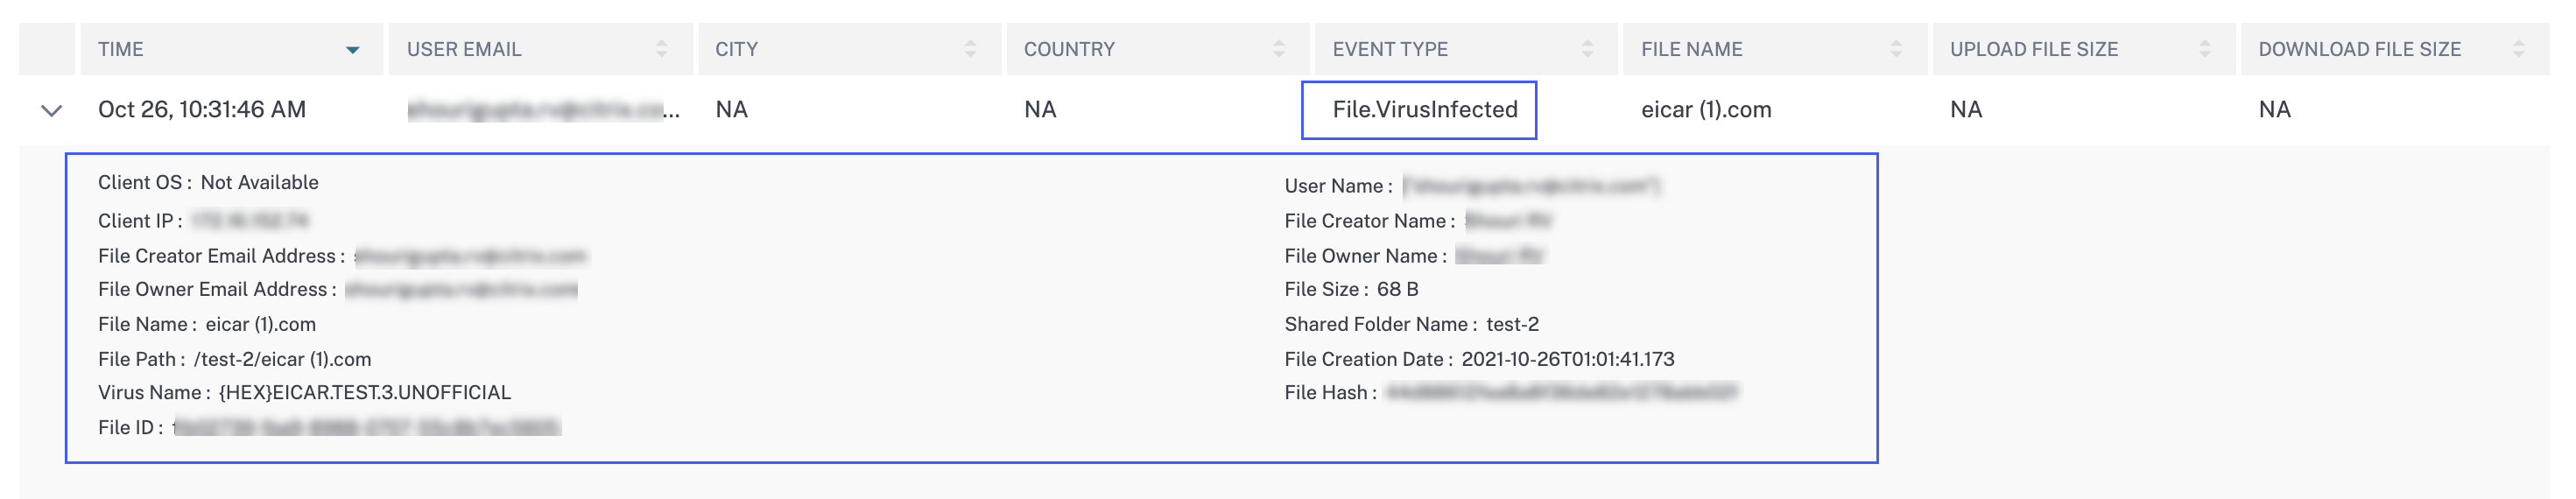
Auf der Self-Service-Seite für Content Collaboration können Sie jetzt das Malware-Ereignis
File.VirusInfected und die zugehörigen Protokolle anzeigen. Dieses Ereignis wird ausgelöst, wenn ein Content Collaboration-Benutzer eine Datei hochlädt, die mit Malware infiziert ist.
Weitere Informationen finden Sie unter Self-Service-Suche für Content Collaboration
October 20, 2021
Neuerungen
Integration des Session Recording-Servers
Für Ihre Citrix Virtual Apps and Desktops- und Citrix DaaS-Bereitstellung können Sie Ihre Session Recording-Server jetzt so konfigurieren, dass sie die Benutzerereignisse an Citrix Analytics for Security senden. Diese Benutzerereignisse werden verarbeitet, um umsetzbare Einblicke in das Benutzerverhalten zu liefern.
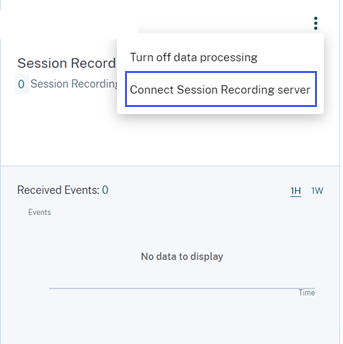
Gehen Sie auf der Seite Datenquellen > Sicherheit zur Site-Karte Virtual Apps and Desktops. Klicken Sie auf der Site-Karte Session Recording auf die vertikalen Auslassungspunkte (⋮) und wählen Sie dann Session Recording-Server verbinden.
Weitere Informationen finden Sie unter Verbindung mit der Session Recording-Bereitstellung herstellen.
October 19, 2021
Neuerungen
Verbesserungen der E-Mail-Vorlage zur Benachrichtigung des Administrators
Die E-Mail-Benachrichtigung, die ein Administrator nach Anwendung der Aktion Administrator(en) benachrichtigen erhält, wurde verbessert, um bessere Einblicke in riskante Benutzerereignisse zu bieten.
-
Die Benachrichtigung enthält jetzt detaillierte Informationen zum ausgelösten Risikoindikator oder zur angewendeten Richtlinie. Sie können beispielsweise den Schweregrad und die Auslösezeit der Standard- und benutzerdefinierten Risikoindikatoren anzeigen. Die Inhaltsstruktur wurde zur besseren Lesbarkeit verbessert.
-
Die Administratoren können jetzt direkt über die E-Mail-Benachrichtigung auf die Benutzer-Timeline zugreifen und Details zu den riskanten Ereignissen anzeigen.
-
In der Benachrichtigung wurde eine Feedback-Option hinzugefügt. Diese Option hilft, die Antworten der Administratoren zu sammeln und den Inhalt der Benachrichtigung basierend auf den Antworten kontinuierlich zu verbessern.
Weitere Informationen zur Aktion Administrator(en) benachrichtigen finden Sie unter Richtlinien und Aktionen.
Verbesserungen der Zusammenfassung der Benutzeranmeldungen
-
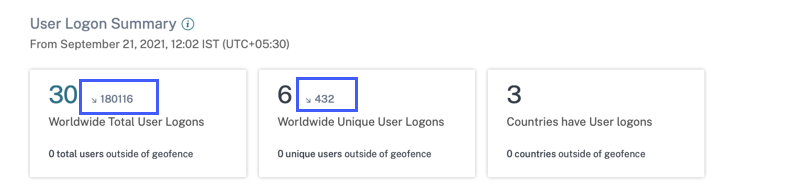
Sie können jetzt den Aufwärts- oder Abwärtstrend der Benutzeranmeldungen für die weltweiten gesamten Benutzeranmeldungen und die weltweiten eindeutigen Benutzeranmeldungen anzeigen.
-
Die Spalte ABWEICHUNG in der Tabelle Eindeutige Anmeldeorte zeigt die Aufwärts- oder Abwärtsänderung der eindeutigen Benutzeranmeldungen für einen bestimmten Ort an.
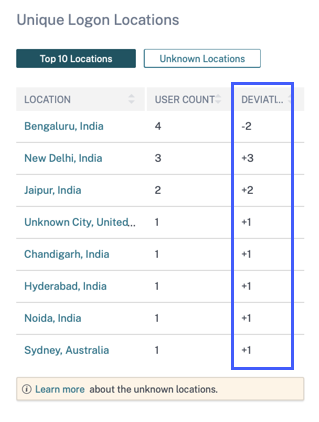
Diese Metriken helfen Ihnen zu verstehen, wie sich die Benutzeranmeldungen gegenüber dem vorherigen Zeitraum verändert haben (positiv oder negativ). Sie bieten Einblick in die Benutzerinteraktionen mit Ihren Citrix Virtual Apps and Desktops- und Citrix DaaS-Bereitstellungen.
Weitere Informationen finden Sie unter Dashboard für den Zugriffssicherungsstandort.
Behobenes Problem
-
Auf dem Dashboard Zugriffssicherungsstandort werden die Karten der Benutzeranmeldezusammenfassung nicht angezeigt (weltweite Gesamtzahl der Benutzeranmeldungen, weltweite eindeutige Benutzeranmeldungen und Länder mit Benutzeranmeldungen), wenn sich keine Benutzer von außerhalb der Geofence-Bereiche anmelden. Dieses Problem wurde behoben.
October 01, 2021
Was ist neu?
Überwachungsereignisse in der Self-Service-Suche für Content Collaboration anzeigen
In der Self-Service-Suche für Content Collaboration können Sie jetzt die Überwachungsprotokolle anzeigen. Diese Protokolle geben Aufschluss über die Berechtigungen und Aktionen, die von den Content Collaboration-Administratoren auf die Benutzerkonten angewendet wurden. Anhand dieser Daten können Sie überprüfen, ob die Content Collaboration-Administratoren gültige Aktionen für ihre Benutzerkonten durchgeführt haben. Als Sicherheitsadministrator hilft Ihnen dies bei der Risikoanalyse und -untersuchung.
Weitere Informationen zu Überwachungsprotokollen finden Sie unter Self-Service-Suche für Content Collaboration.
September 29, 2021
Was ist neu?
Dashboard für den Zugriffssicherungsstandort ist jetzt allgemein verfügbar
Das Dashboard bietet Einblick in die Standorte Ihrer Citrix Virtual Apps and Desktops- und Citrix DaaS-Benutzer. Sie können Benutzer identifizieren, deren Standorte ungewöhnlich sind, indem Sie Geofencing aktivieren und geeignete Maßnahmen ergreifen, um Bedrohungen zu verhindern.
Um das Dashboard anzuzeigen, klicken Sie auf Security > Access Assurance. Wählen Sie den Zeitraum aus, für den Sie die Standortdetails anzeigen möchten.
Weitere Informationen finden Sie unter Access Assurance-Standort-Dashboard.
September 15, 2021
Neuigkeiten
Verbesserungen bei benutzerdefinierten Risikoindikatoren
-
Wenn ein benutzerdefinierter Risikoindikator ausgelöst wird, wird er sofort in der Benutzer-Timeline angezeigt. Die Risikozusammenfassung und der Risikowert des Benutzers werden jedoch nach einigen Minuten (ca. 15-20 Minuten) aktualisiert.
-
Wenn Sie Attribute wie Bedingung, Risikokategorie, Schweregrad und Name eines vorhandenen benutzerdefinierten Risikoindikators ändern, können Sie in der Benutzer-Timeline weiterhin die früheren Vorkommen des benutzerdefinierten Risikoindikators (mit den alten Attributen) anzeigen, die für den Benutzer ausgelöst wurden.
-
Wenn Sie einen benutzerdefinierten Risikoindikator löschen, können Sie in der Benutzer-Timeline weiterhin die früheren Vorkommen des benutzerdefinierten Risikoindikators anzeigen, die für den Benutzer ausgelöst wurden.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
September 14, 2021
Neuigkeiten
Einführung des Risikoindikators für verdächtige Anmeldungen
Citrix Analytics for Security erkennt jetzt Benutzeranmeldungen, die aufgrund mehrerer kontextbezogener Faktoren als verdächtig eingestuft werden, wie zum Beispiel:
-
Der Standort wird in Bezug auf den Benutzer und die Organisationshistorie als ungewöhnlich eingestuft.
-
Das Gerät wird in Bezug auf den Benutzer und die Organisationshistorie als ungewöhnlich eingestuft.
-
Das Netzwerk wird hinsichtlich des Benutzers und der Organisationshistorie als ungewöhnlich eingestuft.
-
Die IP-Adresse wird basierend auf den IP-Bedrohungsdaten-Feeds als verdächtig eingestuft.
Wenn sich ein Benutzer von Citrix Virtual Apps and Desktops und Citrix DaaS aus einem verdächtigen Kontext anmeldet, der auf der Kombination dieser Faktoren beruht, wird der Risikoindikator ausgelöst.
Dieser Risikoindikator ersetzt den Risikoindikator Zugriff von einem ungewöhnlichen Standort, der der Datenquelle Citrix Virtual Apps and Desktops zugeordnet ist. Alle vorhandenen Richtlinien, die auf dem Risikoindikator Zugriff von einem ungewöhnlichen Standort basieren, werden automatisch mit dem neuen Risikoindikator – Verdächtige Anmeldung – verknüpft.
Weitere Informationen zum Risikoindikator finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS-Risikoindikatoren.
Verbesserung der SIEM-Meldungen
Citrix Analytics for Security sendet jetzt die Schemadetails des Risikoindikators Verdächtige Anmeldung an Ihren SIEM-Dienst. Sie können das Schema der Indikatorzusammenfassung und die Ereignisdetails des Risikoindikators Verdächtige Anmeldung anzeigen. Weitere Informationen finden Sie unter Citrix Analytics-Datenformat für SIEM.
August 19, 2021
Neuerungen
Einführung der Citrix Analytics App für Splunk
Hinweis
Die App befindet sich in der Vorschauphase.
Die Citrix Analytics App für Splunk ermöglicht es Ihnen, die von Citrix Analytics for Security gesammelten Daten in Form von aufschlussreichen Dashboards in Ihrem Splunk anzuzeigen. Die Dashboards bieten Einblicke in die risikoreichen Ereignisse Ihrer Benutzer. Sie können die Citrix Analytics-Daten auch mit Protokollen korrelieren, die von verschiedenen anderen Datenquellen gesammelt wurden. Die Korrelation hilft Ihnen, Beziehungen zwischen Ereignissen zu finden und rechtzeitig Maßnahmen zum Schutz Ihrer IT-Umgebung zu ergreifen.
Um die App herunterzuladen, gehen Sie zu Splunkbase. Installieren Sie die App auf Ihrem Splunk-Suchkopf.
Weitere Informationen finden Sie unter Citrix Analytics App for Splunk.
Schema für benutzerdefinierte Risikoindikatoren für SIEM
In Ihrem SIEM-Dienst können Sie jetzt das Schema der benutzerdefinierten Risikoindikatoren anzeigen, die für Citrix Virtual Apps and Desktops und Citrix DaaS erstellt wurden. Diese Daten helfen Ihnen, Einblicke in die Sicherheitsrisikoposition Ihres Unternehmens zu gewinnen.
Weitere Informationen zum Schema der benutzerdefinierten Risikoindikatoren finden Sie unter Citrix Analytics data format for SIEM.
Unterstützung für Citrix Director als Datenquelle
Sie können Ihre lokalen Sites jetzt im Citrix Director so konfigurieren, dass Ereignisse an Security Analytics gesendet werden. Diese Ereignisse werden verwendet, um die mit Security Analytics verbundenen Benutzer zu ermitteln und die auf den Geräten der Benutzer installierten Workspace-App-Versionen zu bestimmen.
Standardmäßig ist die Datenverarbeitung nach der Erkennung der Sites aktiviert. Auf der Karte Überwachung können Sie alle verbundenen Sites anzeigen.
Weitere Informationen zum Konfigurieren Ihrer Sites im Director finden Sie unter Citrix Virtual Apps and Desktops and Citrix DaaS data source.
Unterstützung für Geofence im Dashboard für den Standort der Zugriffsgarantie
Sie können jetzt die Geofence-Einstellungen im Dashboard verwenden, um die Geofence-Bereiche auszuwählen und zu aktivieren. Nach dem Aktivieren des Geofence zeigt die Karte die Geofence-Bereiche (Länder) und die Benutzeranmeldungen von außerhalb und innerhalb des Geofence an. Diese Funktion verwendet den Risikoindikator CVAD-Sitzung außerhalb des Geofence gestartet, um die Benutzeranmeldungen zu überwachen.
Weitere Informationen finden Sie unter Access assurance location dashboard.
Status der Workspace-App auf der Seite „Benutzer“
Auf der Seite Benutzer können Sie jetzt den Status der Citrix Workspace-App-Clients anzeigen, die von Citrix Analytics unterstützt werden. Die Seite zeigt den folgenden Status an:
-
Unterstützt
-
Teilweise unterstützt
-
Nicht unterstützt
-
Nicht verfügbar
-
Inaktiv
Der Status hilft Ihnen, nicht unterstützte Clientversionen zu identifizieren, die von den Benutzern verwendet werden, und den Benutzern zu empfehlen, ihre Clients auf eine unterstützte Version zu aktualisieren. Eine unterstützte Clientversion sendet die Benutzerereignisse an Citrix Analytics.
Hinweis
Um den Status der Citrix Workspace-App anzuzeigen, müssen Sie Ihre Citrix Director-Datenquelle integrieren. Andernfalls wird der Status für jeden Citrix Virtual Apps and Desktops- und Citrix DaaS-Benutzer als Inaktiv angezeigt.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
Unterstützung für den Operator IS EMPTY
Beim Erstellen eines benutzerdefinierten Risikoindikators können Sie jetzt den Operator IS EMPTY in Ihrer Bedingung verwenden, um nach einer Null- oder leeren Dimension zu suchen.
Hinweis
Der Operator funktioniert nur für Dimensionen vom Typ Zeichenfolge, wie App-Name, Browser und Land.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
Verbesserte Risikobewertung
In der Zeitleiste des Benutzers können Sie jetzt die Risikozusammenfassung eines Benutzers anzeigen. Die Risikozusammenfassung enthält Informationen zu den Risikofaktoren, die mit Benutzerereignissen verbunden sind. Der Risikofaktor hilft Ihnen, die Art der Anomalien in den Benutzerereignissen zu identifizieren und bestimmt auch den Risikowert. Die folgenden Risikofaktoren sind verfügbar:
-
Gerätebasierte Risikoindikatoren
-
Standortbasierte Risikoindikatoren
-
IP-basierte Risikoindikatoren
-
Anmeldefehlerbasierte Risikoindikatoren
-
Datenbasierte Risikoindikatoren
-
Dateibasierte Risikoindikatoren
-
Benutzerdefinierte Risikoindikatoren
-
Weitere Risikoindikatoren
In der Zeitleiste des Benutzers können Sie jetzt den Filter anwenden, um die Benutzerereignisse basierend auf den Risikofaktoren anzuzeigen.
Weitere Informationen finden Sie in den folgenden Themen:
July 29, 2021
Veraltetes Feature
Veraltete Aktionen im Zusammenhang mit Citrix Endpoint Management™
Die folgenden Aktionen wurden aus der Citrix Endpoint Management-Datenquelle entfernt. Sie können diese Aktionen nicht mehr auf Risikoindikatoren anwenden oder Richtlinien mit diesen Aktionen erstellen.
-
Gerät sperren
-
Endpoint Management-Administrator benachrichtigen
-
Benutzer benachrichtigen
-
Gerät widerrufen
-
Gerät löschen
Wenn diese Aktionen in Ihren bestehenden Richtlinien bereits verwendet werden, werden sie automatisch durch die Aktion Zur Beobachtungsliste hinzufügen ersetzt. Und Sie können solche Benutzer von der Beobachtungsliste aus überwachen.
July 14, 2021
Was ist neu
Unterstützung für den Operator IS NOT EMPTY
Beim Erstellen eines benutzerdefinierten Risikoindikators können Sie jetzt den Operator IS NOT EMPTY in Ihrer Bedingung verwenden, um zu prüfen, ob die Dimension nicht leer (nicht leer) ist.
Hinweis
Der Operator funktioniert nur für Dimensionen vom Typ Zeichenfolge, wie z. B. App-Name, Browser und Land.
Die folgende Bedingung erkennt beispielsweise Benutzeranmeldeereignisse aus jedem Land, in dem der Länderwert nicht null ist. Mit anderen Worten, der Ländername ist angegeben.
Event-Type = “Session.logon” AND Country IS NOT EMPTY
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
July 06, 2021
Neuigkeiten
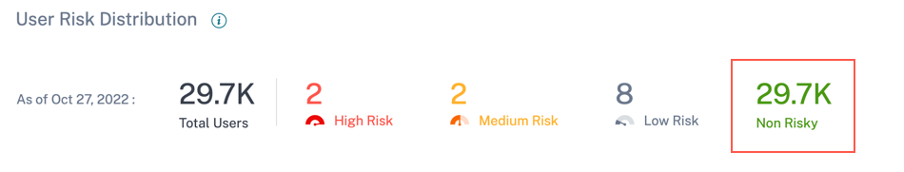
Nicht-riskante Benutzer im Benutzer-Dashboard anzeigen
Im Dashboard Benutzer können Sie jetzt die Anzahl der nicht-riskanten Benutzer für den ausgewählten Zeitraum anzeigen. Diese entdeckten Benutzer werden als nicht-riskant identifiziert, basierend auf einem Risikowert von Null für den ausgewählten Zeitraum. Klicken Sie auf die Karte Nicht-riskante Benutzer, um alle Benutzer mit einem Risikowert von Null anzuzeigen.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
July 01, 2021
Neuigkeiten
Verbesserungen am Dashboard für den Standort der Zugriffsgarantie
-
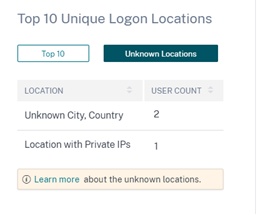
In der Tabelle Top 10 der eindeutigen Anmeldeorte können Sie die Anzahl der eindeutigen Benutzeranmeldungen von unbekannten Orten anzeigen. Diese Liste ist eine Untermenge der Top 10 der eindeutigen Anmeldeorte. Sie können auch die Gründe finden, warum die Orte unbekannt sind, und mögliche Wege, um die Standorte der Benutzer zu ermitteln.
-
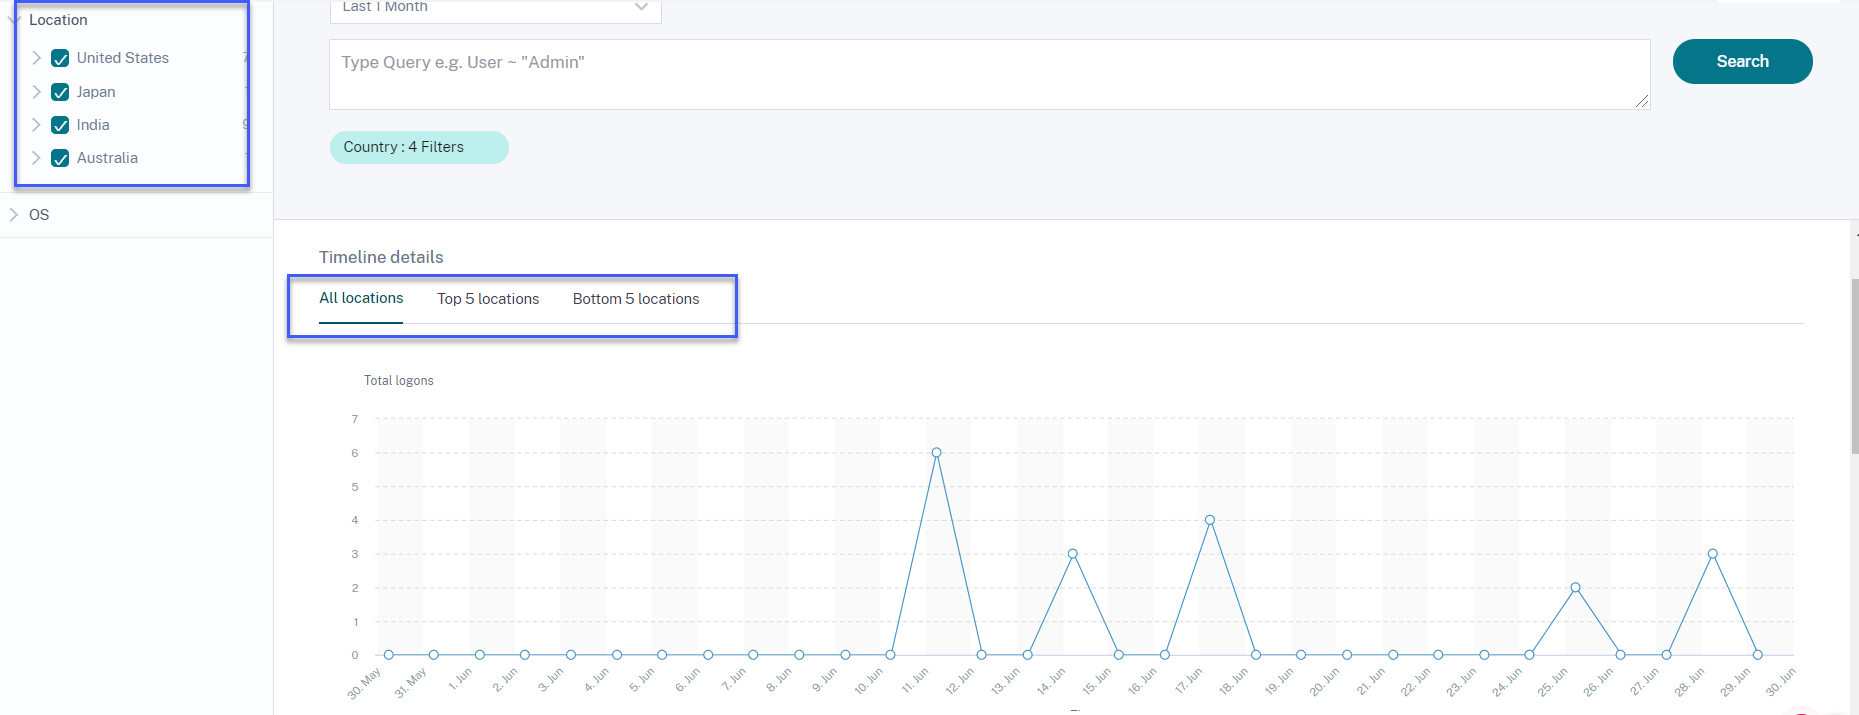
Auf der Seite Zugriffsstandort können Sie, wenn Sie mehrere Standorte auswählen, die Zeitachsen-Details der Benutzeranmeldungen von allen Standorten, den Top-Fünf-Standorten und den Bottom-Fünf-Standorten anzeigen und vergleichen.
-
Auf der Seite Zugriffsstandort können Sie verschachtelte Facetten wie Land und deren Städte, Betriebssysteme – Haupt- und Nebenversionen – verwenden. Diese Facetten ermöglichen es Ihnen, die Ereignisse granular zu filtern.Verschachtelte Facetten(/en-us/citrix-analytics/media/access-assurance-nested-facets.png)
Weitere Informationen finden Sie unter Access assurance location.
Die OS-Facette in der Self-Service-Suche für Virtual Apps and Desktops wurde aktualisiert
Sie können jetzt die Apps- und Desktops-Ereignisse mithilfe der verschachtelten OS-Facette filtern. Wählen Sie die Hauptversion und die Nebenversion, die einem Betriebssystem zugeordnet sind, und filtern Sie die Ereignisse auf granulare Weise. Weitere Informationen finden Sie unter Self-service search for Apps and Desktops.
Verschachtelte OS-Facette(/en-us/citrix-analytics/media/virtual-apps-desktops-nested-facets.png)
June 30, 2021
Neuerungen
Workspace-App-Version in der Bedingung für benutzerdefinierte Risikoindikatoren für Apps und Desktops hinzugefügt
Für die Datenquelle Apps and Desktops können Sie jetzt die Dimension Workspace-App-Version verwenden, um Ihre Bedingung beim Erstellen eines benutzerdefinierten Risikoindikators zu definieren. Weitere Informationen zur Dimension finden Sie unter Self-service search for Apps and Desktops.
CWA-Version(/en-us/citrix-analytics/media/cwa-ci-cvad.png)
June 23, 2021
Neuerungen
Verbesserungen bei SIEM-Meldungen
Die folgenden Felder wurden jetzt zum Schema der Risikoindikatoren hinzugefügt:
-
indicator_vector_name- Gibt den Risikovektor an, der einem Risikoindikator zugeordnet ist. Die Risikovektoren sind Gerätebasierte Risikoindikatoren, Standortbasierte Risikoindikatoren, Anmeldefehlerbasierte Risikoindikatoren, IP-basierte Risikoindikatoren, Datenbasierte Risikoindikatoren, Dateibasierte Risikoindikatoren und Sonstige Risikoindikatoren. -
indicator_vector_id- Die ID, die einem Risikovektor zugeordnet ist. ID 1 = Gerätespezifische Risikoindikatoren, ID 2 = Standortbasierte Risikoindikatoren, ID 3 = Anmeldefehlerbasierte Risikoindikatoren, ID 4 = IP-basierte Risikoindikatoren, ID 5 = IP-basierte Risikoindikatoren, ID 6 = Datenbasierte Risikoindikatoren, ID 7 = Andere Risikoindikatoren und ID 999 = Nicht verfügbar.
Weitere Informationen finden Sie unter Citrix Analytics-Datenformat für SIEM.
June 07, 2021
Neuerungen
Verbesserungen an der Aktion „Administrator(en) benachrichtigen“
Wenn Sie die Aktion Administrator(en) benachrichtigen auf einen Risikoindikator anwenden oder eine Richtlinie mit dieser Aktion erstellen, können Sie jetzt die Administratoren auswählen, die eine Benachrichtigung über das riskante Verhalten des Benutzers erhalten. Weitere Informationen zur Aktion finden Sie unter Richtlinien und Aktionen.
Unterstützung für die Aktion „Nur-Lese-Freigabe“ hinzugefügt
Wenn ein Benutzer Dateien übermäßig freigibt, löst Citrix Analytics den Risikoindikator Übermäßige Dateifreigabe aus. In der Risikochronik des Benutzers können Sie jetzt die Aktion Links in schreibgeschützte Freigabe ändern auf den Risikoindikator Übermäßige Dateifreigabe anwenden. Sie können die Aktion auch auf einen bestimmten Freigabelink in der Risikochronik des Freigabelinks anwenden. Diese Aktion verhindert, dass andere Benutzer die mit den Freigabelinks verknüpften Dateien herunterladen, kopieren oder drucken. Weitere Informationen zur Aktion finden Sie unter Richtlinien und Aktionen.
May 18, 2021
Neuerungen
Migrieren der Standard-Risikoindikatoren zu benutzerdefinierten Risikoindikatoren
Die folgenden Standard-Risikoindikatoren werden zu vorkonfigurierten benutzerdefinierten Risikoindikatoren migriert.
| Standard-Risikoindikator | Datenquelle | Vorkonfigurierter benutzerdefinierter Risikoindikator |
|---|---|---|
| Erster Zugriff von neuem Gerät | Citrix Virtual Apps and Desktops und Citrix DaaS | CVAD-Erster Zugriff von neuem Gerät |
| Erster Zugriff von neuer IP | Citrix Gateway | Gateway-Erster Zugriff von neuer IP |
Mit dieser Migration zu den benutzerdefinierten Risikoindikatoren werden die Standard-Risikoindikatoren und die zugehörigen Algorithmen für maschinelles Lernen als veraltet eingestuft.
Die entsprechenden benutzerdefinierten Risikoindikatoren werden basierend auf den folgenden vorkonfigurierten Bedingungen ausgelöst:
-
Wenn ein Benutzer zum ersten Mal von einem neuen Gerät aus zugreift oder von einem bestehenden Gerät, das seit mindestens 90 Tagen nicht verwendet wurde.
-
Wenn sich ein Benutzer zum ersten Mal von einer neuen IP-Adresse anmeldet oder von einer bestehenden IP-Adresse, die seit mindestens 90 Tagen nicht verwendet wurde.
Zusätzlich zu den vorkonfigurierten Bedingungen können Sie jetzt Ihre eigenen Bedingungen für diese benutzerdefinierten Risikoindikatoren hinzufügen, um Bedrohungen in Ihrer Citrix-Umgebung zu identifizieren. Diese Option bietet Ihnen die Flexibilität, den benutzerdefinierten Risikoindikator basierend auf Ihren Sicherheitsanforderungen zu konfigurieren. Sie können auch Richtlinien erstellen, um Aktionen auf die von diesen benutzerdefinierten Risikoindikatoren erkannten riskanten Ereignisse anzuwenden.
Auf der Zeitleiste des Benutzers können Sie jedoch weiterhin die zuvor ausgelösten Standard-Risikoindikatoren und deren Ereignisse anzeigen.
Die mit diesen Standard-Risikoindikatoren verknüpften Richtlinien werden automatisch mit den entsprechenden vorkonfigurierten benutzerdefinierten Risikoindikatoren verknüpft.
Weitere Informationen finden Sie unter Vorkonfigurierte benutzerdefinierte Risikoindikatoren und Richtlinien.
Verbesserungen bei der Self-Service-Suche für Gateway
-
Der Filter Ereignistyp wurde in Datensatztyp umbenannt. Wählen Sie einen der folgenden Datensatztypen aus, um Ihre Ereignisse zu filtern: VPN_AI, VPN_IF und VPN_ST.
-
In der Tabelle DATA erweitern Sie eine Zeile für ein Benutzerereignis, um den entsprechenden Ereignistyp anzuzeigen. Die Ereignistypen können einer der folgenden sein: Authentifizierung, ICA®-Datei oder Sitzungsabmeldung.
Die folgende Tabelle beschreibt die Korrelation zwischen den Datensatztypen und den Ereignistypen.
| Datensatztyp | Ereignistyp |
|---|---|
| VPN_AI | Authentifizierung |
| VPN_IF | ICA-Datei |
| VPN_ST | Sitzungsabmeldung |
Weitere Informationen finden Sie unter Self-Service-Suche für Gateway.
Behobenes Problem
-
Benutzerdefinierter Risikoindikator wird basierend auf der Groß-/Kleinschreibung der Bedingungswerte ausgelöst. Beispielsweise sehen Sie bei Benutzerereignissen, die Geräte-IDs in der Zulassungsliste enthalten, das folgende Verhalten:
-
Wenn Sie den Wert der Dimension
Device-IDin Kleinbuchstaben eingeben, wird der benutzerdefinierte Indikator ausgelöst.Event-Type = Session.Logon AND Device-ID NOTIN (“1621d2cb-f598-5ef7-a5bf-81747496ed2e”) -
Wenn Sie den Wert der
Device-IDDimension in Großbuchstaben für dasselbe Gerät eingeben, wird der benutzerdefinierte Indikator nicht ausgelöst.Event-Type = Session.Logon AND Device-ID NOTIN (“1621D2CB-F598-5EF7-A5BF-81747496ED2E”)
Dieses Problem ist nun behoben, und der benutzerdefinierte Risikoindikator wird unabhängig von der Groß-/Kleinschreibung der Bedingungswerte ausgelöst. -
April 29, 2021
Neuerungen
Ereignisdetails für einen benutzerdefinierten Risikoindikator
Auf der Risikochronikseite des Benutzers können Sie jetzt die Ereignisse anzeigen, die einen benutzerdefinierten Risikoindikator ausgelöst haben. Zuvor konnten Sie nur die definierten Bedingungen, die Beschreibung und die Auslösefrequenz für einen benutzerdefinierten Risikoindikator anzeigen. Klicken Sie auf Ereignissuche, um die Details der Ereignisse anzuzeigen, die dem Benutzer und dem Risikoindikator zugeordnet sind. Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
April 16, 2021
Neuerungen
Verbesserungen bei SIEM-Nachrichten
Sie können die folgenden Verbesserungen am Schemaformat des Risikoindikators anzeigen:
-
Die Client-IP-Adresse ist jetzt im Schema für alle Batch-Risikoindikatoren verfügbar. Zuvor war die Client-IP-Adresse nur für einige Batch-Risikoindikatoren verfügbar:
-
EPA-Scanfehler
-
Übermäßige Authentifizierungsfehler
-
Anmeldung von verdächtiger IP
-
Zugriff von einem ungewöhnlichen Standort
-
Ungewöhnlicher Authentifizierungsfehler
-
Anonymer Download sensibler Freigaben
-
Potenzielle Datenexfiltration
-
-
Wenn ein Feldwert des Datentyps Integer nicht verfügbar ist, wird der Wert -999 zugewiesen. Zum Beispiel
"latitide" = -999. -
Wenn ein Feldwert des Datentyps String nicht verfügbar ist, wird der Wert NA zugewiesen. Zum Beispiel
"city"= "NA".
Weitere Informationen finden Sie unter Citrix Analytics-Datenformat für SIEM.
March 26, 2021
Neuerungen
Einschränkung der SIEM-Nachrichten
Citrix Analytics sendet maximal 1000 Ereignisdetails für jedes Auftreten eines Risikoindikators an Ihren SIEM-Dienst. Diese Ereignisse werden in chronologischer Reihenfolge des Auftretens gesendet. Weitere Informationen finden Sie unter Citrix Analytics-Datenformat für SIEM.
Datenquellen-ID und Indikatorkategorie-ID-Felder in den SIEM-Nachrichten hinzugefügt
Die folgenden Felder werden im Indikatorübersichtsschema und im Indikatorereignisdetailschema hinzugefügt.
| Feld | Beschreibung |
|---|---|
data_source_id |
Die ID, die einer Datenquelle zugeordnet ist. ID 0 = Citrix Content Collaboration, ID 1 = Citrix Gateway, ID 2 = Citrix Endpoint Management, ID 3 = Citrix Virtual Apps and Desktops, ID 4 = Citrix Access Control™ |
indicator_category_id |
Die ID, die einer Risikokategorie zugeordnet ist. ID 1 = Datenexfiltration, ID 2 = Insider-Bedrohungen, ID 3 = Kompromittierte Benutzer |
Weitere Informationen finden Sie unter Citrix Analytics-Datenformat für SIEM.
March 18, 2021
Neuigkeiten
Dashboard für den Standort der Zugriffsgarantie
Hinweis
Die Funktion befindet sich in der Vorschau.
Das Dashboard Standort der Zugriffsgarantie bietet einen Überblick über die Standorte, von denen sich die Benutzer von Citrix Virtual Apps and Desktops und Citrix DaaS für einen ausgewählten Zeitraum angemeldet haben. Citrix Analytics empfängt diese Benutzeranmeldeereignisse von der auf den Geräten der Benutzer installierten Citrix Workspace-App.
Um das Dashboard anzuzeigen, klicken Sie auf Security > Access Assurance.
Für einen ausgewählten Zeitraum können Sie die folgenden Informationen anzeigen:
-
Gesamtzahl der Benutzeranmeldungen von einem bestimmten Standort und über alle Standorte hinweg.
-
Gesamtzahl der eindeutigen Benutzeranmeldungen über alle Standorte hinweg.
-
Gesamtzahl der Länder, aus denen sich die Benutzer angemeldet haben.
-
Die Top 10 Standorte mit eindeutigen Benutzeranmeldungen.
Weitere Informationen finden Sie unter Access assurance location.
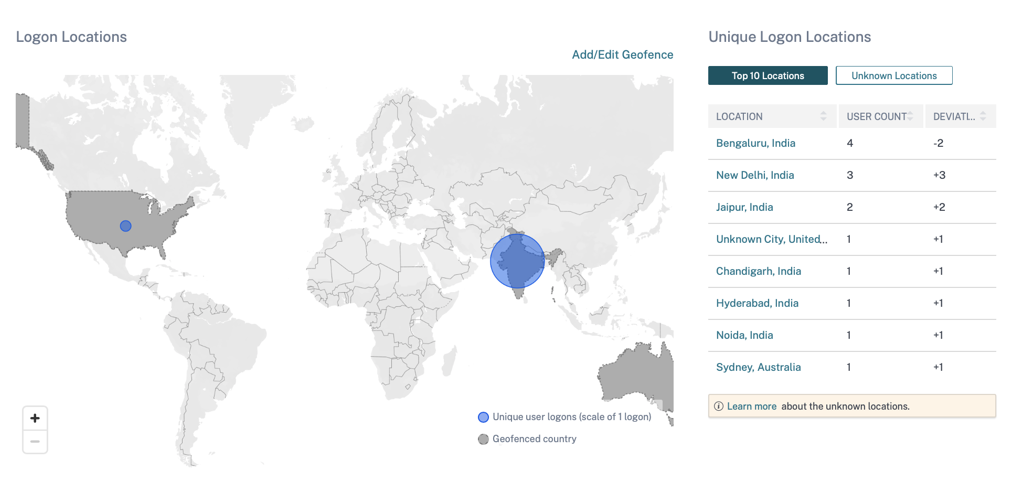
Unterstützung für den Operator NOT LIKE (!~)
Für die Self-Service-Suchabfrage und die Bedingung für benutzerdefinierte Risikoindikatoren können Sie jetzt den Operator NOT LIKE (!~) verwenden. Der Operator prüft Benutzerereignisse auf das von Ihnen angegebene Übereinstimmungsmuster. Er gibt die Ereignisse zurück, die das angegebene Muster an keiner Stelle in der Ereigniszeichenfolge enthalten.
Die Abfrage
User-Name !~ “John” zeigt beispielsweise Ereignisse für Benutzer an, mit Ausnahme von John, John Smith oder ähnlichen Benutzern, die den übereinstimmenden Namen „John“ enthalten.
Weitere Informationen finden Sie unter Self-service search.
Übersetzte Betriebssystemversion
Für die Datenquelle Citrix Virtual Apps and Desktops und Citrix DaaS wird die Dimension Platform jetzt als Dimensionen OS-Major-Version, OS-Minor-Version und OS-Extra-Details übersetzt. Basierend auf den Betriebssystemdetails eines Benutzers zeigt Citrix Analytics diese Dimensionen auf der Self-Service-Suchseite an.
Sie können diese Dimensionen verwenden, um Ihre Bedingungen für einen benutzerdefinierten Risikoindikator zu definieren.
Für die zuvor erstellten benutzerdefinierten Risikoindikatoren gilt: Wenn Sie die Dimension Plattform als Bedingung verwendet haben, ersetzt Citrix Analytics die Dimension Plattform automatisch durch OS-Major-Version, OS-Minor-Version und OS-Extra-Details. Dieses Update beeinträchtigt nicht die Integrität Ihrer definierten Bedingung.
Weitere Informationen zu den neuen Dimensionen finden Sie unter Self-Service-Suche für Virtual Apps and Desktops.
Aktualisierte Datenfelder für Apps und Desktops
In der Self-Service-Suche für Apps und Desktops werden die aktualisierten Datenfelder basierend auf der kontextbezogenen Vorlage angezeigt.
Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops.
Veraltetes Feature
VPN_AF- und VPN_SU-Ereignisse von der Self-Service-Suchseite entfernt
Auf der Self-Service-Suchseite für die Citrix Gateway-Datenquelle wurden die folgenden Datensatztypen entfernt.
| Datensatztyp | Datensatzname |
|---|---|
| VPN_SU | Sitzungsaktualisierungsdatensatz |
| VPN_AF | Datensatz für Anwendungsstartfehler |
Sie können Ihre Ereignisse also nicht mehr basierend auf diesen Datensatztypen filtern und anzeigen. Alle benutzerdefinierten Risikoindikatoren, die auf diesen Datensatztypen basieren, funktionieren nicht mehr.
Weitere Informationen finden Sie unter Self-service search for Gateway.
March 11, 2021
Neuerungen
Aktueller Zeitstempel für das Benutzerrisikobewertungsschema
Ein neues Feld
last_update_timestamp wird im Schemaformat für die Benutzerrisikobewertung hinzugefügt. Dieses Feld gibt den Zeitpunkt an, zu dem die Risikobewertung zuletzt aktualisiert wurde. Weitere Informationen zum Schemaformat finden Sie unter User risk score schema.
March 03, 2021
Neuerungen
Verbesserungen am Risikoindikator „Anmeldung von verdächtiger IP-Adresse“
Auf der Seite mit der Risikochronik des Benutzers wird ein neuer Abschnitt Verdächtige IP für den Risikoindikator Anmeldung von verdächtiger IP-Adresse angezeigt. Dieser Abschnitt enthält die folgenden Informationen:
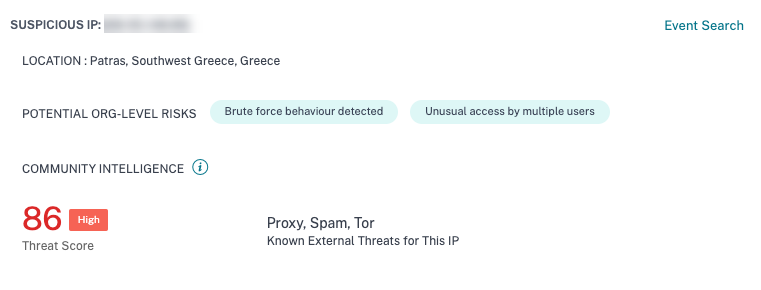
-
Die IP-Adresse, von der aus verdächtige Anmeldeaktivitäten erkannt werden.
-
Der Standort des Benutzers.
-
Alle Muster verdächtiger IP-Aktivitäten, die Citrix Analytics kürzlich in Ihrer Organisation erkannt hat.
-
Community-basierter Intelligence-Feed über die IP-Adresse.
Weitere Informationen finden Sie im Risikoindikator Logon from suspicious IP.
Verbesserungen am Risikoindikator „Zugriff von einem ungewöhnlichen Standort“
-
Im Risikoindikator „Zugriff von einem ungewöhnlichen Standort“ für Citrix Content Collaboration wurde die Spalte TOOL NAME in der Ereignistabelle hinzugefügt. Die Spalte DEVICE BROWSER wurde aus der Ereignistabelle entfernt. Weitere Informationen finden Sie unter Citrix Content Collaboration-Risikoindikatoren.
-
Im Risikoindikator „Zugriff von einem ungewöhnlichen Standort“ für Citrix Virtual Apps and Desktops und Citrix DaaS wurden die Spalten DEVICE ID und RECEIVER TYPE in der Ereignistabelle hinzugefügt. Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops-Risikoindikatoren.
Citrix Analytics-Datenformat für SIEM
Der Artikel beschreibt das Schema der von Citrix Analytics für Ihren SIEM-Dienst generierten verarbeiteten Daten.
February 18, 2021
Was ist neu
Unterstützung für den erstmaligen Zugriff von einer neuen Entität im benutzerdefinierten Risikoindikator
Sie können jetzt einen Risikoindikator erstellen, der ausgelöst wird, wenn Citrix Analytics zum ersten Mal Ereignisse von einer neuen Entität empfängt. Beispiele für Entitäten sind Client-IP, Stadt und Land.
Klicken Sie auf der Seite Create Indicator auf die Option First time. Aktivieren Sie die Schaltfläche First time for a new und wählen Sie eine gültige Entität aus der Liste basierend auf der Datenquelle aus. Sie müssen der Entität keinen bestimmten Wert zuweisen. Wenn Sie beispielsweise Stadt aus der Liste auswählen, löst Citrix Analytics einen Risikoindikator aus, wenn sich Benutzer zum ersten Mal von einer neuen Stadt aus anmelden.
Weitere Informationen finden Sie unter Erstellen eines benutzerdefinierten Risikoindikators.
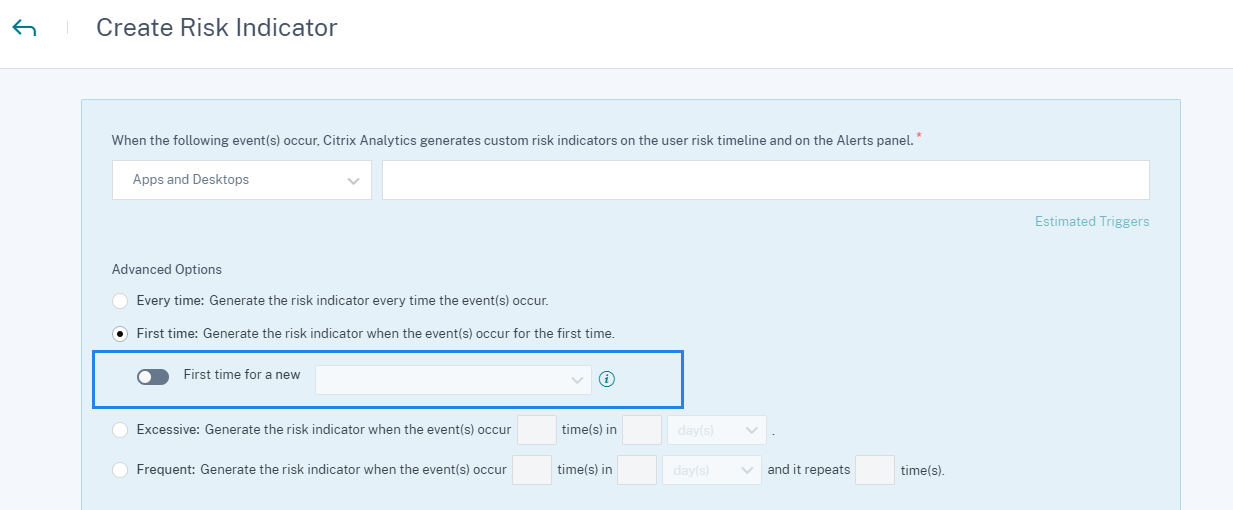
Maximale Grenze für die Erstellung benutzerdefinierter Risikoindikatoren
Sie können jetzt benutzerdefinierte Risikoindikatoren bis zu einer Höchstgrenze von 50 erstellen. Wenn Sie diese Höchstgrenze erreichen, müssen Sie einen vorhandenen benutzerdefinierten Risikoindikator löschen oder bearbeiten, um einen neuen benutzerdefinierten Risikoindikator zu erstellen.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
Benutzerstandortdaten von Citrix Virtual Apps and Desktops und Citrix DaaS
Auf der Seite Benutzerinformationen zeigt Citrix Analytics jetzt den Standort des Benutzers aus der Datenquelle Citrix Virtual Apps and Desktops und Citrix DaaS an.
Weitere Informationen zum Benutzerstandort finden Sie unter Benutzerprofil.
Mehrspaltige Sortierung
Auf der Self-Service-Suchseite können Sie die Benutzerereignisse jetzt nach mehr als einer Spalte sortieren. Klicken Sie auf Sortieren nach, fügen Sie die Spalten und die Sortierreihenfolge hinzu. Klicken Sie auf Anwenden, um die Benutzerereignisse zu sortieren. Sie können bis zu sechs Spalten hinzufügen, um eine mehrspaltige Sortierung durchzuführen.
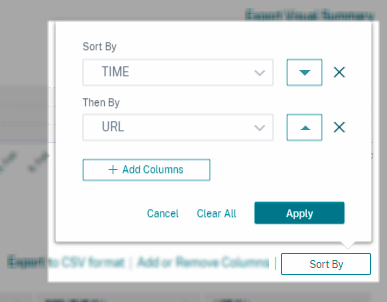
Weitere Informationen finden Sie unter Self-Service-Suche.
Veraltete Funktionen
Risikoindikator für übermäßige Autorisierungsfehler veraltet
Der Citrix Gateway-Risikoindikator – Übermäßiger Autorisierungsfehler wurde eingestellt. Sie können nur historische Daten zu diesem Indikator anzeigen.
Die folgenden Änderungen sind im Rahmen dieser Einstellung anwendbar:
-
Citrix Analytics generiert diese Risikoindikatoren nicht mehr.
-
Citrix Analytics generiert keine Richtlinien mehr mit diesen Risikoindikatoren als Bedingungen.
-
Standardrichtlinien mit diesen Risikoindikatoren als Bedingungen treten nicht mehr in Kraft.
Weitere Informationen finden Sie unter Citrix Gateway-Risikoindikatoren.
January 27, 2021
Neuerungen
Verbesserungen am Risikoindikator für den Zugriff von einem ungewöhnlichen Standort
Für Citrix Content Collaboration, Citrix Gateway und Citrix Virtual Apps and Desktops wird der Risikoindikator Zugriff von einem ungewöhnlichen Standort ausgelöst, wenn sich der Benutzer von einer IP-Adresse anmeldet, die einem neuen Land oder einer neuen Stadt zugeordnet ist, die ungewöhnlich weit von einem früheren Anmeldeort entfernt ist. Weitere Faktoren sind die allgemeine Mobilität des Benutzers und die relative Häufigkeit von Anmeldungen aus der Stadt bei allen Benutzern in Ihrer Organisation. In allen Fällen basiert der Standortverlauf des Benutzers auf den Anmeldeaktivitäten der letzten 30 Tage.
Weitere Informationen zum Risikoindikator finden Sie in den folgenden Themen:
-
Citrix Content Collaboration-Risikoindikatoren
January 20, 2021
January 19, 2021
Behobenes Problem
-
Auf der Seite für benutzerdefinierte Risikoindikatoren reagiert der Link Trigger schätzen nicht, nachdem eine ungültige Bedingung im Suchfeld korrigiert wurde.Sie geben beispielsweise eine ungültige Bedingung ein: Client-IP = 10.10.10.10. Nachdem Sie diese Bedingung korrigiert und als Client-IP = "10.10.10.10" eingegeben haben, reagiert der Link Trigger schätzen nicht.Problemumgehung: Aktualisieren Sie die Seite für benutzerdefinierte Indikatoren und erstellen Sie dann den benutzerdefinierten Indikator mit einer gültigen Bedingung.
January 13, 2021
Neuerungen
Neue Version des Citrix Analytics Add-ons für Splunk ist verfügbar
Citrix Analytics Add-on Version 2.1.0 für Splunk ist jetzt verfügbar. Gehen Sie zur Seite Downloads, um die Datei herunterzuladen.
Unterstützung für Splunk Cloud Inputs Data Manager (IDM) und Splunk 8.1 64-Bit hinzugefügt
Sie können Citrix Analytics for Security jetzt in Splunk Cloud IDM und Splunk 8.1 64-Bit integrieren. Weitere Informationen finden Sie unter Splunk-Integration.
Veraltete Unterstützung
Unterstützung für Splunk 7.1 64-Bit entfernt
Sie können Citrix Analytics for Security nicht mehr in Splunk 7.1 64-Bit integrieren. Informationen zu unterstützten Splunk-Versionen finden Sie unter Splunk-Integration.
January 11, 2021
December 17, 2020
Was ist neu
Vorkonfigurierte benutzerdefinierte Risikoindikatoren und eine Richtlinie zum Blockieren des Zugriffs von ungewöhnlichen Standorten (Geofencing) verwenden
Citrix bietet eine Liste vorkonfigurierter benutzerdefinierter Risikoindikatoren und eine Richtlinie, die Ihnen helfen, die Sicherheit Ihrer Citrix-Infrastruktur zu überwachen. Mit diesen Indikatoren und einer Richtlinie können Sie den Benutzerzugriff blockieren, der aus Ländern stammt, die außerhalb des üblichen Betriebslandes liegen. Standardmäßig ist das Land auf „Vereinigte Staaten“ eingestellt. Sie können Ihr gewünschtes Land für Geofencing festlegen.
Im Folgenden sind die vorkonfigurierten benutzerdefinierten Risikoindikatoren und eine Richtlinie aufgeführt:
-
CVAD-Sitzung außerhalb des Geofence gestartet
-
GW-Geofence-Überschreitung
-
CCC-Geofence-Überschreitung
-
Sitzungsstart außerhalb des Geofence
Weitere Informationen finden Sie unter Vorkonfigurierte benutzerdefinierte Risikoindikatoren und Richtlinien.
Zugriffsstandorte in der Benutzerantwort-E-Mail anzeigen
Anstelle der IP-Adresse eines Benutzergeräts zeigt die Benutzerantwort-E-Mail jetzt alle Standorte an, auf die der Benutzer in den letzten 15 Minuten zugegriffen hat. Der Standort wird im
<City>,<Country> Format angezeigt. Wenn die Stadt oder das Land nicht verfügbar ist, wird der entsprechende Wert als „Unbekannt“ angezeigt.
Weitere Informationen finden Sie unter Benutzerantwort anfordern.
Umbenannter Risikoindikator für Content Collaboration – Erster Zugriff von neuem Standort
Der Citrix Content Collaboration Risikoindikator Erster Zugriff von neuem Standort wird in Zugriff von einem ungewöhnlichen Standort umbenannt.
Weitere Informationen finden Sie unter Zugriff von einem ungewöhnlichen Standort.
Veraltete Funktionen
Feedback zum Risikoindikator
Der Feedback-Mechanismus für Risikoindikatoren wurde entfernt. Wenn der Content Collaboration Risikoindikator „Zugriff von einem ungewöhnlichen Standort“ fälschlicherweise ausgelöst wird, können Sie ihn nicht mehr als falsch-positiv melden und Feedback geben.
December 07, 2020
Neuerungen
Verbesserungen am Risikoindikator „Potenzielle Datenexfiltration“
Die folgenden Verbesserungen wurden am Risikoindikator vorgenommen:
-
Die Informationen im Abschnitt WAS GESCHAH wurden aktualisiert. Das Zeitformat wurde zur Wahrung der Konsistenz aktualisiert.
-
Die Geräte-Standortinformationen werden in der Ereignisliste angezeigt.
Weitere Informationen zum Risikoindikator finden Sie unter Potenzielle Datenexfiltration.
Verbesserungen am Content Collaboration Risikoindikator – Erster Zugriff von neuem Standort
In der Benutzer-Risiko-Zeitleiste wählen Sie Erster Zugriff von neuem Standort, um die folgenden Informationen anzuzeigen:
-
Anmeldeorte: Zeigt eine geografische Kartenansicht der üblichen und ungewöhnlichen Orte an, von denen sich der Benutzer angemeldet hat.
-
Anzahl der Anmeldungen von üblichen Standorten – letzte 30 Tage: Zeigt eine Tortendiagrammansicht der Top 6 üblichen Standorte an, von denen sich der Benutzer in den letzten 30 Tagen angemeldet hat. Es zeigt auch die Anzahl der Anmeldeereignisse von diesen Standorten an.
-
Ereignisdetails für ungewöhnlichen Standort: Bietet die Liste der Anmeldeereignisse vom ungewöhnlichen Standort für den Benutzer.
Weitere Informationen zum Risikoindikator finden Sie unter First time access from new location.
November 30, 2020
Neuerungen
Verbesserungen der Self-Service-Suchseite
Die folgenden Verbesserungen wurden vorgenommen, um die Benutzerfreundlichkeit der Self-Service-Suchseite zu verbessern:
-
Das Suchfeld zeigt ein Beispiel für eine Abfrage an, um zu zeigen, wie Sie Ihre eigene Abfrage eingeben können.

-
Unter macOS wird die Bildlaufleiste in der Dimensionsliste jetzt standardmäßig angezeigt.
-
Die angewendeten Filter werden jetzt als Chips angezeigt.
-
Das Label Spalten hinzufügen oder entfernen ersetzt das + Symbol.
Weitere Informationen finden Sie unter Self-Service-Suche.
Richtlinienverbesserungen
Die Seite Richtlinien zeigt nun die Richtlinien an, die den Datenquellen zugeordnet sind, die erfolgreich erkannt und mit Citrix Analytics verbunden wurden. Diese Seite zeigt keine Richtlinien an, die eine Bedingung für die nicht erkannten Datenquellen definiert haben. Das Deaktivieren der Datenverarbeitung für eine bereits verbundene Datenquelle hat keine Auswirkungen auf die vorhandenen Richtlinien auf der Seite Richtlinien.
Weitere Informationen finden Sie unter Richtlinien und Aktionen konfigurieren.
November 04, 2020
Neuerungen
Ungewöhnlicher Authentifizierungsfehler – Citrix Gateway Risikoindikator
Citrix Analytics erkennt zugriffsbasierte Bedrohungen, wenn ein Benutzer Anmeldefehler von einer ungewöhnlichen IP-Adresse aufweist, und löst den Risikoindikator Ungewöhnlicher Authentifizierungsfehler aus.
Dieser Risikoindikator wird ausgelöst, wenn ein Benutzer in Ihrer Organisation Anmeldefehler von einer ungewöhnlichen IP-Adresse aufweist, die seinem üblichen Verhalten widerspricht.
Weitere Informationen finden Sie unter Citrix Gateway Risikoindikatoren.
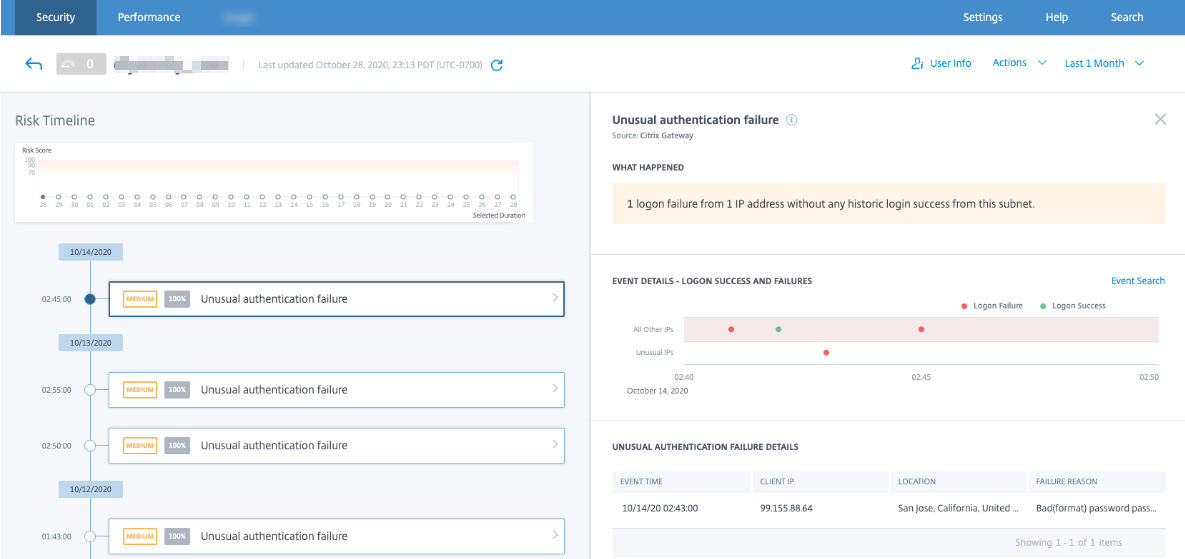
October 20, 2020
October 15, 2020
Neue Funktionen
Zugriff von einem ungewöhnlichen Standort – Risikoindikator für Citrix Virtual Apps and Desktops und Citrix DaaS
Citrix Analytics erkennt zugriffsbasierte Bedrohungen basierend auf ungewöhnlichen Anmeldungen von Citrix Workspace und löst den entsprechenden Risikoindikator aus.
Weitere Informationen finden Sie unter Risikoindikatoren für Citrix Virtual Apps and Desktops und Citrix DaaS.
Verbesserungen der Risikochronik für Share Link
Die Risikochronik zeigt jetzt die Freigabe-ID anstelle der Freigabe-URL an. Weitere Informationen finden Sie unter Risikochronik für Share Link.
Veraltete Funktionen
Risikoindikator „Zugriff von Gerät mit nicht unterstütztem Betriebssystem (OS)“ veraltet
Der Citrix Virtual Apps and Desktops Risikoindikator – Zugriff von Gerät mit nicht unterstütztem Betriebssystem (OS) wurde eingestellt. Sie können nur historische Daten zu diesem Indikator anzeigen.
Die folgenden Änderungen gelten im Rahmen dieser Einstellung:
-
Analytics generiert diese Risikoindikatoren nicht mehr.
-
Analytics generiert keine Richtlinien mehr, die diese Risikoindikatoren als Bedingungen verwenden.
-
Standardrichtlinien, die diese Risikoindikatoren als Bedingungen verwenden, treten nicht mehr in Kraft.
Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS Risikoindikatoren.
September 10, 2020
Neue Funktionen
Checkliste für StoreFront
Citrix Analytics zeigt jetzt eine Liste der Voraussetzungen an, die Sie erfüllen müssen, bevor Sie die StoreFront-Konfigurationsdatei herunterladen. Überprüfen Sie die Checkliste und stellen Sie sicher, dass alle Mindestanforderungen ausgewählt sind. Wenn die Mindestanforderungen nicht ausgewählt sind, können Sie die Konfigurationsdatei nicht herunterladen. Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops-Datenquelle.
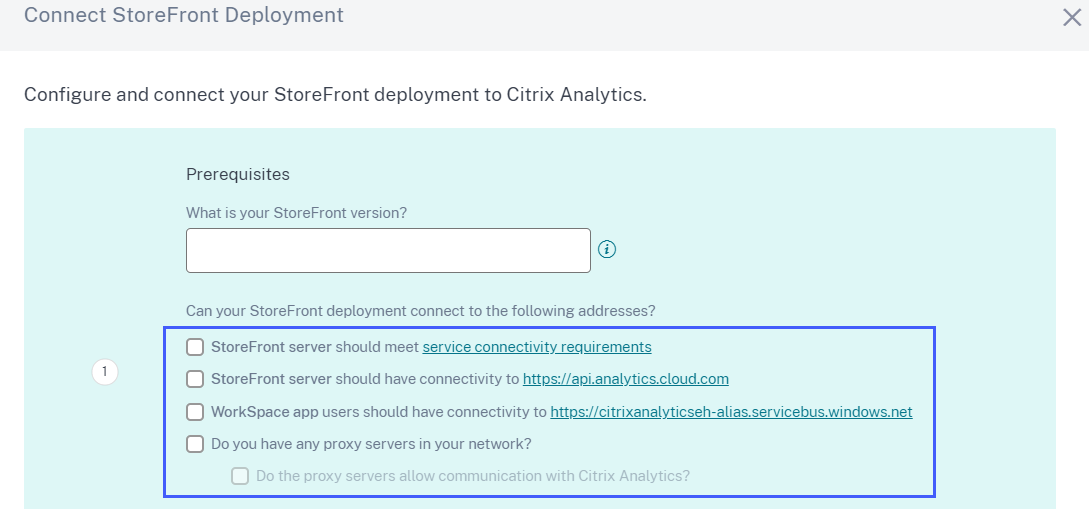
Self-Service-Suche – Unterstützung für den Operator NOT EQUAL (!=)
Sie können jetzt den Operator NOT EQUAL (!=) in Ihrer Abfrage in den folgenden Funktionen verwenden:
-
Benutzerdefinierter Risikoindikator
-
Self-Service-Suche
Sie können diesen Operator für die folgenden Bedingungen verwenden:
| Datenquelle | Dimensionen |
|---|---|
| Content Collaboration | Land, Stadt, Client-Betriebssystem |
| Zugriffskontrolle | Land, Stadt, Aktion, URL, URL-Kategorie, Reputation, Browser, Betriebssystem, Gerät |
| Apps und Desktops | Land, Stadt, App-Name, Zwischenablagevorgang, Browser, Betriebssystem |
| Gateway | Authentifizierungsphase, Client-IP |
Erstellen Sie mithilfe des Operators einen benutzerdefinierten Indikatorausdruck mit einem einzelnen Wert wie „Country != XYZ“ und zeigen Sie die Liste der Benutzer an. Erstellen Sie dann eine Richtlinie, um Aktionen wie „Add to watchlist“, „Notify admin“ oder „Disable user“ anzuwenden. Sie können den Operator auch in der Self-Service-Suche der angegebenen Datenquellen verwenden, um die Benutzerereignisse zu filtern.
Geben Sie beim Eingeben der Werte für die Dimensionen in Ihrer Abfrage die genauen Werte ein, die auf der Self-Service-Suchseite für eine Datenquelle angezeigt werden. Die Dimensionswerte sind „case-sensitive“ (Groß-/Kleinschreibung wird beachtet).
September 08, 2020
Neue Funktionen
Benutzerkorrelation
Analytics korreliert nun die aus verschiedenen Datenquellen entdeckten Benutzer. Dieser Mechanismus eliminiert die meisten doppelten Benutzer aus der Liste der entdeckten Benutzer. Die entdeckten Benutzer in Analytics zeigen nun die Liste der eindeutigen Benutzer zusammen mit ihren Datenquellen und den Risikoindikatoren an.
Zum Beispiel kann der Benutzer „Joe Smith“ basierend auf den Datenquellen mehrere Benutzerkennungen haben: JosephSm, <joe.smith@citrix.com> und joe.smith. Analytics identifiziert diesen Benutzer nun mit einem eindeutigen Bezeichnernamen. Alle anderen Benutzerkennungen werden korreliert, und Ereignisse, die für Joe Smith aus verschiedenen Datenquellen empfangen werden, sind mit diesem eindeutigen Namen verknüpft. Weitere Informationen finden Sie unter Entdeckte Benutzer
August 11, 2020
July 31, 2020
July 09, 2020
Neue Funktionen
Site-Karte für Virtual Apps and Desktops zeigt Benutzer mit unterstützten und nicht unterstützten Clients an
Auf der Site-Karte können Sie jetzt die Anzahl der Benutzer anzeigen, die unterstützte und nicht unterstützte Versionen von Citrix Workspace-App- oder Citrix Receiver™-Clients auf ihren Endpunkten verwenden.
-
Klicken Sie auf die Benutzeranzahl für die unterstützten Clients, um die Seite Benutzer anzuzeigen, die alle ermittelten Benutzer auflistet.
-
Klicken Sie auf die Benutzeranzahl für die nicht unterstützten Clients, um eine CSV-Datei herunterzuladen. Die Datei listet die Benutzer und ihre nicht unterstützten Client-Versionen auf. Analytics empfängt keine Benutzerereignisse von den nicht unterstützten Clients und fügt die Benutzer daher nicht als ermittelte Benutzer hinzu. Mithilfe der CSV-Datei identifizieren Sie die Benutzer, die ihre Clients auf eine unterstützte Version aktualisieren müssen, damit Analytics Einblicke in ihr Verhalten liefern kann.
Eine Liste der unterstützten Clients finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS-Datenquelle.
Risikoindikator „Zugriff von einem ungewöhnlichen Standort“
-
Der Citrix Gateway-Risikoindikator Erster Zugriff von neuem Standort wird in Zugriff von einem ungewöhnlichen Standort umbenannt.
-
Auf der Benutzer-Risiko-Timeline werden im Abschnitt mit den Ereignisdetails eine geografische Karte und ein Kreisdiagramm eingeführt.
-
Anmeldeorte: Dieser Abschnitt zeigt eine geografische Kartenansicht der üblichen und ungewöhnlichen Standorte des Benutzers. Die üblichen und ungewöhnlichen Standorte werden durch einen Farbcode im oberen rechten Bereich der geografischen Karte angezeigt. Sie können die geografische Karte vergrößern, um den Standort genauer zu betrachten.
-
Übliche Standorte – letzte 30 Tage: Dieser Abschnitt zeigt ein Kreisdiagramm an, das die Top 6 der üblichen Standorte anzeigt, von denen sich der Benutzer angemeldet hat. Jeder Standort ist mit einem anderen Farbcode gekennzeichnet. Sie können den Abschnitt nach dem Standort sortieren, um eine detaillierte Ansicht des ausgewählten Standorts zu erhalten.
-
Weitere Informationen finden Sie unter Zugriff von einem ungewöhnlichen Standort.
Daten des Benutzer-Dashboards
Die Anzahl der riskanten Benutzer, entdeckten Benutzer, privilegierten Benutzer und Benutzer auf der Beobachtungsliste wird für die letzten 13 Monate angezeigt, unabhängig vom ausgewählten Zeitraum auf dem Benutzer-Dashboard und der Benutzer-Seite. Wenn Sie den Zeitraum auswählen, ändern sich die Vorkommen der Risikoindikatoren.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
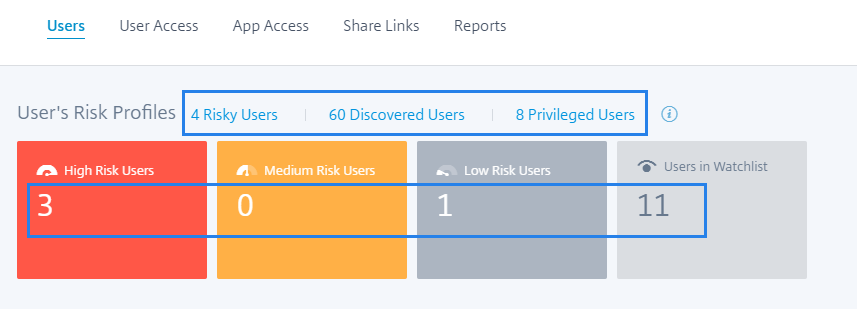
Neu gestaltete Benutzerseite
Die Benutzer-Seite wurde für eine bessere Benutzererfahrung optimiert. Sie bietet eine konsolidierte Zusammenfassung der Benutzerereignisse basierend auf den Benutzerrisikobewertungen, der Datenquelle und dem Benutzertyp.
Um eine gezieltere Suche zu unterstützen, enthält die Benutzer-Seite den Abschnitt Filter im linken Bereich und die Suchleiste oben. Sie können nach Benutzerereignissen für eine voreingestellte Zeit oder einen benutzerdefinierten Zeitraum suchen.
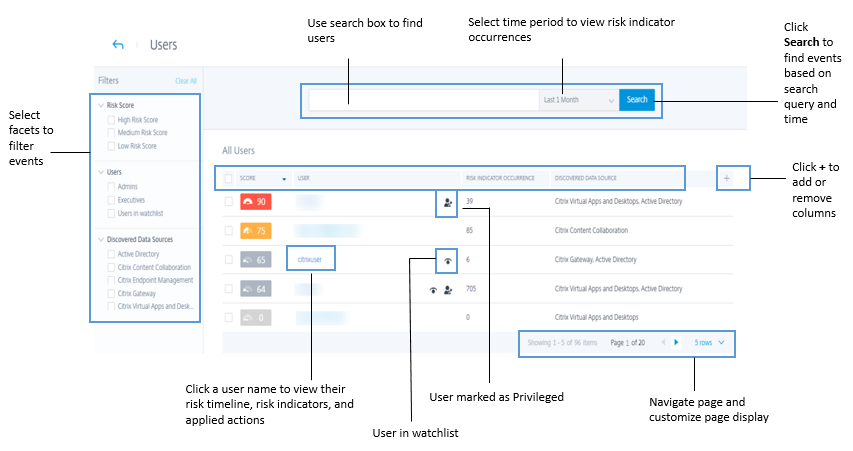
So zeigen Sie die Benutzer-Seite an:
-
Gehen Sie zu Sicherheit > Benutzer, um das Benutzer-Dashboard anzuzeigen und Folgendes zu tun:
-
Klicken Sie auf einen der folgenden Links oder auf die Karten.
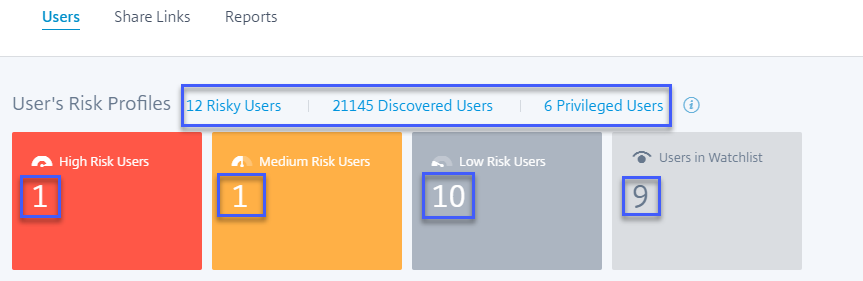
-
Klicken Sie im Bereich Risikobehaftete Benutzer auf Mehr anzeigen.
-
Klicken Sie im Bereich Benutzer auf der Beobachtungsliste auf Mehr anzeigen.
-
Klicken Sie im Bereich Privilegierte Benutzer auf Mehr anzeigen.
-
-
Gehen Sie zu Einstellungen > Datenquellen > Sicherheit. Klicken Sie auf die Anzahl der Benutzer auf einer beliebigen Datenquellen-Site-Karte.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
Verbesserungen am Bereich „Risikobehaftete Benutzer“
Die Spalte Änderung wird durch die Spalte Risikoindikatoren ersetzt. Die Spalte Risikoindikatoren zeigt die Gesamtzahl der Vorkommen von Risikoindikatoren eines Benutzers für einen bestimmten Zeitraum an.
Weitere Informationen finden Sie unter Risikobehaftete Benutzer.
Verbesserungen am Bereich „Benutzer auf der Beobachtungsliste“
Die Spalte Änderung wird durch die Spalte Risikoindikatoren ersetzt. Die Spalte Risikoindikatoren zeigt die Gesamtzahl der Vorkommen von Risikoindikatoren eines Benutzers für einen bestimmten Zeitraum an.
Weitere Informationen finden Sie unter Benutzer auf der Beobachtungsliste.
Verbesserungen am Bereich „Privilegierte Benutzer“
-
Die Spalte Change wird durch die Spalte Risk Indicators ersetzt. Die Spalte Risk Indicators zeigt die Gesamtzahl der Vorkommen von Risikoindikatoren eines Benutzers für einen bestimmten Zeitraum an.
-
Klicken Sie auf See More, um die Seite Users anzuzeigen. Die Seite Users zeigt die Liste der Administratoren und Benutzer mit erweiterten Rechten an. Auf dieser Seite können Sie einen Benutzer als privilegierten Benutzer hinzufügen oder entfernen.
Weitere Informationen finden Sie unter Privilegierte Benutzer.
Veraltete Funktionen
Warnmeldungen
Die Funktion Alerts ist jetzt veraltet und nicht mehr in der Analytics-Benutzeroberfläche verfügbar.
Seite „Risikobehaftete Benutzer“ und „Beobachtungsliste“
Die Seiten Risky Users und Watchlist sind veraltet. Sie wurden durch die Seite Users ersetzt, die alle risikobehafteten Benutzerereignisse und die Benutzer in der Beobachtungsliste zusammenfasst.
Bereich „Risikobehaftete Benutzer“
Die Registerkarten Highest Score Change und Risk Indicator Change wurden aus dem Bereich Risky Users entfernt.
Bereich Risikoindikatoren
-
Die Registerkarte Vorkommensänderung und die Spalte ÄNDERUNG wurden entfernt.
-
Die Seite Details zum Risikoindikator ist veraltet. Zuvor wurde diese Seite angezeigt, wenn ein Risikoindikator im Bereich Risikoindikatoren oder auf der Seite Risikoindikator-Übersicht ausgewählt wurde.
Trendansicht
Auf dem Dashboard Benutzer wurde die Trendansicht der Benutzeranzahl von den Karten Benutzer mit hohem Risiko, Benutzer mit mittlerem Risiko, Benutzer mit geringem Risiko und Benutzer auf der Beobachtungsliste entfernt.
Seite Benutzergruppen
Die Seite Benutzergruppen unter der Option Einstellungen ist veraltet. Sie können eine Benutzergruppe nicht mehr als privilegierte Gruppe hinzufügen oder entfernen. Sie können jedoch einzelne Benutzer als privilegierte Benutzer hinzufügen oder entfernen. Weitere Informationen finden Sie unter Privilegierte Benutzer.
June 26, 2020
Veraltete Funktionen
Risikoindikatoren für ungewöhnliche Zugriffszeiten auf Anwendungen (Virtual/SaaS) veraltet
Die Risikoindikatoren für Citrix Virtual Apps and Desktops – Ungewöhnliche Zugriffszeit auf Anwendungen (Virtual) und Ungewöhnliche Zugriffszeit auf Anwendungen (SaaS) – wurden veraltet. Sie können nur historische Daten zu diesen Indikatoren anzeigen.
Die folgenden Änderungen gelten im Rahmen dieser Einstellung:
-
Analytics generiert diese Risikoindikatoren nicht mehr.
-
Analytics generiert keine Richtlinien mehr, die diese Risikoindikatoren als Bedingungen verwenden.
-
Standardrichtlinien, die diese Risikoindikatoren als Bedingungen verwenden, treten nicht mehr in Kraft.
Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS-Risikoindikatoren.
June 02, 2020
Behobene Probleme
-
In der Benutzer-Risiko-Timeline wird der Status der Virtual Apps and Desktops-Aktionen (richtlinienbasiert oder manuell angewendet) als „Fehler“ angezeigt, obwohl die Aktionen erfolgreich auf das Benutzerkonto angewendet wurden. Zum Beispiel wird die Aktion Sitzungsaufzeichnung starten erfolgreich auf das Benutzerkonto angewendet, aber das Ergebnis wird als „Fehler“ angezeigt.
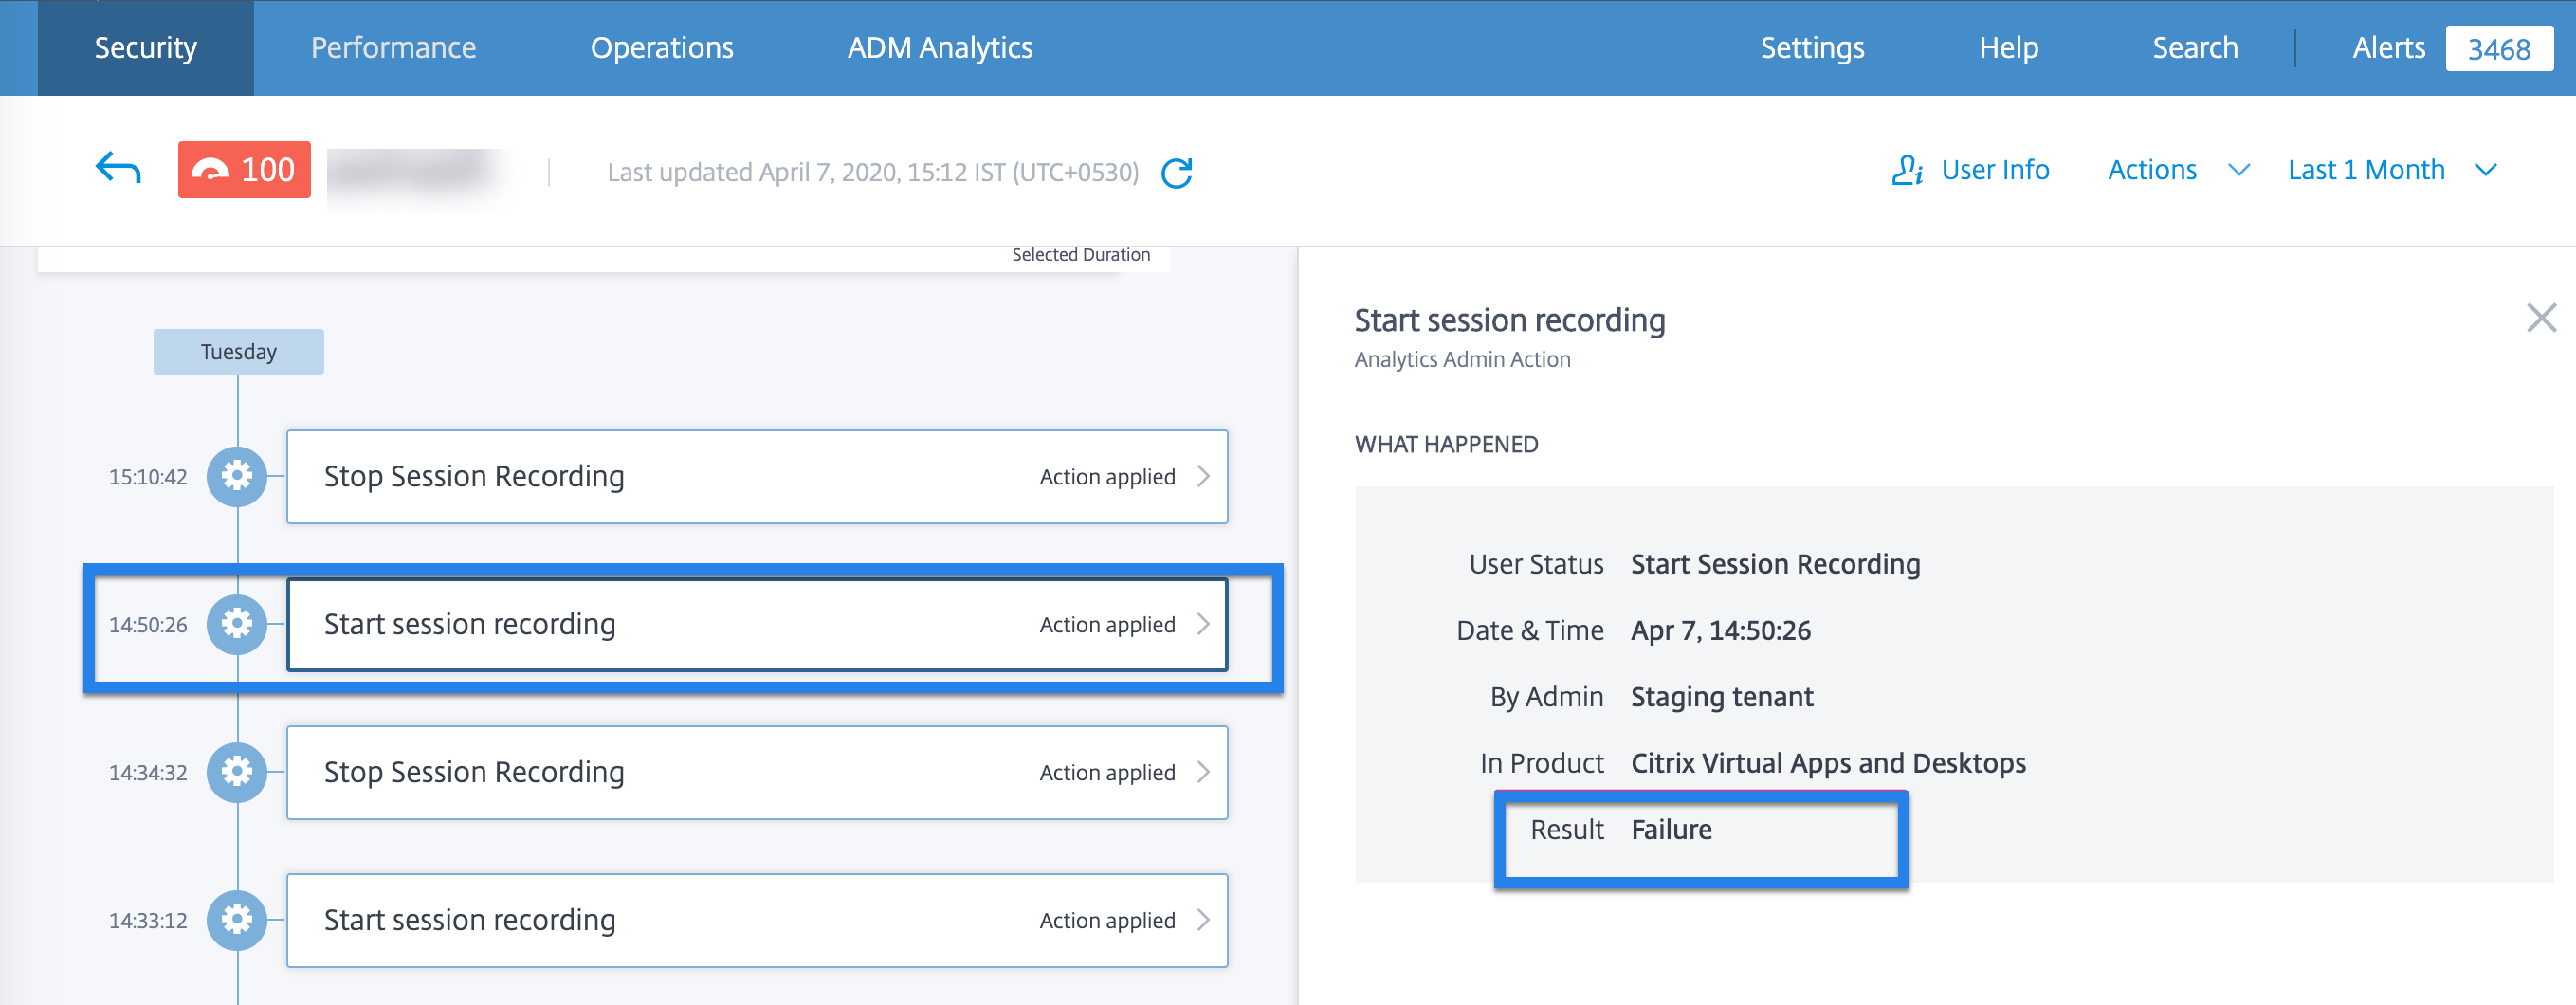
May 11, 2020
Behobene Probleme
-
Bei einigen Benutzern werden die richtlinienbasierten Aktionen nicht ausgelöst und der Richtlinienerzwingungsmodus kann nicht angewendet werden. Dieses Problem tritt auf, wenn die Kunden-IDs nicht in Kleinbuchstaben vorliegen.
-
Benutzerdefinierte Risikoindikatoren können für einige Benutzer nicht erstellt werden. Dieses Problem tritt auf, wenn die Kunden-IDs nicht in Kleinbuchstaben vorliegen.
April 29, 2020
April 02, 2020
Neue Funktionen
Datenverarbeitung deaktivieren, wenn StoreFront nicht hinzugefügt wurde
Auf der Site-Karte der Datenquelle Einstellungen > Datenquellen > Sicherheit > Virtual Apps and Desktops wird die Schaltfläche Datenverarbeitung aktivieren nicht aktiviert, wenn Sie StoreFront nicht integriert haben. Sie sehen die Warnmeldung StoreFront nicht verbunden auf der Site-Karte. Wenn Sie eine aktive lokale Site haben, von der Analytics Daten empfangen soll, müssen Sie überprüfen, ob Sie StoreFront in Citrix Analytics integriert haben. Dies stellt sicher, dass Ihre Benutzerkonten geschützt sind.
Wählen Sie auf der Site-Karte Virtual Apps and Desktops die vertikalen Auslassungspunkte (⋮) aus und klicken Sie auf StoreFront-Bereitstellung verbinden. Befolgen Sie auf dem angezeigten Bildschirm die Anweisungen und schließen Sie die StoreFront-Konfiguration ab.
Weitere Informationen finden Sie unter Lokale Citrix Virtual Apps and Desktops-Sites mit StoreFront integrieren.
March 04, 2020
February 20, 2020
Neue Funktionen
Citrix Analytics for Security-Angebot
Citrix Analytics for Security ist jetzt für Einzelabonnements verfügbar. Sie können Citrix Analytics for Security abonnieren und Einblicke erhalten, die speziell auf dieses Angebot zugeschnitten sind. Weitere Informationen finden Sie unter Erste Schritte.
Dashboard für Risikokategorien
Citrix Analytics führt eine Kategorisierung von Risikoindikatoren ein, basierend auf Risiken, die eine ähnliche Auswirkung auf den Sicherheitsaspekt der Organisation haben. Dieses Dashboard bietet eine umfassende Ansicht der Risikobereiche und kritischen Risiken, die sofortige Aufmerksamkeit erfordern. Für Standard-Risikoindikatoren weist Analytics automatisch eine Risikokategorie basierend auf dem Risikobereich zu. Für benutzerdefinierte Risikoindikatoren müssen Sie eine geeignete Risikokategorie basierend auf dem Risikobereich auswählen.
Analytics unterstützt die folgenden Risikokategorien:
-
Datenexfiltration
-
Insider-Bedrohungen
-
Kompromittierte Benutzer
-
Kompromittierte Endpunkte
Weitere Informationen finden Sie unter Risikokategorien.
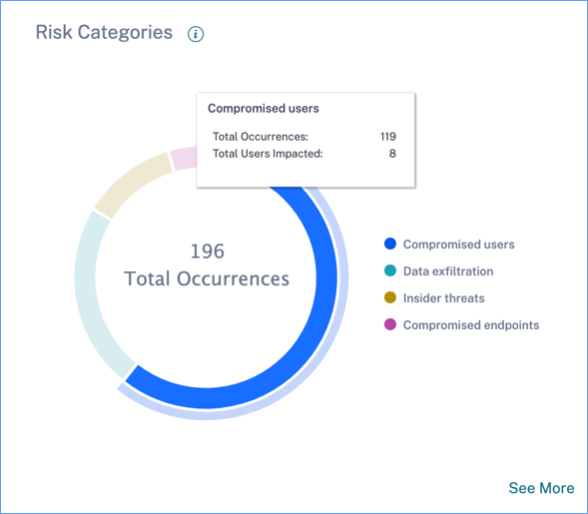
Spalte „Risikokategorie“ auf der Seite „Benutzerdefinierte Indikatoren“
Die Spalte Risikokategorie wird auf der Seite „Benutzerdefinierte Risikoindikatoren“ eingeführt. Basierend auf der Art des Risikos können Sie eine Risikokategorie für Ihren benutzerdefinierten Risikoindikator auswählen. Zuvor erstellte benutzerdefinierte Risikoindikatoren werden im Dashboard „Risikokategorien“ angezeigt, wenn Sie sie durch Auswahl einer Risikokategorie ändern.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
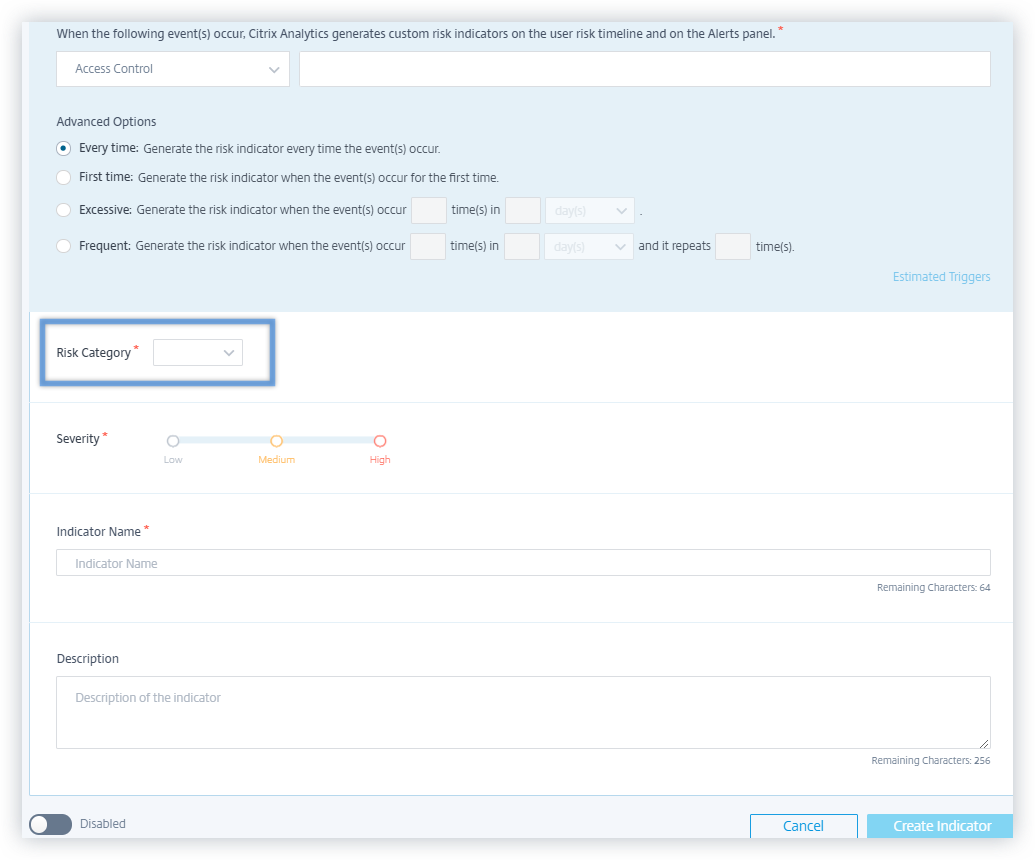
Änderung der Namen von Risikoindikatoren
Die Namen der folgenden Risikoindikatoren wurden geändert:
| Datenquelle | Alter Name | Neuer Name |
|---|---|---|
| Citrix Virtual Apps and Desktops und Citrix DaaS | Ungewöhnliche Anwendungsnutzung (virtuell) | Ungewöhnliche Zugriffszeit auf Anwendungen (virtuell) |
| Citrix Virtual Apps and Desktops und Citrix DaaS | Ungewöhnliche Anwendungsnutzung (SaaS) | Ungewöhnliche Zugriffszeit auf Anwendungen (SaaS) |
| Citrix Content Collaboration | Übermäßige Anmeldefehler | Übermäßige Authentifizierungsfehler |
| Citrix Content Collaboration | Ungewöhnlicher Anmeldezugriff | Erster Zugriff von neuem Standort |
| Citrix Access Control | Ungewöhnliches Download-Volumen | Übermäßiger Daten-Download |
| Citrix Gateway | Anmeldefehler | Übermäßige Authentifizierungsfehler |
| Citrix Gateway | Autorisierungsfehler | Übermäßige Autorisierungsfehler |
| Citrix Gateway | Ungewöhnlicher Anmeldezugriff | Erster Zugriff von neuem Standort |
Weitere Informationen finden Sie unter Risikoindikatoren.
Behobene Probleme
-
Citrix Analytics kann keine Download-Ereignisse von Citrix Content Collaboration empfangen. Daher werden die folgenden Risikoindikatoren nicht ausgelöst:
-
Anonymer Download sensibler Freigaben
-
Übermäßige Downloads von Freigabelinks
-
Übermäßiger Zugriff auf sensible Dateien
-
Übermäßige Dateidownloads
-
January 09, 2020
Neue Funktionen
Kontinuierliche Risikobewertung
Zu den Herausforderungen, denen sich Citrix Workspace-Benutzer gegenübersehen, gehört, dass der Fernzugriff sensible Daten Sicherheitsrisiken durch Cyberkriminalität wie Datenexfiltration, Diebstahl, Vandalismus und Dienstunterbrechungen aussetzt. Mitarbeiter innerhalb von Organisationen tragen wahrscheinlich ebenfalls zu diesem Schaden bei.
Einige Möglichkeiten, diese Risiken zu mindern, sind die Implementierung von Multi-Faktor-Authentifizierung, die Erzwingung kurzer Anmelde-Timeouts und so weiter. Obwohl diese Risikobewertungsmethoden ein höheres Maß an Sicherheit gewährleisten, bieten sie nach der anfänglichen Validierung keine vollständige Sicherheit.
Um den Sicherheitsaspekt zu verbessern und eine bessere Benutzererfahrung zu gewährleisten, führt Citrix Analytics die Lösung der kontinuierlichen Risikobewertung ein. Diese Lösung hilft Ihnen, Benutzerprofile kontinuierlich zu überwachen und verschiedene Maßnahmen zu ergreifen, wenn riskante Ereignisse erkannt werden.
Weitere Informationen finden Sie unter Kontinuierliche Risikobewertung.
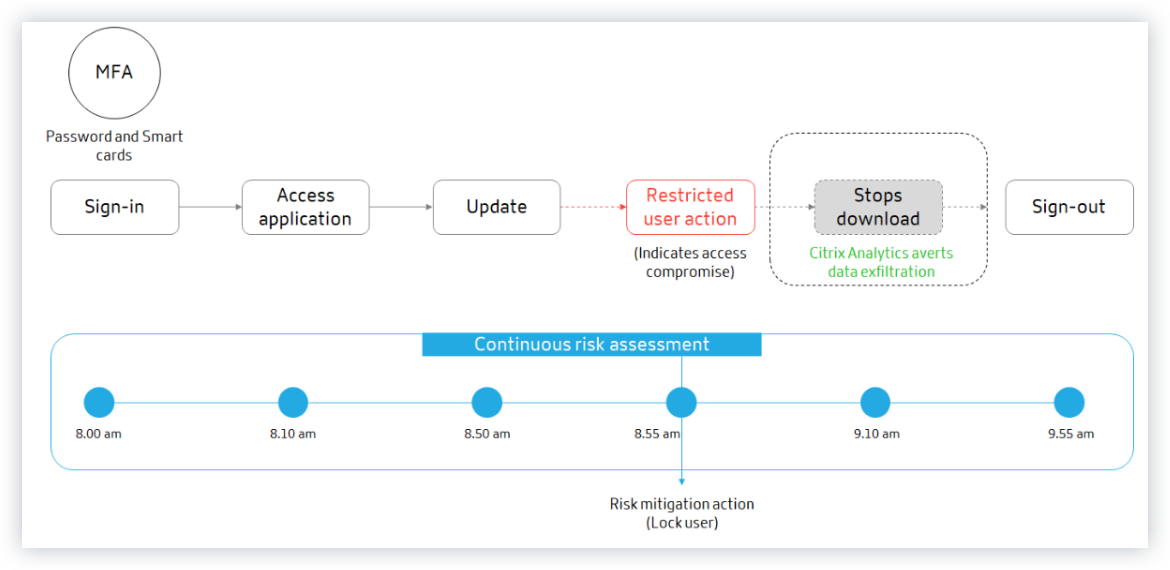
Richtlinienkonfiguration
Citrix Analytics hilft Ihnen, Richtlinienkonfigurationen effizienter zu verwalten. Sie können Benutzerkonten mithilfe der folgenden Funktionen vor böswilligen Angriffen schützen:
-
Standardrichtlinien: Citrix Analytics unterstützt die folgenden Standardrichtlinien:
-
Erfolgreiche Ausnutzung von Anmeldeinformationen
-
Potenzielle Datenexfiltration
-
Ungewöhnlicher Zugriff von einer verdächtigen IP
-
Ungewöhnlicher App-Zugriff von einem ungewöhnlichen Standort
-
Benutzer mit geringem Risiko – erstmaliger Zugriff von neuer IP
-
Erstmaliger Zugriff vom Gerät
Sie können die Standardrichtlinien gemäß Ihren Anforderungen ändern.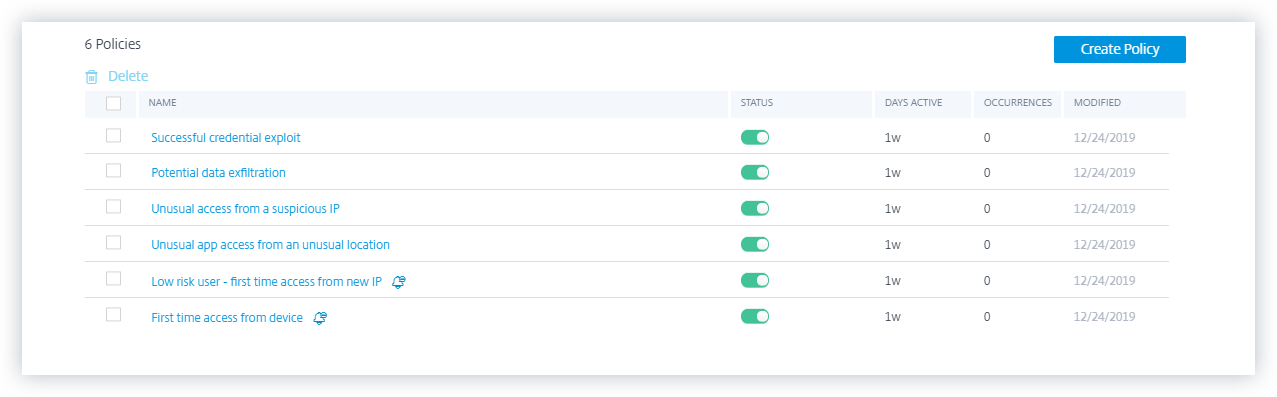
-
-
Mehrere Bedingungen: Eine Richtlinie kann bis zu vier Bedingungen enthalten. Die Bedingungen können mit Kombinationen aus Risikobewertungen und Risikoindikatoren oder beidem festgelegt werden.
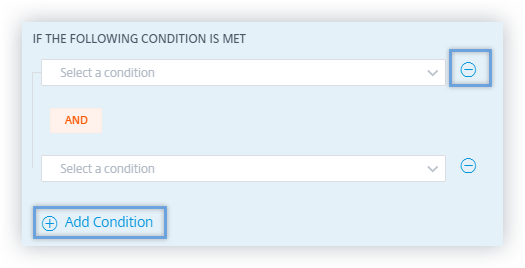
-
Standard- und benutzerdefinierte Risikoindikatoren: Das Bedingungsmenü auf der Seite Richtlinie erstellen ist jetzt nach Standard- und benutzerdefinierten Risikoindikatoren unterteilt. Beim Erstellen einer Richtlinie können Sie zwischen den Registerkarten für Standard- und benutzerdefinierte Risikoindikatoren wechseln und die Bedingungen für die Risikoindikatoren festlegen.
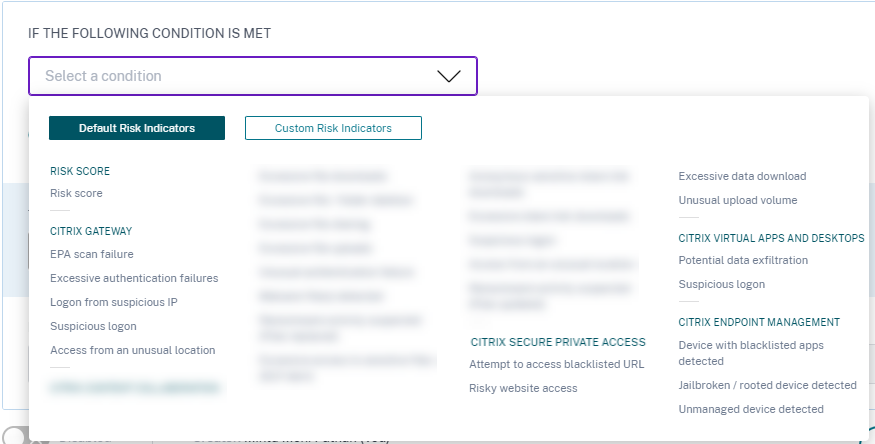
-
Endbenutzerantwort anfordern: Citrix Analytics führt die Aktion Endbenutzerantwort anfordern ein. Mit dieser Aktion können Sie dem Benutzer eine E-Mail-Benachrichtigung über die erkannte riskante Aktivität senden. Sobald der Benutzer auf die Aktivität antwortet, können Sie den nächsten Schritt bestimmen, der für sein Konto unternommen werden soll. Sie können auch die Antwortzeit des Benutzers festlegen. Wenn keine Antwort eingeht, betrachtet Citrix Analytics Keine Antwort als Status.
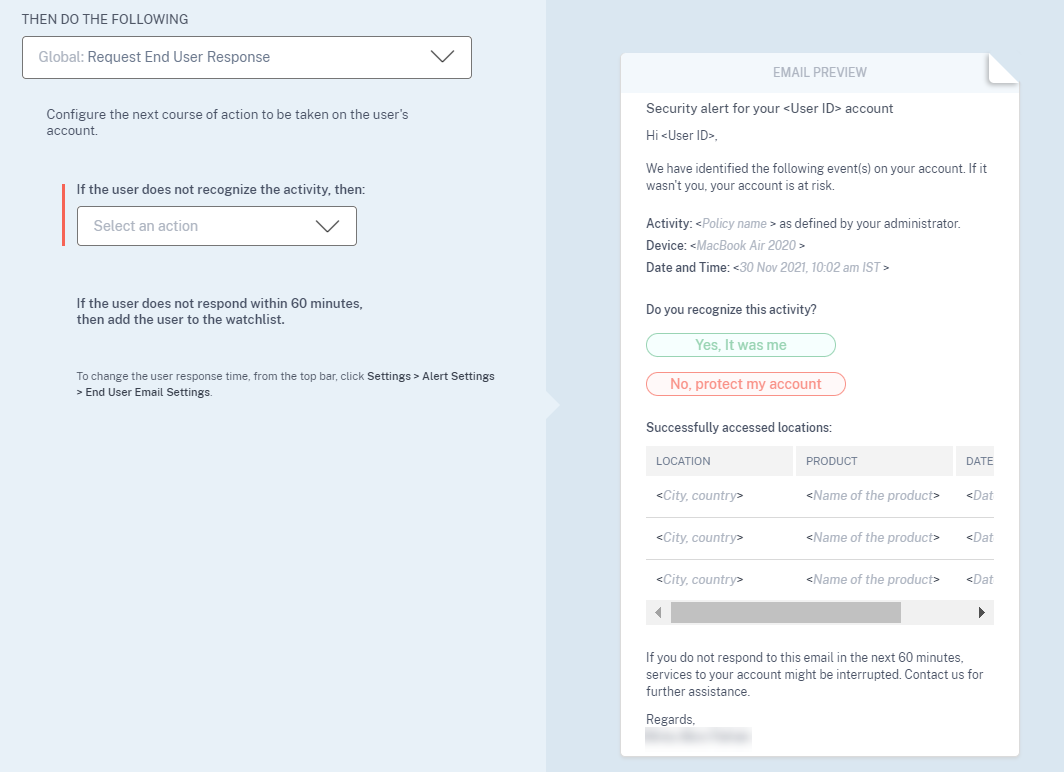
-
Störende Aktionen anwenden: Sie können die Benutzer benachrichtigen, wenn eine störende Aktion wie Benutzer abmelden oder Benutzer sperren angewendet wird. Eine Benachrichtigung wird an den Benutzer mit Details zur Aktivität und der angewendeten Aktion gesendet. Diese Aktion unterbricht vorübergehend die Dienste für das Benutzerkonto, um weiteren Missbrauch zu verhindern. Um weiterhin auf das Konto zugreifen zu können, muss der Benutzer den Administrator um Unterstützung bitten.
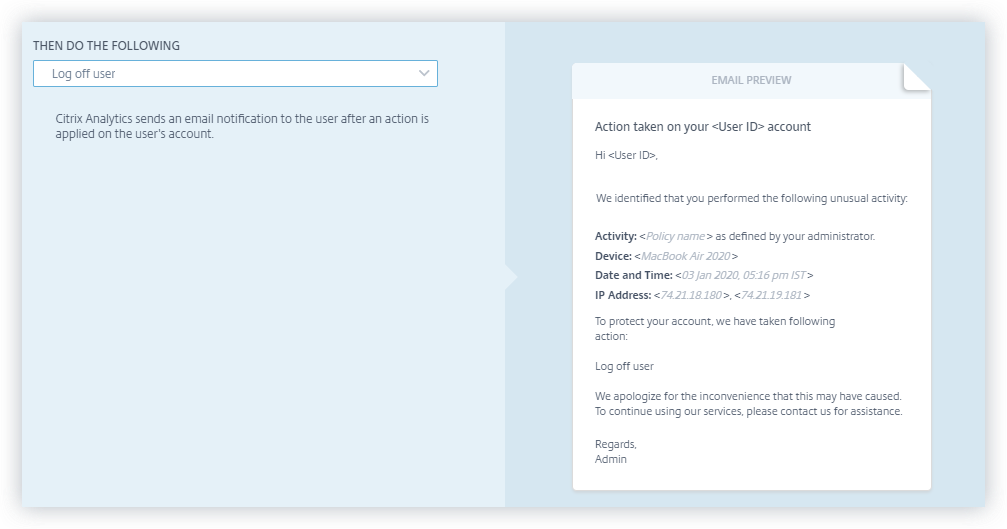
-
Erzwingungs- und Überwachungsmodi: Sie können Erzwingungs- oder Überwachungsmodi für Ihre Richtlinien festlegen.
Weitere Informationen zu Richtlinienverbesserungen finden Sie unter Richtlinien und Aktionen.
Aktionen zum Sperren und Entsperren von Benutzern
Citrix Analytics führt die folgenden Gateway-Aktionen ein:
-
Benutzer sperren
-
Benutzer entsperren
Sie können diese Aktionen entweder manuell oder bei der Konfiguration von Richtlinien anwenden.
Weitere Informationen finden Sie unter Was sind Aktionen.
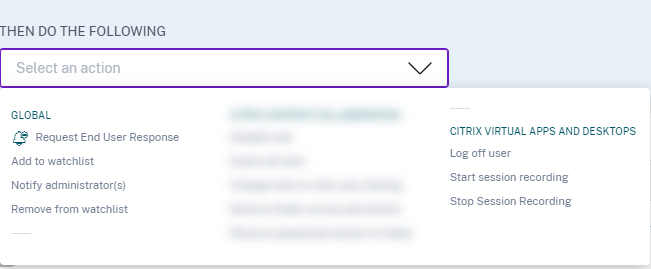
Dashboard für Zugriffsübersicht
Citrix Analytics führt das Panel Zugriffsübersicht auf dem Dashboard Benutzer ein. Es fasst die Gesamtzahl der Versuche zusammen, die Benutzer unternommen haben, um auf die Ressourcen innerhalb einer Organisation zuzugreifen.
Weitere Informationen finden Sie unter Zugriffsübersicht.
Dashboard für Richtlinien und Aktionen
Citrix Analytics führt das Panel Richtlinien und Aktionen auf dem Dashboard Benutzer ein. Es zeigt die fünf wichtigsten Richtlinien und Aktionen an, die auf Benutzerprofile angewendet wurden. Sie können Daten basierend auf den wichtigsten Richtlinien und den wichtigsten Aktionen für einen ausgewählten Zeitraum sortieren.
Weitere Informationen finden Sie unter Richtlinien und Aktionen.
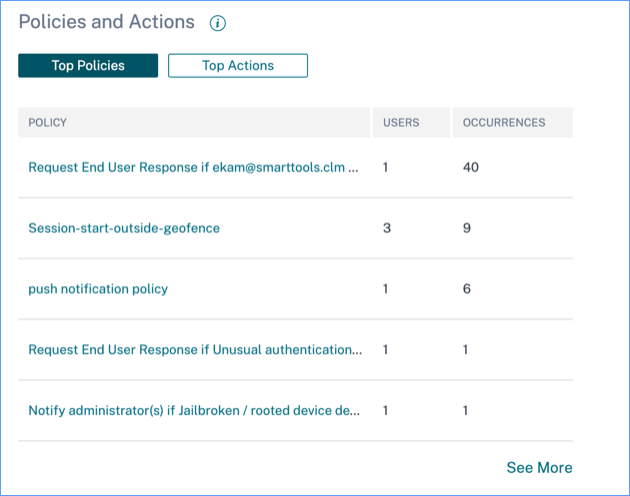
Self-Service-Suche für Richtlinien
Verwenden Sie die Self-Service-Suche, um die Benutzerereignisse anzuzeigen, die Ihren definierten Richtlinien entsprachen. Sie können auch die Aktionen anzeigen, die Analytics für diese anomalen Ereignisse angewendet hat. Verwenden Sie die Facetten und das Suchfeld, um nach den erforderlichen Ereignissen zu suchen.
Um die Ereignisse anzuzeigen, wählen Sie im Suchfeld Richtlinien aus der Liste aus, wählen Sie den Zeitraum aus und klicken Sie dann auf Suchen.
Weitere Informationen finden Sie unter Self-Service-Suche für Richtlinien.
Veraltete Funktionen
Richtlinienbasierte Bedingung „Änderung des Risikowerts“ entfernt
Wenn Sie Richtlinien konfigurieren, können Sie die richtlinienbasierte Bedingung Änderung des Risikowerts nicht mehr verwenden. Citrix Analytics unterstützt diese Bedingung nicht.
Weitere Informationen finden Sie unter Richtlinien und Aktionen.
Mehrere richtlinienbasierte Aktionen entfernt
Wenn Sie Richtlinien konfigurieren, können Sie nicht mehr mehrere Aktionen anwenden. Citrix Analytics unterstützt nur eine Aktion pro Richtlinie.
Weitere Informationen finden Sie unter Richtlinien und Aktionen.
December 12, 2019
Neue Funktionen
Unterstützung für Splunk-Versionen
Citrix Analytics unterstützt die folgenden Splunk-Versionen:
-
Splunk 8.0 64-Bit
-
Splunk 7.3 64-Bit
Um die maximalen Sicherheitsvorteile der Splunk-Integration zu nutzen, aktualisieren Sie auf die neueste Version der Splunk-Add-on-App von der Seite Download.
Weitere Informationen zu unterstützten Splunk-Versionen finden Sie unter Unterstützte Versionen.
December 04, 2019
Neue Funktionen
Benutzerdefinierter Risikoindikator für Citrix Gateway
Mithilfe benutzerdefinierter Risikoindikatoren können Sie jetzt die Bedingungen und die Häufigkeit für das Auslösen von Risikoindikatoren für Citrix Gateway-Ereignisse definieren. Wenn ein Benutzerereignis die Bedingungen erfüllt, löst Analytics die Risikoindikatoren aus. Weitere Informationen zum Erstellen benutzerdefinierter Risikoindikatoren finden Sie unter Benutzerdefinierte Risikoindikatoren.
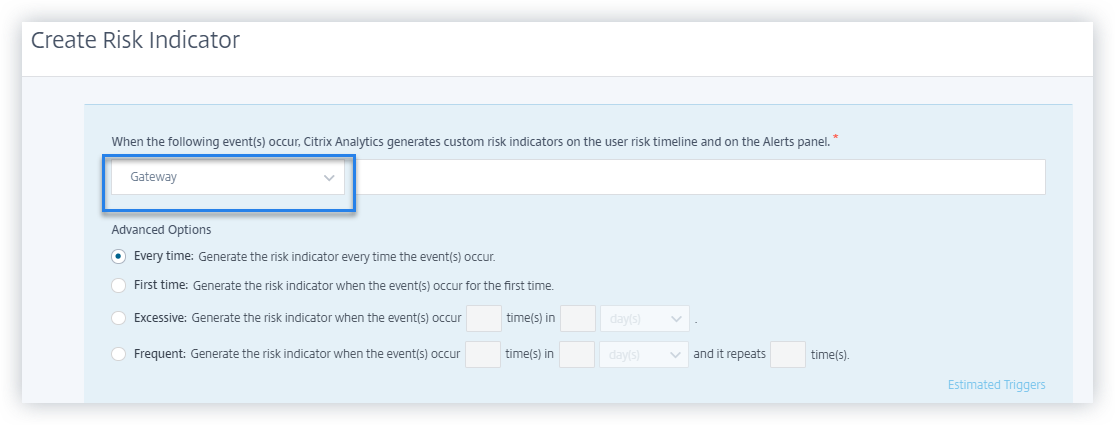
November 22, 2019
Neue Funktionen
Erster Zugriff von neuem Gerät – Citrix Virtual Apps and Desktops Risikoindikator
Citrix Analytics erkennt Zugriffsbedrohungen basierend auf dem Zugriff von einem neuen Gerät und löst den entsprechenden Risikoindikator aus.
Der Risikoindikator Erster Zugriff von neuem Gerät wird ausgelöst, wenn sich ein Benutzer nach 90 Tagen von einem Gerät anmeldet. Dieses Ereignis wird ausgelöst, weil Citrix Receiver in den letzten 90 Tagen keine Anmeldedatensätze von diesem neuen oder unbekannten Gerät hat. Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS Risikoindikatoren.
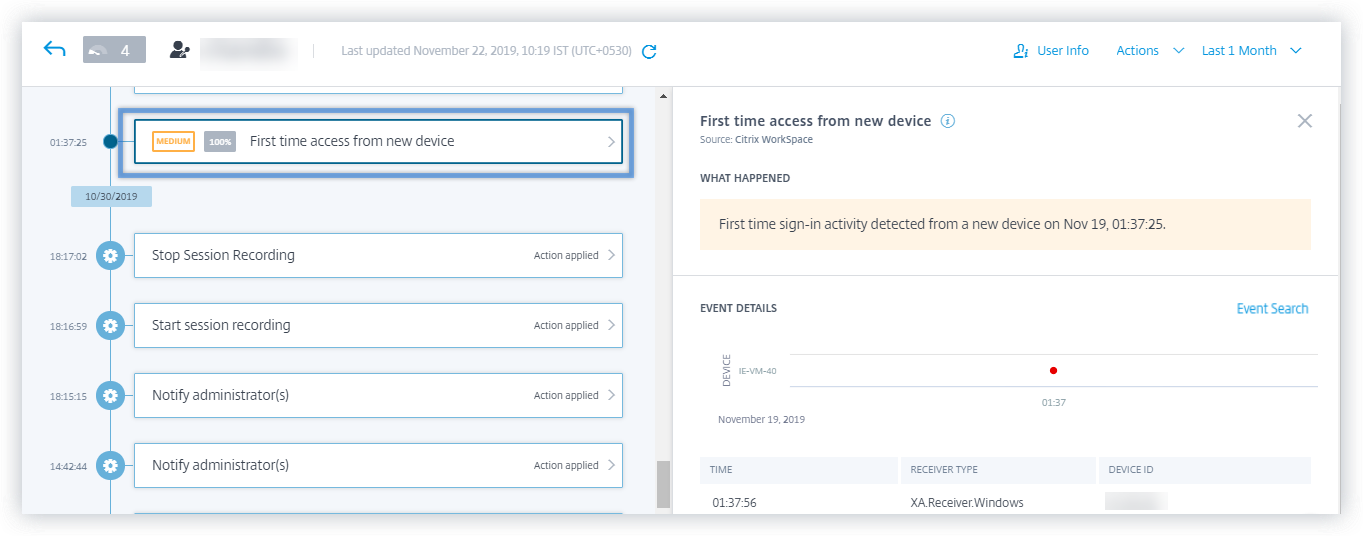
Erster Zugriff von neuer IP – Citrix Gateway Risikoindikator
Citrix Analytics erkennt Zugriffsbedrohungen basierend auf dem Zugriff von einer neuen IP-Adresse und löst den entsprechenden Risikoindikator aus.
Der Risikoindikator Erster Zugriff von neuer IP wird ausgelöst, wenn sich ein Benutzer nach 90 Tagen von einer IP-Adresse anmeldet. Dieses Ereignis wird ausgelöst, weil Citrix Receiver in den letzten 90 Tagen keine Anmeldedatensätze von der neuen oder unbekannten IP-Adresse hat.
Weitere Informationen finden Sie unter Citrix Gateway Risikoindikatoren.
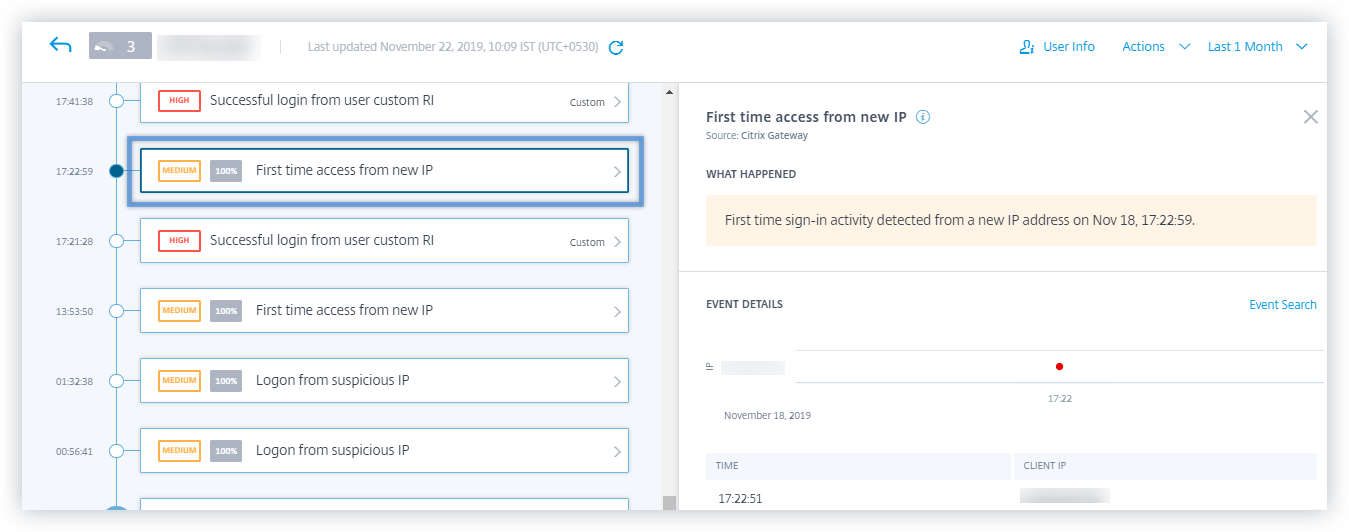
Anmeldung von verdächtiger IP – Citrix Gateway Risikoindikator
Citrix Analytics erkennt Benutzerzugriffsbedrohungen basierend auf verdächtigen IP-Anmeldeaktivitäten und löst den Risikoindikator Anmeldung von verdächtiger IP aus.
Dieser Risikoindikator wird ausgelöst, wenn ein Benutzer versucht, über eine verdächtige IP-Adresse auf das Netzwerk zuzugreifen. Analytics betrachtet eine IP-Adresse als verdächtig, basierend auf einer der folgenden Bedingungen:
-
Ist im externen IP-Bedrohungsdaten-Feed aufgeführt
-
Hat mehrere Benutzeranmeldedatensätze von einem ungewöhnlichen Standort
-
Hat übermäßig viele fehlgeschlagene Anmeldeversuche, die auf einen Brute-Force-Angriff hindeuten könnten
Weitere Informationen finden Sie unter Citrix Gateway-Risikoindikatoren.
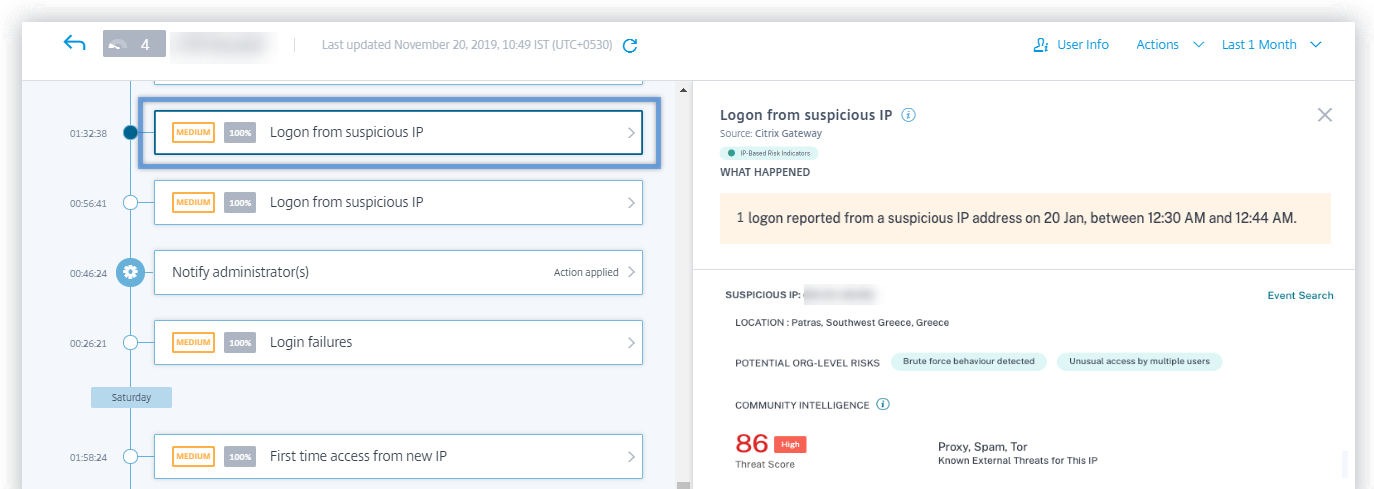
Self-Service-Suche für Citrix Gateway-Ereignisse
Verwenden Sie die Self-Service-Suchfunktion, um Einblicke in Benutzerereignisse zu erhalten, die von der Citrix Gateway-Datenquelle empfangen wurden. Citrix Analytics empfängt Ereignisse wie Authentifizierungsphase, Autorisierungstyp, VPN-Sitzungscode und VPN-Sitzungsstatus für Citrix Gateway-Benutzer. Verwenden Sie die Facetten und das Suchfeld, um nach den erforderlichen Ereignissen zu suchen und die zugrunde liegenden Daten zu untersuchen.
Um die Ereignisse anzuzeigen, wählen Sie im Suchfeld Gateway aus der Liste aus, wählen Sie den Zeitraum und klicken Sie dann auf Suchen.
Weitere Informationen finden Sie unter Self-Service-Suche für Gateway.
Self-Service-Suche für Citrix Remote Browser Isolation™-Ereignisse
Verwenden Sie die Self-Service-Suchfunktion, um Einblicke in die Browsing-Ereignisse zu erhalten, die vom Citrix Remote Browser Isolation Service empfangen wurden. Citrix Analytics empfängt Ereignisse wie Sitzungsverbindung, Sitzungsstart, veröffentlichte Anwendungen, gelöschte Anwendungen für jede Benutzerverbindung. Verwenden Sie das Suchfeld, um nach den erforderlichen Ereignissen zu suchen und die zugrunde liegenden Daten zu untersuchen.
Um die Ereignisse anzuzeigen, wählen Sie im Suchfeld Remote Browser Isolation aus der Liste aus, wählen Sie den Zeitraum und klicken Sie dann auf Suchen.
Weitere Informationen finden Sie unter Self-Service-Suche für Remote Browser Isolation.
Aktion „Von Beobachtungsliste entfernen“
Sie können einen Benutzer entweder manuell oder mithilfe einer richtlinienbasierten Methode von der Beobachtungsliste entfernen. Weitere Informationen finden Sie unter Beobachtungsliste.
Verbesserte Onboarding-Meldungen bei der Konfiguration einer StoreFront-Bereitstellung
Citrix Analytics bietet jetzt die folgenden Meldungen, um Sie bei der Konfiguration Ihrer StoreFront-Bereitstellungen zu unterstützen:
-
Nach dem Herunterladen der Konfigurationsdatei wird eine Meldung mit Datum und Uhrzeit des Downloads sowie dem Benutzernamen angezeigt. Wenn Sie diese Seite aktualisieren, ändert sich die Schaltfläche Datei herunterladen in Datei erneut herunterladen.
-
Wenn Ihre StoreFront-Konfiguration unvollständig ist, wird eine Warnmeldung angezeigt, die Sie anweist, die Konfigurationsschritte zu befolgen und Ihre StoreFront-Bereitstellung mit Analytics zu verbinden.
Weitere Informationen zum Konfigurieren Ihrer StoreFront-Bereitstellung finden Sie unter Onboard Citrix Virtual Apps and Desktops On-Premises-Sites mit StoreFront.
Veraltete Funktionen
Risikoindikator – Zugriff von neuem Gerät entfernt
Citrix Analytics löst den Risikoindikator Zugriff von neuem Gerät nicht mehr aus. Auf dem Benutzer-Dashboard, der Benutzer-Timeline und dem Richtlinien-Dashboard können Sie jedoch historische Daten zu diesem Risikoindikator anzeigen.
Für zuvor erstellte Richtlinien, die auf Zugriff von neuem Gerät basieren, müssen Sie entweder die Richtlinie ändern oder eine Richtlinie mit dem neuen Risikoindikator Erster Zugriff von neuem Gerät erstellen.
November 08, 2019
October 21, 2019
Neue Funktionen
Geänderter Name für den Analytics-Agent
Der Agentenname wird jetzt auf den Benutzeroberflächen als Analytics-Richtlinien-Agent angezeigt, um seine Rolle zu verdeutlichen. Beim Onboarding der lokalen Citrix Virtual Apps and Desktops-Datenquellen weist Citrix Analytics deutlich darauf hin, dass ein Richtlinien-Agent nur zum Konfigurieren von Richtlinien und Aktionen für Ihre Site erforderlich ist. Dieser Agent spielt keine Rolle bei der Übertragung von Daten aus der Datenquelle. Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS-Datenquelle.
Unterstützung für die Zeitdimension in benutzerdefinierten Berichten
Sie können Ereignisse jetzt nach Zeit gruppieren, indem Sie die Dimension Zeit für die X-Achse auswählen. Der Bericht zeigt die Gesamtzahl der empfangenen Ereignisse basierend auf den Zeitintervallen für den ausgewählten Zeitraum an. Weitere Informationen zum Erstellen von Berichten finden Sie unter Benutzerdefinierte Berichte.
Verbesserungen der Überwachungsprotokolle
Die Benutzerfreundlichkeit der Seite Überwachungsprotokoll wurde verbessert.
-
Sie können die Datums- und Uhrzeitdetails anzeigen, wann die Seite Überwachungsprotokoll zuletzt aktualisiert wurde, und die Seite aktualisieren, um die neuesten Überwachungsprotokolle anzuzeigen.
-
Sie können alle auf die Überwachungsprotokolle angewendeten Filter löschen.
Weitere Informationen zu den Überwachungsdaten finden Sie unter Überwachungsprotokolle.
September 23, 2019
August 30, 2019
Neue Funktionen
Änderung des Standardzeitraums für Dashboards
Der Standardzeitraum auf den folgenden Dashboards wurde von Letzte 1 Stunde auf Letzter 1 Monat geändert:
-
Benutzer
-
Risiko-Zeitachse
-
Benutzerzugriff
-
App-Zugriff
-
Freigabelinks
-
Warnungsverlauf
Die Dashboards zeigen nun standardmäßig die Ereignisse des letzten Monats an. Sie erhalten eine ansprechendere Erfahrung bei der Verwendung dieser Dashboards. Wenn Sie beispielsweise das Dashboard App-Zugriff öffnen, zeigt das Dashboard standardmäßig die App-Zugriffsereignisse des letzten Monats an.
Behobene Probleme
August 20, 2019
Neue Funktionen
Verbesserungen bei der Self-Service-Suche
-
Die Benutzererfahrung der Self-Service-Seite wurde verbessert. Sie können jetzt nahtlos zwischen der Benutzer-Risiko-Zeitleiste und der Self-Service-Suchseite wechseln.
-
Sie können Ihre Ereignisse jetzt nach Zeit sortieren. Standardmäßig werden die neuesten Ereignisse zuerst in der Ereignistabelle angezeigt. Klicken Sie auf das Sortiersymbol in der Spalte ZEIT, um die Ereignisse entweder nach der neuesten oder der frühesten Zeit zu sortieren.
Weitere Informationen zur Verwendung der Self-Service-Suche finden Sie unter Self-Service-Suche.
Verbesserungen bei benutzerdefinierten Berichten
-
Neue Dimensionen wurden für die Datenquellen Zugriffssteuerung, Inhaltszusammenarbeit sowie Apps und Desktops hinzugefügt. Sie können diese Dimensionen auswählen, um Berichte zu erstellen. Die folgenden Dimensionen wurden für die Datenquellen hinzugefügt:
-
Zugriffssteuerung: User Agent, User Name
-
Inhaltszusammenarbeit: User Email, User Name, Created by, Account Id, OAuth Client Id, Event Id, Folder Id, Folder Name, Resource Id, Form Id, Client IP
-
Apps und Desktops: User Name, IP Address, Device Id, Jail Broken, Session Launch Type, Session Server Name, Session User Name, Download File Name, Download File Path, Printing Printer Name, Printing Job Details File Name, SaaS App Launch URL, Clipboard Operation, Clipboard Details Result
-
-
Die Benutzeroberfläche für benutzerdefinierte Berichte wurde um Unterstützung für Paginierung und eine Option Alle löschen für die Filter erweitert.
Weitere Informationen zum Erstellen eines benutzerdefinierten Berichts mithilfe dieser Dimensionen finden Sie unter Benutzerdefinierte Berichte.
Dashboard für Risikoindikatoren
Das Dashboard Risikoindikatoren wird auf der Seite Benutzer eingeführt. Es fasst die fünf wichtigsten Standard- und benutzerdefinierten Risikoindikatoren für einen Benutzer zusammen. Ein Link 'Mehr anzeigen' leitet Sie zur Seite Übersicht der Risikoindikatoren weiter. Diese Seite bietet detaillierte Informationen zu den für einen ausgewählten Zeitraum generierten Risikoindikatoren.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
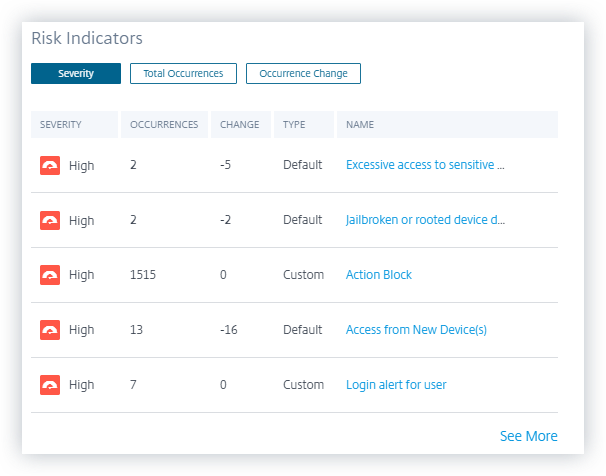
Verbesserungen am Dashboard für riskante Benutzer
Citrix Analytics führt die Registerkarten Risikoindikatoren und Änderung der Risikoindikatoren im Dashboard Riskante Benutzer ein. Sie können die fünf riskantesten Benutzer basierend auf diesen Registerkarten anzeigen. Das Dashboard führt auch die Spalte Risikoindikatoren ein. Sie zeigt die Anzahl der Risikoindikatoren für einen Benutzer an.
Die Seite Riskante Benutzer führt die Spalten Vorkommen und Änderung der Vorkommen ein. Diese Spalten fassen die Gesamtzahl der Vorkommen und die Änderung der Vorkommen der benutzerdefinierten und der Standard-Risikoindikatoren zusammen.
Weitere Informationen finden Sie unter Benutzer-Dashboard.
Risikoindikator für Freigabelinks – Exzessive Downloads
Citrix Analytics erkennt Zugriffsbedrohungen basierend auf exzessiven Downloads über einen Freigabelink und löst den Risikoindikator Exzessive Downloads aus. Durch die Identifizierung von Freigabelinks mit exzessiven Downloads, basierend auf früherem Verhalten, können Sie den Freigabelink auf potenzielle Angriffe überwachen. Dieser Risikoindikator hilft Ihnen, eine exzessive Dateidownload-Aktivität zu identifizieren.
Weitere Informationen finden Sie unter Exzessive Downloads.
Self-Service-Suche für Authentifizierungsdaten
Verwenden Sie die Self-Service-Suche, um Einblicke in die Authentifizierungsereignisse zu erhalten. Citrix Analytics empfängt die Authentifizierungsereignisse wie Benutzeranmeldung, Benutzerabmeldung und Client-Update vom Identity and Access Management-Dienst von Citrix Cloud. Die Suche bietet einen detaillierten Bericht über die Authentifizierungsereignisse, hilft Ihnen, Authentifizierungsprobleme zu identifizieren und zu beheben. Sie können auch eine Suchabfrage definieren, um Ereignisse abzurufen, die Ihren definierten Kriterien entsprechen.
Um die Ereignisse anzuzeigen, wählen Sie Authentifizierung aus der Liste, wählen Sie den Zeitraum aus und klicken Sie dann auf Suchen.
Weitere Informationen finden Sie unter Self-Service-Suche für die Authentifizierung.
July 11, 2019
Neue Funktionen
Benutzerdefinierte Risikoindikatoren
Die von Citrix Analytics generierten Standard-Risikoindikatoren basieren auf Algorithmen des maschinellen Lernens. Citrix Analytics ermöglicht Ihnen jetzt die Erstellung benutzerdefinierter Risikoindikatoren. Basierend auf Benutzerereignissen können Sie die Bedingungen definieren und benutzerdefinierte Risikoindikatoren erstellen.
Wenn die definierten Bedingungen erfüllt sind, generiert Citrix Analytics die benutzerdefinierten Risikoindikatoren ähnlich den Standard-Risikoindikatoren und zeigt sie in der Risikochronik des Benutzers an. Benutzerdefinierte Risikoindikatoren werden mit einem Label in der Risikochronik des Benutzers gekennzeichnet.
Weitere Informationen finden Sie unter Benutzerdefinierte Risikoindikatoren.
Privilegierter Status in der Risikochronik
Die Benutzer-Risikochronik zeigt die folgenden Ereignisse an, wenn sich der Admin- oder Executive-Privilegienstatus eines Benutzers ändert:
-
Zur Executive-Gruppe hinzugefügt
-
Aus der Executive-Gruppe entfernt
-
Privileg auf Admin erhöht
-
Admin-Privileg entfernt
Wenn ein Risikoindikator für einen Benutzer ausgelöst wird, können Sie ihn mit dem angegebenen Ereignis zur Änderung des Berechtigungsstatus korrelieren. Bei Bedarf können Sie entsprechende Aktionen auf das Benutzerprofil anwenden.
Weitere Informationen finden Sie unter Benutzerrisiko-Zeitachse.
Aktion „Freigabelink ablaufen lassen“
Citrix Analytics ermöglicht es Ihnen, Aktionen auf Risikoindikatoren für Freigabelinks anzuwenden. Derzeit ist die unterstützte Aktion Freigabelink ablaufen lassen.
Weitere Informationen finden Sie unter Citrix Risikoindikatoren für Freigabelinks.
Verbesserungen der Self-Service-Suche
-
Unterstützung für das Platzhalterzeichen * in Suchanfragen: Verwenden Sie das Sternchen (*\) in Ihrer Suchanfrage, um beliebige Zeichen null oder mehrfach abzugleichen. Zum Beispiel zeigt die Suchanfrage User-Name = "John*" Ereignisse für alle Benutzernamen an, die mit John beginnen.
-
Option „Alle löschen“ für Facetten hinzugefügt: Klicken Sie auf Alle löschen, um alle ausgewählten Facetten gleichzeitig zu entfernen.
-
Ausgeblendete Spaltendaten in der Ereignisliste anzeigen: Nachdem Sie eine Spalte aus der Ereignistabelle entfernt haben, können Sie die entsprechenden Daten in der Benutzerereignisliste anzeigen. erweitern Sie die Ereigniszeile für einen Benutzer und zeigen Sie die Daten an.
Weitere Informationen finden Sie unter Self-Service-Suche.
Datenfehlerstatus auf den Site-Karten
Die Site-Karten zeigen die Beschriftung Keine Daten empfangen in Rot an, wenn Citrix Analytics in der letzten Stunde keine Ereignisse von der Datenquelle empfangen hat. Es wird auch die Anzahl der empfangenen Ereignisse angezeigt und ist mit der entsprechenden Self-Service-Suchseite verknüpft. Diese Funktion hilft Ihnen, die entsprechenden Ereignisse auf der Self-Service-Suchseite anzuzeigen und nach Problemen bei der Datenübertragung zu suchen.
Hinweis
Derzeit ist die Self-Service-Suche nur für die Datenquellen Access, Content Collaboration sowie Apps und Desktops verfügbar.
Weitere Informationen finden Sie unter Analytics für Citrix-Datenquellen aktivieren.
June 19, 2019
Behobene Probleme
June 17, 2019
Neue Funktionen
StoreFront-Konfiguration
Wenn Ihr Unternehmen lokales StoreFront verwendet, können Sie StoreFront jetzt so konfigurieren, dass es eine Verbindung zu Citrix Analytics herstellt. Die Konfiguration erfolgt über eine aus Citrix Analytics importierte Konfigurationsdatei. Nach erfolgreicher Konfiguration sendet die Citrix Workspace-App Benutzerereignisse an Citrix Analytics, um umsetzbare Einblicke in das Benutzerverhalten zu generieren. Die Einblicke helfen Ihnen, anomales Benutzerverhalten zu erkennen und Sicherheitsbedrohungen in Ihrem Unternehmen proaktiv zu behandeln. Weitere Informationen finden Sie unter Onboarding von lokalen Citrix Virtual Apps and Desktops-Sites mit StoreFront.
May 30, 2019
Neue Funktionen
Übermäßige Anmeldefehler
Citrix Analytics erkennt Zugriffsbedrohungen basierend auf übermäßiger Anmeldeaktivität und löst den Risikoindikator „Übermäßige Anmeldefehler“ aus. Dieser Risikoindikator wird ausgelöst, wenn ein Benutzer mehrere fehlgeschlagene Anmeldeversuche beim Zugriff auf Content Collaboration erlebt. Durch die Identifizierung von Benutzern mit übermäßigen Anmeldefehlern, basierend auf dem vorherigen Verhalten, können Administratoren das Benutzerkonto auf Brute-Force-Angriffe überwachen.
Hinweis
Übermäßige Anmeldefehler wird jetzt umbenannt in Übermäßige Authentifizierungsfehler.
Behobene Probleme
-
Bei einigen Benutzerereignissen, die von Citrix Workspace-Apps übertragen werden, wird die Datenquelle fälschlicherweise als Endpoint Management anstatt als Citrix Virtual Apps and Desktops identifiziert.
-
Das Dashboard Benutzer benötigt lange zum Laden für den Zeitraum Letzter Monat. Dieses Problem tritt auf, wenn die Anzahl der Benutzer hoch ist. In einigen Fällen können sogar 601-Fehler auftreten.
-
Citrix Content Collaboration wird nicht als Datenquelle erkannt, obwohl einige Benutzer den Dienst in Citrix Cloud abonnieren.
May 09, 2019
Neue Funktionen
Benutzerdefinierte Berichte erstellen
Sie können jetzt benutzerdefinierte Berichte basierend auf Ihren betrieblichen Anforderungen erstellen. Citrix Analytics bietet eine Liste von Dimensionen und Metriken entsprechend der ausgewählten Datenquelle. Wählen Sie die erforderlichen Parameter und die Visualisierungstypen wie Balkendiagramm, Ereignisdiagramm, Liniendiagramm oder Tabelle, um Ihre Berichte zu erstellen. Das Erstellen von Berichten hilft Ihnen, Ihre Daten grafisch zu organisieren und zu analysieren.
Um einen benutzerdefinierten Bericht zu erstellen, klicken Sie auf der Registerkarte Sicherheit auf Berichte > Bericht erstellen. Um Ihre zuvor erstellten Berichte anzuzeigen, klicken Sie auf der Registerkarte Sicherheit auf Berichte. Weitere Informationen finden Sie unter Benutzerdefinierte Berichte.
Überwachung privilegierter Benutzer
Citrix Analytics ermöglicht Ihnen die genaue Überwachung von Verhaltensanomalien privilegierter Benutzer in einer Organisation. Da privilegierte Benutzer sehr anfällig für Sicherheitsbedrohungen sind, wird es schwierig, ihre täglichen Aktivitäten von bösartigen zu unterscheiden. Daher bleiben die bösartigen Aktivitäten privilegierter Benutzer lange Zeit unentdeckt. Diese Funktion ermöglicht es Ihnen, solche Aktivitäten proaktiv zu überwachen und entsprechende Maßnahmen für die jeweiligen Benutzerkonten zu ergreifen. Privilegierte Benutzer werden auf dem Dashboard Benutzer mit einem Symbol dargestellt.
Citrix Analytics unterstützt die Überwachung der folgenden Arten privilegierter Benutzer:
-
Administratoren – Benutzer, denen von dem jeweiligen Citrix-Dienst Administratorrechte zugewiesen wurden. Derzeit unterstützt Citrix Analytics die Überwachung privilegierter Benutzer für Benutzer mit Administratorrechten im Content Collaboration-Dienst.
-
Führungskräfte – In Citrix Analytics können Sie eine AD-Gruppe als Führungskräfte-Gruppe markieren. Wenn Sie eine AD-Gruppe als Führungskräfte-Gruppe markieren, werden alle Benutzer in dieser Gruppe zu privilegierten Benutzern. Wenn die Verhaltensanomalien von Benutzern in einer AD-Gruppe nicht weiter unterstützt werden müssen, können Sie die Gruppe als Führungskräfte-Gruppe entfernen.
Weitere Informationen finden Sie unter Privilegierte Benutzer.
Wöchentliche E-Mail-Zusammenfassung
Citrix Analytics sendet Administratoren wöchentlich eine E-Mail mit einer Zusammenfassung der Sicherheitsrisiken in der IT-Umgebung ihrer Organisation. Die E-Mail-Benachrichtigung wird jeden Dienstag an die Administratoren gesendet und hebt die Sicherheitsereignisse hervor, die in der Vorwoche aufgetreten sind. Diese E-Mail stellt sicher, dass die Administratoren über die Sicherheitsrisiken informiert sind, ohne sich bei Citrix Analytics anmelden zu müssen. Weitere Informationen finden Sie unter Wöchentliche E-Mail-Zusammenfassung.
April 26, 2019
Neue Funktionen
Delegierte Administratoren
Citrix Analytics unterstützt jetzt delegierte Administratorrollen. Diese Funktionalität ermöglicht es Ihnen, andere Administratoren zu Ihrem Citrix Cloud-Konto einzuladen, um Citrix Analytics für Ihre Organisation zu verwalten. Wenn Sie ein Citrix Analytics-Administrator mit Vollzugriffsberechtigung sind, können Sie weitere Administratoren zu Ihrem Citrix Cloud-Konto hinzufügen. Diese zusätzlichen Administratoren werden als delegierte Administratoren bezeichnet. Sie können den delegierten Administratoren derzeit schreibgeschützten Zugriff zuweisen. Weitere Informationen finden Sie unter Delegierte Administratoren.
Behobene Probleme
Einige Risikoindikatoren für Datenquellen, die Daten-Streaming verwenden, generieren keine Warnungen. Sie erhalten keine Warnmeldungen und richtlinienbasierte Aktionen werden nicht automatisch angewendet, wenn einer der folgenden Risikoindikatoren ausgelöst wird:
-
Citrix Endpoint Management-Risikoindikatoren – Nicht verwaltetes Gerät, Jailbroken oder gerootetes Gerät und Gerät mit auf der Blacklist stehenden Apps.
-
Citrix Virtual Apps and Desktops-Risikoindikator – Zugriff von einem Gerät mit nicht unterstütztem Betriebssystem (OS).
-
Citrix Content Collaboration Risikoindikator – Übermäßiger Zugriff auf sensible Dateien.
February 19, 2019
Neue Funktionen
Splunk-Integration
Citrix Analytics lässt sich in Splunk integrieren, um Ihre Erfahrungen bei der Überwachung und Fehlerbehebung von Sicherheitsvorfällen zu verbessern. Diese Integration erweitert Ihre vorhandenen Datenquellen um die Risikoanalysefunktionen und die Intelligenz von Citrix Analytics for Security, wie z. B. Risikoindikatoren, Risikobewertungen und Benutzerprofile. Citrix Analytics exportiert Risikoanalyseinformationen an einen Kanal. Splunk ruft diese Informationen von diesem Kanal ab.
Die Splunk-Integration umfasst die Konfiguration in Citrix Analytics, die Installation der App Citrix Analytics Add-on for Splunk und die Konfiguration der App. Stellen Sie sicher, dass die Datenverarbeitung für mindestens eine Datenquelle aktiviert ist. Dies hilft Citrix Analytics, den Splunk-Integrationsprozess zu starten.
Weitere Informationen finden Sie unter Splunk-Integration.
Dynamische Sitzungsaufzeichnung
Citrix Analytics bietet die Möglichkeit, die Sitzungsaufzeichnung dynamisch für die aktuellen Virtual Apps and Desktops-Sitzungen der Benutzer auszulösen. Dies hilft, Beweise für die Risikoanalyse zu erfassen und geeignete Maßnahmen zur Reaktion auf Vorfälle zu ergreifen, wie z. B. Sitzungen zu trennen und Benutzer zu blockieren.
Weitere Informationen finden Sie unter Richtlinien und Aktionen.
Dashboard für Freigabelinks und Risikoindikator
Citrix Analytics führt die Risikosichtbarkeit für Freigabelinks basierend auf Daten ein, die von Citrix Content Collaboration gesammelt wurden. Dies hilft Ihnen, das Risiko von Freigabelinks durch die Risikoindikatoren zu verstehen, die die Freigabelinks auslösen.
Weitere Informationen finden Sie unter Dashboard für Freigabelinks.
Derzeit wird der Risikoindikator für den Download anonymer sensibler Freigaben für einen Freigabelink ausgelöst. Wenn Content Collaboration dieses riskante Verhalten erkennt, empfängt Citrix Analytics die Ereignisse. Sie werden im Bereich Warnungen benachrichtigt, und der Risikoindikator für den Download anonymer sensibler Freigaben wird der Risikochronik des Freigabelinks hinzugefügt.
Weitere Informationen finden Sie unter Share Link-Risikochronik und Citrix Share Link-Risikoindikatoren.
Microsoft Active Directory-Integration
Sie können Microsoft Active Directory jetzt in Citrix Analytics integrieren. Diese Integration erweitert den Kontext risikobehafteter Benutzer um zusätzliche Informationen wie Berufsbezeichnung, Organisation, Bürostandort, E-Mail und Kontaktdaten. Sie erhalten eine bessere Übersicht über einen Benutzer auf der Benutzerprofilseite in Citrix Analytics.
Weitere Informationen finden Sie unter Analysen in Microsoft Active Directory integrieren.
January 04, 2019
Neue Funktionen
Hinzufügung der Spalte SOURCE für bestehende Risikoindikatoren
Die Spalte SOURCE wurde im Abschnitt EREIGNISDETAILS für die folgenden Risikoindikatoren eingeführt:
-
Übermäßige Dateiuploads
-
Übermäßige Dateidownloads
-
Übermäßige Dateifreigabe
-
Übermäßiges Löschen von Dateien oder Ordnern
Weitere Informationen finden Sie unter Citrix Content Collaboration-Risikoindikatoren.
Erweitertes Benutzerprofil
Die Ansicht Benutzerinformationen im Benutzerprofil wurde verbessert. Der Link Trendansicht wurde oben rechts in den Abschnitten Anwendung, Geräte und Datennutzung eingeführt. Der Link Kartenansicht wurde oben rechts im Abschnitt Standorte eingeführt. Diese Links bieten eine grafische Darstellung des historischen Verhaltens des Benutzers während eines bestimmten Zeitraums. Sie können über die Risikochronik des Benutzers oder über die Seite Datenquellen zu Benutzerinformationen navigieren.
Hinweis
Die Daten zu Authentifizierung und Domänen sind derzeit im Benutzerinformationsprofil nicht verfügbar.
Weitere Informationen finden Sie unter Benutzerrisikochronik und -profil.
Microsoft Graph Security-Risikoindikatoren
Die integrierte Microsoft Graph Security kann Details zu Risikoindikatoren von einem der folgenden Sicherheitsanbieter empfangen und an Citrix Analytics weiterleiten:
-
Azure AD Identity Protection
-
Microsoft Defender für Endpunkt
Weitere Informationen finden Sie unter Microsoft Graph Security-Risikoindikatoren.
Möglichkeiten zum Aufrufen der Self-Service-Suchseite
Sie können die Self-Service-Suchseite jetzt über die folgenden Optionen aufrufen:
-
Obere Leiste: Klicken Sie in der oberen Leiste auf Suchen, um direkt zur Suchseite zu gelangen.

-
Risikochronik auf der Benutzerprofilseite: Klicken Sie auf Ereignissuche, um die Suchseite aufzurufen und die Ereignisse anzuzeigen, die dem Risikoindikator eines bestimmten Benutzers und der Datenquelle entsprechen. Weitere Informationen finden Sie unter Self-Service-Suche.
Self-Service-Suche für Content Collaboration
Verwenden Sie die Self-Service-Suche, um Einblicke in die Ereignisse zu erhalten, die der Datenquelle Content Collaboration zugeordnet sind. Um die Ereignisse anzuzeigen, wählen Sie Content Collaboration aus der Liste aus, wählen Sie den Zeitraum aus und klicken Sie dann auf Suchen. Weitere Informationen finden Sie unter Self-Service-Suche für Content Collaboration.
Self-Service-Suche für Apps und Desktops
Verwenden Sie die Self-Service-Suche, um Einblicke in die Ereignisse zu erhalten, die der Datenquelle Apps und Desktops zugeordnet sind. Um die Ereignisse anzuzeigen, wählen Sie Apps und Desktops aus der Liste aus, wählen Sie den Zeitraum aus und klicken Sie dann auf Suchen. Weitere Informationen finden Sie unter Self-Service-Suche für Apps und Desktops.
Exportieren von Self-Service-Suchereignissen in eine CSV-Datei
Sie können die Self-Service-Suchereignisse jetzt in eine CSV-Datei exportieren und die Datei zur späteren Verwendung herunterladen. Weitere Informationen finden Sie unter Self-Service-Suche.
Verbessertes Onboarding für Citrix Virtual Apps and Desktops
Der Onboarding-Prozess für die Datenquelle Citrix Virtual Apps and Desktops wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Die Site-Karten und die Onboarding-Schritte wurden geändert. Weitere Informationen finden Sie unter Citrix Virtual Apps and Desktops und Citrix DaaS-Datenquelle.
November 29, 2018
Neue Funktionen
Microsoft Security Graph-Datenquelle
Microsoft Graph Security ist eine externe Datenquelle, die Daten von mehreren Sicherheitsanbietern aggregiert. Sie bietet auch Zugriff auf die Benutzerbestandsdaten.
Citrix Analytics unterstützt derzeit die Sicherheitsanbieter Azure AD Identity Protection und Microsoft Defender for Endpoint, die dieser Datenquelle zugeordnet sind.
Um diese Datenquelle zu integrieren, müssen Sie Berechtigungen von der Microsoft Identity Platform erhalten. Weitere Informationen finden Sie unter Microsoft Graph Security.
Ereignisdetails und erkannte Benutzer auf den Site-Karten für Datenquellen anzeigen
Die Site-Karten für die Datenquellen zeigen jetzt Ereignisdetails und die Anzahl der Benutzer an. Sie können beispielsweise die Ereignisdetails und die Benutzer für die Zugriffssteuerung auf der Site-Karte anzeigen. Weitere Informationen finden Sie unter Analytics für Datenquellen aktivieren.
November 16, 2018
Neue Funktionen
Self-Service-Suche für Zugriffsdaten
Mithilfe der Self-Service-Suche erhalten Sie Einblicke in die Zugriffsdetails der Benutzer in Ihrem Unternehmen. Citrix Analytics erfasst die Zugriffsdetails der Benutzer vom Citrix Access Control-Dienst. Verwenden Sie die Facetten und die Suchabfrage, um Ihre Suchergebnisse einzugrenzen.
Um die Self-Service-Suchseite zu verwenden, klicken Sie auf der Registerkarte Sicherheit auf Ereignissuche.
Weitere Informationen finden Sie unter Self-Service-Suche für den Zugriff.
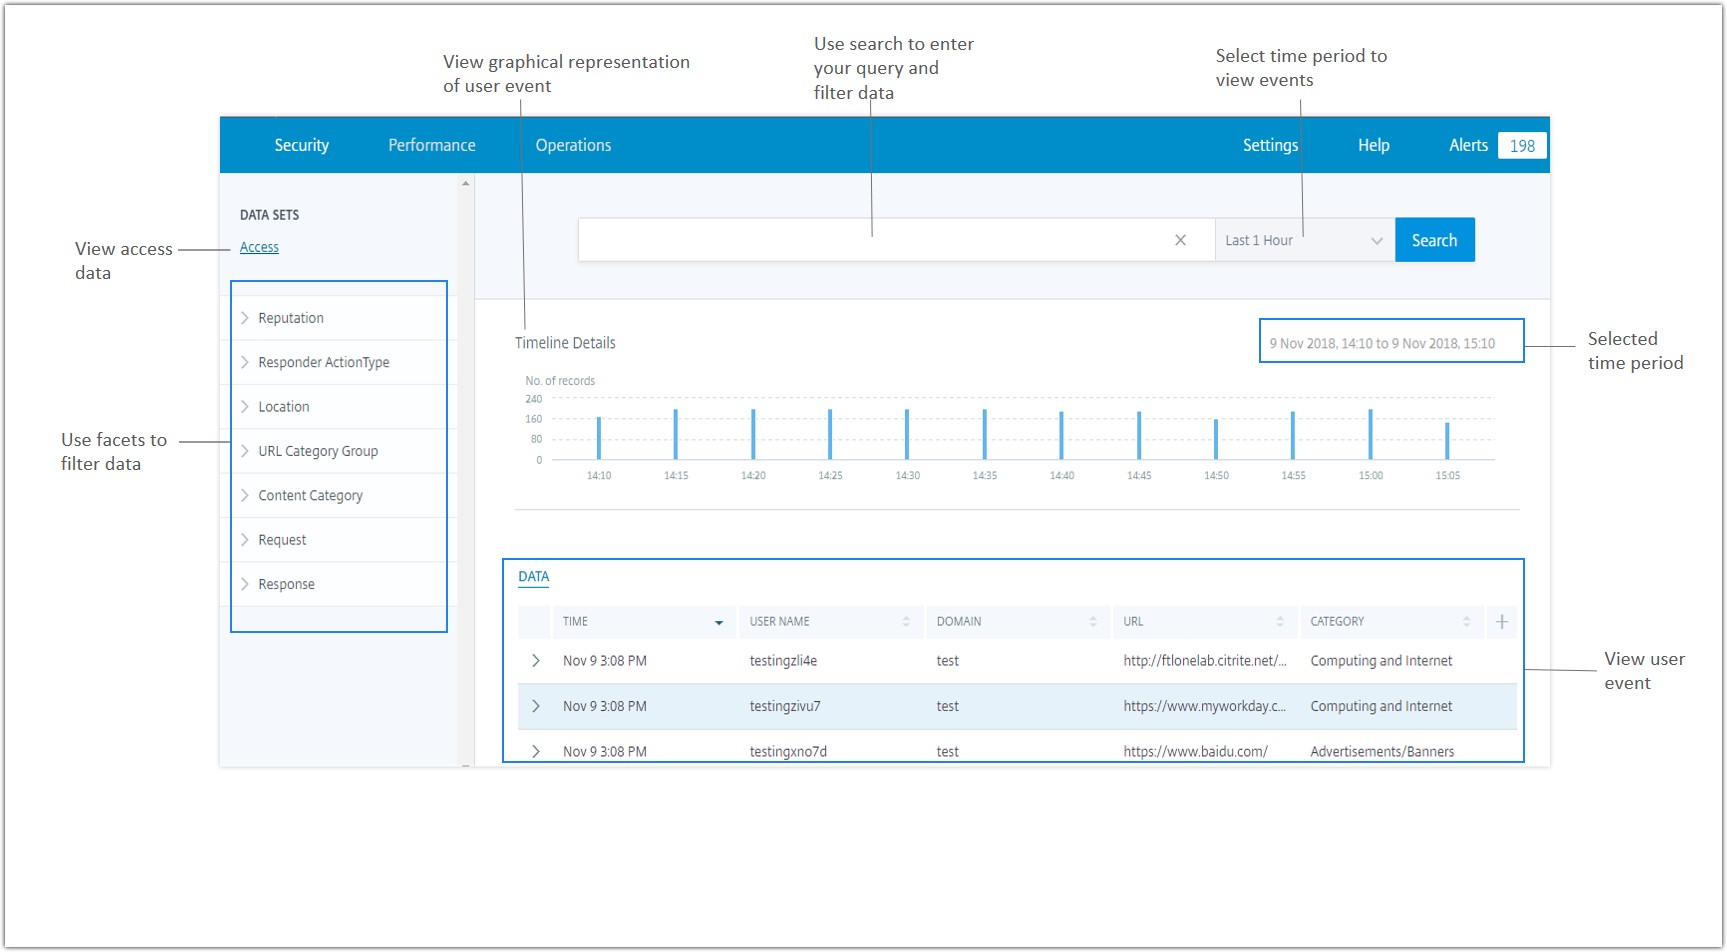
Feedback zum Risikoindikator
Mithilfe der Feedback-Funktion für Risikoindikatoren in Citrix Analytics können Sie Feedback zu einem Risikoindikator geben. Ihr Feedback hilft zu bestätigen, ob der gemeldete Sicherheitsvorfall korrekt ist oder nicht.
Derzeit wird diese Funktion für den Risikoindikator Ungewöhnlicher Anmeldezugriff unterstützt, der von der Datenquelle Content Collaboration ausgelöst wird. Wenn dieser ausgelöste Risikoindikator falsch ist, können Sie ihn als falsch-positiv melden und Feedback geben. Sie können auch zuvor übermitteltes Feedback bearbeiten. Citrix Analytics erfasst Ihr Feedback und validiert die vorhergesagten Informationen, um die Erkennung von anomalem Verhalten zu optimieren.
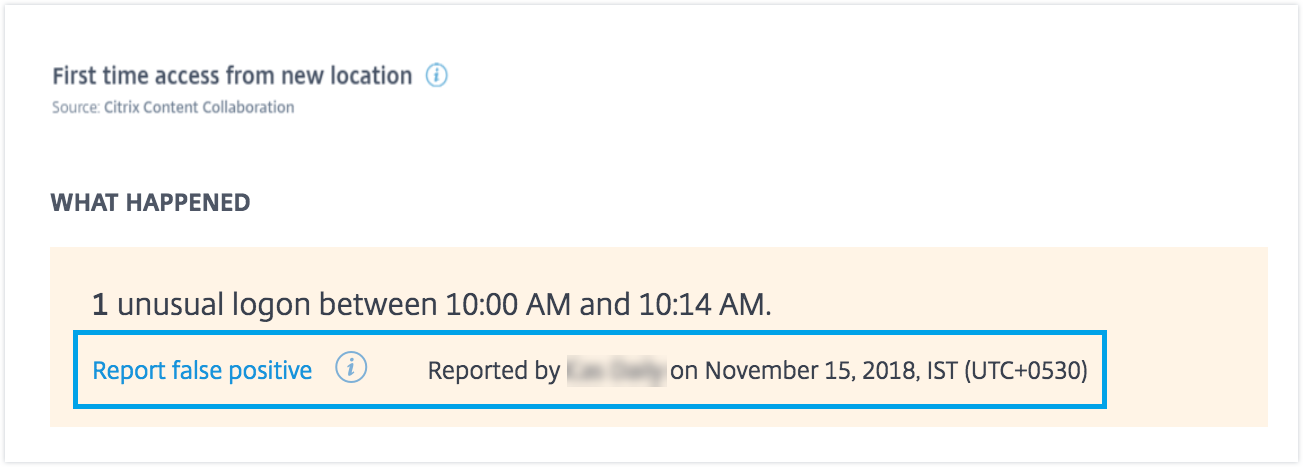
Behobene Probleme
-
Sie können eine Richtlinie nicht bearbeiten und speichern, wenn Sie über Internet Explorer 11.0 auf Citrix Analytics zugreifen.