Inicio de sesión único para la aplicación Citrix Workspace mediante Microsoft Azure como IdP
Puede configurar el inicio de sesión único (SSO) de Security Assertion Markup Language (SAML) para dispositivos ChromeOS. Utilice Microsoft Entra ID (anteriormente conocido como Azure Active Directory) como IdP de SAML y Google Admin como proveedor de servicios (SP).
Puede configurar esta función solo para usuarios administrados. Hemos agregado máquinas virtuales de Citrix al Active Directory (AD) local que se crean en Azure, como caso de uso. Si tiene máquinas virtuales basadas en AD locales en Azure y usuarios de Microsoft Entra ID, siga este artículo.
Requisitos previos
Los siguientes requisitos previos requieren privilegios de administrador:
-
Active Directory (AD)
Instale y configure un controlador de dominio activo en su configuración. Para obtener más información, consulte Instalación de AD DS mediante el Administrador del servidor. Para instalar los Servicios de dominio de Active Directory mediante el Administrador del servidor, siga los pasos del 1 al 19.
-
Entidad de certificación (CA)
Instale la CA. Para obtener más información, consulte Instalar la entidad de certificación.
Una entidad de certificación se puede instalar y configurar en cualquiera de las siguientes máquinas:
- una nueva máquina dedicada
- una máquina CA existente
- una instalación de este componente de entidad de certificación en Citrix Cloud Connector
- la máquina de Active Directory
-
Citrix Cloud y Citrix Cloud Connector
Si es nuevo en Citrix Cloud, defina una ubicación de recursos y configure los conectores. Se recomienda tener al menos dos conectores en la nube implementados en entornos de producción. Para obtener información sobre cómo instalar Citrix Cloud Connector, consulte Instalación de Cloud Connector.
-
Cuenta de administrador global en el portal de Azure
Debe ser un administrador global en Microsoft Entra ID. Este privilegio le ayuda a configurar Citrix Cloud para usar Entra ID como IdP. Para obtener información sobre los permisos que solicita Citrix Cloud al conectarse y usar Entra ID, consulte Permisos de Azure Active Directory para Citrix Cloud.
-
Servicio de autenticación federada (opcional).
Para obtener más información, consulte Habilitar el inicio de sesión único para espacios de trabajo con Citrix Federated Authentication Service.
-
Cuenta de administrador global en la consola de administración de Google
-
Aplicación Citrix Workspace
Primeros pasos
Para empezar, haga lo siguiente:
-
Una todas las máquinas al dominio antes de configurar el software instalado o los roles en ellas.
-
Instale el software Citrix Cloud Connector en la máquina correspondiente, pero no configure nada todavía.
-
Instale Citrix FAS en la máquina correspondiente, pero no configure nada todavía.
Cómo configurar Citrix Cloud para usar Azure AD como IdP
Nota:
Asegúrese de cumplir todos los requisitos previos.
-
Para conectar Entra ID a Citrix Cloud, consulte Conectar Azure Active Directory a Citrix Cloud.
-
Para agregar administradores a Citrix Cloud desde Entra ID, consulte Agregar administradores a Citrix Cloud desde Azure AD.
-
Para iniciar sesión en Citrix Cloud con Entra ID, consulte Iniciar sesión en Citrix Cloud con Azure AD.
-
Para habilitar las funciones avanzadas de Entra ID, consulte Habilitar funciones avanzadas de Azure AD.
-
Para volver a conectar con Entra ID para la aplicación actualizada, consulte Volver a conectar con Azure AD para la aplicación actualizada.
-
Para volver a conectar Entra ID, consulte Volver a conectar con Azure AD para la aplicación actualizada.
-
Para sincronizar cuentas con Entra ID Connect, consulte Sincronizar cuentas.
Se recomienda sincronizar sus cuentas de AD locales con Entra ID.
Nota:
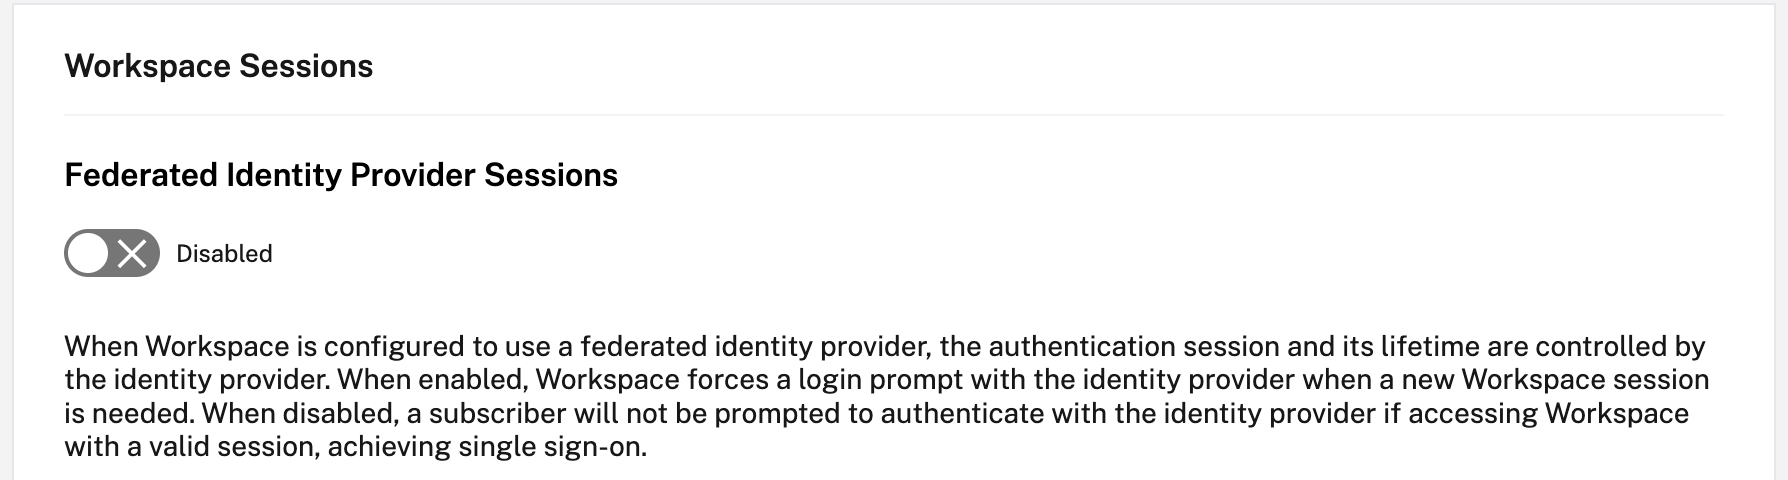
Deshabilite la solicitud de inicio de sesión para las sesiones del proveedor de identidades federado en la configuración de Citrix Workspace.
Configurar el inicio de sesión único (SSO) y el aprovisionamiento de usuarios entre Microsoft Azure y ChromeOS en el portal de Azure
Después de configurar el aprovisionamiento de SSO entre un inquilino de Microsoft Entra ID y Google para ChromeOS, los usuarios finales pueden iniciar sesión en una página de autenticación de Azure en lugar de la pantalla de inicio de sesión de Google en sus dispositivos ChromeOS.
Para obtener más información, consulte:
- El artículo de Google Configurar el inicio de sesión único (SSO) y el aprovisionamiento de usuarios entre Microsoft Azure y ChromeOS.
y
- El tutorial de Microsoft Microsoft Entra ID SSO integration with Google Cloud / G Suite Connector by Microsoft.
Para configurar el SSO en el portal de Azure:
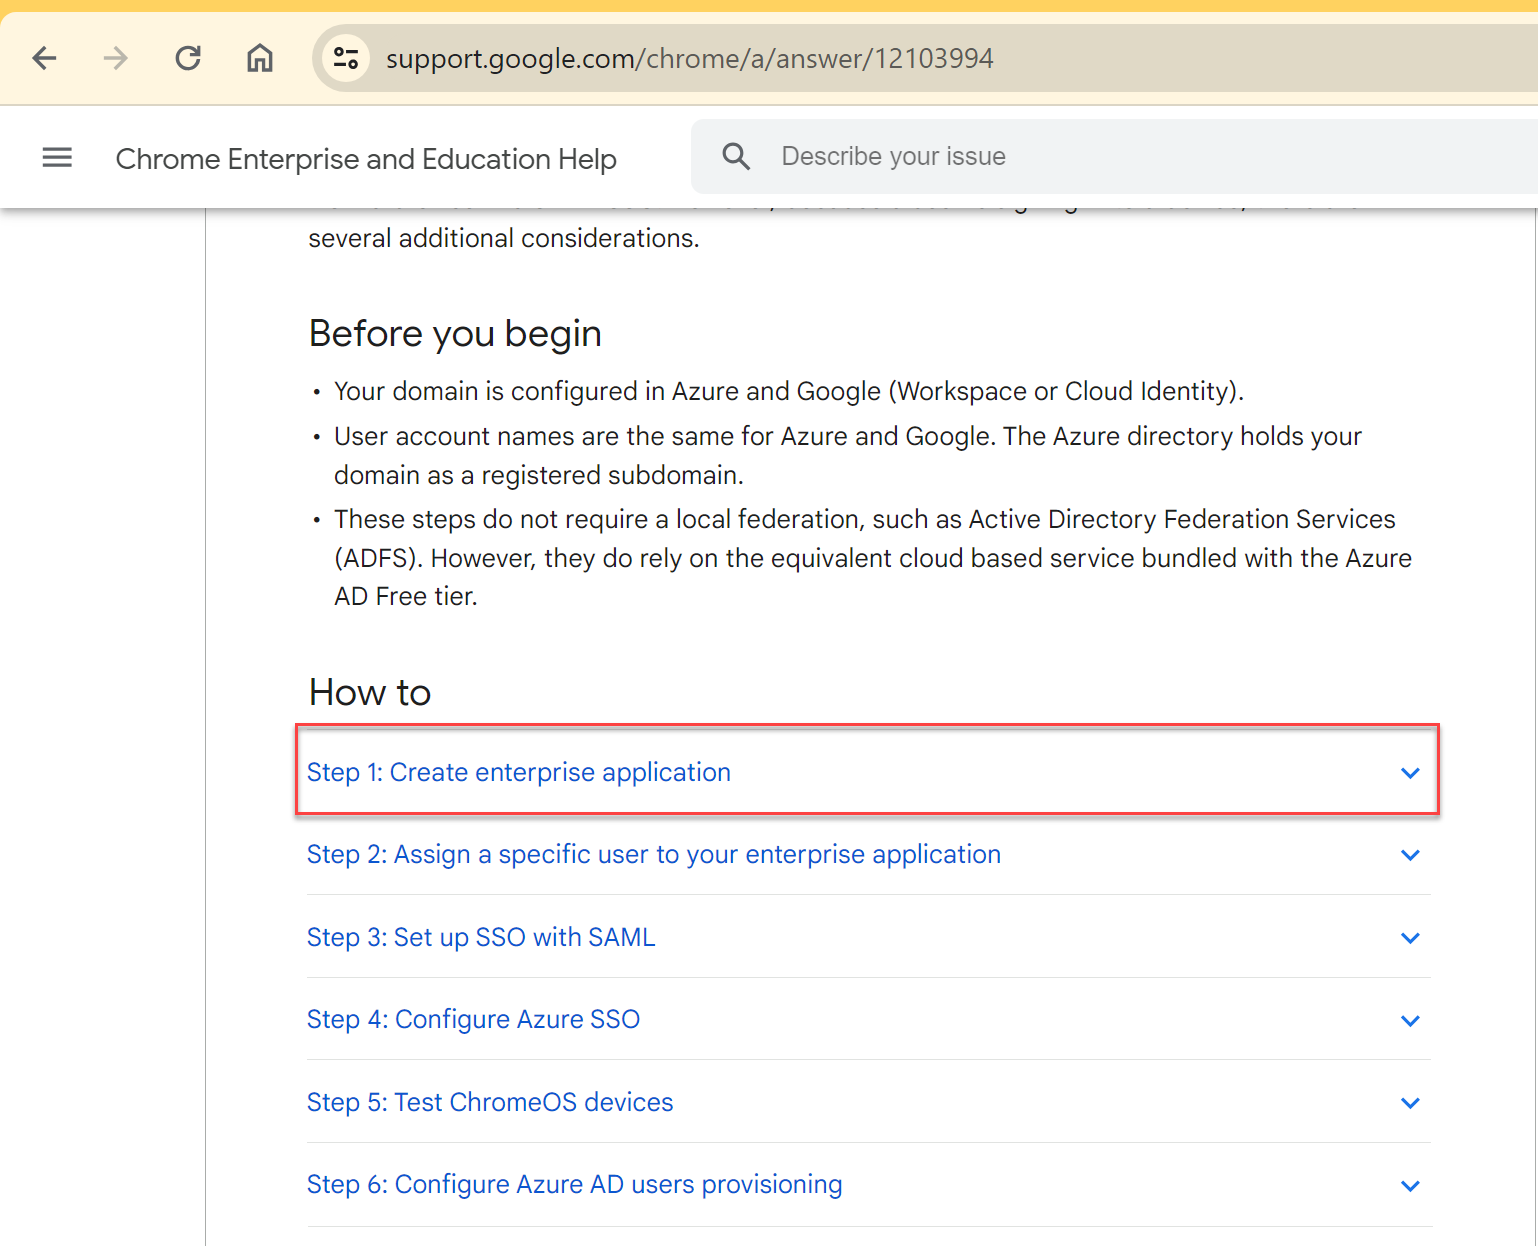
- Cree una aplicación empresarial en el portal de Microsoft Entra ID. Para obtener más información, consulte el paso 1 del artículo de Google Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
-
Asigne uno o varios usuarios a la aplicación empresarial que creó en el paso 1. Para obtener más información, consulte el paso 2 del artículo de Google Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
-
Configure el SSO con SAML. Para obtener más información, consulte el paso 3 del artículo de Google Set-up SSO and user provisioning between Microsoft Azure and ChromeOS.
Nota:
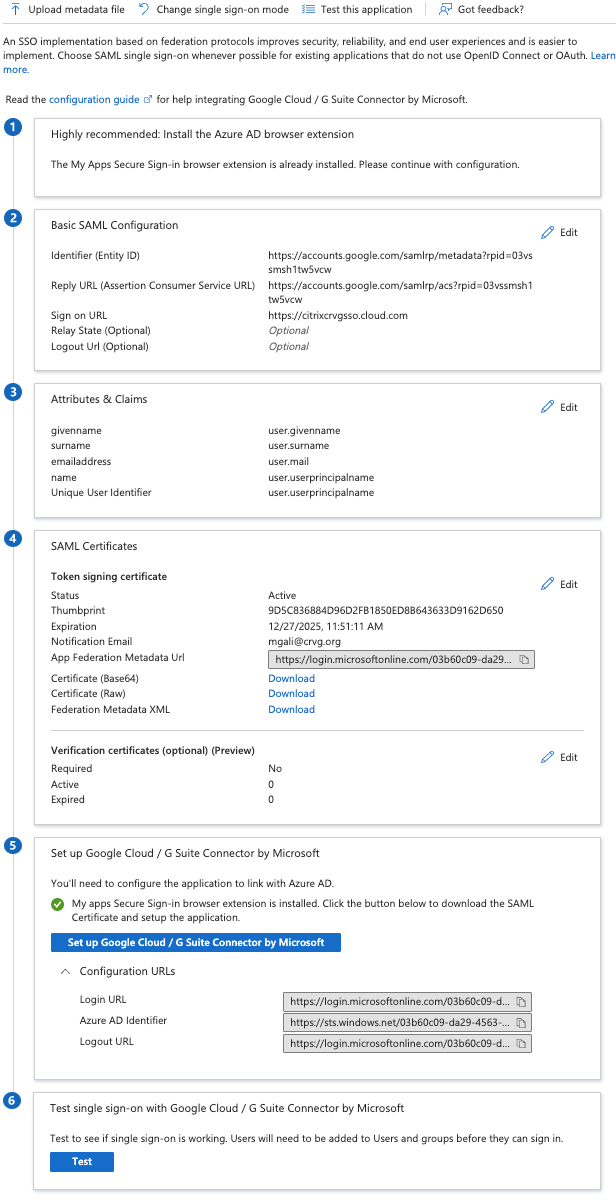
Se recomienda cambiar la configuración básica de SAML después de crear la política de SAML en la política de Google Admin.
Después de configurar las URL en el portal de Azure para el inicio de sesión único basado en SAML, la aplicación aparece de la siguiente manera.
Punto de control de validación
Cuando introduzca la URL de la tienda, debe aparecer la página de inicio de sesión del IdP de Azure. Si no tiene éxito, revise los pasos de Set-up SSO and user provisioning between Microsoft Azure and ChromeOS on the Azure Portal.
Configurar el perfil de SSO de SAML con la consola de administración de Google
- Agregue el dominio, los usuarios y cree una unidad organizativa (OU). Para obtener más información, consulte A complete guide to Google Organizational Units.
- Cree el perfil de SSO de SAML con Microsoft Entra ID como IdP. Para obtener más información, consulte Configuring SAML single sign-on (SSO) for Azure AD Users.
Punto de control de validación
Con el Chromebook, debe poder iniciar sesión en la aplicación Citrix Workspace con las credenciales de Azure. Cuando introduzca la URL de la tienda en el navegador, debe poder iniciar sesión.
Configurar el SSO para la aplicación Citrix Workspace para ChromeOS mediante la extensión SAML SSO de Chrome
Para configurar el SSO mediante la extensión SAML, haga lo siguiente:
-
Instale y configure SAML SSO para la extensión de la aplicación Chrome en dispositivos Chrome.
Para instalar la extensión, haga clic en SAML SSO para aplicaciones de Chrome.
-
La extensión recupera las cookies SAML del navegador y las proporciona a la aplicación Citrix Workspace para ChromeOS.
-
Configure la extensión con la siguiente directiva para permitir que la aplicación Citrix Workspace obtenga cookies SAML. Los siguientes son los datos JSON:
{
"whitelist": {
    "Value": [
        {
            "appId": "haiffjcadagjlijoggckpgfnoeiflnem",
            "domain": "login.microsoftonline.com"
        }
    ]
}
}
<!--NeedCopy-->
Punto de control de validación
Cuando inicie la aplicación Citrix Workspace con la tienda IdP de Azure y la extensión SSO, el inicio de sesión en la aplicación Citrix Workspace debe ser correcto.
Implementar FAS para lograr el SSO en aplicaciones y escritorios virtuales
Para lograr el SSO en aplicaciones y escritorios virtuales, puede implementar un Servicio de autenticación federada (FAS).
Nota:
Sin FAS, se le pedirá el nombre de usuario y la contraseña de Active Directory. Para obtener más información, consulte Habilitar el inicio de sesión único para espacios de trabajo con Citrix Federated Authentication Service.
Compatibilidad con el inicio de sesión único de Entra ID para VDA con credenciales de Azure AD
Anteriormente, se solicitaban credenciales a los usuarios al iniciar sesiones HDX con VDA unidos a Microsoft Entra ID porque no había soporte de SSO para VDA con credenciales de Entra ID. Esta solicitud crea desafíos para los usuarios que migran de Active Directory tradicional a Azure AD como su proveedor de identidades principal.
A partir de la versión 2511, la aplicación Citrix Workspace para ChromeOS ahora proporciona una experiencia de inicio de sesión único (SSO) sin interrupciones para los VDA con credenciales de Entra ID. Esta función elimina la necesidad de que los usuarios introduzcan credenciales al iniciar sesiones HDX con VDA unidos a Microsoft Entra ID, lo que proporciona una experiencia de autenticación optimizada.
Con esta función, los usuarios que han adoptado VDA unidos a Entra ID ahora pueden disfrutar de una autenticación sin interrupciones sin la introducción manual de credenciales para cada inicio de VDA.
Nota:
Esta función está habilitada de forma predeterminada.
Aplicabilidad
Esta función se aplica a los inicios de sesiones de aplicaciones y escritorios con VDA unidos a Entra ID puros e híbridos de la versión 2507 y posteriores con las versiones de SO especificadas.
Requisitos del sistema
Virtual Delivery Agent (VDA):
- Versión: 2507
- Tipo: Sesión única o multisesión
Identidad de la máquina VDA:
- Unido a Microsoft Entra ID
- Unido a Microsoft Entra ID híbrido
SO del host de sesión:
- Windows 11 24H2 con la vista previa de la actualización acumulativa de 2025-08 para Windows 11 versión 24H2 - KB5068221 (compilación del SO 26100.6588 y posteriores)
- SO de servidor - Compilación de vista previa 27924 y posteriores
Para obtener más información sobre el inicio de sesión único de Entra ID, consulte Inicio de sesión único de Microsoft Entra ID en la documentación de Citrix DaaS.
Limitaciones conocidas de la función
La aplicación Citrix Workspace para ChromeOS no admite el inicio de sesión único (SSO) para inicios híbridos desde el navegador porque carece de compatibilidad con ICA en memoria.
Cómo configurar
Política de administración de Google
Para dispositivos y usuarios administrados, los administradores pueden inhabilitar la función mediante la Política de administración de Google de la siguiente manera:
- Inicie sesión en la Política de administración de Google.
- Vaya a Administración de dispositivos > Administración de Chrome > Configuración de usuario.
-
Agregue las siguientes cadenas JSON al archivo
policy.txten la claveengine_settings.Nota:
También puede aplicar esta configuración a lo siguiente:
- Dispositivo > Chrome > Aplicaciones y extensiones > Usuarios y navegadores > Buscar la extensión > Política para extensiones.
- Dispositivo > Chrome > Aplicaciones y extensiones > Kioscos > Buscar la extensión > Política para extensiones.
- Dispositivo > Chrome > Aplicaciones y extensiones > Sesiones de invitado administradas > Buscar la extensión > Directiva para extensiones.
-
Asegúrese de establecer el atributo
enableAADSSOenfalse. A continuación, se muestra un ejemplo de datos JSON:{ "settings": { "Value": { "settings_version": "1.0", "engine_settings": { "features": { "enableAADSSO”: false } } } } } <!--NeedCopy--> - Guarde los cambios.
Solución de problemas
Este artículo se centra en los registros que debe recopilar cuando el SSO falla y los usuarios reciben solicitudes de credenciales inesperadas después de que se inicie su sesión.
Requisitos previos
-
Cloud Broker - 126
-
VDA - 2507
-
Aplicación Citrix Workspace para ChromeOS - 2509
-
Aplicación Citrix Workspace para ChromeOS: establezca el atributo enableAADSSO en true a partir de la aplicación Citrix Workspace para ChromeOS 2509 y versiones posteriores.
Registros para solucionar problemas de compatibilidad con el inicio de sesión único de Entra ID para VDA con la configuración de credenciales de Azure AD
Este artículo describe los registros que puede recopilar cuando el SSO falla y los usuarios reciben solicitudes de credenciales inesperadas después de que se inicie la sesión.
Para recopilar registros:
- Recopile los registros básicos de la aplicación Citrix Workspace. Para obtener más información, consulte Cómo recopilar registros.
-
Recopile los seguimientos de red para el estado de recuperación del token de MSAL:
i. Abra el navegador Chrome y vaya a
chrome://net-export/. ii. Seleccione Iniciar registro en disco y seleccione la opción Incluir bytes sin procesar (incluirá cookies y credenciales) como se muestra en la siguiente captura de pantalla. Seleccione la ubicación del archivo.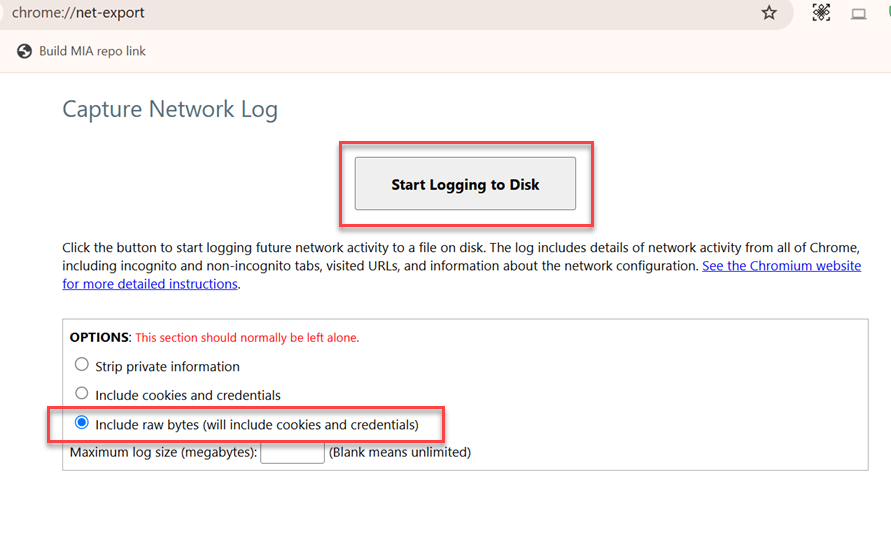
iii. Inicie una sesión de Citrix Workspace app para ChromeOS para reproducir el problema y recopilar los seguimientos. Seleccione Detener registro en
chrome://net-export/. - Recopile seguimientos de Citrix Diagnostic Facility (CDF) del VDA para todos los módulos y el seguimiento de inicio. Siga los pasos para recopilar un seguimiento CDF al inicio del sistema, ya que el SSO puede fallar incluso con una negociación de capacidades exitosa desde Citrix Workspace app.
Limitaciones conocidas
-
Citrix Workspace app para ChromeOS no admite SSO para el inicio híbrido porque carece de compatibilidad con ICA en memoria.
-
Si el inicio de la sesión tarda más de 30 segundos, el inicio de sesión de AAD SSO podría fallar y solicitar credenciales a los usuarios.
Compatibilidad con Microsoft Entra ID de inquilino único
Esta función le permite usar el inicio de sesión único (SSO) con credenciales de Microsoft Entra ID para acceder a aplicaciones y escritorios virtuales en hosts de sesión unidos a Microsoft Entra híbrido. Para configurar el SSO de VDA, use su aplicación cliente de Entra ID de inquilino único específica del cliente. Para obtener más información, consulte Inicio de sesión único de Microsoft Entra.
En este artículo
- Requisitos previos
- Primeros pasos
- Cómo configurar Citrix Cloud para usar Azure AD como IdP
- Configurar el inicio de sesión único (SSO) y el aprovisionamiento de usuarios entre Microsoft Azure y ChromeOS en el portal de Azure
- Configurar el perfil de SSO de SAML con la consola de administración de Google
- Configurar el SSO para la aplicación Citrix Workspace para ChromeOS mediante la extensión SAML SSO de Chrome
- Implementar FAS para lograr el SSO en aplicaciones y escritorios virtuales
- Compatibilidad con el inicio de sesión único de Entra ID para VDA con credenciales de Azure AD
- Compatibilidad con Microsoft Entra ID de inquilino único