IdPとしてMicrosoft Azureを使用するCitrix Workspaceアプリのシングルサインオン
ChromeOSデバイス向けにSecurity Assertion Markup Language (SAML) シングルサインオン (SSO) を構成できます。Microsoft Entra ID (旧称 Azure Active Directory) をSAML IdPとして、Google Adminをサービスプロバイダー (SP) として使用します。
この機能は、管理対象ユーザーのみに構成できます。ユースケースとして、Azure上に作成されたCitrix VMをローカルのActive Directory (AD) に追加しました。Azure上にオンプレミスADベースのVMとMicrosoft Entra IDユーザーがある場合は、この記事に従ってください。
前提条件
以下の前提条件には管理者権限が必要です。
-
アクティブディレクトリ (AD)
セットアップにActive Domain Controllerをインストールして構成します。詳細については、サーバーマネージャーを使用したAD DSのインストールを参照してください。サーバーマネージャーを使用してActive Directory Domain Servicesをインストールするには、手順1から19に従ってください。
-
証明機関 (CA)
CAをインストールします。詳細については、証明機関のインストールを参照してください。
証明機関は、以下のいずれかのマシンにインストールおよび構成できます。
- 新しい専用マシン
- 既存のCAマシン
- Citrix Cloud Connectorへのこの証明機関コンポーネントのインストール
- Active Directoryマシン
-
シトリックスクラウドおよびシトリックスクラウドコネクタ
Citrix Cloud を初めて使用する場合は、リソースの場所を定義し、コネクタを設定してください。本番環境では、少なくとも2つのクラウドコネクタを展開することをお勧めします。Citrix Cloud Connector のインストール方法については、「Cloud Connector Installation」を参照してください。
-
Azure portal のグローバル管理者アカウント
Microsoft Entra ID のグローバル管理者である必要があります。この権限は、Citrix Cloud が Entra ID を IdP として使用するように構成するのに役立ちます。Citrix Cloud が Entra ID に接続して使用する際に要求する権限については、「Azure Active Directory Permissions for Citrix Cloud」を参照してください。
-
フェデレーション認証サービス (オプション)。
詳細については、「Enable single sign-on for workspaces with Citrix Federated Authentication Service」を参照してください。
-
Google 管理コンソールのグローバル管理者アカウント
-
Citrix Workspace アプリ
はじめに
開始するには、次の手順を実行します。
-
インストールされているソフトウェアまたは役割を構成する前に、すべてのマシンをドメインに参加させます。
-
該当するマシンに Citrix Cloud Connector ソフトウェアをインストールしますが、まだ何も構成しないでください。
-
該当するマシンに Citrix FAS をインストールしますが、まだ何も構成しないでください。
Citrix Cloud で Azure AD を IdP として使用するように構成する方法
注:
すべての前提条件を満たしていることを確認してください。
-
Entra IDをCitrix Cloudに接続するには、Azure Active DirectoryをCitrix Cloudに接続するを参照してください。
-
Entra IDからCitrix Cloudに管理者を追加するには、Azure ADからCitrix Cloudに管理者を追加するを参照してください。
-
Entra IDを使用してCitrix Cloudにサインインするには、Azure ADを使用してCitrix Cloudにサインインするを参照してください。
-
高度なEntra ID機能を有効にするには、高度なAzure AD機能を有効にするを参照してください。
-
更新されたアプリのためにEntra IDに再接続するには、更新されたアプリのためにAzure ADに再接続するを参照してください。
-
Entra IDを再接続するには、更新されたアプリのためにAzure ADに再接続するを参照してください。
-
Entra ID Connectとアカウントを同期するには、アカウントを同期するを参照してください。
オンプレミスのADアカウントをEntra IDと同期することをお勧めします。
注:
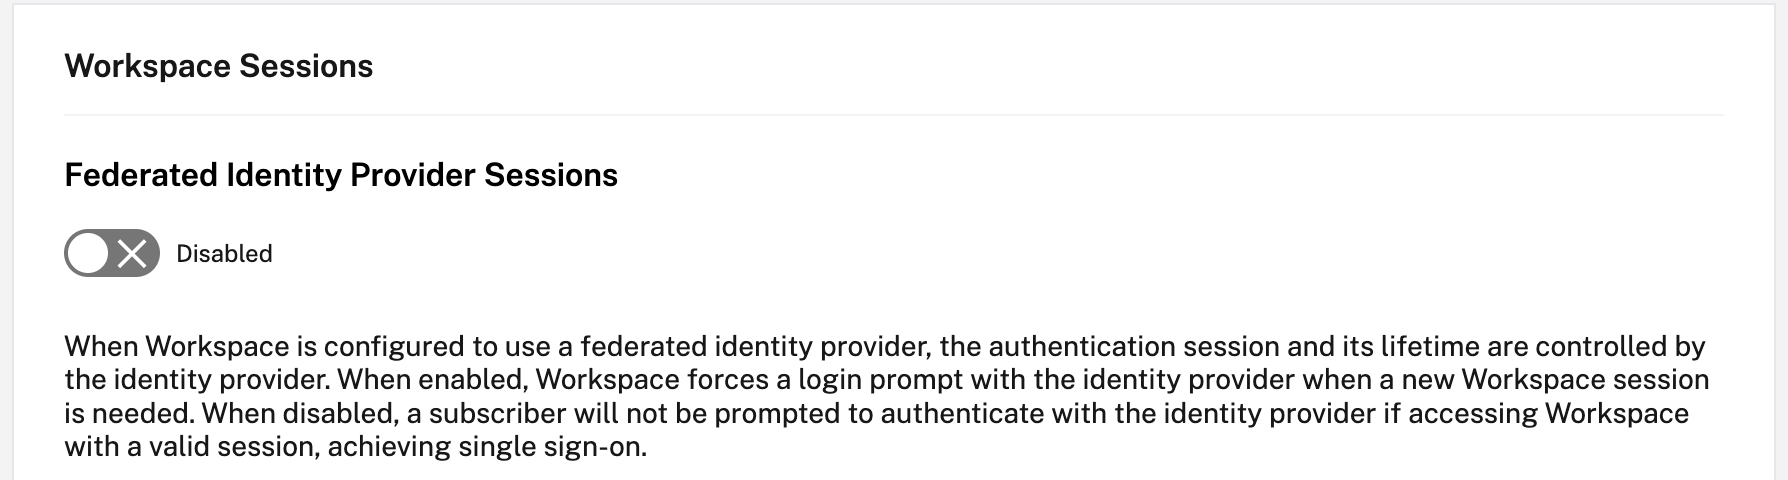
Citrix Workspace構成で、フェデレーションIDプロバイダーセッションのログインプロンプトを無効にします。
AzureポータルでMicrosoft AzureとChromeOS間のSSOおよびユーザープロビジョニングを設定する
Microsoft Entra IDテナントとChromeOS向けGoogleの間でSSOのプロビジョニングを設定すると、エンドユーザーはChromeOSデバイスでGoogleサインイン画面の代わりにAzure認証ページにサインインできます。
詳細については、以下を参照してください。
および
- Microsoft のチュートリアル Microsoft Entra ID と Google Cloud / G Suite Connector の Microsoft による SSO 統合。
Azure ポータルで SSO を設定するには:
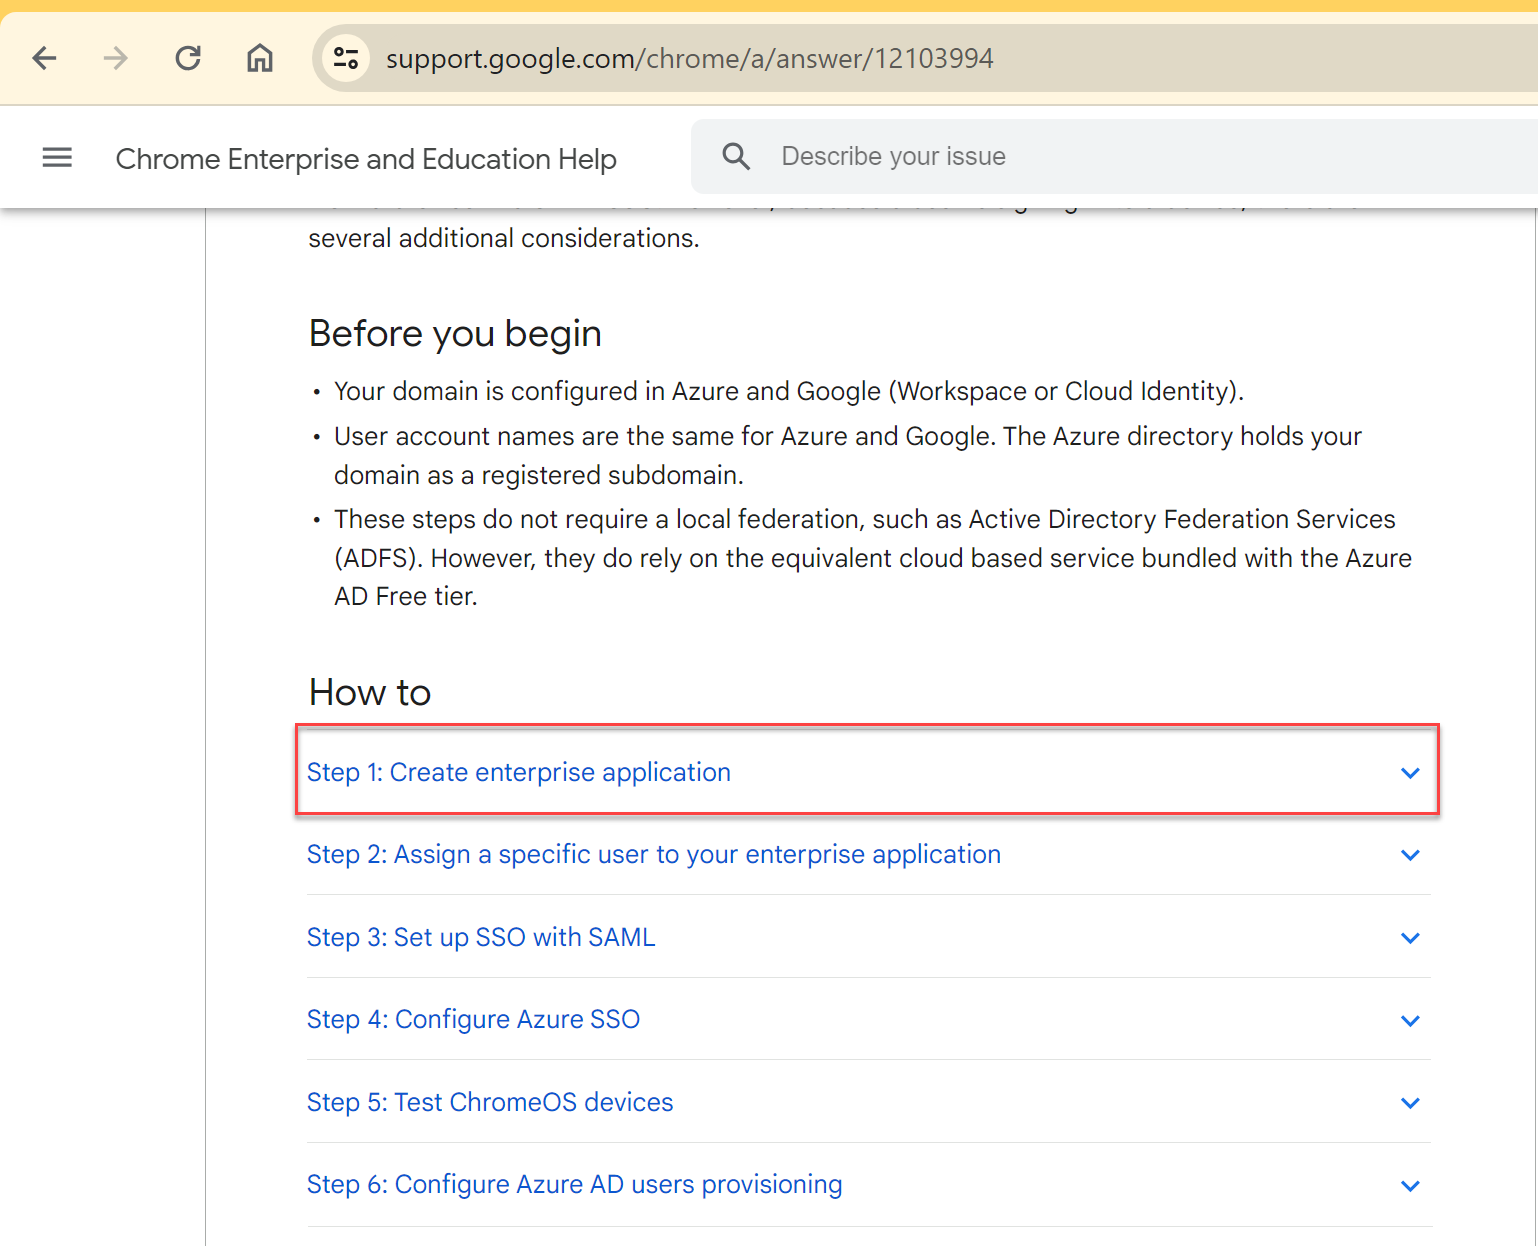
- Microsoft Entra ID ポータルでエンタープライズアプリケーションを作成します。詳細については、Google の記事「Set-up SSO and user provisioning between Microsoft Azure and ChromeOS」の手順 1 を参照してください。
-
手順 1 で作成したエンタープライズアプリケーションに、1 人または複数のユーザーを割り当てます。詳細については、Google の記事「Set-up SSO and user provisioning between Microsoft Azure and ChromeOS」の手順 2 を参照してください。
-
SAML で SSO を設定します。詳細については、Google の記事「Set-up SSO and user provisioning between Microsoft Azure and ChromeOS」の手順 3 を参照してください。
注:
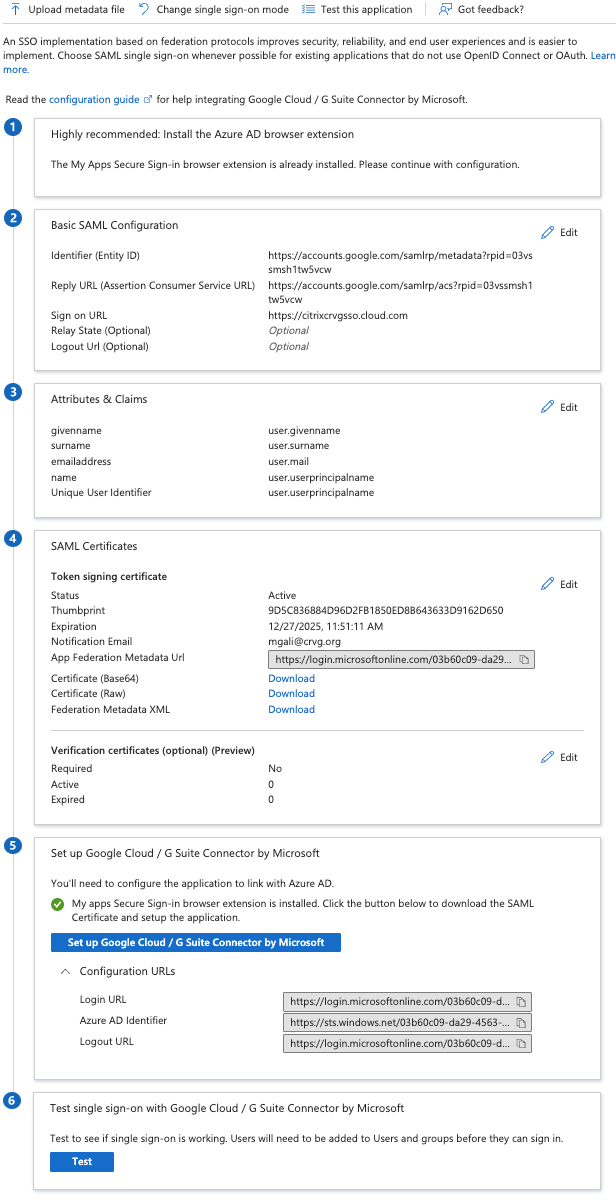
Google 管理ポリシーで SAML ポリシーを作成した後、基本 SAML 構成を変更することをお勧めします。
Azure ポータルで SAML ベースのシングルサインオンの URL を設定すると、アプリケーションは次のように表示されます。
検証チェックポイント
ストア URL を入力すると、Azure IdP のサインインページが表示されるはずです。失敗した場合は、Set-up SSO and user provisioning between Microsoft Azure and ChromeOS on the Azure Portal の手順を再確認してください。
Google 管理コンソールで SAML SSO プロファイルを構成する
- ドメインとユーザーを追加し、OU を作成します。詳細については、「A complete guide to Google Organizational Units」を参照してください。
- Microsoft Entra ID を IdP として SAML SSO プロファイルを作成します。詳細については、「Configuring SAML single sign-on (SSO) for Azure AD Users」を参照してください。
検証チェックポイント
Chromebookを使用して、Azure資格情報でCitrix Workspaceアプリにサインインできる必要があります。ブラウザにストアURLを入力すると、サインインできる必要があります。
SAML SSO Chrome拡張機能を使用してChromeOS向けCitrix WorkspaceアプリのSSOを構成する
SAML拡張機能を使用してSSOを構成するには、次の手順を実行します。
-
ChromeデバイスにChromeアプリ拡張機能用のSAML SSOをインストールして構成します。
拡張機能をインストールするには、SAML SSO for Chrome Appsをクリックします。
-
この拡張機能は、ブラウザからSAML Cookieを取得し、ChromeOS向けCitrix Workspaceアプリに提供します。
-
Citrix WorkspaceアプリがSAML Cookieを取得できるように、次のポリシーで拡張機能を構成します。以下はJSONデータです。
{
"whitelist": {
    "Value": [
        {
            "appId": "haiffjcadagjlijoggckpgfnoeiflnem",
            "domain": "login.microsoftonline.com"
        }
    ]
}
}
<!--NeedCopy-->
検証チェックポイント
Azure IdPストアとSSO拡張機能を使用してCitrix Workspaceアプリを起動すると、Citrix Workspaceアプリへのサインインが成功するはずです。
仮想アプリおよびデスクトップへのSSOを実現するためにFASを展開する
仮想アプリおよびデスクトップのSSOを実現するには、Federated Authentication Service(FAS)を展開できます。
注:
FASがない場合、Active Directoryのユーザー名とパスワードの入力を求められます。詳しくは、「Citrix Federated Authentication Serviceを使用したワークスペースのシングルサインオンの有効化」を参照してください。
Azure AD資格情報を使用したVDAのEntra IDシングルサインオンサポート
以前は、Microsoft Entra ID に参加している VDA で HDX セッションを起動する際、Entra ID 資格情報を使用した VDA の SSO サポートがなかったため、ユーザーは資格情報の入力を求められていました。このプロンプト表示は、従来の Active Directory から Azure AD を主要な ID プロバイダーとして移行するユーザーにとって課題となります。
バージョン 2511 以降、ChromeOS 用 Citrix Workspace アプリは、Entra ID 資格情報を持つ VDA に対してシームレスなシングルサインオン (SSO) エクスペリエンスを提供するようになりました。この機能により、Microsoft Entra ID に参加している VDA で HDX セッションを起動する際にユーザーが資格情報を入力する必要がなくなり、合理化された認証エクスペリエンスが提供されます。
この機能により、Entra ID に参加している VDA を採用しているユーザーは、VDA を起動するたびに手動で資格情報を入力することなく、シームレスな認証を享受できるようになります。
注:
この機能はデフォルトで有効になっています。
適用範囲
この機能は、バージョン 2507 以降の純粋な Entra ID 参加 VDA およびハイブリッド Entra ID 参加 VDA を使用したアプリおよびデスクトップセッションの起動に、指定された OS バージョンで適用されます。
システム要件
仮想配信エージェント (VDA):
- バージョン: 2507
- 種類: シングルセッションまたはマルチセッション
VDA マシン ID:
- Microsoft Entra ID 参加済み
- Microsoft Entra ID ハイブリッド参加済み
セッションホスト OS:
- Windows 11 24H2 と Windows 11 Version 24H2 用 2025-08 累積更新プログラムプレビュー - KB5068221 (OSビルド 26100.6588 以降)
- サーバーOS - プレビュービルド 27924 以降
Entra ID SSO の詳細については、Citrix DaaSドキュメントのMicrosoft Entra ID シングルサインオンを参照してください。
この機能における既知の制限事項
Citrix Workspaceアプリ for ChromeOS は、インメモリICAサポートが不足しているため、ブラウザからのハイブリッド起動に対するSSOをサポートしていません。
設定方法
Google管理ポリシー
管理対象デバイスおよびユーザーの場合、管理者はGoogle管理ポリシーを使用して、次のようにこの機能を無効にできます。
- Google管理ポリシーにサインインします。
- デバイス管理 > Chrome管理 > ユーザー設定 に移動します。
-
engine_settingsキーの下にあるpolicy.txtファイルに、次のJSON文字列を追加します。注:
この構成は以下にも適用できます。
- デバイス > Chrome > アプリと拡張機能 > ユーザーとブラウザ > 拡張機能を検索 > 拡張機能のポリシー。
- デバイス > Chrome > アプリと拡張機能 > キオスク > 拡張機能を検索 > 拡張機能のポリシー。
- デバイス > Chrome > アプリと拡張機能 > 管理対象ゲストセッション > 拡張機能を検索 > 拡張機能のポリシー.
-
enableAADSSO属性をfalseに設定していることを確認してください。以下はJSONデータの例です。{ "settings": { "Value": { "settings_version": "1.0", "engine_settings": { "features": { "enableAADSSO”: false } } } } } <!--NeedCopy--> - 変更を保存します。
トラブルシューティング
この記事では、SSOが失敗し、セッション起動後にユーザーが予期しない資格情報プロンプトを受け取った場合に収集する必要があるログに焦点を当てています。
前提条件
-
クラウドブローカー - 126
-
VDA - 2507
-
ChromeOS向け Citrix Workspace アプリ - 2509
-
Citrix Workspaceアプリ for ChromeOS - Citrix Workspaceアプリ for ChromeOS 2509以降で、属性enableAADSSOをtrueに設定します。
Azure AD資格情報を使用したVDAのEntra IDシングルサインオンサポートのセットアップをトラブルシューティングするためのログ
この記事では、SSOが失敗し、セッション起動後にユーザーが予期しない資格情報プロンプトを受け取った場合に収集できるログについて説明します。
ログを収集するには:
- 基本的なCitrix Workspaceアプリのログを収集します。詳細については、「ログの収集方法」を参照してください。
-
MSALトークン取得ステータスのネットワークトレースを収集します。
i. Chromeブラウザを開き、
chrome://net-export/に移動します。 ii. 以下のスクリーンショットに示すように、[Start Logging to Disk] を選択し、オプション [Include raw bytes (will include cookies and credentials)] を選択します。ファイルの場所を選択します。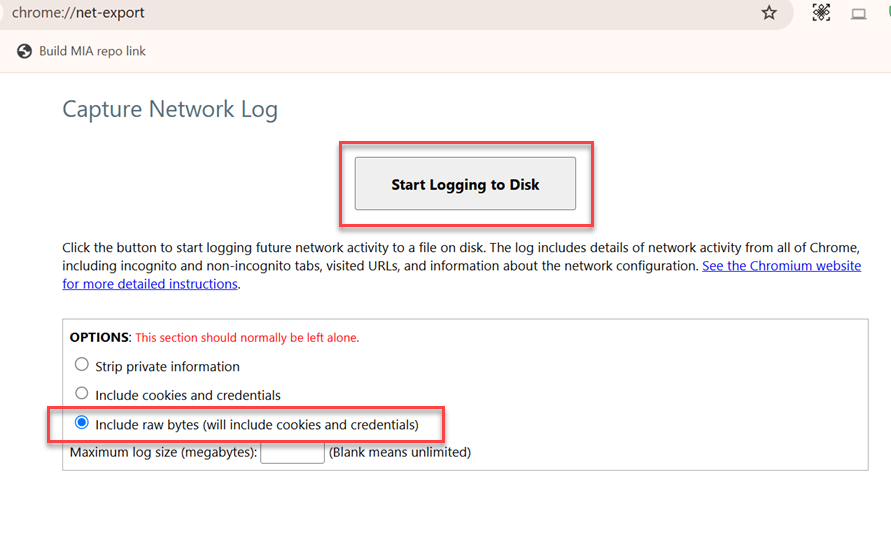
iii. Citrix Workspaceアプリ for ChromeOSセッションを開始して問題を再現し、トレースを収集します。
chrome://net-export/で [Stop logging] を選択します。 - すべてのモジュールと起動トレースについて、VDAからCitrix Diagnostic Facility (CDF) トレースを収集します。Citrix Workspaceアプリからの機能ネゴシエーションが成功した場合でもSSOが失敗する可能性があるため、システム起動時にCDFトレースを収集する手順に従ってください。
既知の制限事項
-
Citrix Workspaceアプリ for ChromeOSは、インメモリICAをサポートしていないため、ハイブリッド起動のSSOをサポートしていません。
-
セッションの起動に30秒以上かかる場合、AAD SSOログインが失敗し、ユーザーに資格情報の入力を求めるプロンプトが表示されることがあります。
シングルテナントMicrosoft Entra IDのサポート
この機能を使用すると、Microsoft Entra ID資格情報を使用してシングルサインオン (SSO) を行い、Microsoft Entraハイブリッド参加セッションホスト上の仮想アプリとデスクトップにアクセスできます。VDA SSOを構成するには、顧客固有のシングルテナントEntra IDクライアントアプリを使用します。詳細については、「Microsoft Entraシングルサインオン」を参照してください。
この記事の概要
- 前提条件
- はじめに
- Citrix Cloud で Azure AD を IdP として使用するように構成する方法
- AzureポータルでMicrosoft AzureとChromeOS間のSSOおよびユーザープロビジョニングを設定する
- Google 管理コンソールで SAML SSO プロファイルを構成する
- SAML SSO Chrome拡張機能を使用してChromeOS向けCitrix WorkspaceアプリのSSOを構成する
- 仮想アプリおよびデスクトップへのSSOを実現するためにFASを展開する
- Azure AD資格情報を使用したVDAのEntra IDシングルサインオンサポート
- シングルテナントMicrosoft Entra IDのサポート