
セキュリティキーの管理
重要:
-
この機能は、StoreFront™ 1912 LTSR CU2以降と組み合わせて使用する必要があります。
-
Secure XML機能は、Citrix ADCおよびCitrix Gatewayリリース12.1以降でのみサポートされています。
注:
Citrix Virtual Apps and Desktops™の展開は、Web Studio(Webベース)とCitrix Studio(Windowsベース)の2つの管理コンソールを使用して管理できます。この記事ではWeb Studioのみを扱います。Citrix Studioについては、Citrix Virtual Apps and Desktops 7 2212以前の同等の記事を参照してください。
この機能を使用すると、承認されたStoreFrontおよびCitrix GatewayマシンのみがDelivery Controllerと通信できるようになります。この機能を有効にすると、キーを含まないすべての要求はブロックされます。この機能を使用して、内部ネットワークからの攻撃から保護するための追加のセキュリティ層を追加します。
この機能を使用するための一般的なワークフローは次のとおりです。
-
Web Studioを有効にして、機能設定を表示します。
-
サイトの設定を構成します。
-
StoreFrontの設定を構成します。
-
Citrix ADCの設定を構成します。
サイトの設定を構成する
Web StudioまたはPowerShellを使用して、サイトのセキュリティキー設定を構成できます。
Web Studioを使用する
-
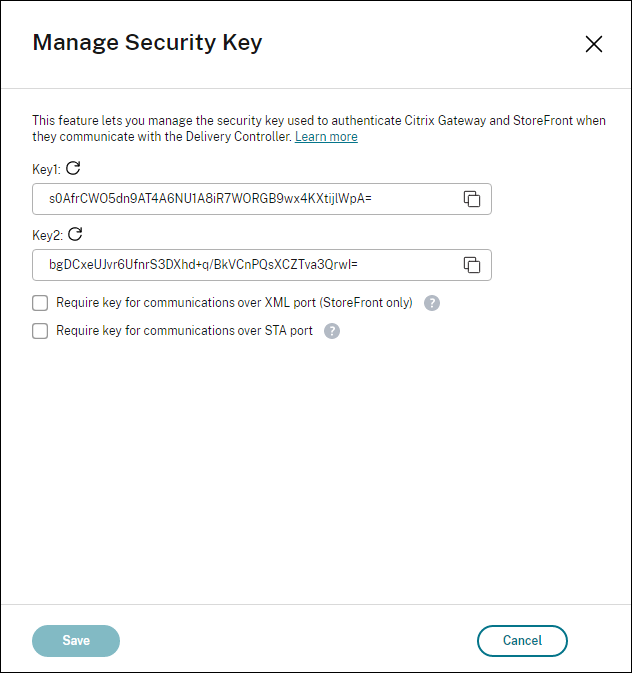
**「セキュリティキーの管理」タイルを見つけて「編集」をクリックします。「セキュリティキーの管理」**ページが表示されます。
-
更新アイコンをクリックしてキーを生成します。重要:
-
使用できるキーは2つあります。XMLポートおよびSTAポートを介した通信には、同じキーまたは異なるキーを使用できます。一度に1つのキーのみを使用することをお勧めします。未使用のキーは、キーローテーションにのみ使用されます。
-
使用中のキーを更新するために更新アイコンをクリックしないでください。クリックすると、サービスが中断されます。
-
-
通信にキーが必要な場所を選択します。
-
XMLポートを介した通信にキーを要求する(StoreFrontのみ)。選択した場合、XMLポートを介した通信を認証するためにキーが必要になります。StoreFrontはこのポートを介してCitrix Cloudと通信します。XMLポートの変更については、Knowledge Centerの記事CTX127945を参照してください。
-
STAポートを介した通信にキーを要求する。選択した場合、STAポートを介した通信を認証するためにキーが必要になります。Citrix GatewayとStoreFrontはこのポートを介してCitrix Cloudと通信します。STAポートの変更については、Knowledge Centerの記事CTX101988を参照してください。
-
-
**「保存」**をクリックして変更を適用し、ウィンドウを閉じます。
PowerShell を使用する
以下は、Web Studioの操作に相当するPowerShellの手順です。
-
Citrix Virtual Apps and Desktops Remote PowerShell SDK を実行します。
-
コマンドウィンドウで、次のコマンドを実行します。
-
Add-PSSnapIn Citrix*
-
-
キーを生成し、Key1を設定するには、次のコマンドを実行します。
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey1 <the key you generated>
-
-
以下のコマンドを実行してキーを生成し、Key2 をセットアップします。
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey2 <the key you generated>
-
-
通信の認証でキーの使用を有効にするには、以下のコマンドのいずれか、または両方を実行します。
-
XMLポート経由の通信を認証するには:
-
Set-BrokerSite -RequireXmlServiceKeyForNFuse $true
-
-
STAポート経由の通信を認証するには:
-
Set-BrokerSite -RequireXmlServiceKeyForSta $true
-
-
ガイダンスと構文については、PowerShellコマンドのヘルプを参照してください。
StoreFrontの設定を構成する
サイトの構成が完了したら、PowerShellを使用してStoreFrontの関連設定を構成する必要があります。
StoreFront サーバーで、以下の PowerShell コマンドを実行します。
$store = Get-STFStoreService -VirtualPath [Path to store]
 $farm = Get-STFStoreFarm -StoreService $store -FarmName [Resource feed name]
 Set-STFStoreFarm -Farm $farm -XMLValidationEnabled $true -XMLValidationSecret [secret]
次のパラメータに適切な値を入力します。
-
Path to store -
Resource feed name -
secret
STAポート経由の通信用にキーを構成するには、
New-STFSecureTicketAuthorityおよびSet-STFRoamingGatewayコマンドを使用します。例:
$gateway = Get-STFRoamingGateway -Name [Gateway name]
 $sta1 = New-STFSecureTicketAuthority -StaUrl [STA1 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 $sta2 = New-STFSecureTicketAuthority -StaUrl [STA2 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 Set-STFRoamingGateway -Gateway $gateway -SecureTicketAuthorityObjs $sta1,$sta2
次のパラメータに適切な値を入力します。
-
Gateway name -
STA URL -
Secret
ガイダンスと構文については、PowerShellコマンドのヘルプを参照してください。
Citrix ADCの設定を構成する
注:
Citrix ADCをゲートウェイとして使用しない限り、Citrix ADCのこの機能の構成は不要です。Citrix ADCを使用する場合は、次の手順に従います。
-
次の前提条件となる構成がすでに設定されていることを確認してください。
-
次のCitrix ADC関連のIPアドレスが構成されています。
-
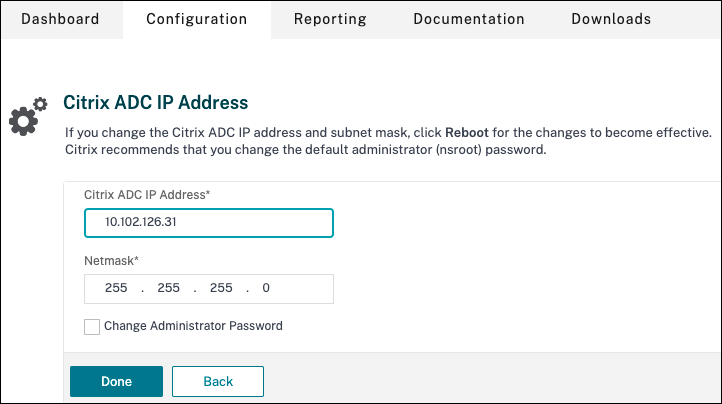
Citrix ADCコンソールにアクセスするためのCitrix ADC管理IP (NSIP) アドレス。詳細については、「NSIPアドレスの構成」を参照してください。
-
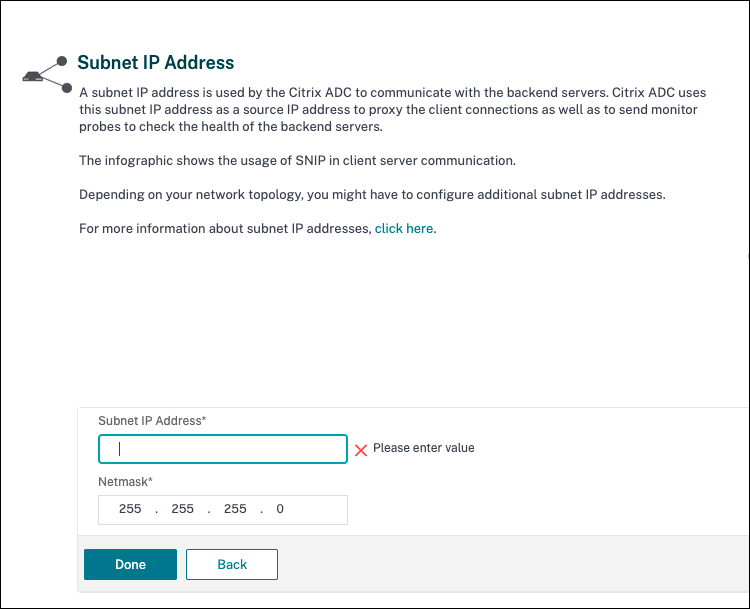
Citrix ADCアプライアンスとバックエンドサーバー間の通信を有効にするためのサブネットIP(SNIP)アドレス。詳細については、「サブネットIPアドレスの構成」を参照してください。
-
セッション起動のためにADCアプライアンスにログインするためのCitrix Gateway仮想IPアドレスとロードバランサー仮想IPアドレス。詳細については、「仮想サーバーの作成」を参照してください。
-
-
Citrix ADCアプライアンスで必要なモードと機能が有効になっています。
-
モードを有効にするには、Citrix ADC GUIで System > Settings > Configure Mode に移動します。
-
機能を有効にするには、Citrix ADC GUIで System > Settings > Configure Basic Features に移動します。
-
-
証明書関連の構成が完了しています。
-
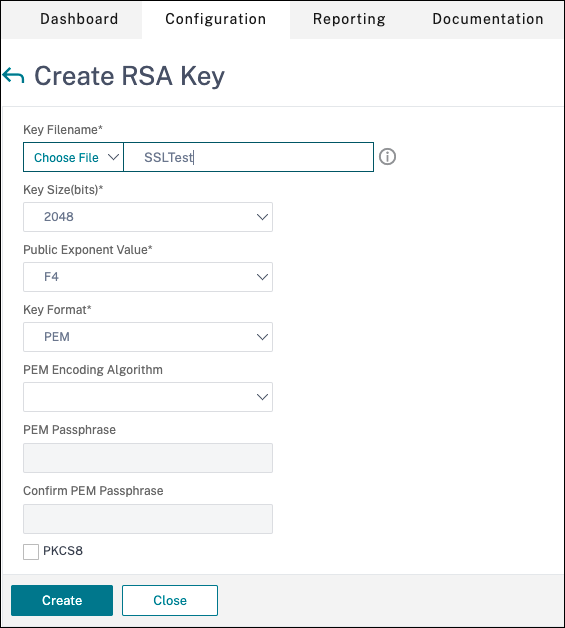
証明書署名要求(CSR)が作成されます。詳細については、「証明書の作成」を参照してください。
-
サーバー証明書、CA証明書、およびルート証明書がインストールされます。詳細については、「インストール、リンク、および更新」を参照してください。
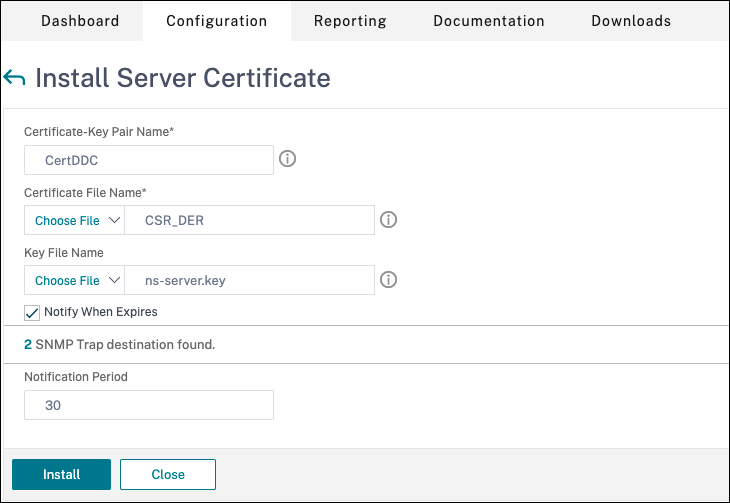
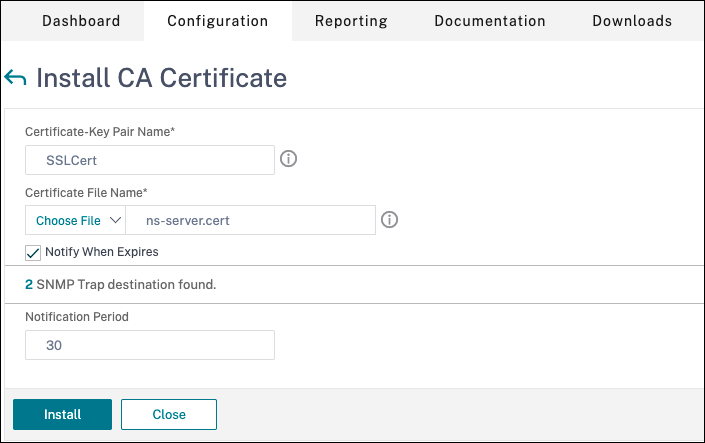
-
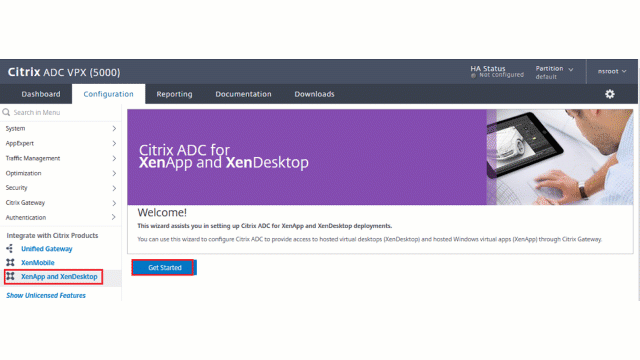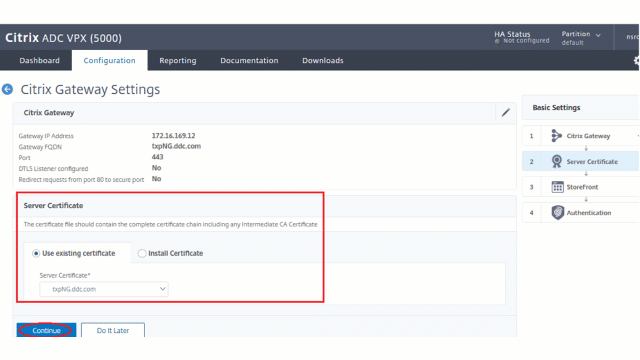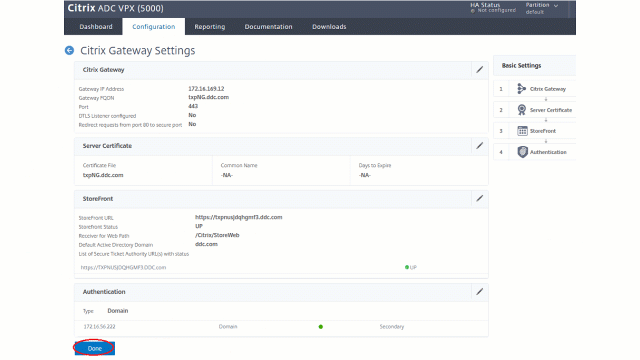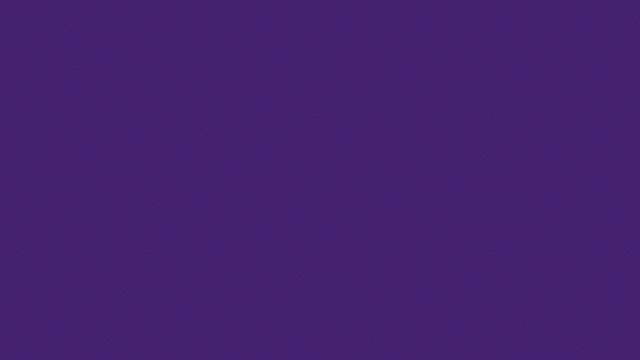
Citrix Virtual Desktops用にCitrix Gatewayが作成されました。仮想サーバーがオンラインであることを確認するには、Test STA Connectivityボタンをクリックして接続をテストします。詳細については、「Setting up Citrix ADC for Citrix Virtual Apps and Desktops」を参照してください。
-
-
-
リライトアクションを追加します。詳細については、「リライトアクションの構成」を参照してください。
-
「AppExpert > Rewrite > Actions」に移動します。
-
新しい書き換えアクションを追加するには、追加をクリックします。アクションの名前は「set Type to INSERT_HTTP_HEADER」にすることができます。
書き換えアクションの追加(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/adc-appexpert-rewrite-action.png)-
タイプで、INSERT_HTTP_HEADERを選択します。
-
ヘッダー名に「X-Citrix-XmlServiceKey」と入力します。
-
式に、引用符付きで
<XmlServiceKey1 value>を追加します。XmlServiceKey1 の値は、Desktop Delivery Controller™ の構成からコピーできます。
XMLサービスキーの値(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/xml-service-key-values.png) -
-
書き換えポリシーを追加します。詳細については、「書き換えポリシーの構成」を参照してください。
-
「AppExpert > Rewrite > Policies」に移動します。
-
新しいポリシーを追加するには、追加をクリックします。
書き換えポリシーの追加(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/adc-appexpert-rewrite-policy.png)-
アクションで、前の手順で作成したアクションを選択します。
-
式に「HTTP.REQ.IS_VALID」を追加します。
-
OKをクリックします。
-
-
負荷分散を設定します。STAサーバーごとに1つの負荷分散仮想サーバーを構成する必要があります。構成しない場合、セッションの起動に失敗します。詳細については、基本的な負荷分散のセットアップを参照してください。
-
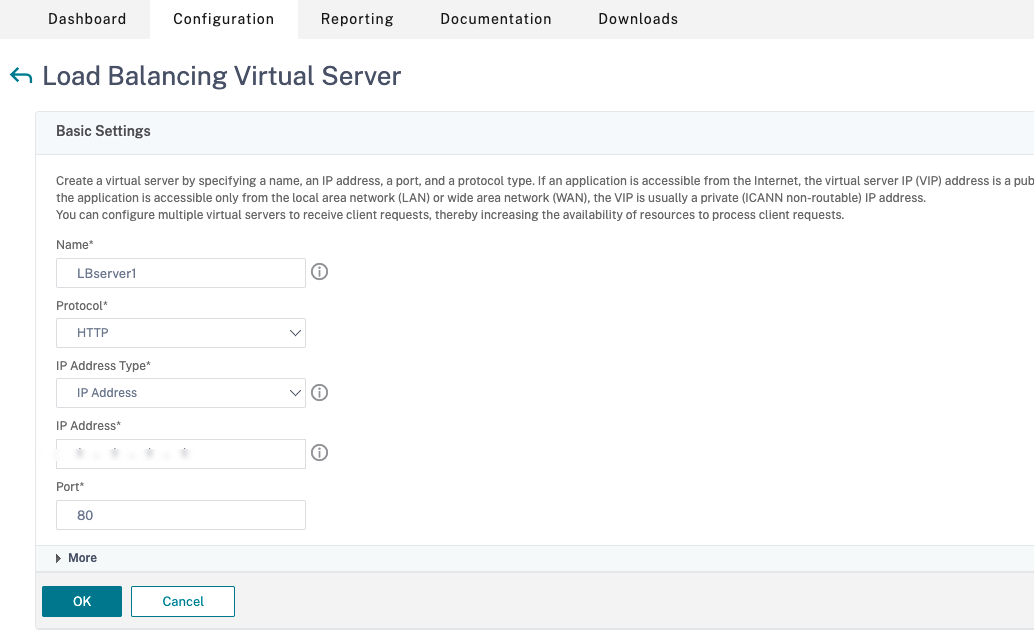
負荷分散仮想サーバーを作成します。
-
トラフィック管理 > ロードバランシング > サーバーに移動します。
-
Virtual Serversページで、Addをクリックします。
-
Protocolで、HTTPを選択します。
-
負荷分散仮想IPアドレスを追加し、Portで80を選択します。
-
OKをクリックします。
-
-
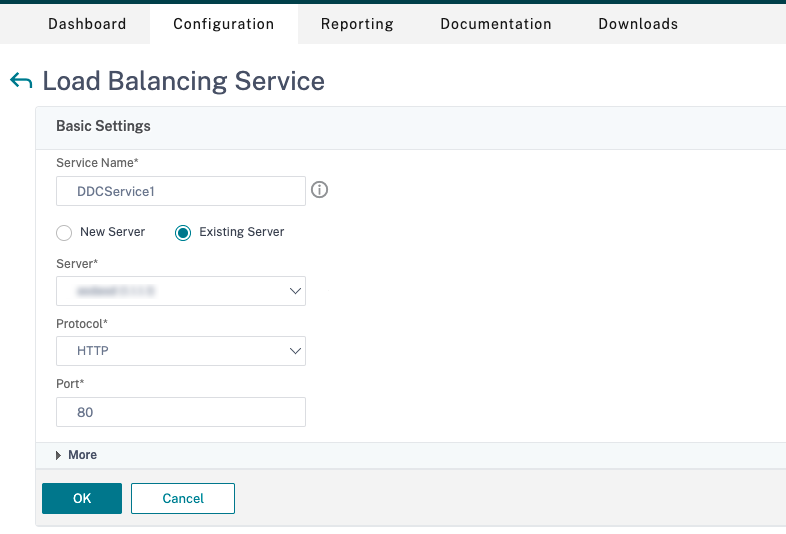
負荷分散サービスを作成します。
-
トラフィック管理 > ロードバランシング > サービスに移動します。
-
Existing Serverで、前のステップで作成した仮想サーバーを選択します。
-
ProtocolでHTTPを選択し、Portで80を選択します。
-
OKをクリックし、その後Doneをクリックします。
-
-
サービスを仮想サーバーにバインドします。
-
以前に作成した仮想サーバーを選択し、編集をクリックします。
-
サービスとサービスグループで、ロードバランシング仮想サーバーサービスバインディングなしをクリックします。
仮想サーバーにサービスをバインド(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/adc-bind-service-to-lbvserver.png)-
Service Bindingで、以前に作成したサービスを選択します。
-
バインドをクリックします。
-
-
以前に作成した書き換えポリシーを仮想サーバーにバインドします。
-
以前に作成した仮想サーバーを選択し、編集をクリックします。
-
詳細設定で、ポリシーをクリックし、次にポリシーセクションで**+**をクリックします。
書き換えポリシーをバインド(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/adc-bind-rewrite-policy.png)-
ポリシーの選択で書き換えを選択し、タイプの選択で要求を選択します。
-
続行をクリックします。
-
ポリシーの選択で、以前に作成した書き換えポリシーを選択します。
-
バインドをクリックします。
-
完了をクリックします。
-
-
必要に応じて、仮想サーバーの永続性を設定します。
-
以前に作成した仮想サーバーを選択し、編集をクリックします。
-
詳細設定で、永続性をクリックします。
永続性の設定(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/adc-lb-vserver-persistence.png)-
永続性の種類としてその他を選択します。
-
仮想サーバーによって選択されたサービスのIPアドレス(宛先IPアドレス)に基づいて永続性セッションを作成するには、DESTIPを選択します。
-
IPv4ネットマスクで、DDCと同じネットワークマスクを追加します。
-
OKをクリックします。
-
-
他の仮想サーバーについても、これらの手順を繰り返します。
-
Citrix ADCアプライアンスがCitrix Virtual Desktops™で既に構成されている場合の構成の変更点
Citrix ADCアプライアンスをCitrix Virtual Desktopsで既に構成している場合、Secure XML機能を使用するには、以下の構成変更を行う必要があります。
-
セッション起動前に、ゲートウェイのセキュリティチケット機関URLを、負荷分散仮想サーバーのFQDNを使用するように変更します。
-
TrustRequestsSentToTheXmlServicePortパラメーターがFalseに設定されていることを確認してください。デフォルトでは、TrustRequestsSentToTheXmlServicePortパラメーターはFalseに設定されています。ただし、顧客がCitrix Virtual Desktops用にCitrix ADCを既に構成している場合、TrustRequestsSentToTheXmlServicePortはTrueに設定されます。
-
Citrix ADC GUIで、構成 > Citrix製品との統合に移動し、XenApp and XenDesktop®をクリックします。
-
ゲートウェイインスタンスを選択し、編集アイコンをクリックします。既存のゲートウェイ構成を編集(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/edit-gateway-instance.png)
-
StoreFrontペインで、編集アイコンをクリックします。StoreFrontの詳細を編集(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/edit-storefront-details.png)
-
Secure Ticket Authority URLを追加します。
-
Secure XML機能が有効になっている場合、STA URLはロードバランシングサービスのURLである必要があります。
-
Secure XML機能が無効になっている場合、STA URLはSTAのURL(DDCのアドレス)である必要があり、DDC上のTrustRequestsSentToTheXmlServicePortパラメーターはTrueに設定する必要があります。
STA URLを追加(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/add-sta-urls.png) -