
スマートカードの展開
この製品バージョンおよびこのバージョンを含む混在環境では、以下の種類のスマートカード展開がサポートされています。その他の構成も動作する可能性がありますが、サポートされていません。
| タイプ | StoreFront™ 接続 |
|---|---|
| ローカルのドメイン参加済みコンピューター | 直接接続 |
| ドメイン参加済みコンピューターからのリモートアクセス | Citrix Gateway 経由で接続 |
| ドメインに参加していないコンピューター | 直接接続 |
| ドメインに参加していないコンピューターからのリモートアクセス | Citrix Gateway 経由で接続 |
| ドメインに参加していないコンピューターおよびシンクライアントがDesktop Applianceサイトにアクセス | Desktop Applianceサイト経由で接続 |
| XenApp® Services URL を介してStoreFrontにアクセスするドメイン参加済みコンピューターおよびシンクライアント | XenApp Services URL 経由で接続 |
展開タイプは、スマートカードリーダーが接続されているユーザーデバイスの特性によって定義されます。
-
デバイスがドメイン参加済みか、非ドメイン参加済みか。
-
デバイスがStoreFrontにどのように接続されているか。
-
仮想デスクトップとアプリケーションを表示するためにどのソフトウェアが使用されているか。
さらに、Microsoft WordやMicrosoft Excelなどのスマートカード対応アプリケーションをこれらの展開で使用できます。これらのアプリケーションを使用すると、ユーザーはドキュメントにデジタル署名したり、暗号化したりできます。
バイモーダル認証
これらの展開のそれぞれにおいて可能な場合、Receiverはスマートカードの使用とユーザー名およびパスワードの入力の選択肢をユーザーに提供することで、バイモーダル認証をサポートします。これは、スマートカードが使用できない場合(たとえば、ユーザーが自宅に忘れた場合やログオン証明書が期限切れになった場合)に役立ちます。
非ドメイン参加デバイスのユーザーはReceiver for Windowsに直接ログオンするため、ユーザーが明示的な認証にフォールバックできるようにすることができます。バイモーダル認証を構成すると、ユーザーは最初にスマートカードとPINを使用してログオンするように求められますが、スマートカードに問題が発生した場合は明示的な認証を選択するオプションがあります。
Citrix Gatewayを展開する場合、ユーザーはデバイスにログオンし、Receiver for WindowsによってCitrix Gatewayへの認証を求められます。これは、ドメイン参加済みデバイスと非ドメイン参加済みデバイスの両方に適用されます。ユーザーは、スマートカードとPIN、または明示的な資格情報を使用してCitrix Gatewayにログオンできます。これにより、Citrix Gatewayログオンに対してバイモーダル認証をユーザーに提供できます。Citrix GatewayからStoreFrontへのパススルー認証を構成し、スマートカードユーザーの資格情報検証をCitrix Gatewayに委任することで、ユーザーはStoreFrontにサイレント認証されます。
複数のActive Directoryフォレストに関する考慮事項
Citrix環境では、スマートカードは単一のフォレスト内でサポートされます。フォレストをまたがるスマートカードログオンには、すべてのユーザーアカウントへの直接的な双方向フォレスト信頼が必要です。スマートカードを含むより複雑なマルチフォレスト展開(つまり、信頼が一方通行であるか、異なるタイプである場合)はサポートされていません。
リモートデスクトップを含むCitrix環境でスマートカードを使用できます。この機能は、ローカル(スマートカードが接続されているユーザーデバイス上)またはリモート(ユーザーデバイスが接続するリモートデスクトップ上)にインストールできます。
スマートカード取り外しポリシー
製品に設定されているスマートカード取り外しポリシーは、セッション中にリーダーからスマートカードを取り外した場合に何が起こるかを決定します。スマートカード取り外しポリシーは、Windowsオペレーティングシステムを介して構成および処理されます。
| ポリシー設定 | デスクトップの動作 |
|---|---|
| 何もしない | 何もしない。 |
| ワークステーションをロックする | デスクトップセッションが切断され、仮想デスクトップがロックされます。 |
| 強制ログオフ | ユーザーは強制的にログオフされます。ネットワーク接続が失われ、この設定が有効になっている場合、セッションがログオフされ、ユーザーはデータを失う可能性があります。 |
| リモートターミナルサービスセッションの場合に切断する | セッションが切断され、仮想デスクトップがロックされます。 |
証明書失効チェック
証明書失効チェックが有効になっていて、ユーザーが無効な証明書を含むスマートカードをカードリーダーに挿入した場合、ユーザーは認証できず、その証明書に関連するデスクトップまたはアプリケーションにアクセスできません。たとえば、無効な証明書がメールの復号化に使用されている場合、メールは暗号化されたままになります。認証に使用されるものなど、カード上の他の証明書がまだ有効な場合、それらの機能はアクティブなままです。
展開例:ドメイン参加済みコンピューター
この展開では、Desktop Viewer を実行し、StoreFront に直接接続するドメイン参加済みユーザーデバイスを使用します。
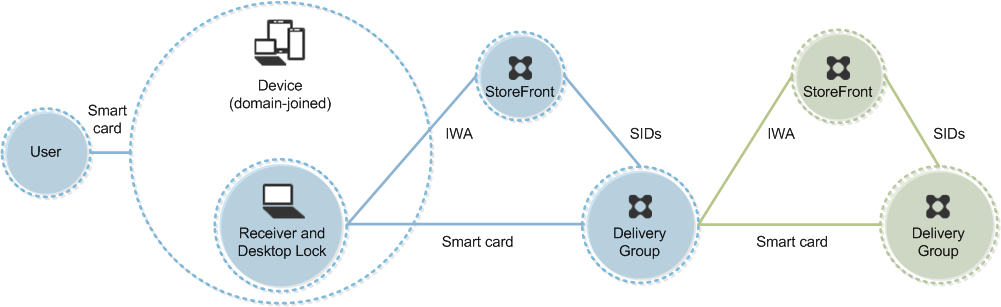
ユーザーはスマートカードとPINを使用してデバイスにログオンします。Receiver は、統合Windows認証 (IWA) を使用してユーザーをStoreFrontサーバーに認証します。StoreFront は、ユーザーセキュリティ識別子 (SID) を Citrix Virtual Apps または Citrix Virtual Desktops に渡します。ユーザーが仮想デスクトップまたはアプリケーションを起動すると、Receiver でシングルサインオン機能が構成されているため、PIN の再入力を求められることはありません。
この展開は、2番目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiver は、2番目のStoreFrontサーバーに認証します。この2番目の接続には、任意の認証方法を使用できます。最初のホップで示された構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。
展開例: ドメイン参加済みコンピューターからのリモートアクセス
この展開では、Desktop Viewer を実行し、Citrix Gateway/Access Gateway を介して StoreFront に接続するドメイン参加済みユーザーデバイスが関与します。
展開例: ドメイン参加済みコンピューターからのリモートアクセス(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/smartcard2_1.png)
ユーザーはスマートカードとPINを使用してデバイスにログオンし、その後Citrix Gateway/Access Gatewayに再度ログオンします。この2回目のログオンは、Receiverがこの展開でバイモーダル認証を許可しているため、スマートカードとPIN、またはユーザー名とパスワードのいずれかで行うことができます。
ユーザーはStoreFrontに自動的にログオンし、StoreFrontはユーザーセキュリティ識別子(SID)をCitrix Virtual Apps™またはCitrix Virtual Desktopsに渡します。ユーザーが仮想デスクトップまたはアプリケーションを起動しても、Receiverでシングルサインオン機能が構成されているため、PINの再入力を求められることはありません。
この展開は、2台目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiverは、2台目のStoreFrontサーバーに対して認証を行います。この2番目の接続には、任意の認証方法を使用できます。最初のホップで示された構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。
展開例: ドメイン非参加コンピューター
この展開では、Desktop Viewer を実行し、StoreFront に直接接続するドメイン非参加ユーザーデバイスが関与します。
展開例: ドメイン非参加コンピューター(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/smartcard3_1.png)
ユーザーはデバイスにログオンします。通常、ユーザーはユーザー名とパスワードを入力しますが、デバイスがドメインに参加していないため、このログオンの資格情報はオプションです。この展開ではバイモーダル認証が可能であるため、ReceiverはユーザーにスマートカードとPIN、またはユーザー名とパスワードのいずれかを要求します。その後、ReceiverはStorefrontに対して認証を行います。
StoreFrontはユーザーセキュリティ識別子(SID)をCitrix Virtual AppsまたはCitrix Virtual Desktopsに渡します。ユーザーが仮想デスクトップまたはアプリケーションを起動すると、この展開ではシングルサインオン機能が利用できないため、PINの再入力を求められます。
この展開は、2台目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiverは、2台目のStoreFrontサーバーに対して認証を行います。この2番目の接続には、任意の認証方法を使用できます。最初のホップで示された構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。
展開例: ドメイン非参加コンピューターからのリモートアクセス
この展開では、Desktop Viewer を実行し、StoreFront に直接接続するドメイン非参加ユーザーデバイスが関与します。
展開例: ドメイン非参加コンピューターからのリモートアクセス(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/smartcard4_1.png)
ユーザーがデバイスにログオンします。通常、ユーザーはユーザー名とパスワードを入力しますが、デバイスがドメインに参加していないため、このログオンの資格情報はオプションです。この展開ではバイモーダル認証が可能なため、ReceiverはスマートカードとPIN、またはユーザー名とパスワードのいずれかをユーザーに要求します。その後、ReceiverはStorefrontに対して認証を行います。
StoreFrontはユーザーセキュリティ識別子(SID)をCitrix Virtual AppsまたはCitrix Virtual Desktopsに渡します。ユーザーが仮想デスクトップまたはアプリケーションを起動すると、この展開ではシングルサインオン機能が利用できないため、ユーザーは再度PINを要求されます。
この展開は、2番目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiverは、2番目のStoreFrontサーバーに対して認証を行います。この2番目の接続には、任意の認証方法を使用できます。最初のホップに示されている構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。
展開例:ドメインに参加していないコンピューターとシンクライアントがDesktop Applianceサイトにアクセスする場合
この展開には、Desktop Lockを実行し、Desktop Applianceサイトを介してStoreFrontに接続する可能性のある、ドメインに参加していないユーザーデバイスが含まれます。
Desktop Lockは、Citrix Virtual Apps、Citrix Virtual Desktops、およびVDI-in-a-Boxとともにリリースされる個別のコンポーネントです。これはDesktop Viewerの代替であり、主に再利用されたWindowsコンピューターとWindowsシンクライアント向けに設計されています。Desktop Lockは、これらのユーザーデバイスのWindowsシェルとタスクマネージャーを置き換え、ユーザーが基盤となるデバイスにアクセスするのを防ぎます。Desktop Lockを使用すると、ユーザーはWindows Server MachineデスクトップとWindows Desktop Machineデスクトップにアクセスできます。Desktop Lockのインストールはオプションです。
展開例:ドメインに参加していないコンピューターとシンクライアントがDesktop Applianceサイトにアクセスする場合(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/smartcard5_1.png)
ユーザーはスマートカードを使用してデバイスにログオンします。デバイスでDesktop Lockが実行されている場合、デバイスはキオスクモードで実行されているInternet Explorerを介してDesktop Applianceサイトを起動するように構成されています。サイト上のActiveXコントロールがユーザーにPINを要求し、それをStoreFrontに送信します。StoreFrontはユーザーセキュリティ識別子(SID)をCitrix Virtual AppsまたはCitrix Virtual Desktopsに渡します。割り当てられたデスクトップグループのアルファベット順リストで最初に利用可能なデスクトップが起動します。
この展開は、2番目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiverは、2番目のStoreFrontサーバーに対して認証を行います。この2番目の接続には、任意の認証方法を使用できます。最初のホップに示されている構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。
展開例:ドメインに参加しているコンピューターとシンクライアントがXenApp Services URLを介してStoreFrontにアクセスする場合
この展開には、Desktop Lockを実行し、XenApp Services URLを介してStoreFrontに接続するドメインに参加しているユーザーデバイスが含まれます。
Desktop Lockは、Citrix Virtual Apps、Citrix Virtual Desktops、およびVDI-in-a-Boxとともにリリースされる個別のコンポーネントです。これはDesktop Viewerの代替であり、主に再利用されたWindowsコンピューターとWindowsシンクライアント向けに設計されています。Desktop Lockは、これらのユーザーデバイスのWindowsシェルとタスクマネージャーを置き換え、ユーザーが基盤となるデバイスにアクセスするのを防ぎます。Desktop Lockを使用すると、ユーザーはWindows Server MachineデスクトップとWindows Desktop Machineデスクトップにアクセスできます。Desktop Lockのインストールはオプションです。
展開例:ドメインに参加しているコンピューターとシンクライアントがXenApp Services URLを介してStoreFrontにアクセスする場合(/en-us/citrix-virtual-apps-desktops/2402-ltsr/media/smartcard6.png)
ユーザーはスマートカードとPINを使用してデバイスにログオンします。デバイスでDesktop Lockが実行されている場合、統合Windows認証(IWA)を使用してユーザーをStorefrontサーバーに認証します。StoreFrontはユーザーセキュリティ識別子(SID)をCitrix Virtual AppsまたはCitrix Virtual Desktopsに渡します。ユーザーが仮想デスクトップを起動すると、Receiverでシングルサインオン機能が構成されているため、ユーザーは再度PINを要求されません。
この展開は、2番目のStoreFrontサーバーとアプリケーションをホストするサーバーを追加することで、ダブルホップに拡張できます。仮想デスクトップからのReceiverは、2番目のStoreFrontサーバーに対して認証を行います。この2番目の接続には、任意の認証方法を使用できます。最初のホップに示されている構成は、2番目のホップで再利用することも、2番目のホップでのみ使用することもできます。