Intégration de Microsoft Sentinel
Les exportations de données Kafka dans Citrix® Monitor peuvent diffuser les événements Secure Private Access (SPA) et Device Posture Service (DPS) vers Microsoft Sentinel via Logstash. L’application Citrix SPA Sentinel dans le hub de contenu Microsoft Sentinel fournit le connecteur de données et les informations de connexion dont Logstash a besoin pour transférer les événements.
Pour l’intégration avec Microsoft Sentinel, installez la solution Citrix SPA Sentinel App à partir du hub de contenu et configurez Logstash, comme décrit dans les sections suivantes.
Prérequis
- Un espace de travail Microsoft Sentinel et l’autorisation d’installer une solution à partir du hub de contenu.
- Un hôte Logstash exécutant une version de Logstash prise en charge par le plug-in de sortie Microsoft Sentinel. Pour les versions prises en charge, consultez Prérequis du plug-in Logstash.
-
Assurez-vous que les points de terminaison du broker des exportations de données Kafka pour votre région figurent dans la liste d’autorisation de votre réseau :
Point de terminaison Région des États-Unis Région de l’Union européenne Région Asie-Pacifique Sud Brokers Kafka casnb-0.citrix.com:9094casnb-eu-0.citrix.com:9094casnb-aps-0.citrix.com:9094casnb-1.citrix.com:9094casnb-eu-1.citrix.com:9094casnb-aps-1.citrix.com:9094casnb-2.citrix.com:9094casnb-eu-2.citrix.com:9094casnb-aps-2.citrix.com:9094casnb-3.citrix.com:9094Pour valider la connectivité réseau à un broker Kafka, exécutez les commandes suivantes dans votre environnement et confirmez qu’elles réussissent. Remplacez le point de terminaison par un broker pour votre région.
 telnet casnb-0.citrix.com 9094
 openssl s_client -tls1_3 -connect casnb-0.citrix.com:9094 -showcerts < /dev/null
 <!--NeedCopy-->
Installer l’application Citrix SPA Sentinel
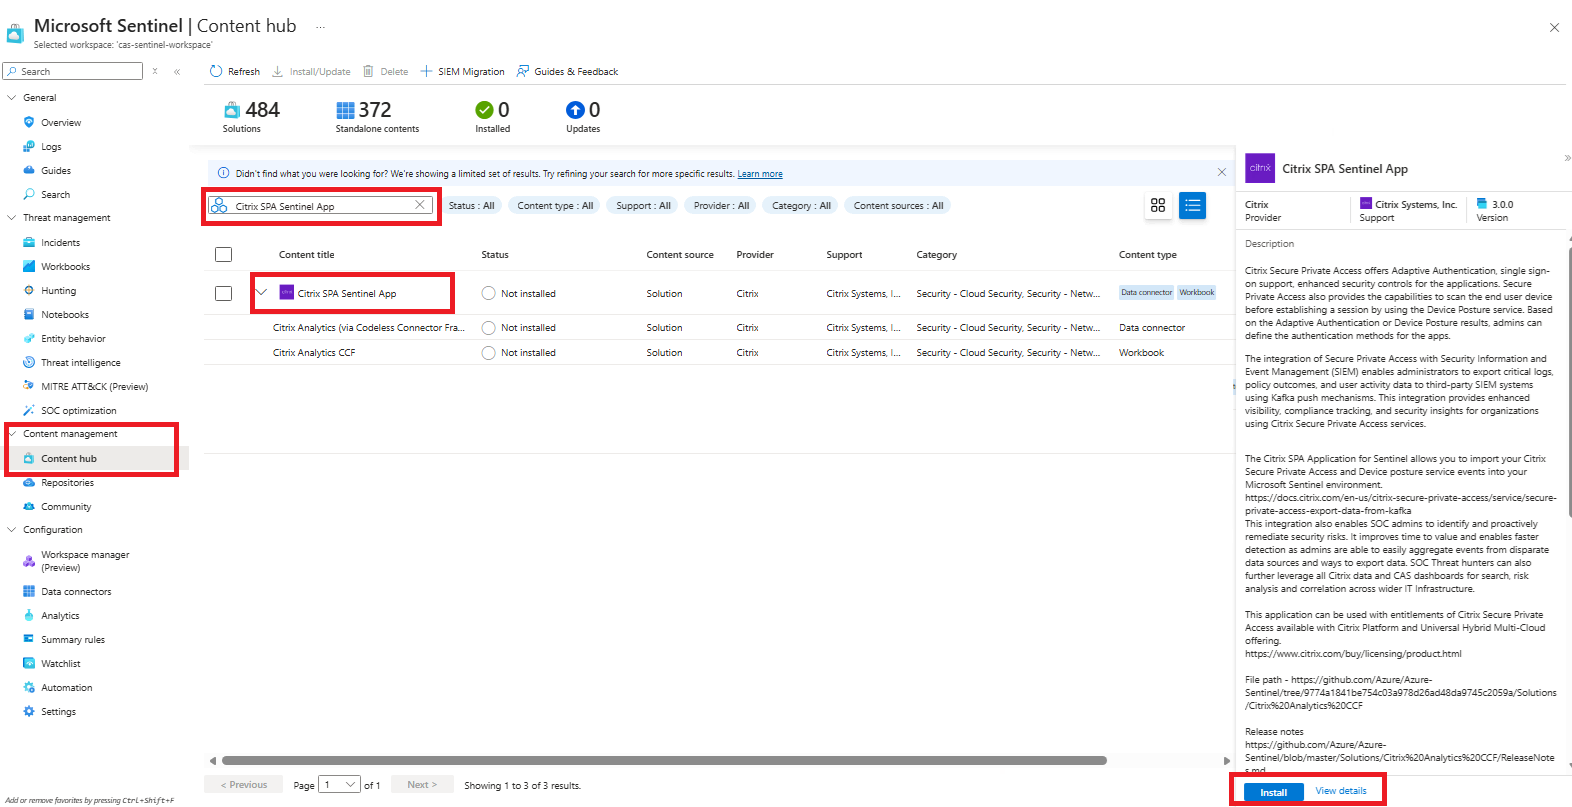
- Dans le portail Azure, ouvrez Microsoft Sentinel et sélectionnez votre espace de travail.
- Sous Gestion du contenu, cliquez sur Centre de contenu.
-
Recherchez Citrix SPA Sentinel App et cliquez sur Installer.
-
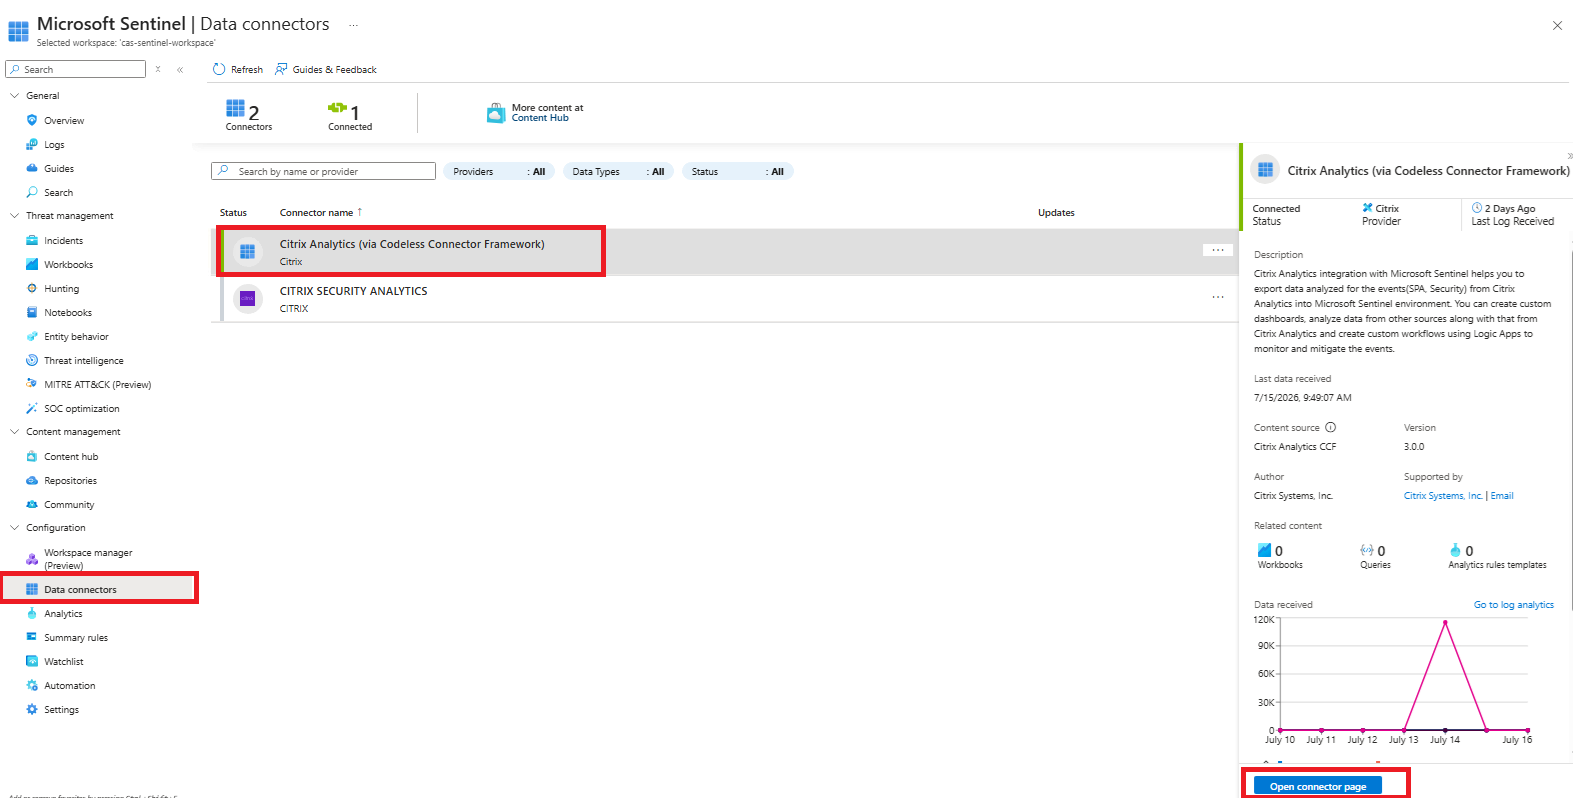
Accédez à Configuration > Connecteurs de données et ouvrez le connecteur de données fourni avec la solution. Cliquez sur Ouvrir la page du connecteur.
-
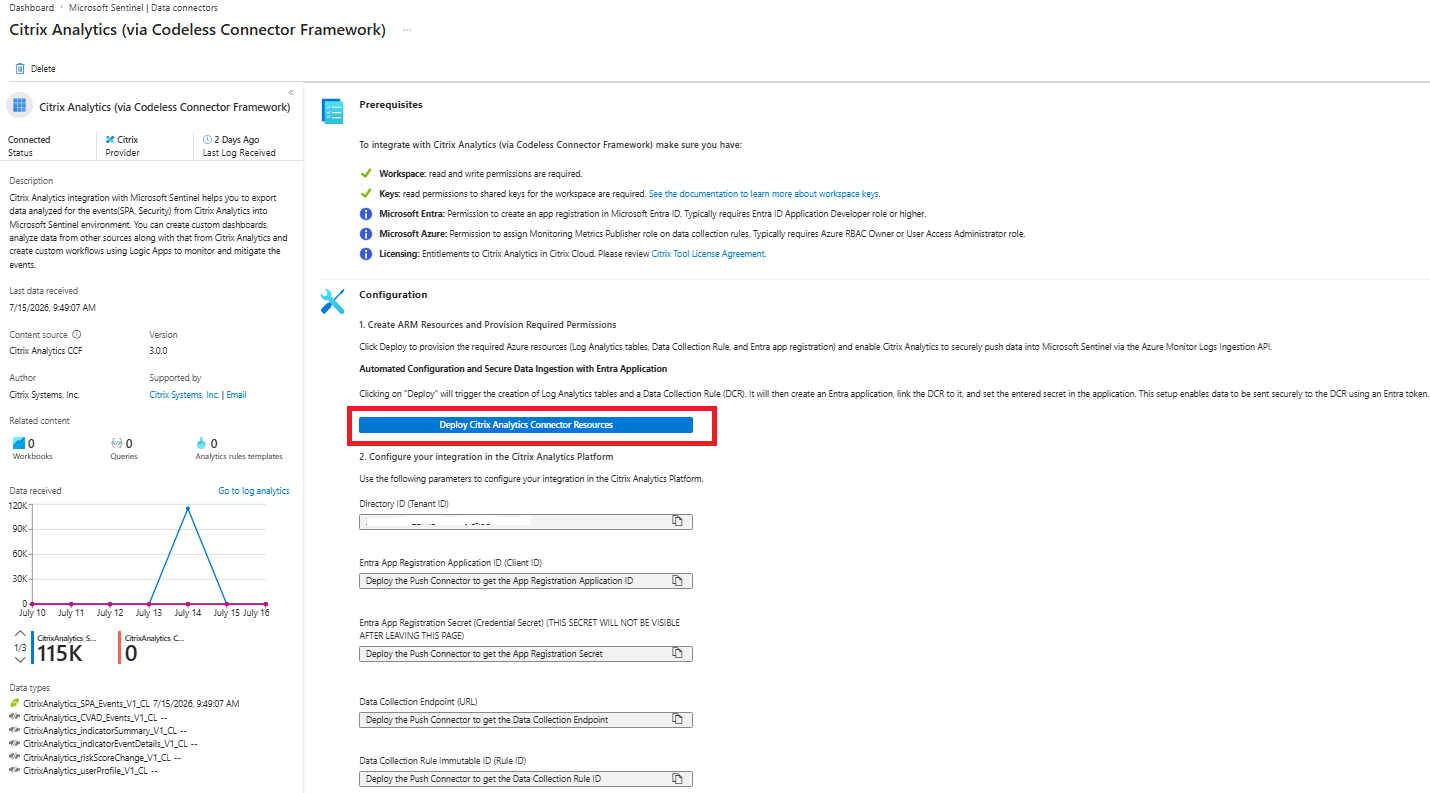
Déployez les ressources du connecteur, y compris la règle de collecte de données (DCR) et l’application Microsoft Entra utilisée pour l’authentification. Une fois le déploiement terminé, gardez les informations de connexion affichées sur la page du connecteur de données ouvertes — vous les collerez dans la configuration Logstash à l’étape suivante.
Remarque :
Pour des raisons de sécurité, le secret d’enregistrement de l’application Entra n’est affiché qu’une seule fois. Il n’est plus visible après avoir quitté ou actualisé la page du connecteur de données. Pendant le déploiement des ressources, copiez et enregistrez le secret dès qu’il apparaît. Si le secret d’enregistrement de l’application Entra disparaît avant que vous ne le copiez, cliquez sur Révoquer l’accès pour supprimer l’application Entra et le connecteur de données, puis déployez à nouveau les ressources du connecteur pour générer un nouveau secret.
Configurer Logstash
-
Dans Citrix Monitor, ouvrez Intégrations et exportations de données > Outils de développement > Kafka pour afficher la page Configuration Kafka, puis créez le compte et téléchargez les fichiers de configuration :
- Remplissez la section Configuration du compte pour créer les informations d’identification du compte Kafka. Pour les étapes détaillées, consultez Configuration du compte.
- Développez la section Configuration de la plateforme d’observabilité et sélectionnez l’onglet Azure Sentinel.
- Téléchargez le fichier de configuration Logstash et le truststore JKS générés pour votre compte.
- Sur l’hôte Logstash, installez Logstash et le plug-in de sortie Microsoft Sentinel.
-
Sur la machine hôte où vous avez installé Logstash, placez les fichiers téléchargés dans le répertoire spécifié :
Type de machine hôte Nom du fichier Chemin du répertoire Linux DIRECTOR_AzureSentinel_LogStash_Config.conf Pour les paquets Debian et RPM : /etc/logstash/conf.d/Pour les archives .zip et .tar.gz : {extract.path}/configkafka.client.truststore.jks Pour les paquets Debian et RPM : /etc/logstash/ssl/Pour les archives .zip et .tar.gz : {extract.path}/sslWindows DIRECTOR_AzureSentinel_LogStash_Config.conf C:\logstash-x.xx.x\configkafka.client.truststore.jks -
Ouvrez le fichier de configuration Logstash et effectuez les opérations suivantes :
-
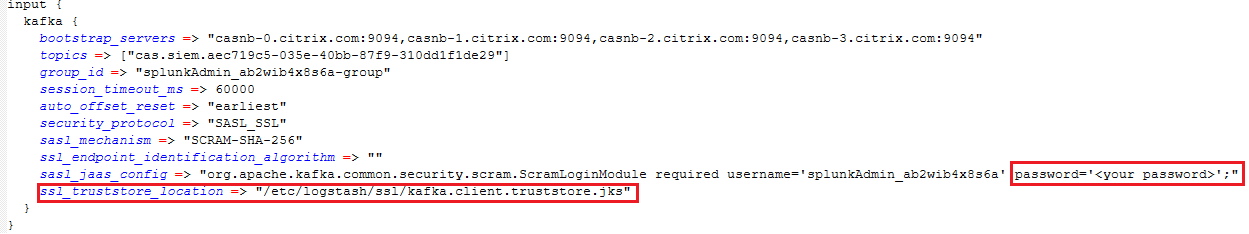
Dans la section d’entrée du fichier, saisissez les informations suivantes :
- Mot de passe : Le mot de passe du compte que vous avez créé lors de la configuration du compte dans Citrix Monitor (Intégrations et exportations de données > Outils de développement > Kafka).
- Emplacement du magasin de confiance SSL : L’emplacement de votre certificat client SSL. Il s’agit de l’emplacement du fichier kafka.client.truststore.jks sur votre machine hôte.
-
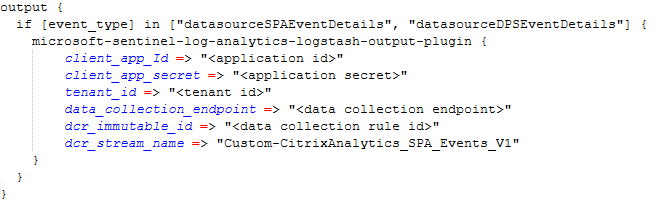
Dans la section output (Microsoft Sentinel), collez les informations de connexion de l’étape 5 de Installer l’application Citrix SPA Sentinel — le point de terminaison de collecte de données (DCE), l’ID immuable de la règle de collecte de données (DCR) et les informations d’identification de l’application Entra (ID de locataire, ID client et le secret d’enregistrement de l’application Entra).
-
- Redémarrez Logstash pour appliquer la configuration.
Sélectionner les types d’événements SPA et DPS
Choisissez les types d’événements que Kafka Data Exports diffuse vers Sentinel à partir de Événements de données pour l’exportation sur la page Exportations de données Kafka :
- Secure Private Access — Lancement d’application, Fin d’application, Presse-papiers, Impression de fichier, URL, Téléchargement de fichier et types d’événements associés.
- Device Posture Service — Événements d’évaluation de la posture de l’appareil.
Pour plus d’informations sur l’exportation Kafka en amont, consultez Exporter des données de Kafka pour Secure Private Access.
Vérifier l’ingestion de données
Une fois que Logstash commence à transférer, les événements apparaissent dans votre espace de travail Microsoft Sentinel en quelques minutes. Vérifiez l’indicateur Données reçues sur la page du connecteur de données pour confirmer que l’ingestion a commencé.
Pour confirmer que les événements arrivent dans la table, ouvrez Microsoft Sentinel > Journaux et exécutez la requête suivante :
CitrixAnalytics_SPA_Events_V1_CL
| where TimeGenerated > ago(24h)
| summarize count() by event_type, event_category
| order by count_ desc
<!--NeedCopy-->
La requête renvoie le nombre d’événements des dernières 24 heures, regroupés par type d’événement et catégorie. Si elle renvoie des résultats, les données sont ingérées avec succès.
Afficher le classeur
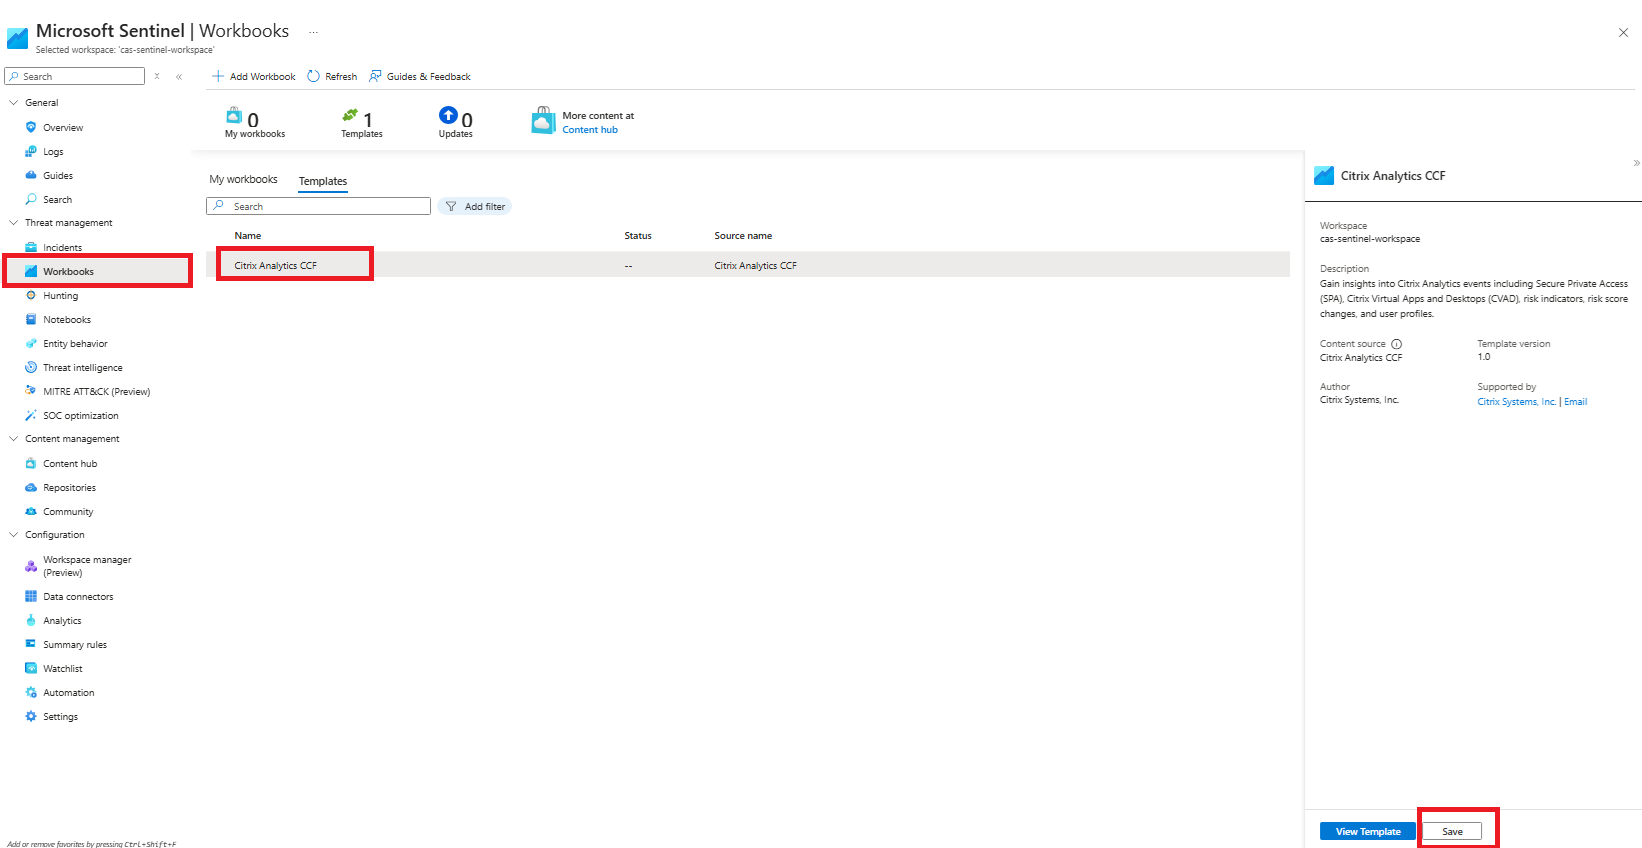
L’application Citrix SPA Sentinel fournit un modèle de classeur. Pour l’utiliser, ouvrez Microsoft Sentinel > Gestion des menaces > Classeurs > Modèles, sélectionnez le classeur Citrix Analytics CCF, puis cliquez sur Enregistrer. Ensuite, sélectionnez Afficher le classeur enregistré pour l’ouvrir.
Le classeur fournit un onglet Accès privé sécurisé qui visualise l’activité SPA et DPS.
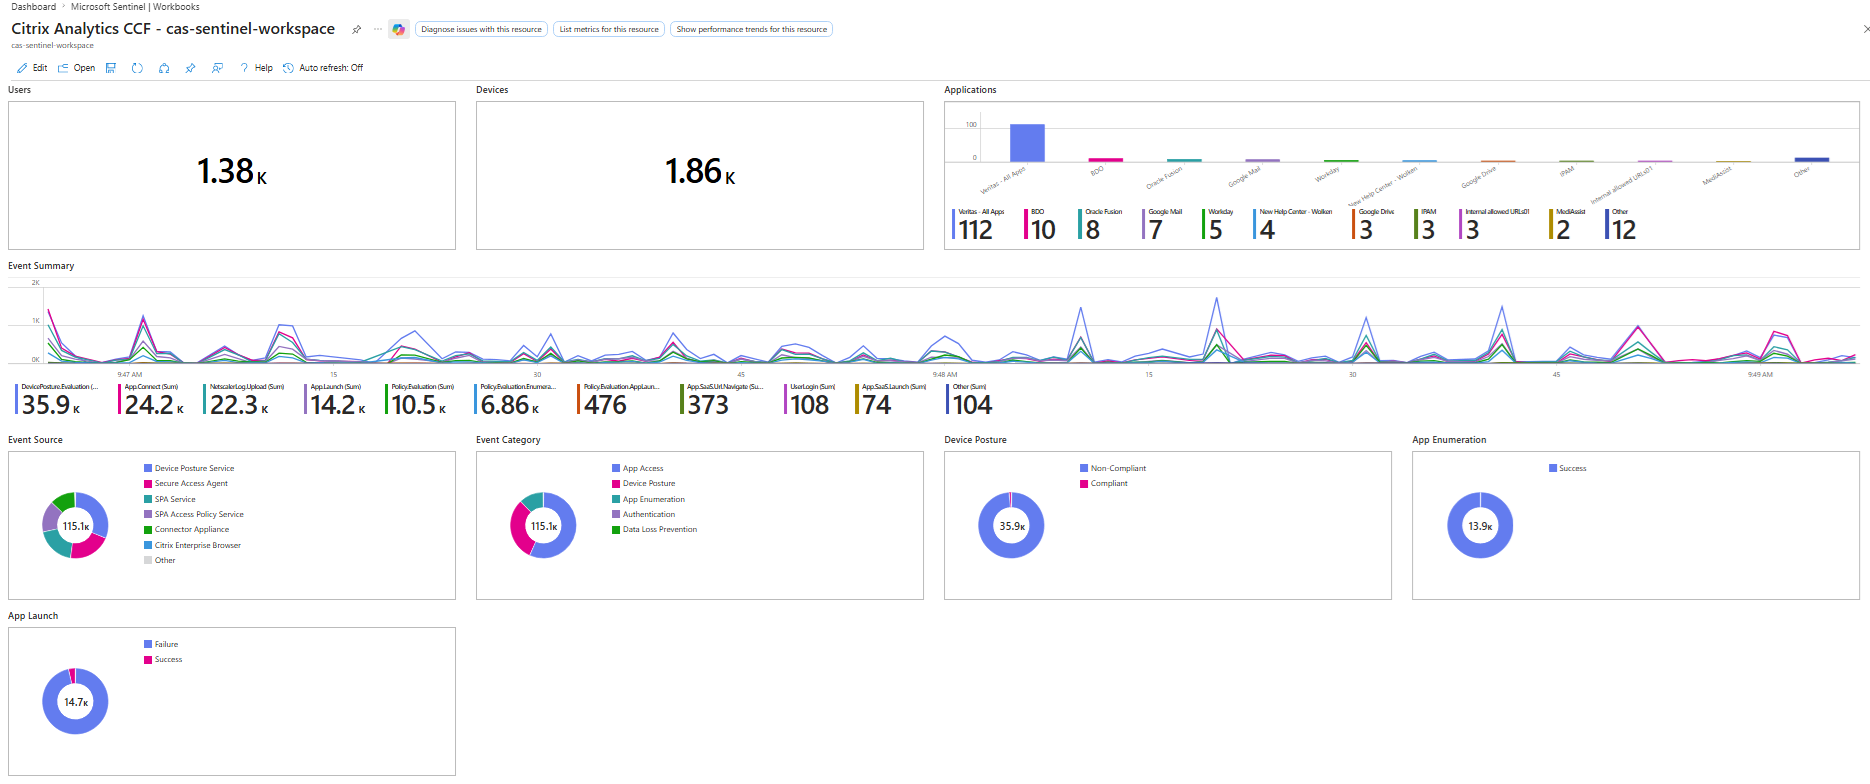
Le modèle de classeur est un point de départ. Étant donné que tous les événements sont stockés dans la table CitrixAnalytics_SPA_Events_V1_CL, vous pouvez également créer vos propres visualisations adaptées à vos besoins — rédigez des requêtes Kusto personnalisées et créez des classeurs ou des tableaux de bord qui mettent en évidence les métriques et les informations les plus pertinentes pour votre organisation.