
エンドユーザーがアクセスするドメインまたはIPアドレスを検出する
アプリケーション検出機能は、管理者が組織内でアクセスされている外部および内部アプリケーション(HTTP/HTTPSおよびTCP/UDPアプリ)を可視化するのに役立ちます。この機能は、公開されているかどうかにかかわらず、すべてのドメイン/IPアドレスを検出し、一覧表示します。これにより、管理者はどのドメイン/IPアドレスが誰によってアクセスされているかを確認し、それらをアプリケーションとして公開して、それらのユーザーにアクセスを提供するかどうかを決定できます。
アプリケーション検出機能は、管理者に以下の機能を提供します。
-
エンドユーザーがアクセスする内部または外部のドメイン/IPアドレスの両方を可視化します。
-
アクセスされるすべての種類のアプリケーション(HTTP、HTTPS、TCP、UDP)を包括的に可視化します。Citrix Enterprise Browser™およびCitrix Secure Accessエージェントがサポートされています。
-
エンドユーザーがアクセスする、公開済みまたは未公開のドメイン/IPアドレスの両方を表示します。
次の図は、アプリ検出ページの例を示しています。アプリ検出ページでは、プロトコル(HTTP/HTTPS、TCP/UDP)およびドメイン/IPアドレスとポート番号に基づいてドメインをフィルタリングできます。また、エンドユーザーがアクセスした未公開(どのアプリにも割り当てられていない)ドメインも表示されます。
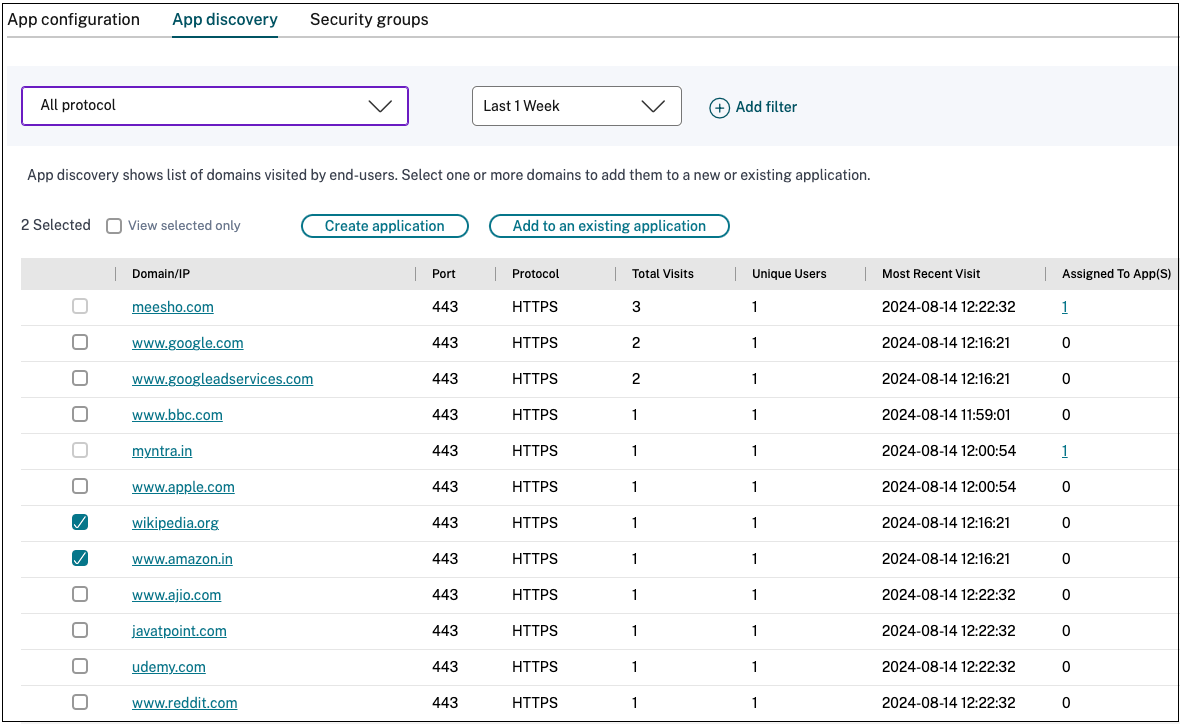
新しい環境における内部ドメインのアプリケーション検出
新しいSecure Private Access環境をセットアップしていて、構成するアプリケーションを可視化したい場合に、アプリケーション検出機能を使用できます。この機能は、エンドユーザーがアクセスするすべてのドメイン/IPアドレスを検出し、一覧表示するため、それらをアプリケーションとして構成できます。Secure Private Access環境をセットアップする際に、アプリケーション検出機能を有効にするには、次の手順を使用します。
-
内部Webアプリケーションを検出するには、Secure Private Access内でアプリケーションを構成し、検出したいアプリケーションのドメイン/サブドメインに属するワイルドカード関連ドメインを指定します。たとえば、ドメインcitrix.comを持つすべてのアプリケーションを検出したい場合、関連するワイルドカードドメインとして
*.citrix.comを持つアプリケーションを作成します。アプリケーション構成を完了させるために、メインのWebアプリURLセクションに任意のテストURLを追加します。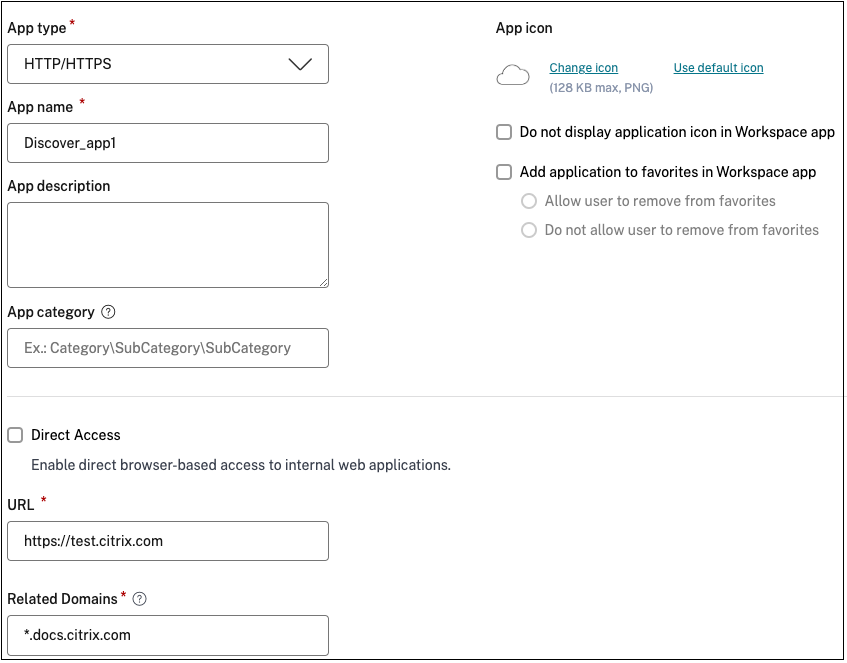 WebアプリURL:
https://test.citrix.com/関連ドメイン:*.citrix.com -
内部TCP/UDPアプリの場合、Secure Private Access内でアプリケーションを構成し、サブネットとTCP/UDPプロトコルおよびポート範囲(全範囲を含めるには
*を入力)を指定します。これにより、Citrix Secure AccessエージェントからすべてのTCPおよびUDPアプリを検出できます。たとえば、サブネット10.0.0.0/8内のすべてのアプリケーションを検出したい場合、次の詳細でアプリを構成します。例: 10.0.0.0/8:ポート: (*)プロトコル: TCPアプリ検出2の構成(/en-us/citrix-secure-private-access/media/spa-app-discovery-2.png) -
アプリケーションを作成したら、構成済みのドメインとIPサブネットを持つアプリへのアクセスを許可するユーザーも定義する必要があります。アクセス ポリシーを作成し、作成したアプリケーションで構成されているFQDN/IPアドレスへのアクセスを許可するユーザーを割り当てます。これらは、最初のテストユーザーのセット、または最初にアクセスを許可したい限られた数のユーザーにすることができます。
-
アプリケーションと対応するアクセス ポリシーを作成した後、ユーザーはCitrix Workspaceアプリから引き続きアプリケーションにアクセスし、さまざまなドメインにアクセスできます。エンドユーザーがアクセスしたすべてのFQDN/IPアドレスは、アプリケーション検出ページに表示され始めます。
注:
-
数日/数週間にわたってほとんどのアプリケーションを発見し特定したら、最初に作成したアプリケーションを削除することをお勧めします。これにより、ワイルドカードドメインとIPサブネットを介して付与された広範なアクセスを閉じることができ、検出された特定のアプリケーションURLとIPアドレスのみが新しいアプリケーションを介してアクセスを許可されるようにします。
-
アプリ名にプレフィックス
Discoverを追加して、これが検出監視とレポートを有効にするための特別なアプリ構成であることを示します。この命名により、ワイルドカードドメインまたはIPサブネット、あるいはその両方を削除することを特定し、数週間または1か月後にアプリ全体のアクセスゾーンを特定のFQDNとIP/ポートの組み合わせのみに減らすことができます。 -
TCP/UDPアプリにアクセスするには、ユーザーはCitrix Secure Accessエージェントを使用する必要があります。さまざまなアクセス方法からのアプリアクセスは、アプリのドメインとサブネット構成に基づいて監視され、アプリ検出ページ内で報告されます。
-
検出されたアプリケーションを削除した後でも、この機能はユーザーがアクセスしたドメイン/IPアドレスを検出し続けます。そのため、いつでもアプリ検出ページに戻って、何がアクセスされているか、およびアプリケーションとして構成する必要がある新しいドメイン/IPアドレスが検出されたかどうかを確認できます。
ドメイン、FQDN、またはIPアドレスの追加の詳細については、次のトピックを参照してください。
-
HTTP/HTTPSアプリケーションの構成
-
TCP/UDPアプリの構成
アプリ検出ページからアプリケーションを作成する
アプリ検出ページからメインドメインおよび未公開ドメインのアプリケーションを作成するには、次の手順を実行します。
-
「アプリケーション > アプリ検出」に移動します。
-
リストからドメインを選択します。注:
-
異なるプロトコルに属するドメインを選択してアプリケーションを作成することはできません。異なるプロトコルに属するドメインを選択すると、エラーメッセージが表示されます。
-
ドメインがすでにアプリケーションに関連付けられている場合、そのドメインを再度選択してアプリケーションを作成することはできません。そのドメインに対応するチェックボックスはグレー表示され、チェックボックスにマウスを合わせるとツールヒントが表示されます。
-
-
「アプリケーションの作成」をクリックします。アプリケーションの作成の詳細については、「HTTP/HTTPSアプリケーションの構成」および「TCP/UDPアプリの構成」を参照してください。
既存のアプリケーションを更新する
既存のアプリケーションにドメインを追加するには、次の手順を実行します。
-
アプリケーションに追加する必要があるドメインを選択します。
-
「既存のアプリケーションに追加」をクリックします。
-
「アプリケーション」で、これらのドメインを追加するアプリケーションを選択します。
-
「アプリの詳細を取得」をクリックします。
-
「関連ドメイン」フィールドには、以前に選択したすべてのドメインが別々の行に表示されます。
-
「完了」をクリックします。
「アプリを更新」(/en-us/citrix-secure-private-access/media/spaop-application-discovery2.png)
注:
-
既存のTCP/UDPアプリケーションにのみ、TCP/UDP宛先IPアドレスを追加できます。アプリケーションフィールドには、システムで構成されているTCP/UDPアプリのみが表示されます。
-
既存のHTTP/HTTPSまたはTCP/UDPアプリを選択して、プロトコルがHTTP/HTTPSであるドメイン(メインまたは単一エントリ)を追加できます。
-
すでにアプリケーションに関連付けられているドメインを選択することはできません。