新機能
以下のセクションでは、新機能と機能強化の詳細を説明します。
31 July 2026
-
Chrome Enterprise向けCitrix Secure Accessコントロール:Citrix Secure Private Accessは、Google Chrome Enterprise Premium (CEP) 用のCitrix Secure Access拡張機能によって配信および適用されるセキュリティポリシーをサポートします。Secure Private Accessでは、以下のポリシーがサポートされています。
27 April 2026
-
高度なデータセンター構成Secure Private Accessハイブリッド展開は、GSLB接続プロキシのサイト永続性メソッドを使用したアクティブ-アクティブサイト展開でNetScaler GSLBを使用する、マルチサイト構成のマルチデータセンターでサポートされるようになりました。詳細については、「高度なデータセンター構成」を参照してください。
-
グローバルサーバーロードバランサーのドメインURLを構成するためのサポートSecure Private Access のマルチサイト冗長性を設定するには、グローバルサーバーロードバランサー (GSLB) アドレスを構成する必要があります。このアドレスは単一のエントリポイントとして機能し、静的近接性などのトラフィックポリシーに基づいて、ユーザーを特定のデータセンターの Secure Private Access ゲートウェイにルーティングします。詳細については、「グローバルサーバーロードバランサーのドメイン URL を構成する」を参照してください。
-
グローバルサーバーロードバランシング接続プロキシのサポートグローバルサーバーロードバランシング (GSLB) 接続により、NetScaler Gateway は誤ってルーティングされたリクエストを透過的に検出し、ユーザーの介入なしに正しいサイトにプロキシできます。詳細については、「グローバルサーバーロードバランシング接続プロキシ」を参照してください。
07 April 2026
-
コンテキストベースのアプリケーションルーティングアプリが構成されると、アプリ構成の下で、アプリケーション URL および関連ドメインまたはアプリの宛先に対してルーティングタイプが定義されます。ここで定義されたルーティングタイプは、アプリにアクセスできるすべてのユーザーに適用されます。ただし、管理者がユーザーコンテキストに基づいて同じアプリを異なる方法でルーティングしたいシナリオもあります。たとえば、ユーザーが社内ネットワーク内にいる場合、内部アプリの URL または宛先は Secure Private Access 経由ではなく直接ルーティングする必要があります。アクセスポリシーのルーティング例外構成により、管理者はポリシーで定義された条件に一致するユーザーまたはマシンのルーティングタイプを編集できます。詳細については、「コンテキストベースのアプリケーションルーティング」を参照してください。
-
ブラウザ内での SSH および RDP アプリケーションへのセキュアなアクセスCitrix Secure Private Access は Chrome Enterprise Premium と統合されており、ブラウザ内で直接セキュアな SSH および RDP セッションを有効にします。詳細については、次のトピックを参照してください。
-
ブラウザ内での SSH アプリへのセキュアなアクセス
-
ブラウザ内での RDP アプリへのセキュアなアクセス
-
2025年11月
-
オンボーディングジャーニーの簡素化ハイブリッド展開向けの Secure Private Access のオンボーディングインターフェイスが大幅に簡素化され、すべてのコンポーネントの構成プロセスが合理化されました。強化されたユーザーインターフェイスには、各コンポーネントの構成ステータスを段階的に表示する直感的なトポロジビューが搭載されています。この視覚的なアプローチにより、管理者は展開の状態を迅速に理解し、完了した構成手順を特定し、まだ保留中のアクションを判断できるため、セットアップ時間を短縮し、構成エラーを最小限に抑えることができます。また、ハイブリッド展開における NetScaler Gateway の構成を簡素化するために、NetScaler で SecurePrivateAccessProfile がサポートされています。詳細については、「Secure Private Access ハイブリッド展開の開始」を参照してください。
-
Google Chrome Enterprise Premium のサポート機能Citrix Secure Private Access サービスと Google Chrome Enterprise Premium の統合により、エンドユーザーは Google Chrome ブラウザをエンタープライズブラウザとして使用して、プライベートな Web/SaaS アプリケーションに安全にアクセスできるようになり、データ損失防止 (DLP) コントロール、Web フィルタリング、ZTNA ポリシーの適用によるアプリケーションごとのアクセスを実現できます。詳細については、「Google Chrome Enterprise Premium との統合」を参照してください。
-
コンポーネントの構成の問題を検証および特定するためのアナライザーコンポーネントアナライザーは、Secure Private Access ハイブリッドセットアップに必要な構成チェックを実行する Web ベースのツールです。必要なレポートをアップロードすると、アナライザーは、検出された StoreFront 構成エラーの例を含む詳細なエラーメッセージと説明で問題を特定します。このツールは、特定された問題を解決するための潜在的な修復策も一覧表示します。詳細については、「コンポーネントアナライザー」を参照してください。
-
NetScaler Gateway URL を使用して StoreFront UI からアプリを起動するサポートエンドユーザーは、NetScaler Gateway URL にアクセスすることで、StoreFront ユーザーインターフェイスから直接アプリケーションをシームレスに起動できるようになりました。詳細については、「Web および SaaS アプリケーションへのアクセス」を参照してください。
-
アクセスポリシーにおけるネットワークロケーションサービス条件のサポートネットワークロケーションサービス (NLS) は、ユーザーのネットワークロケーションに基づいてアクセスを制限できるポリシー条件です。管理者は、ユーザーがアプリケーションにアクセスしている場所に基づいてアクセスポリシーを構成できます。ロケーションは、ユーザーがアプリケーションにアクセスしている国、またはユーザーのネットワークロケーションのいずれかです。ネットワークロケーションは、IP アドレス範囲またはサブネットアドレスを使用して定義されます。詳細については、「ネットワークロケーション」を参照してください。
-
構成レポート顧客管理者は、Secure Private Access のセットアップに関する洞察を得るために、構成レポートを生成できるようになりました。詳細については、「構成レポート」を参照してください。
2025年9月
-
iOSデバイス向けSecure Private Accessハイブリッド展開のサポートSecure Access Clientバージョン25.08.1 for iOS以降、Secure Private Accessハイブリッド展開がモバイルデバイスでサポートされるようになりました。モバイルユーザーはiOSデバイスから企業アプリケーションにアクセスできます。重要:iOSプラットフォーム向けCitrix Secure AccessでのSecure Private Accessサポートには、HTTP「User-Agent」ヘッダーに文字列「NSGiOSplugin」も追加する必要があります。例:
add vpn sessionPolicy PL_OSspahybrid "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixReceiver\") && (HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"NSGiOSplugin\") || HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixSecureAccess\"))" AC_OSspahybrid詳細については、以下のトピックを参照してください。
2025年8月
-
Secure Private Accessサイト構成レポートの生成顧客管理者は、Secure Private Accessサイトのセットアップに関する洞察を得るために、構成レポートを生成できるようになりました。構成レポートは、以下のシナリオで使用できます。
-
構成の問題を特定し、解決する。
-
調査およびトラブルシューティングの目的でCitrixサポートチームと共有する。
-
新しいサイトをセットアップしたり、既存のサイトの詳細を変更したりするための参照としてレポートを使用する。
-
追加のダッシュボードウィジェット
ハイブリッド展開用のSecure Private Accessダッシュボードが強化され、より深い洞察と改善された監視を提供するために、以下のウィジェットが含まれるようになりました。-
デバイスポスチャログ
-
コネクターステータス
-
起動数別上位アプリケーション
-
総訪問数別上位検出アプリケーション
-
適用別上位アクセスポリシー
詳細については、「可視性と監視」を参照してください。 -
2025年5月
-
シトリックス セキュア プライベート アクセス™ と グーグル クローム エンタープライズ プレミアム の連携Citrix Secure Private AccessとGoogle Chrome Enterprise Premiumの統合により、お客様はGoogle Chrome Enterprise Premiumをエンタープライズブラウザソリューションとして使用し、Citrix Secure Private Accessが提供するセキュアな接続とともに、プライベートWebアプリやSaaSアプリケーションへのセキュアなアクセスを実現できます。詳細については、「Citrix Secure Private AccessとGoogle Chrome Enterprise Premiumの統合」を参照してください。
2025年4月
-
オンプレミスNetScaler® GatewayでのデバイスポスチャチェックCitrix Device Postureチェックは、オンプレミスNetScaler Gatewayと連携するように構成できるようになりました。この統合により、管理者はネットワークリソースへのアクセスを試みるデバイスのセキュリティポスチャを評価し、信頼できるデバイスのみが企業リソースにアクセスできるようにすることができます。詳細については、以下のトピックを参照してください。
-
オンプレミスNetScaler Gatewayでのデバイスポスチャチェック
-
StoreFront™とSecure Private Access間の通信におけるキーベース認証StoreFrontとSecure Private Access間の通信に、セキュリティキーベースの認証方法が導入されました。キーベース認証は、新規顧客にはデフォルトで有効になっていますが、既存顧客には無効になっています。既存顧客は、セキュリティキーを有効にして、StoreFront構成スクリプトを再度実行する必要があります。詳細については、「StoreFrontの構成」を参照してください。
-
ICAプロキシモードでのWeb/SaaSアプリのサポートICAプロキシモードで、Web/SaaSアプリケーションの列挙と起動がサポートされるようになりました。これにより、新しいStoreFront UIを使用してアプリを列挙することも可能になります。
ICAプロキシモードのサポートは、NetScaler Gatewayリリース14.1ビルド43.x以降でのみ利用可能です。構成の詳細については、「NetScalerの構成」を参照してください。
-
マシンのコンテキストに基づいたアプリケーションルールの適用ユーザーのコンテキストに加えて、マシンのコンテキストに基づいてアプリケーションアクセスルールを適用できるようになりました。アクセスポリシーを作成する際に、マシンまたはユーザーのコンテキストを選択できます。詳細については、「アプリケーションのアクセスポリシーの構成」を参照してください。
-
NetScaler Gatewayを介したトンネリングからドメインを除外するNetScaler Gatewayを介した傍受およびトンネリングから除外できるドメインを構成できるようになりました。アプリケーションの接続タイプを「内部」または「外部」に設定することで、ドメインの傍受とトンネリングをそれぞれ許可または除外できます。詳細については、「TCP/UDPアプリの構成」を参照してください。
-
Secure Private Accessハイブリッド展開におけるDNS over TCPのサポートSecure Private Accessハイブリッド展開でDNS over TCPがサポートされるようになりました。アプリケーションのFQDNはTCPを使用して解決できるようになりました。
2024年12月
-
FIPSプラットフォームでのSecure Private AccessハイブリッドソリューションのサポートSecure Private Accessハイブリッドソリューションは、連邦情報処理標準 (FIPS) に準拠し、13.1–37.219以降のFIPSビルドを実行しているNetScalerプラットフォームでサポートされるようになりました。詳細については、「連邦情報処理標準」を参照してください。
2024年10月
以下のセクションでは、2024年10月に関する詳細情報を提供します。
初回リリース
ハイブリッド展開用のCitrix Secure Private Accessを使用すると、オンプレミスのStoreFrontおよびNetScaler Gatewayコンポーネントを使用してゼロトラストネットワークアクセス (ZTNA) ソリューションを実装し、Citrix Cloud™を使用して構成、管理、および監視機能を管理できます。
以下は、ハイブリッド展開用のCitrix Secure Private Accessの主な機能の一部です。
-
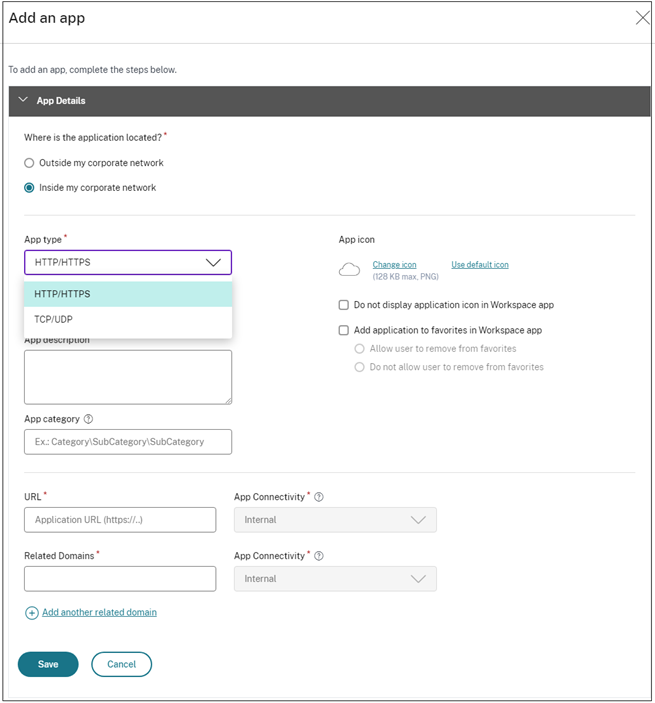
Web/SaaSおよびTCP/UDPのサポート:ハイブリッド展開用のCitrix Secure Private Accessは、Web/SaaSおよびTCP/UDPアプリをサポートしています。詳細については、次のトピックを参照してください。
-
Web/SaaSアプリケーションの構成
-
TCP/UDPアプリの構成
-
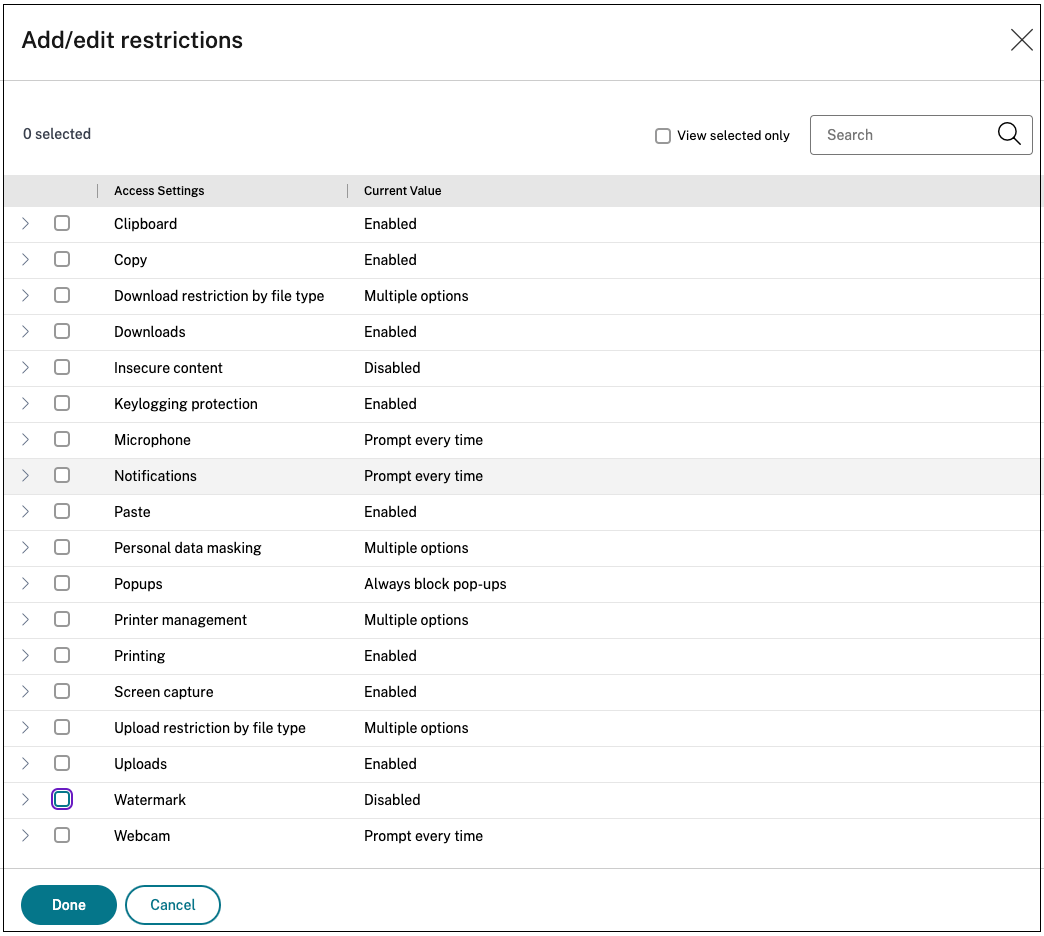
強化されたアクセス制限オプション:アプリケーションのアクセスポリシーを作成する際に、アプリケーションに適用する必要があるアクセス制限を選択できます。これらのセキュリティ制限はシステムに事前定義されています。管理者は、他の組み合わせを変更または追加することはできません。詳細については、「アクセスポリシーの構成」を参照してください。
-
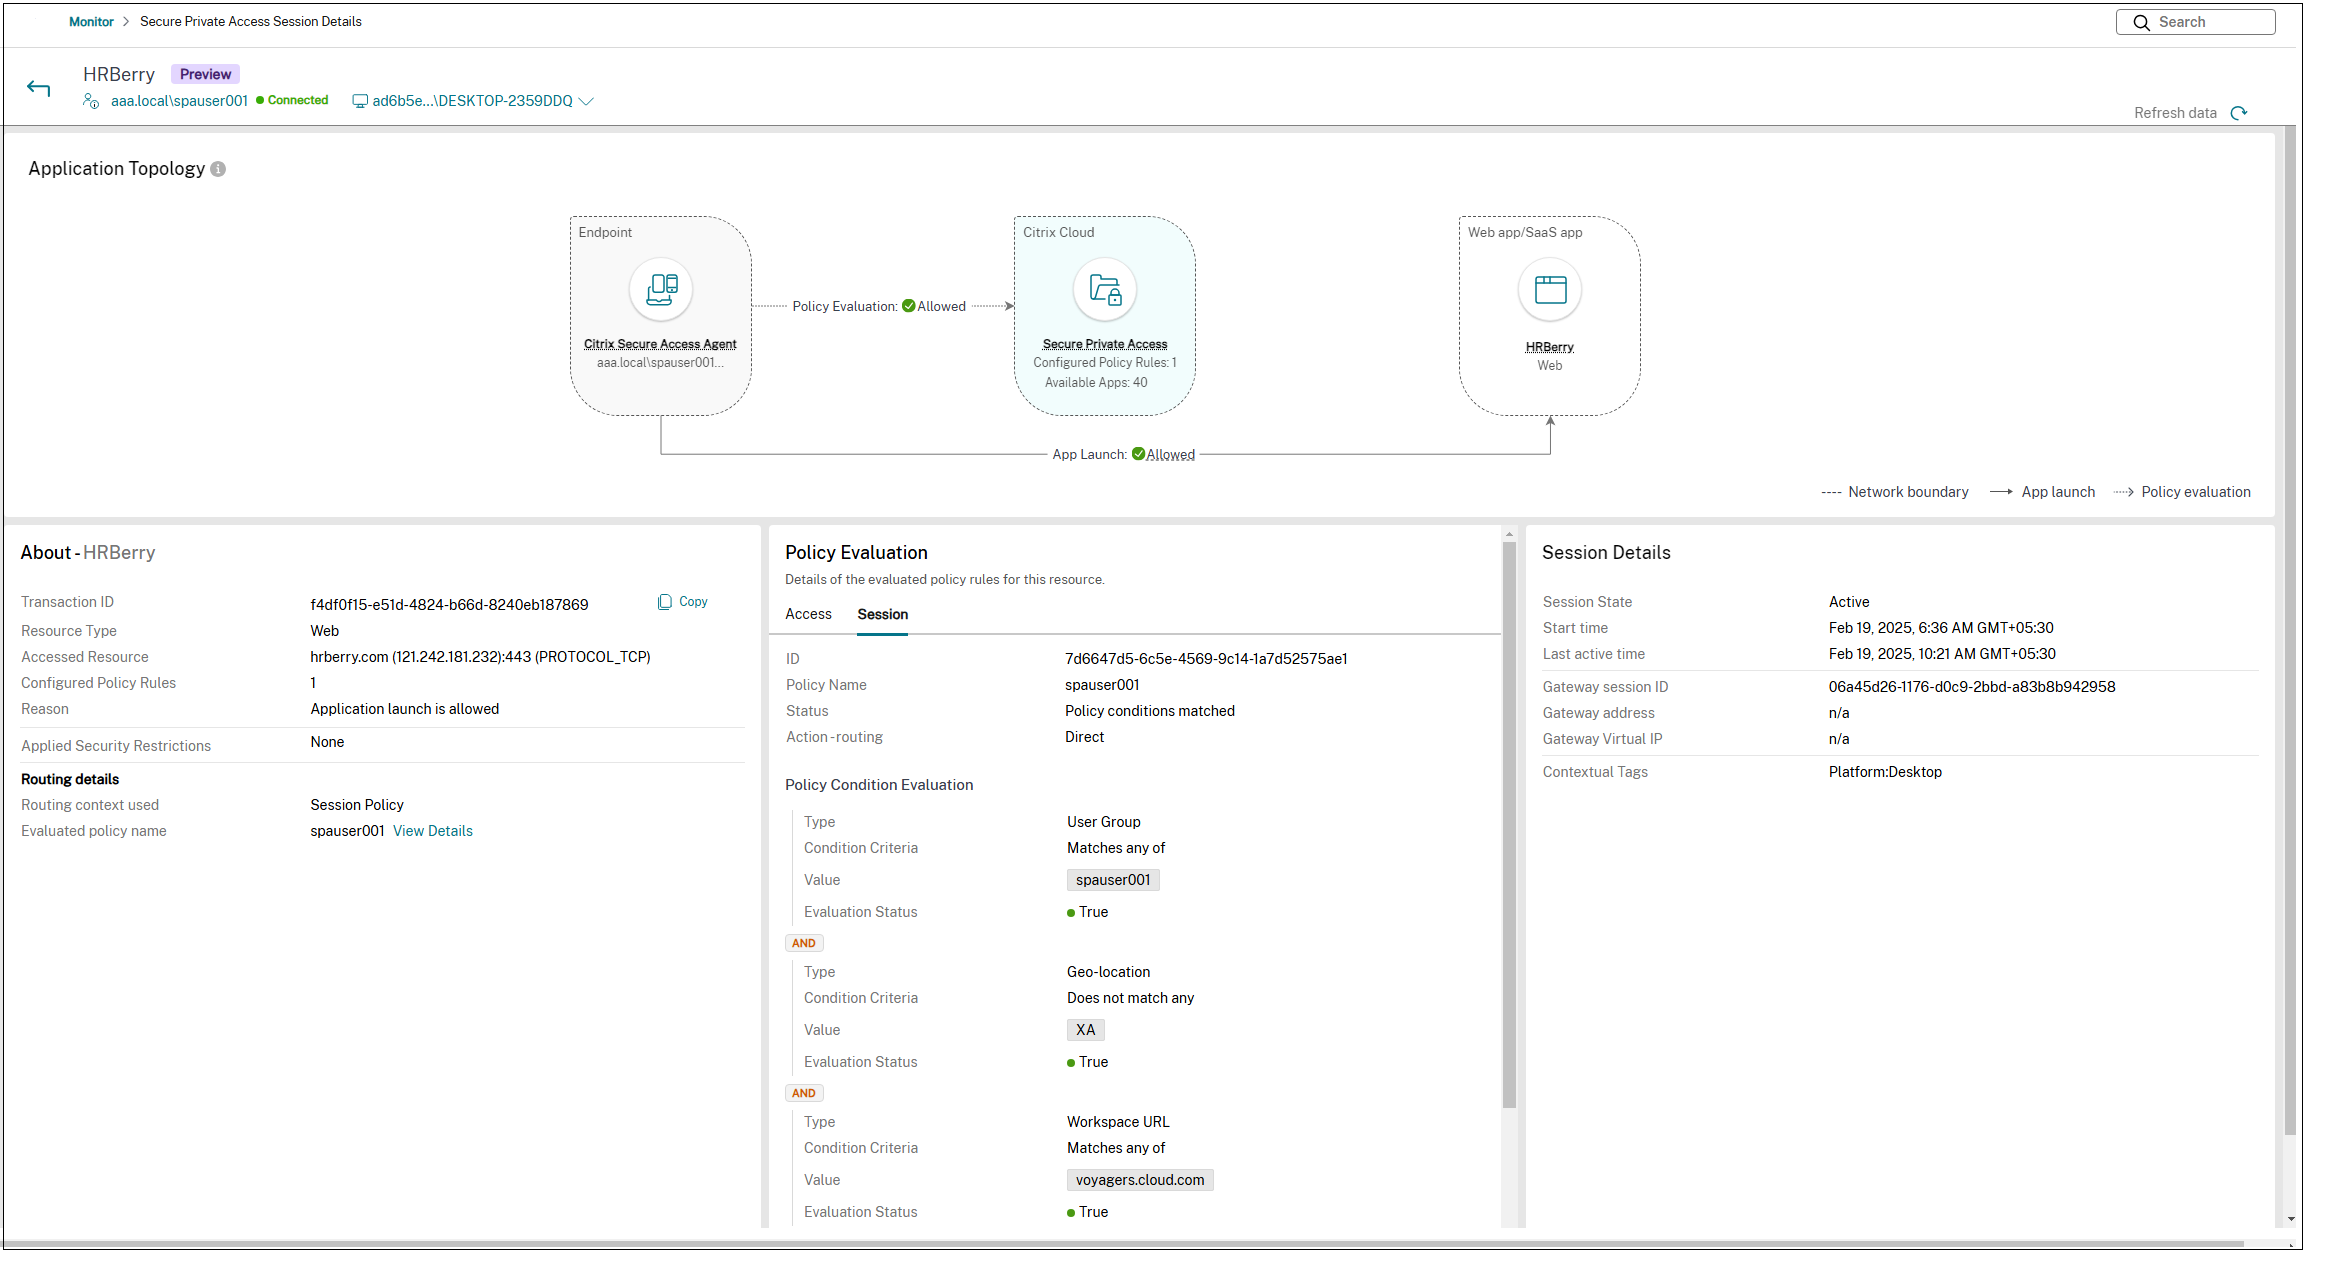
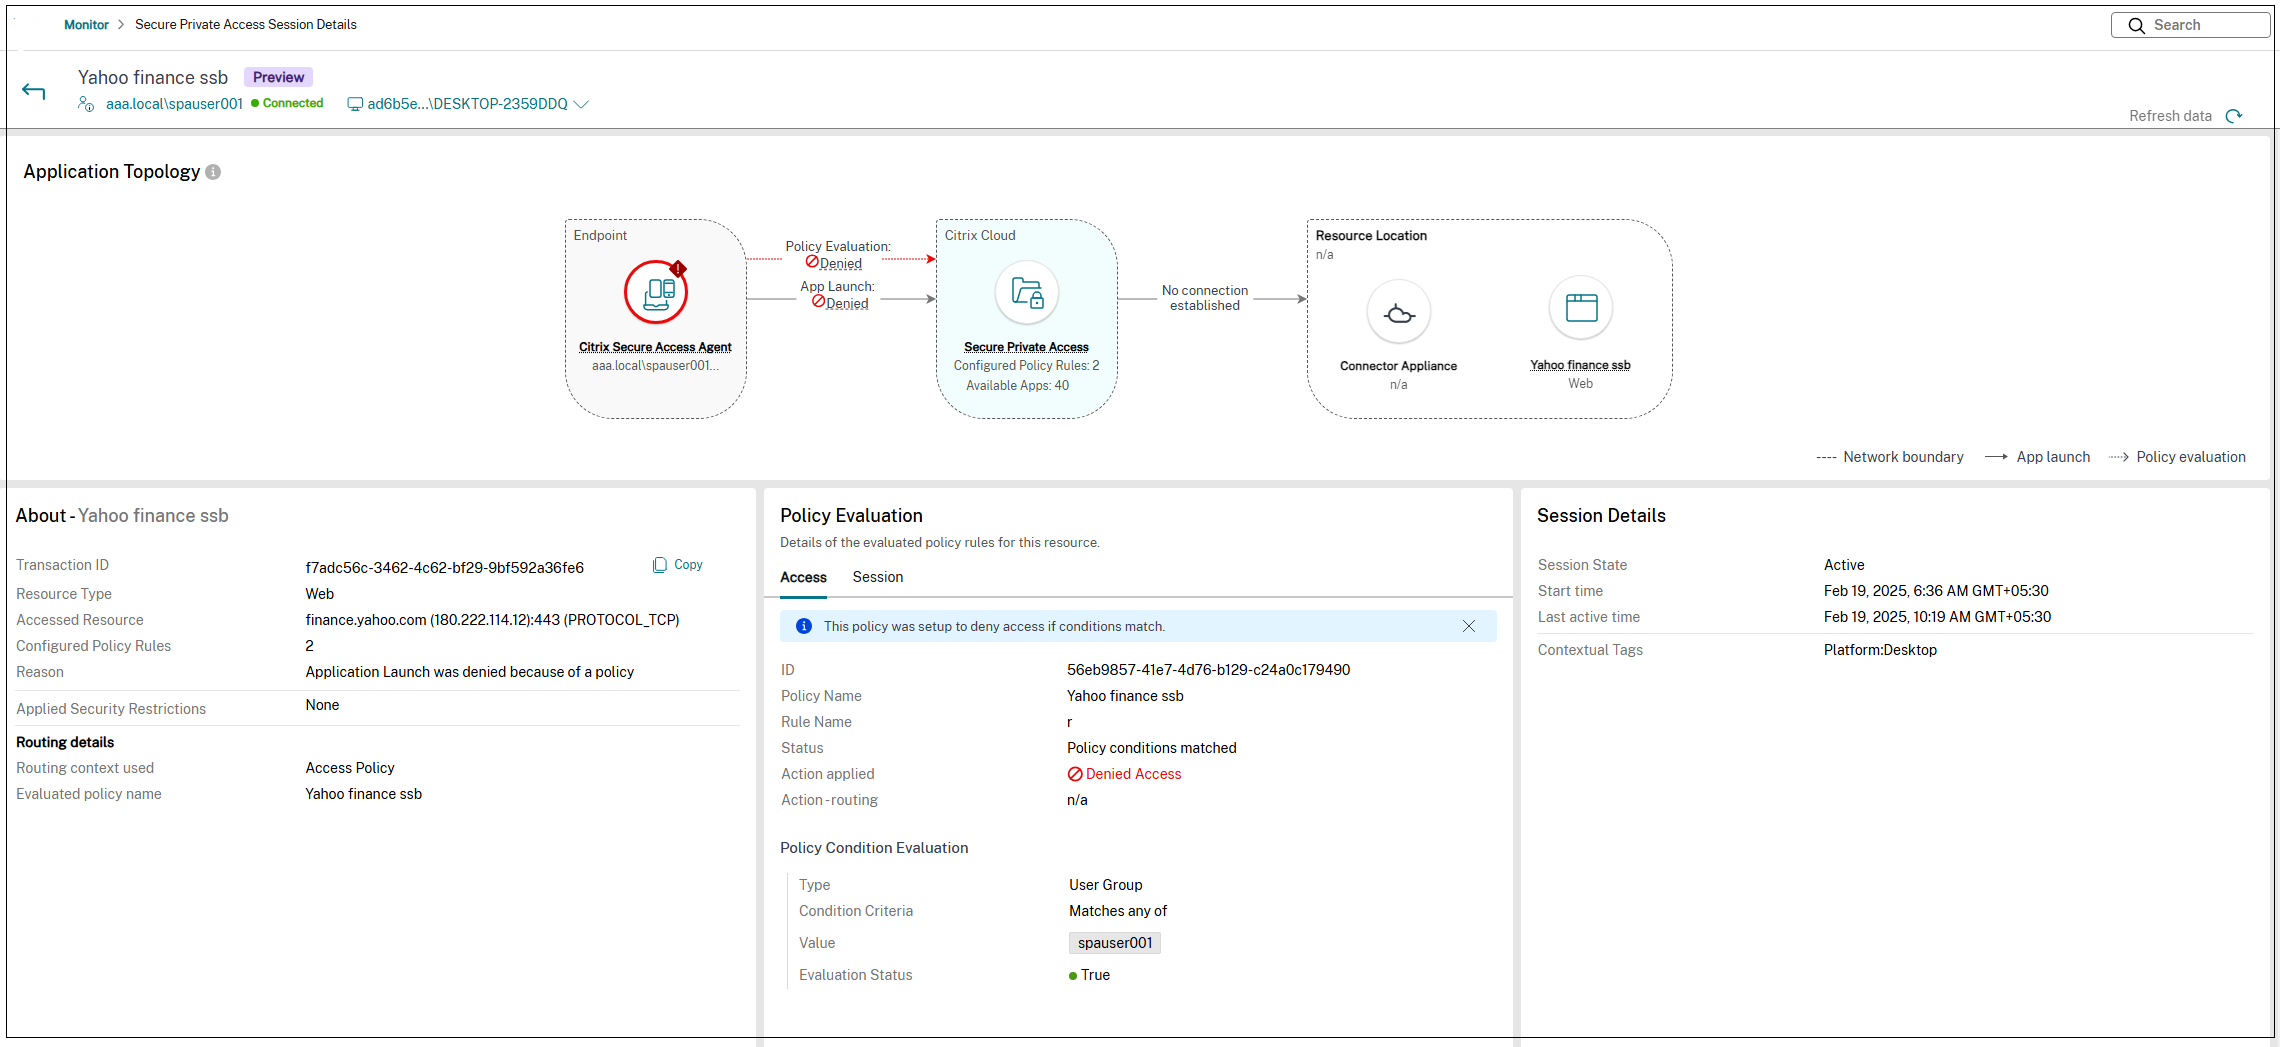
DaaS モニター との セキュア プライベート アクセス 連携:Secure Private Accessは、Citrix DaaSの監視およびトラブルシューティングコンソールであるMonitorと統合されています。管理者とヘルプデスク担当者は、DaaS MonitorからWeb/SaaSおよびTCP/UDPアプリのセッションとイベントを監視およびトラブルシューティングできます。詳細については、Secure Private Access integration with DaaS monitorを参照してください。
-
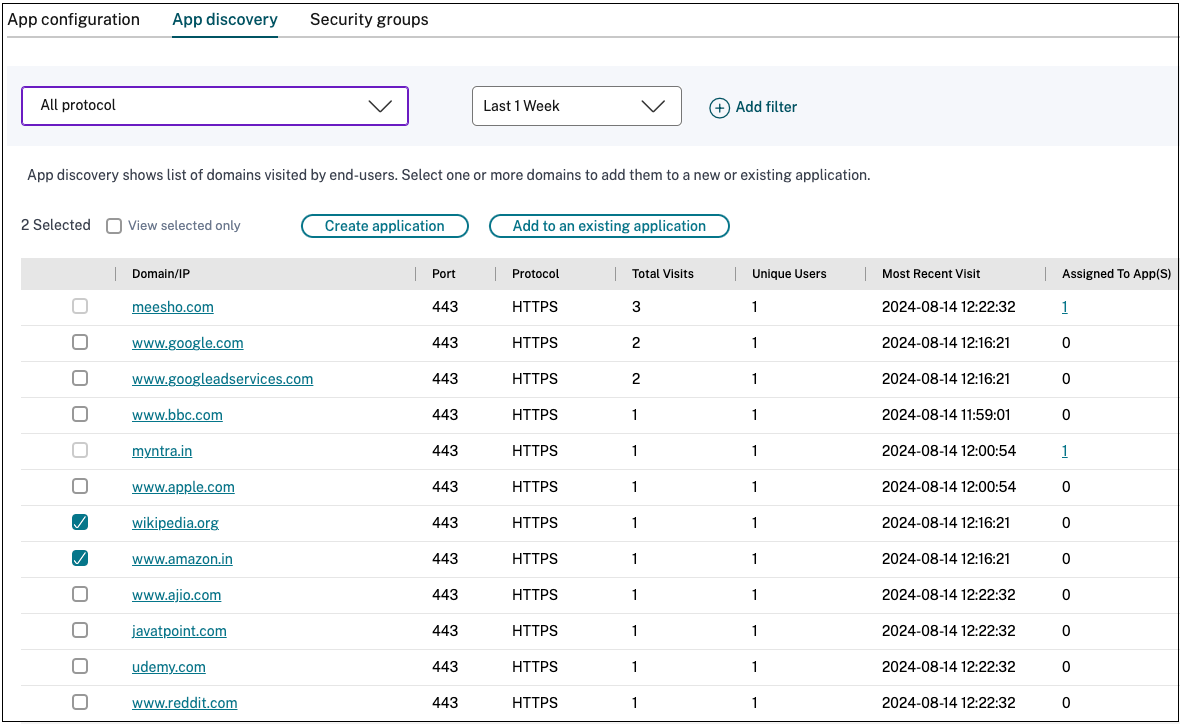
アプリケーション検出:アプリケーション検出機能は、管理者が組織内でアクセスされている外部および内部アプリケーション(HTTP/HTTPSおよびTCP/UDPアプリ)を可視化するのに役立ちます。この機能は、公開済みまたは未公開のすべてのドメイン/IPアドレスを検出し、一覧表示します。これにより、管理者はどのドメイン/IPアドレスが誰によってアクセスされているかを確認し、それらをアプリケーションとして公開して、それらのユーザーにアクセスを提供するかどうかを決定できます。詳細については、Discover domains or IP addresses accessed by end usersを参照してください。
-
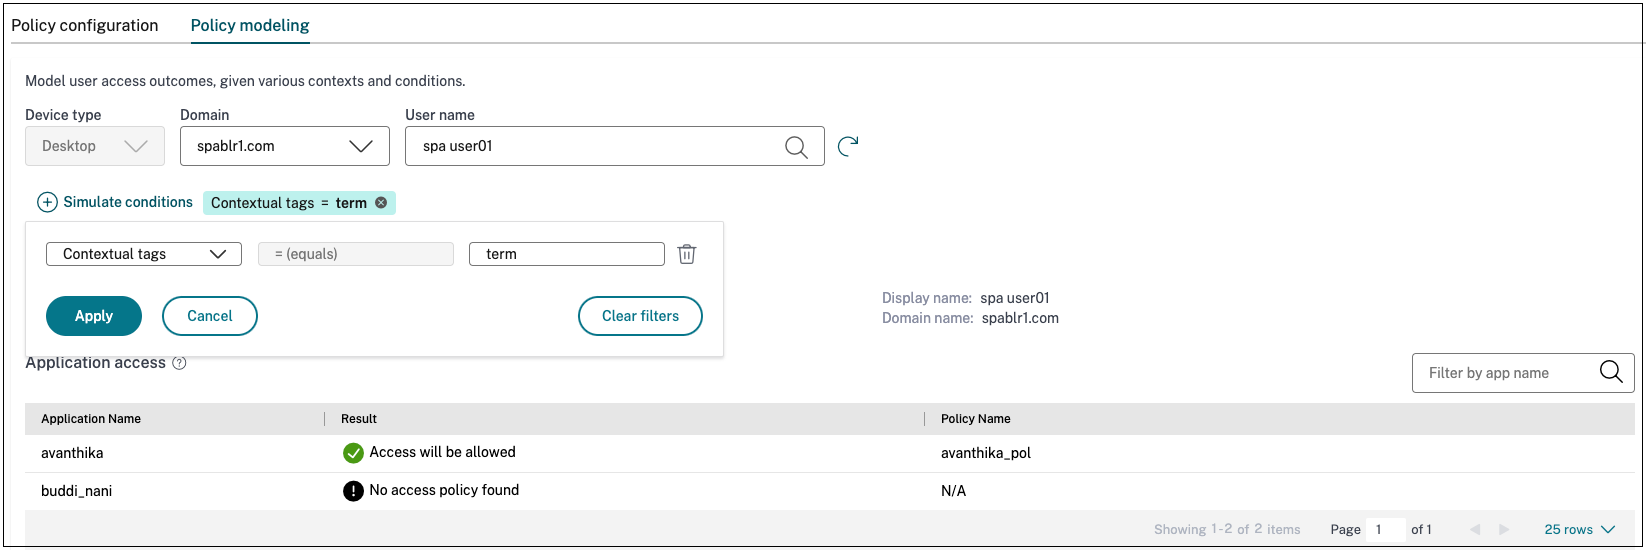
ポリシーモデリングツール:ポリシーモデリングツール (Access policies > Policy modeling) は、管理者に予期されるアプリケーションアクセス結果(許可/制限付き許可/拒否)を完全に可視化します。管理者は特定のユーザーのアクセス結果を確認し、コンテキストタグのユーザー条件を追加します。詳細については、Policy modeling toolを参照してください。
-
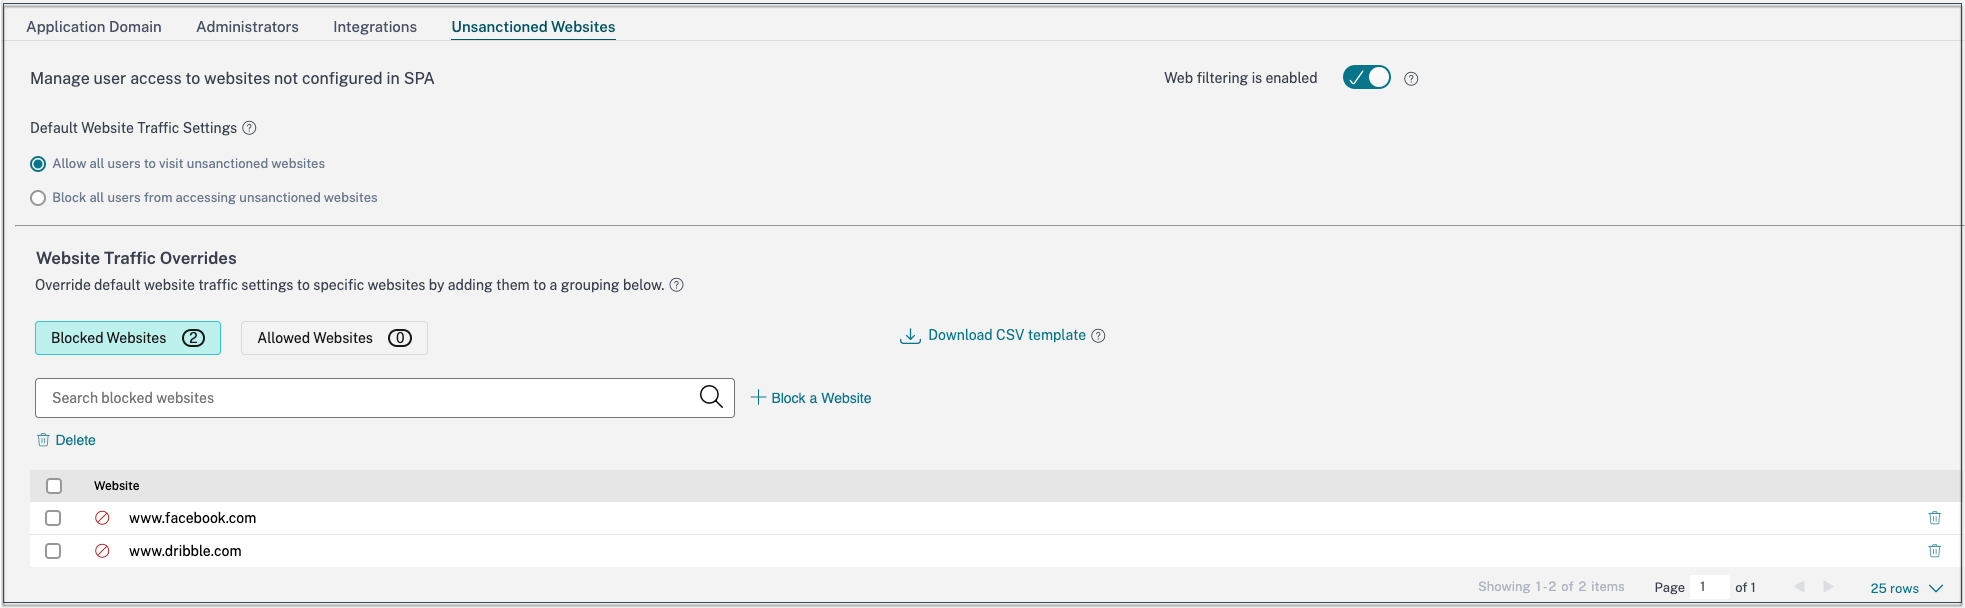
未承認Webサイトのサポート:Secure Private Access内で構成されていないアプリケーション(イントラネットまたはインターネット)は、「未承認Webサイト」と見なされます。デフォルトでは、Secure Private Accessは、アプリケーションおよびアクセスポリシーが構成されていない場合、すべてのイントラネットWebアプリケーションへのアクセスを拒否します。アプリが構成されていない他のすべてのインターネットURLまたはSaaSアプリケーションの場合、管理者は管理コンソールの Settings > Unsanctioned Websites タブを使用して、Citrix Enterprise Browser経由でのアクセスを許可または拒否できます。詳細については、Unsanctioned websitesを参照してください。