ポリシーモデリングツール
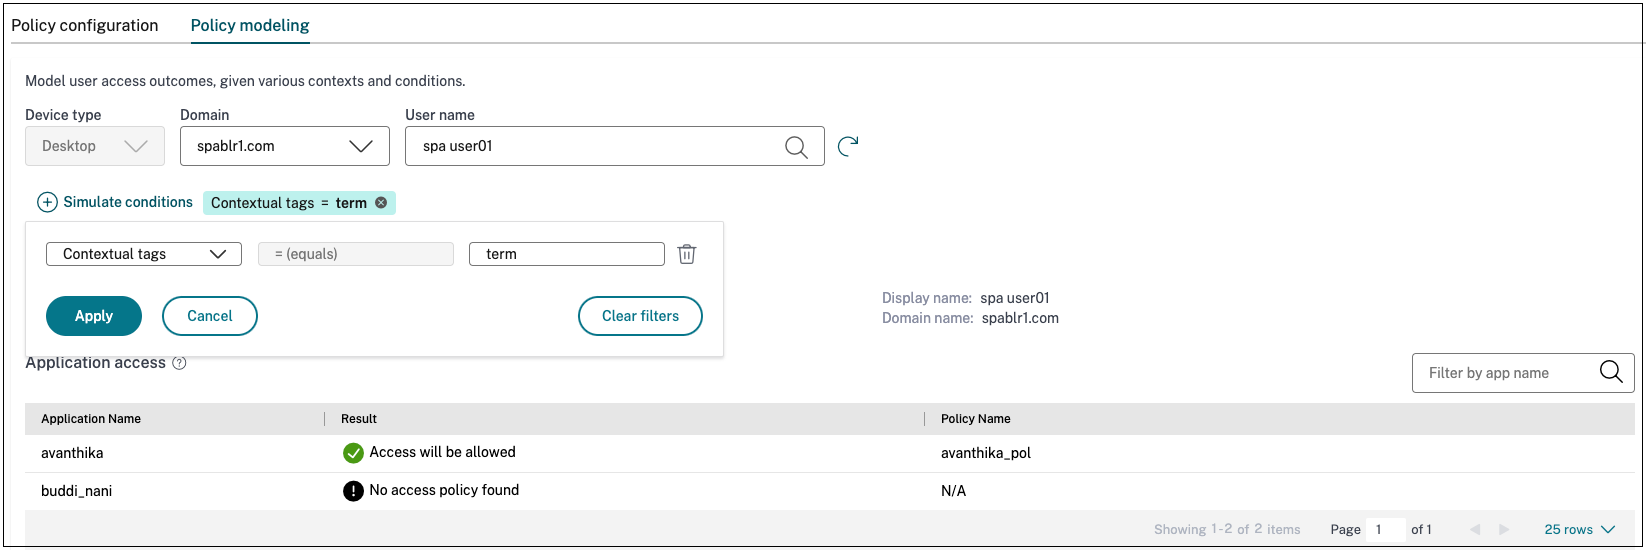
管理者は複数のポリシーを作成し、それらのポリシーを複数のアプリケーションに割り当てることができます。その結果、管理者がエンドユーザーのアプリケーションアクセス結果を理解することが困難になる場合があります。つまり、アプリケーションとアクセスポリシーの構成に基づいて、エンドユーザーがアクセスを許可されるか拒否されるかです。ポリシーモデリングツール(アクセスポリシー > ポリシーモデリング)は、管理者に予想されるアプリケーションアクセス結果(許可/制限付きで許可/拒否)を完全に可視化することで、これらの問題の解決に役立ちます。管理者は特定のユーザーのアクセス結果を確認し、コンテキストタグのユーザー条件を追加できます。このツールは、アプリケーションに関連付けられているポリシーのリストも表示します。
アクセスポリシーの構成を分析するには、次の手順を実行します。
-
Secure Private Accessコンソールで、アクセスポリシーをクリックし、ポリシーモデリングタブをクリックします。
-
次の詳細を追加します。
-
デバイスの種類: デスクトップがデフォルトで選択されています。
-
ドメイン: ユーザーに関連付けられているドメインを選択します。
-
ユーザー: アプリケーションと関連ポリシーを分析するユーザー名を選択します。
-
-
エンドユーザーとそのデバイスのコンテキストタグに基づいて条件をシミュレートすることもできます。
-
条件をシミュレートをクリックします。コンテキストタグの条件がデフォルトで選択されています。
-
値にコンテキストタグを入力します。
-
**+**記号をクリックして、他の条件を追加します。
-
-
適用をクリックします。
選択したユーザーのアプリケーションと関連ポリシーが表形式で表示されます。