
ポリシー条件
以下のセクションでは、ポリシー条件に関する詳細情報を提供します。
ユーザーとユーザーグループ
ユーザー条件は、アクセスポリシーが適用されるユーザー、グループ、またはID属性を定義します。これらのルールにより、管理者はアプリケーションへのアクセスを決定する際に、特定のIDを含めたり除外したりできます。
ユーザー条件は、主に次の3つのコンポーネントで構成されています。
一致タイプ: このドロップダウンリストは、選択されたIDのリストがどのように評価されるかを制御します。
-
いずれかに一致:
-
ポリシーが選択されたユーザーまたはグループにのみ適用される必要がある場合に使用します。
-
リスト内の少なくとも1つのIDが一致する場合、条件は満たされます。
-
INフィルターのように機能します。
-
-
いずれにも一致しない
-
選択されたユーザーまたはグループを除く全員にポリシーを適用する場合に使用します。
-
選択されたIDのいずれも一致しない場合にのみ、条件は満たされます。
-
NOT INフィルターのように機能します。
-
ポリシー条件(/en-us/citrix-secure-private-access/media/spa-hybrid-create-network-location.png)
ドメインセレクター:
「ドメイン」ドロップダウンリストは、ディレクトリまたはIDソースによってIDをフィルタリングします。
-
IDセレクター (ユーザーメール、グループメール) - このフィールドでは、ユーザーメールやグループメールを含む1つ以上のIDを選択できます。
ユーザーとグループの同期を確認する
ユーザー検索中に、管理者は選択したディレクトリのユーザーがGoogle Directoryと同期されているかどうかを確認できます。Secure Private Accessポリシーは、ユーザーがGoogle Directoryと同期されている場合にのみ正しく評価されます。そうでない場合、次の警告が表示されることがあります。
-
テナントアカウントの権限がありません:回避策:Google管理コンソールで、テナントサービスアカウントに「ユーザー > 読み取り」権限を割り当てます。Secure Private Accessは、ユーザーが存在することを確認するためにこれらの権限を必要とします。
-
ユーザーが同期されていません:回避策:検索または選択されたユーザーはGoogle Directoryと同期されていません。Secure Private Accessポリシーで使用する前に、ディレクトリエンティティをGoogle Directoryと同期してください。
注:
この機能は、Google Chromeとの統合が正常に完了した後にのみ利用可能です。
ネットワークロケーション
ネットワークロケーションサービス (NLS) は、ユーザーのネットワークロケーションに基づいてアクセスを制限できるポリシー条件です。管理者は、ユーザーがアプリケーションにアクセスしている場所に基づいてアクセスポリシーを構成できます。場所は、ユーザーがアプリケーションにアクセスしている国、またはユーザーのネットワークロケーションである場合があります。ネットワークロケーションは、IPアドレス範囲またはサブネットアドレスを使用して定義されます。
場所に基づいてアクセスポリシーを構成するには、次の手順を実行します。
-
条件セクションで、条件の追加をクリックします。
-
ネットワークロケーションを選択します。
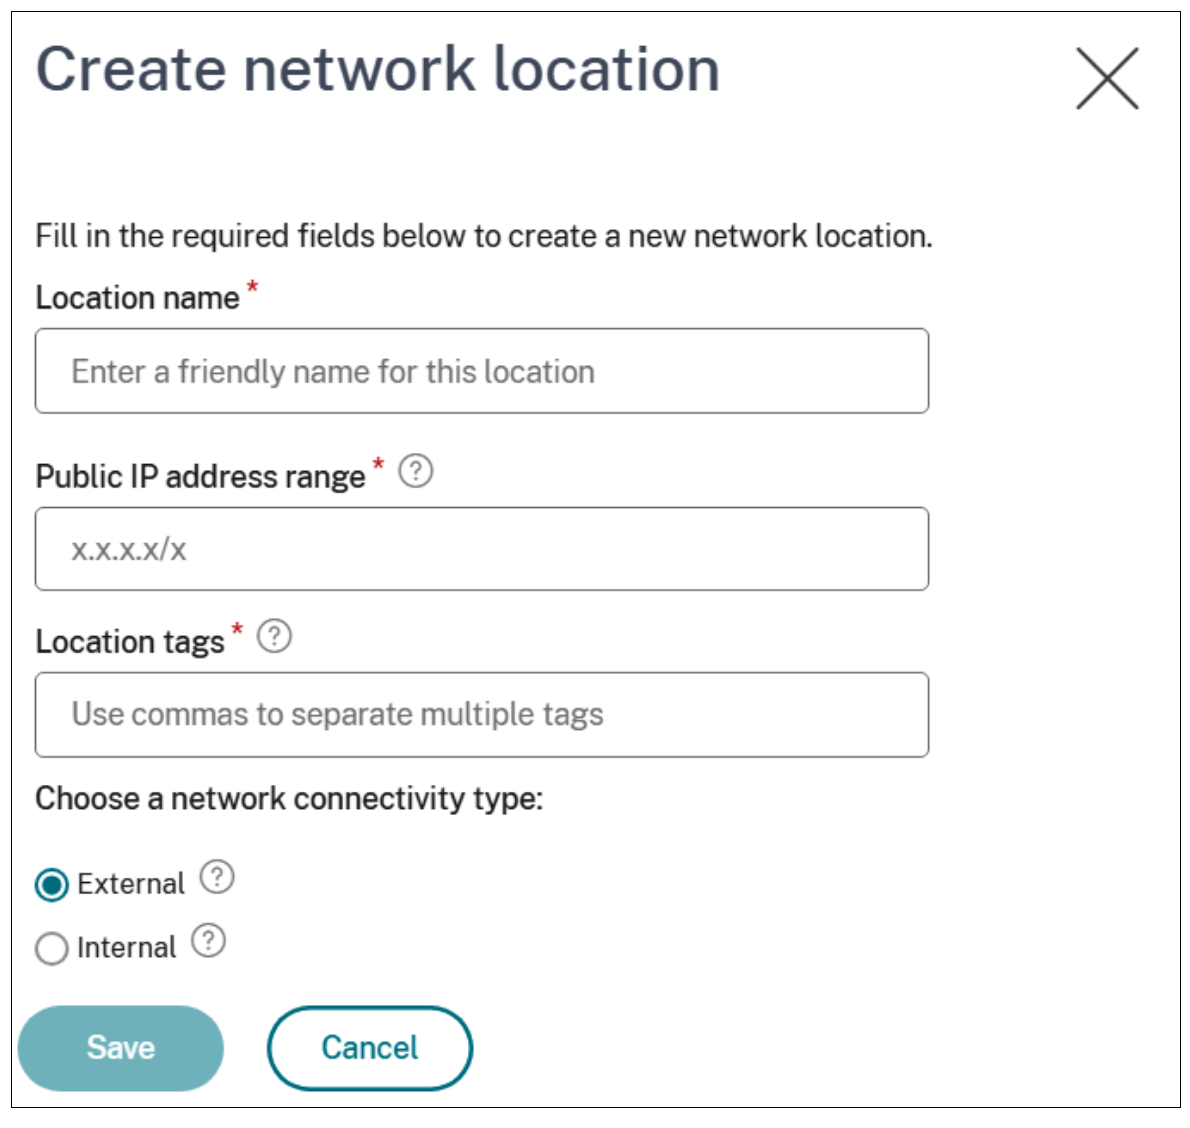 複数のネットワークロケーションを構成している場合は、要件に応じて次のいずれかを選択します。
-
いずれかに一致 – ネットワークロケーションは、データベースで構成されているネットワークロケーションのいずれかに一致します。
-
いずれにも一致しない – ネットワークロケーションは、データベースで構成されているネットワークロケーションのいずれにも一致しません。
注:ネットワークロケーションでは、既存のネットワークロケーションを選択するか、新しいネットワークロケーションを作成できます。新しいネットワークロケーションを作成するには、ネットワークロケーションの作成をクリックします。-
Citrix Cloud > StoreFront Cloud > アクセス > アダプティブアクセスからアダプティブアクセスを有効にしていることを確認してください。有効にしていない場合、ロケーションタグを追加できません。詳細については、「アダプティブアクセスの有効化」を参照してください。
Citrix Cloudコンソールからネットワークロケーションを作成することもできます。詳細については、「DaaSリソースへの接続」を参照してください。 -
-
ポリシー構成を完了します。