
ソリューションの概要
ハイブリッド展開向けのCitrix Secure Private Access™は、オンプレミス環境とCitrix Cloudの間で機能を分割するゼロトラストネットワークアクセス (ZTNA) ソリューションを提供します。このアーキテクチャにより、既存の投資を活用しながら、クラウドベースの管理を実現できます。責任は次のように分担されます。
-
オンプレミスコンポーネント (データプレーン): 既存のNetScaler Gateway、StoreFront、およびWindows Cloud Connectorのインストールはオンプレミスに残ります。これらのコンポーネントは、すべてのユーザーアクセスを制御し、ルーティングする役割を担います。
-
Citrix Cloudコンポーネント (コントロールプレーン):
-
一元管理: すべての構成、管理、およびポリシー管理にはCitrix Cloud UIを使用します。
-
監視とトラブルシューティング: すべての監視、分析、およびトラブルシューティング機能には、ホストされているCitrix Monitorサービスを利用します。
-
Secure Private Accessを使用する理由
Citrix Secure Private Accessソリューションは、シングルサインオン (SSO)、リモートアクセス、および帯域外コンテンツ検査を統合プラットフォームに統合することで、エンドツーエンドのアクセス制御を提供します。
-
アプリへのアクセスを管理: 承認されたすべてのSaaSおよび社内アプリケーションに対して、セキュリティポリシーを適用し、簡素化されたSSOエクスペリエンスを提供します。
-
セキュリティの強化: 特定のWebサイトやWebサイトカテゴリへのアクセスをフィルタリングすることで、マルウェアやデータ漏洩からネットワークとユーザーデバイスを保護します。
-
Google Chrome Enterprise Premiumとの統合: Google Chrome Enterprise Premiumを活用し、ユーザーが慣れ親しんだ安全なエクスペリエンスで、承認された企業Webアプリにネイティブにアクセスできるようにします。詳細については、「Google Chrome Enterprise Premiumとの統合」を参照してください。
-
データ損失防止 (DLP): 印刷、ダウンロード、クリップボードのコピー/貼り付け操作を制限するためのきめ細かな制御を適用します。
-
ユーザーアクティビティの分析と企業ネットワークの保護: 悪意のあるWebサイトへのアクセスや危険なファイル転送など、ユーザーアクティビティを詳細に可視化します。これらの分析を使用して、是正措置を講じ、企業ネットワークを保護します。
-
シームレスなユーザーエクスペリエンス: あらゆるデバイス、場所、またはネットワークから、重要なビジネスアプリケーションへの安全でシームレスなアクセスを提供します。
主要コンポーネント
以下のセクションでは、Secure Private Accessハイブリッドソリューションの主要コンポーネントに関する詳細情報を提供します。
ネットワーク図
次の図は、Secure Private Accessハイブリッドソリューションのネットワーク図を示しています。
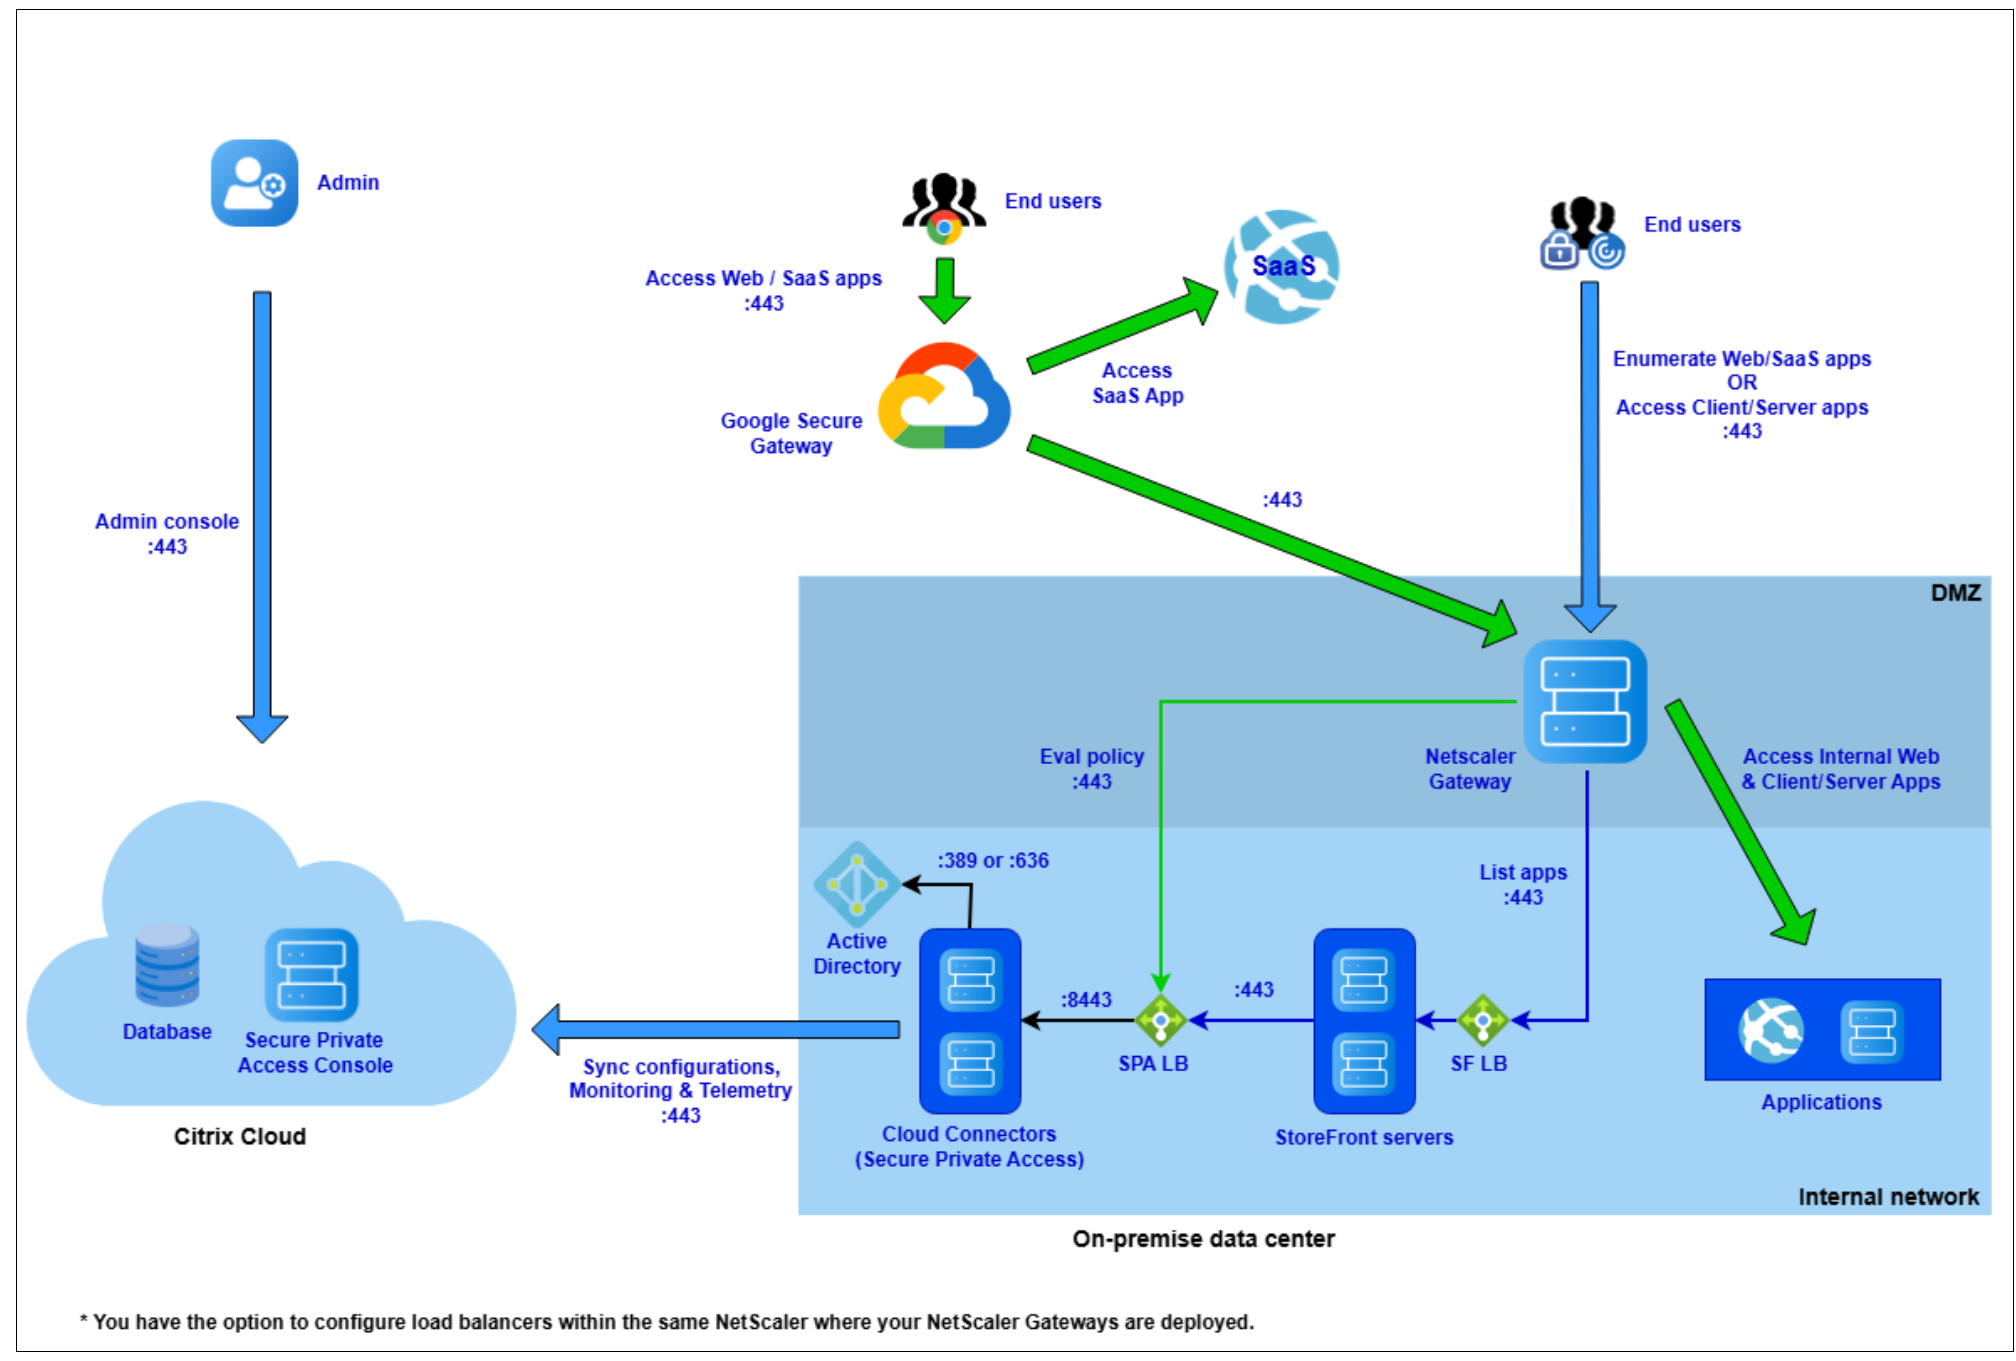
Secure Private Accessハイブリッドソリューションの主要コンポーネントは次のとおりです。
-
Secure Private Access管理コンソール: Citrix CloudのSecure Private Accessタイルをクリックして、管理コンソールにアクセスします。管理コンソールを使用して、オンボーディング、アプリの構成、ポリシーの設定を行います。サイト管理は一元化され、効率化されています。オンプレミスインフラストラクチャは不要です。
-
Google ChromeおよびChrome Enterprise Premium Secure Gateway: エンドユーザーは、Google Chromeブラウザを使用して企業の内部アプリケーションおよびSaaSアプリケーションにアクセスします。Chrome Enterprise Premium Secure Gatewayは、ゼロトラストアクセスフレームワークを適用するためのフォワードプロキシとして機能します。これにより、アプリケーションアクセスに対するきめ細かくコンテキストを認識した制御が提供されます。ユーザーのChromeブラウザからのすべてのトラフィックは、Chrome Enterprise Premium Secure Gatewayを介してNetScaler Gatewayに接続され、アクセスが許可される前にポリシーが適用されることを保証します。注:Googleコンポーネントは、Secure Private Accessを使用してSaaSおよび内部Webアプリケーションへのセキュアなアクセスを提供する場合にのみ必要です。Secure Private AccessをTCP/UDP(クライアント/サーバー)アプリケーションにのみ使用する予定の場合は、これらは必要ありません。
-
NetScaler Gateway: NetScaler Gatewayコンポーネントは、アプリケーションおよびデスクトップへのセキュアなリモートアクセスを提供します。外部ユーザーのセキュアなエントリポイントとして機能し、ネットワーク外から企業リソースに接続できるようにします。詳細については、NetScalerを参照してください。
-
Cloud Connector: Cloud Connectorは、Windowsサーバーにインストールされるオンプレミスコンポーネントであり、お客様のネットワークとCitrix Cloud間のセキュアな通信ブリッジとして機能します。Cloud Connectorは、クラウド内のSecure Private Accessサービスからすべての構成とポリシーを同期する役割を担います。これらのポリシーは、アプリケーションのアクセスルールを適用するために使用されます。コネクタはまた、このデータを永続的にキャッシュするため、Citrix Cloudが利用できなくなった場合でも、ユーザーは引き続きアプリケーションにアクセスできます。詳細については、Cloud Connectorを参照してください。
-
StoreFront: オンプレミスのStoreFrontは、すべての承認済みアプリケーションとデスクトップを集約、列挙し、エンドユーザーに配信するユーザー向けコンポーネントです。エンタープライズアプリストアとして機能します。このハイブリッドアーキテクチャにより、既存のStoreFront設定をクラウドに移行することなく活用できます。詳細については、StoreFrontを参照してください。注:TCP/UDP (クライアント/サーバー) アプリケーションにのみSecure Private Accessを使用する予定の場合、StoreFrontはオプションです。StoreFrontを構成した場合、Webアプリケーションタイプとして構成されているアプリケーションのみが列挙されます。標準のTCP/UDPアプリはストアに表示されません。
エンドユーザーのアクセス方法
エンドユーザーは、以下のいずれかの方法でSecure Private Accessアプリにアクセスできます。
-
Citrix Workspaceアプリ (CWA) とWorkspace UI: これらは、エンドユーザーがCitrix Storeに接続して表示するために使用できる2つのクライアントです。
-
Citrix Workspaceアプリ(ネイティブクライアント): これは、ユーザーのエンドポイント(WindowsやmacOSなど)にインストールされる完全なネイティブアプリケーションです。最もリッチなユーザーエクスペリエンスを提供し、特定の高度な機能には必須です。
-
Citrix Workspace UI(Webクライアント): これは、ストアのブラウザベースバージョンです。ユーザーはWebブラウザでStoreFrontのURLにアクセスして使用します。これにより、ユーザーはクライアントソフトウェアをインストールすることなくアプリケーションにアクセスできます。
-
-
Google Chrome: すべてのWebおよびSaaSアプリケーションは、管理されたエンタープライズプロファイルを使用して、Google Chromeブラウザを介してのみ起動されます。ユーザーがCitrix Storeからアプリケーションを起動すると、すべてのセキュリティ制御を適用するために、この管理されたChrome Enterpriseプロファイルで自動的に開きます。注:TCP/UDP(クライアント/サーバー)アプリケーションにのみSecure Private Accessを使用する予定の場合、Google Chromeは必須ではありません。ユーザーは、TCP/UDPアプリケーションにアクセスするために、任意のブラウザ(管理されていないChrome、Edge、Firefoxなど)を使用できます。
-
Citrix Secure Access (CSA) クライアント: これは、すべてのTCP/UDP(クライアント/サーバー)アプリケーションへのZTNAアクセスに必要となる、ユーザーのエンドポイントにインストールされるクライアント側エージェントです。CSAは、従来のフルトンネルVPNを必要とせずに、社内リソースへのセキュアなアプリケーションごとの接続を提供します。
Citrix Endpoint Analysis (EPA) クライアント
Citrix EPAクライアントは、デバイスのポスチャスキャン(EPAスキャンとも呼ばれる)を実行するためにユーザーのエンドポイントで実行される軽量プラグインです。このクライアントは、アクセスを許可する前にエンドポイントのセキュリティポスチャ(最新のOS、特定のウイルス対策ソフトウェア、レジストリキーなど)をチェックするアクセスポリシーを構成している場合にのみ必要です。
制限事項
-
要素としてのEPAはサポートされていません。代わりに、デバイスポスチャサービスを使用できます。デバイスポスチャサービスの詳細については、「Device Posture」を参照してください。
-
仮想サーバーレベルでのデバイスポスチャチェックの有効化は、Always Onではサポートされていません。
-
ポリシーモデリングはユーザー条件のみをサポートします。デバイスポスチャとネットワークロケーションの条件はサポートされていません。
-
StoreFrontアナライザーは、StoreFrontでSecure Private Accessタイプのストアを1つのみサポートします。
-
ハイブリッド展開用の簡素化されたSecure Private Accessユーザーインターフェイスは、現在のリリースではデータセンターを1つのみ(ゲートウェイ1つとStoreFront1つ)サポートします。
-
Citrix Secure Accessクライアントでは、ネットワークロケーションでIPv6はサポートされていません。