
エラスティックサーチ連携
注:
Elasticsearch連携、Elasticsearchへのデータのエクスポート、またはフィードバックについては、mailto:CAS-PM-Ext@cloud.comにお問い合わせください。
Logstashエンジンを使用して、Citrix Analytics for Performance™をElasticsearchと統合できます。この統合により、Citrix IT環境からElasticsearchにユーザーデータをエクスポートして関連付け、組織のセキュリティ体制に関するより深い洞察を得ることができます。
統合の利点と、オブザーバビリティプラットフォームに送信される処理済みデータの種類について詳しくは、「データエクスポート」を参照してください。
前提条件
-
少なくとも1つのデータソースのデータ処理をオンにします。これにより、Citrix Analytics for PerformanceがElasticsearch統合プロセスを開始するのに役立ちます。
-
次のエンドポイントがネットワークの許可リストに含まれていることを確認します。
エンドポイント 米国リージョン 欧州連合リージョン アジア太平洋南部リージョン Kafkaブローカー casnb-0.citrix.com:9094casnb-eu-0.citrix.com:9094casnb-aps-0.citrix.com:9094casnb-1.citrix.com:9094casnb-eu-1.citrix.com:9094casnb-aps-1.citrix.com:9094casnb-2.citrix.com:9094casnb-eu-2.citrix.com:9094casnb-aps-2.citrix.com:9094casnb-3.citrix.com:9094
Elasticsearch と統合する
-
設定 > データエクスポート に移動します。
-
アカウント設定 セクションで、ユーザー名とパスワードを指定してアカウントを作成します。このアカウントは、統合に必要な設定ファイルを準備するために使用されます。
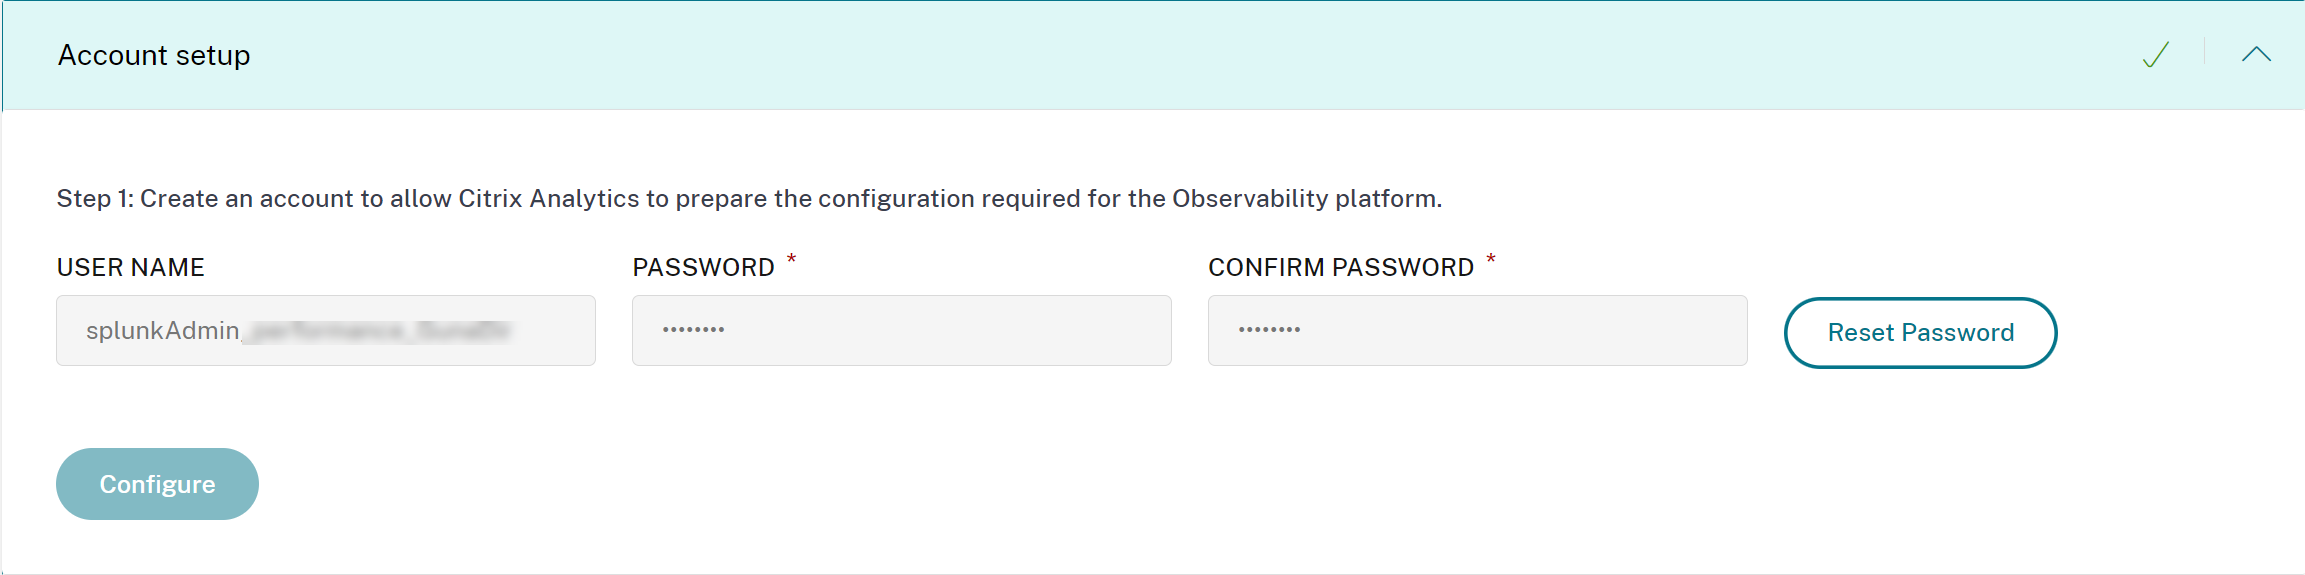
-
パスワードが次の条件を満たしていることを確認してください。
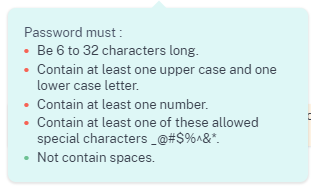
-
Logstash 設定ファイルを生成するには、設定 をクリックします。Elasticsearchを構成(/en-us/citrix-analytics/media/siem-configure-casp.png)
-
Observability Platformセクションから「Elastic Search」タブを選択して、構成ファイルをダウンロードします。
-
Logstash構成ファイル: Citrix Analytics for PerformanceからLogstashデータ収集エンジンを使用してElasticsearchにイベントを送信するための構成データ(入力、フィルター、および出力セクション)が含まれています。Logstash構成ファイルの構造については、Logstashドキュメントを参照してください。
-
JKSファイル: SSL接続に必要な証明書が含まれています。注これらのファイルには機密情報が含まれています。安全な場所に保管してください。Elasticsearchを選択(/en-us/citrix-analytics/media/elasticsearch-select-casp.png)
-
-
Logstashを構成します。
-
LinuxまたはWindowsホストマシンに、Logstashをインストールします。既存のLogstashインスタンスを使用することもできます。
-
Logstashをインストールしたホストマシンで、指定されたディレクトリに次のファイルを配置します。
ホストマシンの種類 ファイル名 ディレクトリパス リナックス CAS_Elasticsearch_LogStash_Config.config Debian および RPM パッケージの場合: /etc/logstash/conf.d/.zip および .tar.gz アーカイブの場合: {extract.path}/configkafka.client.truststore.jks Debian および RPM パッケージの場合: /etc/logstash/ssl/.zip および .tar.gz アーカイブの場合: {extract.path}/sslウィンドウズ CAS_Elasticsearch_LogStash_Config.config C:\logstash-7.xx.x\configkafka.client.truststore.jks Logstash インストールパッケージのデフォルトディレクトリ構造については、Logstash ドキュメントを参照してください。 -
Logstash 設定ファイルを開き、次の操作を行います。
-
ファイルの入力セクションに、次の情報を入力します。
-
パスワード: 設定ファイルを準備するために Citrix Analytics for Performance で作成したアカウントのパスワード。
-
SSL トラストストアの場所: SSL クライアント証明書の場所。これは、ホストマシン上の kafka.client.truststore.jks ファイルの場所です。
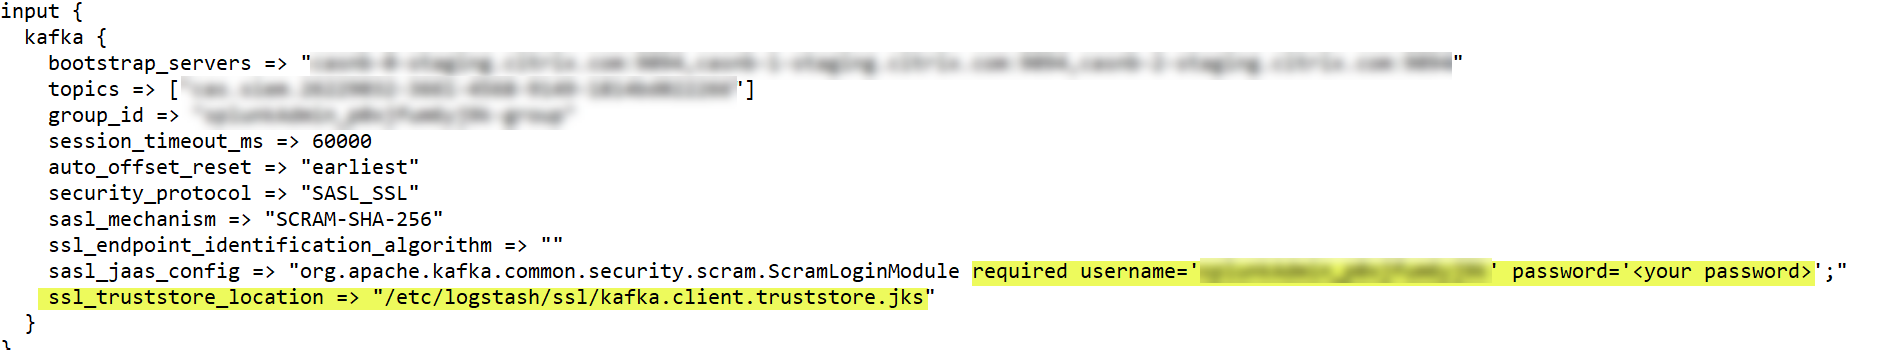
-
-
ファイルの出力セクションで、ホストマシンまたはElasticsearchが実行されているクラスターのアドレスを入力します。Elasticsearch出力セクション(/en-us/citrix-analytics/media/elasticsearch-output-section.png)
-
-
Citrix Analytics for Performanceから処理済みデータをElasticsearchに送信するには、ホストマシンを再起動します。
-
設定が完了したら、ElasticsearchでCitrix Analyticsデータが表示されることを確認します。
Logstashの設定
Logstashの設定サンプルは、Citrix Analytics for Performanceページからダウンロードできます。
以下は、提供されているKibanaダッシュボードのサンプルをサポートできるLogstashパイプライン定義のわずかなバリエーションです。
filter {
   json {
     source => "message"
     remove_field => ["message"]
   }
   date {
     match => [ "timestamp", "ISO8601", "yyyy-MM-dd HH:mm:ss" ]
     target => "@timestamp"
   }
 }

 filter {
   mutate {
     copy => ["eventType", "[@metadata][eventTypeIndex]"]
   }
 }

 filter {
   mutate {
     lowercase => ["[@metadata][eventTypeIndex]"]
   }
 }

 output {
   elasticsearch {
     hosts => ["<your logstash host : port>"]
     index => "citrixanalytics-%{[@metadata][eventTypeIndex]}-%{+YYYY.MM.dd}"
   }
 }
以前の設定に基づき、Logstashは
eventTypeフィールドを使用して、セッションイベントとマシンイベントを別々のインデックスに分離します。
Citrix Analyticsページからダウンロードしたデフォルト設定ファイルの「filter」および「output」セクションを上記のコンテンツに置き換え、Logstashサービスを再起動できます。
Kibanaダッシュボードのサンプル
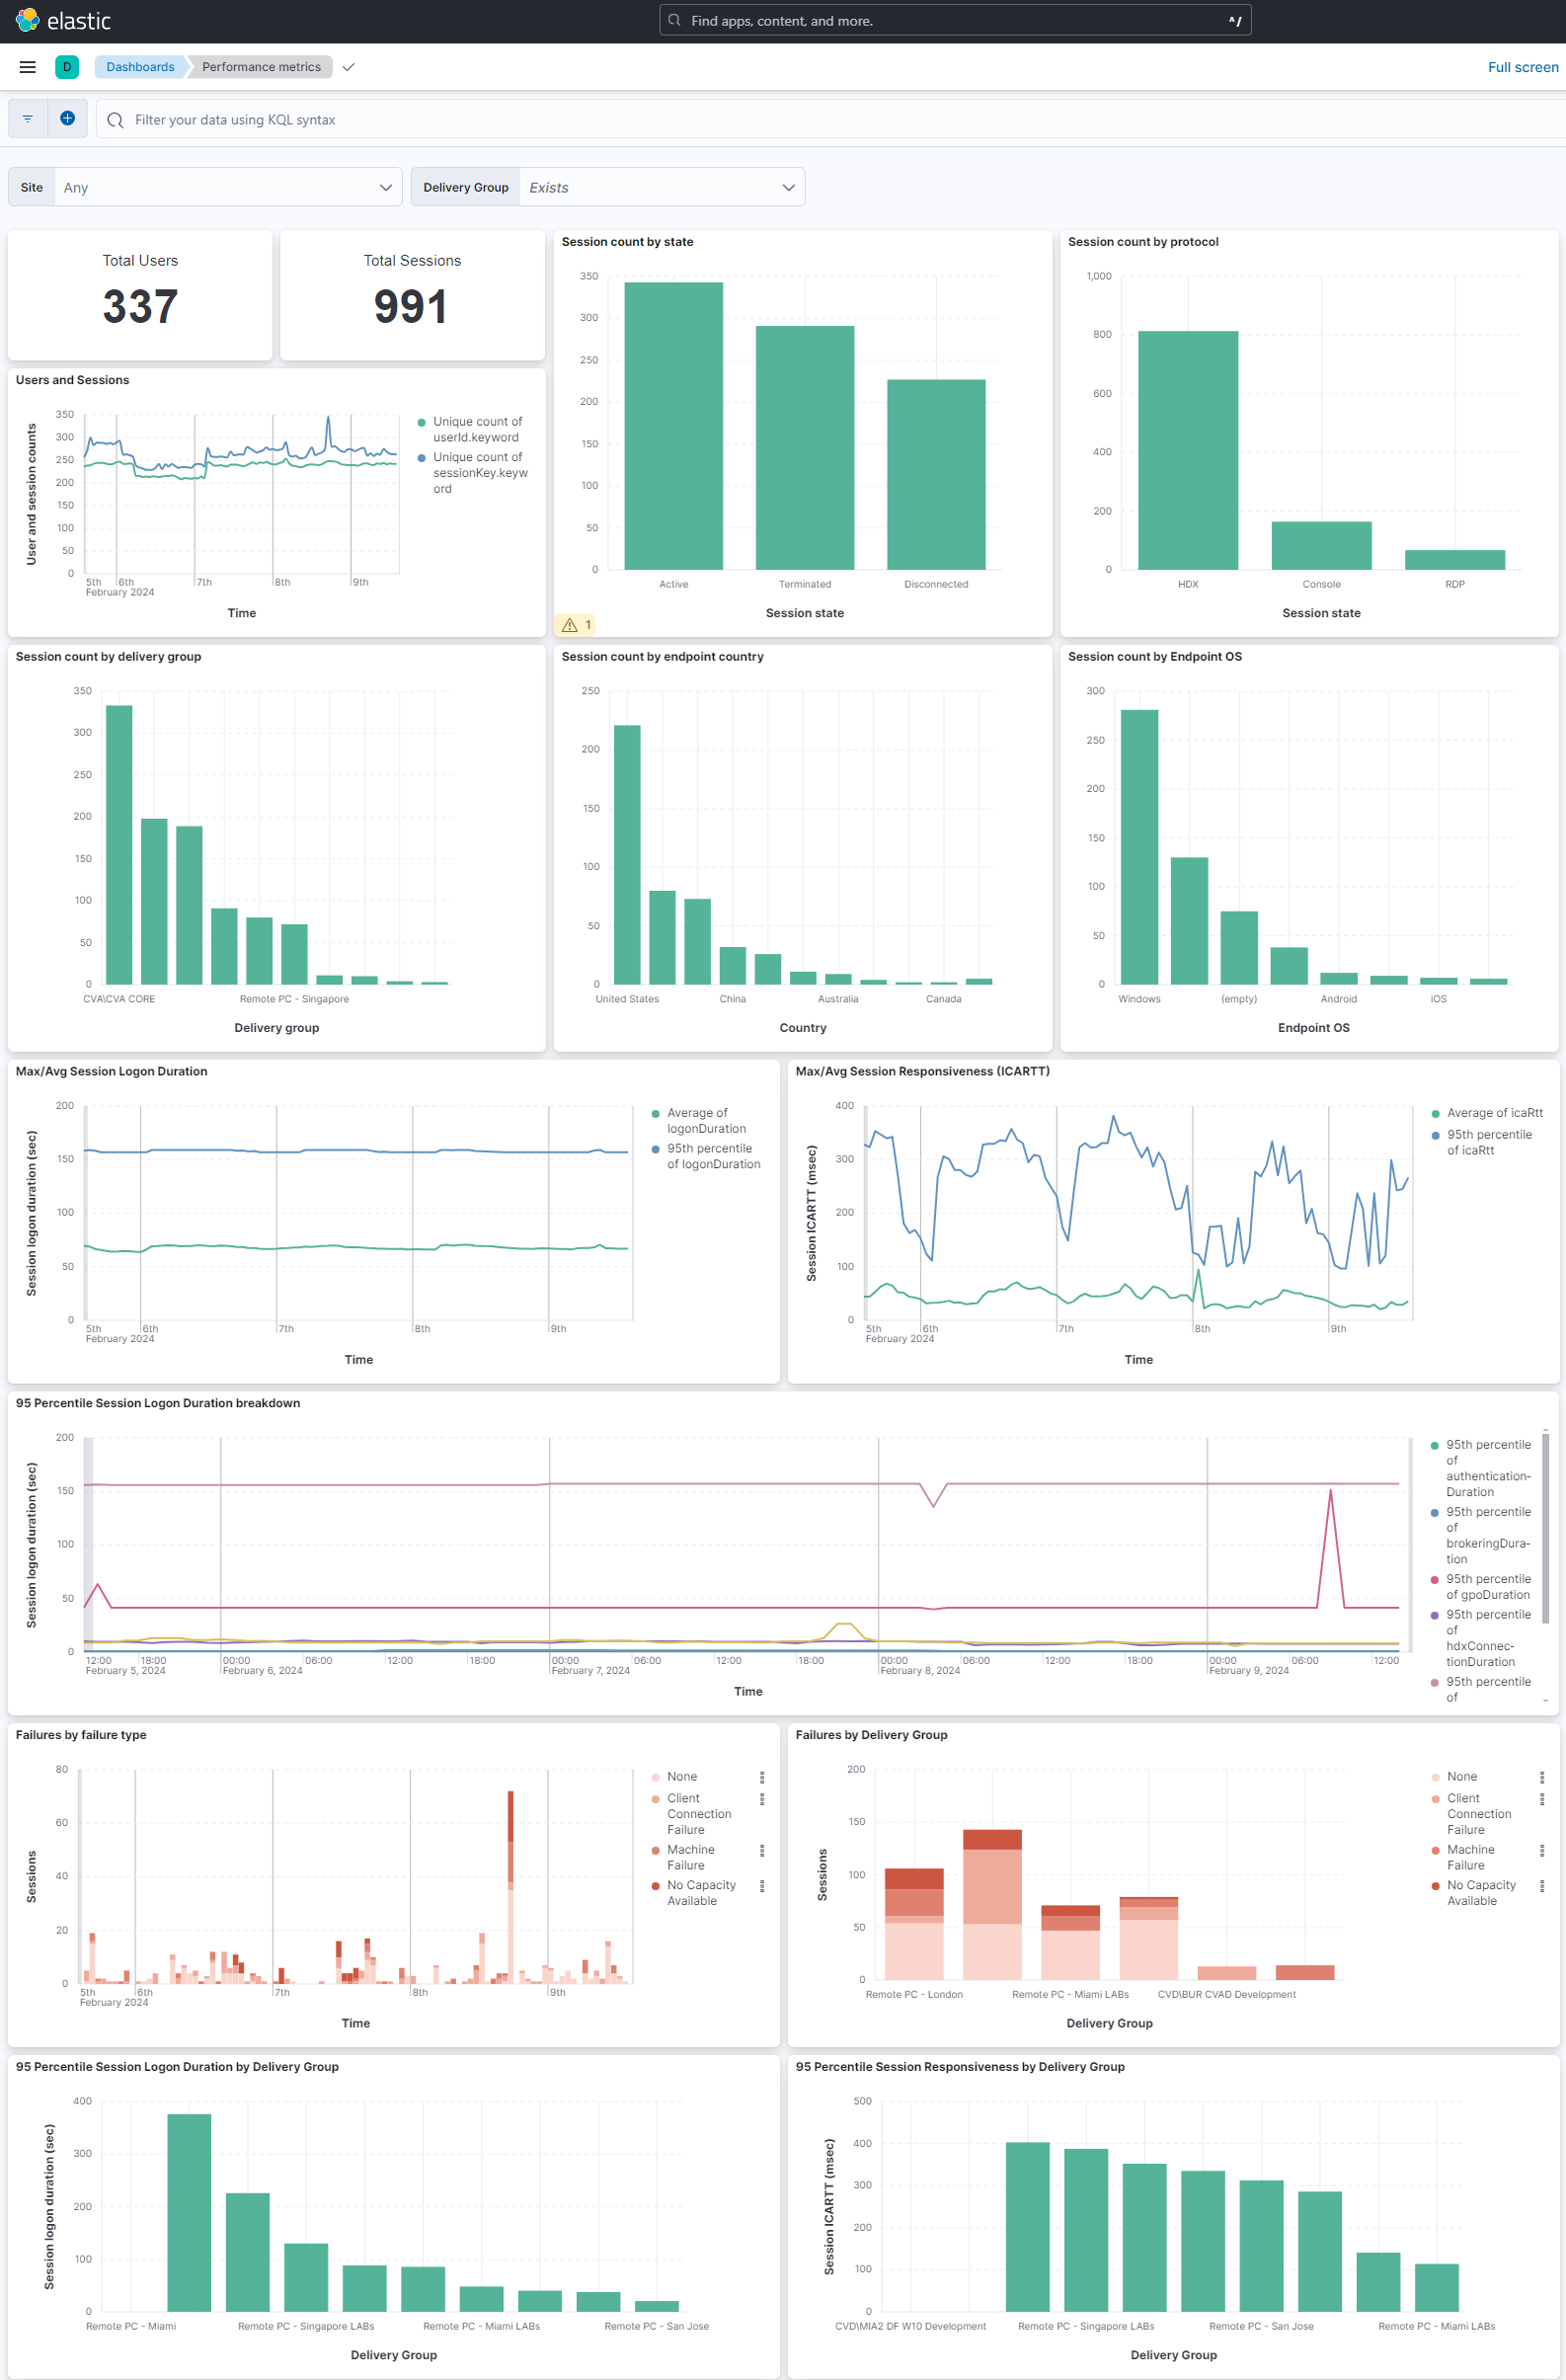
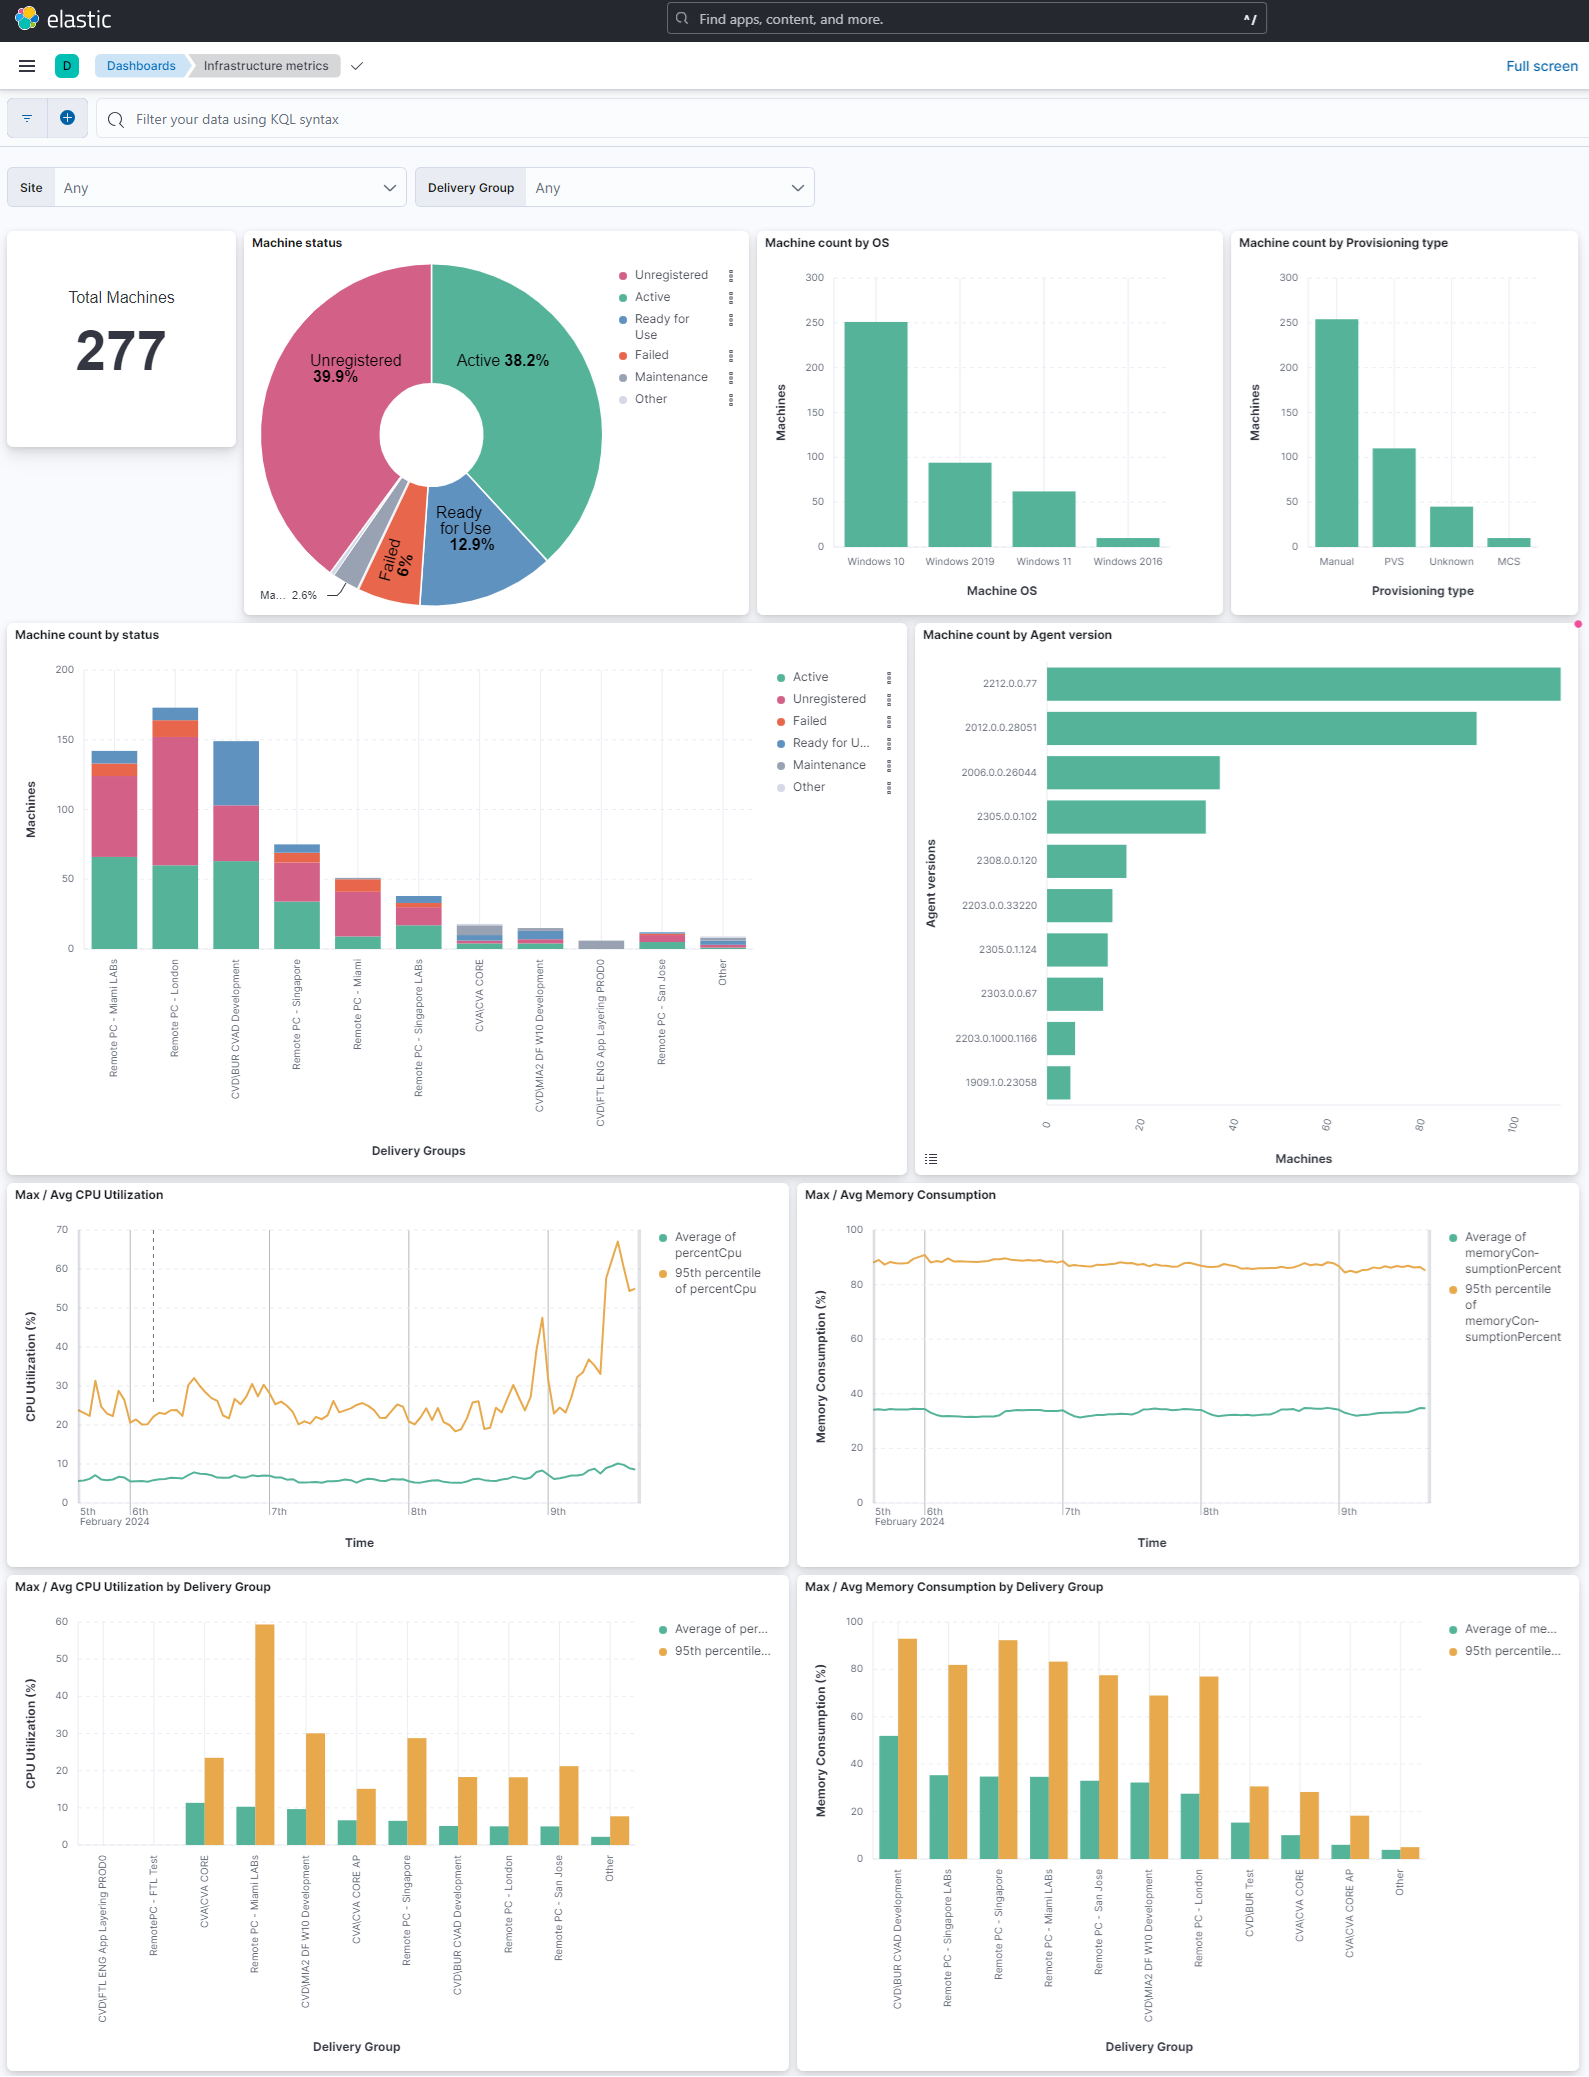
Citrixが提供するKibanaダッシュボードのサンプルをインポートできます。これには以下が含まれます。
-
メトリック
-
タイムチャート
-
セッションおよびインフラストラクチャテレメトリのその他の有用な視覚化。
ダッシュボード定義(JSONファイル)は、Citrix Analyticsダウンロードページからダウンロードできます。
Kibanaインスタンスにダッシュボードファイルをインポートできます。Elasticsearchクラウドまたはエンタープライズアカウントのいずれかです。
ダッシュボードをインポートする前に、Logstash、Elasticsearch、Kibanaの各インスタンスが適切に構成されており、Kibanaのインデックス管理ページで
citrixanalyticsインデックスを表示できることを確認してください。
ダッシュボードと参照されているデータビューをインポートするには、次の手順を実行します。
-
管理 > 保存済みオブジェクト に移動します。
-
インポート をクリックし、指定された圧縮ファイルに含まれている提供された
ndjsonファイルを選択します。 -
オプションで、ランダムなIDで新しいオブジェクトを作成 を選択できます。
-
インポート をクリックします。
上記の手順を完了すると、次の画像に示されているように、4つの新しい保存済みオブジェクトを表示できます。
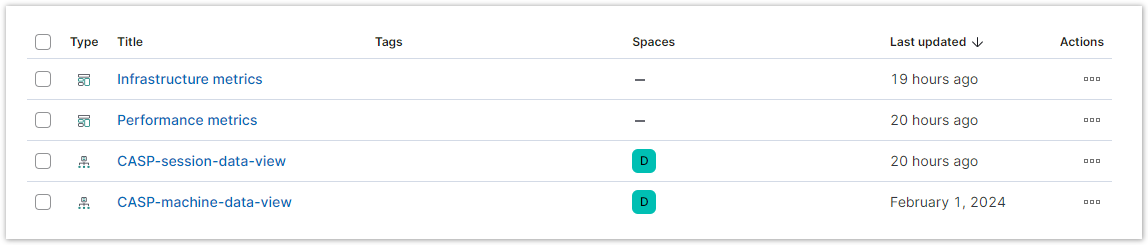
データビューはダッシュボードの視覚化によって参照され、前述のLogstash構成で定義されたインデックスを参照しています。ダッシュボードを開くことができる必要があります。以下はサンプルダッシュボードです。
データ転送のオン/オフを切り替える
Citrix Analytics for Performanceが構成ファイルを準備すると、Elasticsearchのデータ転送がオンになります。
Citrix Analytics for Performanceからのデータ転送を停止するには:
-
「設定」>「データエクスポート」に移動します。
-
データ送信を無効にするには、トグルボタンをオフにします。デフォルトでは、データ送信は常に有効になっています。SIEM送信クリア(/en-us/citrix-analytics/media/siem-turn-off-casp-elastic.png)
-
確認のための警告ウィンドウが表示されます。「データ送信をオフにする」をクリックして、送信アクティビティを停止します。SIEM送信クリア警告(/en-us/citrix-analytics/media/siem-turn-off-warning.png)
データ送信を再度有効にするには、トグルボタンをオンにします。