This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
技术安全概述
安全概述
本文档适用于托管在 Citrix Cloud 中的 Citrix DaaS(以前称为 Citrix Virtual Apps and Desktops 服务)。此信息包括 Citrix Virtual Apps Essentials 和 Citrix Virtual Desktops Essentials。
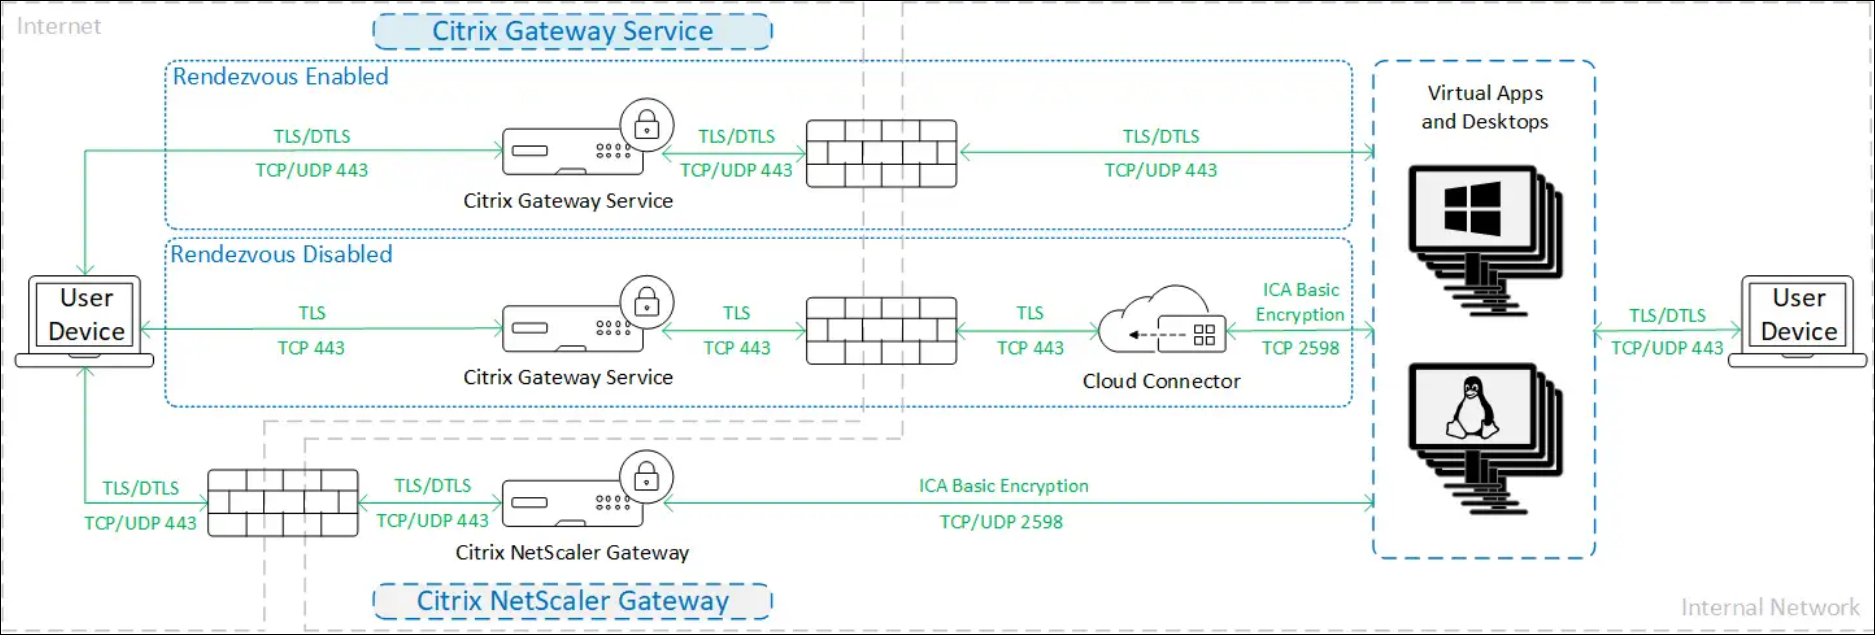
Citrix Cloud 管理 Citrix DaaS 环境的控制平面操作。控制平面包括 Delivery Controller、管理控制台、SQL 数据库、许可证服务器,以及可选的 StoreFront™ 和 Citrix Gateway。托管应用程序和桌面的虚拟投递代理 (VDA) 仍由客户在其选择的数据中心(无论是云端还是本地)中控制。这些组件使用名为 Citrix Cloud Connector 的代理连接到云服务。如果客户选择使用 Citrix® StoreFront Cloud,他们还可以选择使用 Citrix Gateway Service,而不是在其数据中心内运行 Citrix Gateway。下图说明了 Citrix DaaS 及其安全边界。
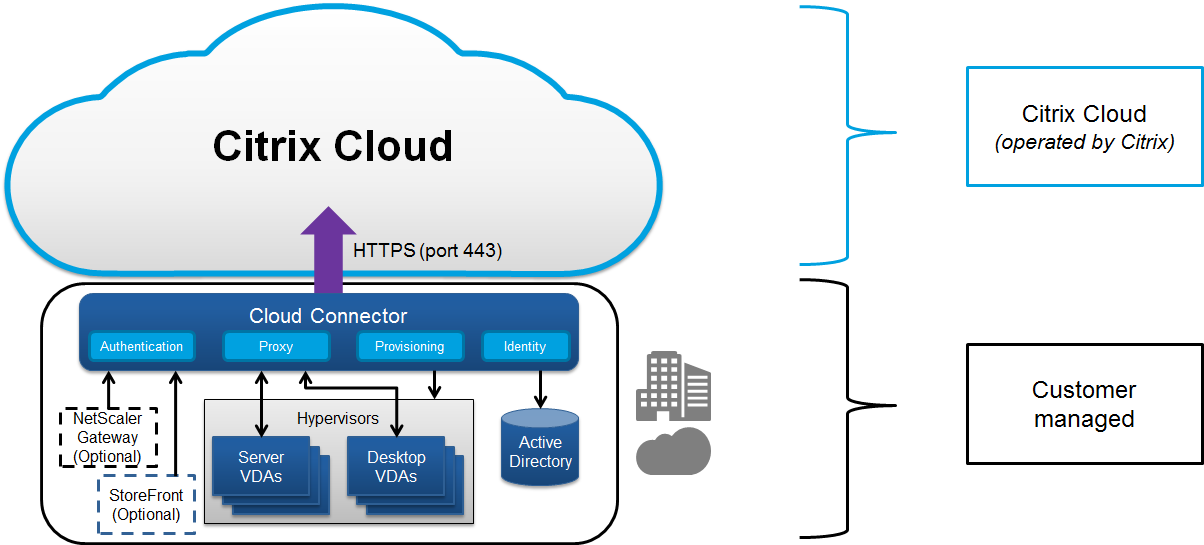
Citrix 基于云的合规性
访问 Citrix 信任中心 以获取有关 Citrix Cloud 认证的更多信息,并经常回来查看更新。
注意:
尚未针对 Citrix SOC 2(类型 1 或 2)、ISO 27001、HIPAA 或其他云合规性要求评估 Citrix Managed Azure Capacity 与各种 Citrix DaaS™ 版本和通用混合多云的使用情况。
数据流
Citrix DaaS 不托管 VDA,因此客户的应用程序数据和预配所需的映像始终托管在客户设置中。控制平面可以访问元数据,例如用户名、计算机名和应用程序快捷方式,从而限制控制平面访问客户的知识产权。
云与客户场所之间的数据流使用通过端口 443 的安全 TLS 连接。
数据隔离
Citrix DaaS 仅存储用于客户应用程序和桌面代理和监控所需的元数据。敏感信息,包括映像、用户配置文件和其他应用程序数据,仍保留在客户场所或其公共云供应商的订阅中。
服务版本
Citrix DaaS 的功能因版本而异。例如,Citrix Virtual Apps Essentials™ 仅支持 Citrix Gateway 服务和 Citrix® StoreFront Cloud。请查阅该产品文档以了解有关支持功能的更多信息。
ICA® 安全
Citrix DaaS 提供了多种选项来保护传输中的 ICA 流量。以下是可用的选项:
- 基本加密: 默认设置。
- Secure HDX™: 允许使用 AES-256 对会话数据进行真正的端到端加密。
- SecureICA: 允许使用 RC5 (128 位) 加密会话数据。
- HDX Direct: 允许使用 TLS/DTLS 进行网络级加密。
- VDA TLS/DTLS: 允许使用 TLS/DTLS 进行网络级加密。
- Rendezvous 协议: 仅在使用 Citrix Gateway Service 时可用。使用 Rendezvous 协议时,ICA 会话连接的所有段都使用 TLS/DTLS 进行加密。
基本加密
使用基本加密时,流量加密方式如下图所示。
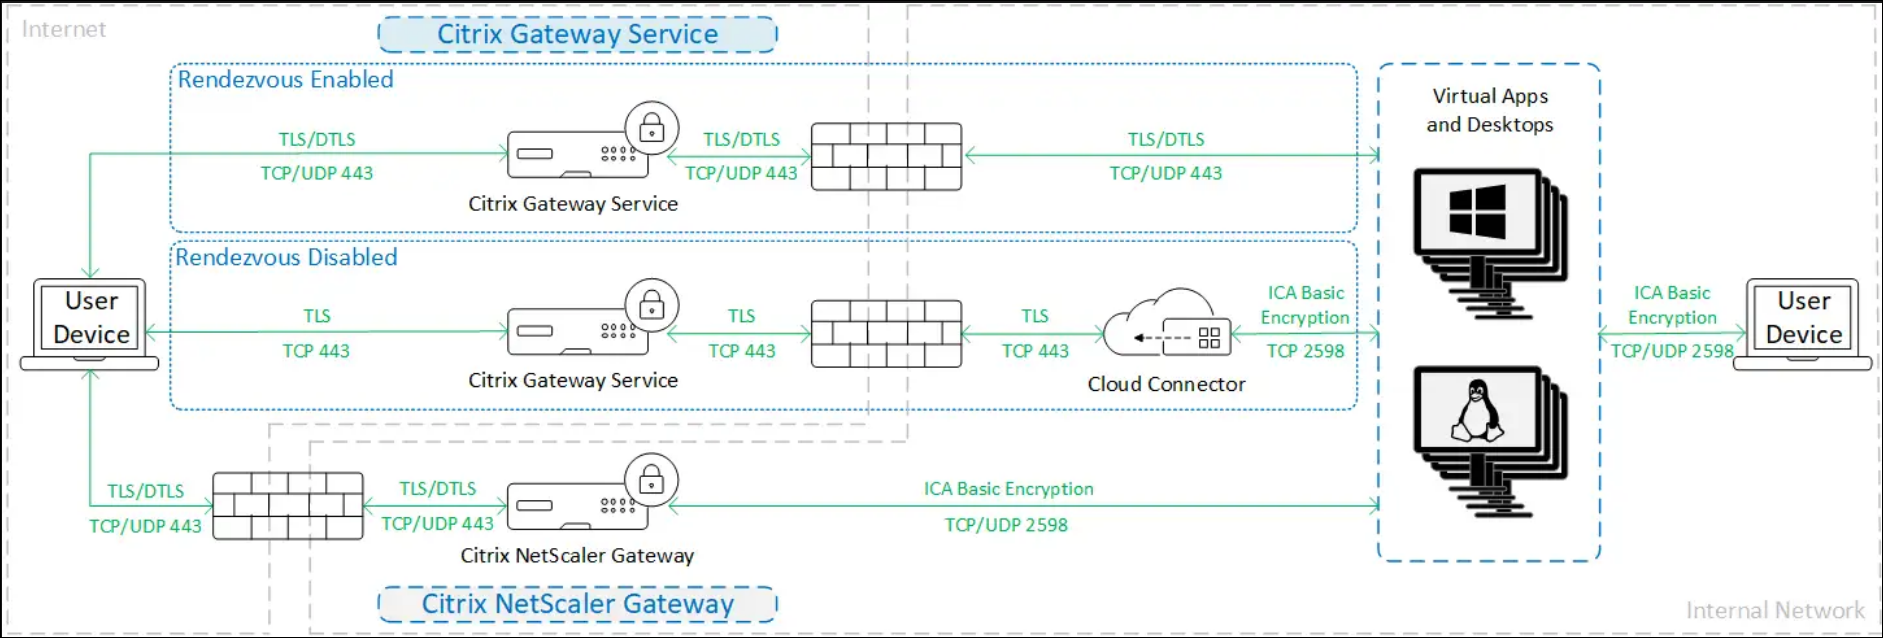
安全 HDX
使用 Secure HDX 时,流量加密方式如下图所示。
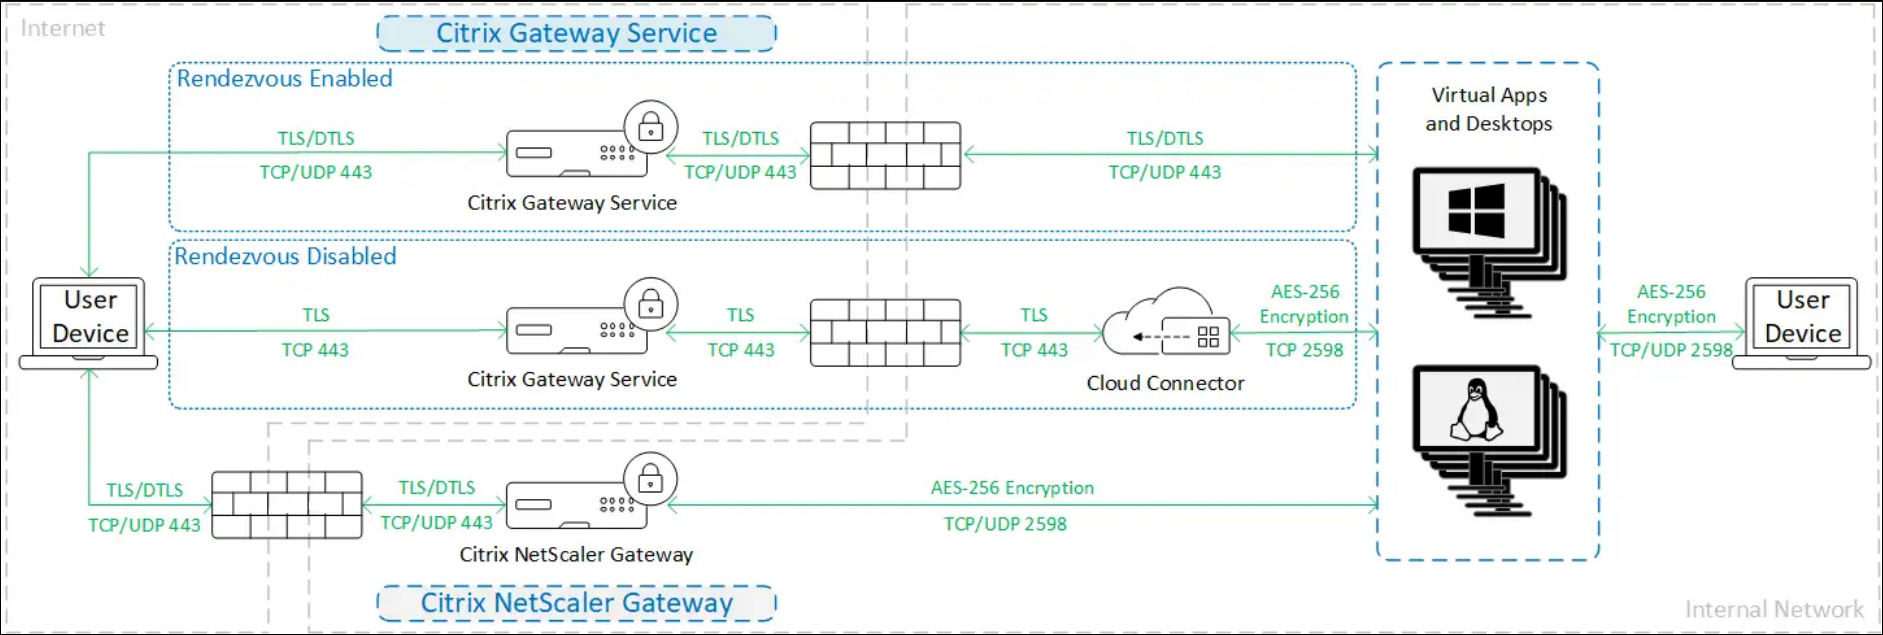
SecureICA
使用 SecureICA 时,流量会按以下图示进行加密。
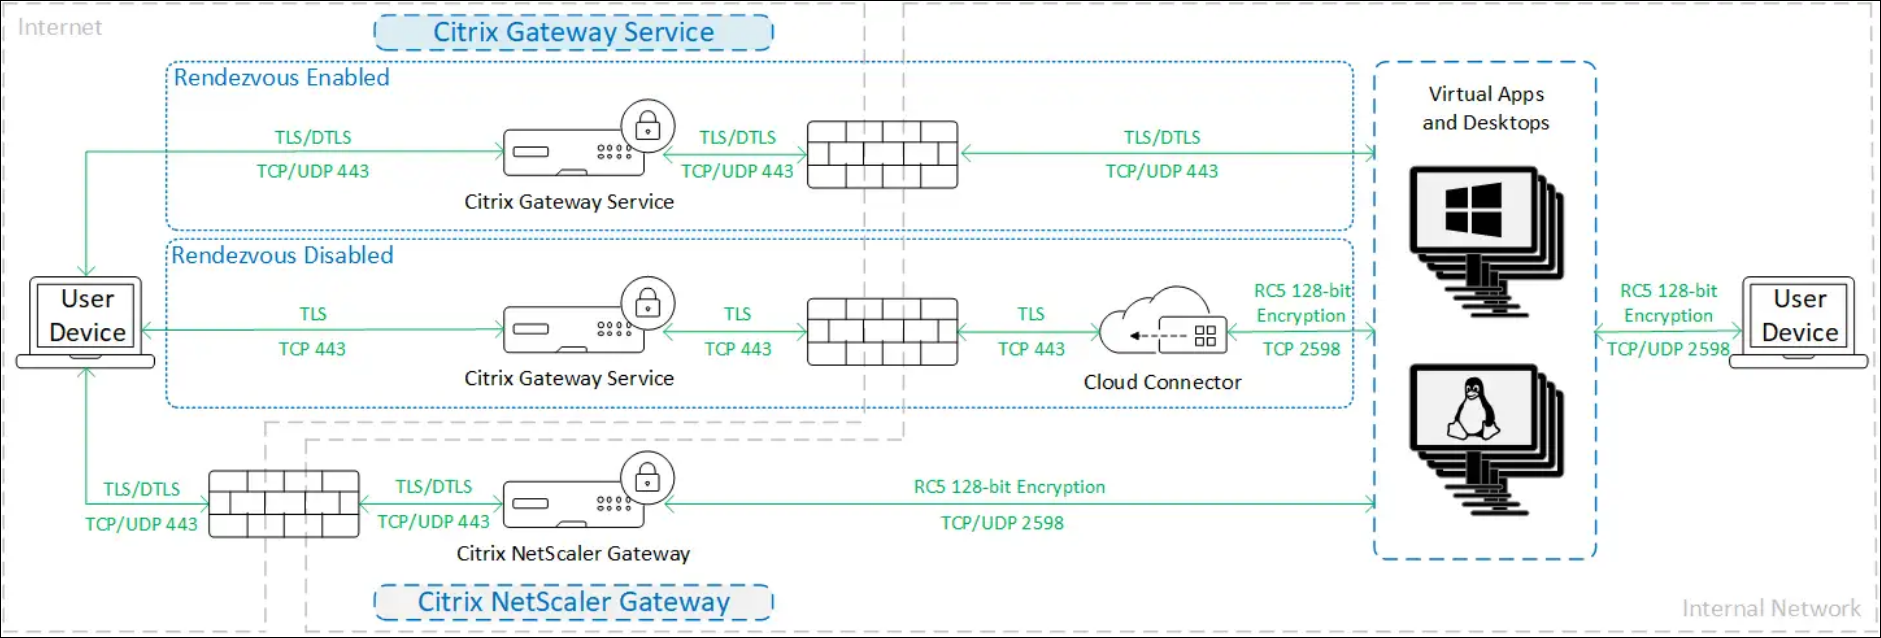
注意:
建议改用 Secure HDX。Secure ICA 已在 Citrix Virtual Apps and Desktops 2402 发布时已弃用。
使用 Workspace app for HTML5 时不支持 SecureICA。
HDX 直接
内部
当 HDX Direct 仅在内部模式下使用时,流量会按以下图示进行加密。
外部
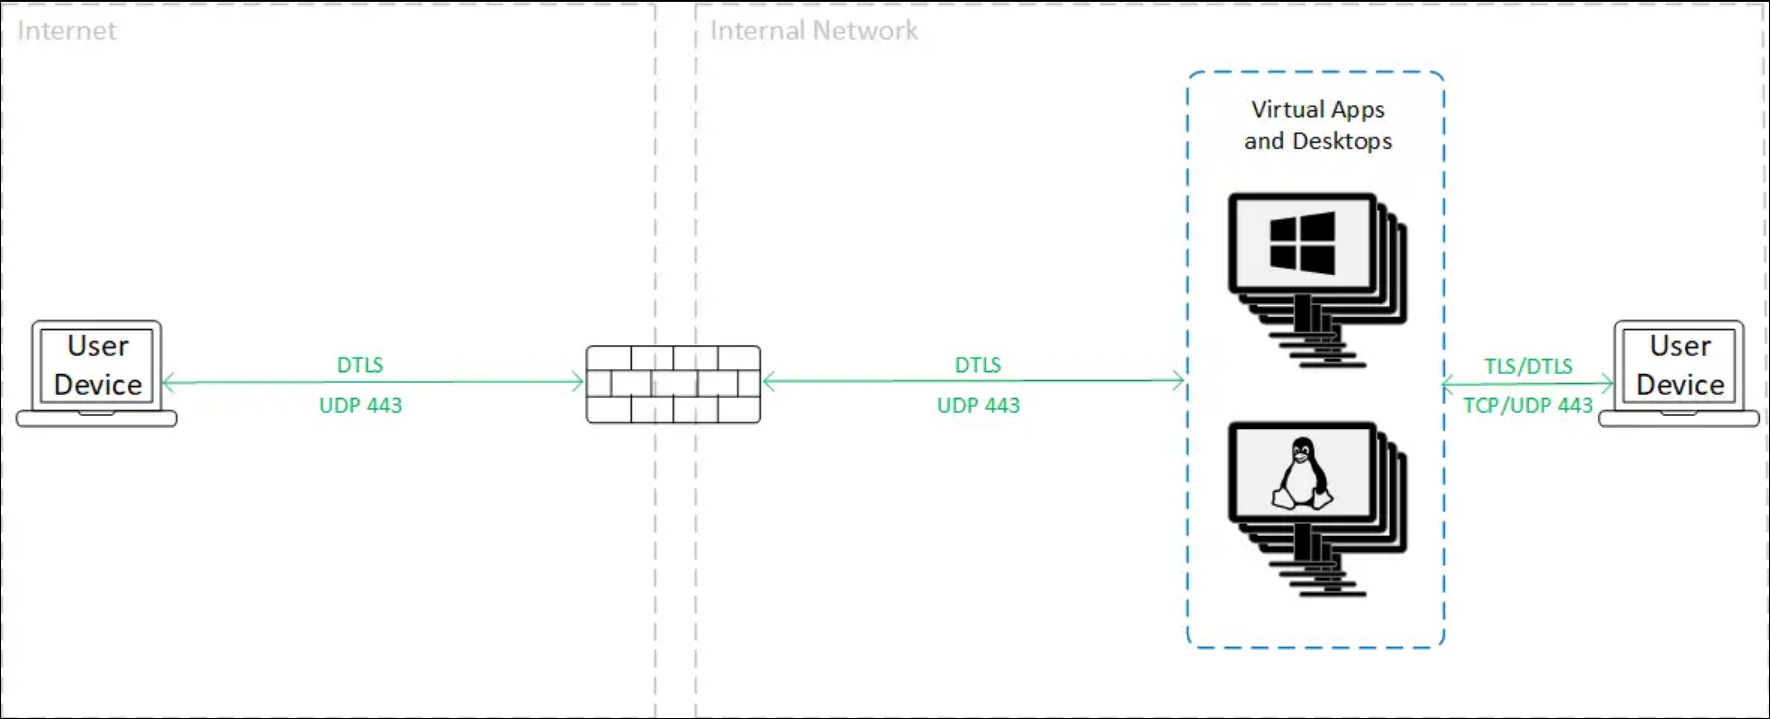
当 HDX Direct 在内部和外部模式下使用时,流量会按以下图示进行加密。
VDA TLS/DTLS
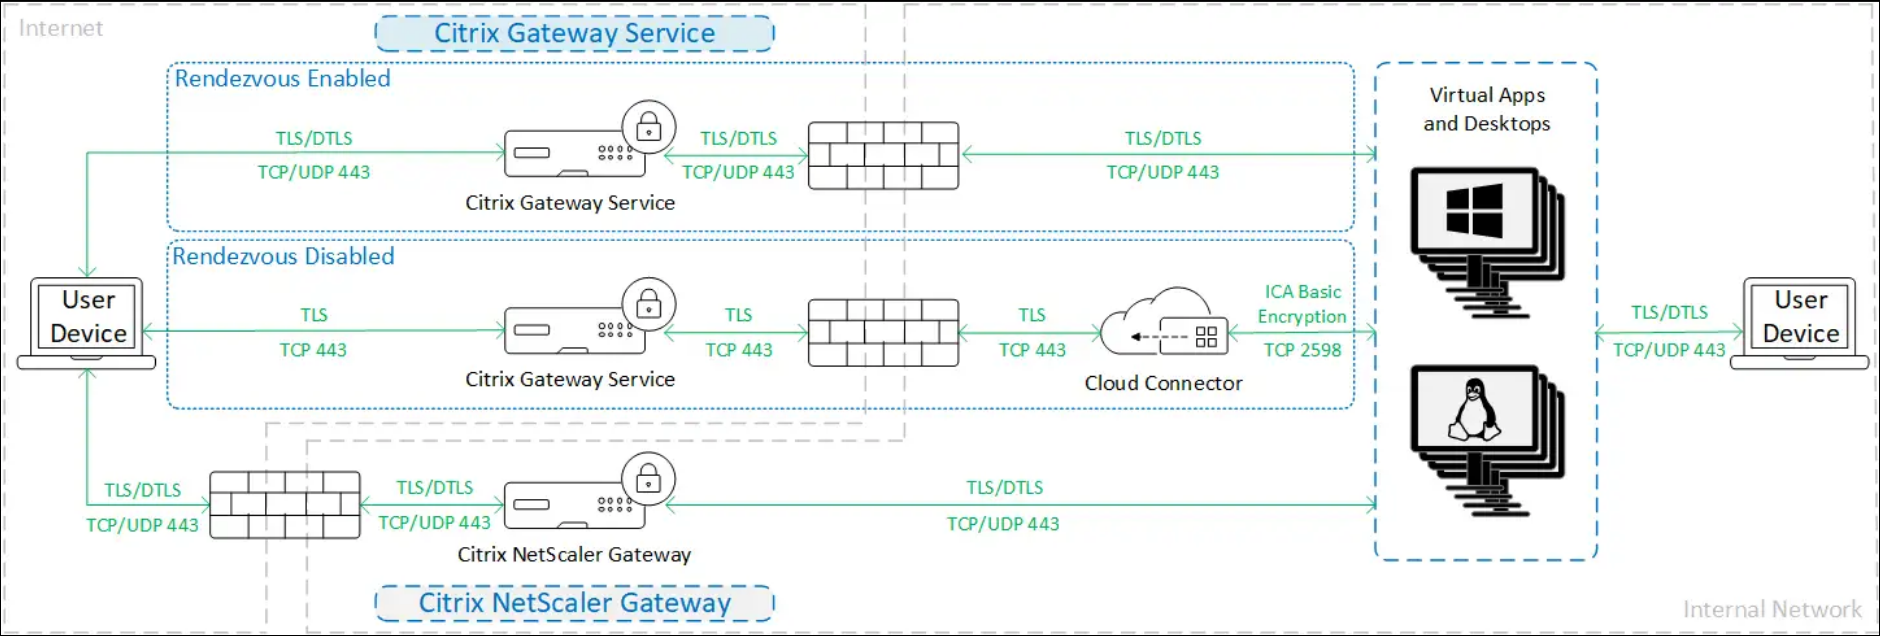
当使用 VDA TLS/DTLS 加密时,流量会按以下图示进行加密。
注意:
当不使用 Rendezvous 而使用网关服务时,VDA 和 Cloud Connector 之间的流量未进行 TLS 加密,因为 Cloud Connector 不支持通过网络级加密连接到 VDA。
更多资源
有关 ICA 安全选项及其配置方法的更多信息,请参阅:
- 安全 HDX:Secure HDX
- HDX 直连:HDX 直连
- SecureICA:安全策略设置
- VDA TLS/DTLS:传输层安全性
- Rendezvous 协议:Rendezvous 协议
凭据处理
Citrix DaaS 处理四种类型的凭据:
- 用户凭据:当最终用户使用其 Active Directory 用户名和密码进行身份验证时,这些凭据会存储起来,以便为 VDA 提供单点登录。当使用客户管理的 StoreFront 时,这些凭据通常在发送到 DaaS 之前由连接器加密,有关更多信息,请参阅 Client access via StoreFront。
- 管理员凭据:管理员针对 Citrix Cloud 进行身份验证。身份验证会生成一个一次性签名的 JSON Web Token (JWT),该令牌授予管理员访问 Citrix DaaS 的权限。
- 管理程序密码:需要密码进行身份验证的本地管理程序具有管理员生成的密码,该密码直接加密存储在云中的 SQL 数据库中。Citrix 管理对等密钥,以确保管理程序凭据仅对经过身份验证的进程可用。
- Active Directory (AD) 凭据:Machine Creation Services™ 使用 Cloud Connector 在客户的 AD 中创建计算机帐户。由于 Cloud Connector 的计算机帐户对 AD 只有读取权限,因此系统会提示管理员为每个计算机创建或删除操作输入凭据。这些凭据仅存储在内存中,并且仅用于单个预配事件。
部署注意事项
Citrix 建议用户查阅已发布的最佳实践文档,以在其环境中部署 Citrix Gateway 应用程序和 VDA。
云连接器
与 Citrix Cloud 的通信
从 Citrix Cloud Connectors 到 DaaS 和其他 Citrix Cloud 服务的所有连接都使用 HTTPS 和 TLS 1.2。
用于 XML 服务和 STA 的 HTTPS
如果使用本地 StoreFront 或 NetScaler Gateway,建议您在连接器上启用 HTTPS 并禁用 HTTP。有关详细信息,请参阅HTTPS 配置。
网络访问要求
除了 入站和出站端口配置 中所述的端口外,Cloud Connector 还有以下网络访问要求:
- Citrix Cloud Connector 仅需要端口 443 出站流量到 Internet,并且可以托管在 HTTP 代理后面。
- 在内部网络中,Cloud Connector 需要访问以下各项以用于 Citrix DaaS:
- VDA:端口 80,入站和出站。如果使用 Citrix Gateway 服务,则还需要端口 1494 和 2598 入站。
- StoreFront 服务器:如果使用 HTTPS(推荐),则为端口 443 入站;如果使用 HTTP(不推荐),则为端口 80 入站。
- Citrix Gateway(如果配置为 STA):如果使用 HTTPS(推荐),则为端口 443 入站;如果使用 HTTP(不推荐),则为端口 80 入站。
- Active Directory 域控制器
- 管理程序:仅出站。有关特定端口,请参阅 (/zh-cn/tech-zone/build/tech-papers/citrix-communication-ports.html)。
VDA 和 Cloud Connector 之间的流量使用 Kerberos 消息级安全性进行加密。
安全密钥
您可以使用 (/zh-cn/citrix-virtual-apps-desktops/manage-deployment/security-keys.html) 确保只有授权的 StoreFront 服务器和 Citrix Gateway 设备能够通过云连接器连接到 DaaS。如果您已启用 (#xml-trust),这一点尤其重要。
客户端访问
您可以通过 Citrix 托管的 (#client-access-via-citrix-storefront-cloud) 或托管自己的 (#client-access-via-citrix-storefront) 部署来提供客户端访问。
用户可以使用 Citrix Workspace 应用程序或 Web 浏览器连接到其应用商店。有关 Citrix Workspace 应用程序的安全建议,请参阅每个平台的 (/zh-cn/citrix-workspace-app.html)。
通过 Citrix® StoreFront Cloud 进行客户端访问
(/zh-cn/citrix-workspace) 是一种 Citrix 托管服务,使客户端应用程序无需任何本地基础架构即可访问 DaaS 资源。有关 Citrix Workspace 应用程序支持的版本和其他要求,请参阅 (/zh-cn/citrix-workspace/get-started/system-requirements)。有关安全性信息,请参阅 (/zh-cn/citrix-workspace/secure)。
通过 Citrix StoreFront 进行客户端访问
作为 Citrix® StoreFront Cloud 的替代方案,您可以通过在本地环境中部署 (/zh-cn/storefront) 来提供客户端访问。这提供了更大的安全配置选项和部署体系结构的灵活性,包括在本地维护用户凭据的能力。StoreFront 服务器可以托管在 Citrix Gateway 后面,以提供安全的远程访问、强制实施多重身份验证并添加其他安全功能。有关详细信息,请参阅 (/zh-cn/storefront/current-release/install-standard/secure)。
用户凭据
如果用户使用其 Active Directory 凭据向 StoreFront 进行身份验证,则当用户启动应用程序时,StoreFront 会将凭据传递给 Cloud Connector。默认情况下,Cloud Connector 使用 AES 加密和为每次启动生成的随机一次性密钥来加密用户凭据。该密钥永远不会传递到云中,并且仅返回给 Citrix Workspace 应用程序。然后,Citrix Workspace 应用程序将此密钥传递给 VDA,以便在会话启动期间解密用户密码,从而实现单点登录体验。此流程如下图所示。
(/en-us/citrix-daas/media/5.png)
在客户端、网关、StoreFront 和连接器之间配置 HTTPS 非常重要,以确保密码在您的网络中始终加密。
在默认行为下,由于 Citrix Cloud 无法访问凭据,因此无法将凭据转发给其他 Cloud Connector 或 Connector Appliance 进行验证。如果您使用多个没有信任关系的域,则需要这样做。您可以禁用此行为,并允许将凭据上传到 Citrix Cloud,以便它可以将凭据转发给其他 Cloud Connector 和 Connector Appliance 进行验证。要配置此项,请使用 DaaS PowerShell SDK cmdlet Set-Brokersite 和参数 CredentialForwardingToCloudAllowed。
使用 HTTPS 连接到 Cloud Connector
建议您将 StoreFront 配置为使用 HTTPS 连接到 Cloud Connector,以确保所有通信都经过加密。这要求您已启用 HTTPS for XML service and STA。要配置 StoreFront 以使用 HTTPS 连接,请参阅 Add resource feeds for Citrix Desktops as a Service 和 Add Citrix Gateway appliance。
XML 信任
默认情况下,当 StoreFront 连接到 DaaS 以执行枚举和启动等操作时,StoreFront 必须传递用户的 Active Directory 凭据,以便 DaaS 可以验证用户并检查用户的组成员身份。但是,当使用其他身份验证方法(例如域直通、智能卡或 SAML)时,StoreFront 没有 Active Directory 密码。在这种情况下,您必须启用“XML 信任”。启用 XML 信任后,DaaS 允许 StoreFront 代表用户执行操作,例如枚举和启动应用程序,而无需验证用户的密码。在启用 XML 信任之前,请使用 Security Keys 或其他机制(例如防火墙或 IPsec)来确保只有受信任的 StoreFront 服务器才能连接到 Cloud Connector。
要在 Studio 中启用 XML 信任,请转到 Settings > Site settings,然后打开 Enable XML trust。
要使用 Citrix DaaS SDK 检查 XML 信任的当前值,请运行 Get-BrokerSite 并检查 TrustRequestsSentToTheXMLServicePort 的值。
要使用 Citrix DaaS SDK 启用或禁用 XML 信任,请运行 Set-BrokerSite 并使用参数 TrustRequestsSentToTheXMLServicePort。
思杰网关服务
使用 Citrix Gateway 服务可避免在客户数据中心内部署 Citrix Gateway。
有关详细信息,请参阅 Citrix Gateway service。
Cloud Connector 和 Citrix Cloud 之间的所有 TLS 连接均由 Cloud Connector 发起到 Citrix Cloud。无需入站防火墙端口映射。
本地 NetScaler® 网关
您可以使用本地 NetScaler 网关来提供对资源的访问。网关必须能够访问 Cloud Connector 才能兑换 STA 票证。建议您将网关配置为使用 HTTPS 连接到 Cloud Connector,请参阅 HTTPS for XML service and STA。如果您已启用 Security keys,则必须配置网关以包含这些密钥。
更多信息
以下资源包含安全信息:
-
Citrix 信任中心:信任中心提供有关在维护安全合规的 IT 环境中至关重要的标准和认证的文档。
-
Citrix Cloud 平台安全部署指南:本指南概述了使用 Citrix Cloud 时的安全最佳实践,并描述了 Citrix Cloud 收集和管理的信息。本指南还包含指向有关 Citrix Cloud Connector 的全面信息的链接。
注意:
本文档旨在向读者介绍 Citrix Cloud 的安全功能并提供其概述;并定义 Citrix 与客户在保护 Citrix Cloud 部署方面的职责划分。它不旨在作为 Citrix Cloud 或其任何组件或服务的配置和管理指导手册。
共享
共享
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.