Panoramica sulla sicurezza tecnica
Panoramica sulla sicurezza
Questo documento si applica a Citrix DaaS (precedentemente servizio Citrix Virtual Apps and Desktops) ospitato in Citrix Cloud. Queste informazioni includono Citrix Virtual Apps Essentials e Citrix Virtual Desktops Essentials.
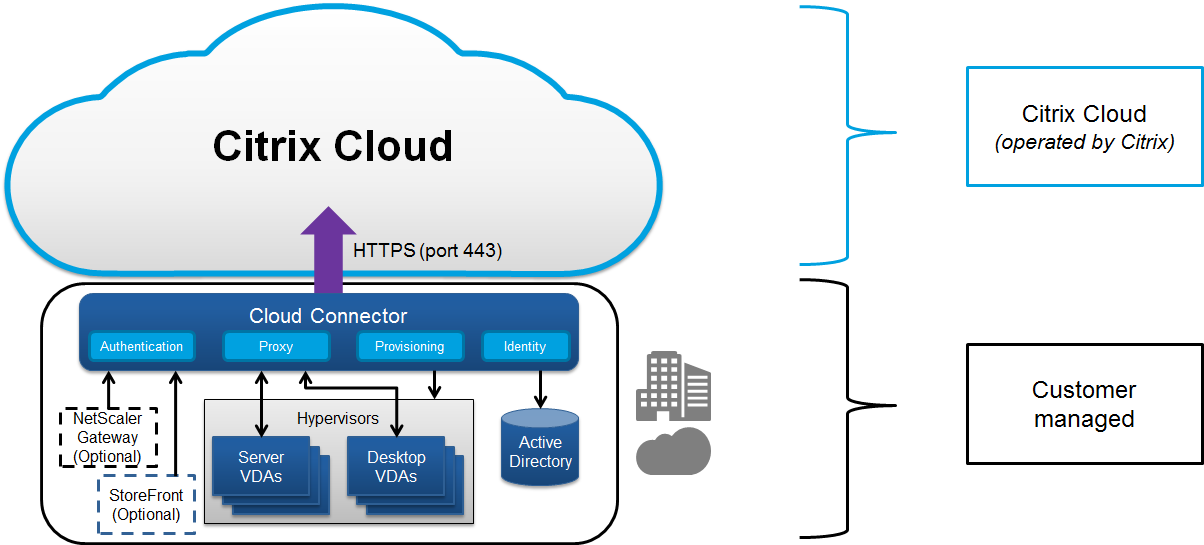
Citrix Cloud gestisce il funzionamento del piano di controllo per gli ambienti Citrix DaaS. Il piano di controllo include i Delivery Controller, le console di gestione, il database SQL, il server licenze e, facoltativamente, StoreFront™ e Citrix Gateway. I Virtual Delivery Agent (VDA) che ospitano le app e i desktop rimangono sotto il controllo del cliente nel data center di sua scelta, sia cloud che on-premise. Questi componenti sono connessi al servizio cloud utilizzando un agente chiamato Citrix Cloud Connector. Se i clienti scelgono di utilizzare Citrix® StoreFront Cloud, possono anche scegliere di utilizzare il servizio Citrix Gateway invece di eseguire Citrix Gateway all’interno del proprio data center. Il seguente diagramma illustra Citrix DaaS e i suoi confini di sicurezza.
Conformità basata su cloud Citrix
Visita il Citrix Trust Center per maggiori informazioni sulle certificazioni Citrix Cloud e controlla frequentemente gli aggiornamenti.
Nota:
L’uso di Citrix Managed Azure Capacity con varie edizioni di Citrix DaaS™ e Universal Hybrid Multi-Cloud non è stato valutato per Citrix SOC 2 (Tipo 1 o 2), ISO 27001, HIPAA o altri requisiti di conformità cloud.
Flusso di dati
Citrix DaaS non ospita i VDA, quindi i dati delle applicazioni del cliente e le immagini necessarie per il provisioning sono sempre ospitati nella configurazione del cliente. Il piano di controllo ha accesso ai metadati, come nomi utente, nomi macchina e collegamenti alle applicazioni, limitando l’accesso alla proprietà intellettuale del cliente dal piano di controllo.
Il flusso di dati tra il cloud e le sedi del cliente utilizza connessioni TLS sicure sulla porta 443.
Isolamento dei dati
Citrix DaaS memorizza solo i metadati necessari per il brokering e il monitoraggio delle applicazioni e dei desktop del cliente. Le informazioni sensibili, incluse immagini, profili utente e altri dati delle applicazioni, rimangono presso le sedi del cliente o nell’abbonamento del loro fornitore di cloud pubblico.
Edizioni del servizio
Le funzionalità di Citrix DaaS variano in base all’edizione. Ad esempio, Citrix Virtual Apps Essentials™ supporta solo il servizio Citrix Gateway e Citrix® StoreFront Cloud. Consultare la documentazione del prodotto per ulteriori informazioni sulle funzionalità supportate.
Sicurezza ICA®
Citrix DaaS offre diverse opzioni per la protezione del traffico ICA in transito. Di seguito sono riportate le opzioni disponibili:
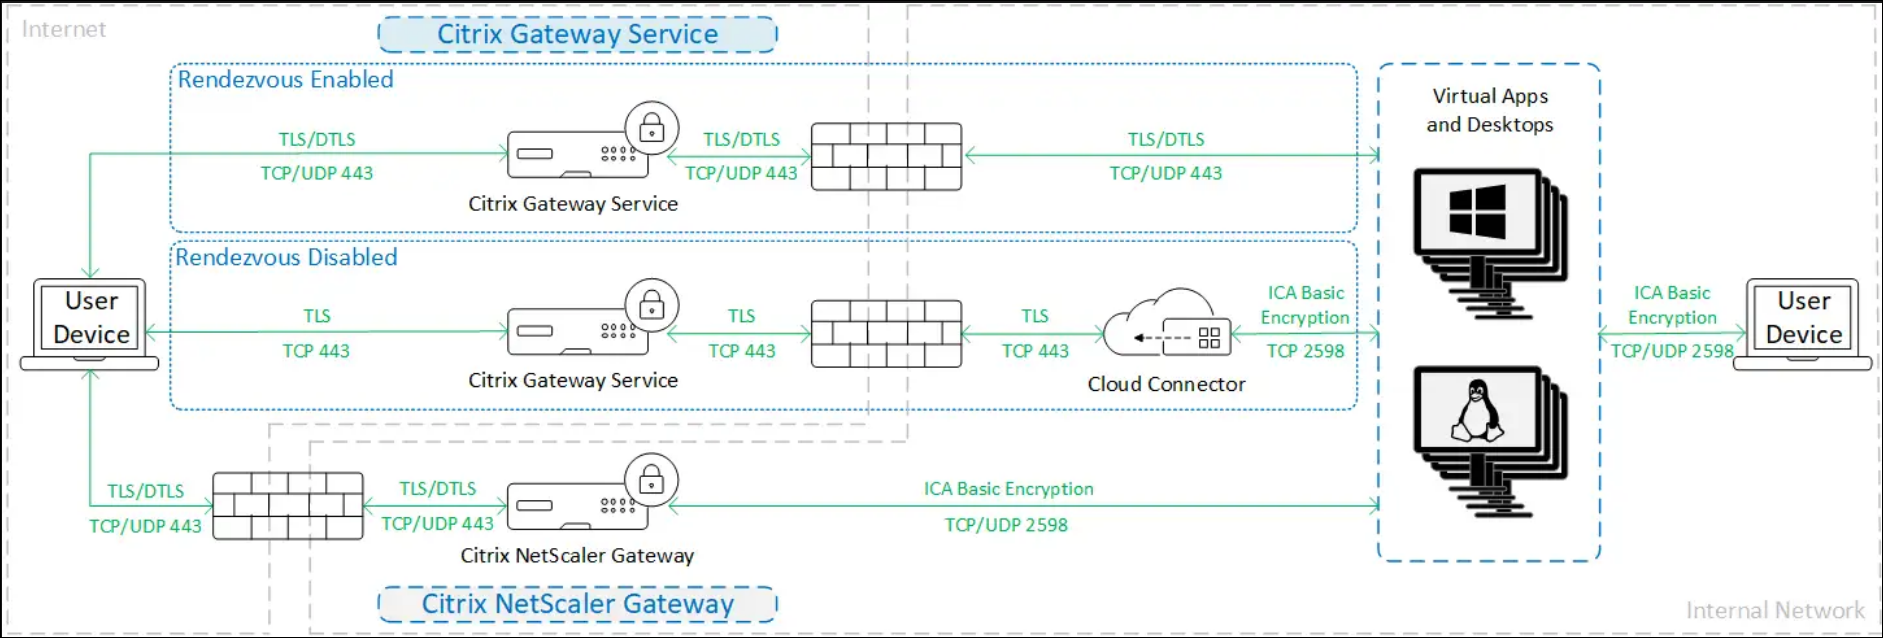
- Crittografia di base: L’impostazione predefinita.
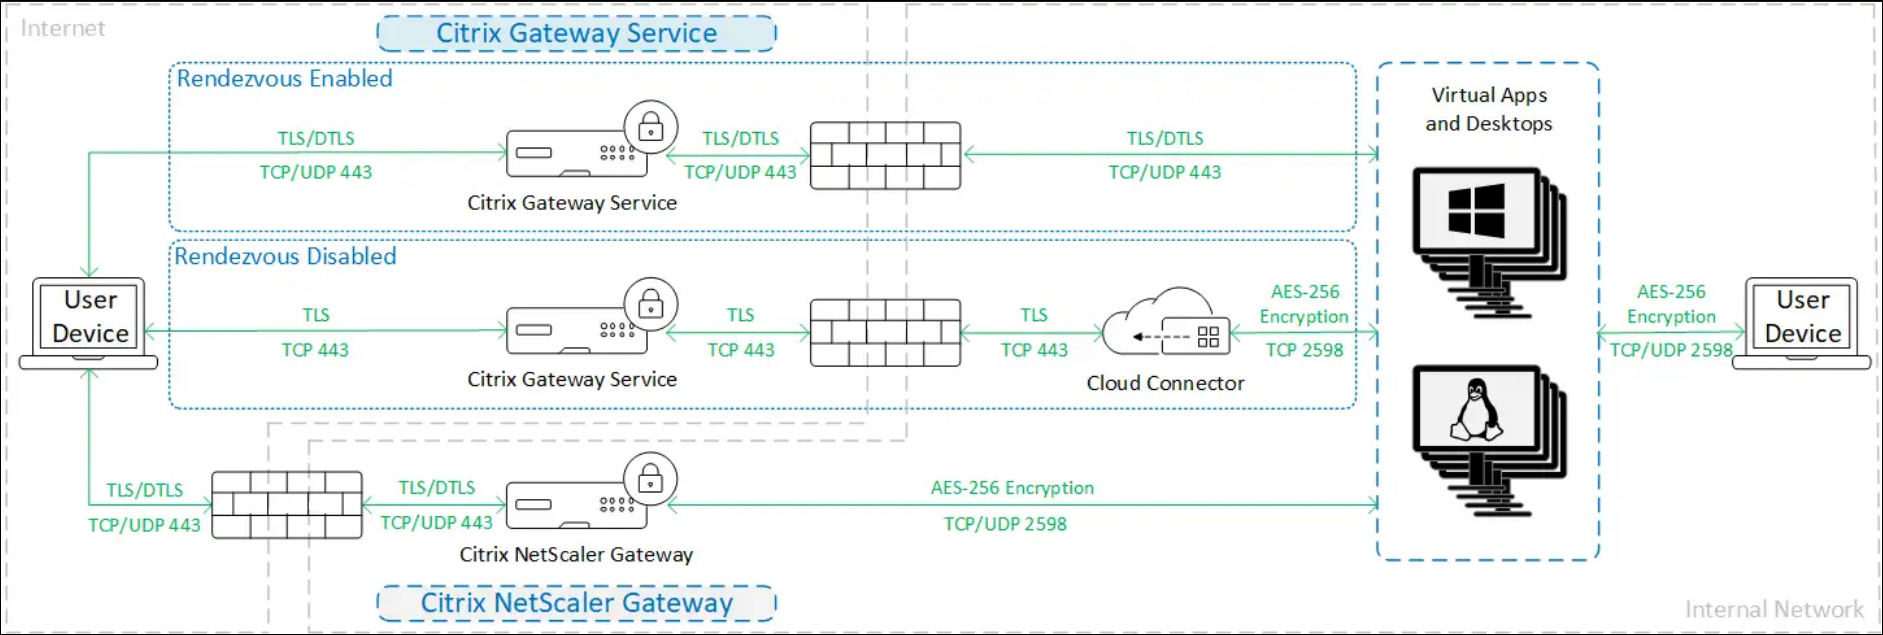
- Secure HDX™: Consente una vera crittografia end-to-end dei dati di sessione utilizzando AES-256.
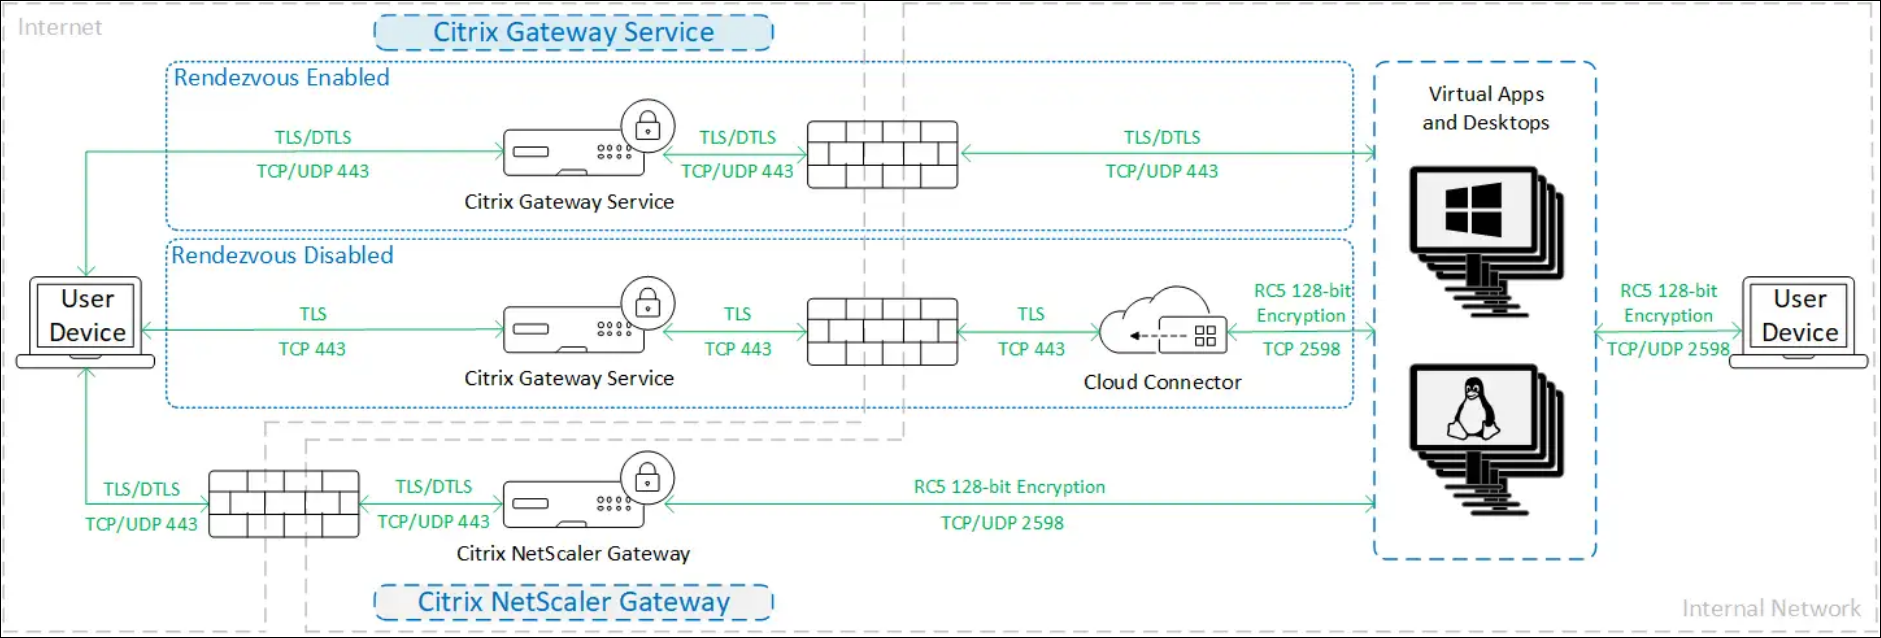
- SecureICA: Consente la crittografia dei dati di sessione utilizzando la crittografia RC5 (128 bit).
- HDX Direct: Consente l’utilizzo della crittografia a livello di rete tramite TLS/DTLS.
- VDA TLS/DTLS: Consente l’utilizzo della crittografia a livello di rete tramite TLS/DTLS.
- Protocollo Rendezvous: Disponibile solo quando si utilizza il servizio Citrix Gateway. Quando si utilizza il protocollo Rendezvous, tutti i segmenti delle connessioni delle sessioni ICA vengono crittografati utilizzando TLS/DTLS.
Crittografia di base
Quando si utilizza la crittografia di base, il traffico viene crittografato come mostrato nel diagramma seguente.
Secure HDX
Quando si utilizza Secure HDX, il traffico viene crittografato come mostrato nel diagramma seguente.
SecureICA
Quando si usa SecureICA, il traffico è crittografato come mostrato nel seguente diagramma.
Nota:
Si consiglia di utilizzare Secure HDX. Secure ICA è stato deprecato con il rilascio di Citrix Virtual Apps and Desktops 2402.
SecureICA non è supportato quando si utilizza Workspace app per HTML5.
HDX Direct
Interno
Quando si usa HDX Direct in modalità solo Interno, il traffico è crittografato come mostrato nel seguente diagramma.
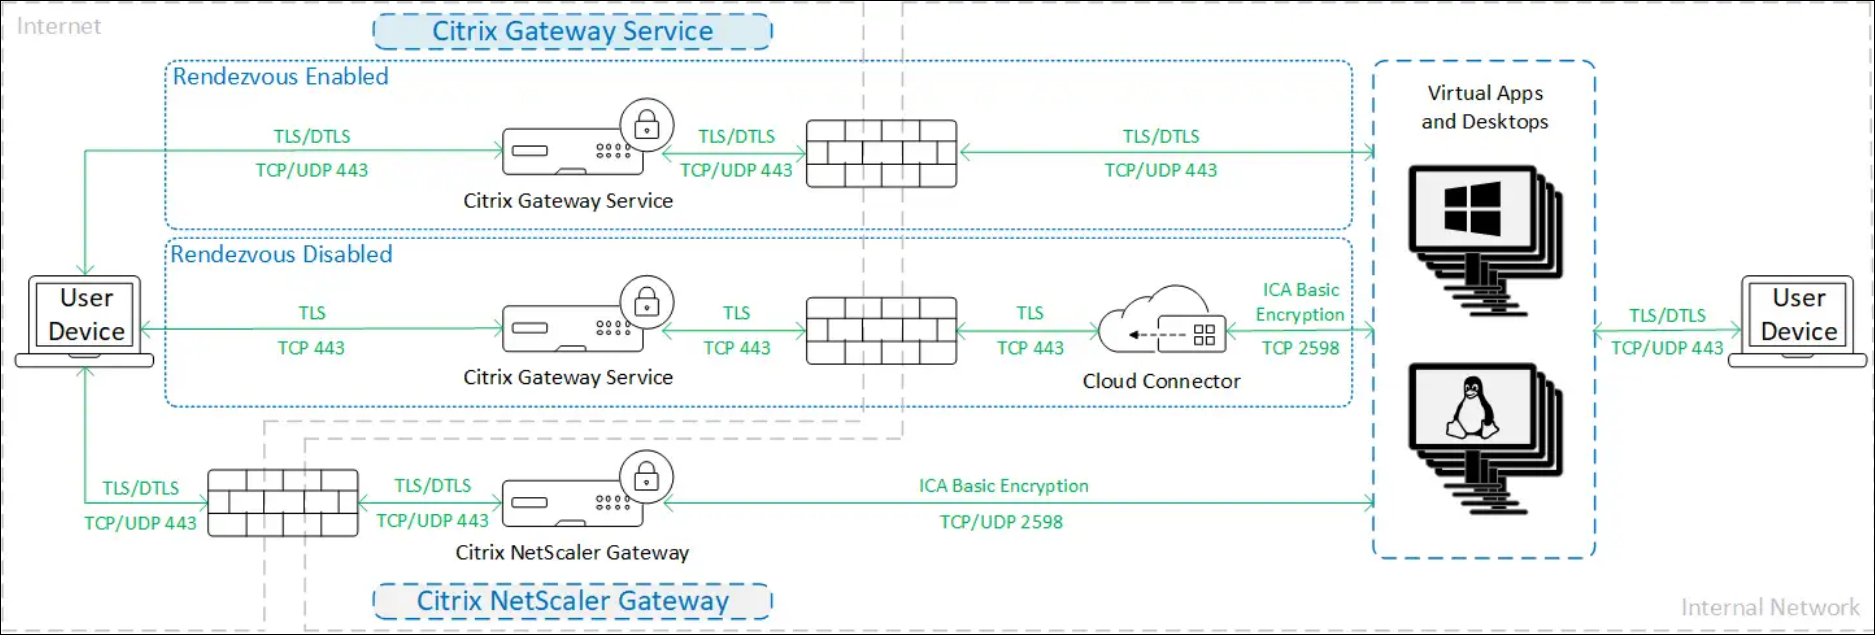
Esterno
Quando si usa HDX Direct in modalità Interno ed Esterno, il traffico è crittografato come mostrato nel seguente diagramma.
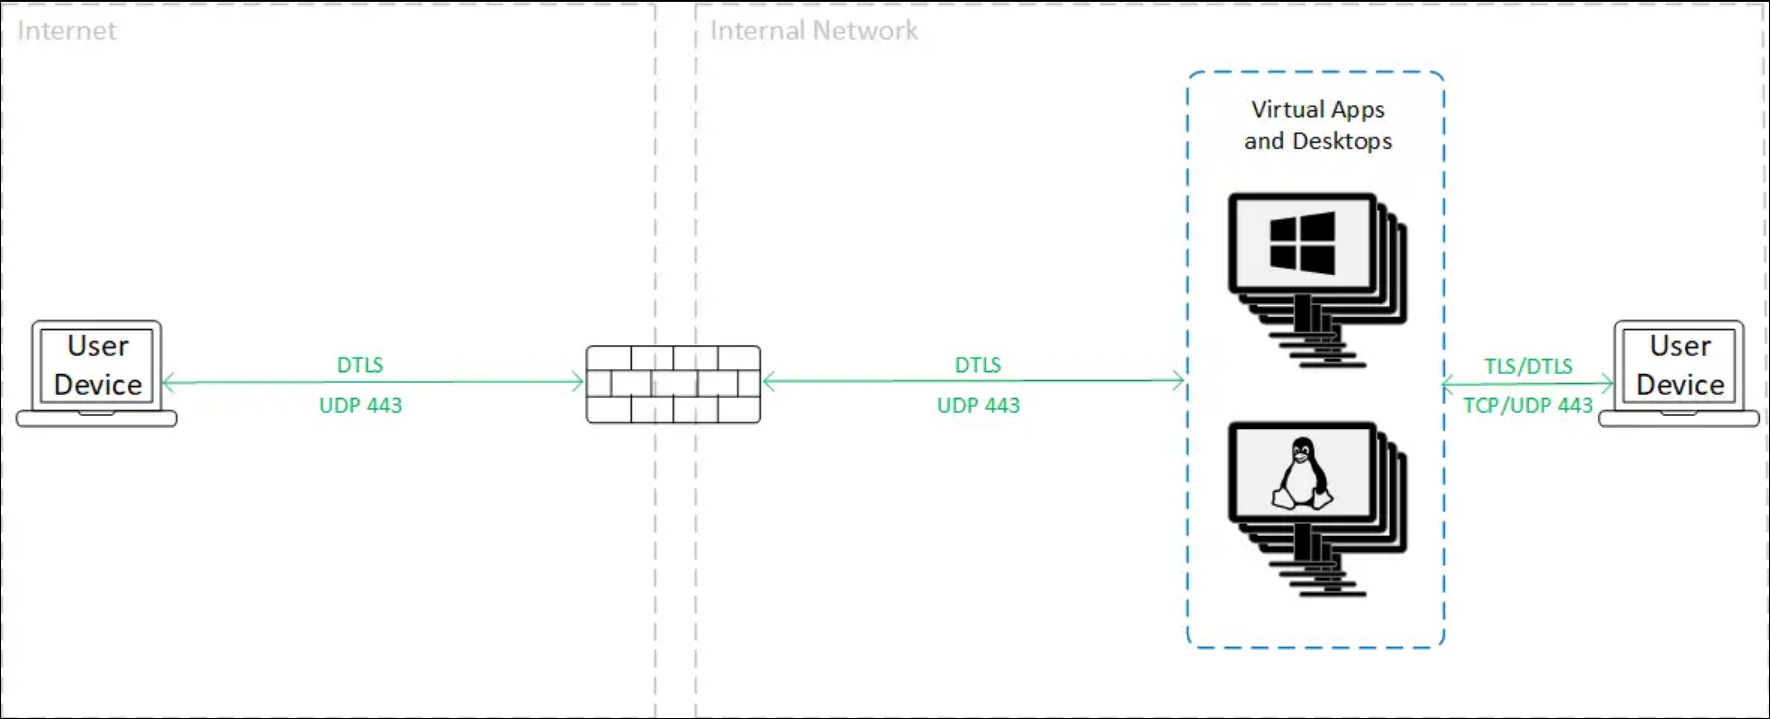
VDA TLS/DTLS
Quando si usa la crittografia VDA TLS/DTLS, il traffico è crittografato come mostrato nel seguente diagramma.
Crittografia del traffico quando si utilizza TLS/DTLS(/en-us/citrix-daas/media/vda-tls.png)
Nota:
Quando si utilizza il Gateway Service senza Rendezvous, il traffico tra il VDA e il Cloud Connector non è crittografato TLS, perché il Cloud Connector non supporta la connessione al VDA con crittografia a livello di rete.
Altre risorse
Per maggiori informazioni sulle opzioni di sicurezza ICA e su come configurarle, vedere:
- Secure HDX: Secure HDX
- HDX Direct: HDX Direct
- SecureICA: Impostazioni dei criteri di sicurezza
- VDA TLS/DTLS: Transport Layer Security
- Protocollo Rendezvous: Protocollo Rendezvous
Gestione delle credenziali
Citrix DaaS gestisce quattro tipi di credenziali:
- Credenziali utente: Quando gli utenti finali si autenticano utilizzando il proprio nome utente e password di Active Directory, questi vengono memorizzati per fornire il single sign-on ai VDA. Quando si utilizza StoreFront gestito dal cliente, questi vengono normalmente crittografati dal connettore prima di essere inviati a DaaS; per maggiori informazioni, vedere Accesso client tramite StoreFront.
- Credenziali amministratore: Gli amministratori si autenticano su Citrix Cloud. L’autenticazione genera un JSON Web Token (JWT) firmato una tantum che fornisce all’amministratore l’accesso a Citrix DaaS.
- Password dell’hypervisor: Gli hypervisor on-premise che richiedono una password per l’autenticazione hanno una password generata dall’amministratore che viene archiviata direttamente crittografata nel database SQL nel cloud. Citrix gestisce le chiavi peer per garantire che le credenziali dell’hypervisor siano disponibili solo per i processi autenticati.
- Credenziali di Active Directory (AD): Machine Creation Services™ utilizza il Cloud Connector per la creazione di account macchina nell’AD di un cliente. Poiché l’account macchina del Cloud Connector ha solo accesso in lettura all’AD, all’amministratore vengono richieste le credenziali per ogni operazione di creazione o eliminazione di macchine. Queste credenziali vengono memorizzate solo in memoria e sono conservate solo per un singolo evento di provisioning.
Considerazioni sulla distribuzione
Citrix raccomanda agli utenti di consultare la documentazione sulle best practice pubblicate per la distribuzione di applicazioni Citrix Gateway e VDA nei loro ambienti.
Cloud Connector
Comunicazione con Citrix Cloud
Tutte le connessioni dai Citrix Cloud Connector a DaaS e ad altri servizi Citrix Cloud utilizzano HTTPS con TLS 1.2.
HTTPS per il servizio XML e STA
Se si utilizzano StoreFront o NetScaler Gateway on-premise, si consiglia di abilitare HTTPS e disabilitare HTTP sul connettore. Per maggiori informazioni, vedere Configurazione HTTPS.
Requisiti di accesso alla rete
Oltre alle porte descritte in Configurazione delle porte in entrata e in uscita, i Cloud Connector hanno i seguenti requisiti di accesso alla rete:
- I Citrix Cloud Connector richiedono solo il traffico in uscita sulla porta 443 verso Internet e possono essere ospitati dietro un proxy HTTP.
- All’interno della rete interna, il Cloud Connector necessita dell’accesso a quanto segue per Citrix DaaS:
- VDA: Porta 80, sia in entrata che in uscita. più 1494 e 2598 in entrata se si utilizza il servizio Citrix Gateway
- Server StoreFront: Porta 443 in entrata se si utilizza HTTPS (consigliato) o porta 80 se si utilizza HTTP (non consigliato).
- Citrix Gateway, se configurati come STA: Porta 443 in entrata se si utilizza HTTPS (consigliato) o porta 80 se si utilizza HTTP (non consigliato).
- Controller di dominio di Active Directory
- Hypervisor: Solo in uscita. Per le porte specifiche, vedere Communications Ports Used by Citrix Technologies.
Il traffico tra i VDA e i Cloud Connector è crittografato utilizzando la sicurezza a livello di messaggio Kerberos.
Chiavi di sicurezza
È possibile utilizzare Chiavi di sicurezza per garantire che solo i server StoreFront e le appliance Citrix Gateway autorizzati possano connettersi a DaaS tramite i Cloud Connector. Ciò è particolarmente importante se è stata abilitata la XML trust.
Accesso client
È possibile fornire l’accesso client tramite Citrix® StoreFront Cloud ospitato da Citrix o ospitando la propria distribuzione StoreFront.
Gli utenti possono connettersi al proprio store utilizzando l’app Citrix Workspace o un browser web. Per le raccomandazioni sulla sicurezza per l’app Citrix Workspace, consultare la documentazione per ciascuna piattaforma.
Accesso client tramite Citrix® StoreFront Cloud
Citrix® StoreFront Cloud è un servizio gestito da Citrix che consente alle app client di accedere alle risorse DaaS senza la necessità di alcuna infrastruttura on-premise. Per le versioni supportate dell’app Citrix Workspace e altri requisiti, consultare Citrix® StoreFront Cloud System Requirements. Per informazioni sulla sicurezza, consultare Citrix® StoreFront Cloud security overview.
Accesso client tramite Citrix StoreFront
In alternativa a Citrix® StoreFront Cloud, è possibile fornire l’accesso client distribuendo Citrix® StoreFront nel proprio ambiente locale. Ciò offre maggiori opzioni di configurazione della sicurezza e flessibilità per l’architettura di distribuzione, inclusa la possibilità di mantenere le credenziali utente on-premise. Il server StoreFront può essere ospitato dietro un Citrix Gateway per fornire accesso remoto sicuro, applicare l’autenticazione a più fattori e aggiungere altre funzionalità di sicurezza. Per maggiori informazioni, vedere Secure your StoreFront deployment.
Credenziali utente
Se l’utente si è autenticato a StoreFront con le proprie credenziali di Active Directory, quando un utente avvia un’applicazione, StoreFront passa le credenziali al Cloud Connector. Per impostazione predefinita, il Cloud Connector crittografa le credenziali utente utilizzando la crittografia AES e una chiave monouso casuale generata per ogni avvio. La chiave non viene mai passata al cloud e viene restituita solo all’app Citrix Workspace. L’app Citrix Workspace passa quindi questa chiave al VDA per decrittografare la password dell’utente durante l’avvio della sessione per un’esperienza di single sign-on. Il flusso è mostrato nella figura seguente.
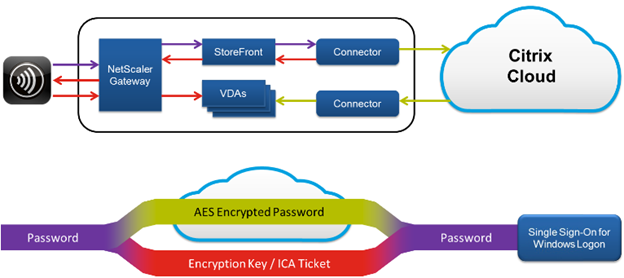
È importante configurare HTTPS tra client, gateway, StoreFront e connettore per garantire che la password sia sempre crittografata all’interno della rete.
Con il comportamento predefinito, poiché Citrix Cloud non ha accesso alle credenziali, non è in grado di inoltrarle ad altri Cloud Connector o Connector Appliance per la convalida. Ciò è necessario se si utilizzano più domini senza relazioni di trust. È possibile disabilitare questo comportamento e consentire il caricamento delle credenziali su Citrix Cloud in modo che possa inoltrarle ad altri Cloud Connector e Connector Appliance per la convalida. Per configurare questa opzione, utilizzare il cmdlet DaaS PowerShell SDK Set-Brokersite con il parametro CredentialForwardingToCloudAllowed.
Connessione ai Cloud Connector tramite HTTPS
Si consiglia di configurare StoreFront per la connessione ai Cloud Connector tramite HTTPS per garantire che tutte le comunicazioni siano crittografate. Ciò richiede l’abilitazione di HTTPS per il servizio XML e STA. Per configurare StoreFront per la connessione tramite HTTPS, vedere Aggiungere feed di risorse per Citrix Desktops as a Service e Aggiungere l’appliance Citrix Gateway.
Trust XML
Per impostazione predefinita, quando StoreFront si connette a DaaS per azioni come l’enumerazione e l’avvio, StoreFront deve trasmettere le credenziali di Active Directory dell’utente in modo che DaaS possa autenticare l’utente e verificare l’appartenenza al gruppo dell’utente. Tuttavia, quando si utilizzano altri metodi di autenticazione come il pass-through di dominio, le smart card o SAML, StoreFront non dispone della password di Active Directory. In questo caso, è necessario abilitare il “Trust XML”. Con il Trust XML abilitato, DaaS consente a StoreFront di eseguire azioni per conto di un utente, come l’enumerazione e l’avvio di applicazioni, senza convalidare la password dell’utente. Prima di abilitare il Trust XML, utilizzare Chiavi di sicurezza o un altro meccanismo come firewall o IPsec per garantire che solo i server StoreFront attendibili possano connettersi ai Cloud Connector.
Per abilitare il Trust XML in Studio, andare su Impostazioni > Impostazioni sito e attivare Abilita Trust XML.
Per utilizzare l’SDK Citrix DaaS per controllare il valore corrente del Trust XML, eseguire Get-BrokerSite e ispezionare il valore di TrustRequestsSentToTheXMLServicePort.
Per utilizzare l’SDK Citrix DaaS per abilitare o disabilitare il Trust XML, eseguire Set-BrokerSite con il parametro TrustRequestsSentToTheXMLServicePort.
Servizio Citrix Gateway
L’utilizzo del servizio Citrix Gateway evita la necessità di distribuire Citrix Gateway all’interno dei data center dei clienti.
Per i dettagli, vedere Servizio Citrix Gateway.
Tutte le connessioni TLS tra il Cloud Connector e Citrix Cloud vengono avviate dal Cloud Connector verso Citrix Cloud. Non è richiesta alcuna mappatura delle porte del firewall in ingresso.
Gateway NetScaler® on-premise
È possibile utilizzare un gateway NetScaler on-premise per fornire accesso alle risorse. Il Gateway deve essere in grado di raggiungere i Cloud Connector per riscattare i ticket STA. Si consiglia di configurare il gateway per la connessione ai Cloud Connector tramite HTTPS, vedere HTTPS per il servizio XML e STA. Se sono state abilitate le Chiavi di sicurezza, è necessario configurare il gateway per includere le chiavi.
Ulteriori informazioni
Le seguenti risorse contengono informazioni sulla sicurezza:
-
Panoramica sulla sicurezza tecnica per Citrix Managed Azure.
-
Citrix Trust Center: Il trust center contiene documentazione su standard e certificazioni importanti per mantenere un ambiente IT sicuro e conforme.
-
Guida alla distribuzione sicura per la piattaforma Citrix Cloud: Questa guida fornisce una panoramica delle best practice di sicurezza quando si utilizza Citrix Cloud e descrive le informazioni che Citrix Cloud raccoglie e gestisce. Questa guida contiene anche collegamenti a informazioni complete sul Citrix Cloud Connector.
Nota:
Questo documento ha lo scopo di fornire al lettore un’introduzione e una panoramica delle funzionalità di sicurezza di Citrix Cloud; e di definire la divisione delle responsabilità tra Citrix e i clienti per quanto riguarda la protezione della distribuzione di Citrix Cloud. Non è inteso come un manuale di configurazione e amministrazione per Citrix Cloud o per uno qualsiasi dei suoi componenti o servizi.
In questo articolo
- Panoramica sulla sicurezza
- Conformità basata su cloud Citrix
- Flusso di dati
- Isolamento dei dati
- Edizioni del servizio
- Sicurezza ICA®
- Gestione delle credenziali
- Considerazioni sulla distribuzione
- Cloud Connector
- Chiavi di sicurezza
- Accesso client
- Accesso client tramite Citrix® StoreFront Cloud
- Accesso client tramite Citrix StoreFront
- Servizio Citrix Gateway
- Gateway NetScaler® on-premise
- Ulteriori informazioni