
场景 4
此场景介绍如何根据 EPA 扫描结果为设备启用应用程序保护。
以下是为通过 EPA 扫描的设备启用应用程序保护的步骤:
先决条件:
请确保您具备以下条件:
-
身份验证、授权和审计用户组(用于默认用户组和隔离用户组)以及相关策略
-
LDAP 服务器配置和相关策略
-
登录 Citrix ADC,然后转到 Configuration(配置)> Citrix Gateway > Virtual Servers(虚拟服务器)。
-
选择相关的虚拟服务器,然后单击 Edit(编辑)。
-
编辑现有身份验证配置文件。
-
选择相关的虚拟服务器,然后单击 Edit(编辑)。
-
单击 Authentication Policies(身份验证策略)> Add Binding(添加绑定)。
-
在 Select Policy(选择策略)下,单击 Add(添加)。
-
在 Name(名称)字段中,输入身份验证策略的名称。
-
在 Action Type(操作类型)下拉列表中,选择 EPA。
-
在“表达式”字段中,输入
True。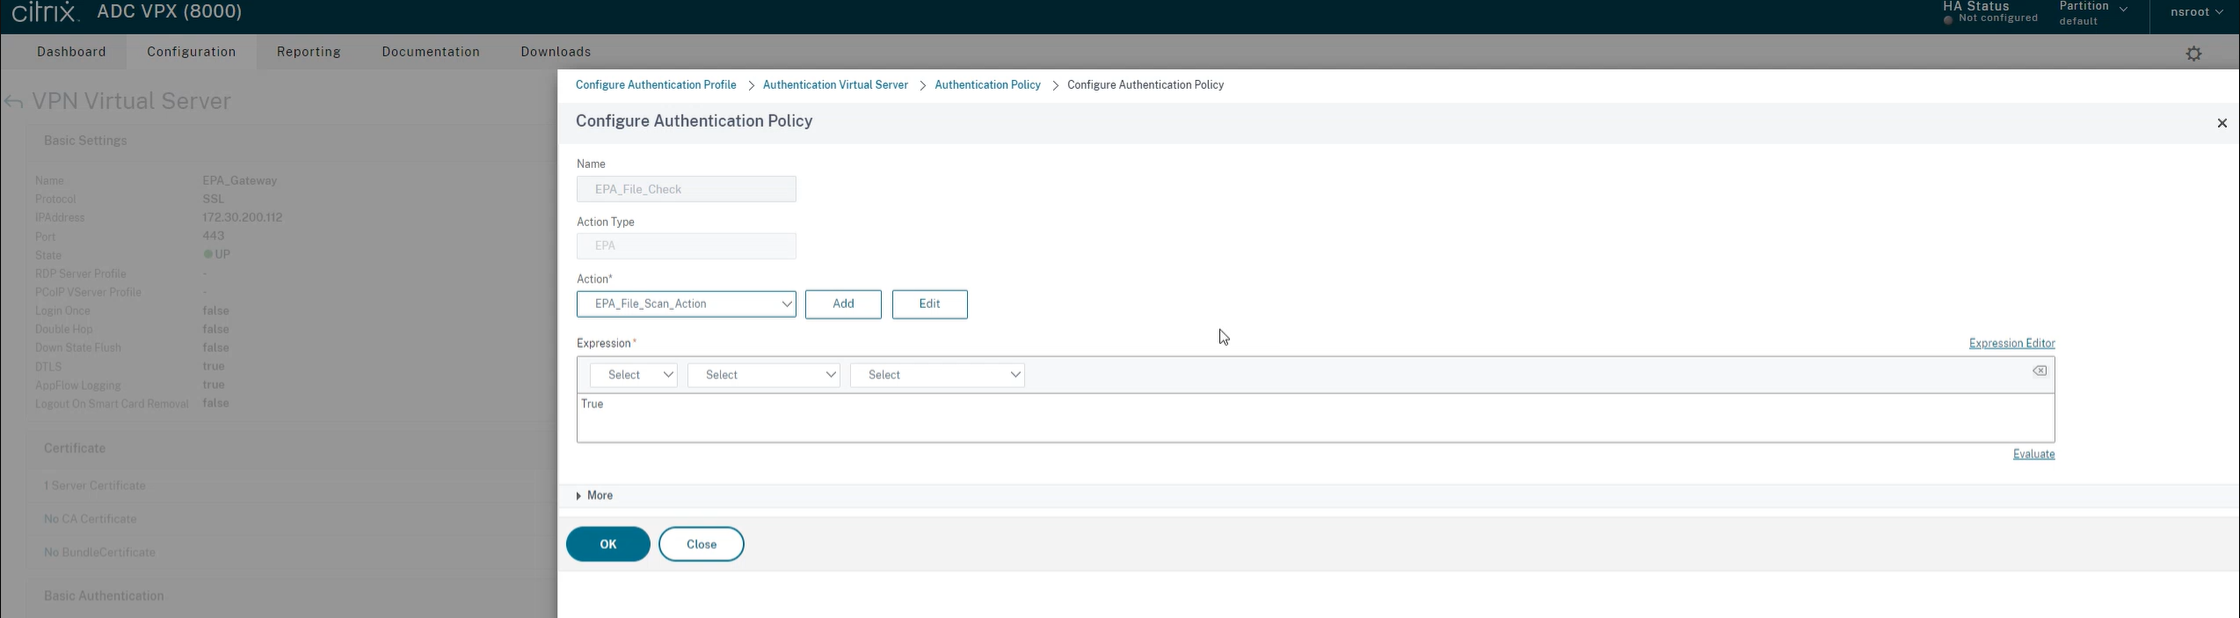
-
在“操作”下,单击“添加”。
-
在“名称”字段中,输入 EPA 操作的名称。
-
输入“默认组”和“隔离组”名称。在此方案中,“默认组”名称为 FileExists,“隔离组”名称为 FileNotExists。
-
在“表达式”字段中,输入以下值:
sys.client_expr("file_0_c:\\\\epa\\\\compliance.txt") || sys.client_expr("file_0_c:\\\\epa\\\\trusteddevice.txt") || sys.client_expr("file_0_/tmp/compliance.txt") || sys.client_expr("file_0_/tmp/trusteddevice.txt")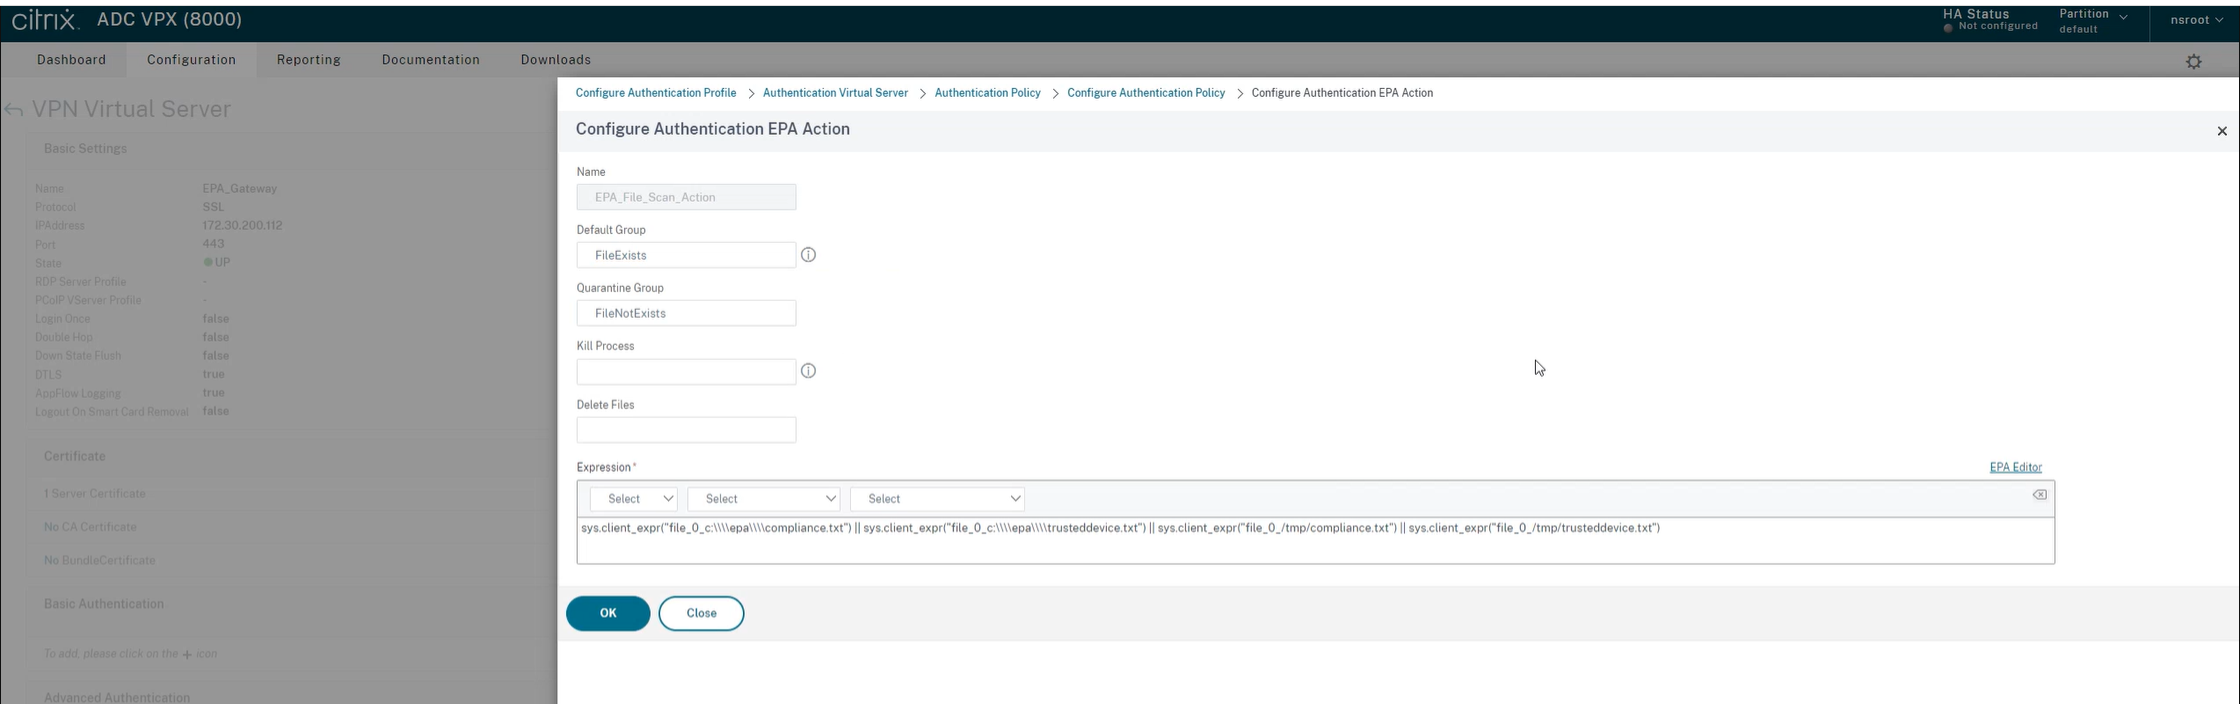
-
单击“创建”,然后单击“绑定”。
-
单击“会话策略”>“添加绑定”。
-
在“选择策略”下,单击“添加”。
-
在“名称”字段中,输入会话策略的名称。
-
在“表达式”字段中,输入以下值:
AAA.USER.IS_MEMBER_OF("FileExists")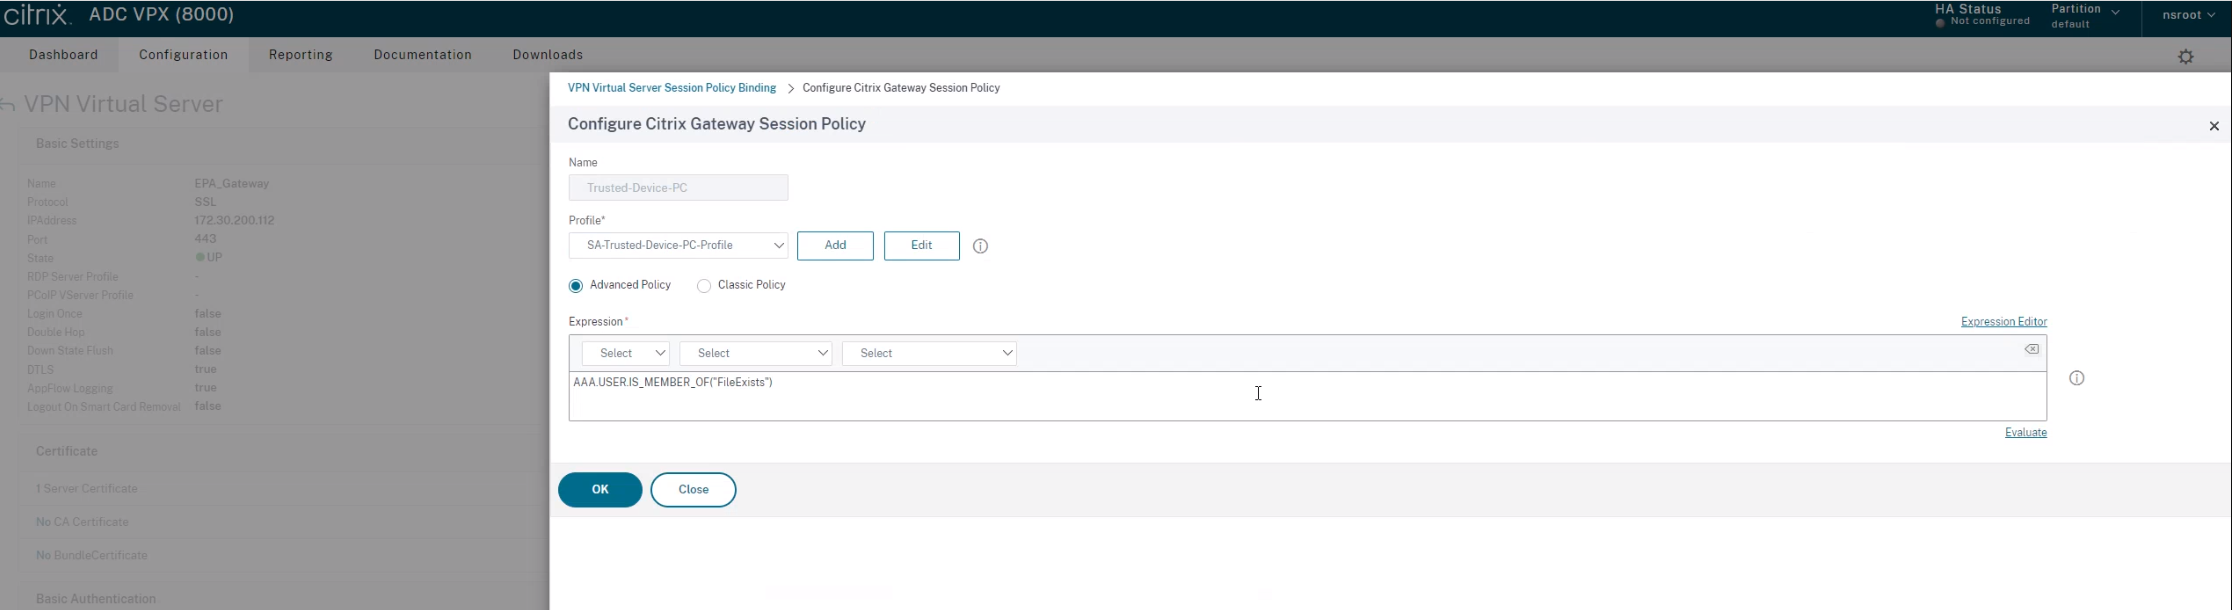
-
单击“创建”,然后单击“绑定”。
-
在任务栏最左侧,单击“搜索”
 图标。
-
键入 Powershell 并打开 Windows Powershell。
-
使用以下命令禁用已通过 EPA 扫描的设备的应用程序保护策略,方法是引用 Smart Access tag"EPA_GW:Trusted-Device-PC":
Set-BrokerAccessPolicyRule "Contextual App Protection Delivery Group_AG" -IncludedSmartAccessFilterEnabled $true -IncludedSmartAccessTags EPA_GW:Trusted-Device-PC -AppProtectionScreenCaptureRequired $false其中,EPA_GW 是 VPN 虚拟服务器名称。 -
使用以下命令启用未通过 EPA 扫描的设备的应用程序保护策略,方法是引用 Smart Access tag"EPA_GW:Trusted-Device-PC":
New-BrokerAccessPolicyRule "Contextual App Protection Delivery Group_AG_NonCompliant"-DesktopGroupUid 17 -AllowedConnections ViaAG -AllowedProtocols HDX, RDP -Enabled $true -AllowRestart $true -ExcludedSmartAccessFilterEnabled $true -ExcludedSmartAccessTags EPA_GW:Trusted-Device-PC -IncludedSmartAccessFilterEnabled $true -AppProtectionScreenCaptureRequired $true -
验证如果 Citrix Workspace 应用程序已打开,请注销。从受信任的设备登录 Citrix Workspace 应用程序。启动受保护的资源,您会看到应用程序保护已禁用。注销 Citrix Workspace 应用程序,并从不受信任的设备再次登录。启动受保护的资源,您会看到应用程序保护已启用。